Configuración de la restricción de arrendatario de Microsoft 365 en SWA
Introducción
Este documento describe el proceso de configuración de la Restricción de arrendatario de Microsoft 365 en Secure Web Appliance (SWA).
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Acceso a la interfaz gráfica de usuario (GUI) de SWA
- Privilegios administrativos en el SWA.
- Conocimiento de la administración SWA.
Componentes Utilizados
Este documento no tiene restricciones específicas en cuanto a versiones de software y de hardware.
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Configuration Steps
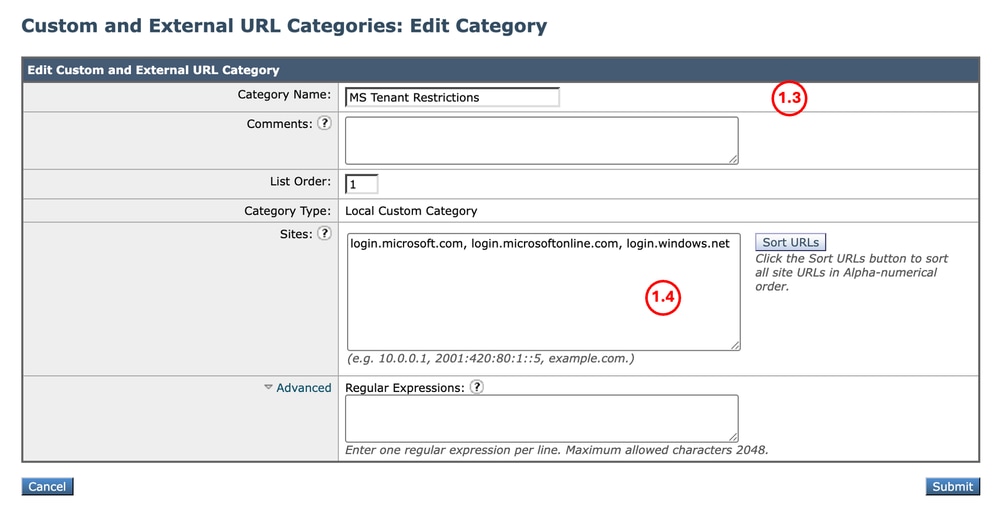
| Paso 1. Crear una categoría de URL personalizada para el sitio web. |
Paso 1.1. Desde la GUI, navegue hasta Web Security Manager y elija Custom and External URL Categories. Paso 1.2. Haga clic en Agregar categoría para crear una nueva categoría de URL personalizada. Paso 1.3. Introduzca Name para la nueva categoría. Paso 1.4. Defina estas URL en la sección Sitios: Paso 1.5. Envíe los cambios.
|
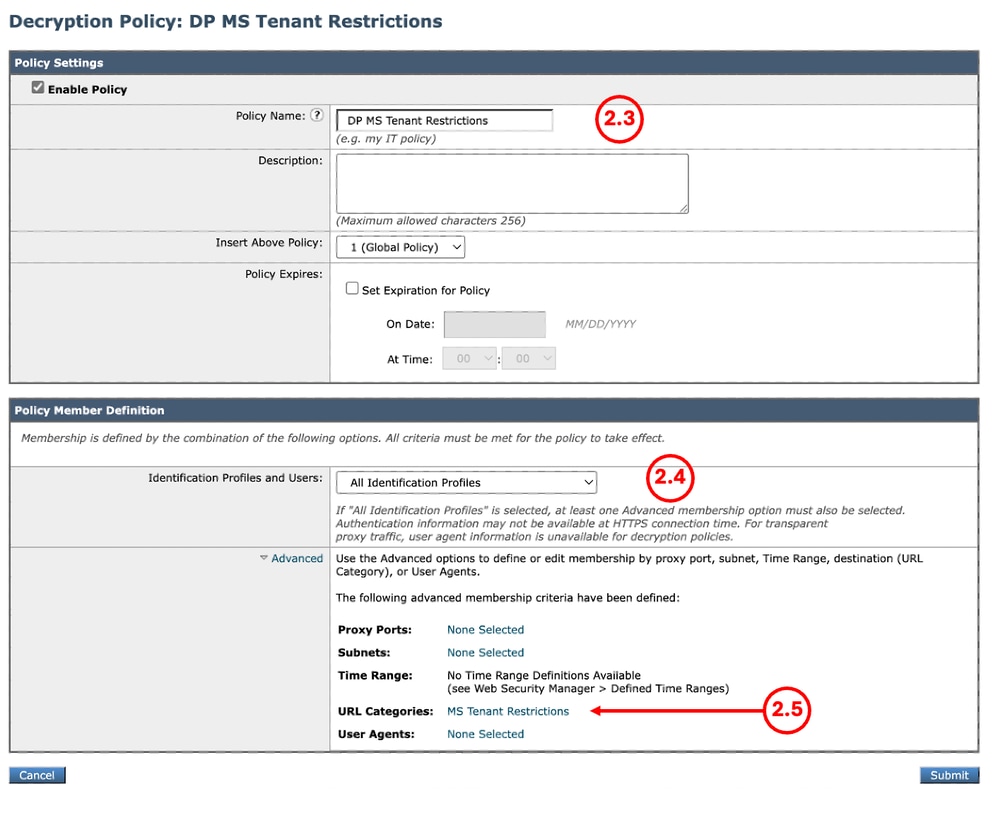
| Paso 2. Descifrar el tráfico. |
Paso 2.1. Desde la GUI, navegue hasta Web Security Manager y elija Políticas de descifrado. Paso 2.2. Haga clic en Agregar directiva. Paso 2.3. Introduzca Name para la política. Paso 2.4. Seleccione el perfil de identificación que se debe aplicar a esta política. Paso 2.5. En la sección Definición de miembro de política, haga clic en los enlaces Categorías de URL para agregar la categoría de URL personalizado. Paso 2.6. Seleccione la categoría de URL que se creó en el Paso 1. Paso 2.7. Haga clic en Enviar.
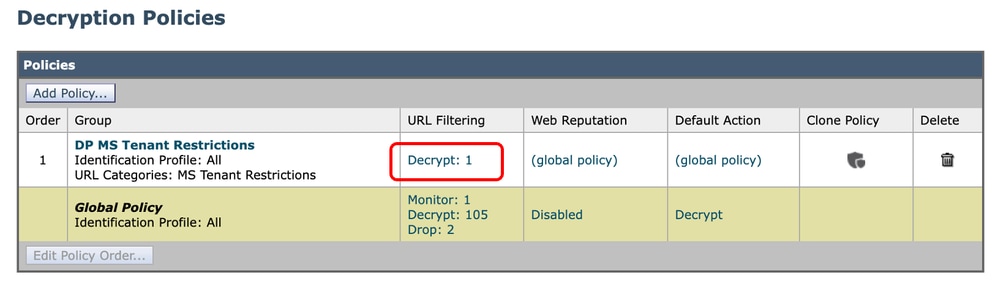
Paso 2.8. En la página Políticas de descifrado, haga clic en el enlace de Filtrado de URL que se creó en el paso 1.
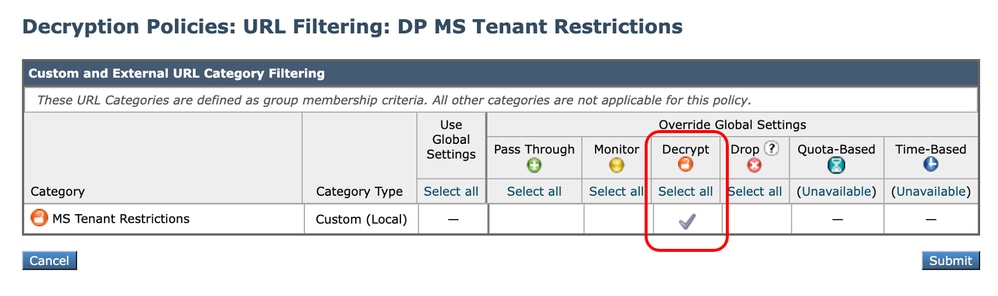
Paso 2.9. Elija Decrypt como la acción para Custom URL Category. Paso 2.10. Haga clic en Enviar.
|
| Paso 3. Crear perfil de reescritura HTTP. |
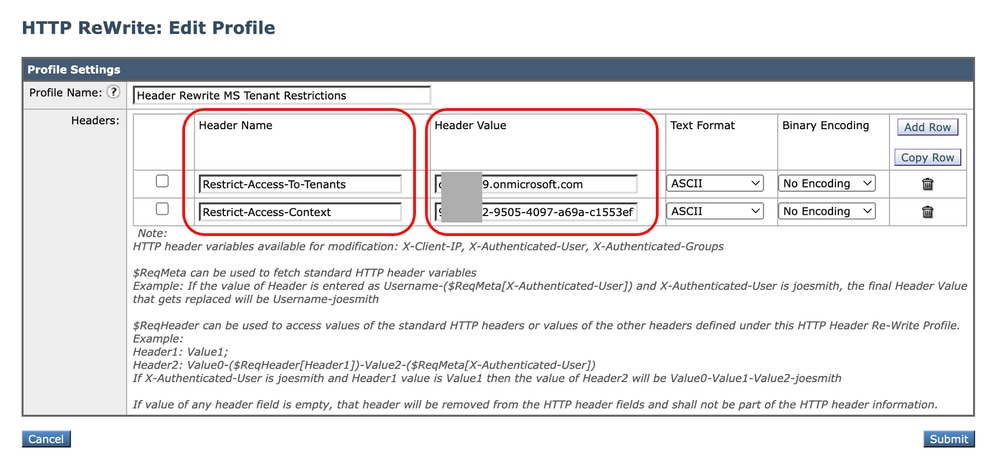
Paso 3.1. Desde la GUI, navegue hasta Web Security Manager y elija HTTP ReWrite Profiles. Paso 3.2. Haga clic en Agregar perfil. Paso 3.3. Introduzca Name para el nuevo perfil. Paso 3.4. Use Restrict-Access-To-Tenants para el primer Nombre de encabezado. Paso 3.5. Para la configuración Restrict-Access-To-Tenants, utilice un valor de <lista de arrendatarios permitidos>, que debe ser una lista separada por comas de los arrendatarios a los que los usuarios pueden acceder. Paso 3.6. Haga clic en Agregar fila. Paso 3.7. Utilice Restrict-Access-Context como segundo nombre de encabezado. Paso 3.8. Para la configuración Restrict-Access-Context, utilice el valor de un ID de directorio único para especificar el arrendatario que está definiendo las restricciones de arrendatario. Paso 3.9. Haga clic en Enviar.
|
| Paso 4.Crear directiva de acceso. |
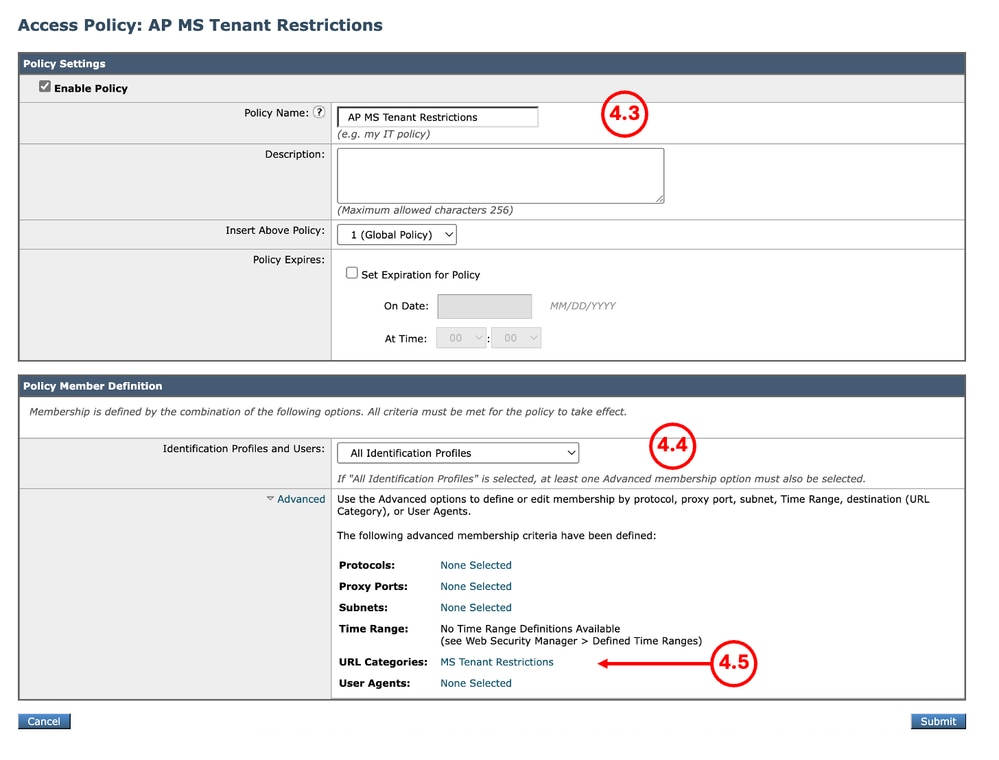
Paso 4.1. Desde la GUI, navegue hasta Web Security Manager y elija Access Policies. Paso 4.2. Haga clic en Add Policy. Paso 4.3. Introduzca Name para la política. Paso 4.4. Seleccione el perfil de identificación que se debe aplicar a esta política. Paso 4.5. En la sección Definición de miembro de política, haga clic en los enlaces Categorías de URL para agregar la categoría de URL personalizado. Paso 4.6. Seleccione la categoría de URL que se creó en el Paso 1. Paso 4.7. Haga clic en Enviar.
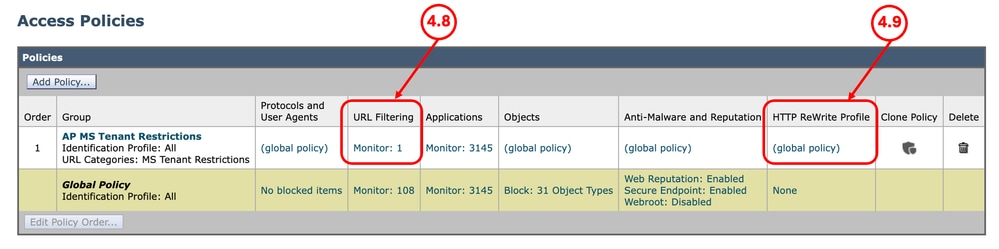
Paso 4.8. En la página Access Policies, asegúrese de que la acción del Filtrado de URL está establecida en Monitor. Paso 4.9. Haga clic en el enlace en HTTP ReWrite Profile para agregar el HTTP Header Profile a esta política.
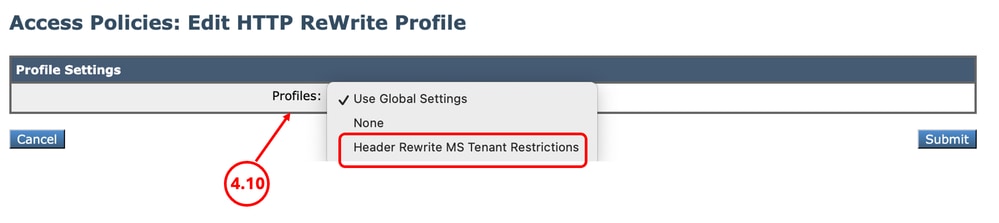
Paso 4.10. Elija los Perfiles de Reescritura HTTP, creados en el Paso 3.
Paso 4.11. Haga clic en Enviar. Paso 4.12. Registrar cambios. |
Informes y registros
Registros
Puede agregar un campo personalizado a los registros de acceso o a los registros de W3C para ver el nombre del perfil de reescritura del encabezado HTTP.
| Especificador de formato en registros de acceso | Campo Log (Registro) en Registros W3C | Descripción |
| %] | x-http-rewrite-profile-name | Nombre del perfil de reescritura del encabezado HTTP. |
Informes
Puede generar un informe de seguimiento web para ver los informes del tráfico por el nombre de la directiva de acceso.
Siga estos pasos para generar los informes:
Paso 1. En la GUI, seleccione Reporting y elija Web Tracking.
Paso 2. Seleccione el rango de tiempo deseado.
Paso 3. Haga clic en el enlace Avanzado para buscar transacciones utilizando criterios avanzados.
Paso 4. En la sección Política, seleccione Filtrar por Política y escriba el nombre de la Política de Acceso que se creó anteriormente.
Paso 5. Pulse Buscar para revisar el informe.
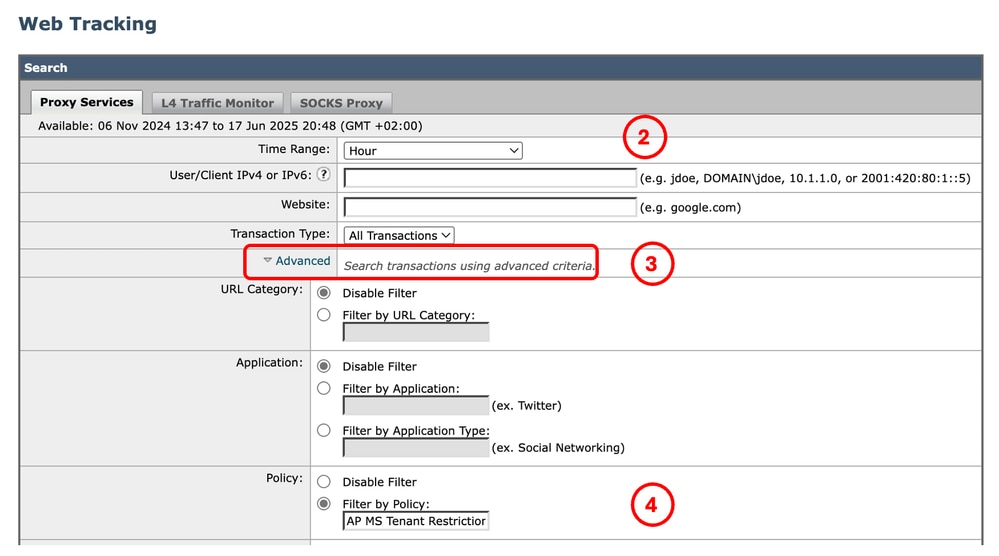 Imagen: informe de seguimiento web
Información Relacionada
- Guía del usuario de AsyncOS 15.2 para Cisco Secure Web Appliance
- Guía de instalación de Cisco Secure Email and Web Virtual Appliance
- Configurar categorías de URL personalizadas en el dispositivo web seguro - Cisco
-
Configurar certificado de descifrado en dispositivo web seguro
-
Configuración de registros de inserción de SCP en un dispositivo web seguro con Microsoft Server
-
Habilitar canal/vídeo específico de YouTube y bloquear el resto de YouTube en SWA
-
Comprensión del formato de registro de acceso HTTPS en el dispositivo web seguro
-
Omitir tráfico de actualizaciones de Microsoft en dispositivo web seguro
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
2.0 |
21-Oct-2026
|
Recertificación: formato actualizado |
1.0 |
26-Jun-2025
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)