Certificado de autenticación externa LDAPS de FMC - Error de formato de archivo no válido
Contenido
Problema
Al intentar utilizar un certificado renovado para la autenticación externa LDAP sobre SSL (LDAP over SSL) en Cisco Firepower Management Center (FMC) versión 7.6.5, el sistema muestra este mensaje de error en la página Autenticación externa:
"Formato de archivo no válido. Cargue un archivo con la extensión .pem, .crt o .cer."
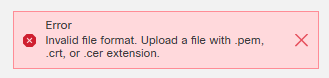
Este error impide que la configuración LDAPS funcione correctamente y niega a los usuarios externos la capacidad de iniciar sesión en el FMC.
Los detalles de error adicionales de los registros de mensajes de FMC muestran que el certificado no se renovó al ejecutar un inicio de sesión de prueba desde la página Autenticación externa de FMC:
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
Entorno
Cisco Firepower Management Center (FMC) con configuración anterior de autenticación externa LDAPS
Proceso de renovación de certificados que implica la expiración de certificados intermedios
Resolución
Asegúrese de que el archivo de certificado cumpla los requisitos de formato FMC para la autenticación LDAPS:
1.- El archivo del certificado debe estar codificado con PEM e incluir la cadena completa del certificado en este orden:
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- Verificar que el archivo del certificado contenga:
No quedan espacios ni líneas en blanco adicionales antes de los marcadores -----BEGIN CERTIFICATE-----
No hay texto adicional después de los marcadores -----END CERTIFICATE-----
Codificación base64 adecuada entre marcadores de certificado
Sin codificación de formato binario
3.- Asegúrese de que el certificado incluya:
Certificado de servidor para el servidor LDAP
Certificado CA intermedio
Certificado de CA raíz
Restricciones básicas marcadas como "críticas" si CA se establece en "True"
Resolución alternativa
Si persisten los problemas de formato de certificados, considere la posibilidad de implementar la autenticación de inicio de sesión único (SSO) como alternativa a la autenticación basada en certificados LDAPS. Este enfoque elimina los requisitos inmediatos de formato de certificados al tiempo que proporciona funciones de autenticación externa segura.
Causa
El problema se debe a un archivo de certificado con un formato incorrecto que se está cargando durante el proceso de renovación de certificados LDAPS. En concreto, el certificado renovado no cumplía los requisitos del CSP para:
Formato de codificación PEM correcto
Estructura completa de la cadena de certificados
Encabezados y pies de página de certificados adecuados
Ausencia de codificación binaria o caracteres de formato adicionales
El proceso de validación de FMC detectó problemas de formato de certificado y rechazó el archivo como no válido, lo que impidió la carga y configuración correctas del certificado LDAPS renovado.
Contenido relacionado
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
27-Oct-2026
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)