Migre el FMC in situ a la nube (cdFMC) con control de seguridad en la nube
Problema
Un usuario necesita ayuda para migrar su dispositivo virtual Firewall Management Center (FMCv300) de producción a un FMC (cdFMC) suministrado en la nube en el arrendatario de Security Cloud Control (SCC). Las preocupaciones específicas incluyen:
Comprender qué partes del proceso de migración pueden causar tiempo de inactividad y cómo minimizar el impacto en la producción.
Obtenga una guía paso a paso para el flujo de trabajo de migración.
Decida qué hacer con el FMCv300 una vez completada la migración.
Planifique un enfoque de migración por fases para varios dispositivos de defensa frente a amenazas de firewall (FTD) en configuraciones de alta disponibilidad (HA).
Aclare si la configuración de FMC en las instalaciones debe importarse manualmente a cdFMC antes de activar el asistente de migración.
Entorno
Fuente FMC: Dispositivo virtual FMCv300, versión 7.6.5. También se pueden implementar otras plataformas de hardware (HW) y software (SW).
Objetivo: cdFMC arrendatario aprovisionado.
Los dispositivos administrados son FTD de diferentes versiones de hardware y software, por ejemplo:
2 Secure Firewall 3130, FTD 7.6.4, configurados en par HA.
2 Firepower 2130, FTD 7.4.4, configurados en par HA.
1x FTDv en Azure, 7.6.4, configuración independiente.
Resolución
Requisitos previos de migración y validación de versiones
Las versiones de entorno cumplen los requisitos previos para la migración a cdFMC:
FMC 7.6.5 cumple los requisitos mínimos documentados para el flujo de trabajo de migración.
Las versiones 7.6.4 y 7.4.4 del FTD cumplen con el mínimo documentado para la migración.
cdFMC es compatible con los trenes de lanzamiento FTD en el entorno.
Pasos de validación previos a la migración
Antes de iniciar la migración, valide estos requisitos previos:
No hay implementaciones pendientes en FMCv300.
Ambos pares HA sanos y sincronizados.
Copia de seguridad de FMCv300 completada.
Espacio suficiente en disco FMC disponible (al menos un 10% libre).
Resolución de DNS en funcionamiento desde la ruta de gestión de FTD.
Conectividad saliente permitida desde interfaces de administración FTD a cdFMC a través de los puertos de administración de nube requeridos (TCP 443 y TCP 8305).
FMCv300 tiene acceso HTTPS saliente a SCC.
Proceso de importación de configuración
No es necesario importar manualmente la configuración del FMCv300 en las instalaciones a cdFMC antes de ejecutar el asistente de migración. El flujo de trabajo "Migrate FTD to cdFMC" gestiona la importación de la configuración como parte del trabajo de migración:
SCC se conecta al FMCv300 in situ.
Exporta la configuración pertinente del FMC en las instalaciones.
Importa políticas u objetos compartidos en cdFMC.
Importa la configuración específica del dispositivo, como interfaces y routing.
Registra los dispositivos FTD seleccionados en cdFMC.
El período de evaluación de 14 días comienza una vez finalizada la migración.
Si crea manualmente políticas u objetos en cdFMC antes de la migración con los mismos nombres que los elementos de FMCv300, el flujo de trabajo de migración puede utilizar el elemento cdFMC existente en lugar de importar la versión en las instalaciones, lo que puede producir resultados inesperados.
Secuencia de migración recomendada
Fase 1: Configuración previa a la migración
Implemente cdFMC en su arrendatario de SCC.
Incorporar el actual FMCv300 a SCC.
Confirme la licencia inteligente para cdFMC.
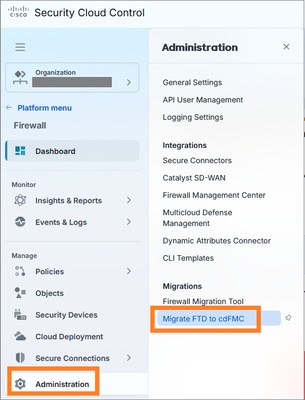
Inicie el flujo de trabajo de migración desde Firewall > Administration > Migrations > Migrate FTD to cdFMC:
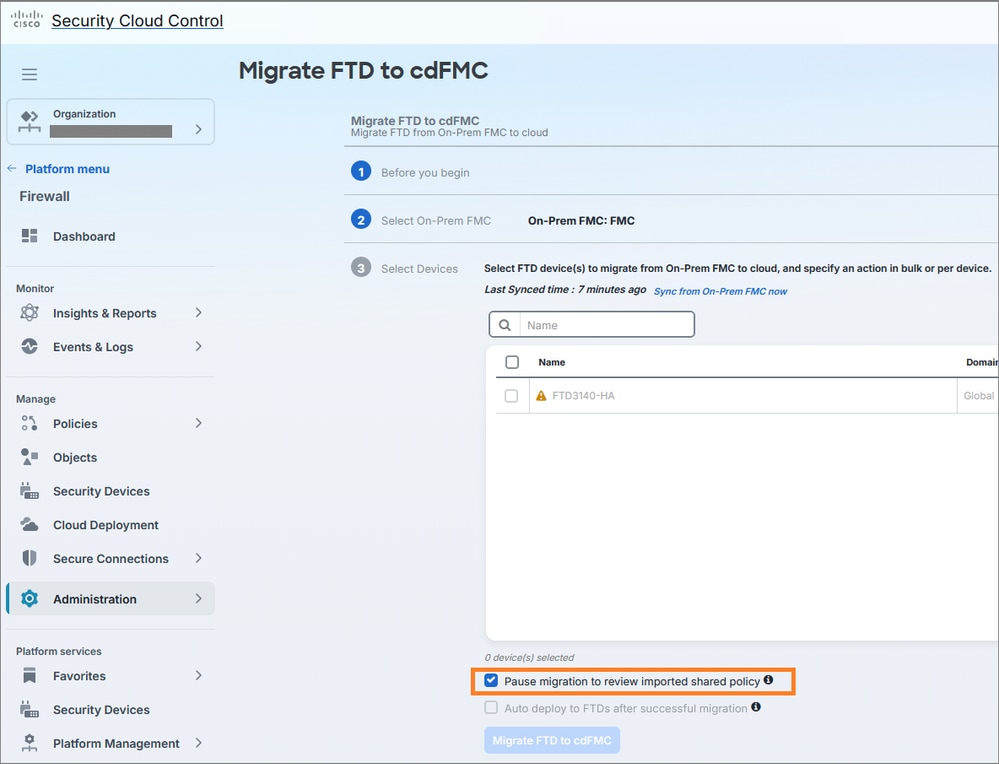
Utilice la opción para pausar después de la importación de la política compartida para su revisión:
Fase 2: Ejecución de migración
Durante el período de mantenimiento, migre los dispositivos mediante un enfoque por fases:
Comience con el FTD independiente (impacto mínimo).
Migre el primer par HA.
Validar el estado y la funcionalidad del dispositivo.
Migre el segundo par HA.
Fase 3: Validación posterior a la migración
Después de cada migración de dispositivo o par HA:
Confirme el estado del dispositivo en cdFMC.
Confirme el estado de HA si procede.
Revisar vista previa/advertencias de implementación.
Implementación desde cdFMC.
Valide el tráfico y la visibilidad de eventos.
Plan de migración en tres fases con congelación de la configuración
El enfoque recomendado implica la ejecución de migraciones de FTD en tres fases, cada una de las cuales se produce en fechas distintas, con un mínimo de tres días de supervisión posterior a la transición por fase. Este enfoque reduce el riesgo y proporciona tiempo para validar:
Implementación de políticas desde cdFMC.
Estado del dispositivo.
Estado HA para ambos pares HA.
Visibilidad de análisis/eventos en la nube.
Cualquier problema operativo antes de pasar a la siguiente fase.
Implementación de congelación de configuración
Implemente una congelación de la configuración durante el período de migración/evaluación con este enfoque:
La mejor opción: Congelar todos los cambios de configuración relacionados con el FTD en FMCv300 y cdFMC hasta que se valide y confirme cada fase.
Opción mínima: Inmovilizar los dispositivos que se van a migrar más las políticas u objetos compartidos que utilizan los dispositivos migrados y no migrados.
Evite editar las mismas políticas u objetos compartidos en FMCv300 y cdFMC durante la migración por fases.
Evite cambios importantes durante el período de evaluación.
Proceso de cambio de emergencia
Para cambios de emergencia durante la migración:
Aplique el cambio solo en el administrador autorizado actual para ese dispositivo:
Dispositivos que aún no se han migrado: FMCv300.
Dispositivos ya migrados: cdFMC.
Documentar el cambio, la política/objeto afectado, la marca de tiempo y el alcance del dispositivo.
Reconcilie el cambio después de completar la fase, especialmente si afecta a objetos compartidos o políticas compartidas.
Gestión del período de evaluación
Consideraciones importantes para el período de evaluación de 14 días:
Realice un seguimiento del período de evaluación de 14 días para cada fase/tarea de migración.
No permita que ninguna fase alcance la autoconfirmación involuntariamente.
Si el monitoreo de tres días es exitoso, ejecute esa fase manualmente en lugar de esperar los 14 días completos.
Proceso de retirada de FMCv300
No apague ni retire el FMCv300 inmediatamente después de la migración del dispositivo. Mantenga FMCv300 disponible hasta que:
Todos los dispositivos FTD se migran correctamente.
Las implementaciones de cdFMC son satisfactorias.
Se confirman los análisis/eventos de la nube.
La migración está comprometida.
Se cumplen todos los requisitos de retención de registros/eventos.
Se conserva una copia de seguridad final de FMCv300 de acuerdo con la política de la organización.
Una vez cumplidas estas condiciones, FMCv300 puede retirarse del uso activo y retirarse según los procesos de retirada de máquinas virtuales estándar.
Causa
Se trata de una migración planificada de FMC in situ a cdFMC. La migración viene impulsada por la necesidad de aprovechar las funciones de gestión basadas en la nube y retirar del servicio el appliance virtual FMCv300 existente.
Contenido relacionado
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
14-Sep-2026
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)