ERROR: sendemail:1668 - El demonio Splunkd no responde
Aplicabilidad
Splunk EnterpriseDescripción
Las alertas se programan para cada hora con acciones de alerta a medida que se activan los correos electrónicos y las alertas, pero no se envían como correos electrónicos.
08-30-2024 14:39:11.596 +0800 INFO SavedSplunker - savedsearch_id="", search_type=<"">, search_streaming=0, user=<"">, app="analog_silicon_analysis", savedsearch_name=<>, priority=default, status=success, digest_mode=1, durable_cursor=0, scheduled_time=1724999940, window_time=0, dispatch_time=1724999941, run_time=9.824, result_count=0, alert_actions="", sid=<>, suppressed=0, thread_id="AlertNotifierWorker-0", workload_pool=""
Investigación
Tras la investigación, se observaron los siguientes errores en splunkd.log:
ERROR ScriptRunner [271749 AlertNotifierWorker-1] - stderr from '/opt/splunk/bin/python3.7 /opt/splunk/etc/apps/search/bin/sendemail.py "results_link=<> sid=scheduler__admin_cHVibGljX3Jlc291cmNl__RMD54f5021f61fb80dd3_at_1724997000_14446_2D86E62A-9636-41C8-88D9-DB416CDB1A22" "ssname=[RA] getResourceUsageByProjHostgroups" "graceful=True" "trigger_time=1724997016" results_file="/opt/splunk/var/run/splunk/dispatch/scheduler__admin_cHVibGljX3Jlc291cmNl__RMD54f5021f61fb80dd3_at_1724997000_14446_2D86E62A-9636-41C8-88D9-DB416CDB1A22/results.csv.gz" "is_stream_malert=False"': ERROR:root:(552, b'5.3.4 Message size exceeds fixed maximum message size', 'splunk@abcsplksh23') while sending mail to: abc@gmail.com- Esto indica que hay una limitación en el envío de alertas como correos electrónicos con un mayor número de eventos. En este caso, exportó el resultado como un CSV en lugar de un correo electrónico para evitar este problema.
- Sin embargo, se observó que las alertas con menos número de eventos todavía no se activaban como correo electrónico.
- En /opt/splunk/var/log/splunk/python.log, el siguiente error es llenar :
ERROR sendemail:1668 - Splunkd daemon is not responding: ('Error connecting to /servicesNS/abcsplksh23/arftool/saved/searches/%5BMMSIM%5D%20Max%20Job%20Violation%20Alert: The read operation timed out',)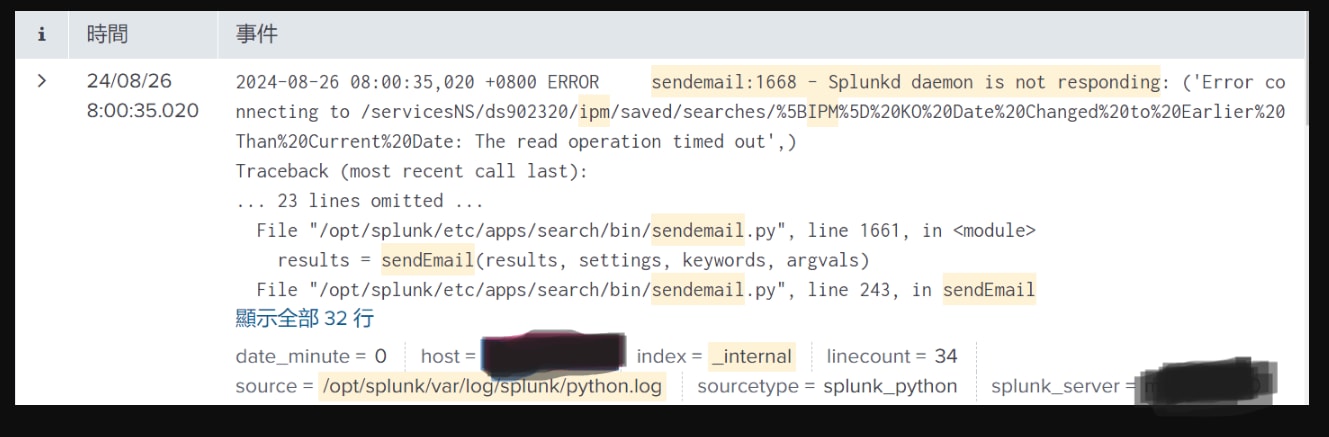
Resolución
Este mensaje de error indica un problema de tiempo de espera.
Para resolver el problema, siga estos pasos:
i. Vaya a $SPLUNK_HOME/etc/system/local/web.conf
ii. Aumentar el valor del tiempo de espera
splunkdConnectionTimeout = <integer> (default=30)
* The amount of time, in seconds, to wait before timing out when communicating with
splunkd.
* Must be at least 30.
* Values smaller than 30 will be ignored, resulting in the use of the
default value
* Default: 30
Después de aumentar el valor del tiempo de espera, los correos electrónicos se activan como se esperaba.
Enlaces relacionados
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
29-Sep-2026
|
Versión inicial |
 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)