Migration auf 6 GHz und Wi-Fi 7 mit Cisco Wireless
Inhalt
Einleitung
Dieses Dokument beschreibt Design- und Konfigurationsrichtlinien zur Optimierung der Leistung von Wi-Fi 7 und zur optimalen Nutzung des 6-GHz-Spektrums.
CX-Designleitfaden
CX-Designleitfäden werden von Spezialisten von Cisco CX in Zusammenarbeit mit Technikern aus anderen Abteilungen verfasst und von Cisco Experten begutachtet. Die Leitfäden basieren auf den bewährten Verfahren von Cisco sowie auf dem Wissen und der Erfahrung, die im Laufe vieler Jahre mit unzähligen Kundenimplementierungen gesammelt wurden. Netzwerke, die entsprechend den Empfehlungen in diesem Dokument entwickelt und konfiguriert wurden, helfen dabei, gängige Probleme zu vermeiden und den Netzwerkbetrieb zu verbessern.
Warum 6 GHz und Wi-Fi 7
Das 6 GHz-Band wurde 2020 für den WLAN-Betrieb verfügbar und war für die Wi-Fi 6E-Zertifizierung erforderlich. Während Wi-Fi 6 im 2,4-GHz- und 5-GHz-Band betrieben wird, verwendet Wi-Fi 6E denselben IEEE 802.11ax-Standard, erweitert seine Funktionalität jedoch auf das 6-GHz-Band, sofern bestimmte Anforderungen erfüllt werden.
Die neue Wi-Fi 7-Zertifizierung basiert auf dem IEEE 802.11be-Standard und unterstützt den Betrieb im 2,4-GHz-, 5-GHz- und 6-GHz-Band. Wi-Fi 7 bietet zudem neue Funktionen und Verbesserungen im Vergleich zu früheren Zertifizierungen.
Die Unterstützung des 6-GHz-Bands und/oder Wi-Fi 7 bringt spezifische Anforderungen mit sich, die häufig neue Konfigurationen und RF-Designs erfordern, insbesondere im Vergleich zu den gängigen Verfahren für die 2,4-GHz- und 5-GHz-Bänder mit Wi-Fi 6.
So verhindert beispielsweise die Verwendung veralteter WEP-Sicherheitsfunktionen die Einführung von 802.11-Standards über 802.11a/b/g hinaus. Neuere Standards setzen sogar noch strengere Sicherheitsvoraussetzungen voraus, um die Bereitstellung von sichereren Netzwerken zu fördern.
Die Einführung des 6-GHz-Bands bietet dagegen Zugang zu besseren Frequenzen, mehr Leistung und Unterstützung für neue Anwendungsfälle. Darüber hinaus ermöglicht es eine nahtlose Implementierung vorhandener Anwendungen wie Sprach- und Videokonferenzen.
Basisanforderungen für 6-GHz-Betrieb und Wi-Fi 7
Dies sind die Sicherheitsanforderungen, die in den Zertifizierungen für den Betrieb mit 6 GHz und Wi-Fi 7 festgelegt sind.
Anforderungen für das 6-GHz-Band
Das 6-GHz-Band lässt nur WPA3 oder Enhanced Open WLANs zu, was eine der folgenden Sicherheitsoptionen bedeutet:
- WPA3-Enterprise mit 802.1X-Authentifizierung
- WPA3 Simultaneous Authentication of Equals (SAE) (alias WPA3-Personal) mit einer Passphrase. SAE-FT (SAE with Fast Transition) ist ein weiteres mögliches AKM und wird empfohlen, da der SAE-Handshake nicht trivial ist und FT das Überspringen eines längeren Austauschs ermöglicht.
- Optimierte Offenheit durch Opportunistic Wireless Encryption (OWE)
Obwohl die WPA3 v3.4-Spezifikation (Abschnitt 11.2) besagt, dass der Enhanced Open-Übergangsmodus auf 6 GHz nicht unterstützt wird, setzen viele Anbieter (einschließlich Cisco bis IOS® XE 17.18) diese Einschränkung noch nicht durch. Aus diesem Grund ist es technisch möglich, z. B. eine Open SSID auf 5 GHz und eine entsprechende Enhanced Open SSID auf 5 und 6 GHz bei aktiviertem Transition Mode zu konfigurieren, ohne die Standardspezifikationen zu erfüllen. Konfigurieren Sie in einem solchen Szenario stattdessen eine erweiterte offene SSID ohne Übergangsmodus, die nur auf 6 GHz verfügbar ist (Clients, die 6 GHz unterstützen, unterstützen normalerweise auch Enhanced Open), während Sie unsere reguläre offene SSID auf 5 GHz halten, auch ohne Übergangsmodus.
Abgesehen von der Durchsetzung von 802.11w/Protected Management Frame (PMF) gibt es für WPA3-Enterprise keine neuen spezifischen Anforderungen an Chiffren oder Algorithmen. Viele Anbieter, darunter Cisco, betrachten nur 802.1X-SHA256 oder "FT + 802.1X" (d. h. 802.1X mit SHA256 und Fast Transition) als WPA3-kompatibel. Plain 802.1X (das SHA1 verwendet) gilt als Teil von WPA2 und ist daher für 6 GHz nicht geeignet oder wird nicht unterstützt.
Wi-Fi 7-Anforderungen
Mit der Wi-Fi 7-Zertifizierung des 802.11be-Standards hat die Wi-Fi Alliance die Sicherheitsanforderungen erhöht. Einige dieser Anforderungen ermöglichen die Verwendung von 802.11be-Datenraten und Protokollverbesserungen, während andere Multi-Link Operations (MLO) unterstützen, sodass kompatible Geräte (Clients und/oder APs) mehrere Frequenzbänder verwenden können, während die gleiche Zuordnung beibehalten wird.
Im Allgemeinen erfordert Wi-Fi 7 einen der folgenden Sicherheitstypen:
- WPA3-Enterprise mit AES(CCMP128) und 802.1X-SHA256 oder FT + 802.1X (wobei SHA256 weiterhin verwendet wird, auch wenn der Name nicht explizit ist). Die neuere WPA3-Spezifikation (v3.4) ändert die Anforderung in "Der WAP muss den GCMP256-Algorithmus anbieten", auch wenn der Client weiterhin AES128 verwenden darf. Dies führt zu Unterschieden im Clientverhalten: Einige Clients versuchen, Wi-Fi 7 Enterprise mit AES128 zu nutzen, andere erwarten bereits GCMP256.
- WPA3-Personal mit GCMP256 und SAE-EXT-KEY und/oder FT + SAE-EXT-KEY (AKM 24 oder 25). Wi-Fi 6E erfordert WPA3 SAE und/oder FT + SAE mit regulärem AES (CCMP128) und keine zusätzliche erweiterte Schlüsselverwendung; Dies bedeutet, dass speziell für Wi-Fi 7 eine neue Verschlüsselung eingeführt wurde.
- Enhanced Open/OWE mit GCMP256. Während AES (CCMP128) noch auf derselben SSID konfiguriert werden kann, unterstützen Clients, die AES 128 verwenden, Wi-Fi 7 nicht. Vor Wi-Fi 7 verwendeten die meisten Clients, die Enhanced Open unterstützen, nur AES 128, sodass dies eine neue, strengere Anforderung ist. Wie bei der 6-GHz-Unterstützung ist kein Übergangsmodus zulässig.
Unabhängig vom gewählten Sicherheitstyp werden Protected Management Frames (PMF) und Beacon Protection benötigt, um Wi-Fi 7 im WLAN zu unterstützen.
Da Wi-Fi 7 zum Zeitpunkt der Erstellung dieses Dokuments noch eine Zertifizierung von vor Kurzem ist, haben viele Anbieter nicht alle Sicherheitsanforderungen von Anfang an durchgesetzt.
Seit kurzem setzt Cisco die Konfigurationsoptionen zunehmend durch, um die Wi-Fi 7-Zertifizierung zu erfüllen. Hier sind die versionsspezifischen Verhaltensweisen:
IOS XE 17.15.3 und neuere Versionen 17.15.x
In dieser Außenstelle werden alle WLANs als Wi-Fi 7-SSIDs übertragen, vorausgesetzt, Wi-Fi 7 ist global aktiviert, unabhängig von den Sicherheitseinstellungen.
Ein Client kann sich als Wi-Fi 7-fähiges Gerät zuordnen und unabhängig von der verwendeten Sicherheitsmethode Wi-Fi 7-Datenraten erzielen, sofern diese Methode vom WLAN unterstützt wird. Der Client kann jedoch nur dann als MLO-fähig (auf einem oder mehreren Bändern) zugeordnet werden, wenn er die strengen Wi-Fi 7-Sicherheitsanforderungen erfüllt. Andernfalls wird sie abgelehnt.
Dies kann zu Problemen führen, wenn frühe Wi-Fi 7-Clients, die keine sichereren Chiffren wie GCMP256 unterstützen, eine MLO-Zuordnung zu einem WLAN herstellen, dessen Sicherheitseinstellungen nicht den Wi-Fi 7-Anforderungen entsprechen. In einem solchen Fall wird der Client aufgrund der ungültigen Sicherheitseinstellungen abgelehnt, obwohl diese Einstellungen noch im WLAN konfiguriert werden können.
IOS X 17.18.1/17.18.2
Der Beacon-Schutz wird automatisch aktiviert, wenn Ihr WLAN Wi-Fi 7-kompatibel ist, unabhängig davon, ob Sie das Kontrollkästchen aktivieren.
Cisco IOS XE 17.18.1 und höhere Versionen kündigen ein WLAN nur dann als Wi-Fi 7- und MLO-fähig an, wenn in den WLAN-Einstellungen die entsprechenden Sicherheitsanforderungen aktiviert sind. Beispiel: Ein WLAN, das nur SAE und nicht SAE-EXT anzeigt, wird als MLO-unfähig gesendet.
Die Verzweigung 17.18 führt ein 802.11be-Profil ein, das mit einem WLAN-Profil verbunden werden kann, um die Wi-Fi 7-Aktivierung auf SSID- oder sogar Funkbasis zu steuern.
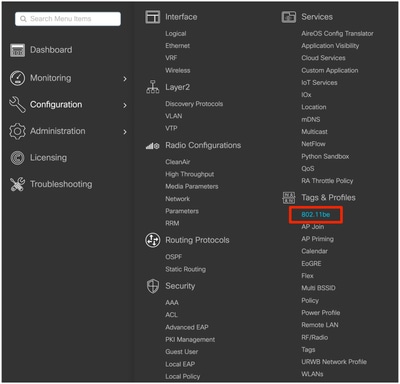
Ein vorkonfiguriertes 802.11be-Profil mit dem Namen "default-dot11be-profile" ist standardmäßig im Menü "Configuration > Tags & Profiles > 802.11be" (Konfiguration > Tags & Profile > 802.11be) verfügbar.
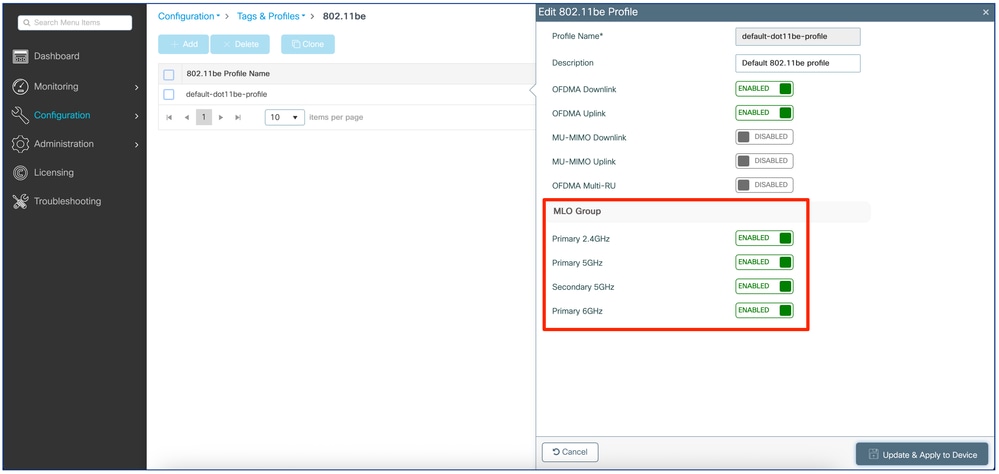
Die vier Haupteinstellungen zur Aktivierung oder Deaktivierung von Wi-Fi 7 befinden sich im Abschnitt "MLO Group" (MLO-Gruppe). Durch Deaktivieren aller vier Einstellungen wird Wi-Fi 7 auf allen Bändern in allen WLAN-Profilen deaktiviert, mit denen das 802.11be-Profil verbunden ist. Wenn Sie einige oder alle dieser Optionen aktivieren, wird Wi-Fi 7 auf den entsprechenden Bändern/Funkmodulen des angeschlossenen WLAN-Profils aktiviert.
Das "default-dot11be-profile" aktiviert MLO und Wi-Fi 7 auf allen Funkmodulen und ist standardmäßig mit jedem WLAN-Profil verbunden.
Durch die Erstellung eines neuen 802.11be-Profils, bei dem alle "MLO Group"-Einstellungen deaktiviert und an bestimmte WLAN-Profile angehängt sind, können wir beispielsweise Wi-Fi 7 für einige unserer SSIDs selektiv deaktivieren.
Auf der Registerkarte "Advanced" (Erweiterte Einstellungen) jedes WLAN-Profils wird ein entsprechendes 802.11be-Profil angefügt:
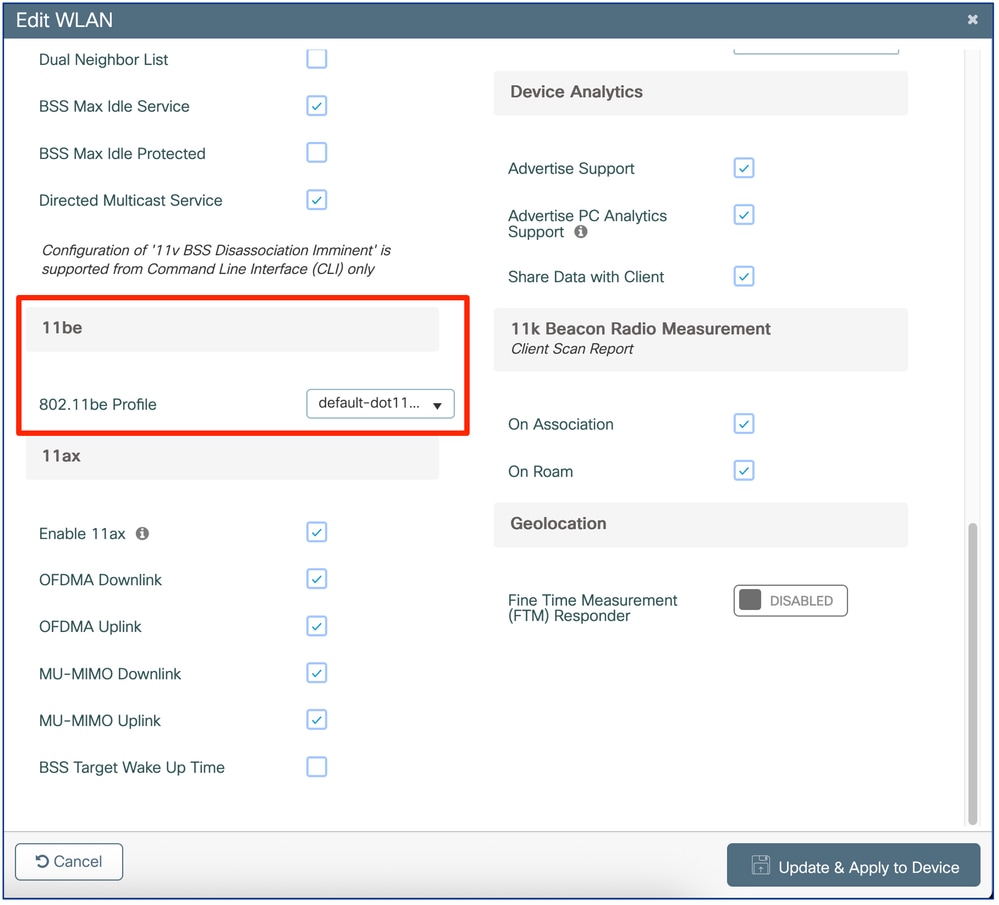
Wie im Beispiel zu sehen ist, ist das "default-dot11be-profile" standardmäßig jedem WLAN-Profil angehängt.

Anmerkung: Wenn Wi-Fi 7 nicht global auf dem Controller aktiviert ist, wie später erläutert, ist Wi-Fi 7 für alle WLAN-Profile deaktiviert, und 802.11be-Profile werden nicht angewendet.
17.18.2 führt einen kleinen Assistenten in die WLAN-Bearbeitungsseite ein, mit dem Sie visualisieren können, ob Ihr WLAN Wi-Fi 7-konform ist, und was fehlt:
 17.18.2 Sicherheitsassistent
IOS XE 17.18.3 und höher
Mit IOS 17.18.3 können Sie den GCMP256-Chiffre für eine 802.1X Enterprise SSID konfigurieren, was in früheren Versionen nicht möglich war. Dies erfüllt die Anforderung einiger Clients, dass Wi-Fi 7 Enterprise SSIDs zusätzlich zu AES128-Chiffren auch GCMP256 anbieten müssen, und entspricht der WPA3 v3.4-Spezifikation.
GCMP256 wird Ihrer Konfiguration beim Upgrade automatisch hinzugefügt, wenn Ihre SSID vor dem Upgrade Wi-Fi 7-konform war, um zu vermeiden, dass sie auf eine Wi-Fi 6E SSID herabgesetzt wird, wenn GCMP256 nach dem Upgrade auf 17.18.3 nicht aktiviert wurde.
Überlegungen zum Funkdesign für die 6-GHz-Abdeckung
Dieser Abschnitt versucht nicht, eine umfassende Anleitung für Standortuntersuchungen zu sein, sondern beschreibt einige grundlegende Überlegungen bei der Planung einer 6-GHz-Abdeckung, insbesondere bei der Migration einer vorhandenen 2,4/5-GHz-Installation zu Wi-Fi 6E oder 7.
Wie bei jeder neuen Wi-Fi-Bereitstellung im 2,4-GHz- und/oder 5-GHz-Frequenzband muss ein neues 6-GHz-Wireless-Projekt auch eine dedizierte 6-GHz-Standortuntersuchung umfassen.
Wenn APs vor Wi-Fi 6E/7 bereits für bestimmte 5-GHz-Abdeckungsanforderungen positioniert sind, können wir in einigen Fällen davon ausgehen, dass wir sie durch Wi-Fi 6E/7-fähige APs ersetzen und dennoch eine gute Abdeckung bei 6 GHz erzielen. Damit dieser Ansatz funktioniert, müssen unsere vorhandenen Access Points bereits eine angemessene 5-GHz-Abdeckung für die beabsichtigten Anforderungen (nur Daten, Sprache, bestimmte Anwendungen usw.) bereitstellen und mindestens 3 bis 4 Übertragungsleistungspegel unter ihrem Maximum betreiben. APs haben in der Regel 7 bis 8 Leistungspegel, und jeder aufeinander folgende Leistungspegel halbiert die Übertragungsleistung. Ein komfortabler Betriebspunkt liegt daher nahe der Mitte des erlaubten Sendeleistungsbereichs.
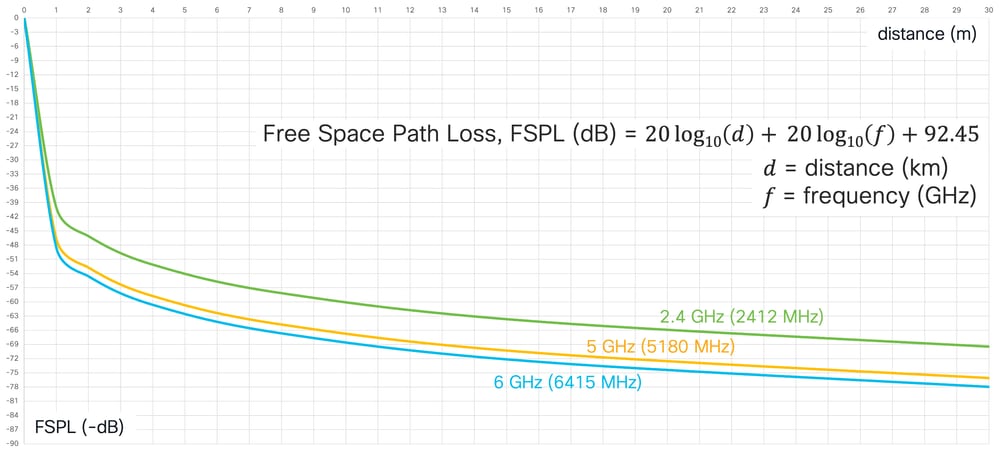
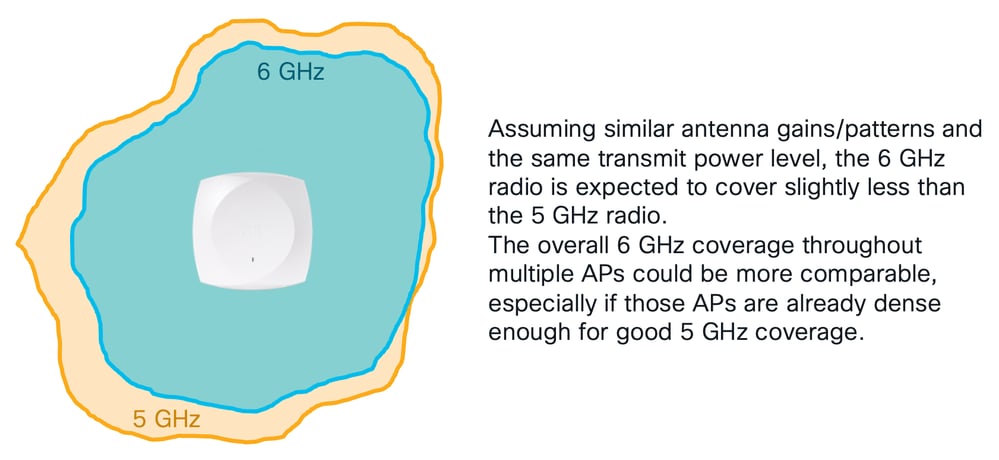
Nach Berechnungen der Verluste im freien Raum werden 6-GHz-Signale um 2 dB stärker gedämpft als 5-GHz-Signale. Darüber hinaus können 6-GHz-Signale stärker von Hindernissen beeinflusst werden als ihre 5-GHz-Entsprechungen.
Wenn ein Cisco AP seine Sendeleistung um eine Ebene erhöht oder verringert, erfolgt dies in einem "Sprung" von 3 dB. Beispielsweise erhöht ein AP, der von der Leistungsstufe 4 mit einer Sendeleistung von 11 dBm auf die Leistungsstufe 3 wechselt, seine Sendeleistung auf 14 dBm. Die Werte von 11 dBm für den Leistungspegel 4 und 14 dBm für den Leistungspegel 3 sind nur generische Beispiele, da verschiedene AP-Modelle und -Generationen bei derselben Leistungspegelzahl geringfügig unterschiedliche Sendeleistungswerte in dBm aufweisen können.
Wenn beispielsweise ein Pre-Wi-Fi 6E/7 AP bereits eine gute Abdeckung bei 5 GHz auf Leistungsebene 4 bietet, könnte ein neuerer Wi-Fi 6E/7 AP mit ähnlichen 5 GHz Funkmustern diesen früheren AP ersetzen, ohne dass dies wesentliche Auswirkungen auf das bestehende 5 GHz Netzwerk hätte.
Außerdem könnte das 6-GHz-Funkmodul des neuen Wi-Fi 6E/7-AP eine ähnliche Abdeckung wie das 5-GHz-Funkmodul bereitstellen, indem es einen höheren Sendeleistungspegel (3 dB) verwendet.
Wenn das AP-5-GHz-Funkmodul bereits eine ausreichende 5-GHz-Abdeckung bei 3-4 Leistungspegeln unterhalb seines Maximums bereitstellt, könnte das entsprechende 6-GHz-Funkmodul daher bei vergleichbarer Abdeckung auf 2-3 Leistungspegel unterhalb seines Maximums eingestellt werden. Diese Annahme funktioniert unter der Voraussetzung, dass Vorschriften im Einsatzland zulassen, dass 6-GHz-Funkmodule und EIRP-Pegel eine höhere Leistung als bei 5 GHz nutzen. Auch die Kanalaggregation und das spezifische AP-Modell können berücksichtigt werden. Informationen zu den jeweiligen Ländern finden Sie in der Tabelle mit den Energieeinstellungen für die einzelnen AP-Modelle.
Wenn das 6-GHz-Funkmodul bereits eine ausreichende Abdeckung bei 2-3 Leistungspegeln unterhalb seines Maximums bereitstellt, kann es in Ausnahmesituationen noch um ein paar Stufen ansteigen, um z. B. vorübergehende, unerwartete Abdeckungslöcher zu umgehen, die durch einen benachbarten AP-Ausfall, unangekündigte Hindernisse, neue HF-Anforderungen usw. verursacht werden.
Roaming-Verhalten zwischen APs vor Wi-Fi 6E/7 und Wi-Fi 6E/7
Die Implementierung von APs, die unterschiedliche Standards und/oder Frequenzbänder im gleichen Abdeckungsbereich unterstützen, wurde nie empfohlen, insbesondere dann nicht, wenn verschiedene Generationen von APs auf "Salz-und-Pfeffer"-Weise installiert werden (d. h. in derselben Zone gemischt).
Während ein Wireless-Controller Vorgänge (z. B. dynamische Kanalzuweisung, Sendeleistungssteuerung, PMK-Cache-Verteilung usw.) für eine Gruppe von verschiedenen AP-Modellen verarbeiten kann, verarbeiten Clients, die zwischen verschiedenen Standards und Frequenzbändern wechseln, diese Übergänge manchmal nicht richtig und können Roaming-Probleme verursachen.
Darüber hinaus unterstützen Wi-Fi 6E/7 APs GCMP256-Chiffren für WPA3, was jedoch bei einigen Wi-Fi 6- und älteren AP-Modellen nicht immer der Fall ist. Für Passphrase/WPA3-Personal- und Enhanced Open/OWE-SSIDs, die sowohl AES-(CCMP128) als auch GCMP256-Chiffren benötigen, bestimmte Wi-Fi 6-APs (z. B. die Serien 9105, 9115 und 9120) sowie 802.11ac Wave 2 x800-Serie (APs) unterstützen GCMP256 nicht und bieten nur AES (CCMP128) für verknüpfende Clients, einschließlich Wi-Fi 6E/7-fähiger Clients. Wenn diese Wi-Fi 6E/7-Clients zwischen benachbarten Wi-Fi 6E/7-APs wechseln müssen, die GCMP256 unterstützen, müssen sie eine neue Verbindung herstellen, da die Neuverhandlung von Verschlüsselungen zwischen AES(CCMP128) und GCMP256 für transparentes Roaming nicht unterstützt wird. Darüber hinaus ist es im Allgemeinen nicht optimal, APs mit unterschiedlichen Funktionen im gleichen Bereich anzubieten: Eine solche Bereitstellung ermöglicht es den Clients nicht, diese Funktionen während des Umzugs zuverlässig zu nutzen, und kann zu Verklebungen oder Verbindungsunterbrechungen führen.
Obwohl dieses Szenario ein Eckfall ist, sollten Sie bedenken, dass bei im WLAN konfigurierten GCMP256-Chiffren das Roaming von Wi-Fi 6E/7-Clients zwischen 9105/9115/9120 APs und 9130/9124/916x/917x APs sind u. U. nicht möglich, da letztere Serien GCMP256 unterstützen und erstere nicht.
Kanalbreiten von 40 MHz oder mehr auf 6 GHz können auch Klebrigkeit für 6 GHz-fähige Clients verursachen, die eine Neuzuordnung auf anderen Bändern ablehnen können. Dies ist ein weiterer Grund, 6-GHz-fähige APs und nicht 6-GHz-fähige APs nicht im gleichen Roaming-Bereich zu mischen.
Globale Aktivierung von Wi-Fi 7
Globale Aktivierung von Wi-Fi 7 unter IOS XE
Bei der Installation oder dem Upgrade auf eine IOS XE-Version, die Wi-Fi 7 unterstützt, ist die Unterstützung für Wi-Fi 7 standardmäßig global deaktiviert.
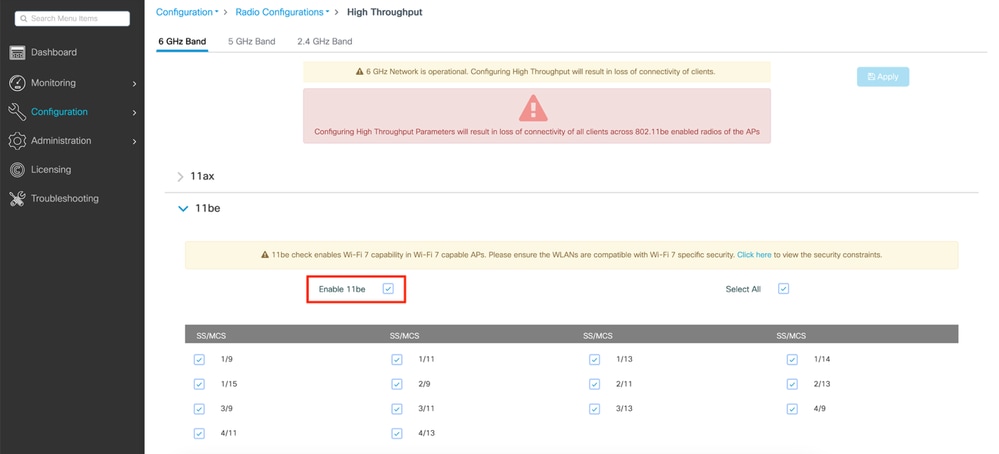
Um sie zu aktivieren, müssen wir zum Konfigurationsmenü für hohen Durchsatz für jedes 2,4-/5-/6-GHz-Band navigieren und das Kontrollkästchen aktivieren, um 11be zu aktivieren.

Alternativ können Sie diese drei Befehle über SSH oder Konsole im Terminalkonfigurationsmodus ausführen:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
Wie im Warnhinweis erwähnt, führt die Änderung des Status der 802.11be-Unterstützung bei dem Versuch, diese Einstellungen zu ändern, zu einem kurzzeitigen Verbindungsverlust für alle Clients über Funkmodule von Wi-Fi 7 APs. Wenn Sie MLO ausführen möchten, d. h. Clients, die sich gleichzeitig mit mehreren Bändern verbinden, müssen Sie 11be auf allen Bändern aktivieren, mit denen der Client eine Verbindung herstellen soll. Es ist nicht notwendig, alle Bänder zu aktivieren, aber nur für die Leistung empfohlen.
Globale Aktivierung von Wi-Fi 7 auf dem Cisco Meraki Dashboard
Beim erstmaligen Hinzufügen von Wi-Fi 7-fähigen APs (z. B. CW9178I oder CW9176I/D1) zu einem Cisco Meraki Dashboard-Netzwerk ist die Unterstützung für den 802.11be-Betrieb im Standard-Funkprofil aktiviert.
Navigieren Sie zu Wireless > Radio Settings, klicken Sie auf die Registerkarte RF Profile, und wählen Sie das Profil aus, das dem Access Point zugewiesen ist (der Standardwert ist "Basic Indoor Profile" für Access Points in Innenräumen), um das Profil zu aktivieren.
Aktivieren Sie im Abschnitt General (Allgemein) 802.11be (on), wie in diesem Screenshot gezeigt:
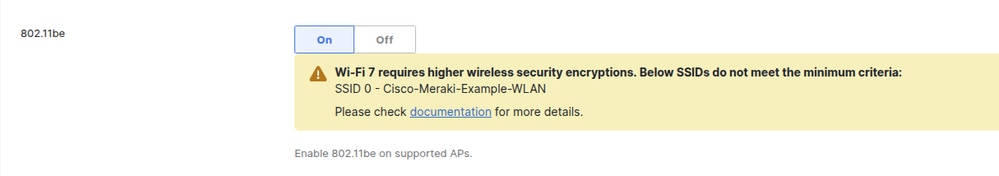
Wenn ein oder mehrere WLANs mit Sicherheitseinstellungen konfiguriert werden, die schwächer sind als die gemäß der Wi-Fi 7-Spezifikation erforderlichen, zeigt das Dashboard ein Warnbanner an, wie unten gezeigt.
Obwohl das Dashboard das Speichern der Konfiguration ermöglicht, ist Wi-Fi 7 auf den markierten SSIDs erst aktiviert, wenn diese die Wi-Fi 7-Anforderungen erfüllen.
Ab diesem Datum müssen alle im Netzwerk aktivierten WLANs die Wi-Fi 7-Spezifikationsanforderungen erfüllen, damit Wi-Fi 7 auf der Firmware-Version MR31.1.x und höher aktiviert werden kann (dieses Verhalten ändert sich bei einer zukünftigen Version der Firmware MR32.1.x).
Sobald die Konfiguration des SSID die Wi-Fi 7-Mindestkriterien erfüllt, wird das Banner ausgeblendet.
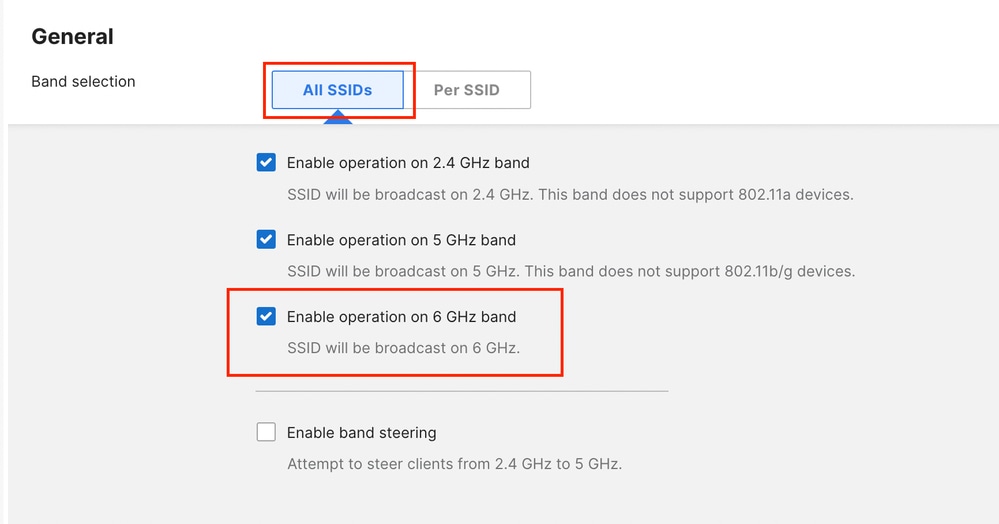
Stellen Sie sicher, dass Sie im selben HF-Profil den 6-GHz-Betrieb auf den APs aktivieren.
Dies kann entweder für alle SSIDs als Bulk-SSID oder für jede einzelne SSID erfolgen.
Beachten Sie, dass Band Steering nur zwischen 2,4 und 5 GHz verfügbar ist.
Beispiel einer 6-GHz-Unterstützung für alle SSIDs.
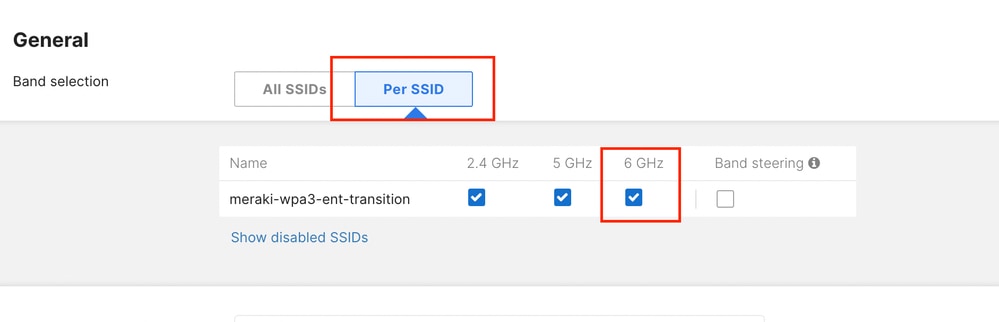
Beispiel einer 6-GHz-Aktivierung für eine einzelne SSID.
Anwendungsfälle
802.1X/WPA3-Enterprise-Netzwerke
WPA3-Enterprise-Konfiguration auf IOS XE
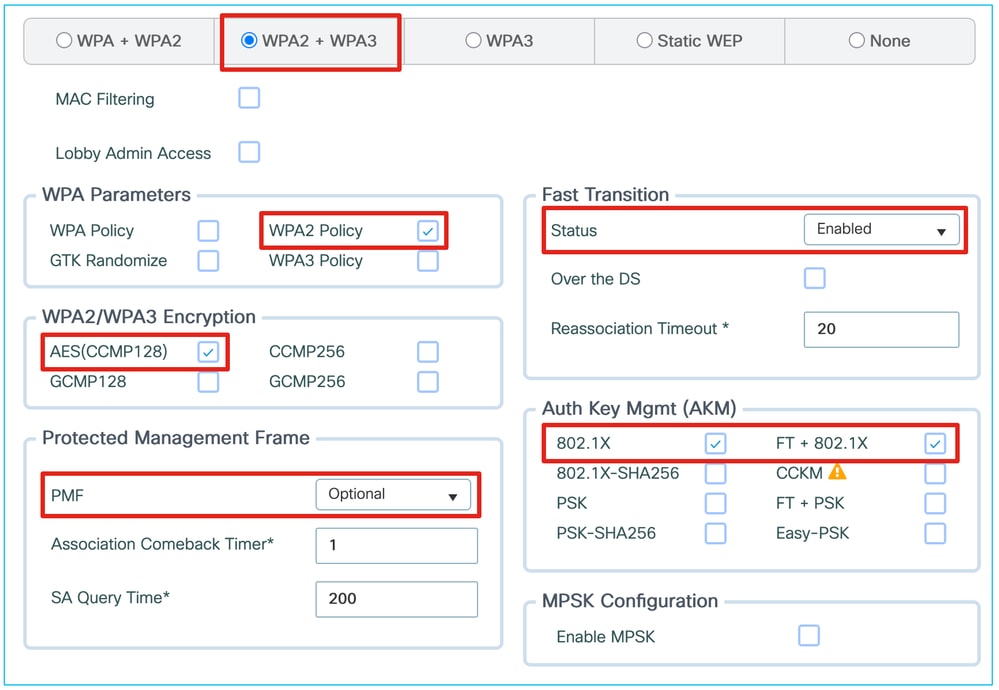
WLANs der Enterprise-Klasse, die auf WPA2/3 mit 802.1X-Authentifizierung basieren, lassen sich am einfachsten auf 6 GHz migrieren.
Die Aktivierung Ihrer 802.1X-SSID für 6 GHz erfordert die Aktivierung der PMF-Unterstützung, auch wenn diese optional ist, sowie der 802.1X-SHA256- und/oder FT + 802.1X-AKMs, die beide WPA3-kompatibel sind.
Wir können weiterhin WPA2 mit dem Standard 802.1X (SHA1) im selben WLAN anbieten, was nur im 5-GHz-Band angekündigt wird.
Für die Wi-Fi 7-Unterstützung muss Beacon Protection aktiviert sein. WPA2 802.1X (SHA1) kann als Abwärtskompatibilitätsoption im WLAN verbleiben.
Durch die Aktivierung von AES128 und GCMP256, die Festlegung von PMF als optional und die Zulassung von WPA2-AKMs wie dem regulären 802.1X können möglicherweise zahlreiche Geräte aus Kompatibilitätsgründen unterstützt werden. Dies bietet den Kunden jedoch eine Vielzahl von Auswahlmöglichkeiten. Wenn Clients die Wi-Fi 7-Unterstützung ankündigen, aber eine nicht Wi-Fi 7-konforme Sicherheitskonfiguration auswählen, muss der Access Point diese ablehnen, was Kompatibilitätsprobleme verursachen kann.
IOS XE 17.18.2 und frühere Versionen unterstützen jedoch nicht GCMP256 für eine Unternehmens-SSID. Es wird hauptsächlich empfohlen, diesen Anwendungsfall für Unternehmensumgebungen mit hauptsächlich Windows 11-Laptops zu reservieren.
Wenn Sie 17.18.3 oder höher ausführen, können Sie GCMP256 aktivieren und breitere Mobilgerätekategorien richtig unterstützen (einige Clients weigern sich, eine Verbindung herzustellen, wenn die SSID behauptet, Wi-Fi 7 zu sein, unterstützen aber nur AES128).
Das Meraki Cloud-Dashboard unterstützt GCMP256 und erfordert die Aktivierung von Wi-Fi 7 auf der SSID. Obwohl ein Wi-Fi 7-Client nur AES128 unterstützen kann, muss ein zertifizierter Wi-Fi 7-Zugangspunkt sowohl AES128 als auch GCMP256 bereitstellen.
Von einer typischen WPA2-SSID mit diesen L2-Sicherheitseinstellungen:
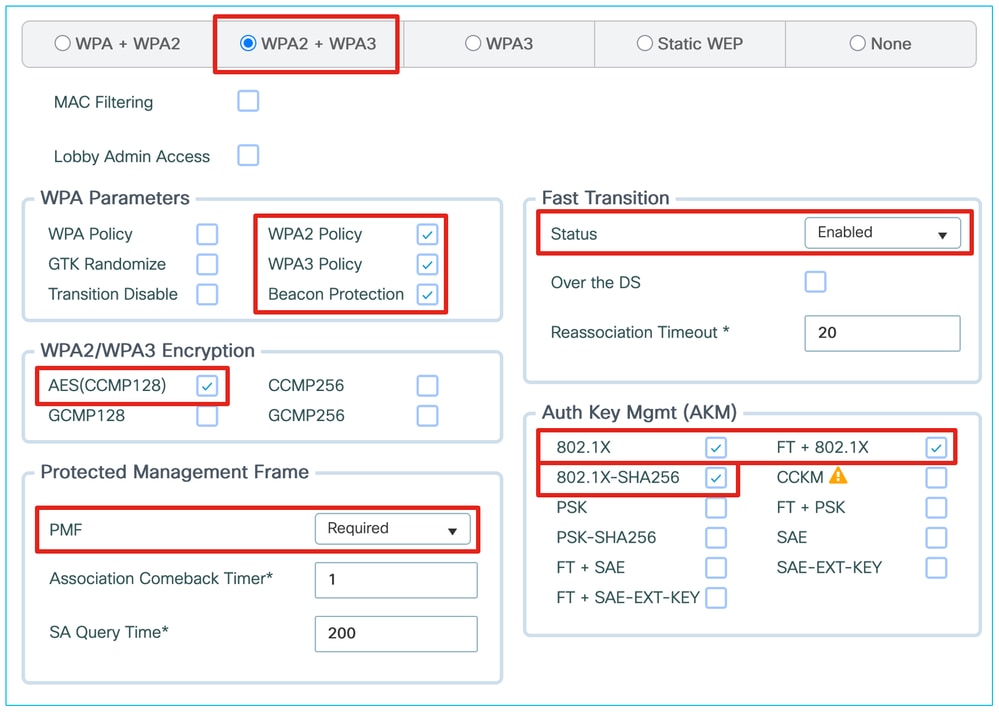
Wir können die Konfiguration für WPA3, 6 GHz und teilweise Wi-Fi 7 migrieren, wie hier gezeigt:
Bei dieser letzten Screenshot fehlt GCMP256 für eine ordnungsgemäße Wi-Fi 7-Unterstützung. Wenn Sie diese vielen unterschiedlichen Chiffren anbieten, können auch Probleme mit der Client-Kompatibilität auftreten. Erwägen Sie daher, so schnell wie möglich zu einem vollständigen WPA3-WLAN mit AES128+GCMP256 zu wechseln.
WPA3-Enterprise-Konfiguration auf dem Cisco Meraki Dashboard
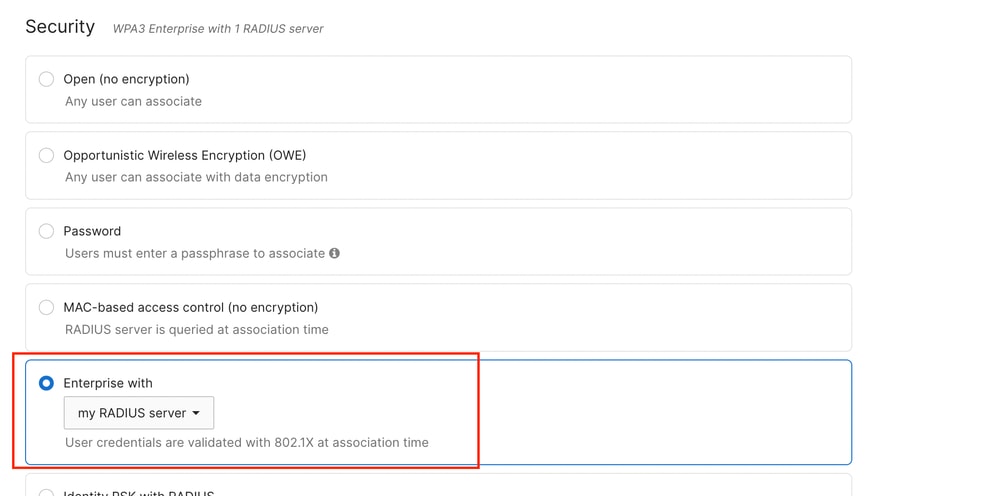
Zum Zeitpunkt der Erstellung dieses Dokuments ist der WPA3-Enterprise-Betrieb nur mit einem externen RADIUS-Server (auch als "mein RADIUS-Server" bezeichnet) verfügbar.
WPA3-Enterprise ist für die Meraki Cloud-Authentifizierung nicht verfügbar.
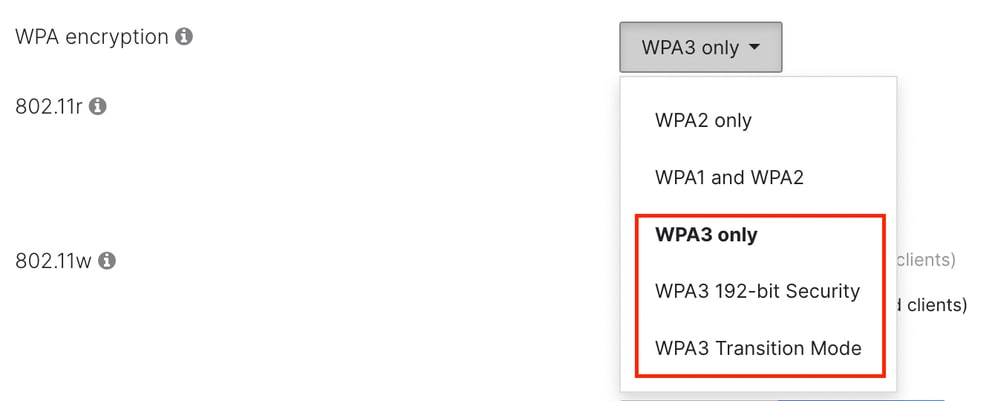
Ab MR 31.x gibt es folgende WPA-Typen:
- Nur WPA3", die die gleichen Chiffren wie WPA2 verwendet, jedoch 802.11w (PMF) erfordert.
- 'WPA3 192-Bit', das nur die EAP-TLS-Methode mit den Chiffren TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 zulässt, oder TLS_DHE_RSA_WITH_AES_256_GCM_SHA384. Dieselben Chiffren müssen auf dem RADIUS-Server konfiguriert werden, um diesen Modus zu aktivieren.
- 'WPA3-Übergangsmodus' (auch Mischmodus), der die Koexistenz von WPA2-Clients in demselben WLAN ermöglicht, das für WPA3 verwendet wird.
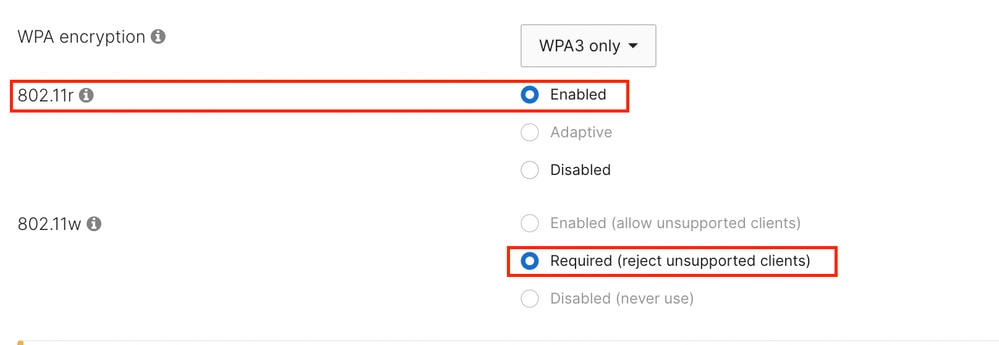
Wenn 'Nur WPA3' oder 'WPA3 192-Bit-Sicherheit' verwendet wird, ist PMF für alle Clients obligatorisch.
In den meisten Anwendungen wird die Aktivierung von FT (802.11r) empfohlen, auch wenn diese nicht obligatorisch ist, um die Auswirkungen der Roaming- und Neuauthentifizierungslatenz bei Verwendung eines externen RADIUS-Servers zu mindern.
Für den 6-GHz-Betrieb muss PMF aktiviert werden (802.11w).
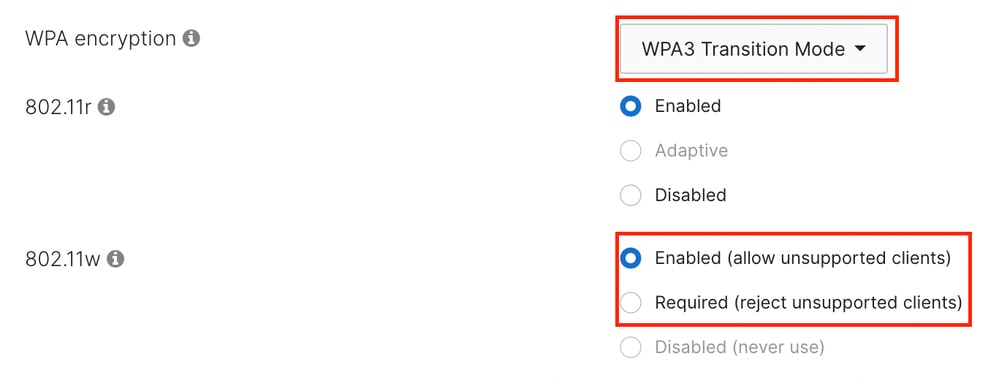
Wenn Sie den WPA3-Übergangsmodus auswählen, verwenden alle Clients, die WPA3 verwenden können, standardmäßig PMF. Alle Clients mit 6 GHz verwenden WPA3.
In diesem Modus können Sie auswählen, ob ältere Clients, die WPA2 verwenden, PMF verwenden müssen (802.11w erforderlich) oder ob diese Funktion optional ist (802.11w aktiviert).
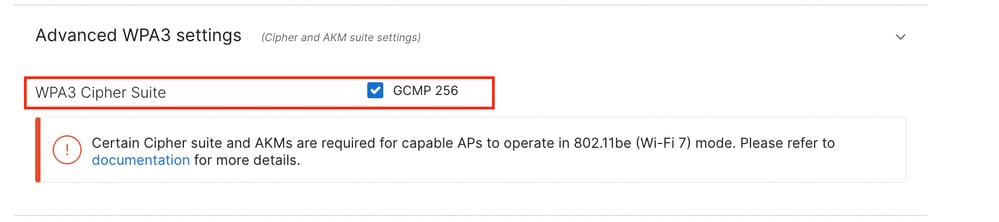
Unabhängig von der WPA3-Auswahl müssen die Cisco Meraki APs die Aktivierung der GCMP 256-Verschlüsselungssuite für den Betrieb im Wi-Fi 7-Modus zulassen.
Darüber hinaus ist der Beacon-Schutz für 2,4, 5 und 6 GHz standardmäßig aktiviert, wenn die APs im Wi-Fi 7-Modus betrieben werden.
Passphrase/WPA3-Personal/IoT-Netzwerke
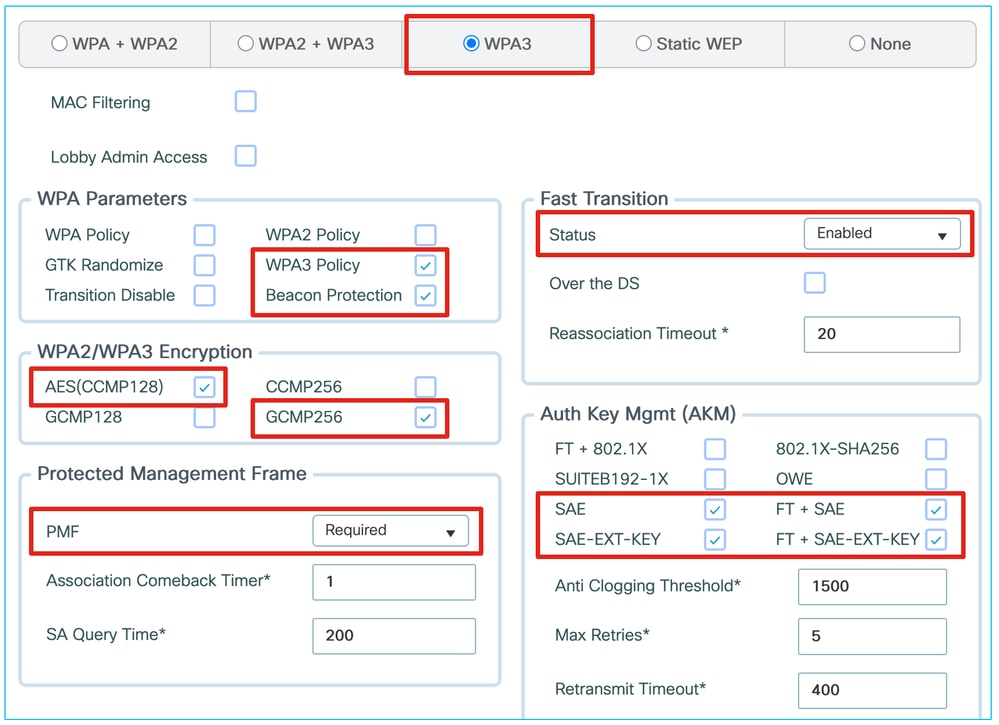
Die Aktivierung einer Passphrase-SSID für 6 GHz bis zur Wi-Fi 6E-Unterstützung ist einfach und erfordert SAE und/oder FT + SAE sowie ggf. weitere WPA2 PSK-AKMs. Für die Wi-Fi 7-Unterstützung ist bei der Zertifizierung jedoch das Hinzufügen von SAE-EXT-KEY- und/oder FT + SAE-EXT-KEY-AKMs zusammen mit dem GCMP256-Chiffre erforderlich.
Cisco IOS XE 17.18.1 und höher ermöglicht Ihnen die Konfiguration von WPA2-PSK zusätzlich zu den vier oben erwähnten SAE AKMs. Dies kann jedoch dazu führen, dass zu viele AKMs für schlecht implementierte Client-Treiber vorhanden sind, obwohl die Konfiguration vom Standard unterstützt wird. Wir empfehlen Ihnen, in der Praxis zu überprüfen, ob Ihre WPA2-Clients alle im WLAN aktivierten AKMs verarbeiten können. In dieser Situation können Clients, die eine Verbindung über WPA2 herstellen, MLO oder Wi-Fi 7 nicht verwenden, Clients, die eine Verbindung mit SAE-EXT herstellen, jedoch. Das WLAN selbst kündigt weiterhin Wi-Fi 7- und MLO-Funktionen an.
In solchen Fällen können wir eine dedizierte WPA3-Only-SSID mit SAE, FT + SAE, SAE-EXT-KEY und FT + SAE-EXT-KEY konfigurieren, die sowohl AES(CCMP128)- als auch GCMP256-Chiffren für neuere Wi-Fi 6E- und Wi-Fi 7-Clients bereitstellt.
In all diesen Szenarien wird dringend empfohlen, FT bei Verwendung von SAE zu aktivieren. Der SAE-Frame-Austausch ist ressourcenintensiver und dauert länger als der Vierwege-Handshake von WPA2 PSK.
Einige Gerätehersteller, z. B. Apple, erwarten, dass FT aktiviert wird, wenn SAE verwendet wird, und ihre Geräte können die Verbindung ablehnen, wenn FT nicht verfügbar ist.
WPA3-SAE-Konfiguration auf IOS XE
Anmerkung: Wenn (FT +) SAE im WLAN aktiviert ist und ein Wi-Fi 7-Client versucht, eine Verbindung mit ihm herzustellen, anstatt (FT +) SAE-EXT-KEY, wird er abgelehnt. Solange (FT +) SAE-EXT-KEY ebenfalls aktiviert ist, müssen Wi-Fi 7-Clients das zweite AKM verwenden, damit dieses Problem nicht auftritt.
Durch die Verwendung eines Legacy-WLANs, das nur aus PSK besteht, und eines WPA3-WLANs wird die Gesamtzahl der SSIDs zwar erhöht, die maximale Kompatibilität bei einer SSID bleibt jedoch erhalten. Darüber hinaus können wir erweiterte Funktionen deaktivieren, die die Kompatibilität beeinträchtigen können. Dies kann in vielen IoT-Szenarien hilfreich sein, während wir neueren Geräten über die andere SSID maximale Funktionen und Leistung bieten. Dies kann ein bevorzugter Ansatz sein, wenn Sie ältere oder empfindlichere IoT-Geräte im Einsatz haben. Wenn Sie keine IoT-Geräte haben, kann die Verwendung eines WLAN mit einem Übergangsmodus effizienter sein, da Sie nur eine SSID ankündigen.
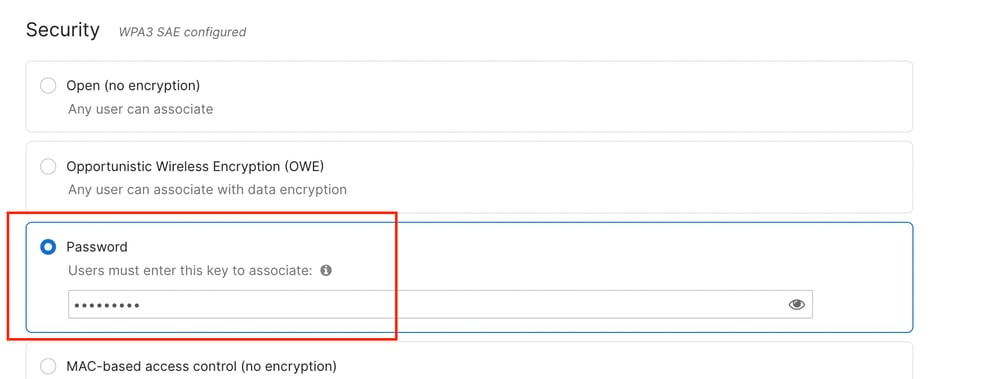
WPA3-SAE-Konfiguration im Cisco Meraki Dashboard
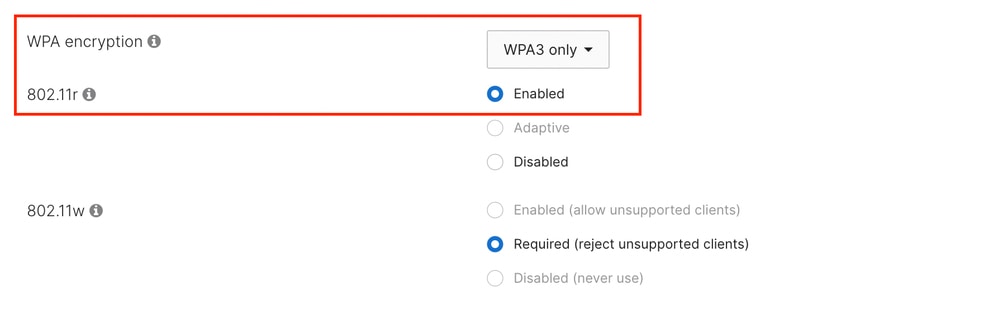
Bis zur Firmware MR 30.x wird als WPA-Typ nur "WPA3 only" unterstützt, und im Dashboard können Sie keine andere Methode auswählen.
PMF ist in dieser Konfiguration obligatorisch, FT (802.11r) sollte bei Verwendung von SAE besser aktiviert werden.
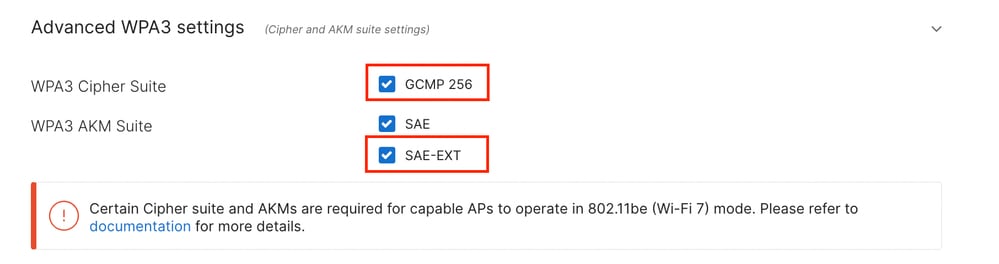
Um den Wi-Fi 7-Betrieb zu ermöglichen, müssen die GCMP 256 Cipher Suite und die SAE-EXT AKM Suite bei der Konfiguration der SSID aktiviert sein.
Sie sind standardmäßig deaktiviert und können unter "Erweiterte WPA3-Einstellungen" aktiviert werden.
Zum Zeitpunkt der Verfassung dieses Dokuments müssen alle im Netzwerk aktivierten WLANs die Wi-Fi 7-Spezifikationsanforderungen erfüllen, die für die Firmware-Version MR 31.1.x und höher aktiviert werden müssen.
Dies bedeutet, dass eine wie zuvor beschrieben konfigurierte Wi-Fi 7-SSID nicht gleichzeitig mit einer anderen SSID im WPA2-Personal- oder WPA3-SAE-Übergangsmodus verwendet werden kann.
Wenn im Dashboard-Netzwerk eine WPA2-Personal-SSID konfiguriert wird, werden alle WAPs von Wi-Fi 7 auf Wi-Fi 6E zurückgesetzt.
Dieses Verhalten ändert sich in einer zukünftigen Version der Firmware MR 32.1.x.
Offene/erweiterte offene/OWE-/Gastnetzwerke
Gastnetzwerke gibt es in vielen Varianten. In der Regel benötigen sie keine 802.1X-Anmeldeinformationen oder eine Passphrase für die Verbindung und können eine Splash-Seite oder ein Portal enthalten, für die Anmeldeinformationen oder ein Code erforderlich sind. Dies wird üblicherweise mit einer offenen SSID und entweder einer lokalen oder einer externen Gastportal-Lösung umgesetzt. SSIDs mit offener Sicherheit (keine Verschlüsselung) sind jedoch für 6 GHz oder Wi-Fi 7 nicht zulässig.
Ein konservativer Ansatz besteht darin, Gastnetzwerke bestenfalls dem 5-GHz-Band und Wi-Fi 6 zu widmen. So bleibt das 6-GHz-Band für Unternehmensgeräte reserviert, verringert die Komplexität und bietet maximale Kompatibilität, bietet jedoch keine Wi-Fi 6E/7-Leistung.
Obwohl Enhanced Open eine leistungsstarke Sicherheitsmethode ist, die Datenschutz bietet und gleichzeitig die "offene" Umgebung aufrechterhält (Endbenutzer müssen keine 802.1X-Anmeldeinformationen oder Passphrase eingeben), ist die Unterstützung für Endgeräte begrenzt. Manche Kunden unterstützen es immer noch nicht, und selbst dann ist die Erfahrung nicht immer reibungslos: Ein Gerät kann die Verbindung als ungesichert anzeigen, wenn es sicher ist, oder es kann die Verbindung als Passphrase-geschützt anzeigen, obwohl OWE keine Passphrase benötigt. Da ein Gastnetzwerk mit allen nicht verwalteten Gastgeräten kompatibel sein soll, ist es möglicherweise noch zu früh, nur eine erweiterte offene SSID bereitzustellen. Wir empfehlen, beide Optionen über separate SSIDs bereitzustellen: eine offene SSID bei 5 GHz und eine OWE-fähige SSID bei 5 GHz und 6 GHz, wobei beide bei Bedarf dasselbe Captive Portal verwenden. Die beiden Netzwerke müssen unterschiedliche SSID-Namen verwenden, da der SSID-Name gemäß 802.11-Standard alle BSSs identifiziert, bei denen ein Client nahtlos roamen kann. Die Verwendung desselben SSID-Namens mit unterschiedlichen Sicherheitseinstellungen ist daher unzulässig und gefährlich. Der Übergangsmodus wird auf Wi-Fi 6E, 6 GHz (auch wenn die Software dies noch zulässt) oder Wi-Fi 7 nicht unterstützt, daher wird er nicht empfohlen. Alle Techniken zur Portalumleitung (interne oder externe Webauthentifizierung, zentrale Webauthentifizierung usw.) werden von OWE weiterhin unterstützt.
OWE-Konfiguration auf IOS XE
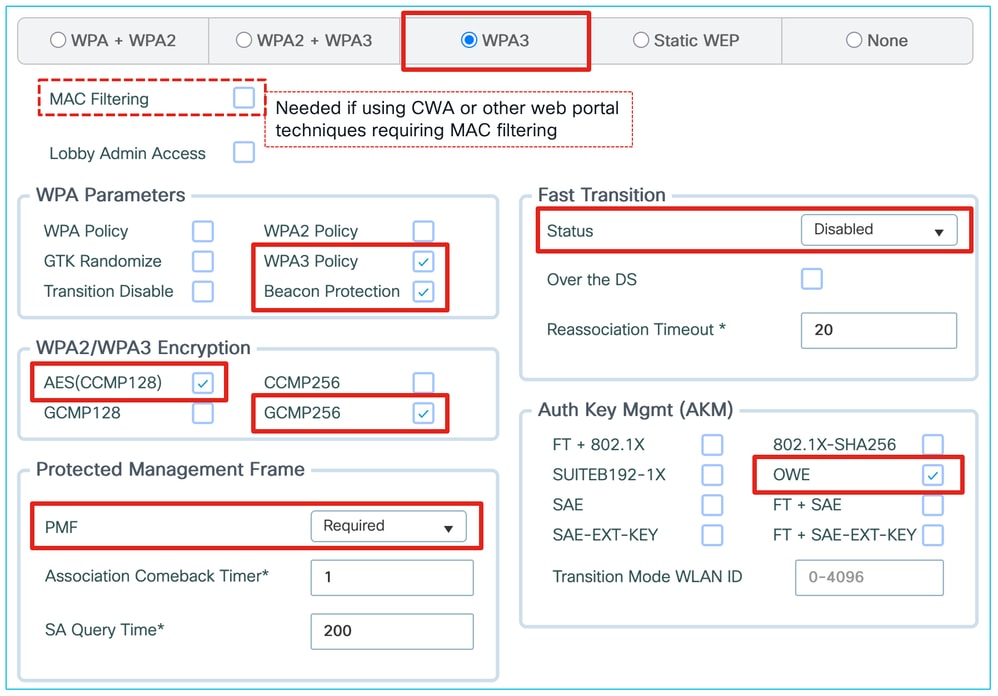
Um den Gästen einen 6-GHz-Service bereitzustellen, empfehlen wir die Erstellung einer separaten SSID mit Enhanced Open/OWE (Opportunistic Wireless Encryption). Es könnte sowohl den AES(CCMP128)-Chiffre für maximale Kompatibilität mit Clients bis zu Wi-Fi 6E und GCMP256 für Wi-Fi 7-fähige Clients anbieten.
Viele mobile Kunden bieten derzeit eine teilweise oder weniger benutzerfreundliche Unterstützung von OWE/Enhanced Open. Testen Sie mit Ihren Kunden, um den Support zu messen.
Zwei separate Gast-WLANs (ein offenes und ein OWE/Enhanced-offenes WLAN) können eine Lösung sein, insbesondere wenn Sie das durch OWE gesicherte Gast-WLAN nur auf 6 GHz und das vollständig offene WLAN nur auf 5 GHz betreiben. Sie müssen die beiden Gast-WLANs jedoch in unterschiedliche Subnetze aufteilen. Andernfalls macht das offene WLAN die Sicherheitsvorteile des sicheren WLAN zunichte, da es unverschlüsselten Zugriff auf dasselbe Subnetz bietet.
OWE-Konfiguration im Cisco Meraki Dashboard
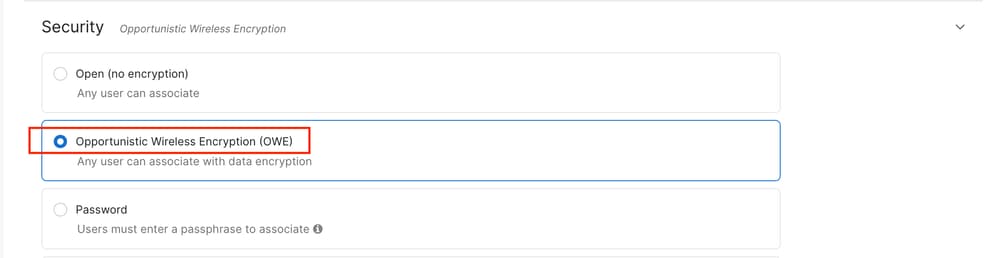
Wie bei IOS XE empfehlen wir die Erstellung einer separaten Gast-SSID mit Enhanced Open/OWE, die mit 6 GHz arbeitet.
Konfigurieren Sie dies im Cisco Meraki Dashboard unter Wireless > Access Control, indem Sie als Sicherheitsmethode "Opportunistic Wireless Encryption (OWE)" auswählen.
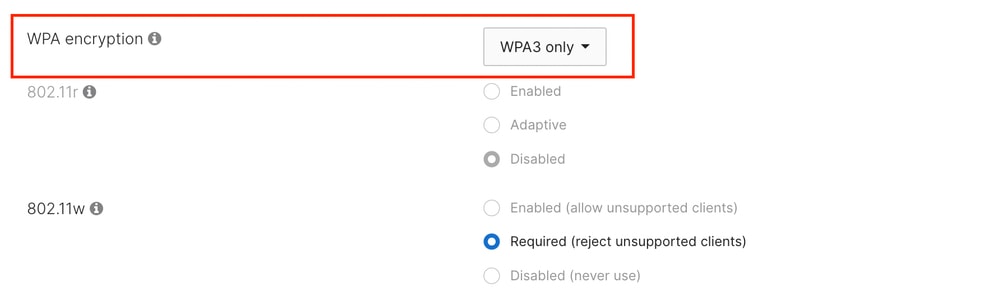
Wenn Sie Firmware bis MR31 ausführen, wird als WPA-Typ nur "WPA3 only" unterstützt, und im Dashboard können Sie keine andere Methode auswählen.
PMF ist in dieser Konfiguration obligatorisch, FT (802.11r) kann jedoch nicht aktiviert werden.
Beachten Sie, dass die Bezeichnung "nur WPA3" irreführend ist, da OWE nicht Teil des WPA3-Standards ist. Diese Konfiguration bezieht sich jedoch auf OWE ohne Übergangsmodus.
Der OWE Transition Mode ist in einer zukünftigen Version von MR 32.1.x verfügbar.
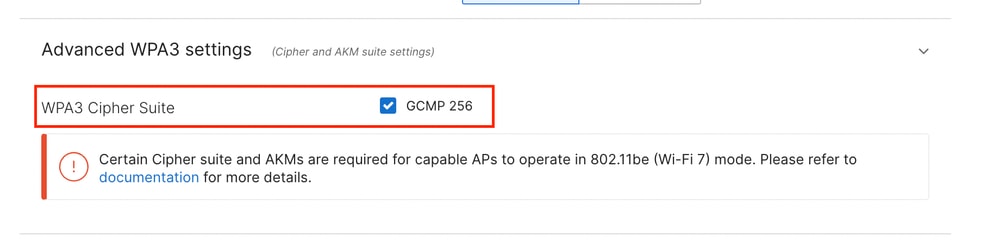
Die AES(CCMP128)-Verschlüsselung ist standardmäßig aktiviert, um eine maximale Kompatibilität mit Wi-Fi 6E-Clients zu gewährleisten.
Um die Wi-Fi 7-Anforderungen zu erfüllen, kann der GCMP256 zusammen mit dem CCMP128 aktiviert werden.
Zusätzliche WPA3- und zugehörige Optionen
Obwohl die WPA3-Optionen am besten beschrieben und im WPA3-Bereitstellungsleitfaden behandelt werden, enthält dieser Abschnitt einige zusätzliche Empfehlungen für WPA3, die sich speziell auf die Unterstützung von 6 GHz und Wi-Fi 7 beziehen.
Beacon-Schutz
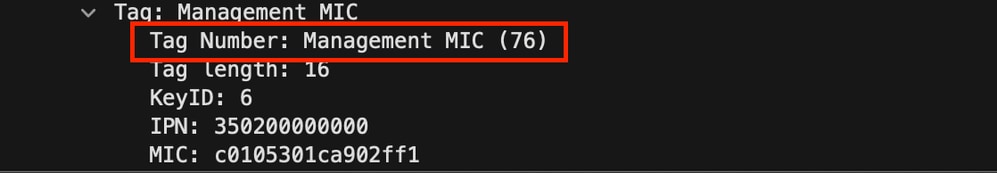
Diese Funktion schließt eine Schwachstelle aus, bei der ein Angreifer Beacons übertragen kann, die die Identität des legitimen Access Points annehmen, und Felder ändern kann, um die Sicherheit oder andere Einstellungen für bereits verknüpfte Clients zu ändern. Der Beacon-Schutz fügt dem Beacon ein Informationselement (Management-MIC) hinzu, das als Signatur fungiert und nachweist, dass der legitime Access Point das Beacon gesendet hat und nicht manipuliert wurde. Nur verbundene Clients mit einem WPA3-Verschlüsselungsschlüssel können die Legitimität des Beacons überprüfen. -suchende Clients haben keine Möglichkeit, dies zu überprüfen. Clients, die das zusätzliche Informationselement nicht unterstützen (d. h. Nicht-Wi-Fi-7-Clients), müssen es einfach ignorieren, und es verursacht normalerweise keine Kompatibilitätsprobleme, es sei denn, ein Client verfügt über einen schlecht programmierten Treiber.
Nach dem 17.18 werden die Beacon-Schutzelemente automatisch aktiviert, wenn Ihr WLAN Wi-Fi 7-konform ist, unabhängig davon, ob Sie das Kontrollkästchen Beacon-Schutz aktivieren.
Dieser Screenshot zeigt ein Beispiel für den Inhalt des Management MIC-Informationselements:
GMP 256
Bis zur Wi-Fi 7-Zertifizierung implementierten die meisten Clients AES (CCMP128)-Verschlüsselung. CCMP256 und GCMP256 sind spezifische Varianten für den SUITE-B 802.1X AKM. Obwohl einige ältere Wi-Fi 7 Clients auf dem Markt behaupten, Wi-Fi 7 zu unterstützen, implementieren sie nicht immer die GCMP256-Verschlüsselung. Dies kann zu einem Problem werden, wenn Wi-Fi 7 APs den Standard durchsetzen und Clients ohne ordnungsgemäße GCMP256-Unterstützung daran hindern, eine Verbindung herzustellen.
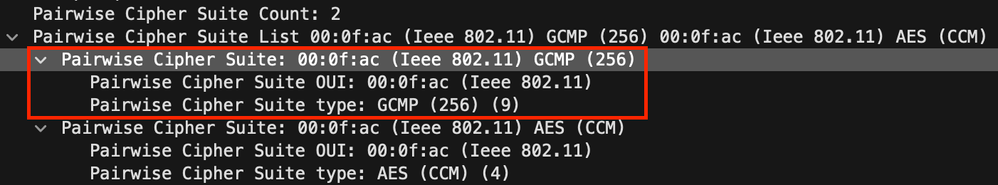
Wenn GCMP256 aktiviert ist, meldet das Robust Security Network Element (RSNE) in den Beacon-Frames für das WLAN die Funktion in der Pairwise Cipher Suite-Liste, wie hier dargestellt.
Fehlerbehebung und Verifizierung
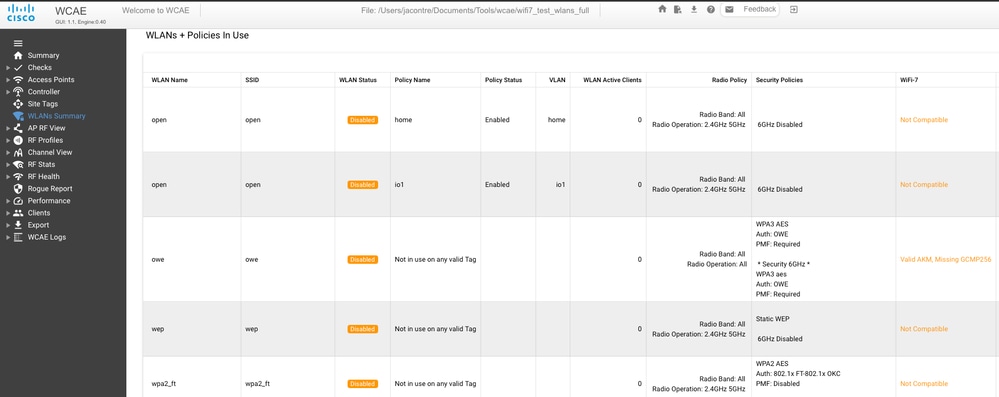
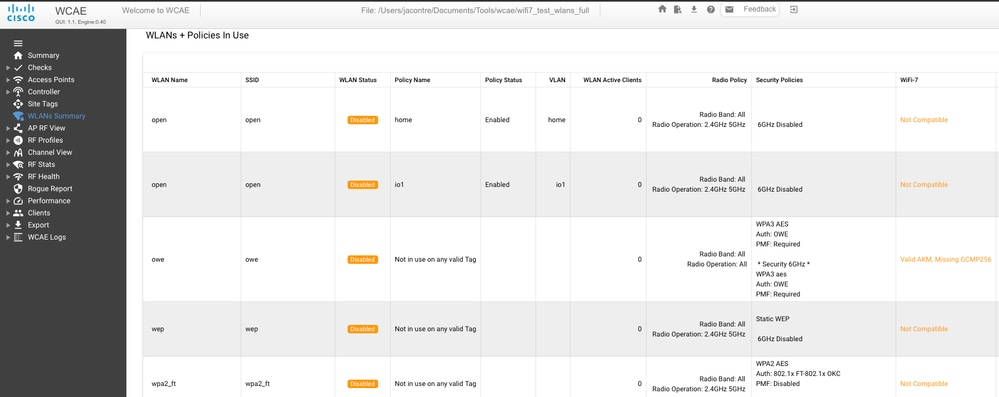
Die neueste Version von Wireless Configuration Analyzer Express (https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/) verfügt über eine Wi-Fi 7-Bereitschaftsprüfung, die Ihre 9800-Konfiguration mit allen zuvor genannten Wi-Fi 7-Anforderungen vergleicht.
Wenn Sie sich immer noch nicht sicher sind, ob Ihre Konfiguration Wi-Fi 7-fähig ist, erkennt der WCAE, was falsch ist.
Checkliste zur Fehlerbehebung
- Die Webbenutzeroberfläche (in R32 oder 17.18.2 und höher) informiert Sie darüber, ob Ihr WLAN dem Wi-Fi 7-Standard entspricht. Verwenden Sie dieses Dokument, um die Kompatibilität der Sicherheitseinstellungen zu überprüfen.
- Stellen Sie sicher, dass der Client Wi-Fi 7 unterstützt. Für einen Windows-Laptop ist mindestens Windows 11 24H2 erforderlich. Stellen Sie sicher, dass die Wireless-Adaptertreiber auf dem neuesten Stand sind.
- Der Befehl "netsh wlan show drivers" in Windows ist sehr nützlich, um die Funktionen des Wireless-Adapters aufzulisten und seinen Status zu überprüfen.
- Wechseln Sie bei einem Laptop zu den Adaptereinstellungen, und stellen Sie sicher, dass der 11be-Modus auf dem Adapter aktiviert ist. Viele Adapter, die ursprünglich mit 11x ausgeliefert wurden, sollten aus Kompatibilitätsgründen deaktiviert und als 11ax betrieben werden.
- Im Zweifelsfall sollten Sie eine Over-the-Air-Paketerfassung durchführen, um sicherzustellen, dass:
- Der WAP sendet ein EHT-Informationselement in das Beacon. Dies kann mit jedem Sniffer erfasst werden; Wi-Fi 7 muss nicht unterstützt werden, da das Beacon mit älteren Raten gesendet wird.
- Wenn der WAP die EHT korrekt sendet, muss der Client das EHT-Element in seiner Zuordnungsanforderung senden. Wenn dies nicht der Fall ist, hält der Client die AP-Sicherheitseinstellungen für nicht mit Wi-Fi 7 kompatibel oder 802.11be ist in den Adaptereigenschaften deaktiviert.
Referenzen
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
10.0 |
22-Jul-2026
|
Aktualisierte Liste der APs, die GCMP256 nicht unterstützen |
9.0 |
12-May-2026
|
GCMP256-Änderung in 17.18.3 aktualisiert |
8.0 |
05-Mar-2026
|
Abschnitt zur Gast-SSID aktualisiert |
7.0 |
17-Feb-2026
|
Umformulierter Satz über txpower auf 6GHz |
6.0 |
16-Jan-2026
|
Aktualisierte Empfehlungen gemäß aktuellem Feedback |
5.0 |
13-Aug-2025
|
Für 17.18.1 erneut aktualisiert |
4.0 |
04-Jul-2025
|
Vorübergehend entfernt 17.18 Abschnitt (bis Software freigegeben ist) und behoben, dass WPA2-PSK ist nun auf Wifi7 SSID gemäß WPA Spezifikationen 3,5 akzeptiert |
3.0 |
01-Jul-2025
|
Stempel des CX-Designleitfadens hinzugefügt |
2.0 |
25-Jun-2025
|
Meraki-Inhalt hinzugefügt |
1.0 |
26-May-2025
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)