Konfiguration der Microsoft 365 Tenant-Einschränkung auf SWA
Einleitung
Dieses Dokument beschreibt den Prozess der Konfiguration von Microsoft 365 Tenant Restriction in Secure Web Appliance (SWA).
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Zugriff auf die grafische Benutzeroberfläche von SWA
- Administratorberechtigungen für die SWA.
- Kenntnisse der SWA-Verwaltung
Verwendete Komponenten
Dieses Dokument ist nicht auf bestimmte Software- und Hardware-Versionen beschränkt.
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Konfigurationsschritte
| Schritt 1: Erstellen einer benutzerdefinierten URL-Kategorie für die Website |
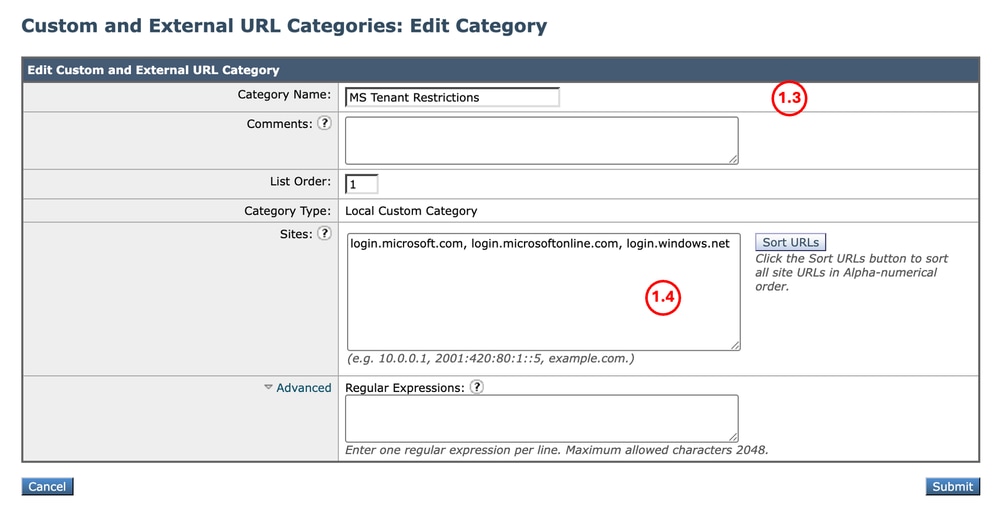
Schritt 1.1: Navigieren Sie in der GUI zum Websicherheits-Manager, und wählen Sie Benutzerdefinierte und externe URL-Kategorien aus. Schritt 1.2. Klicken Sie auf Kategorie hinzufügen, um eine neue benutzerdefinierte URL-Kategorie zu erstellen. Schritt 1.3: Geben Sie für die neue Kategorie einen Namen ein. Schritt 1.4. Definieren Sie diese URLs im Abschnitt Sites: Schritt 1.5. Senden Sie die Änderungen.
|
| Schritt 2: Entschlüsseln des Datenverkehrs |
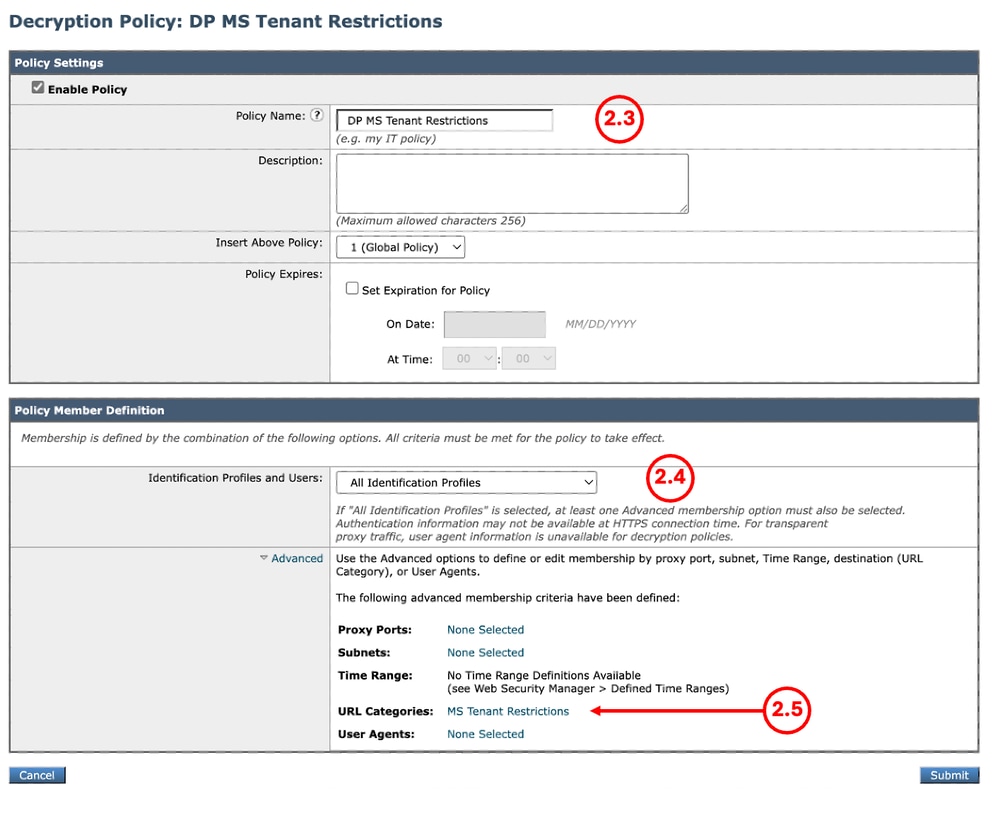
Schritt 2.1: Navigieren Sie in der GUI zum Websicherheits-Manager, und wählen Sie Entschlüsselungsrichtlinien aus. Schritt 2.2. Klicken Sie auf Richtlinie hinzufügen. Schritt 2.3: Geben Sie den Namen für die Richtlinie ein. Schritt 2.4: Wählen Sie das Identifikationsprofil aus, das für diese Richtlinie gelten soll. Schritt 2.5. Klicken Sie im Abschnitt Definition der Richtlinienmitglieder auf URL-Kategorien-Links, um die benutzerdefinierte URL-Kategorie hinzuzufügen. Schritt 2.6: Wählen Sie die URL-Kategorie aus, die in Schritt 1 erstellt wurde. Schritt 2.7. Klicken Sie auf Senden.
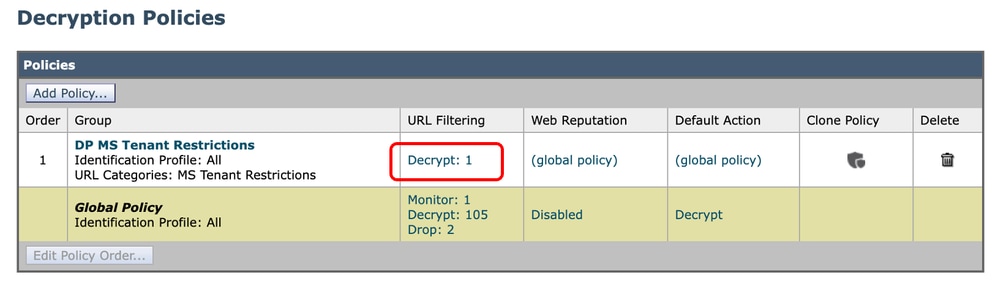
Schritt 2.8. Klicken Sie auf der Seite Entschlüsselungsrichtlinien auf den Link von URL-Filterung, der in Schritt 1 erstellt wurde.
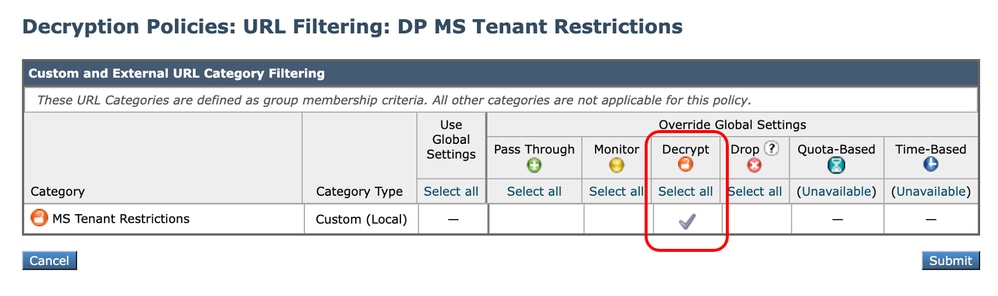
Schritt 2.9. Wählen Sie Entschlüsseln als Aktion für die benutzerdefinierte URL-Kategorie aus. Schritt 2.10. Klicken Sie auf Senden.
|
| Schritt 3: Erstellen eines HTTP ReWrite-Profils |
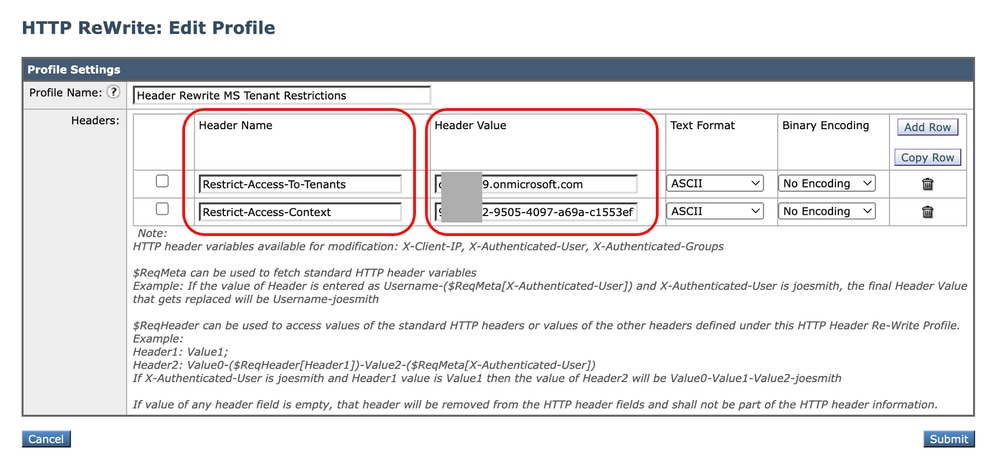
Schritt 3.1: Navigieren Sie in der GUI zu Web Security Manager, und wählen Sie HTTP ReWrite Profiles. Schritt 3.2. Klicken Sie auf Profil hinzufügen. Schritt 3.3: Geben Sie einen Namen für das neue Profil ein. Schritt 3.4: Verwenden Sie Restrict-Access-To-Tenants als ersten Header-Namen. Schritt 3.5. Für die Einstellung "Restrict-Access-To-Tenants" (Zugriff auf Tenants beschränken) verwenden Sie den Wert <Liste der zulässigen Tenants>. Dabei muss es sich um eine kommagetrennte Liste der Tenants handeln, auf die Benutzer zugreifen dürfen. Schritt 3.6. Klicken Sie auf Zeile hinzufügen. Schritt 3.7. Verwenden Sie Restrict-Access-Context als zweiten Headernamen. Schritt 3.8. Verwenden Sie für die Einstellung Restrict-Access-Context den Wert einer einzelnen Verzeichnis-ID, um den Tenant anzugeben, der die Tenant-Einschränkungen definiert. Schritt 3.9. Klicken Sie auf Senden.
|
| Schritt 4:Erstellen einer Zugriffsrichtlinie |
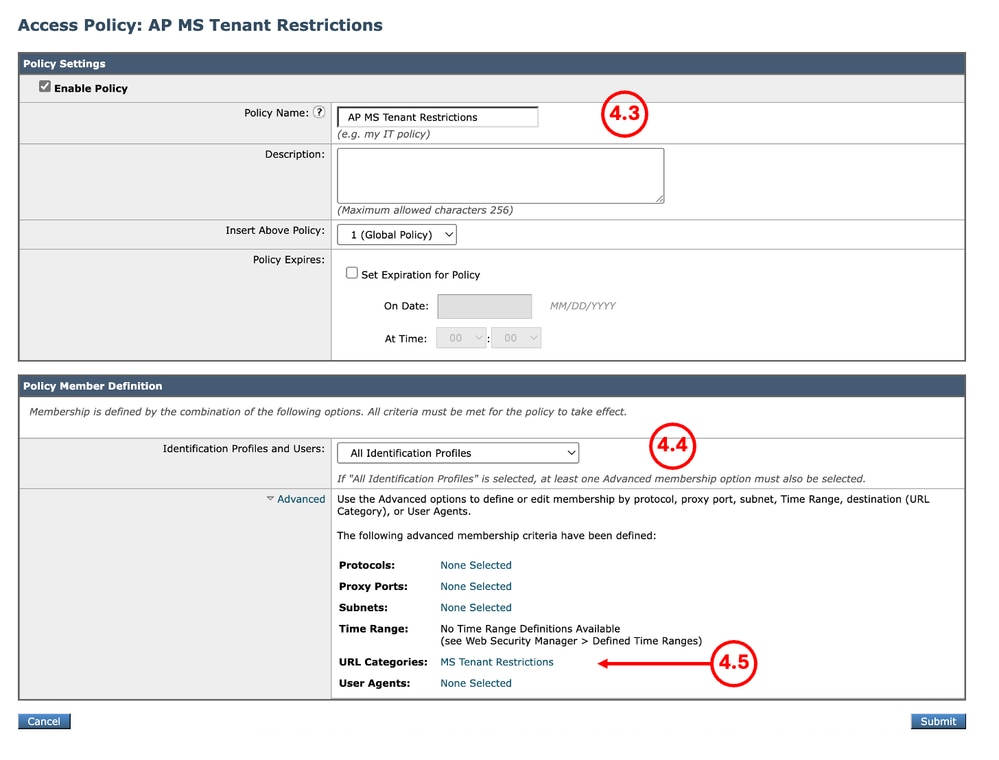
Schritt 4.1: Navigieren Sie in der GUI zu Web Security Manager, und wählen Sie Zugriffsrichtlinien aus. Schritt 4.2. Klicken Sie auf Richtlinie hinzufügen. Schritt 4.3: Geben Sie einen Namen für die Richtlinie ein. Schritt 4.4: Wählen Sie das Identifikationsprofil aus, das für diese Richtlinie gelten soll. Schritt 4.5: Klicken Sie im Abschnitt Definition der Richtlinienmitglieder auf URL-Kategorien-Links, um die benutzerdefinierte URL-Kategorie hinzuzufügen. Schritt 4.6: Wählen Sie die URL-Kategorie aus, die in Schritt 1 erstellt wurde. Schritt 4.7. Klicken Sie auf Senden.
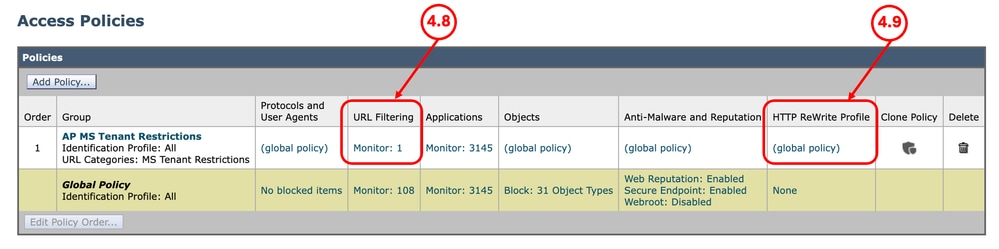
Schritt 4.8. Stellen Sie auf der Seite Zugriffsrichtlinien sicher, dass die Aktion der URL-Filterung auf Überwachen eingestellt ist. Schritt 4.9: Klicken Sie auf den Link in HTTP ReWrite Profile, um dieser Richtlinie das HTTP-Header-Profil hinzuzufügen.
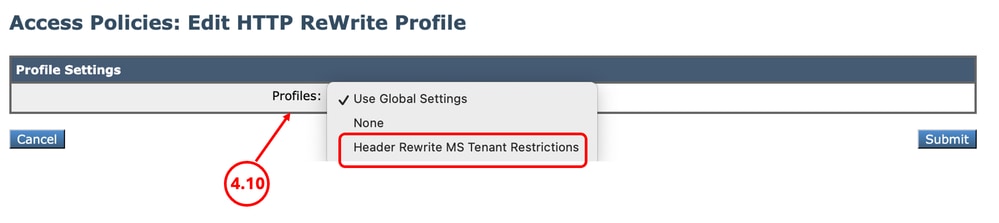
Schritt 4.10: Wählen Sie die in Schritt 3 erstellten HTTP ReWrite-Profile.
Schritt 4.11. Klicken Sie auf Senden. Schritt 4.12: Änderungen bestätigen. |
Berichte und Protokolle
Protokolle
Sie können den Zugriffsprotokollen oder den W3C-Protokollen ein benutzerdefiniertes Feld hinzufügen, um den Namen des HTTP-Header-Umschreibprofils anzuzeigen.
| Formatangabe in Zugriffsprotokollen | Protokollfeld in W3C-Protokollen | Beschreibung |
| %] | x-http-rewrite-profilname | Profilname für HTTP-Header umschreiben. |
Berichterstellung
Sie können einen Web-Tracking-Bericht erstellen, um die Berichte des Datenverkehrs nach dem Namen der Zugriffsrichtlinie anzuzeigen.
Gehen Sie folgendermaßen vor, um Berichte zu erstellen:
Schritt 1: Wählen Sie in der GUI Reporting und dann Web Tracking.
Schritt 2: Wählen Sie den gewünschten Zeitraum.
Schritt 3: Klicken Sie auf den Link Erweitert, um Transaktionen nach erweiterten Kriterien zu suchen.
Schritt 4. Wählen Sie im Abschnitt Policy (Richtlinie) die Option Filter by Policy (Nach Richtlinie filtern) aus, und geben Sie den Namen der zuvor erstellten Zugriffsrichtlinie ein.
Schritt 5: Klicken Sie auf Suchen, um den Bericht zu überprüfen.
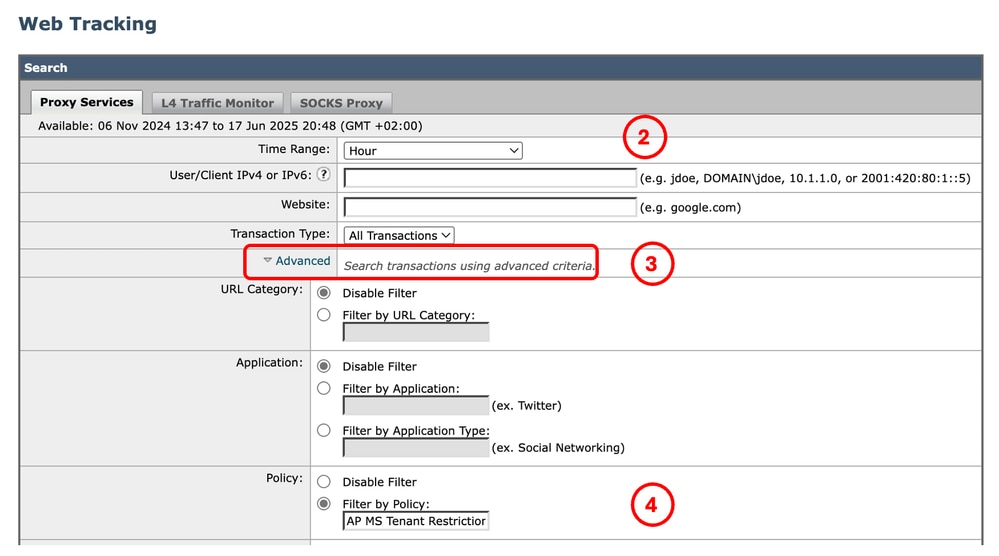 Bild - Web-Tracking-Bericht
Zugehörige Informationen
- Bedienungsanleitung für AsyncOS 15.2 für Cisco Secure Web Appliance
- Installationsleitfaden für die Cisco Secure Email und Web Virtual Appliance
- Benutzerdefinierte URL-Kategorien in einer sicheren Web-Appliance konfigurieren - Cisco
-
Entschlüsselungszertifikat in sicherer Web-Appliance konfigurieren
-
SNMP in SWA konfigurieren und Fehlerbehebung dafür durchführen
-
Konfigurieren von SCP-Push-Protokollen in der sicheren Web-Appliance mit Microsoft Server
-
Aktivierung bestimmter YouTube-Kanäle/Videos und Blockierung sonstiger YouTube-Inhalte in SWA
-
Umgehen der Authentifizierung in einer sicheren Web-Appliance
-
Umgehen des Datenverkehrs von Microsoft Updates in einer sicheren Web-Appliance
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
2.0 |
21-Oct-2026
|
Rezertifizierung - Aktualisierte Formatierung |
1.0 |
26-Jun-2025
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)