Konfigurieren der sicheren Firewall-Bedrohungsabwehr zum Senden von Angriffsereignissen an einen Syslog-Server mithilfe von FDM
Inhalt
Problem
Das Ziel besteht darin, die sichere Firewall-Bedrohungsabwehr (FTD) so zu konfigurieren, dass Angriffsereignisse über den Cisco Secure Firewall Device Manager (FDM) an einen Syslog-Server gesendet werden.
Umwelt
FTD-Version 7.7.10, verwaltet von FDM. Dieses Verfahren gilt auch für andere Versionen.
Auflösung
Konfigurieren Sie mithilfe der Schritte FTD so, dass Angriffsereignisse über FDM an einen Syslog-Server gesendet werden.
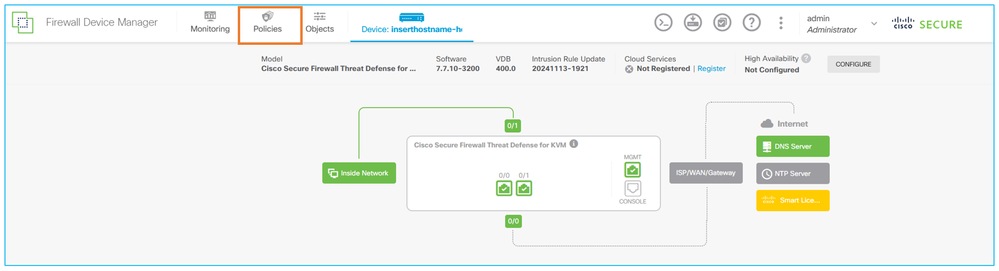
Schritt 1: Navigieren Sie in der FDM-GUI zur Registerkarte Policies (Richtlinien).
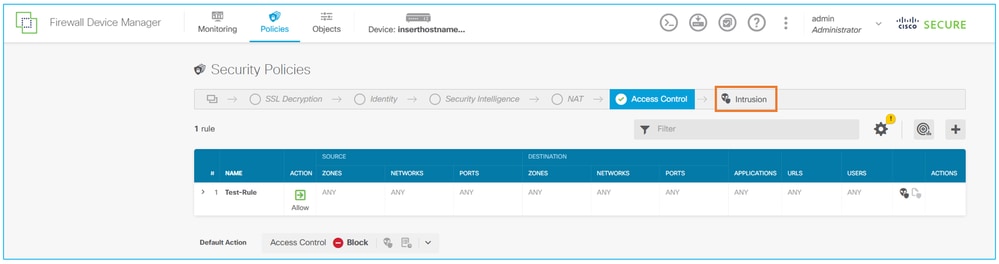
Schritt 2: Klicken Sie auf die Registerkarte Intrusion (Sicherheitsrisiken).
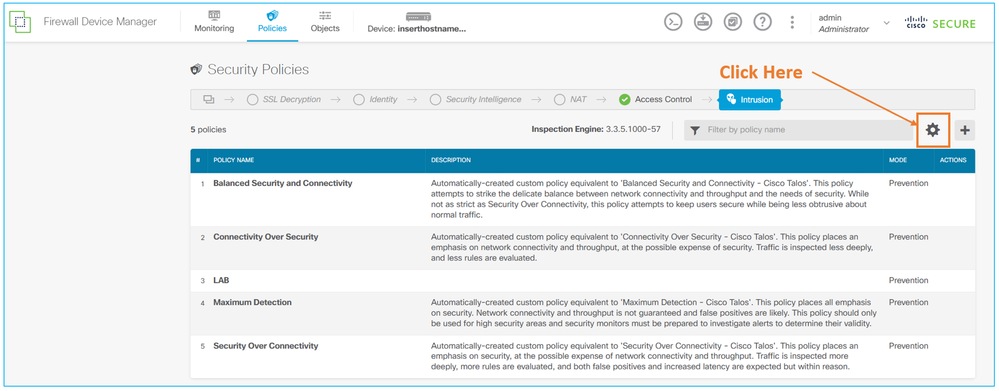
Schritt 3: Klicken Sie auf die Schaltfläche Einstellungen.
Schritt 4: Klicken Sie im Abschnitt Send Intrusion Events to Syslog Servers (Angriffsereignisse an Syslog-Server senden) auf die Schaltfläche mit dem Pluszeichen (+).
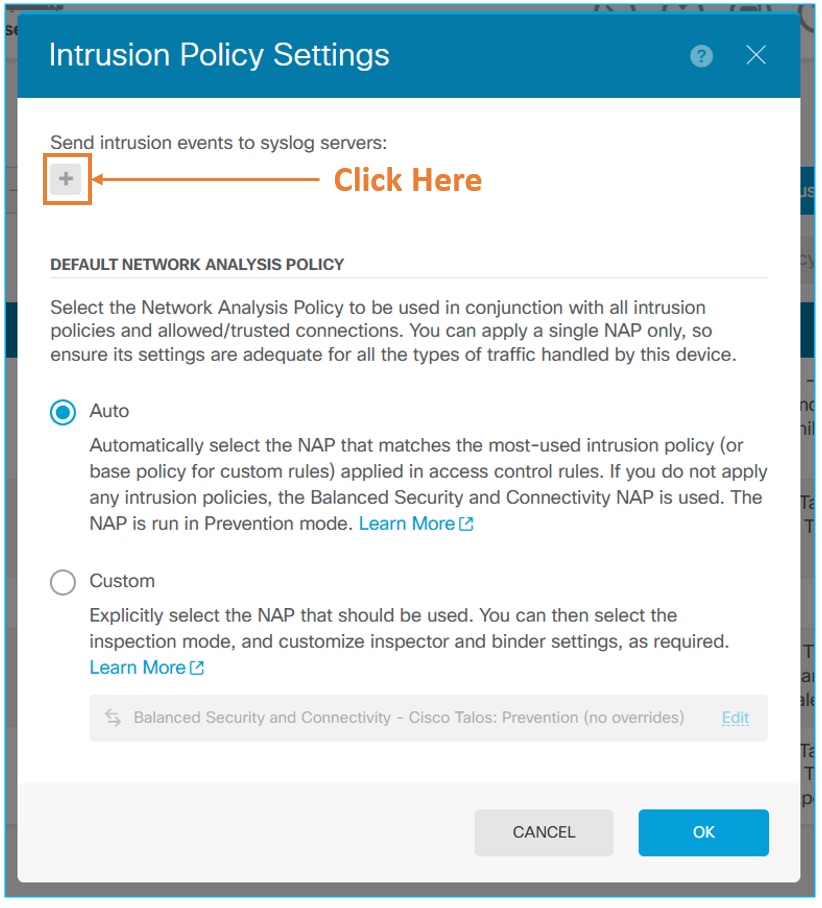
Schritt 5: Wählen Sie das Syslog-Serverobjekt aus, und klicken Sie auf OK.
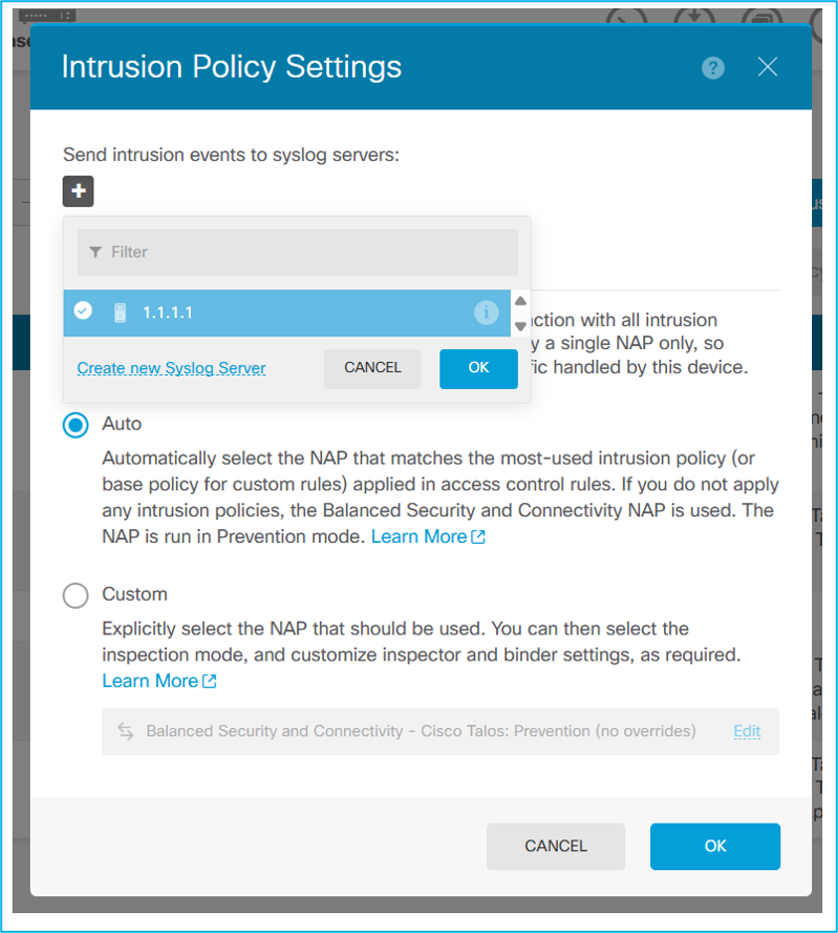
Schritt 6: Bereitstellen der Konfigurationsänderungen auf der Firewall
Ursache
Um die an einen Syslog-Server zu sendenden Angriffsversuche zu konfigurieren, wählen Sie den Syslog-Server in den Einstellungen für die Angriffsrichtlinie aus.
Verwandte Inhalte
Konfigurationsleitfaden für Cisco Secure Firewall Device Manager
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
30-Oct-2026
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)