FMC LDAPS Externes Authentifizierungszertifikat - Ungültiger Dateiformatfehler
Inhalt
Problem
Bei dem Versuch, ein erneuertes Zertifikat für die externe LDAPS (LDAP über SSL)-Authentifizierung in Cisco FirePOWER Management Center (FMC) Version 7.6.5 zu verwenden, zeigt das System diese Fehlermeldung auf der Seite für die externe Authentifizierung an:
"Ungültiges Dateiformat. Laden Sie eine Datei mit der Erweiterung .pem, .crt oder .cer hoch."
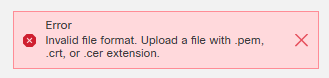
Dieser Fehler verhindert, dass die LDAPS-Konfiguration ordnungsgemäß funktioniert, und verweigert externen Benutzern die Anmeldung beim FMC.
Zusätzliche Fehlerdetails aus den FMC-Meldungsprotokollen zeigen an, dass das Zertifikat bei der Ausführung einer Testanmeldung von der FMC-Seite für externe Authentifizierung nicht erneuert wurde:
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
Umwelt
Cisco FirePOWER Management Center (FMC) mit vorheriger Konfiguration der externen LDAPS-Authentifizierung
Zertifikatverlängerungsprozess mit zwischenzeitlichem Zertifikatablauf
Auflösung
Stellen Sie sicher, dass die Zertifikatsdatei die FMC-Formatierungsanforderungen für die LDAPS-Authentifizierung erfüllt:
1.- Die Zertifikatsdatei muss PEM-verschlüsselt sein und die gesamte Zertifikatskette in dieser Reihenfolge enthalten:
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- Überprüfen Sie, ob die Zertifikatsdatei Folgendes enthält:
Keine zusätzlichen Leerzeilen oder Leerzeichen vor -----BEGIN CERTIFICATE------Marken
Kein zusätzlicher Text nach -----END CERTIFICATE----- Markern
Richtige Base64-Codierung zwischen Zertifikatmarkern
Keine Codierung im Binärformat
3.- Stellen Sie sicher, dass das Zertifikat Folgendes enthält:
Serverzertifikat für den LDAP-Server
Zwischenzertifikat
Zertifikat der Stammzertifizierungsstelle
Grundlegende Einschränkungen, die als "kritisch" markiert sind, wenn CA auf "True" festgelegt ist
Alternative Auflösung
Wenn weiterhin Probleme mit der Zertifikatformatierung auftreten, sollten Sie die Single Sign-On (SSO)-Authentifizierung als Alternative zur LDAP-Authentifizierung auf Zertifikatbasis implementieren. Dieser Ansatz eliminiert die unmittelbaren Anforderungen an die Zertifikatformatierung und bietet gleichzeitig sichere externe Authentifizierungsfunktionen.
Ursache
Das Problem wird durch eine falsch formatierte Zertifikatsdatei verursacht, die während des Verlängerungsprozesses des LDAPS-Zertifikats hochgeladen wird. Insbesondere erfüllte das erneuerte Zertifikat nicht die FMC-Anforderungen für:
Korrektes PEM-Codierungsformat
Vollständige Zertifikatkettenstruktur
Ordnungsgemäße Zertifikatkopfzeilen und -fußzeilen
Keine Binärkodierung oder zusätzliche Formatierungszeichen
Bei der FMC-Validierung wurden Probleme mit dem Zertifikatsformat erkannt und die Datei als ungültig zurückgewiesen. Dies verhinderte den erfolgreichen Upload und die Konfiguration des erneuerten LDAPS-Zertifikats.
Verwandte Inhalte
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
27-Oct-2026
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)