Migration von standortbasiertem FMC zur Cloud (cdFMC) mit Cloud-Sicherheitssteuerung
Problem
Ein Benutzer benötigt Unterstützung bei der Migration seiner virtuellen Firewall Management Center (FMCv300)-Produktionslösung auf ein Cloud-basiertes FMC (cdFMC) im SCC-Tenant (Security Cloud Control). Zu den spezifischen Bedenken gehören:
Erfahren Sie, welche Teile des Migrationsprozesses Ausfallzeiten verursachen können und wie Sie die Auswirkungen auf die Produktion minimieren können.
Erhalten Sie schrittweise Anleitungen für den Migrations-Workflow.
Ermitteln Sie, was mit dem FMCv300 nach Abschluss der Migration geschehen soll.
Planen Sie einen schrittweisen Migrationsansatz für mehrere Firewall Threat Defense (FTD)-Geräte in Hochverfügbarkeitskonfigurationen.
Klären Sie, ob die standortbasierte FMC-Konfiguration manuell in cdFMC importiert werden muss, bevor Sie den Migrations-Assistenten starten.
Umwelt
Quell-FMC Virtuelle FMCv300-Appliance, Version 7.6.5. Es können auch andere Hardware- (HW) und Software-Plattformen (SW) bereitgestellt werden.
Ziel: cdFMC-Tenant bereitgestellt.
Verwaltete Geräte sind FTDs aus verschiedenen Hardware- und Software-Versionen, z. B.:
2 Secure Firewall 3130, FTD 7.6.4, in HA-Paar konfiguriert
2x Firepower 2130, FTD 7.4.4, in HA-Paar konfiguriert.
1x FTDv in Azure, 7.6.4, Standalone-Konfiguration
Auflösung
Migrationsvoraussetzungen und Versionsvalidierung
Die Umgebungsversionen erfüllen die Voraussetzungen für die Migration zu cdFMC:
FMC 7.6.5 erfüllt die dokumentierte Mindestanforderung für den Migrations-Workflow.
Die FTD-Versionen 7.6.4 und 7.4.4 erfüllen die dokumentierten Mindestanforderungen für die Migration.
cdFMC unterstützt die FTD Release Trains in der Umgebung.
Validierungsschritte vor der Migration
Validieren Sie vor dem Initiieren der Migration die folgenden Voraussetzungen:
Keine ausstehenden Bereitstellungen auf FMCv300.
Beide HA-Paare sind fehlerfrei und synchronisiert.
FMCv300-Sicherung abgeschlossen.
Angemessener FMC-Speicherplatz verfügbar (mindestens 10 % frei).
DNS-Auflösung über FTD-Verwaltungspfad
Ausgehende Verbindungen von FTD-Managementschnittstellen zu cdFMC über erforderliche Cloud-Management-Ports (TCP 443 und TCP 8305).
FMCv300 verfügt über ausgehenden HTTPS-Zugriff auf SCC.
Konfigurationsimport-Prozess
Die lokale FMCv300-Konfiguration muss vor dem Ausführen des Migrationsassistenten nicht manuell in cdFMC importiert werden. Der Workflow "FTD auf cdFMC migrieren" behandelt den Konfigurationsimport als Teil des Migrationsauftrags:
SCC stellt eine Verbindung zum standortbasierten FMCv300 her.
Die relevante Konfiguration wird aus dem standortbasierten FMC exportiert.
Es importiert gemeinsam genutzte Richtlinien/Objekte in cdFMC.
Es importiert gerätespezifische Konfigurationen wie Schnittstellen und Routing.
Er registriert die ausgewählten FTD-Geräte bei cdFMC.
Der 14-tägige Evaluierungszeitraum beginnt nach Abschluss der Migration.
Wenn Sie vor der Migration in cdFMC manuell Richtlinien oder Objekte mit denselben Namen wie Elemente auf dem FMCv300 erstellen, kann der Migrations-Workflow das vorhandene cdFMC-Element verwenden, anstatt die lokale Version zu importieren, was zu unerwarteten Ergebnissen führen kann.
Empfohlene Migrationssequenz
Phase 1: Einrichtung vor der Migration
Stellen Sie cdFMC in Ihrem SCC-Tenant bereit.
Integration des aktuellen FMCv300 in SCC.
Bestätigen Sie Smart Licensing für cdFMC.
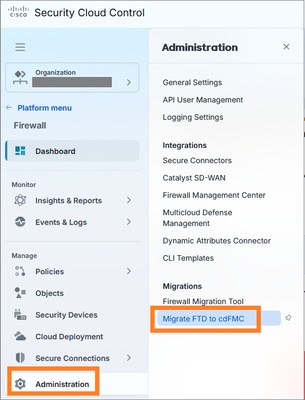
Starten Sie den Migrations-Workflow von Firewall > Administration > Migrations > Migrate FTD to cdFMC:
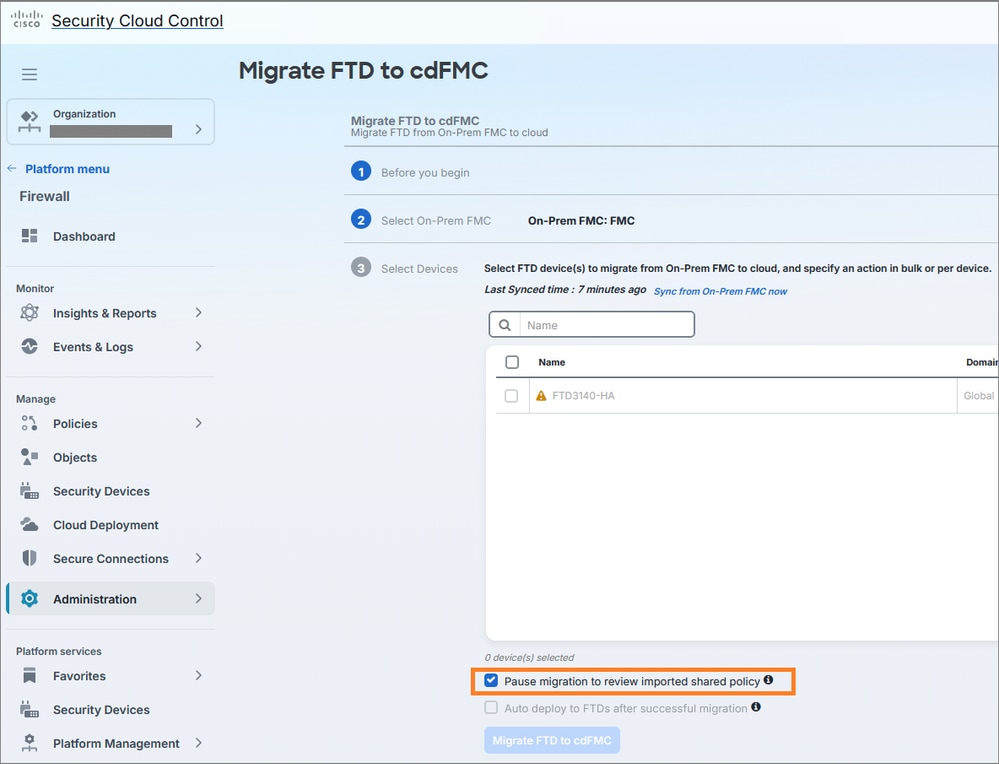
Verwenden Sie die Option, nach dem Importieren freigegebener Richtlinien zur Überprüfung anzuhalten:
Phase 2: Ausführung der Migration
Während des Wartungsfensters sollten Geräte schrittweise migriert werden:
Beginnen Sie mit der eigenständigen FTD (mit den geringsten Auswirkungen).
Migration des ersten HA-Paars
Überprüfen des Gerätestatus und der Gerätefunktionalität
Migration des zweiten HA-Paars
Phase 3: Validierung nach der Migration
Nach jeder Migration von Gerät oder HA-Paar:
Gerätezustand in cdFMC bestätigen
Bestätigen Sie ggf. den HA-Status.
Überprüfen der Bereitstellungsvorschau/-warnungen
Bereitstellung über cdFMC
Validierung der Datenverkehrs- und Ereignistransparenz
Dreistufiger Migrationsplan mit Einfrieren der Konfiguration
Der empfohlene Ansatz umfasst die Durchführung von FTD-Migrationen in drei Phasen, die jeweils an unterschiedlichen Terminen stattfinden, wobei jede Phase mindestens drei Tage nach der Umstellung überwacht wird. Dieser Ansatz reduziert Risiken und bietet Zeit für die Validierung:
Richtlinienbereitstellung von cdFMC
Gerätezustand.
HA-Status für beide HA-Paare.
Transparenz von Ereignissen/Analysen in der Cloud
Betriebliche Probleme, bevor mit der nächsten Phase fortgefahren wird.
Implementierung bei Einfrieren der Konfiguration
Implementieren Sie einen Konfigurationsstopp während der Migration/Evaluierung. Dies geschieht mit folgendem Ansatz:
Beste Option: Fixieren Sie alle FTD-bezogenen Konfigurationsänderungen für FMCv300 und cdFMC, bis alle Phasen validiert und bestätigt sind.
Minimale Option: Fixieren Sie die migrierten Geräte sowie alle gemeinsam genutzten Richtlinien/Objekte, die sowohl von migrierten als auch von nicht migrierten Geräten verwendet werden.
Vermeiden Sie es, während der schrittweisen Migration dieselben gemeinsam genutzten Richtlinien/Objekte in FMCv300 und cdFMC zu bearbeiten.
Vermeiden Sie größere Änderungen während des Evaluierungszeitraums.
Notfall-Änderungsprozess
Bei Notfalländerungen während der Migration:
Wenden Sie die Änderung nur auf den aktuellen, autorisierten Manager für dieses Gerät an:
Geräte, die noch nicht migriert sind: FMCv300
Bereits migrierte Geräte: cdFMC
Dokumentieren der Änderung, der betroffenen Richtlinie/des betroffenen Objekts, des Zeitstempels und des Gerätebereichs
Stimmen Sie die Änderung nach Abschluss der Phase ab, insbesondere wenn sie sich auf freigegebene Objekte oder Richtlinien auswirkt.
Verwaltung des Evaluierungszeitraums
Wichtige Hinweise für das 14-tägige Evaluierungsfenster:
Verfolgen Sie das 14-tägige Evaluierungsfenster für jede Migrationsphase bzw. jeden Job.
Lassen Sie nicht zu, dass irgendeine Phase unbeabsichtigt Auto-Commit erreicht.
Wenn die dreitägige Überwachung erfolgreich ist, führen Sie einen manuellen Vorgang aus, anstatt die gesamten 14 Tage zu warten.
Stilllegungsprozess für FMCv300
Schalten Sie FMCv300 nicht sofort nach der Gerätemigration aus, und entfernen Sie es nicht. Halten Sie FMCv300 verfügbar bis:
Alle FTD-Geräte wurden erfolgreich migriert.
cdFMC-Bereitstellungen erfolgreich.
Cloud-Analysen/Ereignisse sind bestätigt.
Die Migration ist abgeschlossen.
Alle Anforderungen an die Protokollierung/Ereignisaufbewahrung werden erfüllt.
Ein endgültiges FMCv300-Backup wird gemäß der Organisationsrichtlinie aufbewahrt.
Wenn diese Bedingungen erfüllt sind, kann FMCv300 aus dem aktiven Betrieb entfernt und gemäß den standardmäßigen Abschaltprozessen für virtuelle Systeme außer Betrieb genommen werden.
Ursache
Hierbei handelt es sich um eine geplante Migration von standortbasiertem FMC zu cdFMC. Ausschlaggebend für die Migration ist die Notwendigkeit, Cloud-basierte Managementfunktionen zu nutzen und die vorhandene virtuelle FMCv300-Appliance außer Betrieb zu nehmen.
Verwandte Inhalte
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
14-Sep-2026
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)