Best Practices-Leitfaden für Data Loss Prevention und Verschlüsselung

Download-Optionen
-
ePub (973.2 KB)
In verschiedenen Apps auf iPhone, iPad, Android, Sony Reader oder Windows Phone anzeigen
Inklusive Sprache
In dem Dokumentationssatz für dieses Produkt wird die Verwendung inklusiver Sprache angestrebt. Für die Zwecke dieses Dokumentationssatzes wird Sprache als „inklusiv“ verstanden, wenn sie keine Diskriminierung aufgrund von Alter, körperlicher und/oder geistiger Behinderung, Geschlechtszugehörigkeit und -identität, ethnischer Identität, sexueller Orientierung, sozioökonomischem Status und Intersektionalität impliziert. Dennoch können in der Dokumentation stilistische Abweichungen von diesem Bemühen auftreten, wenn Text verwendet wird, der in Benutzeroberflächen der Produktsoftware fest codiert ist, auf RFP-Dokumentation basiert oder von einem genannten Drittanbieterprodukt verwendet wird. Hier erfahren Sie mehr darüber, wie Cisco inklusive Sprache verwendet.
Informationen zu dieser Übersetzung
Cisco hat dieses Dokument maschinell übersetzen und von einem menschlichen Übersetzer editieren und korrigieren lassen, um unseren Benutzern auf der ganzen Welt Support-Inhalte in ihrer eigenen Sprache zu bieten. Bitte beachten Sie, dass selbst die beste maschinelle Übersetzung nicht so genau ist wie eine von einem professionellen Übersetzer angefertigte. Cisco Systems, Inc. übernimmt keine Haftung für die Richtigkeit dieser Übersetzungen und empfiehlt, immer das englische Originaldokument (siehe bereitgestellter Link) heranzuziehen.
Inhalt
Einleitung
In diesem Dokument werden Best Practices für den Schutz vor Datenverlust (DLP) und die Verschlüsselung für Cisco Email Security beschrieben.
In diesem Dokument wird die Einrichtung der Nachrichtenverschlüsselung mithilfe der Cisco E-Mail Security Appliance (ESA) und des Cloud-basierten Cisco Registered Envelope Service (RES) erläutert. Mithilfe der Nachrichtenverschlüsselung können Kunden einzelne Nachrichten sicher über das öffentliche Internet versenden. Hierzu stehen verschiedene Arten von Richtlinien zur Verfügung, darunter Content-Filterung und DLP. Die Erstellung dieser Richtlinien wird in anderen Dokumenten dieser Reihe behandelt. Dieses Dokument konzentriert sich darauf, die ESA darauf vorzubereiten, verschlüsselte E-Mails zu senden, damit Richtlinien die Verschlüsselung als Aktion verwenden können.
Voraussetzungen
Anforderungen
Es gibt keine spezifischen Anforderungen für dieses Dokument.
Verwendete Komponenten
Dieses Dokument ist nicht auf bestimmte Software- und Hardware-Versionen beschränkt.
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Hintergrundinformationen
In diesem Dokument werden die folgenden Schritte erläutert:
- Aktivieren von Cisco IronPort Email Encryption
- Registrieren Sie Ihre ESA(s) und Ihre Organisation mit RES
- Erstellen von Verschlüsselungsprofilen
- Aktivieren von DLP
- DLP-Nachrichtenaktionen werden erstellt
- Erstellen von SvD-Policys
- Anwenden von SvD-Policys auf eine ausgehende E-Mail-Policy
Sobald diese Schritte erfolgreich abgeschlossen wurden, kann der ESA-Administrator erfolgreich eine Richtlinie erstellen, die die Verschlüsselung als Aktion verwendet.
Cisco IronPort Email Encryption wird auch als RES-Verschlüsselung bezeichnet. RES ist der Name, den wir für die "Schlüsselserver" in der Cisco Cloud verwenden. Die RES-Verschlüsselungslösung verwendet eine Verschlüsselung mit symmetrischem Schlüssel. Das bedeutet, dass der Schlüssel, der zur Verschlüsselung der Nachricht verwendet wird, derselbe Schlüssel ist, der auch zur Entschlüsselung der Nachricht verwendet wird. Jede verschlüsselte Nachricht verwendet einen eindeutigen Schlüssel, der es dem Absender ermöglicht, nach dem Senden eine präzise Kontrolle über eine Nachricht zu haben - um sie beispielsweise zu sperren oder zu verfallen, sodass der Empfänger sie nicht mehr öffnen kann -, ohne andere Nachrichten zu beeinträchtigen. Bei der Verschlüsselung einer Nachricht speichert die ESA den Verschlüsselungsschlüssel und Metadaten zu jeder verschlüsselten Nachricht in CRES.
Die ESA kann eine Nachricht auf vielfältige Weise verschlüsseln, z. B. über ein "Flag" (z. B. den Inhalt eines Betreffs), über einen Content-Filter-Abgleich oder über eine SvD-Policy. Wenn die ESA beschließt, eine Nachricht zu verschlüsseln, tut sie dies mit einem angegebenen "Verschlüsselungsprofil", das unter "Sicherheitsdienste > Cisco IronPort E-Mail-Verschlüsselung" erstellt wurde - der Tabelle mit dem Namen "E-Mail-Verschlüsselungsprofile". Standardmäßig sind keine Verschlüsselungsprofile vorhanden. Dies wird in Abschnitt 3. Erstellen von Verschlüsselungsprofilen erläutert.
Best Practice-Leitfaden für Data Loss Prevention und Verschlüsselung - Best Practices
1. Aktivieren Sie Cisco IronPort Email Encryption auf den ESA(s)
Anmerkung: Wenn Sie mehrere ESAs in einem Cluster haben, muss Schritt #1 nur einmal ausgeführt werden, da diese Einstellungen in der Regel auf Cluster-Ebene verwaltet werden. Wenn Sie mehrere Computer haben, die nicht geclustert sind, oder wenn Sie diese Einstellungen auf Computerebene verwalten, sollte Schritt #1 auf jeder ESA ausgeführt werden.
- Navigieren Sie in der ESA-Benutzeroberfläche zu Security Services > Cisco IronPort Email Encryption.
- Aktivieren Sie das Kontrollkästchen, um Cisco IronPort Email Encryption zu aktivieren.
- Akzeptieren Sie den Endbenutzer-Lizenzvertrag (EULA) und den Cisco IronPort Email Encryption-Lizenzvertrag.
- Klicken Sie in den globalen Einstellungen für die E-Mail-Verschlüsselung auf Einstellungen bearbeiten...
- Geben Sie die E-Mail-Adresse für den Administrator/die Person an, die der primäre RES-Administrator für das Konto ist. Dieses E-Mail-Konto wird mit der Administration der RES-Umgebung für das Unternehmen verknüpft.
- Optional: Die standardmäßige maximale Nachrichtengröße für die Verschlüsselung beträgt 10 MB. Sie können die Größe zu diesem Zeitpunkt erhöhen oder verringern, wenn Sie möchten.
- Optional: Wenn Sie über einen Proxy verfügen, den die ESA durchlaufen muss, um über HTTPS eine Verbindung zu RES herzustellen, fügen Sie den erforderlichen Proxy und die Authentifizierungseinstellungen hinzu, damit die ESA über den Proxy kommunizieren kann.
- Senden und bestätigen Sie Ihre Konfigurationsänderungen.
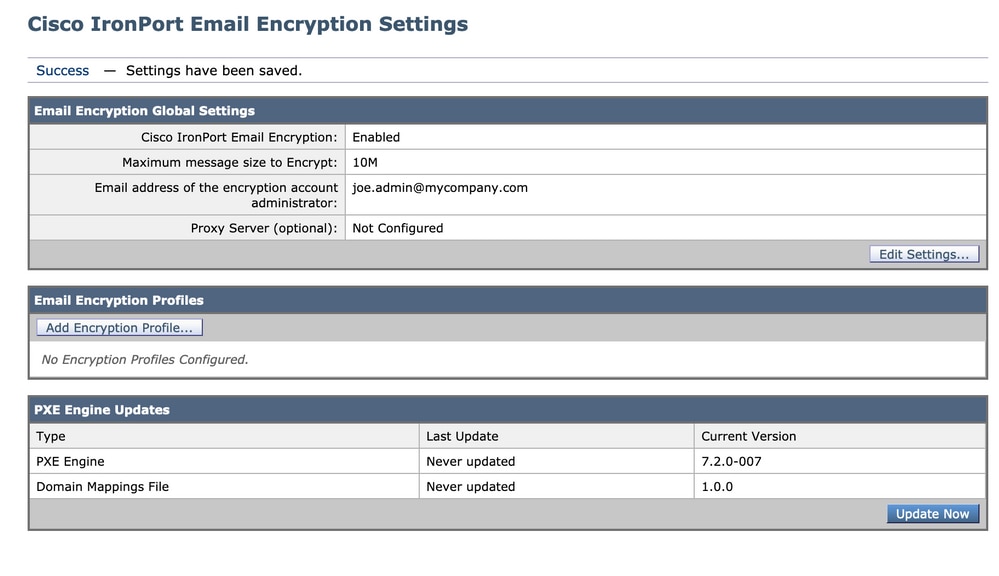
An dieser Stelle sollten Sie die Einstellung "Email Encryption Global Settings" (Globale Einstellungen für E-Mail-Verschlüsselung) wie folgt sehen, allerdings ohne dass bisher Profile aufgelistet wurden:
2. Registrieren Sie Ihre ESA(s) und Ihre Organisation bei RES
Der Schritt #2 wird in erster Linie außerhalb der ESA-Administrationskonsole ausgeführt.
Anmerkung: Informationen zur ESA-Registrierung finden Sie auch in den folgenden TechNote: Cisco RES: Kontobereitstellung für Virtual, Hosted und Hardware - ESA-Konfigurationsbeispiel
Senden Sie eine E-Mail direkt an RES: stg-cres-provisioning@cisco.com.
Um ein CRES-Konto für die Verschlüsselungsprofile Ihrer ESA einzurichten, geben Sie die folgenden Informationen an:
- Kontoname (Bitte geben Sie den genauen Firmennamen an, da dieser aufgeführt werden muss.)
- Bei Cloud Email Security(CES)-/gehosteten Kundenkonten geben Sie bitte den Namen Ihres Kontos an, um als "<Account Name> HOSTED" zu enden.
- E-Mail-Adresse(n) für den Account Admin (Bitte geben Sie die entsprechende Admin-E-Mail-Adresse an)
- Vollständige Seriennummer(n) der Appliance
- Die Seriennummer einer Einheit kann über die ESA-GUI (Systemverwaltung > Feature-Schlüssel) oder über die ESA-CLI über den Befehl "version" ermittelt werden. Die Angabe einer VLN- (Virtual License Number) oder PAK-Lizenz (Product Activation Key) ist nicht akzeptabel, da für die CRES-Kontoverwaltung eine vollständige Seriennummer der Appliance erforderlich ist.
- Domänennamen, die dem CRES-Konto zu Verwaltungszwecken zugeordnet werden sollen
Anmerkung: Wenn Sie bereits über ein CRES-Konto verfügen, geben Sie bitte den Firmennamen oder die bestehende CRES-Kontonummer an. Auf diese Weise wird sichergestellt, dass neue Seriennummern der Appliances dem richtigen Konto hinzugefügt werden, und eine Duplizierung von Unternehmensinformationen und Provisioning wird vermieden.
Wenn Sie eine E-Mail bezüglich der Bereitstellung eines CRES-Kontos senden, erhalten Sie innerhalb eines (1) Werktags von uns eine Antwort. Wenn Sie sofortigen Support und Unterstützung benötigen, eröffnen Sie bitte eine Support-Anfrage beim Cisco TAC. Dies kann über den Support Case Manager (https://mycase.cloudapps.cisco.com/case) oder telefonisch (https://www.cisco.com/c/en/us/support/web/tsd-cisco-worldwide-contacts.html) erfolgen.
Anmerkung: Nachdem Sie diese Anfrage per E-Mail gesendet haben, kann es einen Tag dauern, bis Ihr Firmen-RES-Konto erstellt (sofern es nicht bereits erstellt wurde) und die S/Ns hinzugefügt wurden. Die Aufgabe "Bereitstellen" in Schritt #3 funktioniert erst, wenn diese abgeschlossen ist.
3. Erstellen von Verschlüsselungsprofilen auf den ESA(s)
Anmerkung: Wenn Sie mehrere ESAs in einem Cluster haben, muss Schritt #1 nur einmal ausgeführt werden, da diese Einstellungen in der Regel auf Cluster-Ebene verwaltet werden. Wenn Sie mehrere Computer haben, die nicht geclustert sind, oder wenn Sie diese Einstellungen auf Computerebene verwalten, sollte Schritt #1 auf jeder ESA ausgeführt werden.
Ein Verschlüsselungsprofil legt fest, wie verschlüsselte Nachrichten gesendet werden sollen. So kann es z. B. vorkommen, dass ein Unternehmen Hochsicherheits-Umschläge für ein Segment seiner Empfänger versenden muss, z. B. solche, von denen bekannt ist, dass sie häufig sehr vertrauliche Daten an diese senden. Dieselbe Organisation hat möglicherweise andere Segmente ihrer Empfänger-Community, die weniger vertrauliche Informationen erhalten und die möglicherweise auch weniger geduldig sind, wenn sie Benutzer-ID und Passwort angeben müssen, um verschlüsselte E-Mails zu empfangen. Diese Empfänger wären gute Kandidaten für einen Umschlag vom Typ "Niedrige Sicherheit". Mehrere Verschlüsselungsprofile ermöglichen es dem Unternehmen, das Format der verschlüsselten Nachricht an die Zielgruppe anzupassen. Auf der anderen Seite können viele Unternehmen mit nur einem Verschlüsselungsprofil zufrieden sein.
In diesem Dokument wird ein Beispiel für die Erstellung von drei Verschlüsselungsprofilen mit den Namen "CRES_HIGH", "CRES_MED" und "CRES_LOW" gezeigt.
- Navigieren Sie in der ESA-Benutzeroberfläche zu Security Services > Cisco IronPort Email Encryption.
- Klicken Sie auf "Verschlüsselungsprofil hinzufügen..."."
- Das Menü für das Verschlüsselungsprofil wird geöffnet, und Sie können Ihrem ersten Verschlüsselungsprofil den Namen "CRES_HIGH" geben.
- Wählen Sie für die Nachrichtensicherheit des Umschlags die Option "Hohe Sicherheit" aus, wenn diese Option noch nicht ausgewählt ist.
- Klicken Sie auf Senden, um dieses Profil zu speichern.
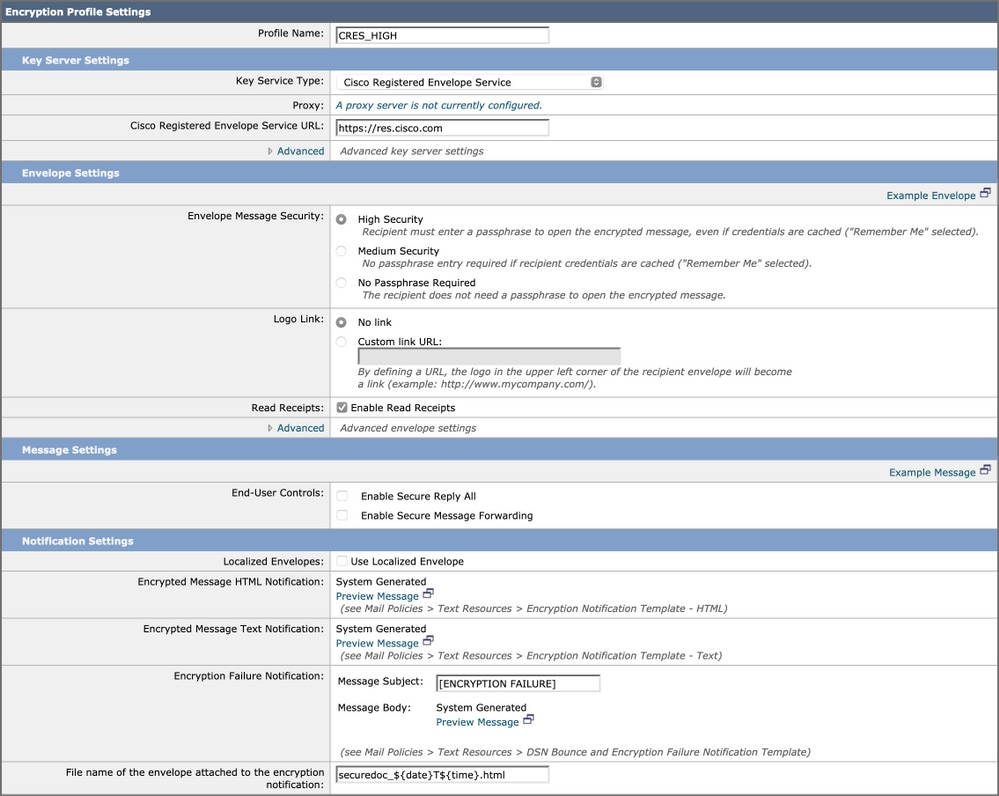
Wiederholen Sie anschließend die Schritte 2-5, um "CRES_MED" und "CRES_LOW" zu erstellen. Ändern Sie einfach das Optionsfeld für die Umschlagnachrichtensicherheit für jedes Profil.
- Wählen Sie für das CRES_HIGH-Profil das Optionsfeld "Hohe Sicherheit".
- Wählen Sie für das CRES_MED-Profil das Optionsfeld "Mittlere Sicherheit".
- Wählen Sie für das Profil CRES_LOW das Optionsfeld "Kein Kennwort erforderlich".
Sie sehen, dass es Optionen zum Aktivieren von Lesebestätigungen, zum Aktivieren der Funktion "Sichere Antwort an alle" und zum Aktivieren der sicheren Nachrichtenweiterleitung gibt. Wenn Sie in den Umschlageinstellungen auf den Link "Erweitert" klicken, können Sie einen von drei symmetrischen Verschlüsselungsalgorithmen auswählen und angeben, dass der Umschlag ohne das Java-Verschlüsselungs-Applet gesendet wird.
Rechts neben den Umschlageinstellungen wird der Hyperlink "Beispielnachricht" angezeigt. Wenn Sie darauf klicken, wird Ihnen ein Beispiel des Umschlags für sichere Nachrichten angezeigt - was der Empfänger in seiner E-Mail sehen wird, nachdem er den HTML-Anhang geöffnet hat.
Lesebestätigungen bedeutet, dass der Absender der verschlüsselten Nachricht eine E-Mail von CRES erhält, wenn der Empfänger die sichere Nachricht öffnet (d. h. der Empfänger hat den symmetrischen Schlüssel heruntergezogen und die Nachricht entschlüsselt).
Rechts neben den Nachrichteneinstellungen sehen Sie den Hypertext-Link "Example Message" (Beispielnachricht). Wenn Sie darauf klicken, wird Ihnen angezeigt, wie die geöffnete Nachricht aussehen wird - was der Empfänger sehen wird, wenn er die erforderlichen Informationen in den Umschlag eingegeben und die verschlüsselte Nachricht geöffnet hat.
Denken Sie immer daran, auf Senden zu klicken und Änderungen zu bestätigen.
Die Zeile in der Tabelle zeigt dann die Schaltfläche "Provisioning" (Bereitstellung). Die Schaltfläche "Provisioning" wird erst angezeigt, nachdem Sie die Änderungen bestätigt haben.
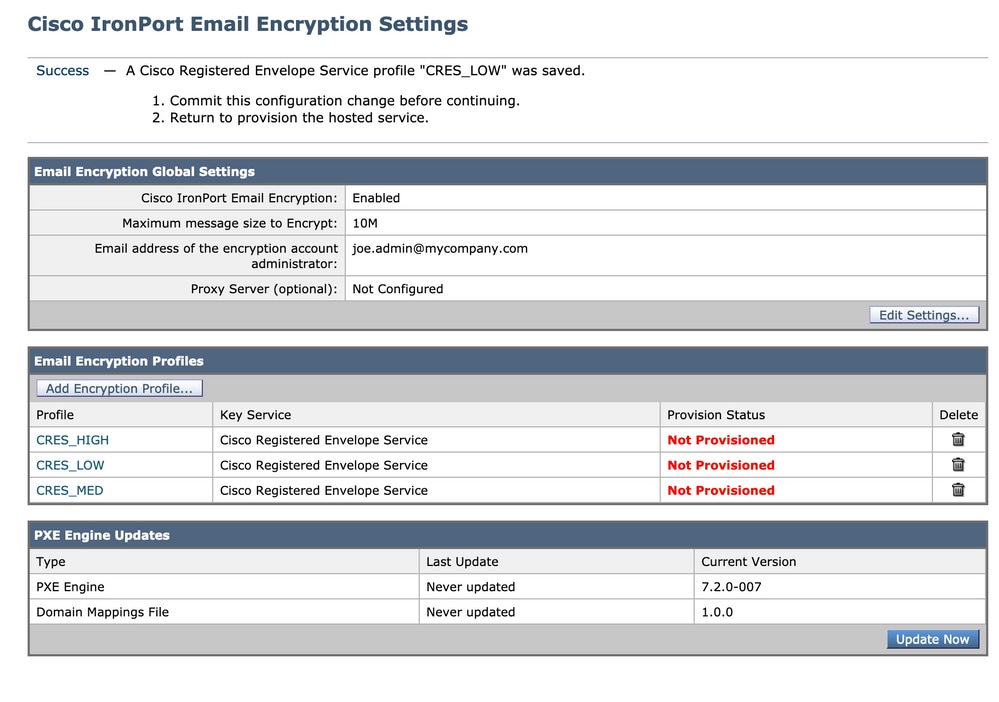
Klicken Sie erneut auf die Schaltfläche "Provisioning" (Bereitstellung). Dies funktioniert erst, nachdem Ihr Firmen-RES-Konto erstellt wurde und die Appliance-Systemnummern zu Ihrem Konto hinzugefügt wurden. Wenn das RES-Konto mit der ESA verbunden ist, erfolgt der Bereitstellungsprozess relativ schnell. Ist dies nicht der Fall, muss dieser Prozess zuerst abgeschlossen werden.
Nach Abschluss der Bereitstellung wird auf der Seite für die Cisco IronPort E-Mail-Verschlüsselung das bereitgestellte Profil angezeigt.
4. Schutz vor Datenverlust (Data Loss Prevention, DLP) aktivieren
- Navigieren Sie in der ESA-Benutzeroberfläche zu Security Services > Data Loss Prevention.
- Klicken Sie auf Aktivieren..., um SvD zu aktivieren.
- Akzeptieren Sie die EULA, Data Loss Prevention-Lizenzvereinbarung.
- Klicken Sie auf das Kontrollkästchen für "Protokollierung zugeordneter Inhalte aktivieren".
- Aktivieren Sie das Kontrollkästchen Automatische Updates aktivieren.
- Klicken Sie auf Senden.
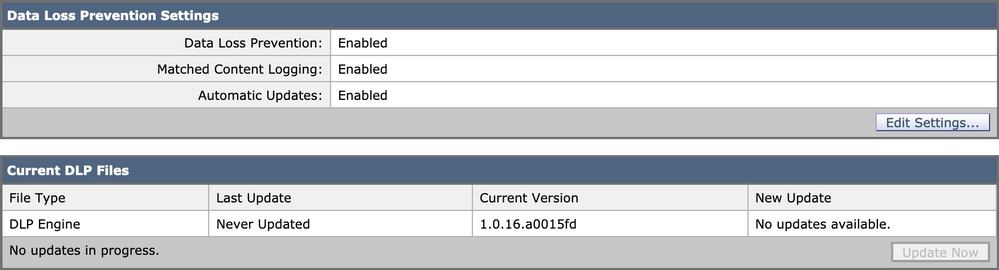
Updates für die SvD-Engine und vordefinierte Klassifizierungen für die Inhaltszuordnung auf Ihrer Appliance sind unabhängig von Updates für andere Sicherheitsdienste. Die regelmäßigen 3-5-minütigen Signatur-Updates von Talos unterscheiden sich und beinhalten keine Aktualisierung der DLP-Richtlinien und -Wörterbücher. Updates müssen hier aktiviert sein.
Wenn die Protokollierung zugeordneter Inhalte aktiviert ist, kann mit der Nachrichtenverfolgung der Inhalt der E-Mail angezeigt werden, die die Verletzung verursacht hat. Das nachfolgende Beispiel zeigt den E-Mail-Inhalt, der die SvD-Verletzung verursacht hat. Auf diese Weise kann ein Administrator genau wissen, welche Daten eine bestimmte DLP-Richtlinie ausgelöst haben.
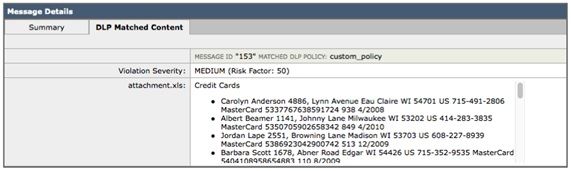 Verletzung des Schutzes vor Datenverlust
5. Erstellen von Nachrichtenaktionen zum Schutz vor Datenverlust
SvD-Quarantänen erstellen
Wenn Sie eine Kopie der Nachrichten behalten möchten, die gegen SvD-Richtlinien verstoßen, können Sie für jede Art von Richtlinienverletzung eine individuelle Policy-Quarantäne erstellen. Dies ist besonders nützlich, wenn ein "transparenter" POV ausgeführt wird, bei dem ausgehende Nachrichten, die gegen DLP-Richtlinien verstoßen, protokolliert und übermittelt werden, aber keine Maßnahmen hinsichtlich der Nachrichten ergriffen werden.
- Navigieren Sie auf der SMA zu E-Mail > Nachrichtenquarantäne > Richtlinie, Virus und Outbreak-Quarantäne
- So sollte die Quarantäne-Tabelle aussehen, bevor wir beginnen:
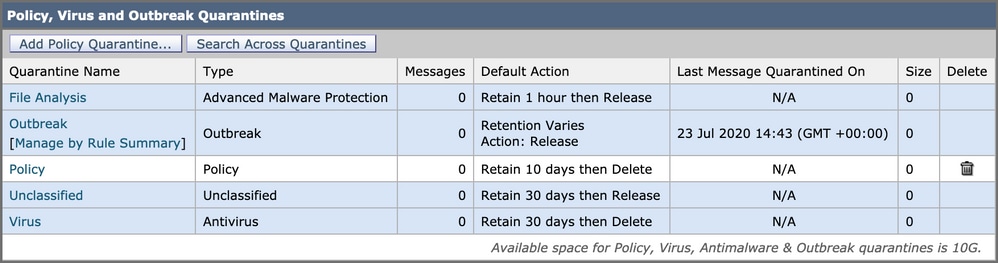 Richtlinien-Virus und Outbreak-Quarantäne
- Klicken Sie auf die Schaltfläche "Add Policy Quarantine" (Richtlinienquarantäne hinzufügen), und erstellen Sie eine Quarantäne, die von den SvD-Richtlinien verwendet werden soll.
Im Folgenden finden Sie ein Beispiel für eine Quarantäne bei einer Verletzung des DLP-Typs "Medium". Eine Segmentierung der Quarantänen ist möglich und kann für mehrere SvD-Regeln gewünscht werden:
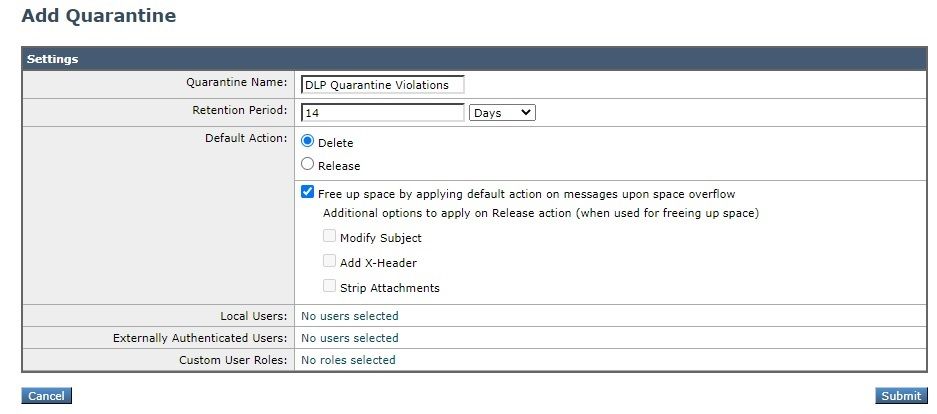 Beispiel für SvD-Quarantäne
Info zu SvD-Nachrichtenaktionen
SvD-Nachrichtenaktionen beschreiben, welche Aktionen die ESA ausführt, wenn eine SvD-Verletzung in einer ausgehenden E-Mail erkannt wird. Sie können primäre und sekundäre SvD-Aktionen angeben, und es können verschiedene Aktionen für unterschiedliche Verletzungstypen und -schweregrade zugewiesen werden.
Zu den wichtigsten Maßnahmen gehören:
- Zustellen
- Verwerfen
- Quarantäne
In einem schreibgeschützten Zustand, in dem SvD-Verletzungen protokolliert und gemeldet werden, die Nachrichten aber nicht gestoppt/in Quarantäne gestellt oder verschlüsselt werden, wird meistens die Deliver-Aktion verwendet.
Zu den sekundären Aktionen gehören:
- Eine Kopie wird an eine benutzerdefinierte Quarantäne oder die Quarantäne der Richtlinie gesendet.
- Verschlüsseln der Nachricht Die Appliance verschlüsselt nur den Nachrichtentext. Die Nachrichtenheader werden nicht verschlüsselt.
- Ändern des Subject-Headers.
- Text/HTML für Haftungsausschluss zur Nachricht hinzufügen.
- Die Nachricht wird an einen alternativen Ziel-Mailhost gesendet.
- BCC-Kopien der Nachricht werden gesendet.
- SvD-Verletzungsbenachrichtigung wird an den Absender und/oder andere Kontakte gesendet.
Diese Aktionen schließen sich nicht gegenseitig aus. Sie können einige davon innerhalb verschiedener SvD-Richtlinien kombinieren, um verschiedene Verarbeitungsanforderungen für verschiedene Benutzergruppen zu erfüllen.
Wir implementieren die folgenden DLP-Aktionen: Verschlüsseln
Bei diesen Aktionen wird davon ausgegangen, dass die Verschlüsselung auf der ESA lizenziert und konfiguriert ist und drei Profile für die hohe, mittlere und niedrige Sicherheit erstellt wurden, wie in den vorherigen Abschnitten beschrieben:
- CRES_HOCH
- CRES_MED
- CRES_LOW
Aktionen für SvD-Meldungen erstellen
- Gehen Sie zu Mail-Policys > SvD-Nachrichtenanpassungen.
- Klicken Sie auf die Schaltfläche "Nachrichtenaktion hinzufügen", und fügen Sie die folgenden SvD-Aktionen hinzu. Bestätigen Sie die Änderung, nachdem Sie die Nachrichtenaktion gesendet haben.
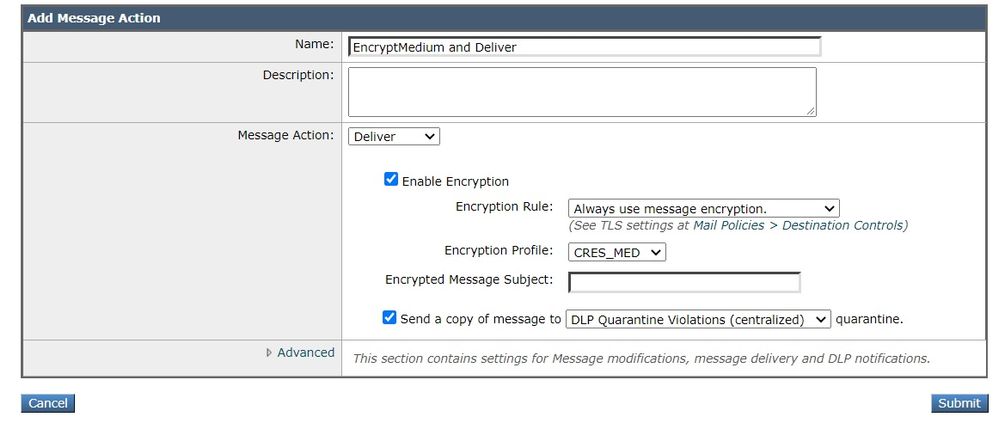 Nachrichtenaktion
6. Erstellen von Richtlinien zum Schutz vor Datenverlust
Eine SvD-Richtlinie umfasst:
- Ein Satz von Bedingungen, die bestimmen, ob eine ausgehende Nachricht vertrauliche Daten enthält.
- Die Aktionen, die ausgeführt werden müssen, wenn eine Nachricht solche Daten enthält.
- Navigieren Sie zu: Mail-Policys > SvD-Policy-Manager
- Klicken Sie auf "SvD-Policy hinzufügen".
- Öffnen Sie das Dreieck "Erfüllung gesetzlicher Auflagen".
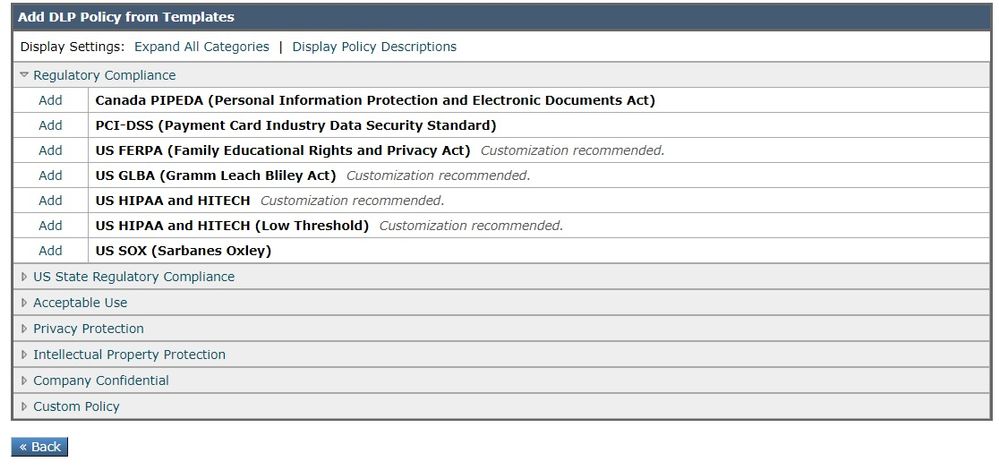 SvD-Richtlinienvorlage
4. Klicken Sie für PCI-Richtlinien auf die Schaltfläche "Hinzufügen" links neben PCI-DSS.
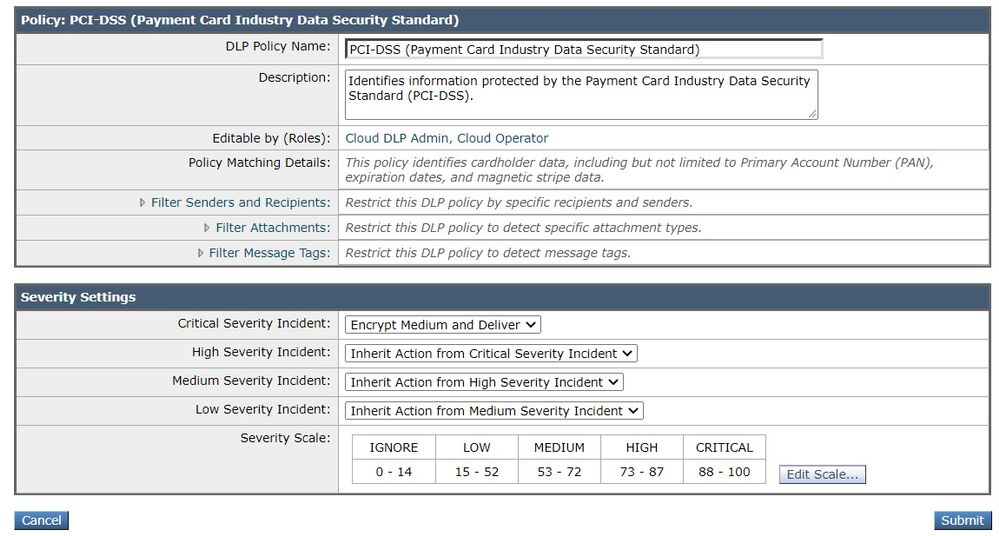 PCI-DSS Beispiel-DLP-Regel
5. Wählen Sie für den Vorfall mit kritischem Schweregrad die Aktion "Medium verschlüsseln und zustellen", die Sie zuvor konfiguriert haben. Wir könnten die Zwischenfälle mit niedrigerem Schweregrad ändern, aber im Moment sollten sie unseren Zwischenfall mit kritischem Schweregrad erben. Senden und bestätigen Sie die Änderung.
7. Anwenden von SvD-Policys auf Richtlinien für ausgehende E-Mails
- Navigieren Sie zu: Mail-Policys > Richtlinien für ausgehende Mails
- Klicken Sie auf die Kontrollzelle für SvD für die Standardrichtlinie. Es wird "Disabled" (Deaktiviert) angezeigt, wenn Sie es noch nicht aktiviert haben.
- Ändern Sie die Pulldown-Schaltfläche Disable DLP (SvD deaktivieren) in Enable DLP (SvD aktivieren). Daraufhin wird sofort die SvD-Policy angezeigt, die Sie gerade erstellt haben.
- Klicken Sie auf das Kontrollkästchen "Alle aktivieren". Senden und bestätigen Sie die Änderungen.
Schlussfolgerung
Zusammenfassend haben wir die erforderlichen Schritte gezeigt, um eine Cisco E-Mail Security Appliance für den Versand einer verschlüsselten E-Mail vorzubereiten:
- Aktivieren von Cisco IronPort Email Encryption
-
Registrieren Sie Ihre ESA(s) und Ihre Organisation mit RES
-
Erstellen von Verschlüsselungsprofilen
- Aktivieren von DLP
- DLP-Nachrichtenaktionen werden erstellt
- Erstellen von SvD-Policys
- Anwenden von SvD-Policys auf eine ausgehende E-Mail-Policy
Weitere Informationen zu Ihrer ESA-Softwareversion finden Sie im ESA-Benutzerhandbuch. Benutzerhandbücher finden Sie unter dem folgenden Link:
http://www.cisco.com/c/en/us/support/security/email-security-appliance/products-user-guide-list.html
Zugehörige Informationen
Beiträge von Cisco Ingenieuren
- Greg BarnesMarketing-Techniker Cisco Email Security
 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)