أستكشاف أخطاء Syslog الآمنة وإصلاحها على النظام الأساسي Nexus

المحتويات
المقدمة
يصف هذا المستند كيفية أستكشاف أخطاء بروتوكول Syslog الآمن عبر أمان طبقة النقل (TLS) وإصلاحها بين محولات Cisco Nexus وخوادم الطرف الثالث.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
منصات NX-OS
Syslog الآمن
معرفة أساسية بالبنية الأساسية للمفتاح العام (PKI)
المكونات المستخدمة
| N9K1 | N9K-C9336C-FX2 | 10.4(7) |
| خادم Syslog | خادم Ubuntu | rsyslog 8.2112 | OpenSSL 3.x |
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
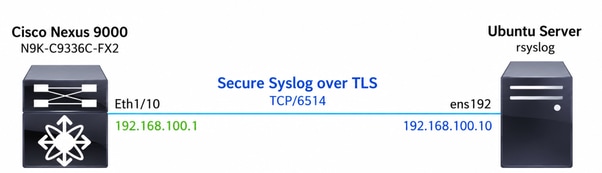
المخطط
معلومات أساسية
Syslog التقليدي
يرسل syslog التقليدي رسائل السجل عبر UDP (المنفذ الافتراضي 514) أو TCP بدون تشفير. ونظرا لأنه يتم إرسال الاتصال بنص واضح، فمن المحتمل اعتراض رسائل السجل أو تعديلها أثناء النقل. لا توفر Syslog التقليدية أيضا مصادقة الخادم.
Syslog الآمن
يستخدم بروتوكول Syslog الآمن بروتوكول TCP مع TLS (المنفذ الافتراضي 6514) لتوفير الإرسال المشفر لرسائل syslog. قبل إرسال أي رسالة سجل، يقوم العميل والخادم بإنشاء جلسة TLS يقدم خلالها الخادم شهادته ويقوم العميل بالتحقق من صحة سلسلة الشهادات مقابل مرجع مصدق موثوق به (CA). بمجرد اكتمال مصافحة TLS بنجاح، يتم إرسال رسائل syslog من خلال القناة المشفرة.
بخلاف syslog التقليدي، لا يعتمد Syslog الآمن على اتصال IP فقط ولكن أيضا على مصافحة TLS الناجحة، التحقق من صحة الشهادة، ومفاوضات التشفير قبل تبادل أي رسالة syslog.
سلسلة الشهادات
سلسلة الشهادات هي سلسلة الشهادات المستخدمة لتأسيس الثقة بين شهادة الخادم والمرجع الجذري الموثوق به (المرجع المصدق الجذر). أثناء مصافحة TLS، يقدم خادم syslog شهادة الخادم الخاصة به بالإضافة إلى أي شهادات CA الوسيطة مطلوبة. يستخدم محول Cisco Nexus المرجع المصدق الأساسي الموثوق به للتحقق من صحة سلسلة الشهادات بالكامل.
لا تكون سلسلة الشهادات مطلوبة دائما.
تعتمد الشهادات المقدمة من خادم syslog على كيفية تنفيذ PKI الخاص به. على سبيل المثال:
شهادة موقعة ذاتيا: يقدم الخادم ترخيصه الخاص فقط. في هذه الحالة، يجب أن يثق محول Cisco Nexus في تلك الشهادة الموقعة ذاتيا مباشرة.
شهادة موقعة من CA بدون CAs وسيطة: يقدم الخادم شهادة الخادم فقط لأنه تم توقيعها مباشرة من مرجع مصدق مركزي موثوق به.
شهادة موقعة من CA مع CAs الوسيطة: يقدم الخادم شهادة الخادم الخاصة به مع شهادة CA وسيطة واحدة أو أكثر، مما يسمح لمحول Cisco Nexus بإنشاء سلسلة ثقة كاملة حتى المرجع المصدق (CA) الجذري الموثوق به.
بغض النظر عن تصميم PKI، يجب أن يكون محول Cisco Nexus قادرا على التحقق من الشهادة المقدمة من الخادم قبل إنشاء جلسة TLS.
في حالة فقدان أي شهادة مطلوبة في سلسلة الضمان أو عدم صلاحيتها أو انتهاء صلاحيتها أو إصدارها من مرجع مصدق غير موثوق به، يفشل تأكيد TLS ولا يمكن إنشاء اتصال syslog الآمن.
لماذا يلزم توفر شهادات
يعتمد Syslog الآمن على TLS لتوفير التشفير ومصادقة الخادم. قبل إرسال أي رسالة syslog، يجب أن يتحقق محول Cisco Nexus من أنه يتصل بخادم syslog المقصود وليس بجهاز غير مصرح به.
توفر الشهادات هذه الثقة عن طريق السماح لمحول Nexus بمصادقة هوية خادم syslog قبل إنشاء الجلسة المشفرة. بمجرد التحقق من صحة سلسلة الشهادات بنجاح، يتم إنشاء قناة TLS آمنة ويتم إرسال جميع رسائل syslog التالية من خلال الاتصال المشفر.
بدون شهادة صالحة وسلسلة شهادات موثوق بها، لا يمكن ل Syslog الآمن إنشاء جلسة TLS، مما يمنع تبادل رسائل السجل بشكل آمن.
مصافحة Syslog TLS الآمنة
قبل إرسال أي رسالة syslog، يجب على محول Cisco Nexus وخادم syslog إنشاء جلسة TLS بنجاح. أثناء مصافحة TLS، يفاوض كلا الجهازين معلمات TLS، وينشئ مفتاح تشفير مشترك، ويصادق على هوية خادم syslog من خلال التحقق من صحة الشهادة.
لا يتم إرسال رسائل syslog عبر الاتصال المشفر إلا بعد اكتمال مصافحة TLS بنجاح.
تتكون مصافحة TLS من المراحل التالية:
| خطوة |
الوصف |
|---|---|
| 1. اتصال TCP |
يقوم المحول Cisco Nexus switch بإنشاء اتصال TCP بخادم syslog الآمن (المنفذ الافتراضي 6514). |
| 2. Client Hello |
يقوم Nexus بتهيئة مصافحة TLS عن طريق إرسال إصدارات TLS المدعومة ومجموعات التشفير والقيم العشوائية. |
| 3. Server Hello |
يحدد خادم syslog إصدار TLS ومجموعة التشفير المستخدمة للجلسة. |
| 4. تبادل الشهادات |
يقدم خادم syslog شهادة الخادم الخاصة به، وإذا تطلب الأمر، أي شهادات CA وسيطة. |
| 5. التحقق من صحة الشهادة |
يتحقق Nexus من شهادة الخادم مقابل المرجع المصدق الموثوق به الذي تم تكوينه. تتضمن عملية التحقق التحقق التحقق من سلسلة الشهادات وتواريخ انتهاء الصلاحية والمصدر وهوية الخادم من خلال الاسم الشائع (CN) واسم الموضوع البديل (SAN). |
| 6 - تبادل المفاتيح |
يتبادل كلا النظرين معلومات التشفير من أجل اشتقاق مفاتيح الجلسة المشتركة المستخدمة للتشفير. |
| 7. الرسائل المنتهية |
يتحقق كل نظير من إتمام المصافحة بنجاح ومن اشتقاق كلا الجانبين نفس مفاتيح التشفير. |
| 8. الإرسال الآمن ل Syslog |
بمجرد إنشاء جلسة TLS، يتم إرسال رسائل syslog كسجلات بيانات تطبيق TLS المشفرة. |
التكوين ذي الصلة
تكوين Cisco Nexus
يجب تكوين محول Cisco Nexus باستخدام وجهة syslog الآمنة، ونقطة الثقة التي تحتوي على CA الموثوق به، وواجهة المصدر المناسبة.
switch(config)# crypto ca trustpoint SYSLOG-TLS-LAB-CA
switch(config-trustpoint)# crypto ca authenticate SYSLOG-TLS-LAB-CA
input (cut & paste) CA certificate (chain) in PEM format;
end the input with a line containing only END OF INPUT :
-----BEGIN CERTIFICATE-----
<paste>
-----END CERTIFICATE-----

END OF INPUT

Do you accept this certificate? [yes/no]:y
logging server syslog.lab.local 6 secure port 6514 use-vrf default
logging source-interface Eth1/10
تكوين خادم Ubuntu Syslog
خادم syslog المستخدم في هذا المستند هو خادم Ubuntu يشغل rsyslog مع تمكين دعم TLS.
يتضمن تكوين الخادم هذه الوظائف:
استمع إلى إتصالات Syslog الآمنة على منفذ TCP 6514.
تقديم شهادة خادم TLS أثناء مصافحة TLS.
أستخدم مفتاح خاص مرتبط بشهادة الخادم.
قم بتوفير سلسلة الشهادات المطلوبة (عند تطبيقها) إلى Cisco Nexus أثناء مصافحة TLS.
تلقى المخزن رسائل Syslog الآمنة في ملف سجل محلي.
يتكون تطبيق PKI المستخدم في هذا المستند من: شهادة الخادم > CA الوسيط > المرجع المصدق الجذر
يقوم محول Cisco Nexus باستيراد شهادة CA الجذر والوثوق بها من خلال TrustPoint، مما يتيح لها التحقق من سلسلة الشهادات المقدمة من خادم syslog.

ملاحظة: سلسلة الشهادات ليست إلزامية لكل عملية نشر. حسب تنفيذ PKI، فإن خادم syslog يستطيع فقط تقديم شهادة موقعة ذاتيا، شهادة خادم موقعة مباشرة من CA الجذر، أو شهادة خادم مصحوبة بشهادة CA وسيطة أو أكثر.
استكشاف الأخطاء وإصلاحها
الهدف
الهدف من إجراء أستكشاف الأخطاء وإصلاحها هذا هو عزل حالات الفشل التي تمنع محولات Cisco Nexus NX-OS من إنشاء اتصال Syslog TLS الآمن بنجاح مع خادم syslog.
يتحقق سير العمل من صحة كل مرحلة من عملية الاتصال، بدءا من اتصال IP والتقدم عبر اتصال TCP، ومفاوضات TLS، والتحقق من صحة الشهادة، وأخيرا تأمين إرسال رسائل syslog. من خلال التحقق من كل طبقة بشكل مستقل، من الممكن تحديد مكان فشل الاتصال بسرعة.
شرح المخطط
يتكون المخطط المستخدم في هذا المستند من محول Cisco Nexus switch تم تكوينه كعميل Syslog الآمن وخادم Ubuntu الذي يشغل rsyslog الذي تم تكوينه كخادم Syslog الآمن.
يقوم محول Cisco Nexus ببدء اتصال TCP بخادم Syslog على المنفذ 6514. بعد إنشاء اتصال TCP، يقوم كلا الجهازين بإجراء مصافحة TLS. أثناء هذه العملية، يقدم خادم syslog شهادة الخادم الخاصة به وأي شهادات CA وسيطة مطلوبة. يتحقق محول Nexus من صحة سلسلة الشهادات مقابل المرجع المصدق الجذر الموثوق به الذي تم تكوينه في TrustPoint الخاص به.
بمجرد اكتمال تأكيد اتصال TLS بنجاح، يتم إنشاء الجلسة المشفرة ويبدأ محول Nexus في إرسال رسائل syslog الآمنة إلى خادم syslog.
تستخدم منهجية أستكشاف الأخطاء وإصلاحها المقدمة في هذا المستند نفس تسلسل الاتصال الخاص بمؤسسة الاتصال، مما يتيح التحقق من كل مرحلة من العملية بشكل مستقل.
الخطوة 1. التحقق من تكوين syslog الآمن
تحقق من تكوين Syslog الآمن بشكل صحيح على محول Cisco Nexus وأن المحول يتعرف على خادم Syslog الذي تم تكوينه.
switch# show logging server
Logging server: enabled.         >>>>>>>> Secure Syslog is enabled.
{syslog.lab.local}               >>>>>>>> The correct destination (IP address or Fully Qualified Domain Name (FQDN)) is configured.
server status: No errors found   >>>>>>> No configuration errors are reported.
server severity: notifications
server facility: local7
server VRF: default
server port: 6514               >>>>>>> The destination port is 6514.
server transport: secure        >>>>>>> The transport is secure.
switch#
الخطوة 2. التحقق من تكوين TrustPoint
تحقق من أن محول Cisco Nexus يثق في CA المستخدم لتوقيع شهادة خادم syslog.
التحقق من الصحة:
نقطة الثقة المتوقعة موجودة.
تم تثبيت شهادة المرجع المصدق الجذر.
توجد أي شهادات CA وسيطة مطلوبة.
لم تنته صلاحية الشهادات.
تطابق بصمات الشهادات القيم المتوقعة.
switch# show crypto ca certificates
Trustpoint: SYSLOG-TLS-LAB-CA
CA certificate 0:
subject=C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Intermediate CA, emailAddress = tac@cisco.com
issuer=C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Root CA, emailAddress = tac@cisco.com
serial=4959A9F5A8D174553E0FB4FA01A21DDC2C085F12
notBefore=Jun 30 20:47:09 2026 GMT
notAfter=Jun 29 20:47:09 2031 GMT
SHA1 Fingerprint=24:8A:3A:C0:7C:61:53:3B:BE:A7:BB:51:12:FD:7E:B3:D7:AB:44:4C
purposes: sslserver sslclient

CA certificate 1:
subject=C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Root CA, emailAddress = tac@cisco.com
issuer=C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Root CA, emailAddress = tac@cisco.com
serial=3BC9CD3374C4A29A6794AAAEBFA270E3116C3D55
notBefore=Jun 30 20:43:04 2026 GMT
notAfter=Jun 27 20:43:04 2036 GMT
SHA1 Fingerprint=C8:AC:81:89:AA:A5:89:13:CA:01:5C:A9:90:15:3E:78:22:DD:34:A5
purposes: sslserver sslclient

switch#
إذا كانت شهادة المرجع المصدق المناسبة مفقودة أو غير صالحة، يفشل التحقق من صحة الشهادة أثناء مصافحة TLS.
الخطوة 3. التحقق من اتصال IP
تحقق من اتصال الطبقة 3 بين محول Cisco Nexus وخادم syslog الآمن.
التحقق من الصحة:
- إمكانية الوصول إلى بروتوكول رسائل التحكم في الإنترنت (ICMP) بنجاح.
- تصحيح تحليل نظام اسم المجال (DNS).
- لا توجد مشاكل في التوجيه.
- لا يوجد فقد للحزم.
switch# ping syslog.lab.local
PING syslog.lab.local (192.168.100.10): 56 data bytes
64 bytes from 192.168.100.10: icmp_seq=0 ttl=63 time=0.672 ms
64 bytes from 192.168.100.10: icmp_seq=1 ttl=63 time=0.331 ms
64 bytes from 192.168.100.10: icmp_seq=2 ttl=63 time=0.295 ms
64 bytes from 192.168.100.10: icmp_seq=3 ttl=63 time=0.286 ms
64 bytes from 192.168.100.10: icmp_seq=4 ttl=63 time=0.285 ms

--- syslog.lab.local ping statistics ---
5 packets transmitted, 5 packets received, 0.00% packet loss
round-trip min/avg/max = 0.285/0.373/0.672 ms
switch#
إذا فشل اتصال IP، فلا يمكن إنشاء اتصال TCP.
الخطوة 4. التحقق من اتصال TLS
تحقق من اتصال TLS الشامل بين محول Cisco Nexus وخادم syslog الآمن.
تقوم هذه الخطوة بالتحقق من صحة المراحل المتعددة لاتصال syslog الآمن، بما في ذلك:
اتصال TCP
تفاوض TLS
العرض التقديمي لشهادة الخادم
سلسلة الشهادات
التحقق من صحة الشهادة
تفاوض مجموعة التشفير
لأن هذه العمليات تحدث كجزء من مصافحة TLS، يمكن التحقق من جميعها باستخدام أمر واحد.
switch# run bash sudo ip netns exec default openssl s_client -connect 192.168.100.10:6514 -CAfile /bootflash/ca-chain.crt
ماذا يتحقق هذا الأمر
| التحقق من الصحة |
الوصف |
|---|---|
| اتصال TCP |
للتحقق من إمكانية إنشاء Nexus اتصال TCP بخادم syslog. |
| مصافحة TLS |
يؤكد أن كلا الأقران يتفاوضان بنجاح على جلسة TLS. |
| شهادة الخادم |
يعرض الشهادة المقدمة من قبل خادم syslog. |
| سلسلة الشهادات |
يعرض أي شهادات CA وسيطة مرسلة بواسطة الخادم. |
| إصدار TLS |
إظهار إصدار TLS الذي تم التفاوض عليه. |
| شفرة |
يعرض خوارزمية التشفير التي تم التفاوض عليها. |
| التحقق من صحة الشهادة |
عند إستخدام خيار |
الناتج الناجح المتوقع
switch# run bash sudo ip netns exec default openssl s_client -connect 192.168.100.10:6514 -CAfile /bootflash/ca-chain.crt
CONNECTED(00000003) >>>>> this confirms that the TCP connection has been established.
Can't use SSL_get_servername
depth=2 C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Root CA, emailAddress = tac@cisco.com
verify return:1
depth=1 C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Intermediate CA, emailAddress = tac@cisco.com
verify return:1
depth=0 C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = syslog.lab.local, emailAddress = tac@cisco.com
verify return:1
---
Certificate chain >>>>>>>>>>>
0 s:C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = syslog.lab.local, emailAddress = tac@cisco.com
i:C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Intermediate CA, emailAddress = tac@cisco.com
1 s:C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Intermediate CA, emailAddress = tac@cisco.com
i:C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Root CA, emailAddress = tac@cisco.com
---
Server certificate
-----BEGIN CERTIFICATE-----
<snip>
-----END CERTIFICATE-----
subject=C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = syslog.lab.local, emailAddress = tac@cisco.com

issuer=C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Intermediate CA, emailAddress = tac@cisco.com

---
Acceptable client certificate CA names
C = US, ST = California, L = San Jose, O = "Cisco Systems, Inc.", OU = DCRS, CN = Cisco Lab Root CA, emailAddress = tac@cisco.com
Client Certificate Types: RSA sign, ECDSA sign
Requested Signature Algorithms: RSA+SHA256:RSA-PSS+SHA256:RSA-PSS+SHA256:ECDSA+SHA256:Ed25519:RSA+SHA384:RSA-PSS+SHA384:RSA-PSS+SHA384:ECDSA+SHA384:Ed448:RSA+SHA512:RSA-PSS+SHA512:RSA-PSS+SHA512:ECDSA+SHA512:RSA+SHA1:ECDSA+SHA1
Shared Requested Signature Algorithms: RSA+SHA256:RSA-PSS+SHA256:RSA-PSS+SHA256:ECDSA+SHA256:Ed25519:RSA+SHA384:RSA-PSS+SHA384:RSA-PSS+SHA384:ECDSA+SHA384:Ed448:RSA+SHA512:RSA-PSS+SHA512:RSA-PSS+SHA512:ECDSA+SHA512:RSA+SHA1:ECDSA+SHA1
Peer signing digest: SHA256
Peer signature type: RSA-PSS
Server Temp Key: X25519, 253 bits
---
SSL handshake has read 4177 bytes and written 392 bytes
Verification: OK >>>>>>>>
---
New, TLSv1.2, Cipher is ECDHE-RSA-AES256-GCM-SHA384
Server public key is 4096 bit
Secure Renegotiation IS supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
SSL-Session:
Protocol : TLSv1.2.                          >>>>>>>>>>>> The negotiated protocol
Cipher : ECDHE-RSA-AES256-GCM-SHA384         >>>>>>>>>>>> The negotiated cipher
Session-ID: E67D3C91AB57212C16C2A240668CBC5BA1720BC5DA6AD69C69B209C90E828483
Session-ID-ctx:
Master-Key: 5C45FC4ACE18657DBCDC0946A68A9BE480ECB0CF24313C56C3067EA9D23D68EB5090A4DFE36D4E4CB72BA282D0AB8BC3
PSK identity: None
PSK identity hint: None
SRP username: None
Start Time: 1782867300
Timeout : 7200 (sec)
Verify return code: 0 (ok).                 >>>>>>>>>> indicates that the certificate chain was successfully validated.
Extended master secret: yes
---
switch#
إرتباط التقاط الحزمة
يمكن ربط إخراج OpenSSL s_client بالتقاط الحزم الذي تم الحصول عليه باستخدام Ethanalyzer للتحقق من كل مرحلة من مصافحة TLS.
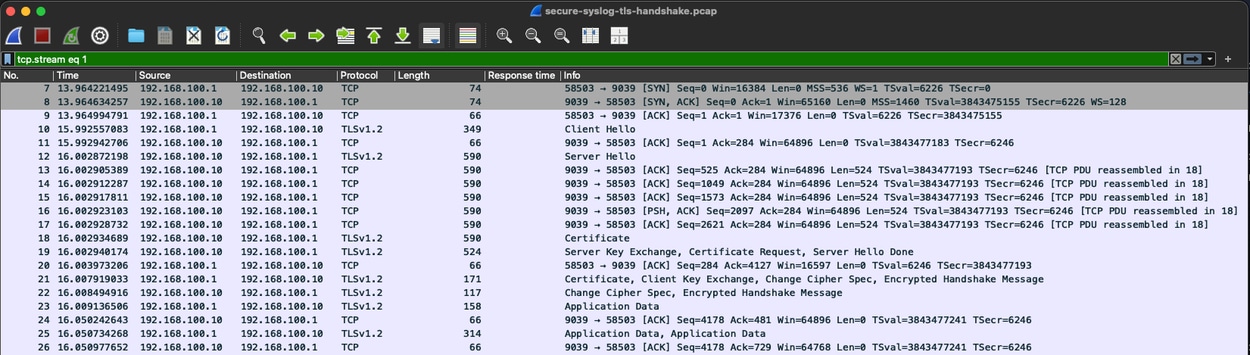
التقاط مصافحة Syslog TLS الآمنة
تدفق مصافحة TLS
Cisco Nexus               Syslog Server
------------              -------------

TCP SYN ------------------------------->
<---------------------- TCP SYN/ACK
TCP ACK ------------------------------->
Client Hello -------------------------->
<---------------------- Server Hello
<---------------------- Certificate
<---------------------- (Intermediate CA)
<---------------------- Server Key Exchange
<---------------------- Server Hello Done
Client Key Exchange ------------------->
Change Cipher Spec -------------------->
Finished ------------------------------>
<---------------------- Change Cipher Spec
<---------------------- Finished
==== Secure TLS Session Established =====
Encrypted Syslog Messages -------------->
يجب إكمال مصافحة TLS بنجاح قبل تبادل أي رسالة syslog. إذا فشل تأكيد الاتصال، فلن يتم إنشاء حركة مرور syslog الآمنة أبدا.
لإجراء هذا التحقق، افتح جلستي CLI إلى المحول Cisco Nexus. في الجلسة الأولى، ابدأ اتصال TLS بهذا الأمر:
switch# run bash sudo ip netns exec default openssl s_client -connect 192.168.100.10:6514 -CAfile /bootflash/ca-chain.crt
في نفس الوقت، في الثاني CLI جلسة، بدأت إثاناليزر التقاط in order to راقبت ال TLS تبادل:
switch# ethanalyzer local interface inband display-filter "tcp.port==6514" limit-captured-frames 0
Capturing on 'ps-inb'
3 2026-07-01 00:55:00.194836329 192.168.100.1 → 192.168.100.10 TCP 74 18553 → 6514 [SYN] Seq=0 Win=42340 Len=0 MSS=1460 SACK_PERM TSval=2103467794 TSecr=0 WS=1024
4 2026-07-01 00:55:00.195053907 192.168.100.10 → 192.168.100.1 TCP 74 6514 → 18553 [SYN, ACK] Seq=0 Ack=1 Win=65160 Len=0 MSS=1460 SACK_PERM TSval=2037038418 TSecr=
2103467794 WS=128
5 2026-07-01 00:55:00.195110969 192.168.100.1 → 192.168.100.10 TCP 66 18553 → 6514 [ACK] Seq=1 Ack=1 Win=43008 Len=0 TSval=2103467794 TSecr=2037038418
6 2026-07-01 00:55:00.195361105 192.168.100.1 → 192.168.100.10 TLSv1 353 Client Hello
7 2026-07-01 00:55:00.195478134 192.168.100.10 → 192.168.100.1 TCP 66 6514 → 18553 [ACK] Seq=1 Ack=288 Win=64896 Len=0 TSval=2037038419 TSecr=2103467795
8 2026-07-01 00:55:00.204176209 192.168.100.10 → 192.168.100.1 TLSv1.2 1514 Server Hello
9 2026-07-01 00:55:00.204200237 192.168.100.1 → 192.168.100.10 TCP 66 18553 → 6514 [ACK] Seq=288 Ack=1449 Win=41984 Len=0 TSval=2103467803 TSecr=2037038428
10 2026-07-01 00:55:00.204207757 192.168.100.10 → 192.168.100.1 TCP 1514 6514 → 18553 [ACK] Seq=1449 Ack=288 Win=64896 Len=1448 TSval=2037038428 TSecr=2103467795 [TC
P segment of a reassembled PDU]
11 2026-07-01 00:55:00.204219906 192.168.100.1 → 192.168.100.10 TCP 66 18553 → 6514 [ACK] Seq=288 Ack=2897 Win=40960 Len=0 TSval=2103467803 TSecr=2037038428
12 2026-07-01 00:55:00.204225215 192.168.100.10 → 192.168.100.1 TLSv1.2 1296 Certificate, Server Key Exchange, Certificate Request, Server Hello Done
13 2026-07-01 00:55:00.204234417 192.168.100.1 → 192.168.100.10 TCP 66 18553 → 6514 [ACK] Seq=288 Ack=4127 Win=39936 Len=0 TSval=2103467803 TSecr=2037038428
14 2026-07-01 00:55:00.206544194 192.168.100.1 → 192.168.100.10 TLSv1.2 171 Certificate, Client Key Exchange, Change Cipher Spec, Encrypted Handshake Message
15 2026-07-01 00:55:00.206818190 192.168.100.10 → 192.168.100.1 TLSv1.2 117 Change Cipher Spec, Encrypted Handshake Message
14 16 2026-07-01 00:55:00.249090950 192.168.100.1 → 192.168.100.10 TCP 66 18553 → 6514 [ACK] Seq=393 Ack=4178 Win=43008 Len=0 TSval=2103467848 TSecr=2037038430
17 60 2026-07-01 00:56:10.555097655 192.168.100.1 → 192.168.100.10 TCP 66 18553 → 6514 [ACK] Seq=394 Ack=4179 Win=43008 Len=0 TSval=2103538154 TSecr=2037108779
61 2026-07-01 00:56:10.887874467 192.168.100.1 → 192.168.100.10 TLSv1.2 226 Application Data
19 62 2026-07-01 00:56:10.888066832 192.168.100.10 → 192.168.100.1 TCP 66 6514 → 60177 [ACK] Seq=1 Ack=161 Win=501 Len=0 TSval=2037109112 TSecr=155223
19 65 2026-07-01 00:56:13.891148284 192.168.100.1 → 192.168.100.10 TLSv1.2 189 Application Data
21 66 2026-07-01 00:56:13.891341818 192.168.100.10 → 192.168.100.1 TCP 66 6514 → 60177 [ACK] Seq=1 Ack=284 Win=501 Len=0 TSval=2037112115 TSecr=155253
يجب أن يعرض التقاط الحزمة تسلسل مصافحة TLS الكامل، بما في ذلك مصافحة TCP ثلاثية الإتجاه، و Client Hello، و Server Hello، و Certificate، و Key Exchange، والرسائل النهائية، و، إذا تم المصافحة بنجاح، سجلات بيانات تطبيق TLS المشفرة التي تحمل رسائل syslog الآمنة.
التحقق من نقل رسائل syslog الآمن
تحقق من نقل رسائل syslog الآمنة بنجاح من المحول Cisco Nexus switch إلى خادم syslog بعد إنشاء جلسة TLS.
تؤكد مصافحة TLS الناجحة أنه تم إنشاء القناة المشفرة؛ ومع ذلك، فإنه لا يضمن إنشاء رسائل syslog أو تسليمها.
تتحقق هذه الخطوة من سير عمل syslog الآمن الكامل عن طريق إنشاء رسالة إختبار وتأكيد إرسالها واستقبالها.
إنشاء رسالة إختبار syslog
switch# logit test1-FromN9K
2026 Jul 1 01:04:04 switch %$ VDC-1 %$ %LOCAL0-2-SYSTEM_MSG: systest from 0: test1-FromN9K - vsh.bin[15528]

switch# logit test2-FromN9K
2026 Jul 1 01:12:44 switch %$ VDC-1 %$ %LOCAL0-2-SYSTEM_MSG: systest from 0: test2-FromN9K - vsh.bin[15528]
يقوم هذا الأمر بإنشاء رسالة syslog محلية يجب إرسالها إلى خادم syslog الآمن الذي تم تكوينه عبر جلسة عمل TLS الموجودة.
التحقق من بيانات تطبيق TLS المشفرة
إذا كان هناك التقاط Ethanalyzer قيد التشغيل بالفعل (كما هو موضح في القسم السابق)، فتحقق من إرسال حزم بيانات تطبيق TLS الجديدة بعد إنشاء رسالة الاختبار.
switch# ethanalyzer local interface inband display-filter "tcp.port==6514" limit-captured-frames 0
25 483 2026-07-01 01:05:33.547471509 192.168.100.1 → 192.168.100.10 TLSv1.2 199 Application Data
27 484 2026-07-01 01:05:33.547728284 192.168.100.10 → 192.168.100.1 TCP 66 6514 → 60177 [ACK] Seq=1 Ack=707 Win=501 Len=0 TSval=2037671773 TSecr=160847
27 489 2026-07-01 01:05:40.582487840 192.168.100.1 → 192.168.100.10 TLSv1.2 198 Application Data
29 490 2026-07-01 01:05:40.582705431 192.168.100.10 → 192.168.100.1 TCP 66 6514 → 60177 [ACK] Seq=1 Ack=839 Win=501 Len=0 TSval=2037678808 TSecr=160918
يشير وجود بيانات تطبيق TLS إلى أن رسائل syslog يتم إرسالها من خلال جلسة TLS المشفرة. نظرا لتشفير الحمولة، لا يمكن ل Ethanalyzer فك ترميز محتويات رسالة syslog.
ملاحظة: بعد اكتمال تأكيد اتصال TLS بنجاح، يتم تضمين جميع رسائل syslog في سجلات بيانات تطبيق TLS المشفرة. محتوياتها غير مرئية في حزم التقاط.
التحقق من إستقبال الرسائل على خادم syslog
على خادم syslog، تحقق من تلقي الرسالة بنجاح وكتابتها إلى ملف سجل الوجهة.
calo@calo-ubuntu22 ~ % sudo tail -20 /var/log/remote.log 8:03:45
Jun 30 20:04:36 192.168.100.1 : 2026 Jul 1 01:05:40 UTC: %LOCAL0-2-SYSTEM_MSG: systest from 0: test1-FromN9K - vsh.bin[15528]
Jun 30 20:11:41 192.168.100.1 : 2026 Jul 1 01:12:45 UTC: %LOCAL0-2-SYSTEM_MSG: systest from 0: test2-FromN9K - vsh.bin[15528]
يؤكد وجود رسالة الاختبار التي تم إنشاؤها ما يلي:
قام محول Cisco Nexus بإنشاء رسالة syslog بنجاح.
تم إرسال الرسالة عبر جلسة عمل TLS المشفرة.
قام خادم Syslog بفك تشفير الرسالة ومعالجتها بنجاح.
يعمل تكوين syslog الآمن بشكل صحيح من نهاية إلى نهاية.
يؤكد ظهور بيانات تطبيق TLS في Ethanalyzer أن جلسة TLS تحمل بشكل نشط حركة مرور تطبيق مشفرة. ومع ذلك، فإن الدليل القاطع على أن Syslog الآمن يعمل بشكل صحيح هو الاستقبال الناجح لرسالة syslog التي تم إنشاؤها على خادم syslog.
القرار
يعتمد Syslog الآمن على محولات Cisco Nexus على اتصال IP و TCP الناجح، تفاوض TLS، والتحقق من صحة الشهادة، وتسليم الرسائل المشفرة. يساعد التحقق من كل طبقة بشكل مستقل على عزل نقطة الفشل ويميز الاتصال، TLS، الترخيص، ومشاكل إرسال الرسائل. تؤكد مصافحة TLS الناجحة أنه تم إنشاء الجلسة المشفرة، بينما يؤكد إستقبال رسالة إختبار تم إنشاؤها على خادم syslog عملية syslog الآمنة من نهاية إلى نهاية.
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
01-Oct-2026
|
الإصدار الأولي |
 التعليقات
