حظر حركة مرور بيانات التحميل في جهاز ويب الآمن

المقدمة
يصف هذا المستند عملية حظر حركة مرور التحميل إلى مواقع ويب معينة في جهاز ويب الآمن (SWA).
المتطلبات الأساسية
المتطلبات
توصي Cisco بمعرفة الموضوعات التالية:
- الوصول إلى واجهة المستخدم الرسومية (GUI) الخاصة ب SWA
- الوصول الإداري إلى SWA.
المكونات المستخدمة
لا يقتصر هذا المستند على إصدارات برامج ومكونات مادية معينة.
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
خطوات التكوين
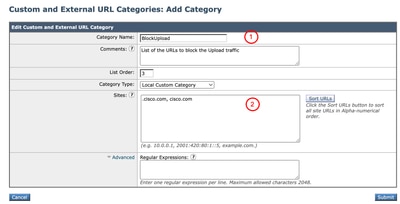
| الخطوة 1. قم بإنشاء فئة عنوان URL مخصص لموقع الويب. |
الخطوة 1.1. من واجهة المستخدم الرسومية، انتقل إلى مدير أمان الويب واختر فئات عنوان URL المخصصة والخارجية. الخطوة 1.2. انقر فوق إضافة فئة لإنشاء فئة عنوان URL مخصصة جديدة. الخطوة 1.3. أدخل الاسم للفئة الجديدة. الخطوة 1.4. حدد المجال و/أو المجالات الفرعية لموقع الويب الذي تريد حظر حركة مرور التحميل له. في هذا المثال، يكون المجال هو cisco.com وكل مجالاته الفرعية. الخطوة 1.5. إرسال التغييرات.
|
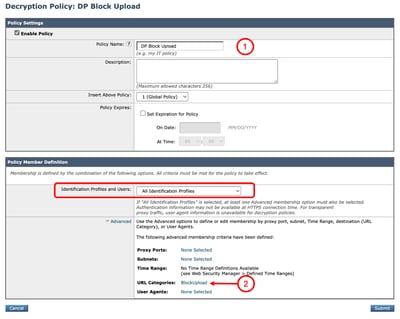
| الخطوة 2. قم بفك تشفير حركة مرور البيانات لعنوان URL |
الخطوة 2.1. من واجهة المستخدم الرسومية، انتقل إلى إدارة أمان الويب واختر سياسات فك التشفير الخطوة 2.2. انقر فوق إضافة نهج. الخطوة 2.3. أدخل الاسم للنهج الجديد. الخطوة 2.4. (إختياري) حدد ملف تعريف التعريف الذي تحتاج إلى تطبيق هذا النهج عليه. الخطوة 2.5. من قسم تعريف عضو السياسة، انقر فوق إرتباطات فئات عنوان URL لإضافة فئة عنوان URL المخصصة. الخطوة 2.6. حدد فئة عنوان URL التي تم إنشاؤها في الخطوة 1. الخطوة 2.7. انقر فوق إرسال.
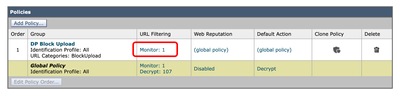
الخطوة 2.8. في صفحة سياسات فك التشفير، انقر فوق الارتباط من تصفية URL للنهج الجديد.
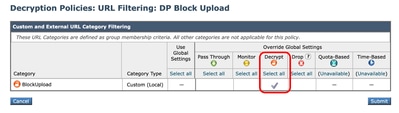
الخطوة 2.9. أختر فك التشفير كإجراء لفئة عنوان URL المخصص. الخطوة 2.10. انقر فوق إرسال.
|
| الخطوة 3. حظر حركة مرور التحميل |
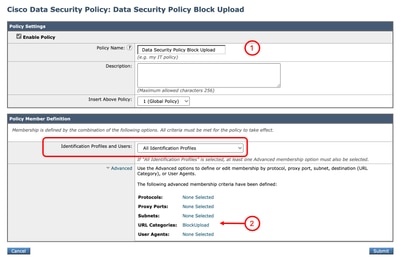
الخطوة 3.1. من واجهة المستخدم الرسومية، انتقل إلى مدير أمان الويب واختر Cisco Data Security. الخطوة 3.2. انقر فوق إضافة نهج. الخطوة 3.3. أدخل الاسم للنهج الجديد. الخطوة 3.4. (إختياري) حدد ملف تعريف التعريف الذي تحتاج إلى تطبيق هذا النهج عليه. الخطوة 3.5. من قسم تعريف عضو السياسة، انقر فوق إرتباطات فئات عنوان URL لإضافة فئة عنوان URL المخصصة. الخطوة 3.6. حدد فئة عنوان URL التي تم إنشاؤها في الخطوة 1. الخطوة 3.7. انقر فوق إرسال.
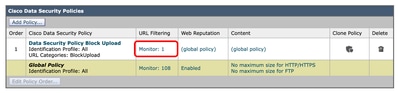
الخطوة 3.8. في صفحة نهج أمان البيانات من Cisco، انقر فوق الارتباط من تصفية URL للسياسة الجديدة.
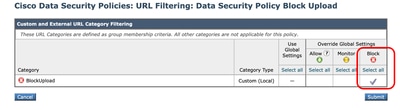
الخطوة 3.9. أختر حظر كإجراء لفئة عنوان URL المخصص. الخطوة 3.10. انقر فوق إرسال.
الخطوة 3.11. تنفيذ التغييرات. |
التقارير والسجلات
السجلات
يمكنك عرض السجلات المتعلقة بحركة مرور التحميل من CLI باختيار idsdataloss_log وهو اسم التسجيل الافتراضي لسجلات أمان البيانات.
أستخدم الخطوات التالية للوصول إلى السجلات:
الخطوة 1. سجل الدخول إلى واجهة سطر الأوامر .
الخطوة 2. اكتب grep واضغط يدخل.
الخطوة 3. ابحث عن الرقم المقترن ب idsdataloss_log وكتابه:
- النوع: سجلات أمان البيانات.
- الاسترداد: إستطلاع FTP واضغط على Enter.
الخطوة 4. (إختياري) أدخل التعبير العادي إلى GREP يمكنك التصفية حسب الكلمات الأساسية، أو يمكنك الضغط على Enter، لعرض جميع السجلات.
الخطوة 5. (إختياري) هل تريد أن يكون هذا البحث غير حساس لحالة الأحرف؟ [Y]> إذا قمت بتحديد أي كلمات أساسية في الخطوة 4 يمكنك إختيار المرشح بحيث يكون غير حساس لحالة الأحرف أو لا.
الخطوة 6. (إختياري) هل تريد البحث عن بنود غير متطابقة؟ [n]> في حالة إحتياجك إلى تصفية جميع السجلات باستثناء الكلمات الأساسية المحددة المحددة في الخطوة 4 يمكنك إستخدام هذا القسم، وإلا، يمكنك الضغط على إدخال.
الخطوة 7. (إختياري) هل تريد تذييل السجلات؟ [n]> إذا كنت بحاجة إلى عرض السجلات المباشرة، فاكتب Y واضغط مفتاح الإدخال. وإلا، اضغط على المفتاح Enter لعرض جميع السجلات المتوفرة.
الخطوة 8. (إختياري) هل تريد ترقيم المخرجات؟ [n]> إذا كنت بحاجة إلى رؤية النتائج لكل صفحة، فيمكنك كتابة Y والضغط على Enter، وإلا اضغط على Enter لاستخدام القيمة الافتراضية [N].
الإبلاغ
يمكنك إنشاء تقرير تعقب ويب لعرض تقارير حركة مرور التحميل المحظورة بواسطة اسم نهج أمان البيانات من Cisco.
أستخدم هذه الخطوات لإنشاء التقارير:
الخطوة 1. من واجهة المستخدم الرسومية، حدد تقرير واختر تعقب الويب.
الخطوة 2. أختر النطاق الزمني المطلوب.
الخطوة 3. انقر فوق الارتباط خيارات متقدمة للبحث عن الحركات باستخدام معايير متقدمة.
الخطوة 4. في قسم النهج، حدد تصفية حسب النهج واكتب اسم أمان البيانات من Cisco الذي تم إنشاؤه سابقا.
الخطوة 5. انقر فوق بحث لمراجعة التقرير.
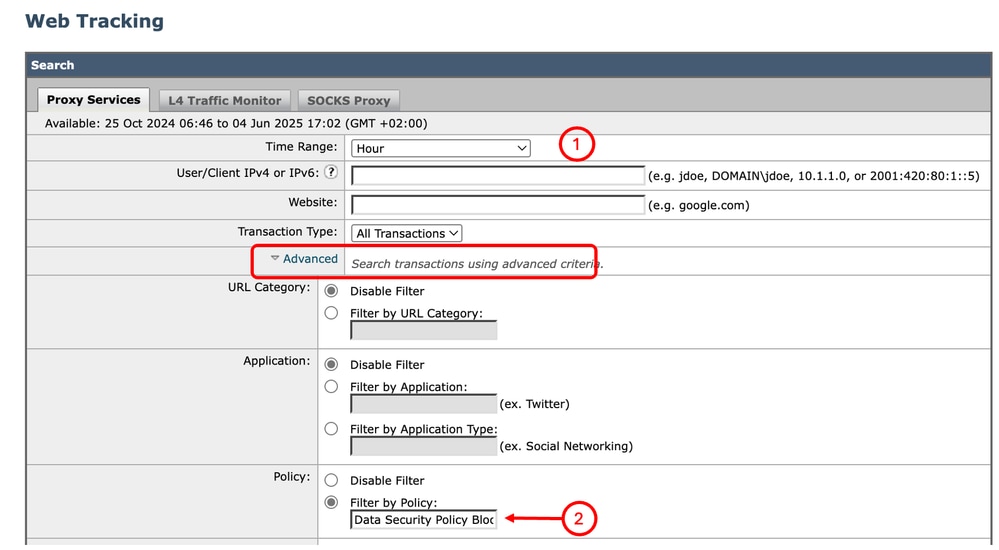 الصورة - تصفية تقارير تعقب الويب
المحتوى ذي الصلة
- دليل المستخدم ل AsyncOS 15.2 ل Cisco Secure Web Appliance
- دليل تثبيت الجهاز الظاهري والبريد الإلكتروني الآمن من Cisco
- تكوين فئات عنوان URL المخصصة في جهاز ويب الآمن - Cisco
- إستخدام أفضل ممارسات جهاز الويب الآمن
- تكوين جدار الحماية لجهاز ويب الآمن
- تكوين شهادة فك التشفير في جهاز ويب الآمن
- تكوين SNMP واستكشاف أخطائه وإصلاحها في SWA
- تكوين سجلات دفع SCP في جهاز ويب الآمن باستخدام خادم Microsoft
- تمكين قناة/فيديو محددة على موقع YouTube ومنع بقية YouTube في SWA
- فهم تنسيق HTTPS AccessLog في جهاز ويب الآمن
- Access Secure Web Appliance Log
- تجاوز المصادقة في جهاز ويب الآمن
- حظر حركة المرور في جهاز ويب الآمن
- تجاوز حركة مرور تحديثات Microsoft في جهاز ويب الآمن
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
3.0 |
20-Oct-2026
|
تحديث |
2.0 |
30-Jul-2026
|
تقويم |
1.0 |
11-Jun-2025
|
الإصدار الأولي |
 التعليقات
