مركز إدارة جدار الحماية/جدار الحماية الآمن/إرشادات جهاز الأمان القابل للتكيف من Cisco - انعدام الثقة في الحالات الطارئة بسلطات الشهادات الوسيطة والجذور الإلكترونية

المحتويات
الغرض
فيما يلي الإرشادات حول Cisco Secure Firewall Threat Defense (FTD) ومركز Cisco Secure Firewal Management Center (FMC) وجهاز الأمان القابل للتكيف (ASA) لفقدان الثقة في الحالات الطارئة بسلطات الشهادات الوسيطة والجذور في eMulkmRa.
تحديثات حزمة شهادات خدمة FMC المحلية من Cisco
يمكن أن تقوم FMC و FTD تلقائيا بتحديث حزمة CA محلية تستخدم لاتصالات TLS من الجهاز إلى خدمات Cisco، بما في ذلك الترخيص الذكي والبرامج، و VDB، و SRU، وتحديثات الموقع الجغرافي. يتحقق النظام يوميا في وقت محدد من قبل النظام. تتوفر ميزات Cisco بدءا من FMC/FTD 7.0.5 و 7.1.0.3 و 7.2.4 و 7.3.0+. وهذه هي حدود الميزات، وليست وجهات الترقية الموصى بها؛ حدد هدف ترقية باستخدام النظام الأساسي الدقيق والإصدار المصدر ومتطلبات التوافق وإرشادات إصدار Cisco الحالية. [3، و4]
على FMC أو CLI ل FTD مدعوم، إظهار تقارير التحديث التلقائي حالة التحديث، والجدول اليومي، ووقت آخر تعديل للحزمة. شكلت تحديث إختبار يدقق ما إذا كانت الحزمة محلي حالي وما إذا كان تحديث موصولية جاهز. [4 و 5 و 6]
تكون حزمة خدمة Cisco هذه منفصلة عن كائنات/مجموعات CA الموثوق بها التي تم تكوينها ل FTD والتي يتم إستخدامها من قبل فك تشفير SSL ومن نقاط الثقة بالأجهزة المستخدمة لشهادات الهوية أو VPN. ستحتاج إلى التحقق من أنه لم تتم إضافة أي من هذه الشهادات يدويا إلى التكوين. [5، و6]
إستيراد ASA CA TrustPool تلقائيا
في ASA، تعد TrustPool ونقاط الثقة المسماة ميزات منفصلة لإدارة الشهادات. يحمل TrustPool شهادات CA؛ TrustPoint هي تكوين مسمى يستخدم لهوية الشهادة وتسجيل CA. كما يتم فصل إستيراد ASA التلقائي لتجمع المستندات عن تحديث حزمة خدمة FMC/FTD من Cisco-Service الموضح أعلاه. [8، و9]
للتحقق للقراءة فقط، قم بتشغيل show crypto ca trustPool policy لمراجعة عدد شهادات تجمع الثقة وحالة الاستيراد والنتائج، والمحاولة المجدولة التالية، وتفاصيل النهج الفعالة. قم بتشغيل show run crypto ca trustPool policy لمراجعة سطور نهج تجمع الثقة التي تم تكوينها. وثائق Cisco إستيراد تلقائي كإيقاف تشغيل بشكل افتراضي. عندما يتم تمكينها دون تجاوزات، يكون الجدول المحدد محاولة كل 24 ساعة في 22:00 ويتم إستخدام عنوان URL الافتراضي من Cisco؛ يمكن للوقت المكون أو عنوان URL تغيير هذه القيم. تحقق من إخراج ASA الفعلي بدلا من افتراض تمكين الاستيراد التلقائي أو إستخدام الجدول الافتراضي. [8، و9]
تظهر هذه التحققات السياسة وحالة الاستيراد؛ فهي لا توفر جردا لشهادة بالشهادة أو تثبت أن أي شهادة مسماة من الشهادات المضرورية مثبتة أو مزال أو غير موثوق بها. لا تستدل على سلوك ASA من FMC/FTD cert-update، ولا تتعامل مع حالة TrustPool كدليل على الشهادات التي تم تكوينها تحت TrustPoint معينة أو مخزن ثقة تطبيق آخر. تأكد من إصدار ASA الصحيح والخدمة المعتمدة على الشهادة قبل إتخاذ قرار بشأن ما إذا كان هناك حاجة إلى أي إجراء خاص بالمنتج. [8، و9]
حل بديل محتمل باستخدام برنامج FTD لحماية أجهزتك التي لم تتم معالجتها
الغرض
أستخدم مركز إدارة جدار الحماية الآمن (FMC) من Cisco لتكوين قواعد سياسة TLS التي تمنع شهادات الخادم ذات أسماء مصدري الأجهزة الإلكترونية المتأثرة المعروفة. يمكن لعنصر التحكم هذا تقليل التعرض للعملاء والخوادم التي لا تحتوي على أية رؤوس والتي لم تتلق مخازن ثقة التطبيقات الخاصة بها التحديثات المطلوبة بعد، ولكنه لا يمنع الاتصالات في جميع السيناريوهات. متابعة إصلاح مخزن الثقة واستبدال الشهادة. لا تقم باستيراد مرجع مصدق مخترق إلى مرجع مصدق ثقة لهذا الإجراء.
المتطلبات الأساسية
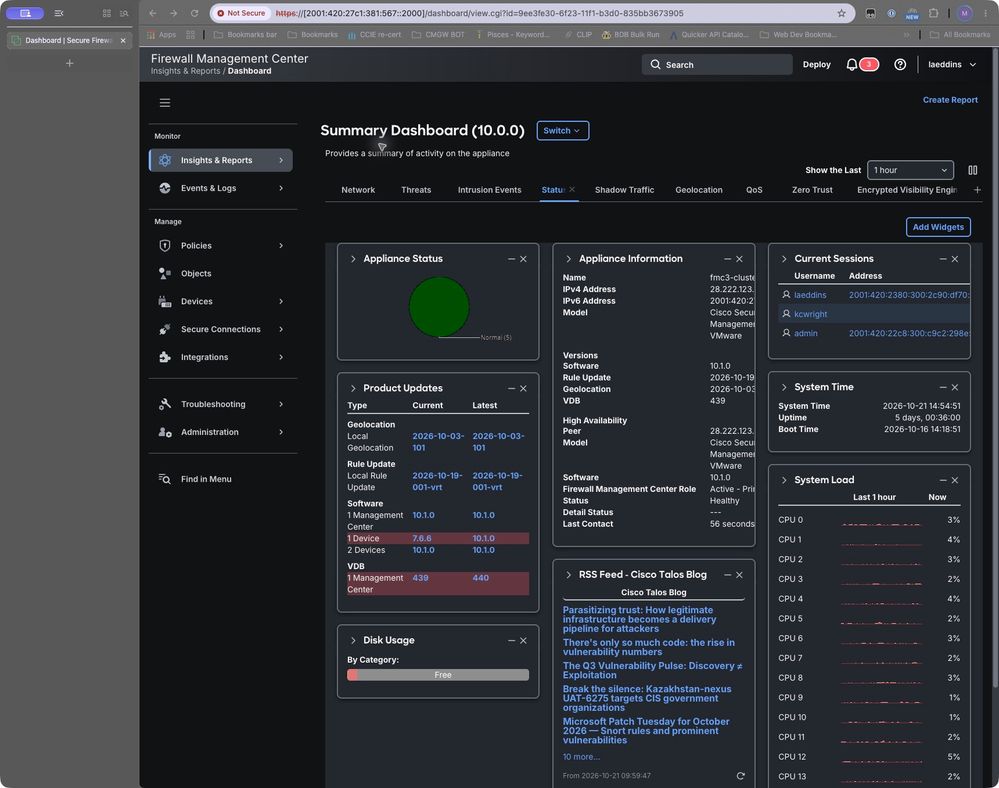
تم التقاط شاشات التكوين في هذه المقالة على FMC 10.1.0. تسرد لوحة المعلومات جهازين مدارين على 10.0.0 وجهاز على 7.6.6. لم يتم إجراء إختبار حركة مرور. قبل التحقق من صحة التنفيذ، قم بتسجيل إصدار FTD الهدف، و Snort Engine، ووضع الإنفاذ، ونهج التحكم في الوصول، ونهج TLS. تأكد من أن حركة المرور الصادرة المتأثرة تصل إلى السياسة المقصودة.
شكل 1. FMC 10.1.0 وجرد برامج الأجهزة المدارة.
تكوين مطابقة المصدر
شروط Cisco Document Source-dn لمطابقة المرجع المصدق الذي أصدر شهادة الخادم. إضافة كائن DN مع إضافة إلى المصدر في محرر القاعدة. يعتمد التنقل والتسميات المتوفرة على الإصدار. [1، و2]
1 إنشاء الكائنات
جدول الكائنات
| DN |
اسم كائن DN المقترح |
| CN=EM DV TLS CA - G3b |
eMudhra_DV_G3B |
| cn=EM DV TLS CA - G3C |
eMudhra_DV_G3C |
| cn=EM EV TLS CA - G3B |
eMudhra_EV_G3B |
| cn=EM EV TLS CA - G3C |
eMudhra_EV_G3C |
| CN=EM ov TLS CA - G3B |
eMudhra_OV_G3B |
| CN=EM ov TLS CA - G3C |
eMudhra_OV_G3C |
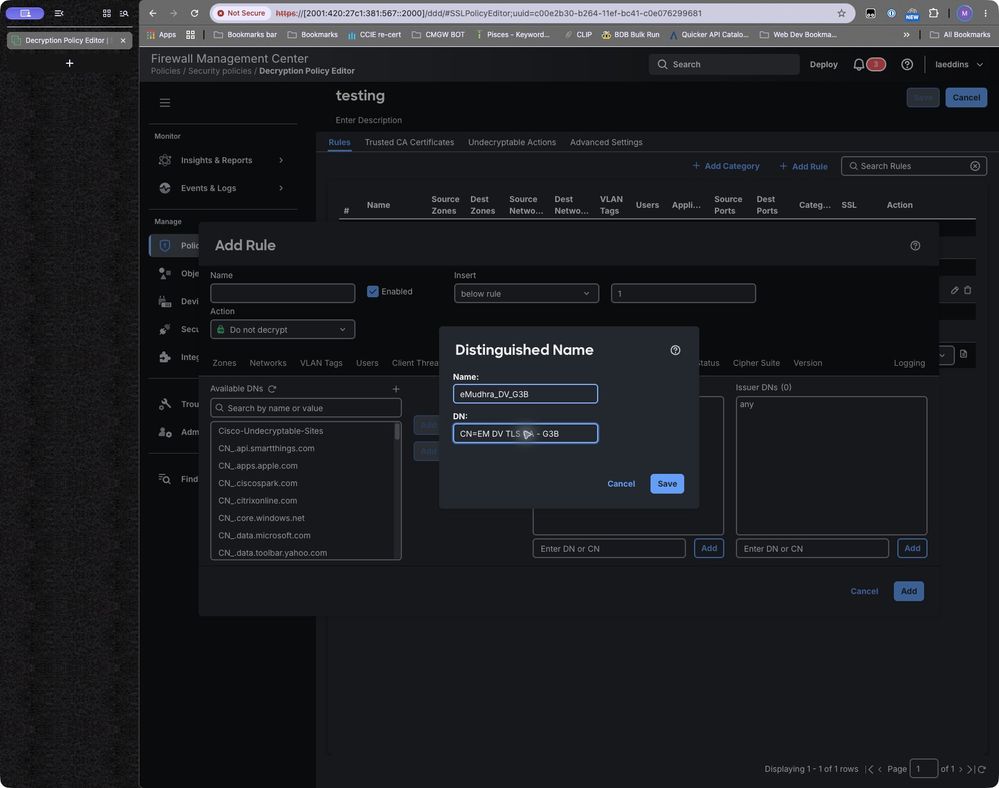
قم بإنشاء كائن DN ذو نطاق ضيق لكل كائن في الجدول أعلاه.
شكل 2. نموذج الاسم المميز الذي يظهر حقلي الاسم و DN. تم إدخال قيمة المثال للتوضيح؛ انقر حفظ عند الانتهاء.
2 إنشاء قاعدة الحظر
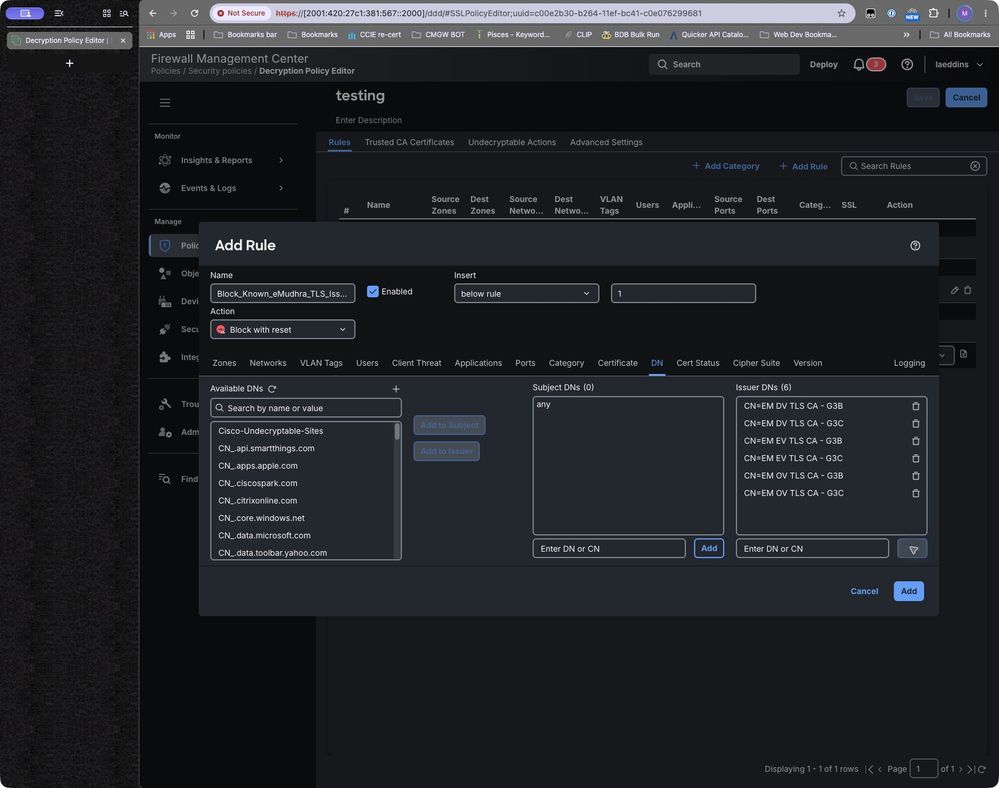
في FMC 10.1.0، حدد سياسات > سياسات التأمين > فك التشفير، افتح السياسة المطبقة، وانقر إضافة قاعدة. قم بتسمية القاعدة block_known_eMudhra_TLS_Issuers. افتح علامة التبويب DN. أضف كائنات تم التحقق منها مع إضافة إلى المصدر، أو أدخل DN في حقل Issuer DN المسمى أدخل DN أو CN وانقر فوق الزر "إضافة" الخاص به. تأكيد الأسماء التي تظهر في DNs المصدر وليس في SUBJECT DNs.
شكل 3. قاعدة تظهر الحظر مع إعادة التعيين، وعلامة التبويب DN، وست شبكات DN للإصدار، ولا يوجد قيد DN للموضوع. انقر إضافة عند الانتهاء.
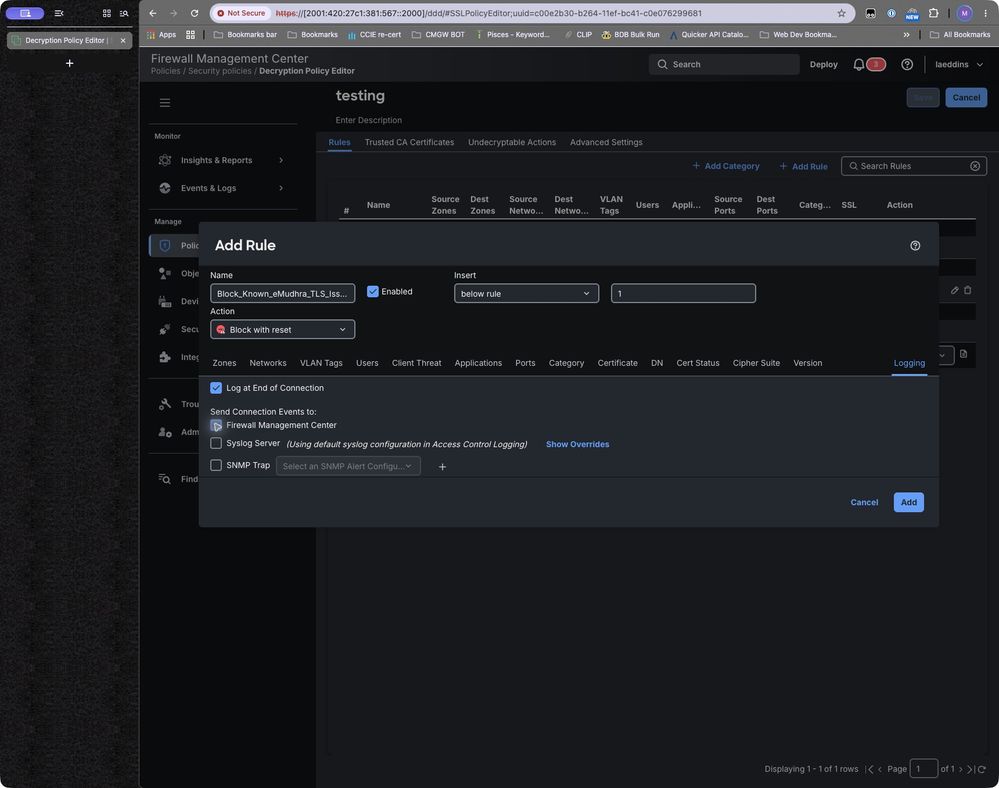
حدد "كتلة" أو "كتلة" مع إعادة التعيين. تحديد مناطق المصدر أو الشبكات للنطاق المتفق عليه. إذا رغبت، في علامة التبويب تسجيل، حدد تسجيل في نهاية التوصيل وتحقق من تحديد مركز إدارة جدار الحماية. عدم إضافة متطلب = نعم صالح: يجب ألا تعتمد كتلة المصدر المقصودة على التحقق من صحة الثقة العابرة للشهادة.
الشكل 4. تم تحديد قاعدة تظهر السجل في نهاية الاتصال ومركز إدارة جدار الحماية. انقر إضافة عند الانتهاء
3 مراجعة اقتران نظام القاعدة والسياسة
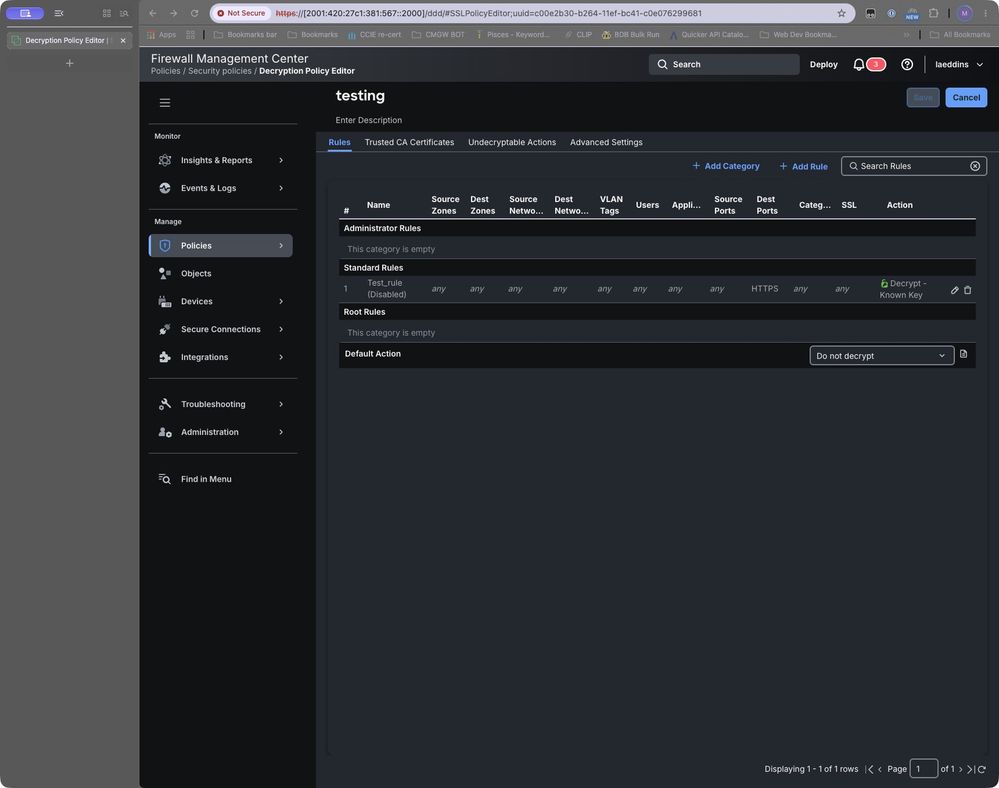
ضع القاعدة قبل القواعد الأوسع التي يمكنها التعامل مع حركة المرور نفسها أولا. تأكيد اقتران نهج TLS بنهج التحكم بالوصول المعين للأجهزة الهدف. راجع مرشح مسبق ومسارات تجاوز أخرى قبل الاختبار.
الشكل 5 - الجدول الحالي لقاعدة قواعد سياسة الاختبار. يعرض هذا واجهة طلب الشراء فقط.
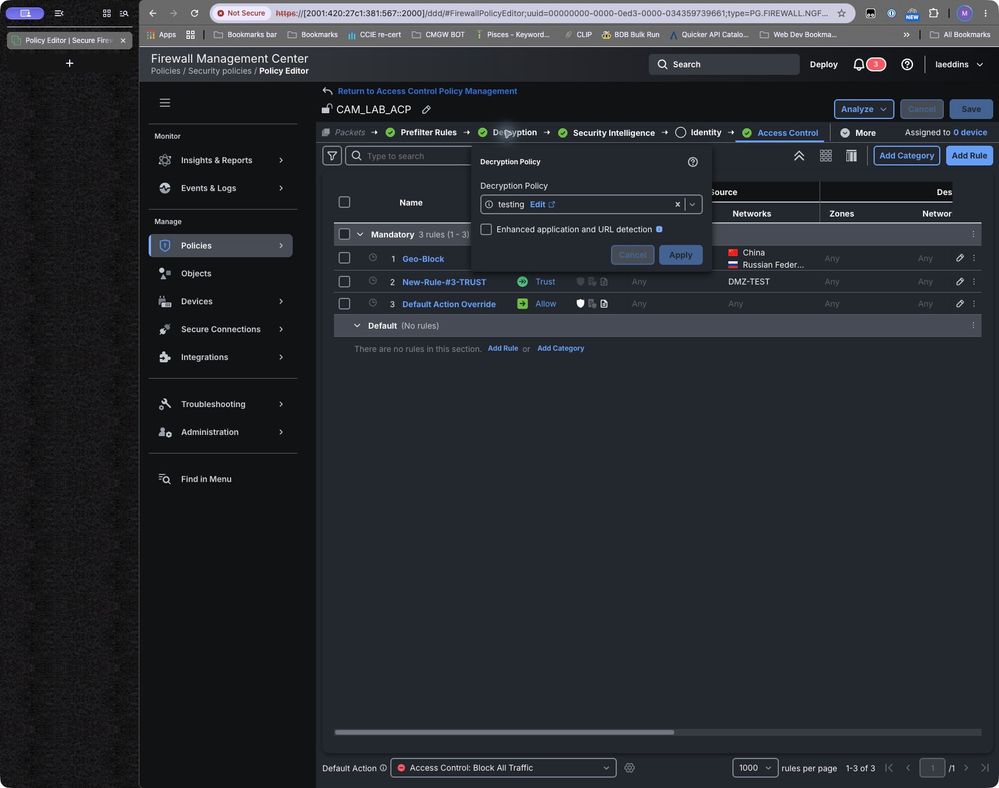
شكل 5 ب. يشير نهج CAM_LAB_ACP الموجود إلى نهج فك تشفير الاختبار.
النشر والتحقق
قم بنشر التغييرات على الأجهزة المعنية. إذا كانت متاحة، قم بالاختبار باستخدام موقع ويب تعرف أنه يستخدم شهادة صادرة عن أحد المراجع المصدقة المعنية.
أستكشاف النتائج غير المتوقعة وإصلاحها
إذا تم تمرير حركة المرور، فتحقق من حالة النشر، ونطاق حركة المرور، واقتران السياسة، وترتيب القاعدة، وتصحيح أخطاء المصدر والترميز الميداني، وما إذا كان الجهاز يحتوي على معلومات شهادة. حدد ما إذا كانت هناك قاعدة أخرى أو مسار جانبي آخر يعالج التدفق. راجع إمكانية رؤية TLS 1.3 على الإصدار الذي تم إختباره قبل المطالبة بتغطية مكافئة.
التحقق الإضافي من صحة TLS 1. 3: في FMC 7. 6، يعد فك تشفير TLS 1. 3 إعداد متقدم مستقل لسياسة فك التشفير؛ في حالة تعطيله، يتم تطبيق قواعد فك التشفير على TLS 1.2 أو أقل فقط. يتيح تمكين فك تشفير TLS 1.3 التحقق من هوية الخادم المتكيفة، ويمكن أن يقوم شرط مصدر DN بتشغيل تحقيق عندما لا يتم تخزين الشهادة مؤقتا. تكون الأولوية لإعداد اكتشاف هوية الخادم TLS 1.3 الخاص بنهج التحكم بالوصول المقترن. تقول Cisco أنه يتم تجاهل هذه الإعدادات المتقدمة على الأجهزة الأقدم من 7.1 أو التي تشغل Snort 2، كما أن اكتشاف الهوية القابل للتكيف غير مدعوم على FTDv الذي تم نشره إلى AWS. تحقق من إمكانية رؤية البرامج/الأنظمة الأساسية والشهادات الهدف قبل المطالبة بتغطية TLS 1.3. يقوم محدد إصدار TLS الخاص بالقاعدة نفسه بقوائم SSL 3.0 حتى TLS 1.2؛ لا تعتمد على هذا المحدد ل TLS 1.3. [7]
إذا فشلت حركة المرور غير المرتبطة، فحدد قاعدة المطابقة الفعلية والمصدر. قم بتضييق نطاق DN أو نطاق حركة المرور حسب الحاجة، ثم كرر كلا الاختبارات المتأثرة وغير المتأثرة. لا تقوم بتعطيل التحقق من صحة الشهادة كحل بديل.
التغطية والحدود التشغيلية
لا يمنع هذا الحل كل سيناريو أو يستبدل الحاجة إلى تحديث الخدمات الأخرى.
التراجع وإنزال القاعدة
إذا تسببت القاعدة في تأثير غير مقبول، قم بتعطيل القاعدة الجديدة من خلال عملية التغيير العادية وإعادة النشر. الحفاظ على الأحداث واختبار الأدلة. قبل التقاعد، تأكد من أن حمولات العمل المتأثرة تفرض سياسة الثقة الحالية، وتكرار إختبارات التحقق من صحة الشهادات السلبية، والحصول على موافقة مالك التغيير لإزالة الاحتواء المؤقت.
المراجع
[2] قواعد فك الترميز المستندة إلى قاعدة FMC 10.x
[3] مركز إدارة جدار الحماية الآمن الميزات الجديدة من خلال الإصدار
[4] قم بتكوين التحديث التلقائي لمجموعات CA ل FMC و FDM
[7] سياسات فك الترميز FMC 7.6 وإرشادات TLS 1.3
[8] دليل تكوين واجهة سطر الأوامر للعمليات العامة Cisco Secure Firewall ASA 9.22 — الشهادات الرقمية
[9] مرجع أوامر سلسلة ASA لجدار الحماية الآمن من Cisco — سياسة Crypto CA TrustPool
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
23-Oct-2026
|
الإصدار الأولي |
1.0 |
23-Oct-2026
|
الإصدار الأولي |
 التعليقات
