تكوين شبكة VPN من موقع إلى موقع Azure vWAN لتأمين جدار الحماية

المحتويات
المقدمة
يصف هذا المستند تكوين اتصال VPN من Microsoft Azure Virtual WAN (vWAN) من موقع إلى موقع ب Cisco Secure Firewall.
المتطلبات الأساسية
المتطلبات
توصي Cisco بمعرفة الموضوعات التالية:
- شبكة المنطقة الواسعة الظاهرية ل Microsoft Azure (vWAN)
- مركز إدارة جدار الحماية الآمن (FMC) من Cisco
- الدفاع الآمن عن تهديد جدار الحماية (FTD) من Cisco
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- Cisco Secure FTD، الإصدار 10.0
- Cisco Secure FMC، الإصدار 10.0
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
تجمع شبكة WAN الظاهرية (vWAN) من Microsoft Azure بين العديد من إمكانيات الشبكات والأمان والتوجيه من Azure خلف تكوين مركز واحد. يمكن أن يستضيف كل موزع vWAN بوابة VPN مدارة من قبل Microsoft وتتم إدارتها من موقع إلى موقع والتي تستخدمها الأجهزة البعيدة، مثل جدار الحماية الآمن، للوصول إلى Azure دون الاضطرار إلى بناء البنية الأساسية للعبارة وصيانتها.
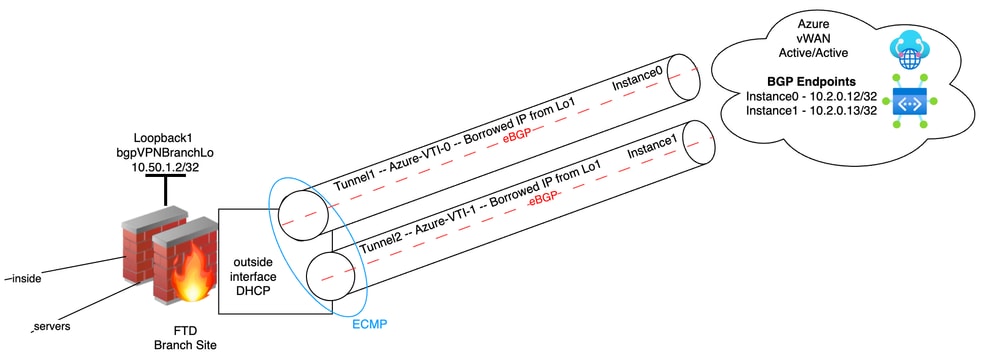
على عكس شبكة VPN تقليدية ذات نقطتين من IPsec، يتم نشر بوابة VPN من Azure vWAN من موقع إلى موقع كزوج نشط-نشط من المثيلات (Instance0 و Instance1)، لكل منها عنوان IP العام الخاص بها وعنوان تجانب بروتوكول العبارة الحدودية (BGP). للاستفادة من كلتا الحالتين فيما يتعلق بالتكرار وسعة المعالجة الإضافية، يقوم برنامج الإرسال فائق السرعة (FTD) الفرعي بإنشاء نفق أمان IP (IPsec) لكل مثيل واستخدام بروتوكول BGP، بدلا من التوجيه الثابت وحده، للتعرف على المسارات وسحبها بشكل ديناميكي بمجرد توفر الأمثلة أو عدم توفرها. بعد ذلك، يعمل التوجيه متعدد المسارات (ECMP) ذو التكلفة المتساوية ومسار BGP متعدد المسارات على FTD على الحفاظ على كلا النفقين نشطين في نفس الوقت، بدلا من معالجة أحدهما كإستعداد سلبي.
يقوم هذا المستند بتكوين هذا التصميم على ثلاث مراحل: يتم إنشاء كائنات محور vWAN وموقع VPN من Azure أولا، ويتم تنزيل معلمات الاتصال الناتجة، ثم يتم إستخدام نفس المعلمات لتكوين واجهات النفق الظاهرية المطابقة (VTIs)، و Internet Key Exchange الإصدار 2 (IKEv2)/IPsec النهج، والمسارات الثابتة، و ECMP، و BGP نظير على FTD من خلال FMC.
الرسم التخطيطي
يوضح المخطط مخطط التكوين الموضح في هذه المقالة. ويصدر المتغير الوحيد للوصول المباشر إلى الإنترنت (DIA) أنفاق Azure من واجهة خارجية على FTD.
اتصال DIA Link vWAN أحادي بين Azure و FTD (موازنة حمل Azure/التكرار)
التكوين
أكمل المراحل الثلاث بالترتيب. تنتج الكائنات الموجودة على جانب Azure التي تم إنشاؤها في المرحلة 1 والمرحلة 2 عناوين IP النظير وأرقام النظام الذاتي ل BGP (AS) والمفتاح المشترك مسبقا الذي تنطبق عليه المرحلة 3 بعد ذلك على FTD.
المرحلة الأولى: تكوين Azure vWAN/Hub

ملاحظة: خطوات التكوين الواردة في هذا المستند عالية المستوى وتوفر الخطوات الضرورية لتوصيل FTD ب Azure vWAN. ارجع إلى وثائق Azure vWAN من Microsoft لفهم أهمية التكوينات. راجع ما هو Azure Virtual WAN؟ ووثائق أخرى.
الخطوة 1: إنشاء شبكة vWAN
أ) بحث عن شبكة WAN في مربع البحث Azure، انقر فوق شبكات WAN الظاهرية.
ب) انقر فوق + إنشاء.
ج) أدخل اسم لمثيل vWAN الجديد، وانقر فوق مراجعة + إنشاء، وانقر فوق إنشاء على صفحة مراجعة + إنشاء داخل المعالج.
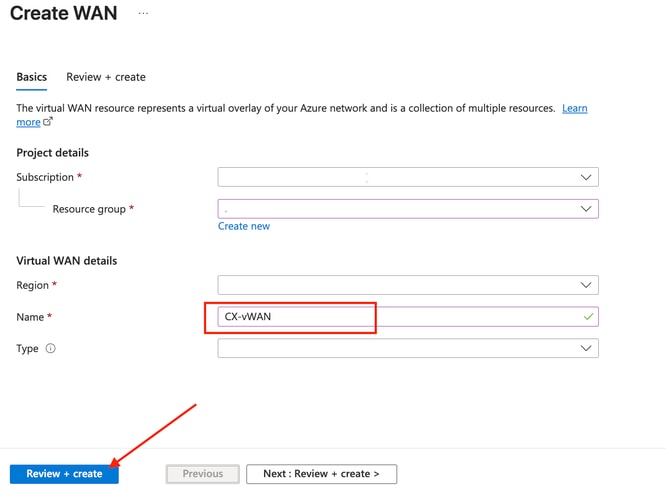
ملاحظة: المساحة البيضاء التي تغطي القيم في حقول مختلفة في الصور تكون مقصودة لنشر هذا المستند.
د) انقر فوق انتقال إلى المورد.
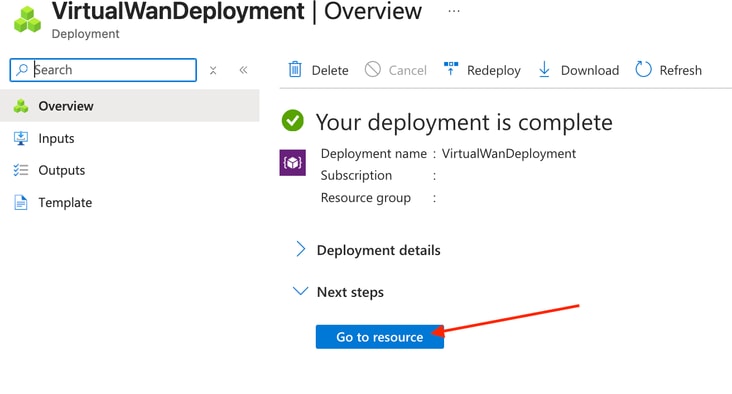
الخطوة 2: إنشاء موزع vWAN
أ) انتقل إلى الاتصال > لوحات التوزيع وانقر + لوحة وصل جديدة.
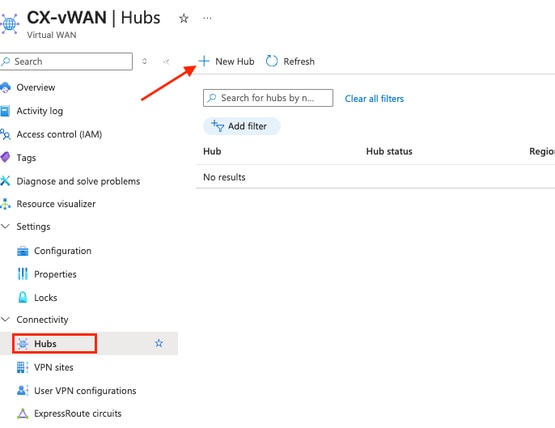
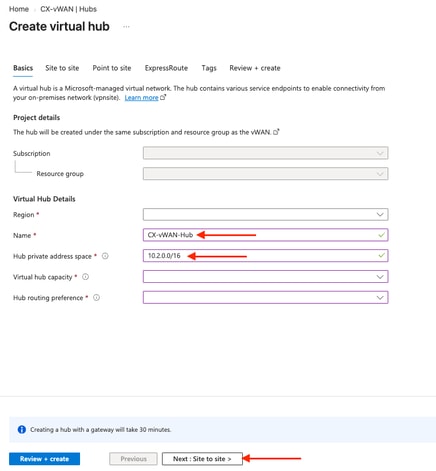
ب) ارجع إلى وثائق Azure للحصول على سياق إضافي حول التكوين الإضافي. تأكد من أن مساحة عنوان Hub الخاص المخصصة لا تتداخل مع أي من مساحات العناوين الداخلية الخاصة بك. قم بتكوين الاسم، الموزع الظاهري، تفضيل توجيه الموزع. طقطقت بعد ذلك : موقع إلى موقع >.
ج) ارجع كذلك إلى وثائق Microsoft Azure vWAN Hub للحصول على معلومات حول الحقول المقدمة. تبديل نعم لإنشاء موقع إلى موقع (بوابة VPN). يكون رقم النظام الذاتي ل BGP (AS) الافتراضي المخصص هو 65515، كما تم تخصيصه من قبل فريق عمل هندسة الإنترنت (IETF) في طلب التعليقات (RFC) 6996 الذي يحدد الاستخدام الخاص كحجز.
ملاحظة: قم بتسجيل بروتوكول BGP AS لخطوات التكوين المستقبلية على وحدة التحكم في الإدارة الأساسية (FMC).
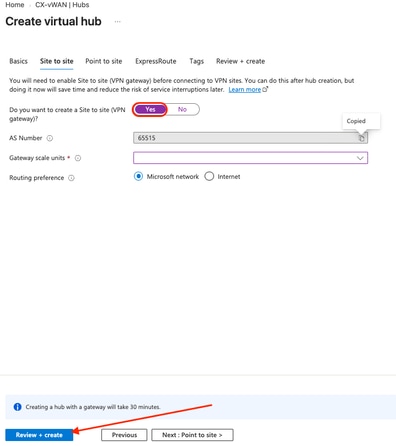
انقر فوق مراجعة + إنشاء، أو انقر فوق التالي : ارجع إلى الموقع > لتكوين الإعدادات الاختيارية.
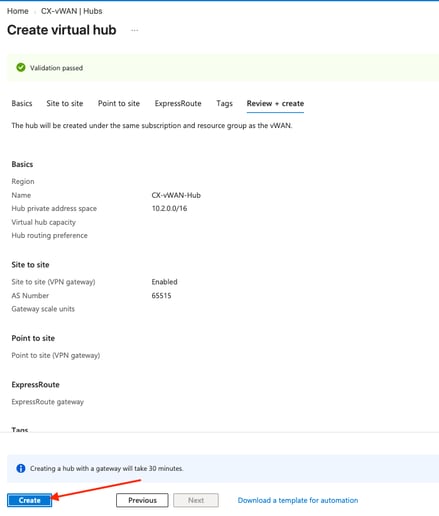
د) بعد التحقق من صحة الملخص، انقر فوق إنشاء.
ملاحظة: كما تذكر Azure، يستغرق إنشاء الصرة 30 دقيقة.
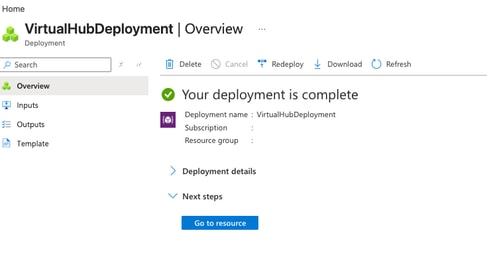
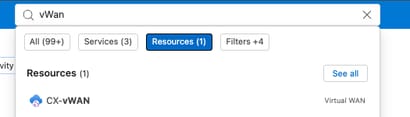
ه) بعد اكتمال النشر، ابحث عن اسم مورد vWAN الأصلي الخاص بك. لتضييق نطاق البحث بشكل أكبر، انقر فوق الموارد.
المرحلة الثانية: تكوين موقع VPN من Azure vWAN
الخطوة 1: إنشاء موقع Azure vWAN VPN (جهاز FTD عن بعد)
أ) أدخل إلى الصرة التي تم إنشاؤها عن طريق الاتصال > لوحات التوزيع وانقر على الصرة التي تم إنشاؤها في الخطوات السابقة.
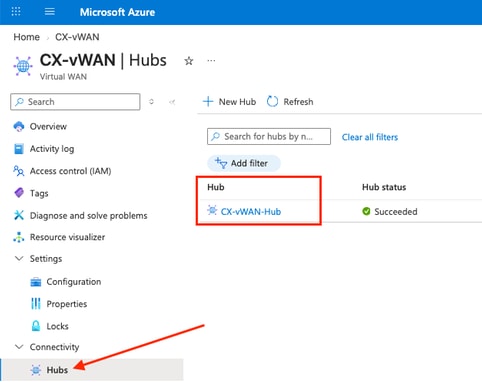
ب) طقطقة موصولية>VPN (موقع إلى موقع) وطقطقة + يخلق VPN موقع جديد.
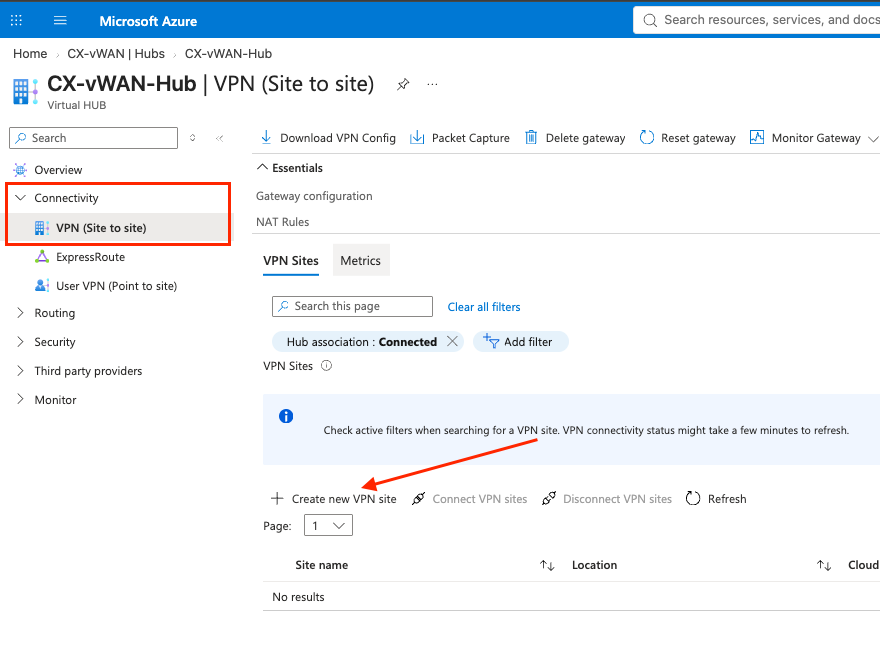
ج) أدخل القيم في الحقول المطلوبة. عند الانتهاء، انقر التالي: الروابط > للمضي قدما.
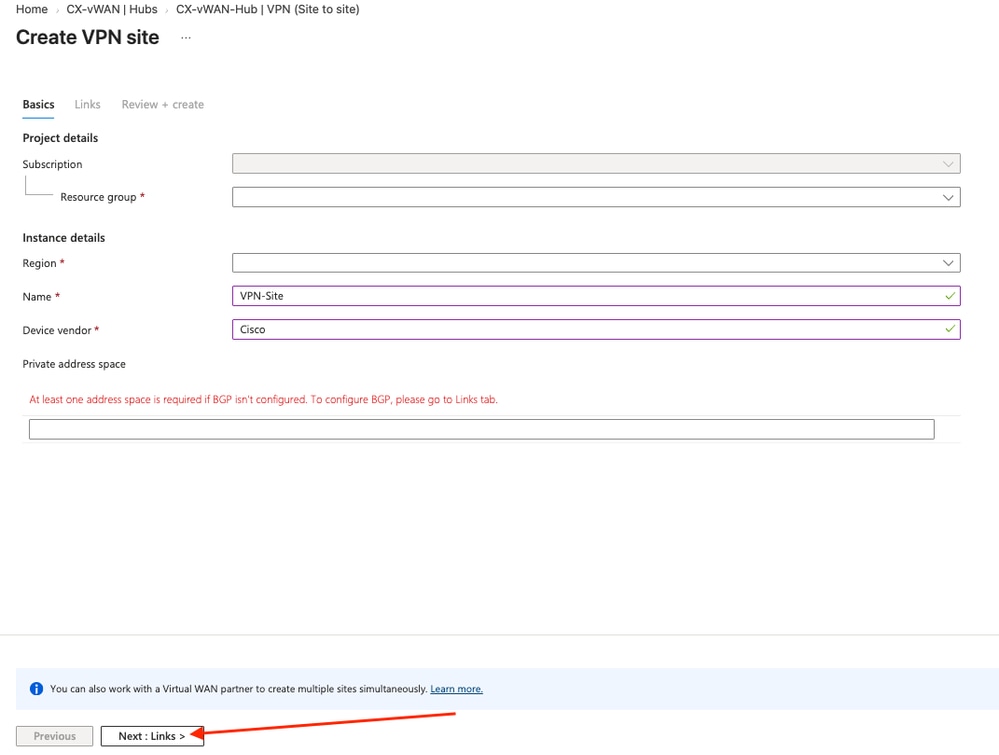
د) أدخل معلومات الارتباط المطلوبة. يعكس عنوان BGP للرابط وحقل ASN للرابط عنوان وجهة BGP من الطبقة 3 للنفق الداخلي ويمثل BGP كرقم في موقع الفرع يتم تكوين الجوار مع Azure عبر أنفاق من موقع إلى موقع. عنوان BGP للرابط هو عنوان شبكة فرعية غير متداخل (/32) خارج الشبكة الفرعية الخاصة بعنوان الخاص للمحور التي تم تكوينها سابقا، والتي يقوم Azure بتثبيتها كمسار /32 للوصول إليها كجار BGP. إن عنوان IP للارتباط/FQDN هو عنوان IP للوجهة من الطبقة 3 للرأس الخارجي لحركة المرور التي تنتقل إلى موقع الفرع الضروري لتوفير اتصال IPsec/IKEv2.
ملاحظة: إذا كنت تستخدم عناوين تتراوح من 169.254.21.0 إلى 169.254.22.255 لعناوين الأنفاق، فتأكد من مراجعة كيفية تكوين BGP لعبارة Azure VPN لتلبية متطلبات محددة.
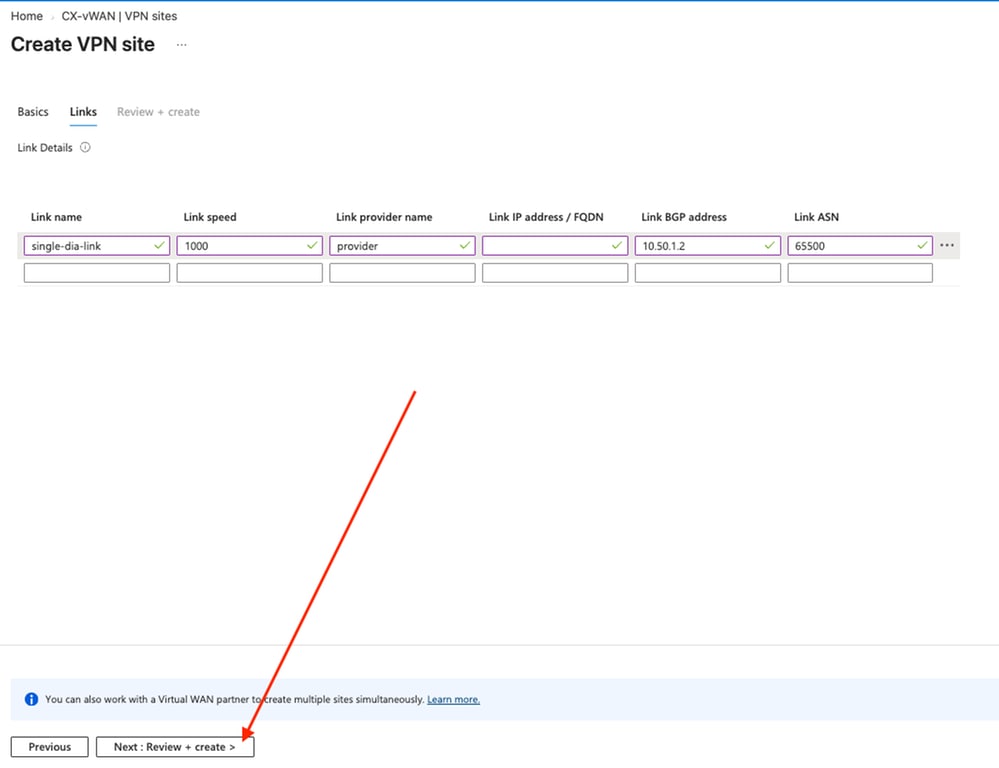
ه) بعد التأكد من صحة الإعدادات، انقر على إنشاء.
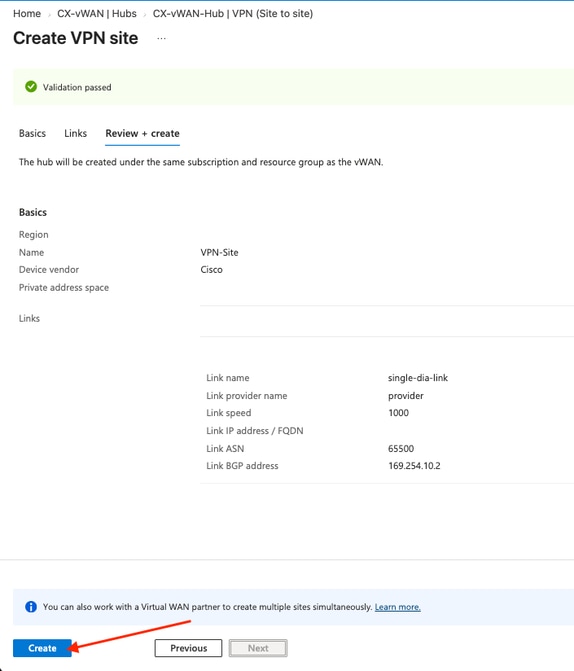
و) بمجرد اكتمال نشر موقع الشبكة الخاصة الظاهرية (VPN)، ارجع إلى تكوين محور شبكة WAN v.
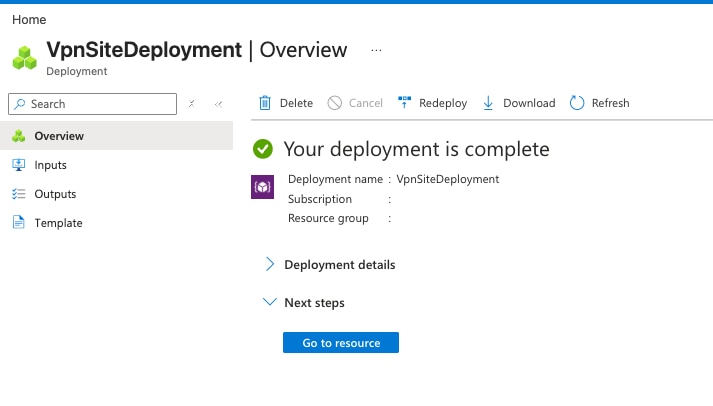
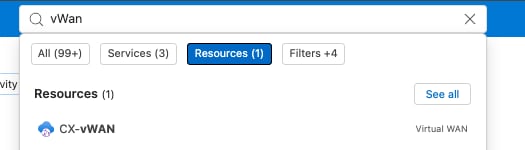
الخطوة 2: تكوين معلمات VPN لموقع Azure vWAN
أ) أدخل إلى الصرة التي تم إنشاؤها عن طريق الاتصال > لوحات التوزيع وانقر على الصرة التي تم إنشاؤها في الخطوات السابقة.
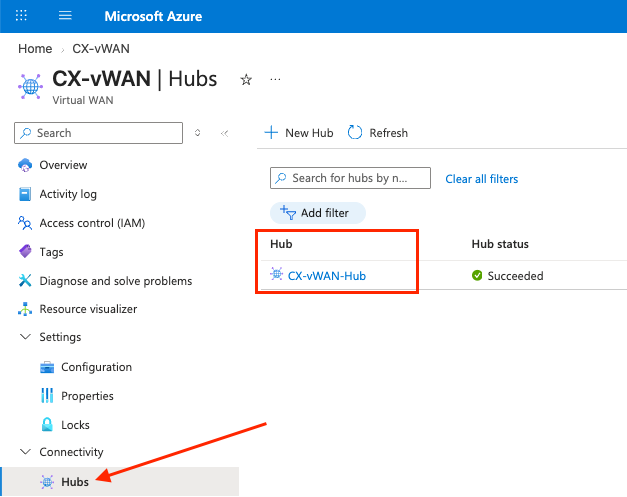
ب) انتقل مرة أخرى إلى الاتصال > VPN (من موقع إلى موقع) وانقر فوق X لمسح اقتران الموزع: التصفية المتصلة لعرض المواقع التي تم قطع إتصالها.
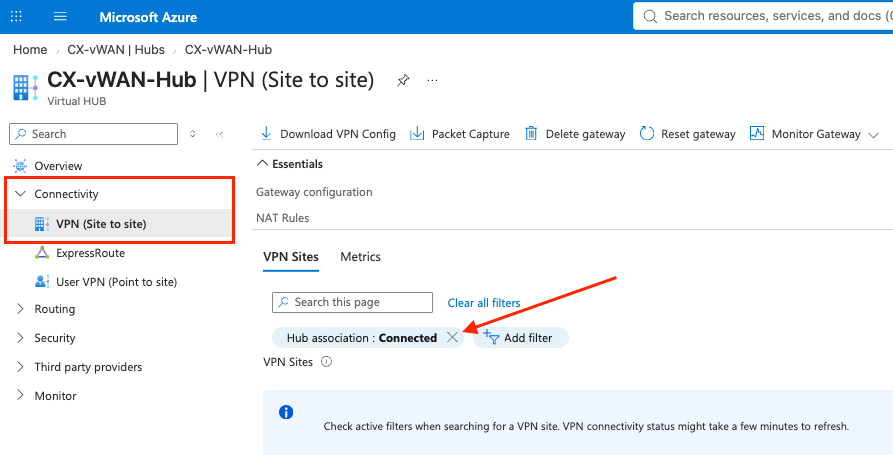
c) حدد المربع الموجود بجوار موقع VPN الذي تم تكوينه مسبقا، ثم انقر فوق توصيل مواقع VPN، والذي يتم تمكينه بعد تحديد الموقع.
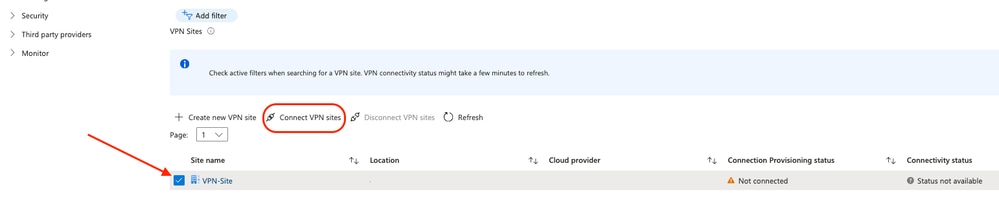
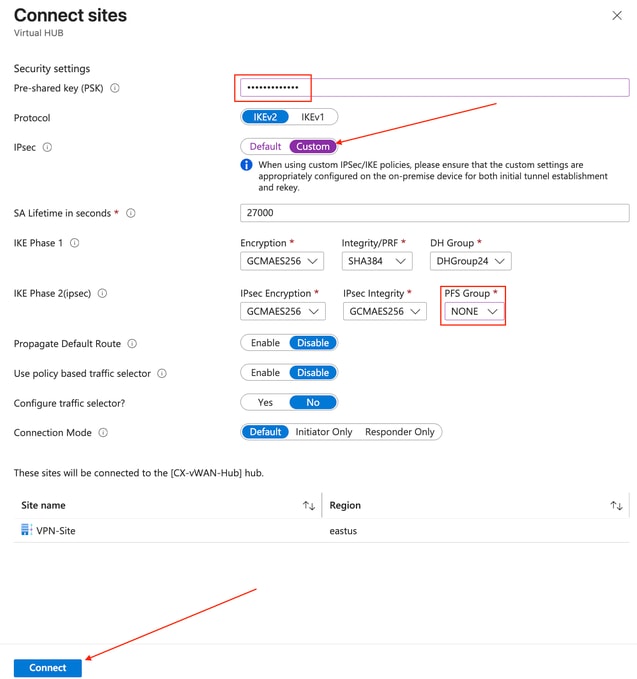
د) تظهر لوحة الدرج الجانبية الخاصة بموقع Connect. أدخل مفتاح مشترك مسبقا (PSK) وقم بتكوين إعدادات المرحلة 1 IKEv2 والمرحلة 2 IPsec المطلوبة. عند إختيار مخصص من القائمة المنسدلة IPsec، يتم تعميم القيم تلقائيا؛ لاحظ هذه القيم، حيث يجب أن تتطابق في FTD. يجب عليك أيضا أن تختار ما إذا كانت سرية إعادة التوجيه الكاملة (PFS) مطلوبة. ونظرا لأن هذا نفق يستند إلى المسار، قم بتكوين الإعدادات وفقا لذلك. انقر فوق توصيل بمجرد اكتمالها لحفظ التكوين.
ملاحظة: راجع السياسات الافتراضية مقابل سياسات IPsec المخصصة Azure vWAN للحصول على مزيد من المعلومات.
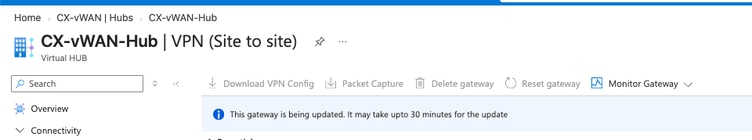
(ه) يتم عرض معلومات تشير إلى أنه يتم تحديث البوابة، مع الوقت المقدر للانتهاء.
الخطوة 3: تنزيل تكوين نفق موقع Azure vWAN
أ) أثناء تحديث البوابة، يمكنك تنزيل تكوين VPN.
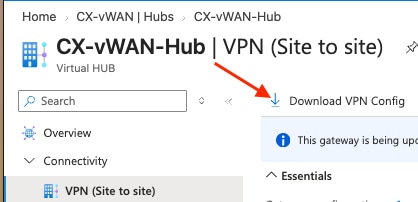
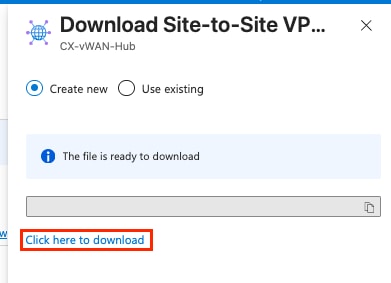
مع تنزيل موقع VPN الذي تم إنشاؤه ومعلمات الاتصال الخاصة به (عناوين النظير و BGP كأرقام و PSK)، يتم إستخدام القيم نفسها لتكوين العناصر المطابقة على FTD في المرحلة 3.
المرحلة الثالثة: تكوين FTD
الخطوة 1: تحليل تكوين Azure VPN
أ) افتح ملف تكوين VPN الذي تم تنزيله من Azure. إنها تبدو مشابهة للنواتج المكثفة المعروضة وتوفر معلومات مفيدة:
ملاحظة: ولتحسين التركيز، يتم تقليم العديد من الكائنات غير ذات الصلة وأزواج المفاتيح/القيم من أجل الإيجاز.
[
  {
    "configurationVersion": {
      "LastUpdatedTime": "",
      "Version": "",
      "BgpSetting": {
        "Asn": 65500,
        "BgpPeeringAddress": "10.50.1.2"
      },
      "LinkName": "single-dia-link"
    },
    "vpnSiteConnections": [
      {
        "hubConfiguration": {
          "AddressSpace": "10.2.0.0/16",
          "Region": ""
        },
        "gatewayConfiguration": {
          "IpAddresses": {
            "Instance0": "57.x.x.x",
            "Instance1": "52.x.x.x"
          },
          "BgpSetting": {
            "Asn": 65515,
            "BgpPeeringAddresses": {
              "Instance0": "10.2.0.12",
              "Instance1": "10.2.0.13"
            }
          }
        },
        "connectionConfiguration": {
          "IsBgpEnabled": true,
          "PSK": "",
          "IPsecParameters": {
            "IpsecEncryption": "GCMAES256",
            "IpsecIntegrity": "GCMAES256",
            "IkeEncryption": "GCMAES256",
            "IkeIntegrity": "SHA384",
            "PfsGroup": "None",
            "DhGroup": "DHGroup14",
            "SADataSizeInKilobytes": 0,
            "SALifeTimeInSeconds": 27000
          }
        }
      }
    ]
  }
]
الخطوة 2: تكوين الاسترجاع
يحتاج كل VTI يشكل فيما بعد إلى مصدر نفق ثابت، لذلك شكلت إسترجاع قارن أولا ومشترك بين كلا VTIs.
أ) انتقل إلى الأجهزة > إدارة الأجهزة.
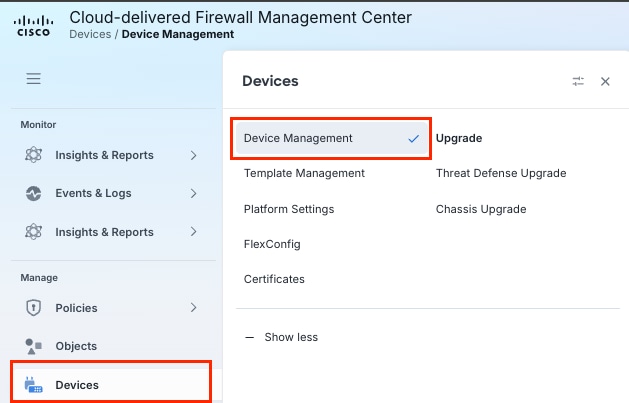
ملاحظة: يستخدم هذا المختبر مركز إدارة جدار الحماية الذي تم توصيله عبر السحابة (CDfmc)؛ ومع ذلك، تبقى الخطوات هي نفسها بالنسبة لوحدة التحكم في إدارة اللوحة الأساسية (FMC) الموجودة مسبقا.
ب) حدد FTD الذي تقوم بتكوينه كجهاز VPN للفرع/الموقع.

ج) انقر فوق القائمة المنسدلة إضافة واجهات، وانقر فوق واجهة الاسترجاع.
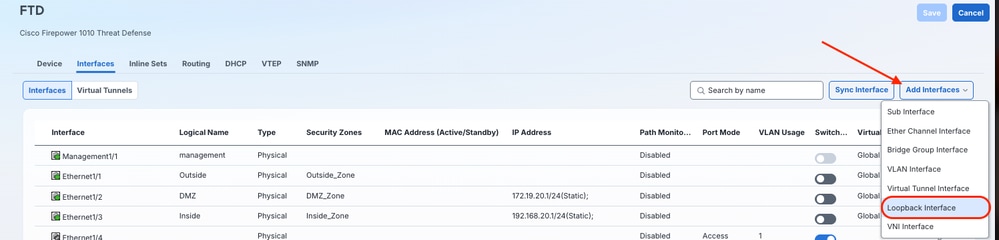
د) إعطاء واجهة الاسترجاع اسمها، معرف الاسترجاع، والوصف إذا لزم الأمر. انقر فوق IPv4.
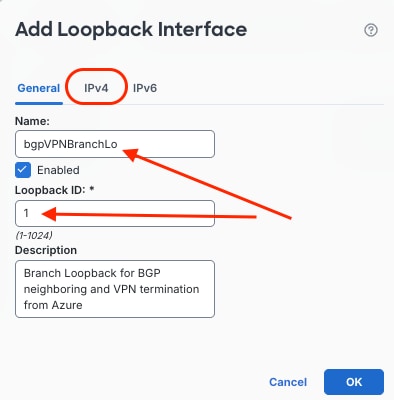
ه) تأكد من أن نوع IP معرف على أنه إستخدام IP ثابت، أدخل عنوان BGP للإرتباط كما تم تكوينه في المرحلة 2، الخطوة 1d. يمكنك الرجوع إلى القيمة التي تم تعريفها مسبقا في VPN config JSON الذي تم تنزيله ضمن vpnSiteConfiguration.BgpSetting.BgpPeeringAddress
ملاحظة: حدد العنوان بقناع /32 وضمن مساحة العنوان الخاصة ب RFC 1918.
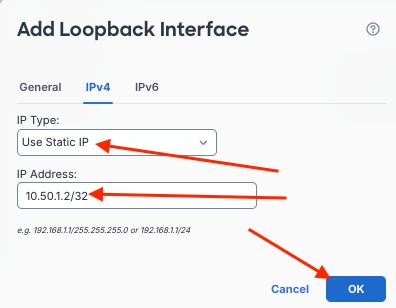
و) انقر على حفظ
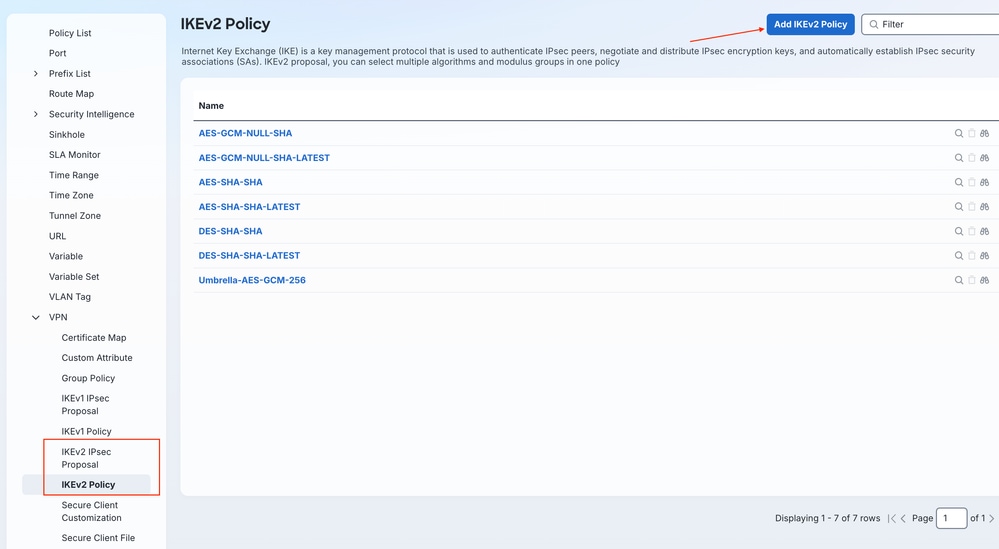
الخطوة 3: تكوين كائنات نهج المرحلة 1/المرحلة 2
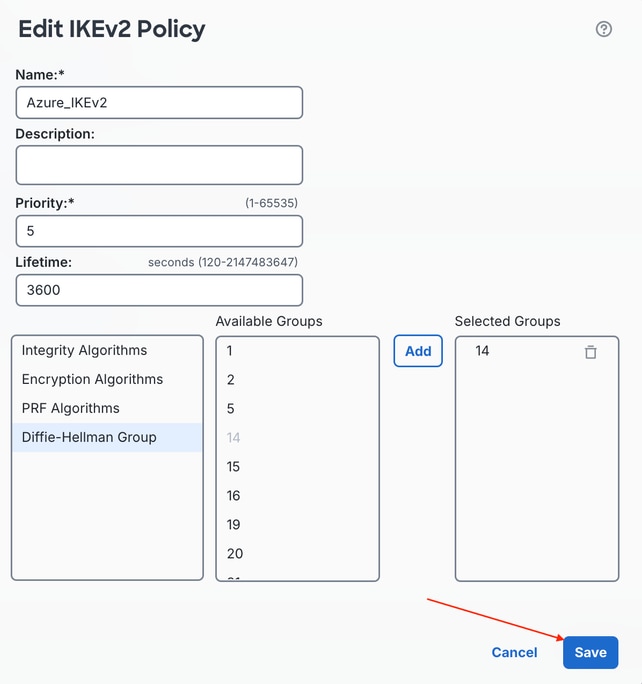
أ) لتكوين تكوين IKEv2/IPsec المطابق على FMC للتطبيق في مخططات VPN الخاصة ب FTD، انتقل إلى إدارة > كائنات، وانتقل إلى أسفل في القائمة اليسرى إلى VPN، وتوسع القائمة الفرعية. قم بتكوين نهج المرحلة 1 ل IKEv2 باختيار نهج IKEv2 في القائمة والنقر فوق إضافة نهج IKEv2.
ب) أدخل اسما لنهج IKEv2 الجديد، واختر الأولوية و/أو مدى الحياة. تأكد من تطابق السياسة على كلا طرفي النفق فيما يتعلق بمجموعة التكامل والتشفير وPRF وDiffie-hellman (DH). أختر الخوارزمية/عناصر المجموعة التي تمت محاذاتها لتطابق مع تكوين Azure، وانقر فوق إضافة.
ملاحظة: يمكنك الإشارة إلى هذه القيم الدقيقة داخل ملف التكوين الذي تم تنزيله على vpnSiteConnections[0].connectionConfiguration.IPsecParameters
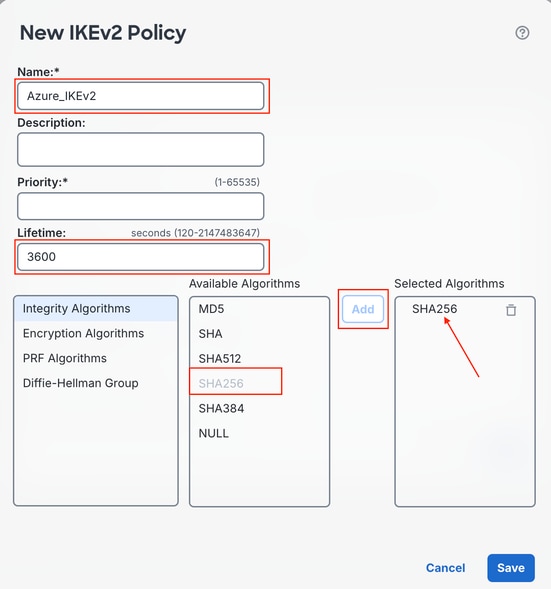
ج) ما إن يتم التشكيل، طقطقت حفظ.
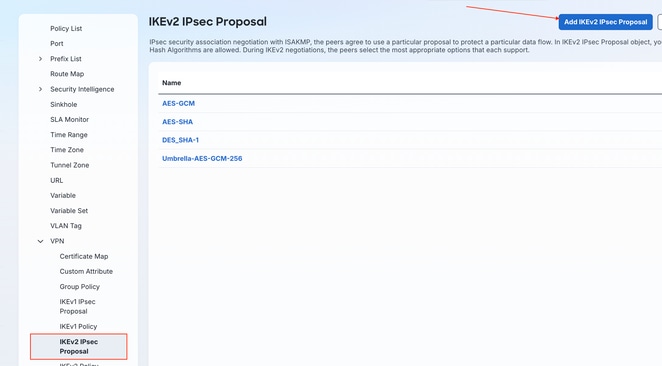
د) قم بتكوين معلمات المرحلة 2/IPsec في القائمة الفرعية لمقترح IKEv2 IPsec وانقر فوق إضافة مقترح IKEv2 IPsec.
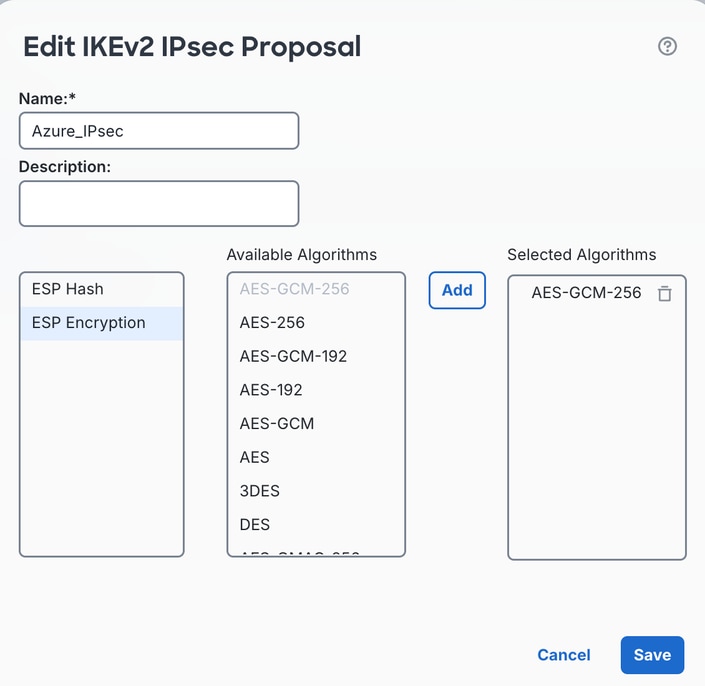
ه) قم بتسمية اقتراح IKEv2 IPsec وتأكد من محاذاة نفس الإعدادات. بمجرد الانتهاء، انقر فوق حفظ.
ملاحظة: يمكنك الإشارة إلى هذه القيم ضمن ملف التكوين الذي تم تنزيله على vpnSiteConnections[0].connectionConfiguration.IPsecParameters
الخطوة 4: تكوين الاتصال الآمن ب Azure
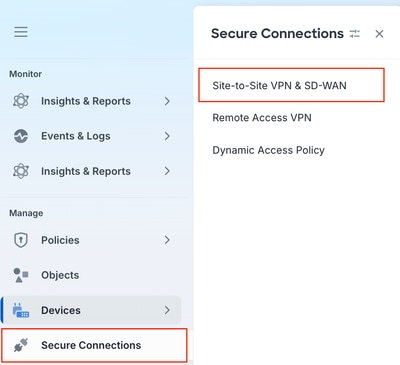
أ) انتقل إلى إدارة > الاتصالات الآمنة > شبكة VPN من موقع إلى موقع و SD-WAN.
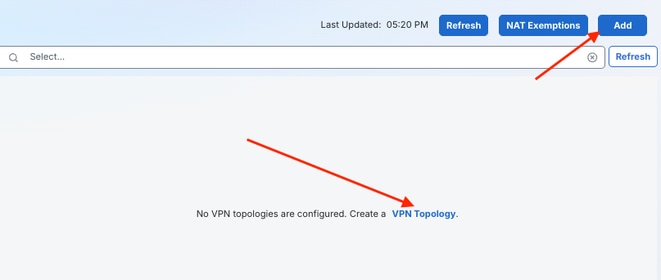
ب) انقر إما على الارتباط التشعبي لتكوين مخطط VPN الأولي في المنتصف، أو انقر فوق إضافة.
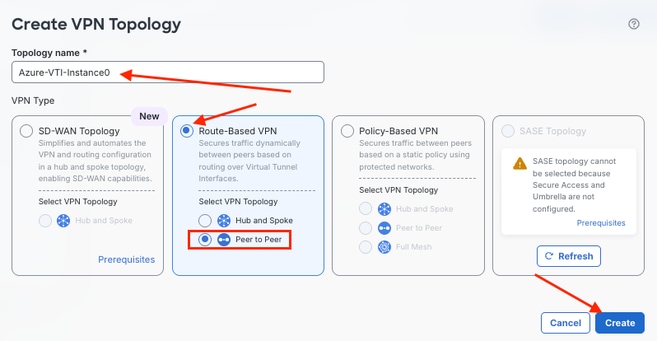
c) أدخل اسم طبولوجيا للنفق الأول إلى مثيل Azure0، وانقر فوق زر راديو VPN المستند إلى المسار، وانقر فوق نوع طبولوجيا VPN النظير إلى النظير. بمجرد الاكتمال، انقر فوق إنشاء.
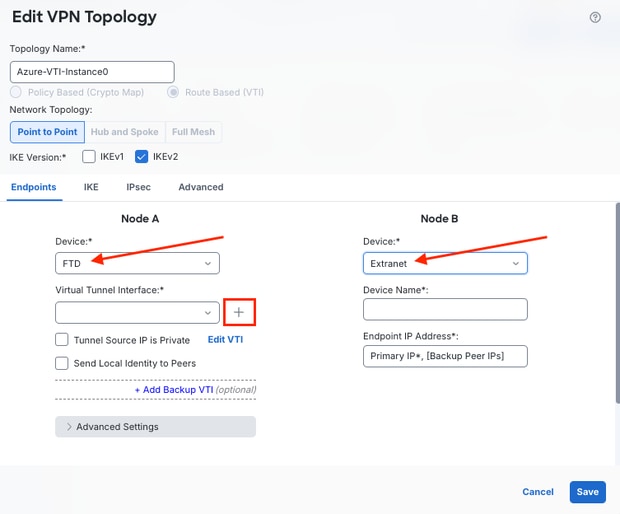
د) بالنسبة للعقدة A، انقر فوق القائمة المنسدلة الجهاز واختر اسم زوج HA-pair المدار FTD/FTD الذي يتم نشر التكوين عليه. أخترت ل عقدة ب، لأن هو الطرف البعيد من التوصيل في الطبولوجيا ينهي على Azure vWAN مثال، إكسترانت من الأداة قائمة منسدلة. بعد ذلك، بالنسبة للعقدة A، انقر فوق الرمز + المجاور للقائمة المنسدلة واجهة النفق الظاهرية (VTI).
ه) قم بتسمية أول VTI، وتأكد من تمكينه. عينت جديد أو موجود أمن منطقة إلى ال VTI، عينت النفق مصدر، واخترت العنوان ip من العنوان مجاور قائمة منسدلة.
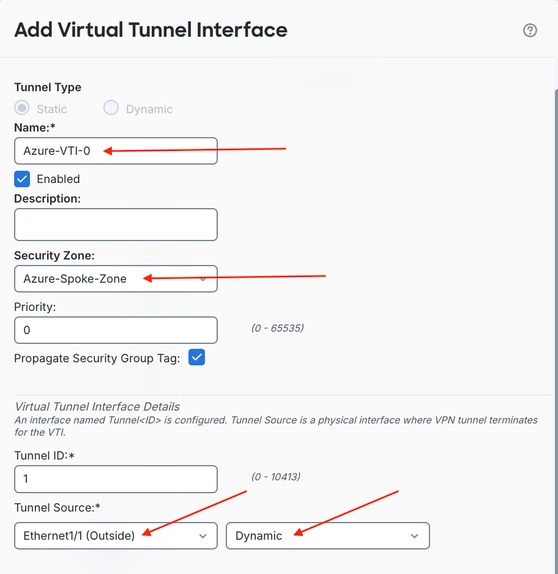
و) بعد ذلك، تأكد من تحديد زر اقتراض IP (IP غير المرقم)، ثم أختر نفس الاسترجاع من القائمة المنسدلة اليمنى. طقطقة ok ما إن يتم.
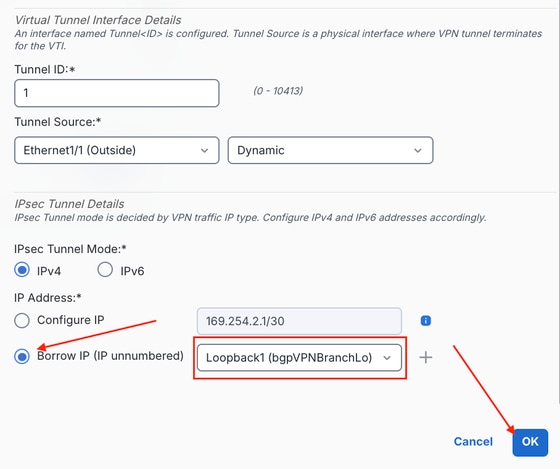
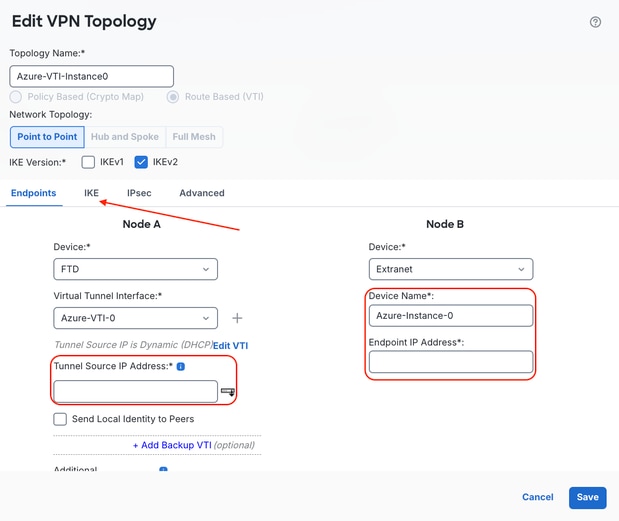
g) ما إن شكلت ال VTI وطبقت، شيدت يدويا النفق مصدر عنوان (هو يملء تلقائيا إن أصل قارن استعملت عنوان من DHCP)، وضمنت أن العقدة b أداة شكلت إسم، as well as المثيل نقطة نهاية عنوان. بمجرد اكتمالها، انقر فوق علامة التبويب IKE.
ملاحظة: يمكنك الإشارة إلى قيمة عنوان IP لنقطة النهاية0 في ملف التكوين الذي تم تنزيله على vpnSiteConnections[0].gatewayConfiguration.IpAddresses.Instance0
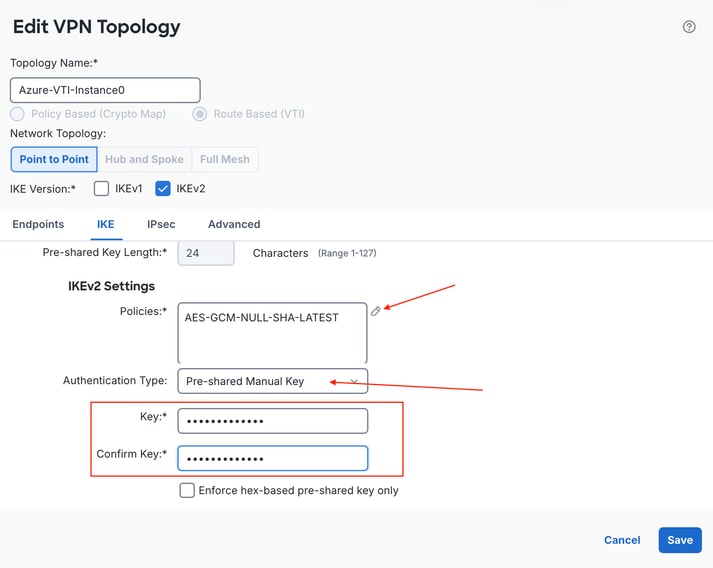
ح) قم بالتمرير لأسفل إلى إعدادات IKEv2 وتأكد من تعيين نوع المصادقة على المفتاح اليدوي المشترك مسبقا، وأدخل PSK الذي تم تكوينه في Azure في الخطوات السابقة. قم بتكوين سياسات المرحلة الأولى من IKEv2 بالنقر فوق رمز القلم الرصاص لتحرير سياسات IKEv2 المتوفرة.
ملاحظة: ملاحظة: يمكنك الرجوع إلى المفتاح المشترك مسبقا في ملف التكوين الذي تم تنزيله على vpnSiteConnections[0].connectionConfiguration.IPsecParameters.PSK
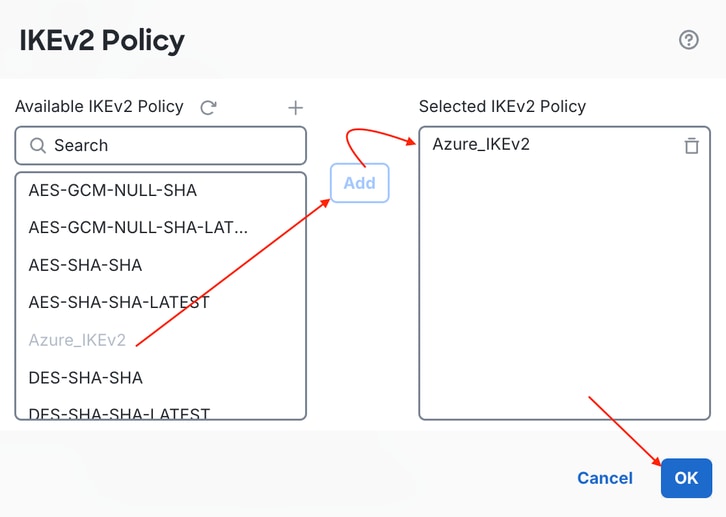
i) إضافة سياسة المرحلة الأولى من IKEv2 التي تم تكوينها مبدئيا في الخطوة 3.
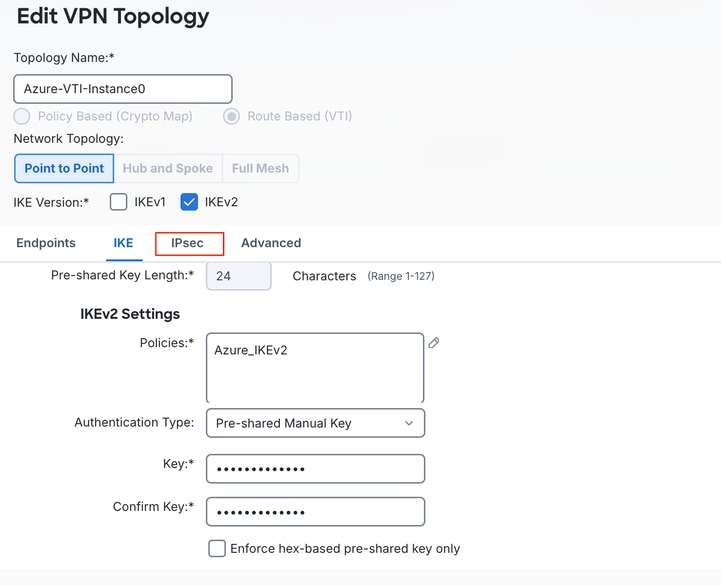
ج) حدد علامة التبويب IPsec.
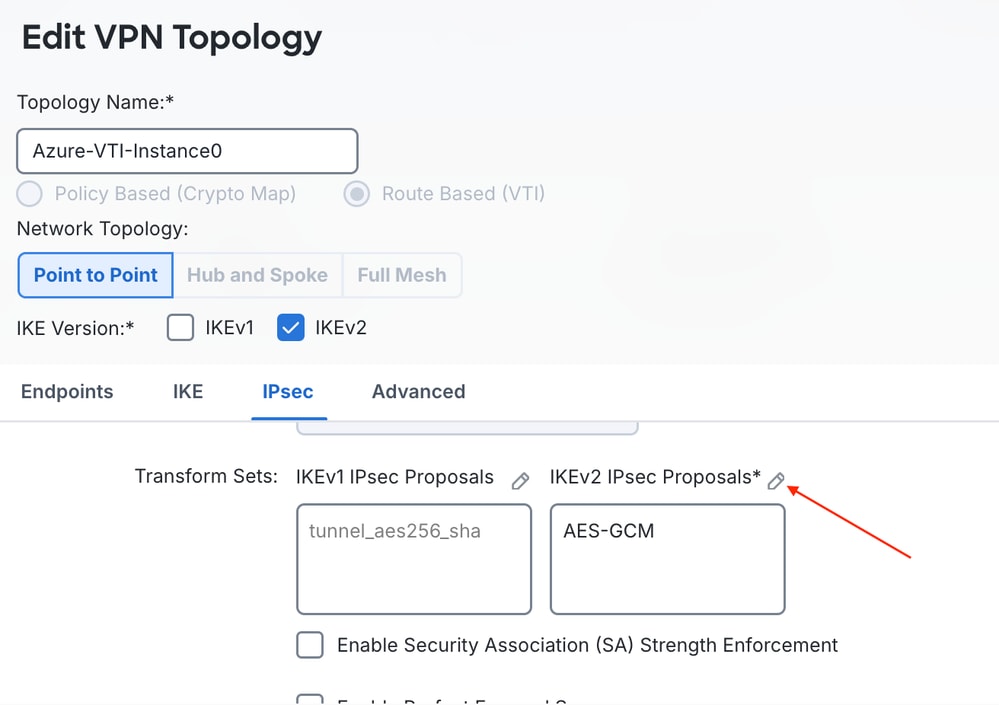
ك) قم بتحرير مقترح IKEv2 IPsec ضمن مجموعات التحويل بالنقر فوق أيقونة القلم الرصاص.
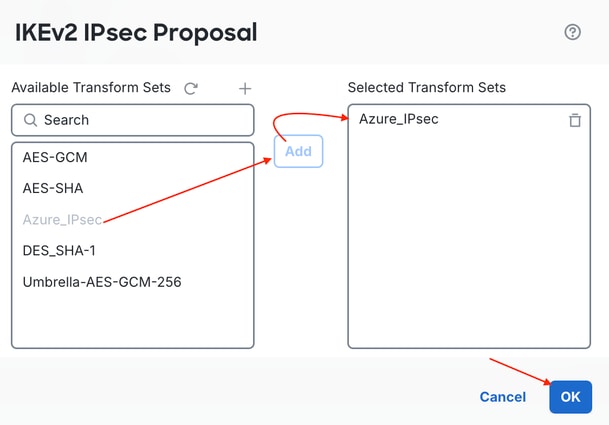
ل) انقر فوق أيقونة سلة المهملات لإزالة مجموعة تحويل AES-GCM الافتراضية، وأضفت مجموعة تحويل Azure_IPsec المخصصة/IKEv2 IPsec التي تم إنشاؤها في النصف الثاني من الخطوة 3. انقر فوق موافق.
m) قم بالتمرير لأسفل وأدخل 27000 طوال فترة العمر التي تطابق معلمات Azure. قم بتمكين مجموعة PFS إن أمكن. انقر فوق حفظ.
ملاحظة: يمكنك الرجوع إلى قيمة العمر الافتراضي في ملف التكوين الذي تم تنزيله على vpnSiteConnections[0].connectionConfiguration.IPsecParameters.SALifeTimeInSeconds
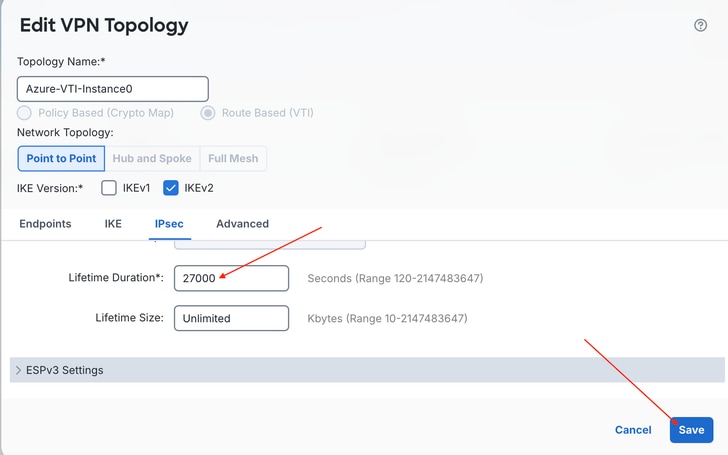
ن) نشر التغييرات.
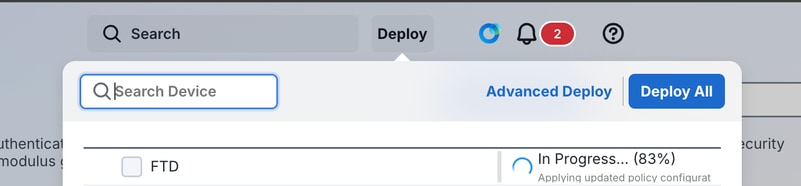
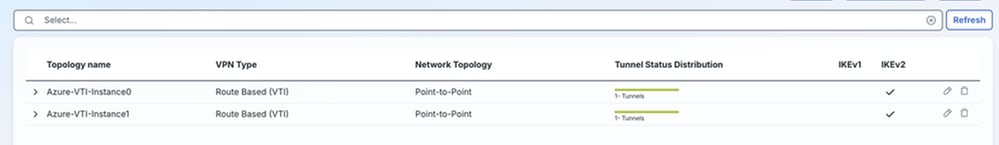
o) بمجرد انتهاء النشر، تحقق تحت إدارة > الاتصالات الآمنة > الشبكة الخاصة الظاهرية (VPN) من موقع إلى موقع وشبكة SD-WAN ضمن توزيع حالة النفق؛ يعكس الاتصال الناجح اللون الأخضر (UP).
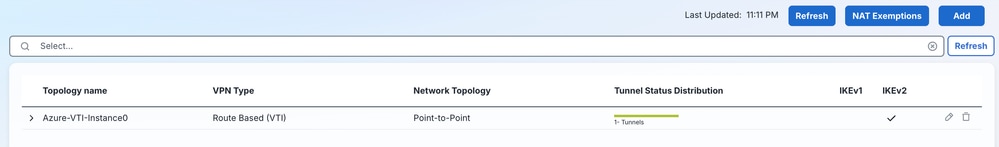
مع نشر النفق الأول، تأكد من أنه يتم إنشاؤه بنجاح على كل من طبقات IKE/IPsec و BGP قبل تكوين النفق الثاني للتكرار.
الخطوة 5: التحقق من الاتصال الأولي ب Azure
أ) SSH في FTD وأدخلsystem support diagnostic-cli، اكتبen، واضغط يدخل، بما أن هناك ما من كلمة على CLI ل FTD للقراءة فقط.
> system support diagnostic-cli
Attaching to Diagnostic CLI ... Press 'Ctrl+a then d' to detach.
Type help or '?' for a list of available commands.

ftd> en
Password:
ftd#
ب) فحص المرحلة 1/المرحلة 2 من حالة النفق.
ftd# show crypto isakmp sa | i Status:
Session-id:1, Status:UP-ACTIVE, IKE count:1, CHILD count:1
ftd#
ftd#
ftd# show crypto ipsec sa | i State|spi
      current outbound spi: 5E83023A
      current inbound spi : 62BC7C9E
      spi: 0x62BC7C9E (0x00010B45)
         SA State: active
      spi: 0x5E83023A (0x0002029B)
         SA State: active
ftd#
ج) أنجزت قبض أن يفحص ل BGP بث بروتوكول التحكم في الإرسال (TCP) يستلم من Azure في النفق إما شبكة عنوان ترجمة - متقاطع (NAT-T) مستعمل مخطط بيانات بروتوكول (UDP) ميناء 4500/UDP ميناء 500 حركة مرور على الالتقاط خارجي من ال IP عام من instance-0 Azure نفق.
ftd# capture out-instance-0 trace interface Outside match ip host  any
ftd# capture tun-vti-0 interface Azure-VTI-0 trace match ip host  any
ftd# show cap tun-vti-0

3 packets captured

   1: 03:23:43.510074       10.2.0.12.62061 > 10.50.1.2.179: SWE 2114095813:2114095813(0) win 64240
   2: 03:23:44.511204       10.2.0.12.62061 > 10.50.1.2.179: SWE 2114095813:2114095813(0) win 64240
   3: 03:23:46.512211       10.2.0.12.62061 > 10.50.1.2.179: S 2114095813:2114095813(0) win 64240
ftd#
مع تأكيد الاتصال ب Instance0، كرر نفس تكوين طبولوجيا VTI و VPN للمثيل1 حتى يكون كلا من مثيلات عبارة Azure قابل للوصول.
الخطوة 6: تكوين نقطة نهاية النفق الثاني إلى Azure Instance1
أ) إنشاء VTI ثان (Azure-VTI-1) اقتراض من نفس الاسترجاع (الخطوة 3 b-f).
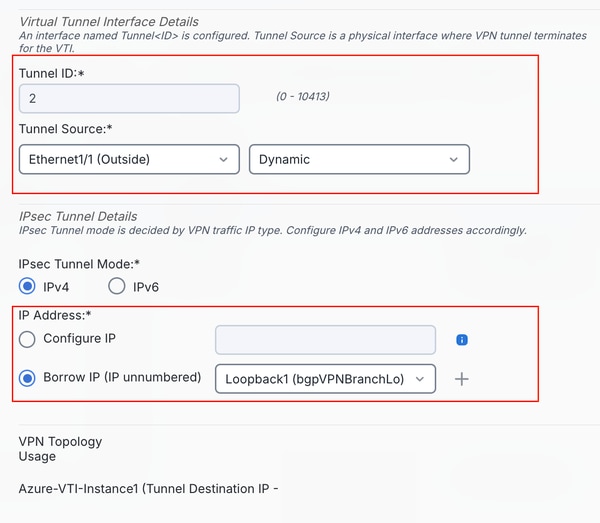
ب) تكوين مخطط شبكة VPN للمثيل الثاني (الخطوة 4 g-n).
ملاحظة: يمكنك الإشارة إلى قيمة عنوان IP لنقطة النهاية 1 في ملف التكوين الذي تم تنزيله على vpnSiteConnections[0].gatewayConfiguration.IpAddresses.Instance1
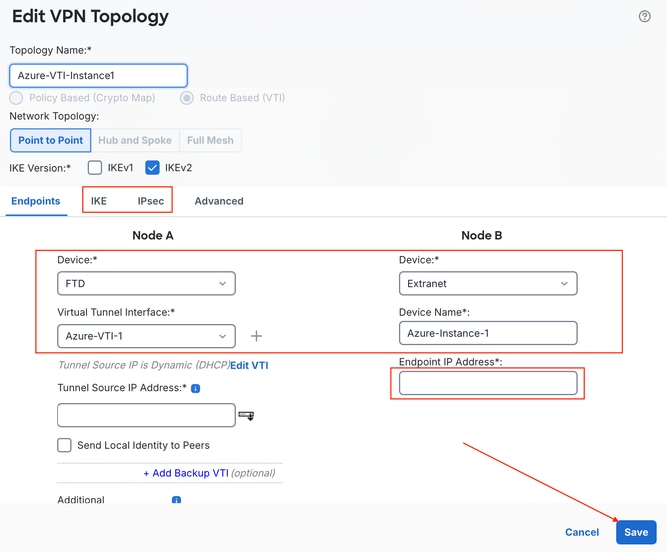
ج) نشر تغييرات التكوين، والتحقق من حالة النفق.
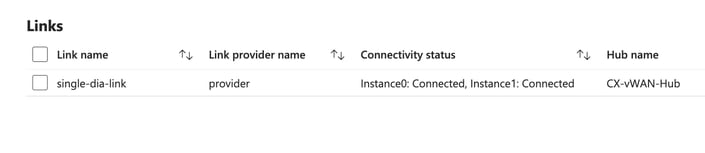
د) التحقق من وجود محصول Azure، متصل لكل من Instance0 و Instance1.
مع وجود كلا النفقين نشط، يحتاج FTD إلى توجيه ECMP حتى يمكن لحركة المرور إستخدام كلا المسارين في نفس الوقت، بدلا من معالجة النفق الثاني كإستعداد سلبي.
الخطوة 7: تكوين ECMP
أ) انتقل إلى إدارة > أجهزة > إدارة الأجهزة وحدد FTD الذي تم تكوينه باستخدام شبكات VPN إلى Azure.
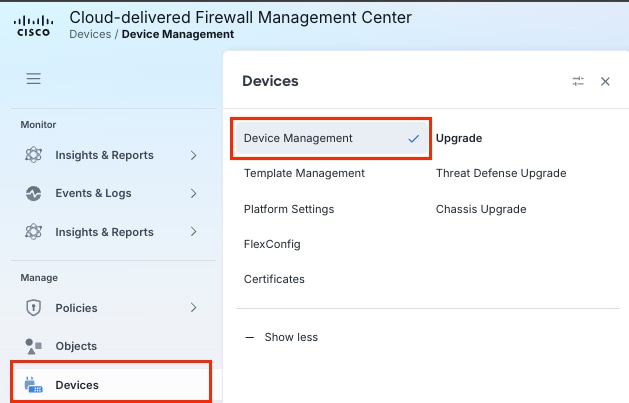

ب) انقر فوق علامة التبويب التوجيه واختر ECMP.
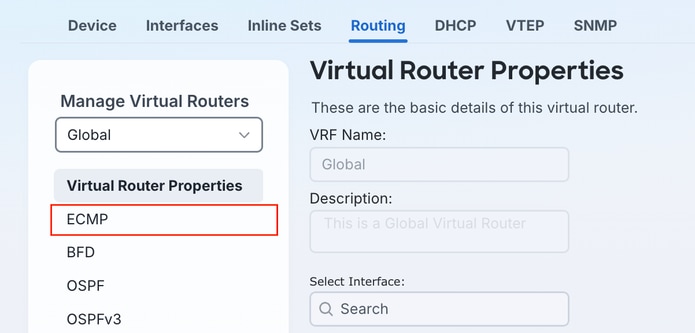
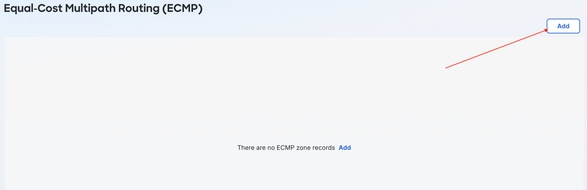
ج) انقر فوق إضافة لإنشاء منطقة ECMP جديدة.
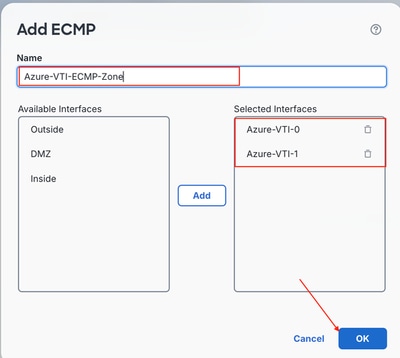
د) بدل لتمييز VTIs بالنقر على كلا VTIs في ال يتوفر قارن لوحة وطقطقة يضيف أن يطبق ال VTIs إلى ال يعين ECMP منطقة.
ه) بعد التأكد من صحة الإعدادات، انقر على حفظ.
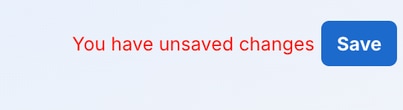
الخطوة 8: تكوين الموجهات الثابتة إلى مثيلة IPs الخاصة
يتطلب بروتوكول BGP وجود مسارات للاتصال بنجاح بالجيران، ونظرا لأن نقاط النهاية غير متصلة مباشرة، فلا يتم ملء أي مسارات بشكل افتراضي. يسمح لك ECMP بتكوين المسارات الثابتة باستخدام القياس نفسه (المسافة الإدارية) إلى الوجهة نفسها، بحيث يتم تثبيت كلا المسارين في قاعدة معلومات التوجيه (RIB) واستخدامهما في الوقت نفسه.
أ) انتقل إلى إدارة > أجهزة > إدارة الأجهزة واختر جهاز FTD القابل للتطبيق.
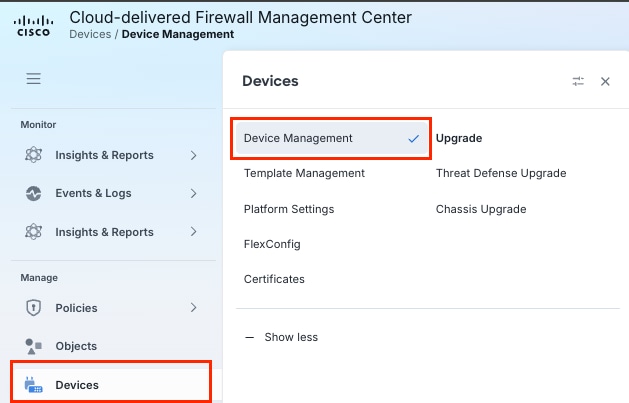
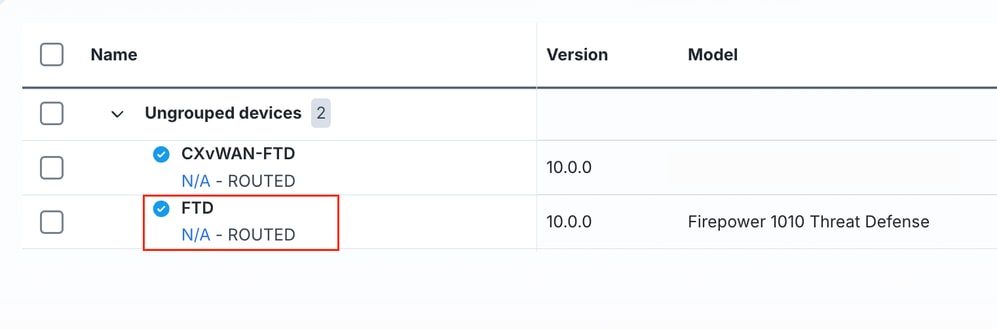
ب) انتقل إلى توجيه > مسار ثابت.
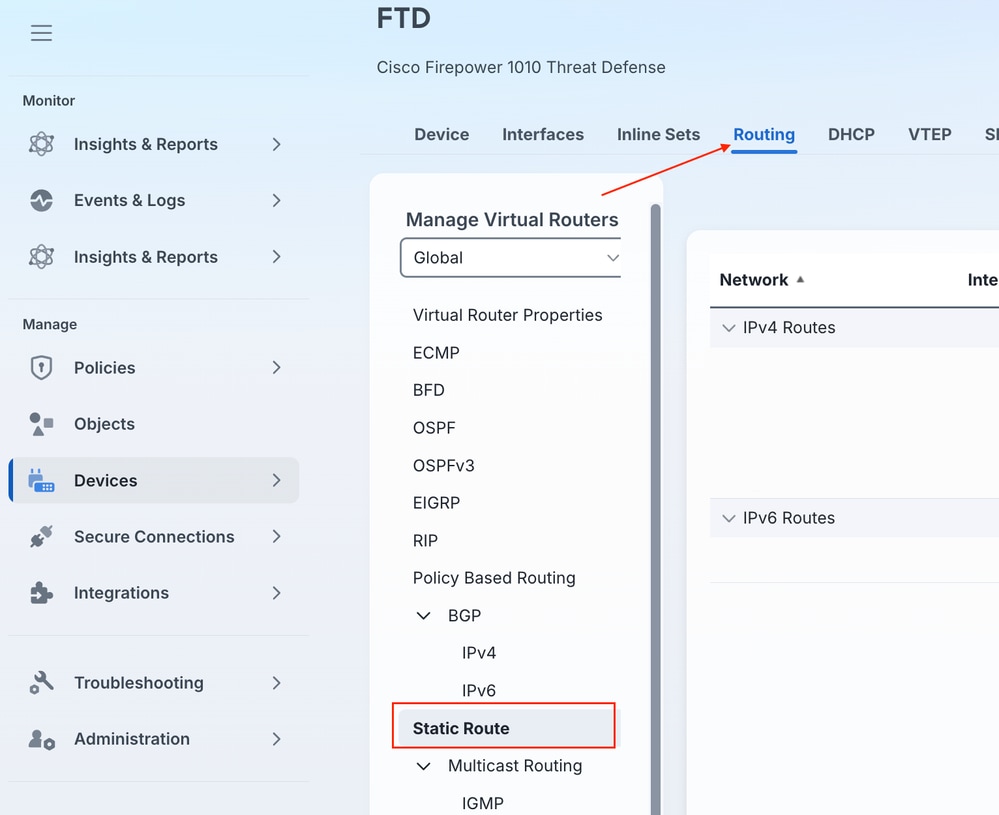
ج) انقر فوق + إضافة مسار.
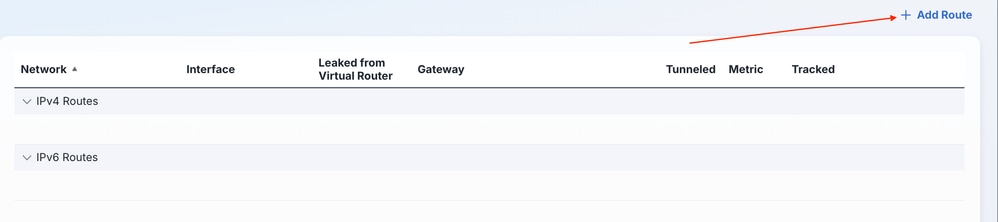
د) إضافة مسارات لكل من عناوين IP للمثيل عن طريق إنشاء المسار الأول إلى Instance0 VTI، وإضافة كائن الشبكة الوجهة له عن طريق النقر فوق + بجوار الشبكة المتاحة. ثم انقر فوق كائن الشبكة من القائمة وانقر فوق زر إضافة لإضافته كوجهة للمسار الثابت. تأكد من إختيار Instance0 IP وإعداده كبوابة. بمجرد الاكتمال، انقر فوق موافق.
ملاحظة: تكون قيم شبكة وجهة المسار الثابتة هذه أسفل vpnSiteConnections[0].BgpSetting.BgpPeeringAddresses.Instance0 وفي ملف التكوين الذي تم تنزيله vpnSiteConnections[0].BgpSetting.BgpPeeringAddresses.Instance1 .
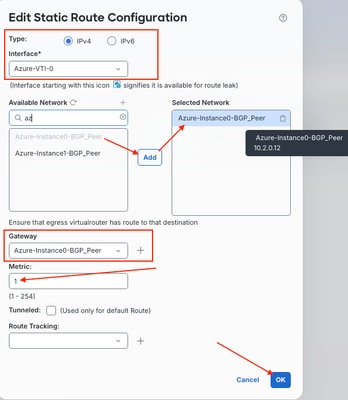
ه) كرر الخطوات من C إلى D لإضافة المسار الثابت الثاني عبر Instance1 VTI. تأكد من النقر فوق حفظ لحفظ التغييرات.
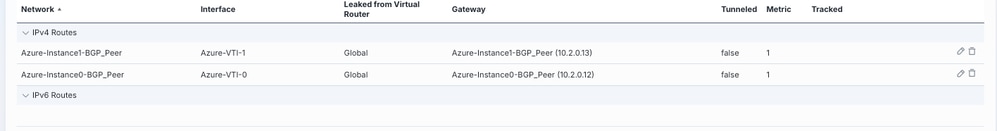
تصل المسارات الثابتة إلى عناوين نظير BGP فقط؛ كما يجب تمكين بروتوكول BGP نفسه وتصفيته حتى يقوم كل من Azure و FTD بالتبديل ديناميكيا من/إلى بعضهما البعض عبر شبكات أكبر.
الخطوة 9: تكوين BGP
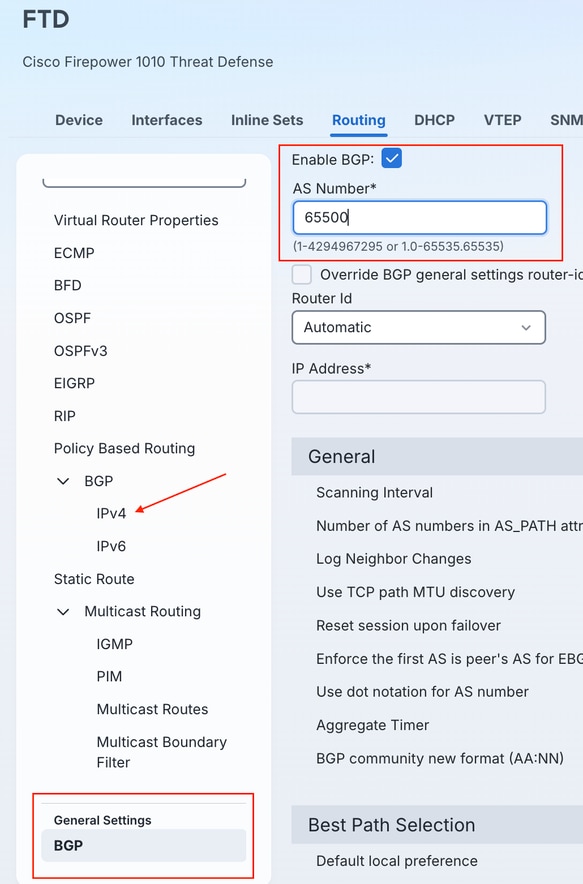
أ) تمكين عملية BGP 65500 على FTD تحت التوجيه > الإعدادات العامة > BGP. حدد خانة الاختيار تمكين بروتوكول BGP، وأدخل رقم AS الذي تم تكوينه مسبقا في المرحلة 2، الخطوة 1. انتقل إلى التالي التوجيه > BGP > IPv4.
ب) قم بتمكين توجيه IPv4 BGP للعملية/AS 65500 عن طريق التحقق من خانة الاختيار المجاورة تمكين IPv4 وانقر فوق المجاور لتكوين جيران BGP.
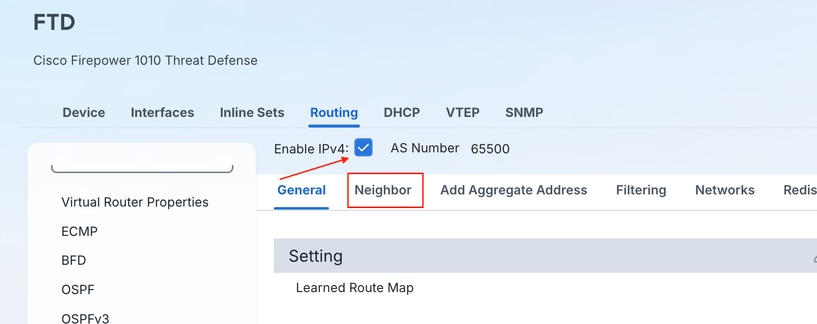
ج) طقطقة + يضيف.
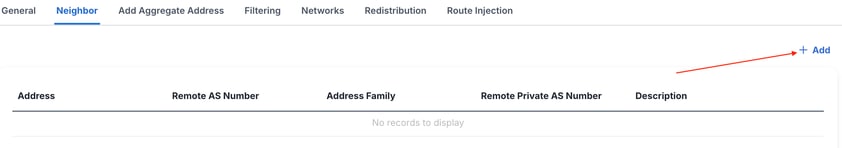
د) أدخل معلومات تجشير Instance0 BGP، وأرجع BGP ASالمشار إليه من محور vWAN وأدخله كجهاز Neighbor Remote AS، وأضف وصفا إذا كان ذلك مطلوبا. انقر فوق خيارات متقدمة.
هام: تأكد من تغيير مصدر تحديث BGP للإشارة إلى أصل الاسترجاع لكل من واجهات VTI على FTD.
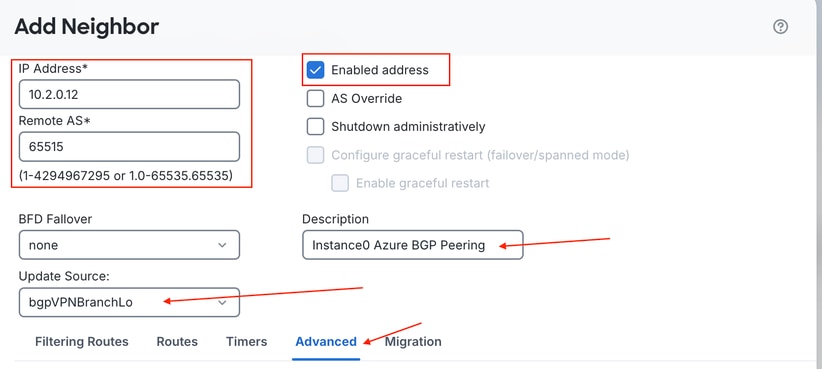
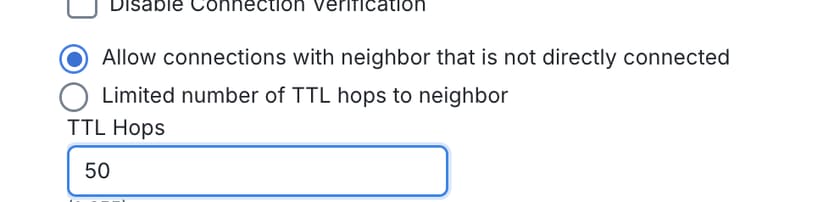
ه) ضمن قائمة خيارات متقدمة لتكوين جار BGP على FTD، يمكنك تغيير عدد نقلات TTL من إعداد eBGP الافتراضي من خطوة واحدة إلى رقم متغير. لا تكون نقاط نهاية Azure BGP متصلة مباشرة عبر النفق داخل بنية Azure الأساسية، ويميل إلى أن يكون هناك المزيد من النقلات إلى نقطة النهاية من تصريح eBGP TTL الافتراضي ل 1.
f) كرر الخطوات نفسها لنظير Azure Instance1 BGP.
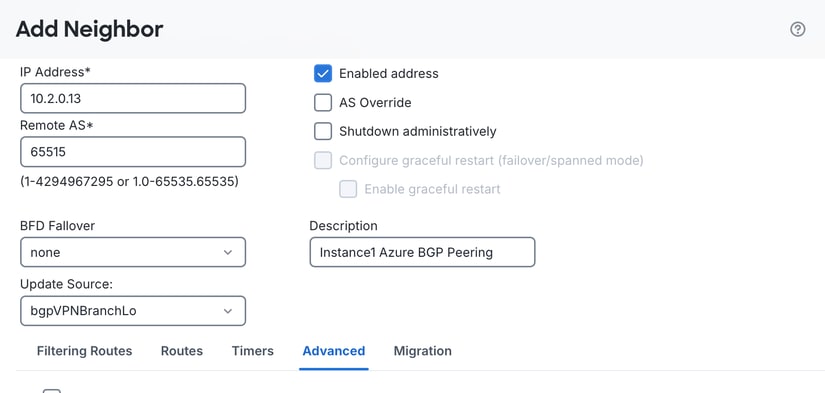
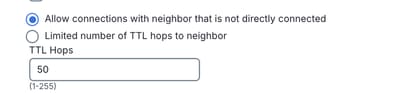
ز) تأكد من حفظ التغييرات بمجرد اكتمالها.
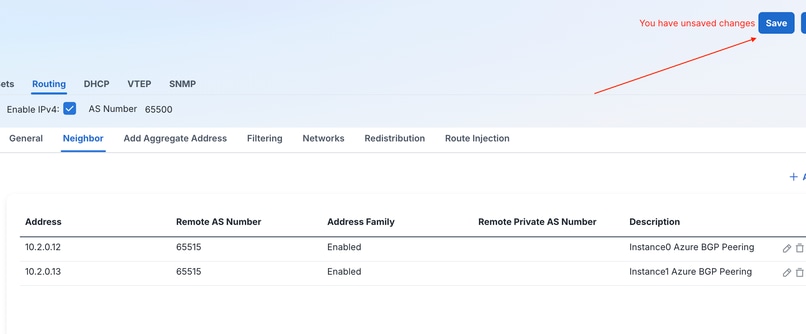
وبشكل افتراضي، يقوم BGP بتثبيت مسار واحد هو الأفضل فقط في جدول التوجيه، حتى على الرغم من أن ECMP يجعل كلا المسحاج تخديد ثابت متاحا. يجب تمكين مسارات BGP المتعددة بشكل منفصل حتى يتم تثبيت كلا المسارين المتعلمين واستخدامهما في نفس الوقت.
الخطوة 10: تكوين BGP متعدد المسارات
أ) انتقل إلى توجيه > BGP > IPv4، وانقر فوق علامة التبويب General ، وانقر فوق أيقونة قلم الرصاص المجاورة للحزم الأمامية عبر مسارات متعددة.
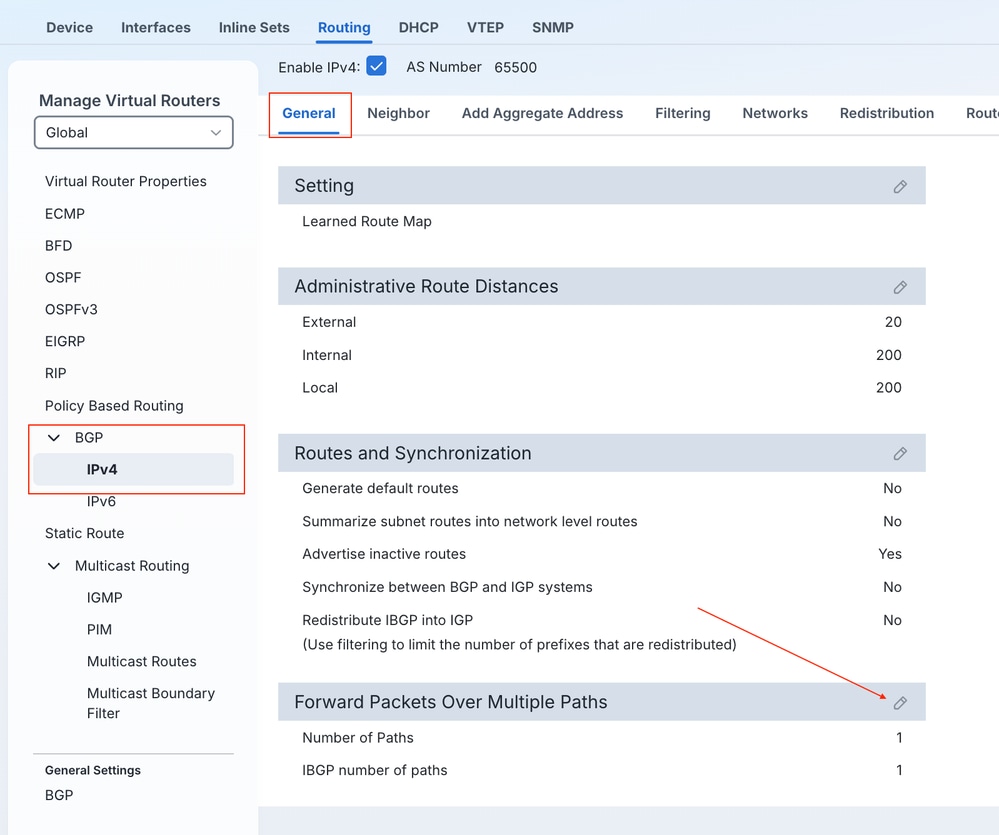
ب) تغيير القيمة الافتراضية لحقل عدد المسارات من 1 إلى 2.
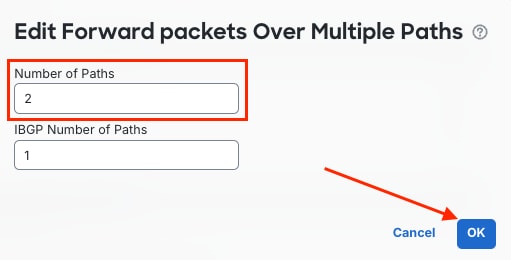
ج) تأكد من حفظ التغييرات ونشرها.
التحقق من الصحة
بعد اكتمال النشر، تأكد من أن BGP يشكل تجاور مع كل من مثيلات Azure. تأكد بعد ذلك أنه قد تم التعرف على المسارات عبر كلا النفقين، وأن حركة المرور تستخدم كلا من شبكات VTI، باستخدام نفس وصول واجهة سطر الأوامر (CLI) التشخيصي المحدد في المرحلة 3، الخطوة 5.
انتقل إلىsystem support diagnostic-cliواجهة سطر الأوامر في FTD.
(أ) عند النشر، من المتوقع أن تظهر جيران بروتوكول بوابة الحدود (BGP) ويتم تلقي البادئات.
> system support diagnostic-cli
Attaching to Diagnostic CLI ... Press 'Ctrl+a then d' to detach.
Type help or '?' for a list of available commands.
ftd#
ftd# show bgp summary
BGP router identifier 10.50.1.2, local AS number 65500
BGP table version is 5, main routing table version 5
2 network entries using 400 bytes of memory
4 path entries using 320 bytes of memory
2 multipath network entries and 4 multipath paths
1/1 BGP path/bestpath attribute entries using 208 bytes of memory
1 BGP AS-PATH entries using 24 bytes of memory
0 BGP route-map cache entries using 0 bytes of memory
0 BGP filter-list cache entries using 0 bytes of memory
BGP using 952 total bytes of memory
BGP activity 2/0 prefixes, 4/0 paths, scan interval 60 secs

Neighbor        V           AS MsgRcvd MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
10.2.0.12       4        65515 5       3            5    0    0 00:01:02  2
10.2.0.13       4        65515 3       4            5    0    0 00:00:55  2
ftd#
ب) تأكد من أن المسارات الواردة من Azure تظهر على أنها مسارات متعددة المسارات.
ftd# show bgp

BGP table version is 7, local router ID is 10.50.1.2
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath
Origin codes: i - IGP, e - EGP, ? - incomplete

   Network          Next Hop        Metric LocPrf Weight  Path
*m 10.2.0.0/16      10.2.0.12                          0  65515 i
*>                  10.2.0.13                          0  65515 i
*m 172.27.0.0       10.2.0.12                          0  65515 i
*>                  10.2.0.13                          0  65515 i
ftd#
ج) تحقق من عدد حزم VTI.
ftd# show interface Tunnel1 | i packets
	118 packets input, 31385 bytes
	134 packets output, 8780 bytes
	0 packets dropped
ftd# show interface Tunnel2 | i packets
	127 packets input, 33629 bytes
	230 packets output, 15119 bytes
	0 packets dropped
ftd#
د) تأكيد المسارات الثابتة لحارات BGP.
ftd# show running-config route
route Azure-VTI-0 10.2.0.12 255.255.255.255 10.2.0.12 1
route Azure-VTI-1 10.2.0.13 255.255.255.255 10.2.0.13 1
ftd#
ه) تأكيد مناطق بروتوكول رسائل التحكم في الإنترنت (ECMP).
ftd# show zone
Zone: Azure-VTI-ECMP-Zone ecmp
    Security-level: 0
    Zone member(s): 2
      Azure-VTI-1                   Tunnel2
      Azure-VTI-0                   Tunnel1

ftd#
و) تأكيد تكوين BGP.
ftd# show running-config router bgp
router bgp 65500
 bgp log-neighbor-changes
 bgp router-id vrf auto-assign
 address-family ipv4 unicast
  neighbor 10.2.0.12 remote-as 65515
  neighbor 10.2.0.12 description Instance0 Azure BGP Peering
  neighbor 10.2.0.12 ebgp-multihop 50
  neighbor 10.2.0.12 transport path-mtu-discovery disable
  neighbor 10.2.0.12 update-source bgpVPNBranchLo
  neighbor 10.2.0.12 activate
  neighbor 10.2.0.13 remote-as 65515
  neighbor 10.2.0.13 description Instance1 Azure BGP Peering
  neighbor 10.2.0.13 ebgp-multihop 50
  neighbor 10.2.0.13 transport path-mtu-discovery disable
  neighbor 10.2.0.13 update-source bgpVPNBranchLo
  neighbor 10.2.0.13 activate
  no auto-summary
  no synchronization
 exit-address-family
ftd#
ز) تأكيد جدول التوجيه.
ftd# show route bgp

Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, V - VPN
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, + - replicated route
       SI - Static InterVRF, BI - BGP InterVRF
Gateway of last resort is 10.0.0.1 to network 0.0.0.0

B        10.2.0.0 255.255.0.0 [20/0] via 10.2.0.13, 15:50:50
                              [20/0] via 10.2.0.12, 15:50:50
B        172.27.0.0 255.255.0.0 [20/0] via 10.2.0.13, 15:50:50
                                [20/0] via 10.2.0.12, 15:50:50
اعتبارات أخرى
يفترض التكوين الأساسي في هذا المستند وجود واجهة خارجية واحدة وموصل ISP واحد في FTD الفرعي. هذه الاعتبارات توسع ذلك التصميم.
تمهيد مسار AS
إذا كنت بحاجة إلى التأثير على أي من النفقين تفضل Azure أو FTD كمسار أساسي، بدلا من مشاركة الحمل بالتساوي من خلال ECMP و BGP متعدد المسارات، فقم بترجيح AS المحلي رقم واحد أو أكثر من المرات الإضافية على جار BGP ليتم التعامل معه كمسار ثانوي. يتم منح الأولوية للمسار المجاور ذي المسار الأطول والمسبق له كمسار أثناء تحديد أفضل مسار BGP القياسي، دون الحاجة إلى إزالة ذلك المجاور من منطقة ECMP بالكامل.
استكشاف الأخطاء وإصلاحها
- لا يتم إنشاء نفق المرحلة الأولى/المرحلة الثانية: تأكد من تطابق المفتاح المشترك مسبقا والمعلمات الخاصة بنهج IKEv2/IPsec (التشفير والنزاهة و PRF ومجموعة DH ودورة الحياة) تماما بين عرض سياسة IKEv2/IPsec الخاص بوحدة التحكم FMC والقيم الموجودة في ملف تكوين Azure VPN الذي تم تنزيله. الاستخدام و
show crypto isakmp sashow crypto ipsec sa، كما هو موضح في المرحلة 3، الخطوة 5.
- النفق فوق، ولكن جيران BGP لا يتكونون
update-source: دققت أن ثبتت ال BGP إلى الاسترجاع قارن، ليس ال VTI نفسه، وأنebgp-multihopيكون شكلت مع قيمة عالية بما يكفي أن يبلغ Azure BGP نظير عنوان، أي ليس ربطت مباشرة إلى ال FTD.
- نماذج BGP، لكن نفقا واحدا فقط يحمل حركة مرور: تأكد من أن كلا VTIs أعضاء من نفس منطقة ECMP، وأن المسارات الثابتة إلى كلا عنواني BGP لمثيل Azure تم تثبيتها مع نفس المسافة الإدارية، وأن BGP متعدد المسارات تم تكوينه لمسارين، كما هو موضح في المرحلة 3، الخطوة 10.
- لا توجد حركة مرور مرجعة، أو توجيه غير متماثل إلى Azure: نظرا لإعلان Azure vWAN عن مساحة عنوان الموزع عبر كلا النفقين، تأكد من عدم تعطيل ECMP في مكان آخر في تكوين التوجيه، وتحقق من خرائط المسار أو التوجيه المستند إلى السياسة الذي يمكن أن يثبت حركة مرور البيانات إلى مسار واحد.
- BGP قيد التشغيل وتم تثبيت المسارات، ولكن يبدو أنه تم حظر حركة المرور: تأكد من أن لديك قواعد التحكم في الوصول التي تم تكوينها باستخدام منطقة الأمان المعينة إلى شبكات VTI التي تسمح لحركة المرور بالدخول والخروج.
معلومات ذات صلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
07-Oct-2026
|
الإصدار الأولي |
 التعليقات
