الاتصال من موقع إلى موقع مع الشبكات الفرعية المتداخلة في Cisco Secure Access

المقدمة
يصف هذا المستند حل الشبكة الفرعية المتداخلة في Cisco Secure Access.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- إدارة الوصول الآمن من Cisco
توصي Cisco بأن يكون لديك:
- الوصول الإداري إلى Cisco Secure Access
المكونات المستخدمة
لا يقتصر هذا المستند على إصدارات برامج ومكونات مادية معينة.
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
قبل البدء
في هذا المثال، هناك موقعان فرعيان يستخدمان شبكة IP الفرعية نفسها، 192.168.200.0/24، ويتم توصيلهما بالوصول الآمن من Cisco من خلال أنفاق IPsec منفصلة.
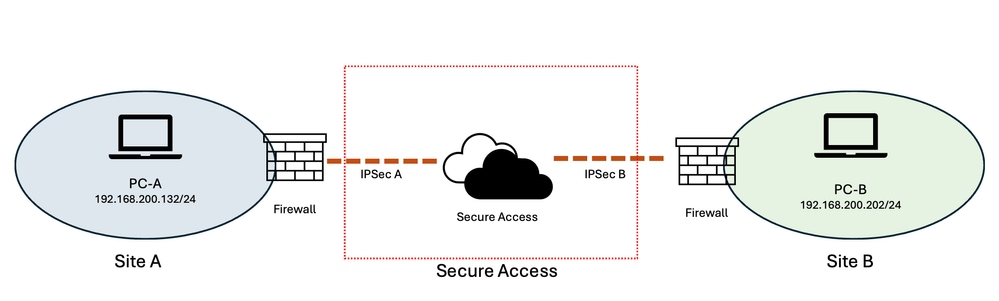 صورة - الرسم التخطيطي للشبكة
الهدف هو تمكين المستخدمين من الموقع (أ) من الوصول إلى الموارد الموجودة في الموقع (ب) والعكس بالعكس.
الإعداد والتخطيط
لأن كلا الموقعين يستخدمان نفس شبكة IP الفرعية (192.168.200.0/24)، تمنع مساحة العنوان المتداخلة الاتصال المباشر بين الموقعين. لحل هذا التداخل، يتم تعيين شبكتين فرعيتين ظاهريتين غير متداخلتين لتمثيل الموارد في كل موقع.
على سبيل المثال:
-
الموقع ألف: 10.30.30.0/24
-
الموقع باء: 10.40.40.0/24
-
الشبكة الفرعية الفعلية في كلا الموقعين: 192.168.200.0/24
توفر الشبكات الفرعية الظاهرية مساحات عنوان فريدة لكل موقع بينما تستمر الموارد الفعلية في إستخدام عناوين 192.168.200.0/24 الموجودة.
عندما يصل مستخدم في الموقع (أ) إلى مورد في الموقع (ب)، يصل إليه المستخدم من خلال الشبكة الفرعية الظاهرية (10.40.40.0/24) ) بدلا من إستخدام مساحة العنوان 192.168.200.0/24 المتداخلة مباشرة.
يوفر Cisco Secure Access ميزة NAT للوجهة الواحدة إلى واحدة (D-NAT) التي يمكنها ترجمة العناوين الظاهرية إلى العناوين الحقيقية المقابلة. نطاق عنوان D-NAT له نفس حجم الشبكة الفرعية الأصلية. في هذا المثال، تعد الشبكات الظاهرية والفعلية شبكات فرعية /24، مما يوفر تخطيط واحد إلى واحد بين عناوين IP الظاهرية والحقيقية.
على سبيل المثال:
10٫40٫40٫202 → 192٫168٫200٫202
وبالتالي، فإن الطلب الموجه من الموقع "أ" ل 10.40.40.202 ترجمه من قبل D-NAT إلى 192.168.200.202، مما يسمح للطلب بالوصول إلى المورد المقابل في الموقع "ب" على الرغم من إستخدام كلا الموقعين لنفس شبكة IP الفرعية الأساسية.
يعمل هذا النهج على إنشاء مساحة عنوان افتراضية غير متداخلة لكل موقع مع الحفاظ على عنونة IP الحالية للموارد. كما يوفر علاقة متناسقة بين العناوين الافتراضية والعناوين الحقيقية، مما يجعل التكوين أسهل للفهم والإدارة واستكشاف الأخطاء وإصلاحها.
خطوات التكوين
لذلك يتكون التكوين من قسمين:
-
يشكل غاية NAT (D-NAT) في cisco يأمن منفذ ل واحد شبكة نفق. (في هذا المثال، الموقع ب)
-
تكوين التوجيه الثابت في Cisco Secure Access لأنفاق الشبكة الأخرى. (في هذا المثال، الموقع (أ))
تكوين الوصول الآمن من Cisco
الخطوة 1: من مدخل إدارة الوصول الآمن من Cisco، انتقل إلى الاتصال > إتصالات الشبكة وحدد علامة التبويب مجموعات نفق الشبكة.
الخطوة 2: قم بتحرير مجموعة نفق الشبكة المقترنة بنفق IPsec للموقع الذي يستخدم الشبكة الفرعية المتداخلة.
في هذا المثال:
-
IPsec-A = مجموعة نفق الشبكة للموقع A
-
IPsec-B = مجموعة نفق الشبكة للموقع B
الخطوة 3: انقر فوق القائمة ذات النقاط الثلاث المجاورة لمجموعة نفق الشبكة المطلوبة وحدد تحرير.
الخطوة 4: للموقع ب، قم بتكوين تعيينات NAT للوجهة،
الخطوة 4-1: من القائمة اليسرى، حدد علامة التبويب توجيه وقم بتمكين ترجمة عنوان الشبكة (NAT) إذا لم تكن ممكنة بالفعل.
الخطوة 4-2: تحت تعيينات NAT للوجهة، انقر إضافة تعيينات.
الخطوة 4-3: أستخدم هذا الجدول لتكوين تعيينات D-NAT لمجموعة نفق الشبكة.
الخطوة 4-4: قم بحفظ التغييرات.
الخطوة 5: بالنسبة للموقع A، قم بتكوين التوجيه الثابت،
الخطوة 5-1: من القائمة اليسرى، حدد علامة التبويب توجيه وقم بتمكين التوجيه الثابت إذا لم يكن قد تم تمكينه بالفعل.
الخطوة 5-2: أدخل الشبكات الفرعية والشبكة الفرعية الظاهرية في نطاقات عناوين IP، القسم.
الخطوة 5-3: أستخدم هذا الجدول لتكوين التوجيه لمجموعة نفق الشبكة.
الخطوة 5-4: قم بحفظ التغييرات.
| الموقع A - نفق IPsec |
الموقع B - نفق IPsec |
|
| الغاية NAT-1 |
غير متوفر |
الوصول الآمن إلى الموقع → CIDR الأصلي:192.168.200.0/24 CIDR المترجم: 10.40.40.0/24 |
| الغاية NAT-2 |
غير متوفر |
موقع → الوصول الآمن CIDR الأصلي: 192.168.200.0/24 CIDR المترجم: 10.30.30.0/24 |
| توجيه |
نطاقات عناوين IP: 10.40.40.0/24 192.168.200.0/24 |
غير متوفر |
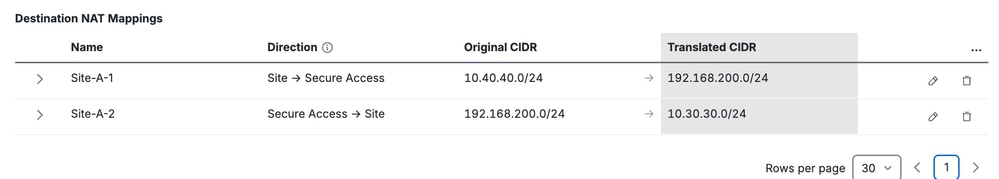 موقع نفق IPsec A - تكوين توجيه ثابت |
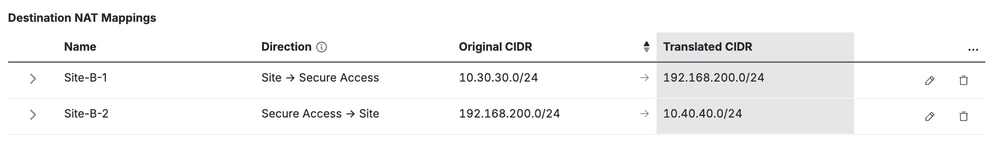 موقع نفق IPsec B - تكوين D-NAT |
المحتوى ذي الصلة
تخطيط NAT للوصول الآمن / تكوين مجموعة نفق الشبكة من Cisco
تكوين مجموعة نفق شبكة الوصول الآمن من Cisco ومرجع التوجيه
دليل أستكشاف أخطاء الوصول الآمن وإصلاحها وجمع البيانات الأساسية من Cisco
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
29-Oct-2026
|
إعادة الاعتماد - تنسيق محدث |
1.0 |
13-Aug-2026
|
الإصدار الأولي |
 التعليقات
