محرك خدمات الهوية - حالة عدم الثقة الطارئة في جذر الشهادة التعليمية وسلطات الشهادات المتوسطة

المحتويات
الغرض
فيما يلي الإرشادات المتعلقة بمحرك خدمات الهوية وموصل ISE PIC (موصل الهوية السلبية) لعدم الثقة في الحالات الطارئة بهيئات الشهادات الوسيطة والجذور في مودرا. لا يتضمن تكوين "محرك خدمة الهوية" مراجع الشهادات الوسيطة والجذر المتأثرة بشكل افتراضي في "المخزن الموثوق به"، ولكن يجب مراجعة تكوين ISE لضمان عدم إستخدامها عبر تكوين ما بعد التثبيت.
***إخلاء المسؤولية***
الغرض من هذه المقالة هو المساعدة في مراجعة تكوين ISE لتواجد مراجع الشهادات المتأثرة فقط. لا يزال محرك خدمات الهوية ككل قيد التحقيق وقد يتطلب المزيد من تحديثات التكوين أو البرامج في المستقبل. سيتم تحديث هذه المقالة بالإضافة إلى "المستشار الأمني" الموجود على موقع https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-emudhra-info-ScS22A1r.
شهادات النظام
استعرض للوصول إلى الإدارة -> النظام -> الشهادات -> شهادات النظام، حدد كل شهادة تم تعيينها للعقد من 1 إلى 1 وحدد طريقة العرض. [1]
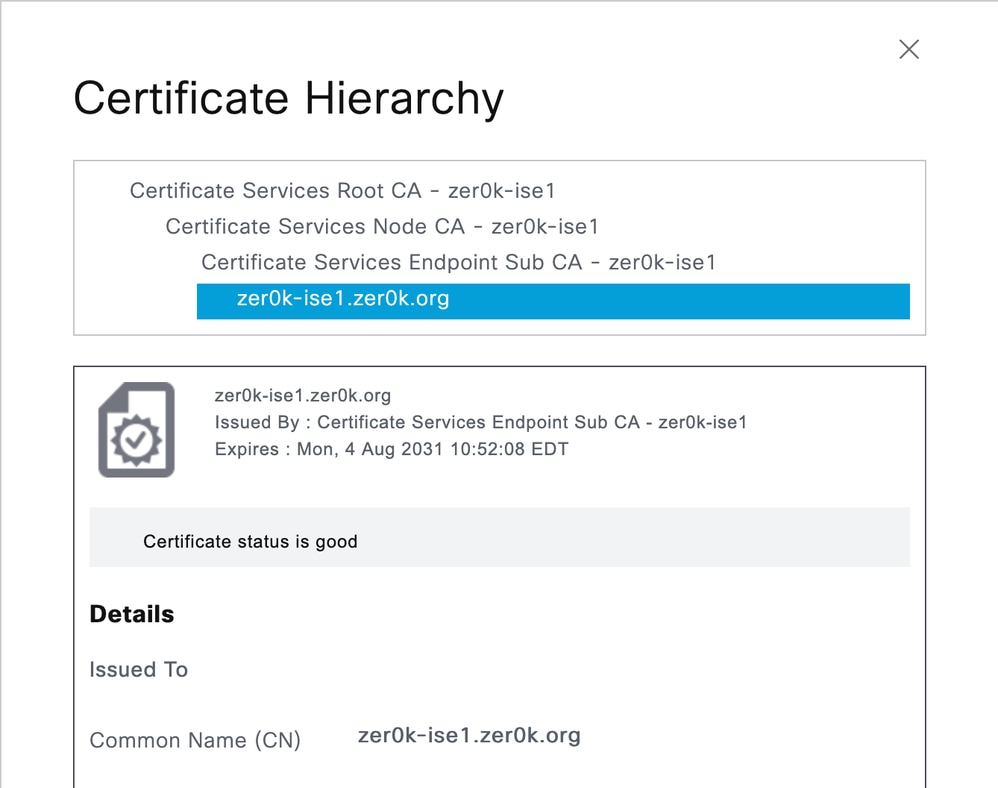
تأكد من أن المرجع المصدق المتأثر أو إصدار الشهادات غير موجودة في التدرج الهرمي للشهادات. إذا كانت قيد الاستخدام، ابدأ في إتخاذ خطوات لترحيل تلك الخدمة إلى مرجع مصدق جديد.
الشهادات الموثوق بها
الاستعراض إلى الإدارة -> النظام -> الشهادات -> الشهادات الموثوقة ومراجعة قائمة الشهادات الجذر والمتوسط المثبتة. إذا عثرت على مرجع مصدق واحد أو أكثر من المراجع المصدقة المتأثرة في القائمة الموثوق بها، لاحظ عمود "موثوق به ل" واتخذ الإجراء التالي لكل نوع [2]:
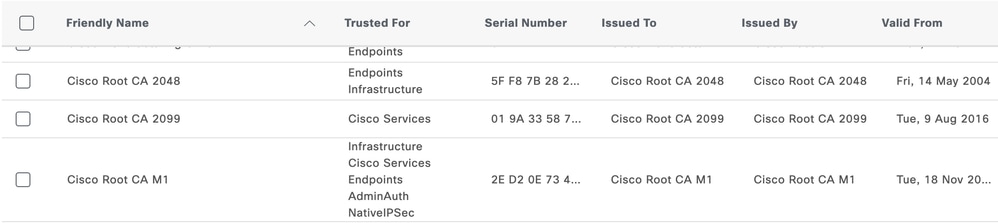
- خدمات Cisco - لا تستخدم Cisco eMap لأي خدمة، إذا كان هذا هو الإدخال الوحيد الذي يمكن حذف الشهادة.
- البنية الأساسية - تحقق من عدم طلب دور نقاط النهاية و/أو AdminAuth، تحقق من عدم إستخدام أي شهادة من المرجع المصدق أو المصدرين ضمن شهادات النظام
- نقاط النهاية - تحقق مما إذا كانت نقاط النهاية تقوم بمصادقة طلب السلسلة التي تم إختراقها، وإذا لم تكن متأكد مما إذا كانت نقاط النهاية تستخدم CA أو المصدرين، قم بتعطيل خيار "الثقة لمصادقة العميل و syslog" ومراقبة السجلات والتقارير المباشرة لفشل مصادقة العميل.
- AdminAuth - قم بإصدار شهادات جديدة للمسؤولين لديك، حيث يمكن نقل مصادقة مسؤول الخيار السريع مرة أخرى إلى تسجيل الدخول المستند إلى كلمة المرور أثناء إصدار شهادات جديدة.
- NativeIPSec - إذا كنت تستخدم ميزة IPSec الأصلية، فعليك ترحيل عملاء IPSec إلى CA جديد
خدمات أخرى
يجب مراجعة تكوينات الخدمة التالية لضمان عدم تأثير حذف أي شهادات موثوق بها متأثرة على وظيفة النظام. إذا كانت هذه الخدمات قيد الاستخدام، يجب إعادة تكوين الخدمات لاستخدام شهادات جديدة قبل حذف الشهادات الموثوق بها.
LDAP
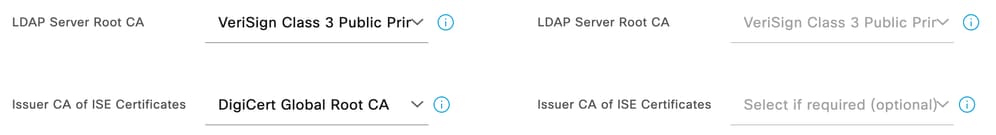
الاستعراض للوصول إلى الإدارة -> إدارة الهوية -> مصادر الهوية الخارجية -> LDAP. تحت كل إدخال LDAP، انقر على علامة التبويب الاتصال، إذا تم تمكين المصادقة الآمنة فتحقق من السلسلة لإعدادات "LDAP Server Root CA" و"Issuer CA for ISE Certificates". [3]
SYSLOG
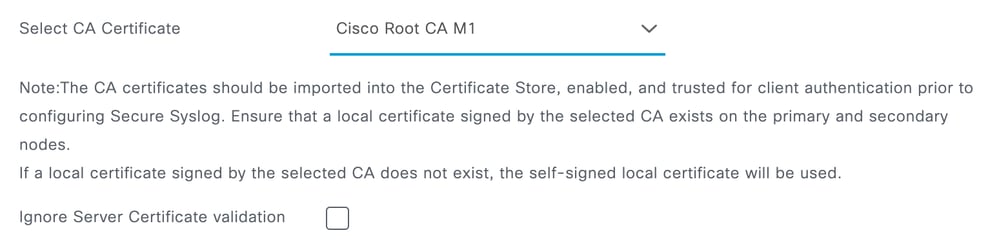
استعرض للوصول إلى الإدارة -> النظام -> التسجيل -> أهداف التسجيل عن بعد، اعرض كل خادم syslog آمن تم تكوينه لشهادة الجذر الموثوق بها التي تم تكوينها، إذا كانت إحدى شهادات CA المتأثرة قيد الاستخدام، فتحقق من السلسلة على خادم SYSLOG وأعد إصدار جذر جديد والثقة فيه إذا لزم الأمر. [4]
RADIUS DTLS
من الممكن تعيين "مصدر شهادات ISE ل ISE" إختياريا ضمن كل جهاز شبكة تحت الإدارة -> موارد الشبكة -> أجهزة الشبكة. يستخدم هذا الإعداد فقط لتحديد شهادة العميل التي سيستخدمها ISE لإصدار CoA إلى جهاز شبكة تم تكوينه ل DTLS. سيتم عرض الشهادة في صفحة "شهادات النظام" في ISE للعقدة بحيث لا يلزم التحقق من هذا الإعداد إلا لكل جهاز تكوين على الشبكة في حالة إصدار إصدار شهادة من إحدى شهادات eHandhra لعقدة ISE.
[2] إعدادات شهادة ISE الموثوقة
[4] تكوين هدف التسجيل عن بعد ل Syslog الآمن
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
26-Oct-2026
|
الإصدار الأولي |
 التعليقات
