تكوين وكيل معرف خامل لمحرك خدمات الهوية المستندة إلى EVT

المحتويات
المقدمة
يصف هذا المستند وكيل Passive Identity Connector (ISE-PIC) لمحرك خدمات الهوية الجديدة الذي تم تقديمه في إصدار ISE 3.0.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- إدارة خدمات الهوية من Cisco
- بروتوكولات MS-RPC و WMI
- إدارة Active Directory
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- Cisco Identity Services Engine، الإصدار 3.0 والإصدارات الأحدث
- نظام التشغيل Microsoft Windows Server 2016 Standard
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
كما تصف هذه المقالة ميزات وكيل ISE-PIC، وتكوين هذا العميل على ISE. أصبح وكيل ISE Passive Identity جزءا لا يتجزأ من حل جدار حماية الهوية الذي يستخدم مركز إدارة FirePOWER من Cisco أيضا.
الحاجة إلى بروتوكول جديد
تدفع ميزة الهوية السلبية (PASSIVE ID) الخاصة ب ISE عددا من حالات الاستخدام الهامة التي تتضمن جدار الحماية المستند إلى الهوية و EasyConnect وما إلى ذلك. تعتمد هذه الميزة على إمكانية مراقبة المستخدمين الذين يقومون بتسجيل الدخول إلى وحدات التحكم بالمجال ل Active Directory ومعرفة اسم المستخدم وعناوين IP الخاصة بهم. البروتوكول الرئيسي الحالي المستخدم لمراقبة وحدات التحكم بالمجال هو WMI. ومع ذلك، فإنه من الصعب/غير المباشر التكوين، كما أن له تأثير على الأداء على كل من العملاء والخوادم، كما أنه يتميز أحيانا بزمن وصول كبير للغاية في مشاهدة أحداث تسجيل الدخول في عمليات النشر واسعة النطاق. بعد بحث مستفيض وطرق بديلة لاستطلاع المعلومات المطلوبة لخدمات الهوية السلبية، تم إتخاذ قرار بشأن بروتوكول بديل - يعرف باسم Eventing API (EVT)، وهو أكثر كفاءة في معالجة حالة الاستخدام هذه. ويشار إليه في بعض الأحيان باسم MS-Even6، المعروف أيضا باسم Eventing Remote Protocol، وهو البروتوكول الأساسي القائم على RPC والقائم على السلك.
مزايا إستخدام MS-EVEN6
الإتاحة العالية
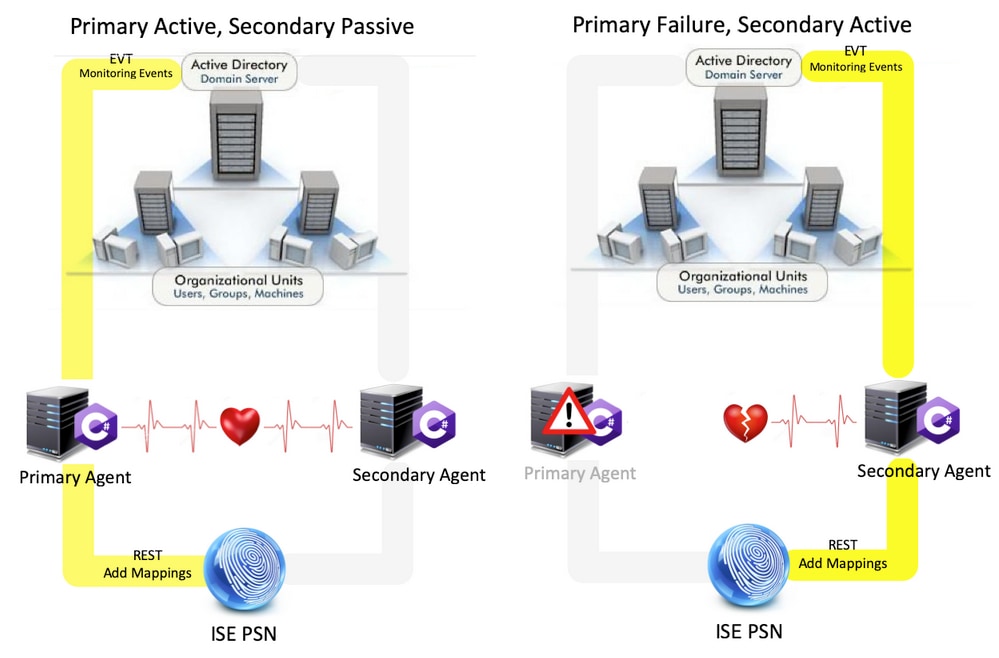
لم يكن لدى الوكيل الأصلي خيار التوفر العالي (HA)، وإذا لزم إجراء الصيانة على الخادم حيث يتم تشغيل البرنامج أو تعرض لانقطاع، فسيتعذر تسجيل الدخول وستفقد بعض الميزات مثل جدار الحماية المستند إلى الهوية البيانات خلال هذه الفترة. وكان هذا أحد الشواغل الرئيسية المتعلقة باستخدام وكيل ISE PIC قبل هذا الإصدار. بدءا من هذا الإصدار، يمكن أن يعمل العملاء بتوفر عال. يستخدم ISE منفذ UDP 9095 لتبادل نبضات القلب بين العملاء لضمان التوفر العالي. يمكن أن يكون هناك أزواج HA متعددة من البرامج التي يمكن تكوينها لمراقبة وحدات التحكم بالمجال المختلفة.
قابلية التطوير
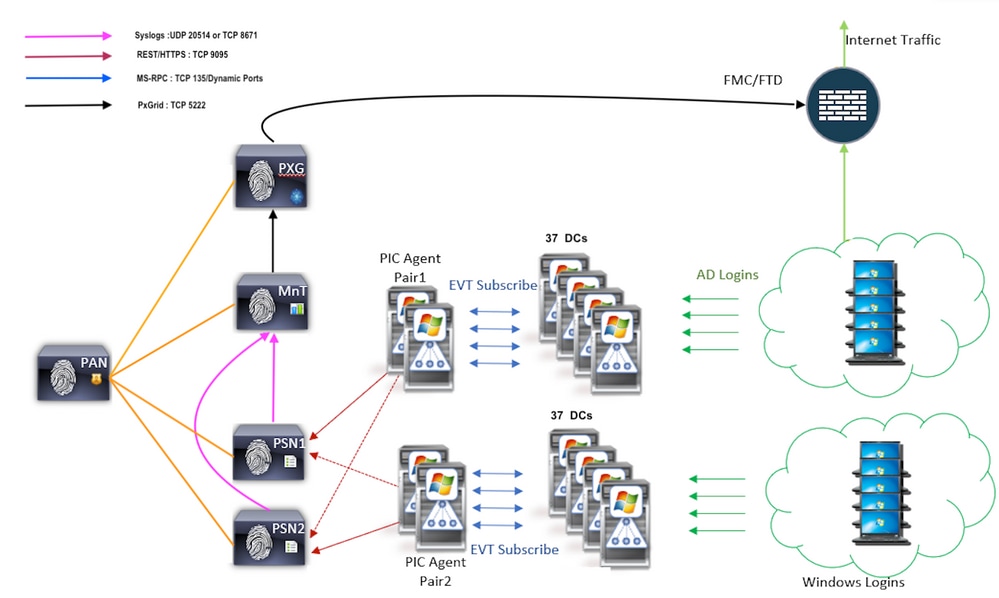
يوفر البرنامج الوكيل الجديد دعما أفضل مع زيادة أرقام المقياس لعدد مدعوم من وحدات التحكم بالمجال وعدد الأحداث التي يمكن معالجتها. ها هي أرقام المقياس التي تم إختبارها :
- الحد الأقصى لعدد وحدات التحكم بالمجال التي تم رصدها (مع زوجين من البرامج): 74
- الحد الأقصى لعدد التعيينات/الأحداث التي تم إختبارها: 292000 (3950 حدثا لكل تيار مستمر)
- الحد الأقصى لإجمالي تكلفة الملكية (TPS) الذي تم إختباره: 500
تطوير بنية إعداد الاختبار
استعلام الأحداث التاريخية
في حالة تجاوز الفشل، أو في حالة إجراء إعادة تشغيل الخدمة لوكيل PIC، لضمان عدم فقد أية بيانات، يتم الاستعلام عن الأحداث التي تم إنشاؤها في الماضي لفترة زمنية تم تكوينها وإرسالها إلى عقد PSN مرة أخرى. وبشكل افتراضي، يتم الاستعلام من ISE عن الأحداث السابقة التي تقع منذ بدء الخدمة بقيمة 60 ثانية لرفض أي فقد للبيانات أثناء فقدان الخدمة.
تكاليف معالجة أقل
وعلى عكس WMI التي تستخدم وحدة المعالجة المركزية (CPU) بشكل مكثف ضمن الأحمال الكبيرة أو الكبيرة، فإن تقنية EVT لا تستهلك العديد من الموارد مثل WMI. وأظهرت إختبارات القياس أداء محسنا كثيرا للاستفسارات باستخدام تقنية EVT.
التكوين
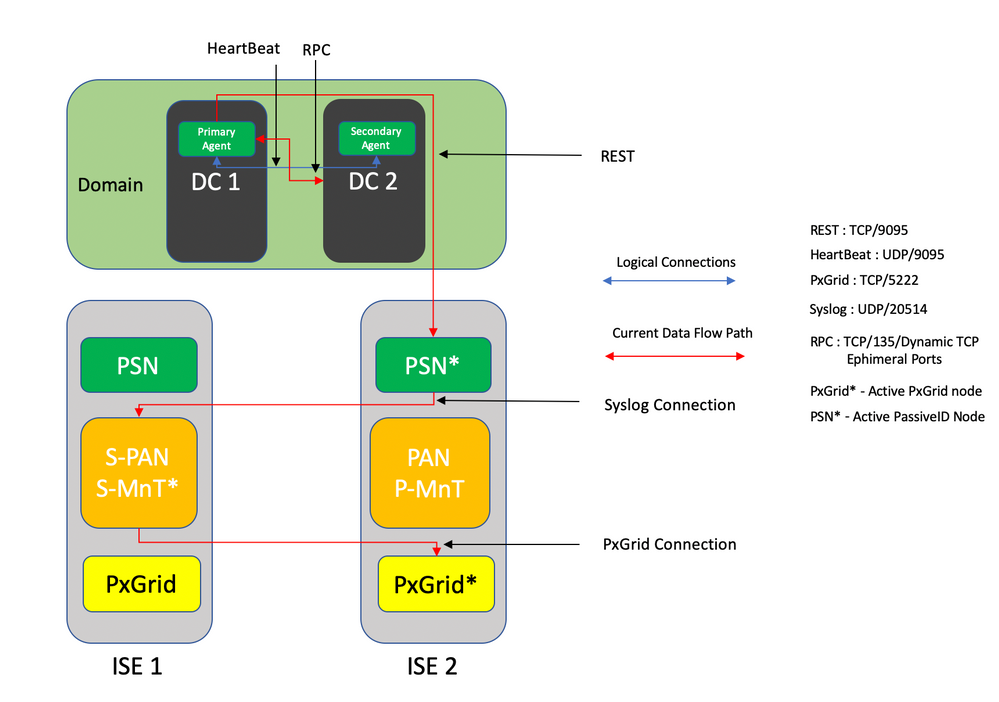
الرسم التخطيطي للاتصال
التكوينات
تكوين ISE لوكيل PassiveID
لتكوين خدمات PassiveID، يجب تمكين خدمات Passive Identity على عقدة خدمة سياسة واحدة (PSN) على الأقل. يمكن إستخدام عقدتين كحد أقصى لخدمات الهوية الخاملة التي تعمل في وضع التشغيل النشط/الاحتياطي. يجب أيضا انضمام ISE إلى مجال Active Directory ويمكن فقط مراقبة وحدات التحكم بالمجال هذه الموجودة في هذا المجال بواسطة "وكلاء" تم تكوينهم على ISE. للانضمام إلى ISE إلى مجال Active Directory، ارجع إلى دليل تكامل Active Directory.
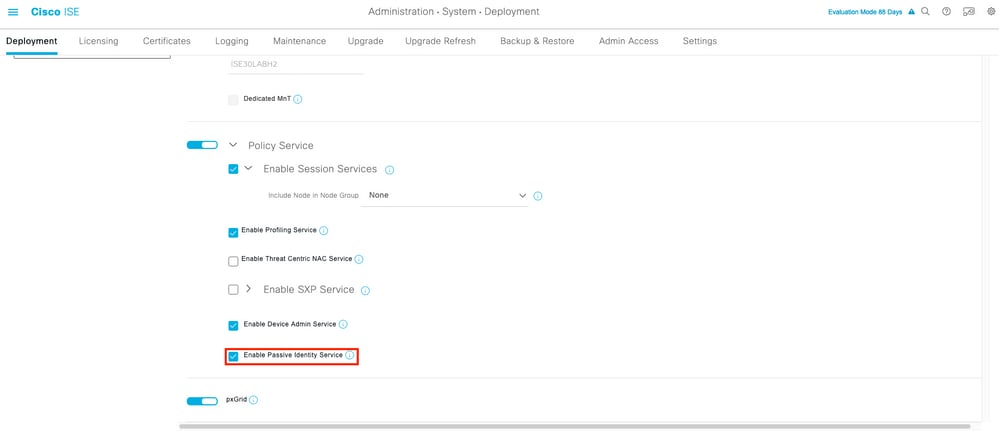
انتقل إلى إدارة > نظام > نشر > [أختر PSN] > تحرير لتمكين خدمات الهوية الخاملة كما هو موضح هنا:

انتقل إلى مراكز العمل > PassiveID > موفرات > وكلاء > إضافة لنشر وكيل جديد كما هو موضح هنا:
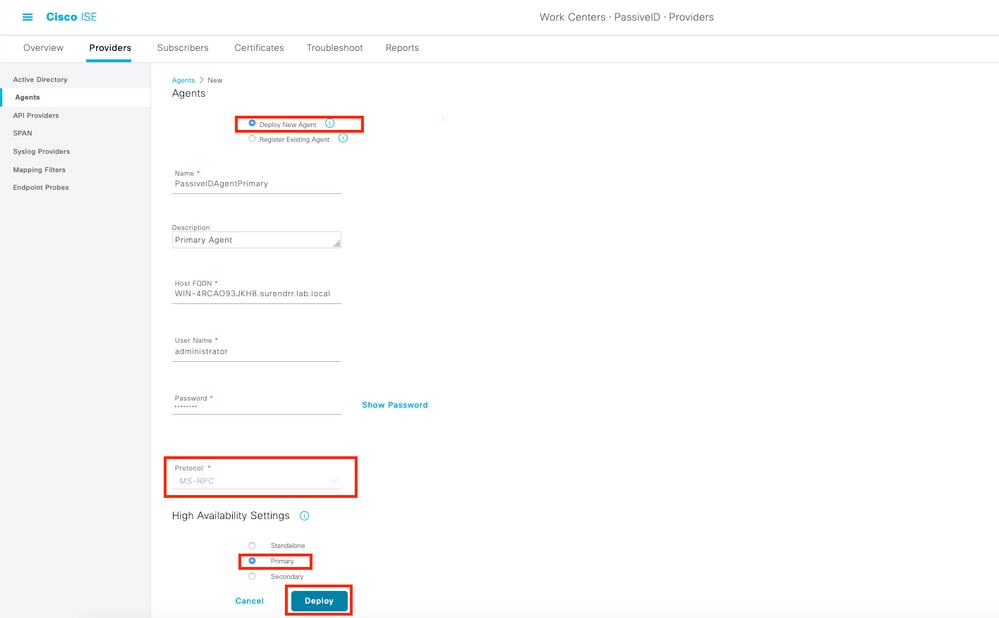
بعد عملية نشر ناجحة، قم بتكوين عميل آخر على خادم مختلف، ثم أضفه كعميل ثانوي، ثم نظيره الأساسي كما هو موضح في هذه الصورة.
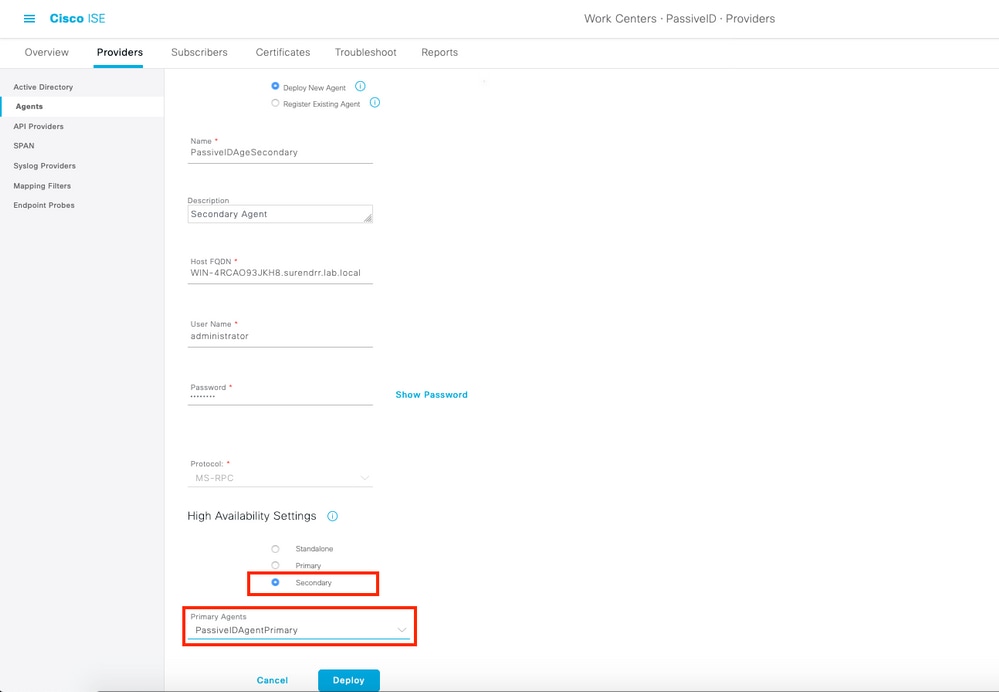
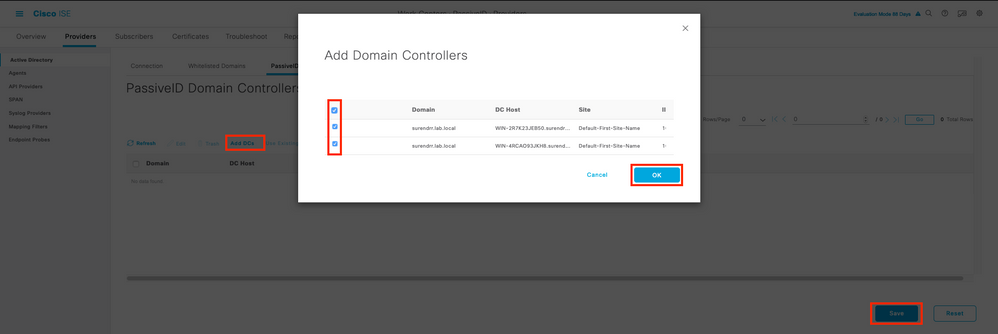
من أجل مراقبة وحدات التحكم بالمجال التي تستخدم الوكلاء، انتقل إلى مراكز العمل > PassiveID > موفري الخدمات > Active Directory > [انقر على نقطة الربط] > PassiveID . انقر فوق إضافة وحدات التحكم بالمجال واختر وحدات التحكم بالمجال التي يتم إسترداد أحداث/تعيين User-IP منها، وانقر فوق OK، ثم انقر فوق حفظ لحفظ التغييرات، كما هو موضح في هذه الصورة.
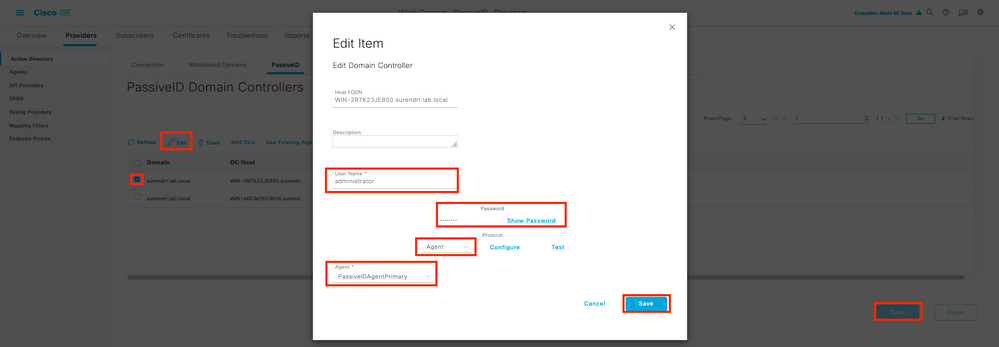
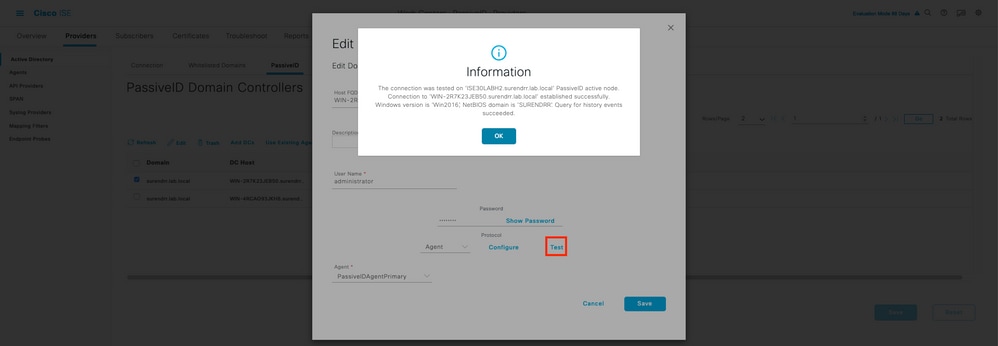
لتحديد الوكلاء الذين يمكن إستخدامهم لاسترداد الأحداث منهم، انتقل إلى مراكز العمل > PassiveID > موفري الخدمات > Active Directory > [انقر على نقطة الربط] > PassiveID. أخترت المجال جهاز تحكم وطقطقة يحرر. أدخل اسم المستخدم وكلمة المرور. أختر وكيل، ثم احفظ الشاشة. انقر فوق حفظ في علامة التبويب PassiveID لإكمال التكوين.
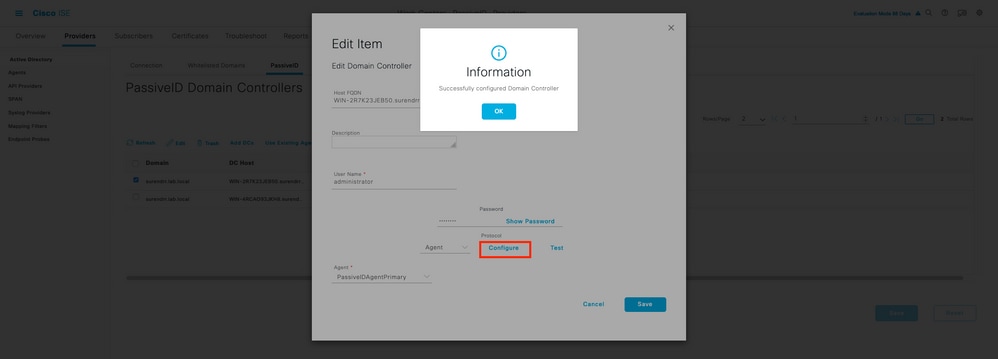
 مراقبة وحدة تحكم بالمجال
فهم ملف تكوين وكيل PassiveID
يتواجد ملف تكوين عامل PassiveID في C:\Program files (x86)\Cisco\Cisco ISE PassiveID Agent\PICAgent.exe.config. يحتوي ملف التكوين على محتوى موضح هنا:
<؟xml version="1.0" encoding="utf-8"؟>
<التكوين>
<configSections>
<section name="log4net" type="log4net.config.log4NetConfigurationSectionHandler، log4net"/>
</configSections>
<log4net>
<root>
<level value="debug" /> <!— مستويات التسجيل: إيقاف تشغيل، فادح، خطأ، تحذير، معلومات، تصحيح أخطاء، الكل —>
<!— يعمل هذا على تعيين مستوى "السجل" الخاص بالسجلات التي تم تجميعها لعامل PassiveID على الخادم الذي يتم تشغيله عليه. —>
<appender-ref ref="RollingFileAppender" />
</root>
<Appender name="RollingFileAppender" type="log4net.Appender.RollingFileAppender">
<file value="CiscoISEPICAgent.log" /> <!— لا تقم بتعديل هذا —>
<appendToFile value="true" />
<rollingStyle value="size" />
<maxSizeRollBackup value="5" /> <!— يضبط هذا الرقم الحد الأقصى لعدد ملفات السجل التي يتم إنشاؤها قبل تدويرها —>
<maximumFileSize value="10 ميغابايت" /> <!— يضبط هذا أقصى حجم لكل ملف سجل يتم إنشاؤه —>
<staticLogFileName value="true" />
<نوع التخطيط="log4net.Layout.PatternLayout">
<conversionPattern value="٪date ٪level - ٪message٪new line" />
</التخطيط>
</الملحق>
</log4net>
<بدء التشغيل>
<supportedRuntime version="v4.0"/>
<supportedRuntime version="v2.0.50727"/>
</startup>
<appSettings>
<add key="heartBeatFrequency" value="400" /> <!— يحدد هذا الرقم تردد نبض القلب في مللي ثانية التي يتم تشغيلها بين العميل الأساسي والعامل الثانوي إذا تم تكوينها في زوج على ISE —>
<add key="heartbeatThreshold" value="1000"/> <!— يحدد هذا الرقم الحد الأقصى للمدة الزمنية بالثواني المللي التي ينتظر العميل من أجلها نقرات القلب التي يتم بعد ذلك وضع علامة أسفل على العميل الآخر —>
<add key="showHeartbeats" value="false" /> <!— قم بتغيير القيمة إلى "true" لعرض رسائل نبض القلب في ملف السجل —>
<add key="maxRestThreads" value="200" /> <!— يحدد الحد الأقصى لعدد مؤشرات ترابط REST التي يمكن إنتاجها لإرسال الأحداث إلى ISE. لا تغير هذه القيمة حتى وما لم ينصح به من Cisco TAC. —>
<add key="mappingTransport" value="rest" /> <!— يحدد نوع الوسيط المستخدم لإرسال التعيينات إلى ISE. لا تغير هذه القيمة —>
<add key="maxHistorySeconds" value="60" /> <!— يحدد المدة بالثواني في الماضي التي يجب إسترداد الأحداث التاريخية لها في حالة إعادة تشغيل الخدمة —>
<add key="restTimeout" value="5000" /> <!— يحدد قيمة المهلة لاستدعاء REST إلى ISE —>
<add key="showTPS" value="false" /> <!— قم بتغيير هذه القيمة إلى "true" لعرض TPS للأحداث التي يتم استقبالها وإرسالها إلى ISE —>
<add key="showPOST" value="false" /> <!— قم بتغيير هذه القيمة إلى "true" لطباعة الأحداث التي يتم إرسالها إلى ISE —>
<add key="nodeFailOverTimeSpan" value="5000" /> <!— يحدد شرط الحد بالمللي ثانية التي يتم خلالها حساب عدد الأخطاء التي يمكن أن تحدث في الاتصال بعقدة PSN PassiveID النشطة لتخطي الفشل —>
<add key="nodeFailOverMaxErrors" value="5" /> <!— يحدد الحد الأقصى لعدد الأخطاء المسموح بها داخل العقدة المحددة FailoverTimeSpan قبل الفشل في الوصول إلى عقدة PassiveID PSN في وضع الاستعداد —>
</appSettings>
</configuration>
التحقق من الصحة
التحقق من خدمات PassiveID على ISE
1. تحقق من تمكين خدمة PassiveID على واجهة المستخدم الرسومية (GUI)، كما تم وضع علامة على قيد التشغيل من الأمر show application status على واجهة سطر الأوامر (CLI) الخاصة ب ISE.
ISE PROCESS NAME STATE PROCESS ID
--------------------------------------------------------------------
Database Listener running 129052
Database Server running 108 PROCESSES
Application Server running 9830
Profiler Database running 5127
ISE Indexing Engine running 13361
AD Connector running 20609
M&T Session Database running 4915
M&T Log Processor running 10041
Certificate Authority Service running 15493
EST Service running 41658
SXP Engine Service disabled
Docker Daemon running 815
TC-NAC Service disabled
pxGrid Infrastructure Service disabled
pxGrid Publisher Subscriber Service disabled
pxGrid Connection Manager disabled
pxGrid Controller disabled
PassiveID WMI Service running 15951
PassiveID Syslog Service running 16531
PassiveID API Service running 17093
PassiveID Agent Service running 17830
PassiveID Endpoint Service running 18281
PassiveID SPAN Service running 20253
DHCP Server (dhcpd) disabled
DNS Server (named) disabled
ISE Messaging Service running 1472
ISE API Gateway Database Service running 4026
ISE API Gateway Service running 7661
Segmentation Policy Service disabled
REST Auth Service disabled
SSE Connector disabled
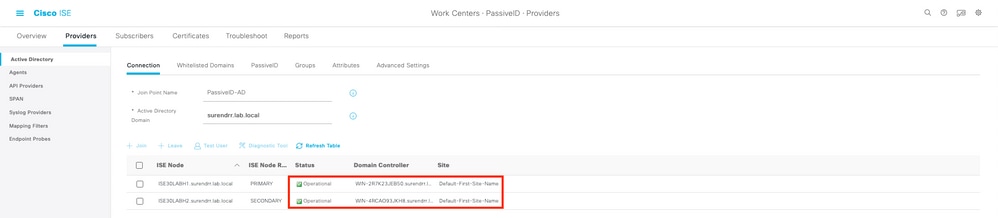
2. تحقق مما إذا كان موفر ISE Active Directory متصلا بوحدات التحكم بالمجال في مراكز العمل > PassiveID > موفري الخدمات > Active Directory > Connection.
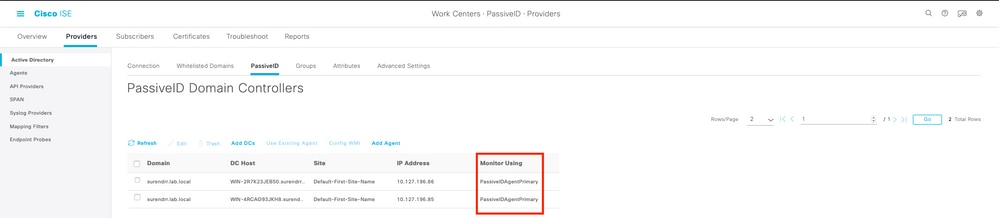
3. تحقق مما إذا كانت وحدات التحكم بالمجال المطلوبة يتم مراقبتها بواسطة الوكيل في مراكز العمل > PassiveID > موفري الخدمات > Active Directory > PassiveID.
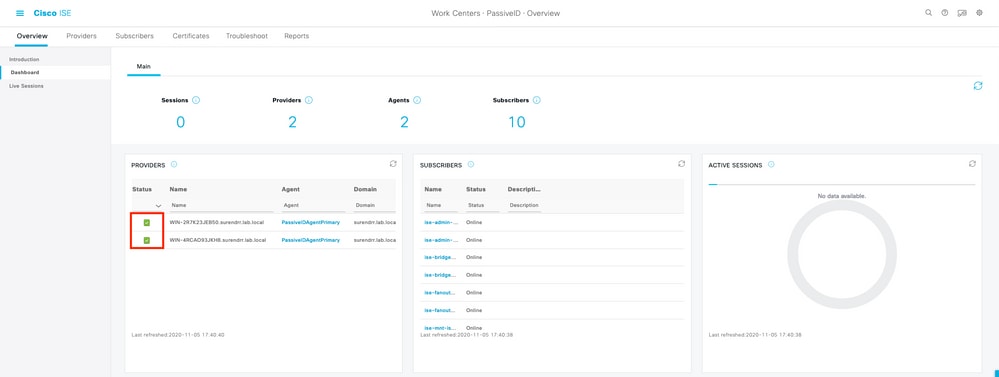
4. تحقق مما إذا كانت حالة وحدات التحكم بالمجال التي يتم مراقبتها قيد التشغيل. على سبيل المثال، تم وضع علامة أخضر على لوحة المعلومات في مراكز العمل > PassiveID > نظرة عامة > لوحة المعلومات.
5. تحقق من تعبئة جلسات عمل Live عند تسجيل تسجيل دخول إلى Windows على وحدة التحكم بالمجال في مراكز العمل > PassiveID > نظرة عامة > جلسات عمل Live.
التحقق من خدمات الوكيل على خادم Windows
1. تحقق من خدمة ISEPICAgent على الخادم حيث تم تثبيت وكيل PIC.
الإعدادات المطلوبة في Windows AD Domain - كائنات نهج المجموعة (GPO)
1. يمكن لعامل ISE PIC قراءة إدخالات أحداث تسجيل دخول المستخدم وأحداث تسجيل الدخول، يمكن أن يكون الحساب المستخدم حساب خدمة (بدون انتهاء صلاحية كلمة المرور) ويمكن أن يكون حساب مجال نظامي وعضوا في مجموعة قراء سجل الأحداث
2.- في "نهج المجال"، تأكد من تعيين هذه الإعدادات على:
نهج المجال الافتراضي (أو النهج الذي يستخدمه العميل لأجهزة المجال الخاصة به) > إعدادات Windows > إعدادات الأمان > النهج المحلية > نهج التدقيق وتمكين هذه الإدخالات:

يعتمد بعض العملاء على تكوين نهج التدقيق المتقدم بدلا من إستخدام السياسات المحلية القديمة
.
إذا كان هذا هو الحال، فقم بتعيين سياسات التدقيق المتقدمة: في محرر إدارة نهج المجموعة. توسيع تكوين → الكمبيوتر انتقل إلى السياسات → انتقل إلى إعدادات Windows → انتقل إلى إعدادات الأمان → انتقل إلى تكوين نهج التدقيق المتقدم → انتقل إلى نهج التدقيق. تعيين سياسات التدقيق هذه:
إدارة الحسابات
· تدقيق إدارة حساب الكمبيوتر: نجاح
· إدارة مجموعة توزيع التدقيق: نجاح
· مراجعة إدارة مجموعة الأمان: نجاح
· تدقيق إدارة حساب المستخدم: نجاح
وصول DS
· تدقيق الوصول إلى خدمة دليل: نجاح
تسجيل الدخول/تسجيل الخروج
· تسجيل الخروج للتدقيق: نجاح
يمكن مشاهدة إدخال جلسة العمل في ISE PIC بشكل غير مقصود، فقط بعد تسجيل دخول المستخدم.
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
3.0 |
20-Oct-2026
|
إعادة الاعتماد - نص بديل محدث، SEO، الترجمة الآلية والتنسيق. |
2.0 |
01-Aug-2024
|
نص بديل مضاف.
مقدمة محدثة وترجمة آلية وتنسيق. |
1.0 |
10-Dec-2020
|
الإصدار الأولي |
 التعليقات
