تكوين ISE لتعيين علامات مجموعة أمان TrustSec لجلسات عمل PassiveID

المقدمة
يصف هذا المستند كيفية تكوين علامات مجموعة الأمان (SGTs) وتخصيصها لجلسات عمل معرف الخامل من خلال سياسات التخويل في ISE 3.2.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- Cisco ISE 3.2
- Passive ID و TrustSec و PxGrid
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- Cisco ISE 3.2
- FMC 7.0.1
- WS-C3850-24P التي تشغل الإصدار 16.12.1
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
Cisco Identity Services Engine (ISE) 3.2 هو الإصدار الأدنى الذي يدعم هذه الإمكانية. لا يغطي هذا المستند تكوين PassiveID و PxGrid و SXP. للحصول على معلومات ذات صلة، راجع دليل الإدارة.
في إصدارات ISE 3. 1 أو الإصدارات الأقدم، يمكن تعيين رقم مجموعة أمان (SGT) فقط لجلسة عمل RADIUS أو المصادقة النشطة مثل 802. 1x و MAB. مع ISE 3.2، يمكننا تكوين سياسات التخويل لجلسات عمل PassiveID بحيث أنه عندما يستقبل Identity Services Engine (ISE) أحداث تسجيل دخول المستخدم من موفر مثل Active Directory Domain Controllers (AD DC) WMI أو وكيل AD، فإنه يعين علامة مجموعة أمان (SGT) لجلسة عمل PassiveID استنادا إلى عضوية مجموعة Active Directory (AD) للمستخدم. يمكن نشر تفاصيل تعيين IP-Sgt ومجموعة الإعلانات الخاصة ب PassiveID إلى مجال TrustSec عبر بروتوكول تبادل الرقيب (SXP) و/أو إلى مشتركي شبكة تبادل النظام الأساسي (PXgrid) مثل مركز إدارة الطاقة النارية (FMC) من Cisco وتحليلات الشبكة الآمنة (Stealthwatch) من Cisco.
التكوين
الرسم التخطيطي للتدفق
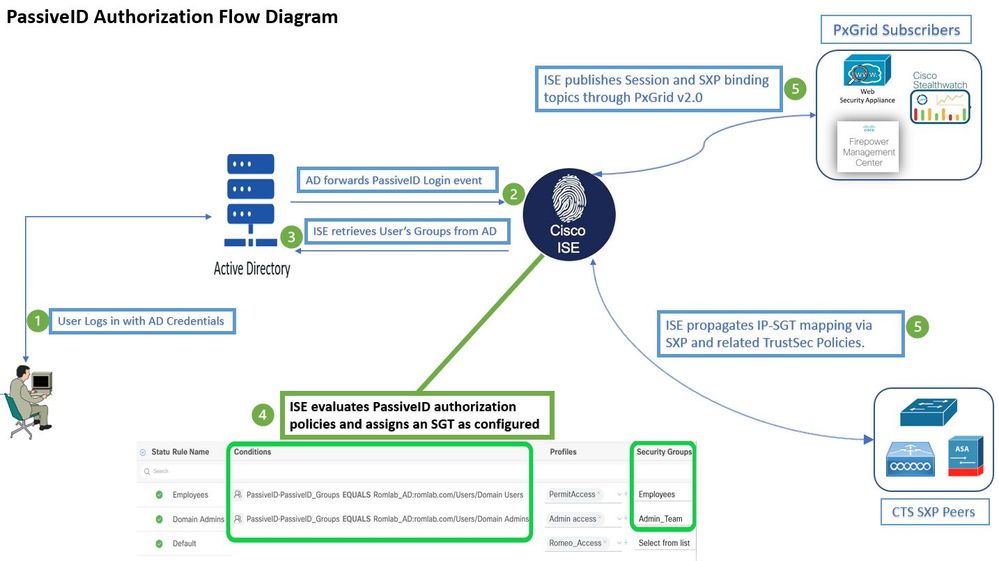 الرسم التخطيطي للتدفق
التكوينات
تمكين تدفق التخويل:
انتقل إلى خانة الاختيار Active Directory > Advanced Settings > PassiveID Settings وحدد Authorization Flow منها لتكوين سياسات التخويل لمستخدمي تسجيل الدخول إلى PassiveID. هذا خيار أعجزت افتراضيا.
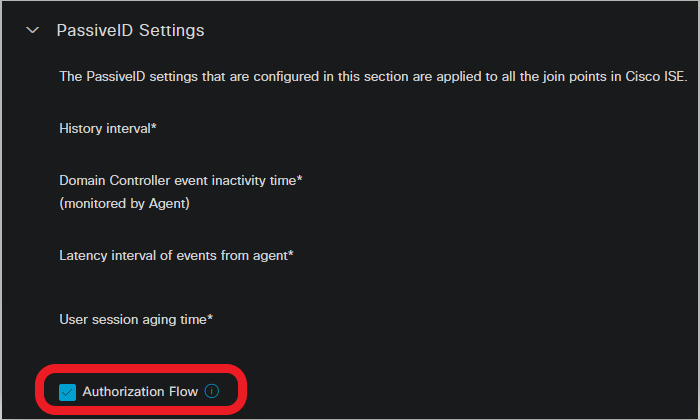 تمكين تدفق التخويل
تكوين مجموعة النهج:
- إنشاء مجموعة سياسات منفصلة ل PassiveID (مستحسن).
- للشروط، أستخدم السمة
PassiveID·PassiveID_Providerوحدد نوع الموفر الخاص بك.
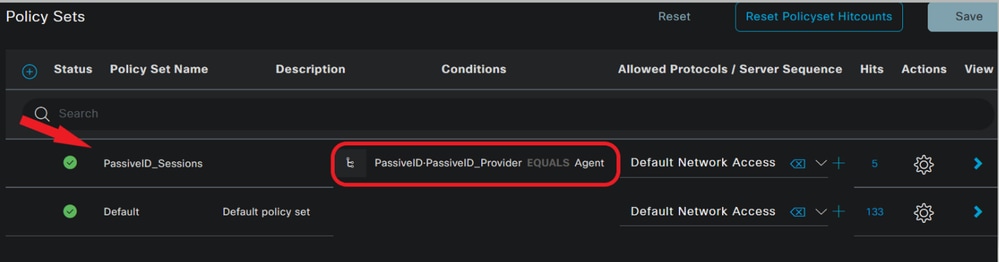 مجموعات النهج
- تكوين قواعد التفويض لمجموعة النهج التي تم إنشاؤها في الخطوة 1.
- قم بإنشاء شرط لكل قاعدة واستخدم قاموس PassiveID بناء على مجموعات AD أو أسماء المستخدمين أو كليهما.
- قم بتعيين علامة مجموعة أمان لكل قاعدة وقم بحفظ التكوينات.
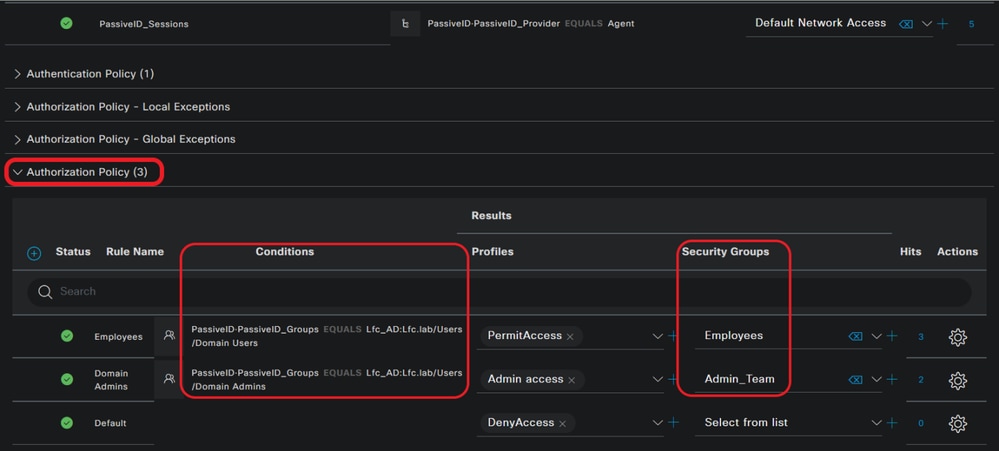 سياسة التخويل
4. انتقل Work Centers > TrustSec > Settings > SXP Settings لتمكين تعيينات PassiveID Publish SXP bindings on pxGrid Add RADIUS and PassiveID Mappings into SXP IP SGT Mapping Table ومشاركتها مع مشتركي PxGrid وتضمينها في جدول تعيينات SXP على ISE.
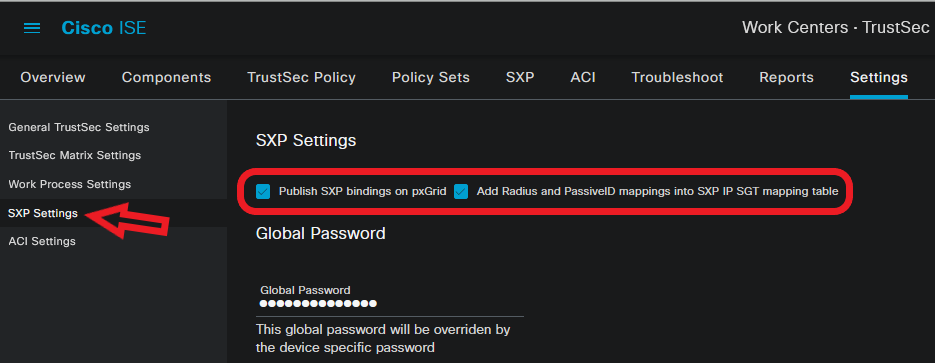 إعدادات SXP
التحقق من الصحة
استخدم هذا القسم لتأكيد عمل التكوين بشكل صحيح.
التحقق من ISE
بمجرد إرسال أحداث تسجيل دخول المستخدم إلى ISE من موفر مثل WMI أو وكيل AD لوحدات تحكم مجال خدمة Active Directory (AD DC)، انتقل إلى فحص سجلات Live. انتقل إلى Operations > Radius > Live Logs.
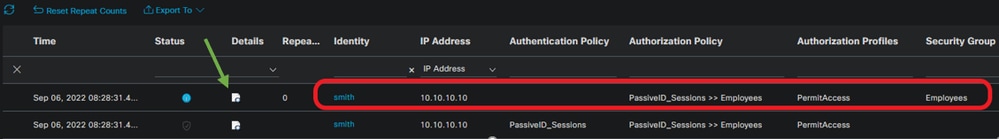 سجلات Radius المباشرة
انقر فوق رمز المكبر في عمود التفاصيل لعرض تقرير مفصل لمستخدم، في هذا المثال Smith (مستخدمو المجال) كما هو موضح هنا.
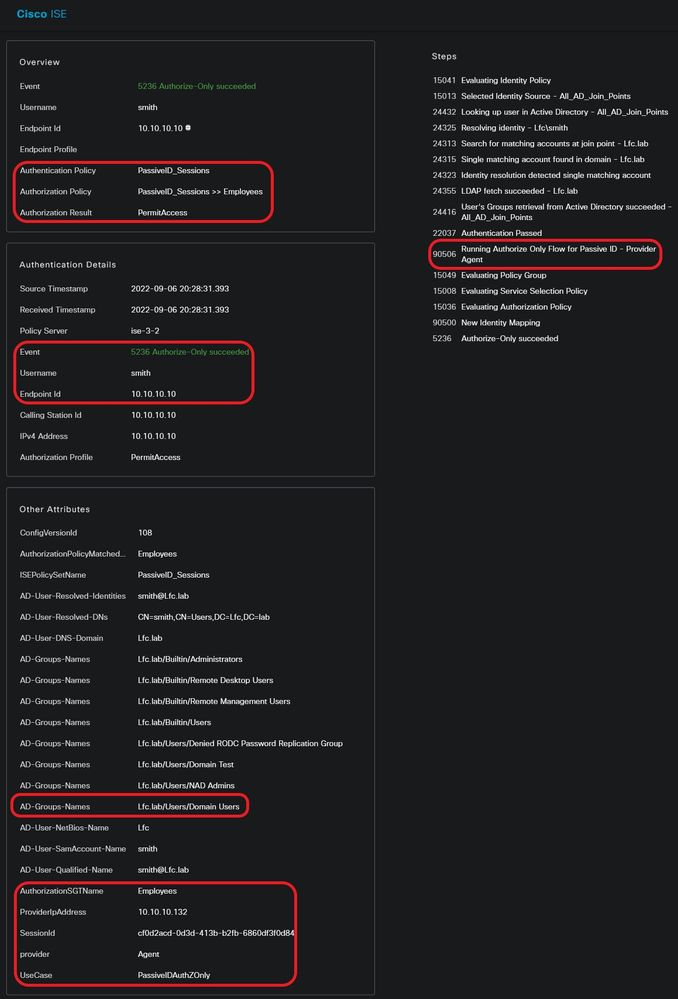
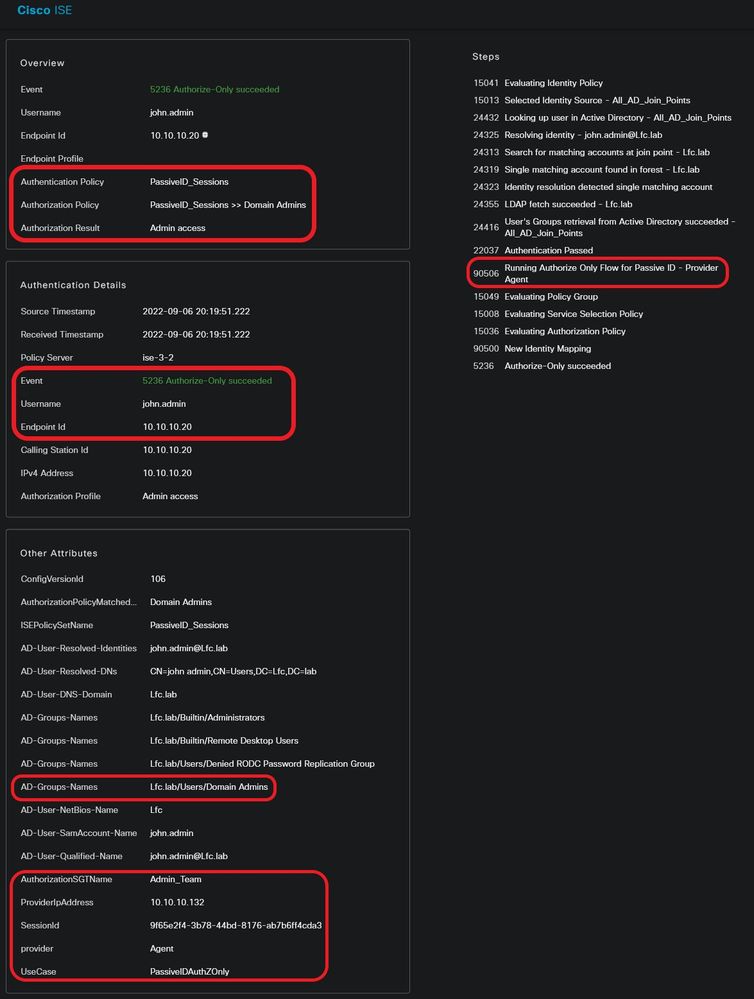
تقرير مفصل لمستخدم آخر (مسؤولو المجال). وكما هو موضح هنا، يتم تعيين مساعد رقيب مختلف وفقا لسياسة التخويل التي تم تكوينها.
تحقق من جدول تعيين الرقيب/IP في ISE. انتقل إلى Work Centers > TrustSec > All SXP Mappings.
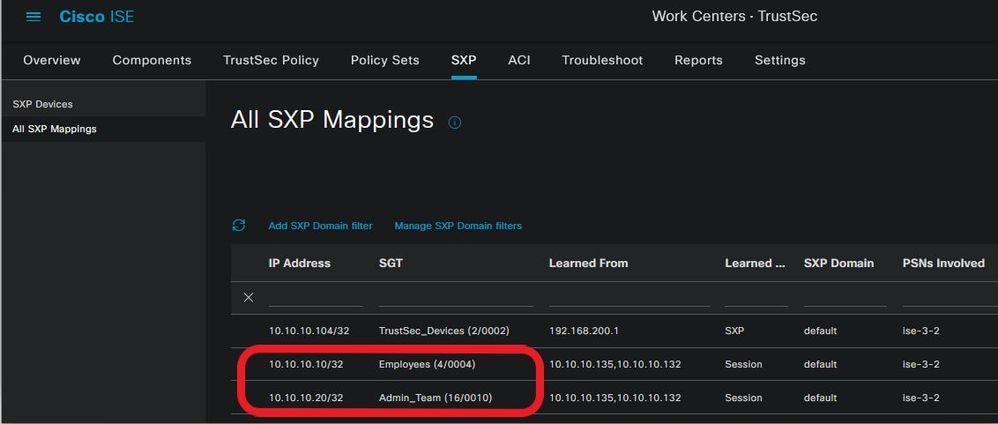 جدول تعيينات SXP
التحقق من مشترك PxGrid
يتحقق قصاصة واجهة سطر الأوامر (CLI) هذه من أن وحدة التحكم في الإدارة الأساسية (FMC) قد تعلمت تعيينات IP-SGT لجلسات PassiveID المذكورة سابقا من ISE.
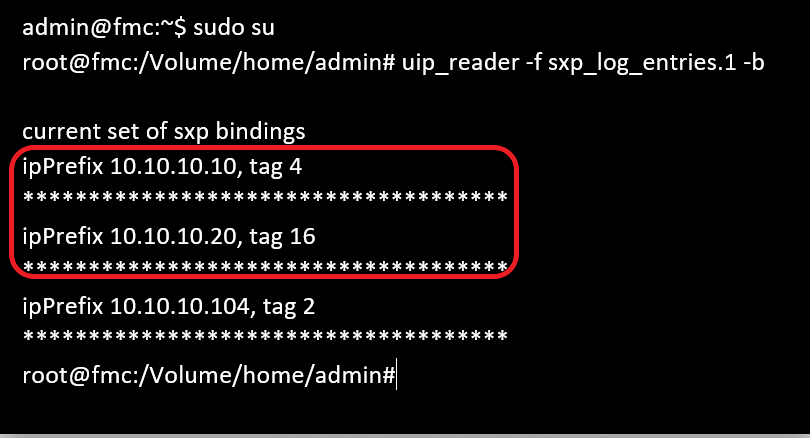 التحقق من واجهة سطر الأوامر (CLI) ل FMC
التحقق من نظير TrustSec SXP
لقد تعلم المحول تعيينات IP-SGT لجلسات عمل PassiveID من ISE، كما هو موضح في مقتبس واجهة سطر الأوامر هذا.
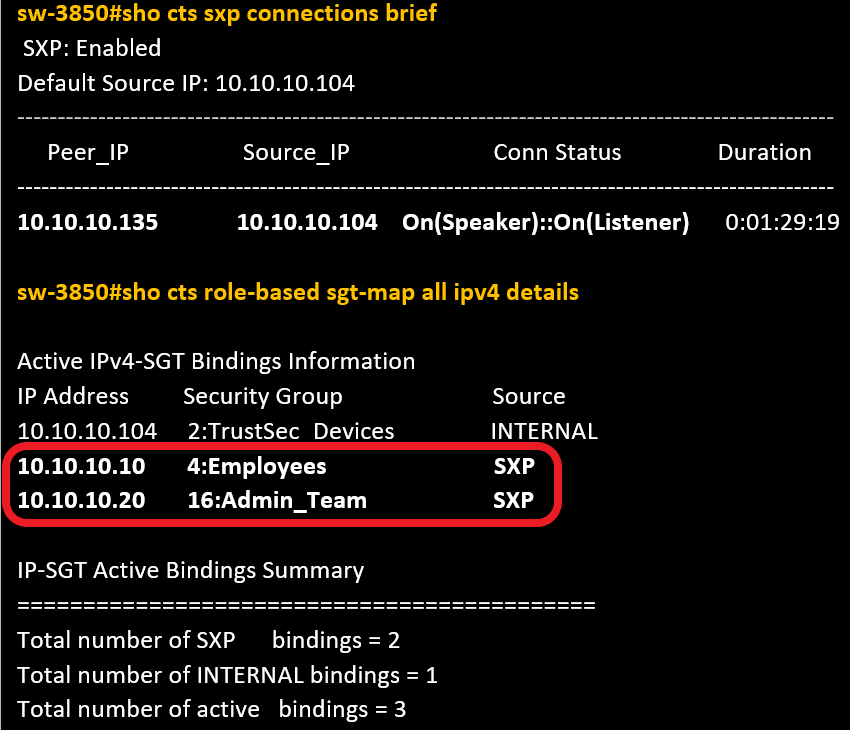 التحقق من واجهة سطر الأوامر (CLI) للمحول
استكشاف الأخطاء وإصلاحها
يوفر هذا القسم معلومات يمكنك إستخدامها لاستكشاف أخطاء هذا التدفق وإصلاحها.
تمكين تصحيح الأخطاء على ISE
انتقل إلى Administration > System > Logging > Debug Log Configuration تعيين المكونات التالية على المستوى المحدد.
| عقدة |
اسم المكون |
مستوى التسجيل |
اسم ملف السجل |
| PassiveID |
خوامل |
أثر |
passiveid-*.log |
| PxGrid |
pxgrid |
أثر |
pxgrid-server.log |
| SXP |
sxp |
تصحيح الأخطاء |
sxp.log |
قصاصات السجلات
1. يستلم ISE أحداث تسجيل الدخول من الموفر:
Passiveid-*.log file:
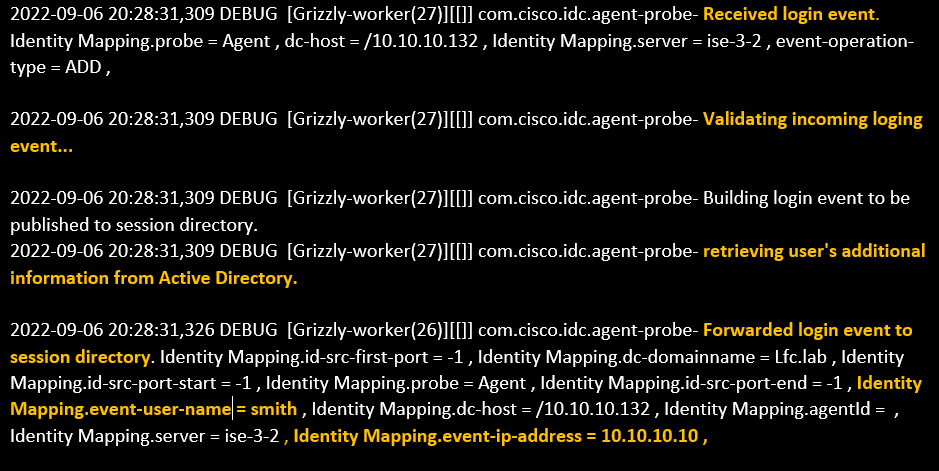 ملف Passiveid-*.log
2. يقوم ISE بتعيين الرقيب وفقا لسياسة التخويل التي تم تكوينها ويقوم بنشر مخطط IP-SGT لمستخدمي PassiveID إلى مشتركي PxGrid ونظراء SXP:
ملف sxp.log:
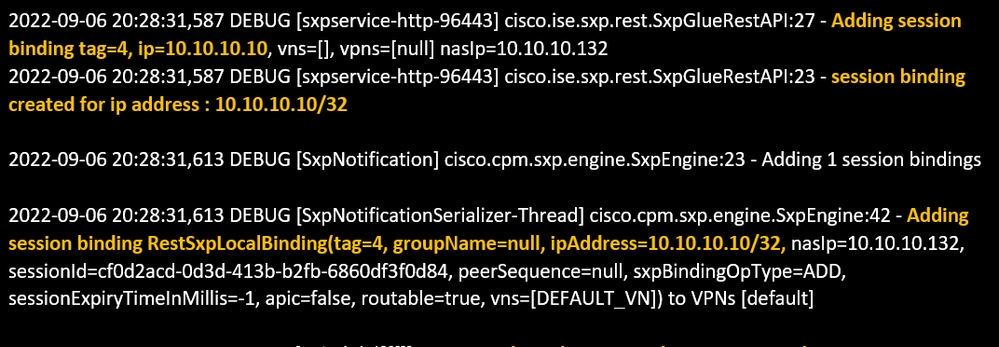 ملف sxp.log
pxgrid-server.log file:
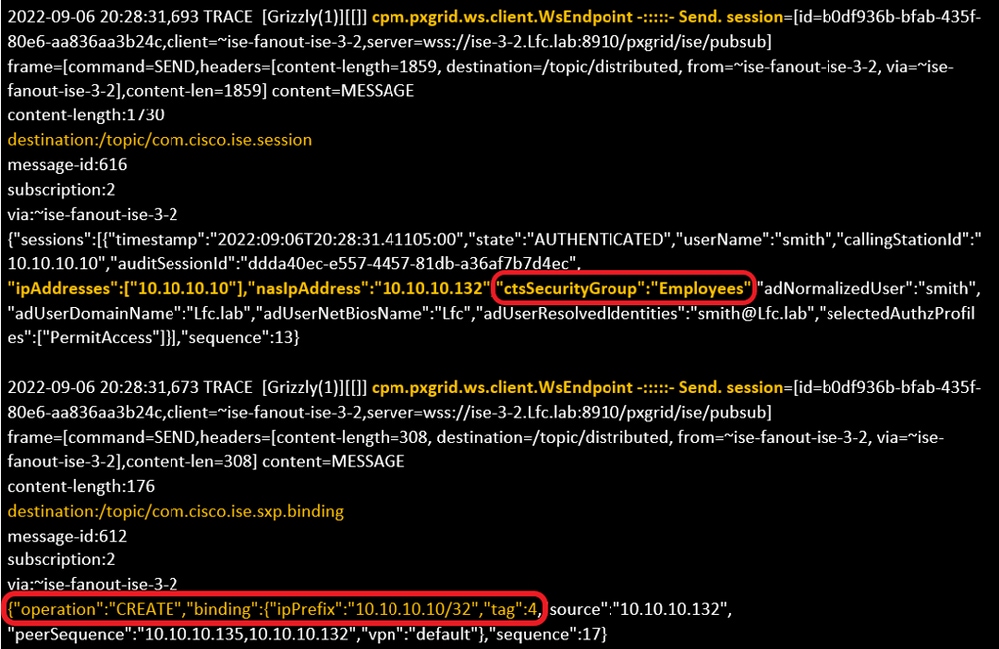 ملف pxgrid-server.log
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
3.0 |
18-Sep-2026
|
إعادة الاعتماد - نص بديل محدث وارتباطات هدف وتنسيق. |
2.0 |
15-Feb-2023
|
الإصدار الأولي |
1.0 |
09-Feb-2023
|
الإصدار الأولي |
 التعليقات
