تكوين البنية الأساسية البرمجية الحساسة VRF على IOS XE

المقدمة
يصف هذا وثيقة التشكيل من VRF-aware برمجية بنية أساسية (VASI) شبكة عنوان ترجمة (NAT) على مسحاج تخديد أن يركض cisco ios ® XE.
المتطلبات الأساسية
المتطلبات
لا توجد متطلبات خاصة لهذا المستند.
المكونات المستخدمة
لا يقتصر هذا المستند على إصدارات برامج ومكونات مادية معينة. ينطبق هذا المستند على جميع محولات وموجهات Cisco التي تعمل بنظام التشغيل Cisco IOS XE.
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
لا تدعم الأجهزة التي تعمل على Cisco IOS XE تكوينات NAT التقليدية بين شبكات VRF مثل تلك التي تم العثور عليها على أجهزة Cisco IOS. يتم تحقيق الدعم ل NAT بين شبكات VRF على Cisco IOS XE من خلال تنفيذ VASI.
توفر VASI القدرة على تكوين خدمات مثل IPsec وجدار الحماية و NAT لحركة مرور البيانات التي تتدفق بين مثيلات التوجيه الظاهري وإعادة التوجيه (VRF).
يتم تنفيذ VASI من خلال تكوين أزواج VASI، حيث يتم ربط كل من الواجهات في الزوج بمثيل VRF مختلف. ال VASI فعلي قارن الخطوة تالي ل أي ربط أن يحتاج أن يكون حولت بين هذا إثنان VRF مثال. ويتم إجراء الاقتران تلقائيا استنادا إلى فهرسين للواجهة على نحو يؤدي إلى اقتران واجهة تدفق البيانات تلقائيا بواجهة تدفق البيانات. تتم إعادة توجيه أي حزمة تدخل واجهة الخادم تلقائيا إلى واجهة الخادم المطابقة لها.
عمل فاسي
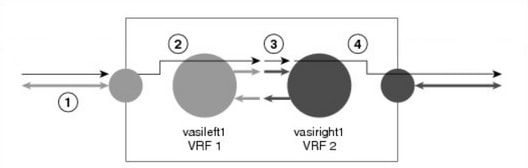
عندما VRF VASI يكون شكلت على ال نفسه أداة، الربط تدفق يقع في هذا أمر:
- يدخل ربط القارن طبيعي أن ينتسب إلى VRF 1.
- قبل إعادة توجيه الحزمة، يتم إجراء بحث عن إعادة توجيه في جدول توجيه VRF 1. يتم إختيار Catalyileft1 كالخطوة التالية، ويتم تقليل قيمة مدة البقاء (TTL) من الحزمة. عادة، يتم تحديد عنوان إعادة التوجيه على أساس المسار الافتراضي في VRF. ومع ذلك، يمكن أيضا أن يكون عنوان إعادة التوجيه مسارا ثابتا أو مسارا متعلما. أرسلت الربط إلى المخرج ممر من مادة حفازة 1 وبعد ذلك تلقائيا أرسلت إلى المادة حفازة 1 مدخل ممر.
- عندما تدخل الحزمة في FastRight1، يتم إجراء بحث عن إعادة التوجيه في جدول توجيه VRF 2، ويتم تقليل مدة البقاء (TTL) مرة أخرى (المرة الثانية لهذه الحزمة).
- يقوم VRF 2 بإعادة توجيه الحزمة إلى الواجهة المادية.
التكوين
تصف هذه السيناريوهات تكوين NAT الأساسي بين شبكات VRF.
الرسم التخطيطي للشبكة
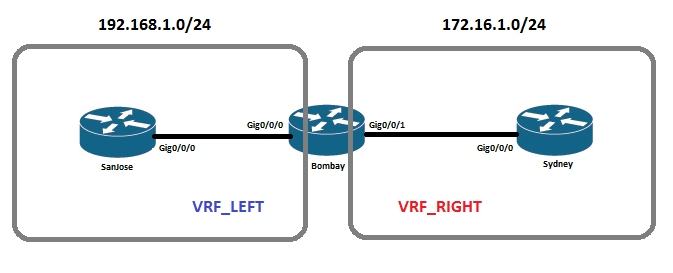
عمليات التهيئة الأولية
سان خوسيه:
interface GigabitEthernet0/0/0
 ip address 192.168.1.1 255.255.255.0

ip route 0.0.0.0 0.0.0.0 192.168.1.2
مومباي:
vrf definition VRF_LEFT
 rd 1:1
 !
 address-family ipv4
 exit-address-family

vrf definition VRF_RIGHT
 rd 2:2
 !
 address-family ipv4
 exit-address-family

interface GigabitEthernet0/0/0
  vrf forwarding VRF_LEFT
  ip address 192.168.1.2 255.255.255.0

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
سيدني:
interface GigabitEthernet0/0/0
 ip address 172.16.1.1 255.255.255.0
تكوين واجهة VASI
يقترن كل واجهة VASI بمثيل VRF مختلف.
interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
تكوين NAT
في هذا مثال، nat أن يكون شكلت مع هذا متطلب:
- NAT الثابت - مصدر IP 192.168.1.1 يجب ترجمته إلى 172.16.1.5.
- NAT الديناميكي - ستتم ترجمة الشبكة الفرعية للمصدر 192.168.1.0/24 إلى 172.16.1.5.
السيناريو 1 - NAT على Catalyiright
في معظم الحالات، تكون واجهة WAN على VRF الصادر، VRF_RIGHT في هذا المخطط. في مثل هذه الحالات، يمكن تكوين NAT بين الحق الأساسي وواجهة WAN؛ شكلت حركة مرور قادم إلى الداخل على القارن الأيسر من مادة حفازة nat داخل، بينما ال WAN قارن كنت ال nat خارجي قارن.
في هذا السيناريو، نستخدم المسارات الثابتة لحركة المرور بين VRFs. تم تكوين مسار ثابت للشبكة الفرعية للوجهة 172.16.0.0 على VRF_LEFT يشير إلى واجهة الخادم ومسحاج تخديد آخر للشبكة الفرعية للمصدر 192.168.0.0 على VRF_RIGHT يشير إلى واجهة FastRight.

ملاحظة: لا تقم بتكوين NAT لترجمة عنوان IP المصدر إلى عنوان IP لواجهة WAN؛ يعالج الموجه حركة مرور الإرجاع التي سيتم توجيهها إلى نفسها ولا يقوم بإعادة توجيه حركة مرور البيانات إلى واجهة VASI.
nat ساكن إستاتيكي:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- NAT configuration

ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_RIGHT
التحقق:
Bombay#sh ip nat translations vrf VRF_RIGHT
Pro        Inside global     Inside local       Outside local    Outside global
---        172.16.1.5        192.168.1.1        ---              ---
icmp       172.16.1.5:8      192.168.1.1:8      172.16.1.1:8     172.16.1.1:8
tcp        172.16.1.5:47491  192.168.1.1:47491  172.16.1.1:23    172.16.1.1:23
Total number of translations: 3
NAT الديناميكي:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- Access-list configuration
Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_RIGHT overload
ملاحظة: لا يساند يشكل كلا ال VASI قارن من زوج بما أن خارج.
التحقق:
Bombay#sh ip nat translations
Pro      Inside global      Inside local         Outside local      Outside global
icmp     172.16.1.5:1       192.168.1.1:15       172.16.1.1:15      172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:58166    172.16.1.1:23      172.16.1.1:23
Total number of translations: 2
السيناريو 2 - NAT على Vasileft
كما يمكن تكوين NAT فقط على الجانب الأيسر، أي VRF_LEFT ويكون لديك حركة مرور NAT قبل إرسالها إلى VRF_RIGHT. تعتبر الواجهة الواردة على VRF_LEFT كواجهة NAT الداخلية، ويتم تكوين الواجهة 1 كواجهة NAT الخارجية.
في هذا السيناريو، نستخدم المسارات الثابتة لحركة المرور بين VRFs. تم تكوين مسار ثابت للشبكة الفرعية للوجهة 172.16.0.0 على VRF_LEFT يشير إلى واجهة الخادم ومسار آخر للمصدر NATted IP 172.16.1.5 تم تكوينه على VRF_RIGHT يشير إلى واجهة FastRight.
nat ساكن إستاتيكي:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- NAT configuration
ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_LEFT
التحقق:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro       Inside global        Inside local         Outside local      Outside global
---       172.16.1.5           192.168.1.1          ---                ---
icmp      172.16.1.5:5         192.168.1.1:5        172.16.1.1:5       172.16.1.1:5
tcp       172.16.1.5:35414     192.168.1.1:35414    172.16.1.1:23      172.16.1.1:23
Total number of translations: 3
NAT الديناميكي:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- Access-list configuration

Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_LEFT overload
التحقق:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro      Inside global      Inside local        Outside local    Outside global
icmp     172.16.1.5:1       192.168.1.1:4       172.16.1.1:4     172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:27593   172.16.1.1:23    172.16.1.1:23
Total number of translations: 2
التحقق من الصحة
استخدم هذا القسم لتأكيد عمل التكوين بشكل صحيح.
- تحقق مما إذا تم تكوين المسارات الديناميكية/الثابتة لتوجيه حركة المرور بين مثلتي تردد الراديو (VRF).
- فحصت إن شكلت nat يتلقى يكون ل ال VRF صحيح.
استكشاف الأخطاء وإصلاحها
لا تتوفر حاليًا معلومات محددة لاستكشاف الأخطاء وإصلاحها لهذا التكوين.
معلومات ذات صلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
3.0 |
09-Sep-2026
|
إعادة الاعتماد - نص وتنسيق ALT محدثا |
2.0 |
16-Oct-2023
|
تم تحديث قسم المعلومات ذات الصلة والتنسيق. |
1.0 |
17-Nov-2015
|
الإصدار الأولي |
 التعليقات
