أستكشاف أخطاء تسجيل الدخول الأحادي وإصلاحها خيار الاسترداد الذاتي للمسؤول

المقدمة
يصف هذا المستند الاسترداد الذاتي للمسؤول لموزع التحكم، إذا لم يعمل تسجيل الدخول الأحادي (SSO).
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- تسجيل دخول أحادي
- Webex Control Hub
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- Azure AD LDp
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
الخلفية
في السابق، عندما يكون لدى المسؤول فشل في تسجيل الدخول باستخدام SSO، انتهت صلاحية شهادة LDp أو SP إذا كان هناك انقطاع للتكوين الخاطئ؛ طلب من المستخدمين الاتصال ب TAC لتعطيل SSO من الطرف الخلفي لإصلاح التكوين.
يتيح خيار الاسترداد الذاتي للمستخدمين تحديث تسجيل الدخول الأحادي أو تعطيله باستخدام واجهة برمجة تطبيقات (API) داخلية آمنة.
خطأ في تسجيل الدخول
هذا مثال على متى تم أختراق SSO ويتعذر عليه الوصول إلى admin.webex.com أو Webex.
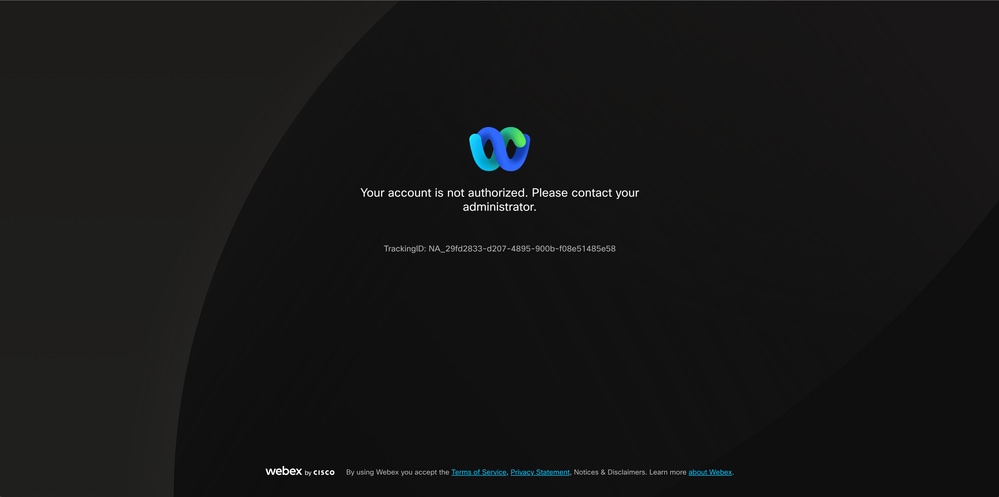 الخطأ
تجاوز تسجيل الدخول الأحادي
- يفضل إستخدام متصفح Incognito، انتقل إلى Webex - إدارة SSO وأدخل البريد الإلكتروني للمسؤول.
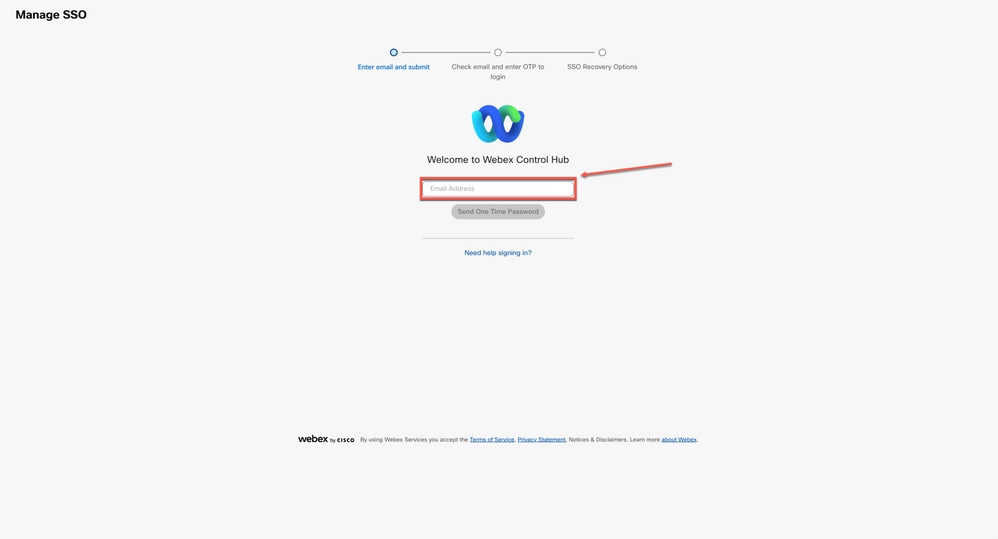 تسجيل الدخول
2. حدد كلمة مرور إرسال مرة واحدة.
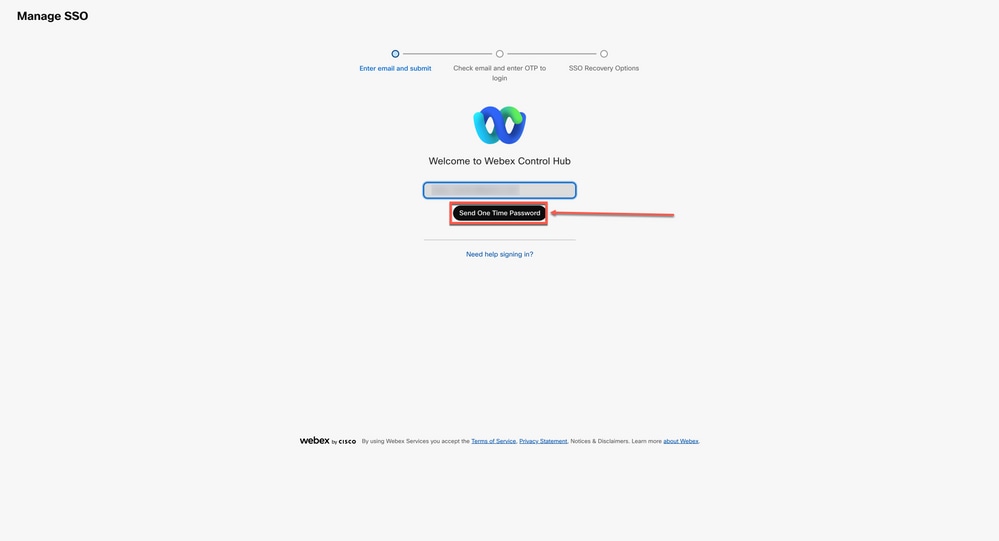 تسجيل الدخول 2
3. يتم إرسال رقم التعريف الشخصي (PIN) الخاص بكلمة المرور لمرة واحدة من webex_comm@webex.com.
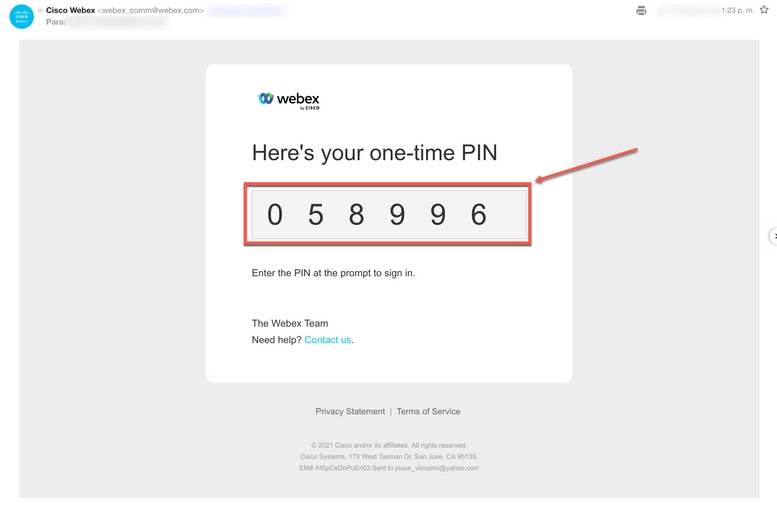 تسجيل الدخول 3
4. أدخل رقم التعريف الشخصي (PIN) المتلقى لمرة واحدة، وانقر فوق الزر تسجيل الدخول.
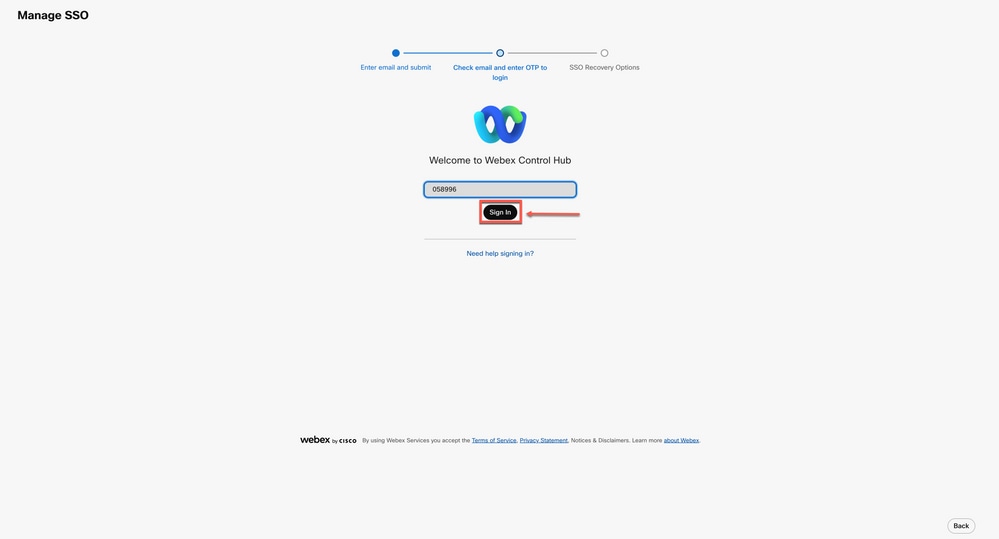 تسجيل الدخول 4
5. في خيار إسترداد SSO، أختر الخيار 1: تعطيل SSO أو الخيار 2: تحديث الشهادة وتنزيل البيانات الأولية.
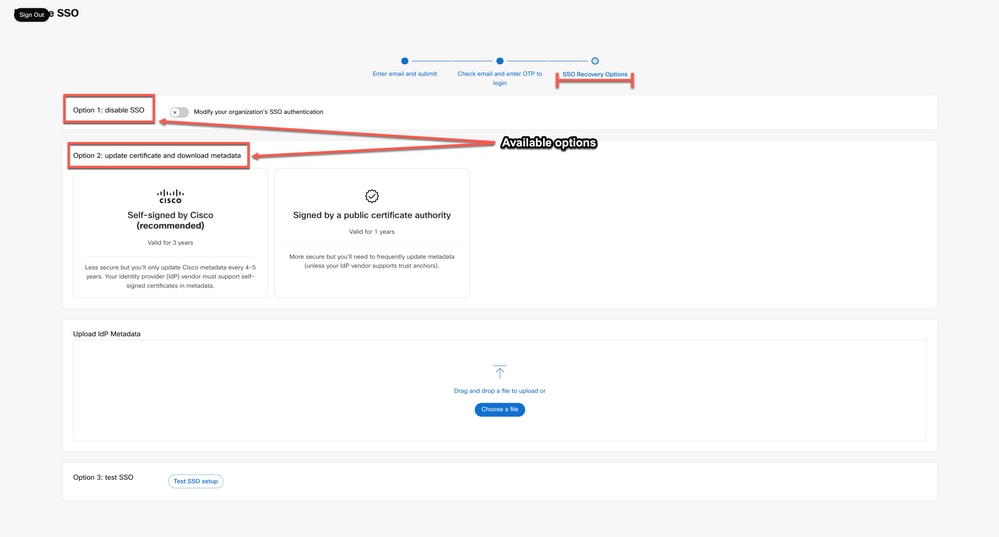 تسجيل الدخول 5
الخيار 1
- حدد تبديل تعديل مصادقة SSO لمؤسستك.
 الخيار 1
2. قم بتأكيد الإجراء وحدد زر إلغاء التنشيط.
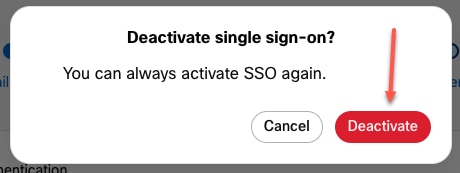 الخيار 1 - 2
3. تم تعطيل تسجيل الدخول الأحادي بنجاح وكانت مصادقة Webex الأساسية الخاصة بك في مكانها.
الخيار 2
- أختر شهادة وقم بتحميل ملف بيانات التعريف المحدث.
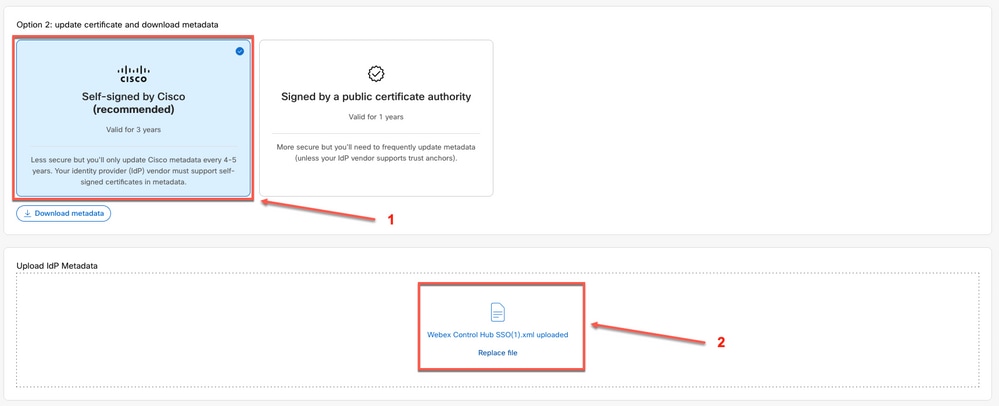 الخيار 2
2. انقر فوق زر إختبار إعداد SSO.
 الخيار 2 - 2
3. بمجرد نجاح تسجيل الدخول الأحادي، يكون من الآمن تسجيل الخروج من بوابة Manage-SSO.
 الخيار 2 - 3
معلومات ذات صلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
12-Aug-2026
|
العنوان والمقدمة والنحو والتصحيح الإملائي والأسطر الأفقية المدخلة إلى المقاطع المنفصلة من أجل إمكانية القراءة وعناوين URL المحدثة وتنبيهات CCW. |
1.0 |
14-Apr-2023
|
الإصدار الأولي |
 التعليقات
