شكلت لكل أداة تشكيل لمادة حفازة 9800 WLC في مادة حفازة مركز
المحتويات
المقدمة
يصف هذا وثيقة كيف أن يستعمل تشكيل لكل أداة في مادة حفازة مركز أن يدير موجود مادة حفازة 9800 لاسلكي lan جهاز تحكم.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- نموذج تكوين Catalyst 9800 (توصيفات شبكة LAN اللاسلكية (WLAN) وتوصيفات السياسة وعلامات السياسة والموقع والتردد اللاسلكي (RF))
- مخزون Cisco Catalyst Center، والتدرج الهرمي للموقع، وإمداد الأجهزة
قبل البدء، تأكد من أن:
- يشغل Catalyst Center الإصدار 2.3.7.9 أو إصدار أحدث.
- المادة حفازة 9800 يركض cisco ios XE إطلاق 17.12 أو متأخر.
- المادة حفازة 9800 في المادة حفازة مركز مخزون (يضيف من خلال إكتشاف، يدويا، بقيم مفصولة بفاصلة (CSV) مبرد إستيراد، أو مع Prime Data Migration Tool) وحالته يدار.
- مكنت شبكة تشكيل بروتوكول (NETconf) على المادة حفازة 9800 (netconf-yang، TCP ميناء 830) وال NETconf مسوغات شكلت في مادة حفازة مركز.
- التدرج الهرمي للموقع موجود.
- لم يتم تزويد وحدة التحكم بالإمداد المستند إلى الوجهة (ملف تعريف الشبكة). وإذا كان لديه، يتم فتح "التكوين الخاص بكل جهاز" في وضع القراءة فقط.
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- Cisco Catalyst Center، الإصدار 3.2.3
- وحدة التحكم اللاسلكية Cisco Catalyst 9800-CL، Cisco IOS XE الإصدار 17.18.4a
- نقاط الوصول من Cisco في الوضع المحلي 9178I
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
المنتجات ذات الصلة
هذا وثيقة يستطيع أيضا كنت استعملت مع هذا جهاز وبرمجية صيغة:
- Cisco Catalyst Center، الإصدار 3.1.x. يتم تجميع ميزات التكوين تحت أسماء قوائم مختلفة، كما هو موضح في المناطق القابلة للتكوين.
- وحدات التحكم في الشبكة المحلية (LAN) اللاسلكية Catalyst 9800 Series التي تعمل بنظام Cisco IOS XE الإصدار 17.12 أو إصدار أحدث
معلومات أساسية
يدير مركز Catalyst وحدات التحكم اللاسلكية بشكل تقليدي باستخدام الإمداد المستند إلى الوجهة: تقوم بتعريف التصميم اللاسلكي على مستوى الموقع (معرفات مجموعة الخدمة (SSIDs) وتوصيفات الشبكة وتوصيفات التردد اللاسلكي وتكوينات النموذج) ويقوم مركز Catalyst بإنشاء تكوين وحدة التحكم ودفعه. بالنسبة لوحدات التحكم التي تقوم بتشغيل تكوين إنتاج بالفعل، يتطلب هذا النهج إعادة إنشاء التكوين أو تعلمه في التصميم.
في إصدار Catalyst Center 2.3.7.9، تم إهمال سير عمل تكوين جهاز التعلم، وتم تقديم التكوين لكل جهاز لوحدات التحكم في الشبكة المحلية اللاسلكية (LAN) من السلسلة Catalyst 9800 Series. تتيح لك التهيئة لكل جهاز إنشاء كائنات التكوين وتحريرها ونسخها وحذفها على وحدة تحكم واحدة مباشرة من مركز Catalyst، بطريقة مشابهة لواجهة الويب لوحدة التحكم. باستخدامها، يمكن لمركز Cisco Catalyst إدارة وحدة تحكم (brownfield) موجودة دون نقل تكوينها إلى ملفات تعريف الشبكة المستندة إلى الوجهة. يتم تعطيل الميزة بشكل افتراضي ويتم تمكينها لكل وحدة تحكم.
التكوين الخاص بكل جهاز مقابل الإمداد القائم على الوجهة
| التكوين الخاص بكل جهاز |
الإمداد القائم على الوجهة |
|
| مصدر التكوين |
الكائنات الموجودة على وحدة التحكم |
تصميم على مستوى الموقع (توصيفات الشبكة وإعدادات الشبكة وتكوينات النموذج) |
| أفضل ملائمة |
وحدات تحكم Brownfield، إعدادات خاصة بوحدة التحكم |
عمليات نشر صديقة للبيئة وتصميمات قياسية متعددة المواقع |
| مطلوب إعادة التصميم |
لا |
نعم، لوحدات التحكم الموجودة |
| الوصول المعرف بالبرامج (SD-Access) اللاسلكي |
غير مدعومة |
مدعوم |
| التواجد على نفس وحدة التحكم |
غير مدعومة. تظهر وحدة التحكم المزودة بإمداد مستند إلى الوجهة التكوين الخاص بكل جهاز في وضع القراءة فقط |
- |
المناطق القابلة للتكوين
في الإصدار 3.2.3، تجمع علامة التبويب تكوين الخاصة بالجهاز نافذة تفاصيل الجهاز ميزات وحدة التحكم كما هو موضح في هذا الجدول. تظهر أسماء القائمة كما تظهر في واجهة المستخدم الرسومية. تعتمد الخيارات المتاحة على إصدار Cisco IOS XE الذي يتم تشغيله على وحدة التحكم.
| القائمة |
الميزات |
| SSID |
ملفات تعريف WLAN، ملفات تعريف النهج، ملفات تعريف LAN البعيدة، سياسات LAN البعيدة، علامات النهج، ملفات تعريف 802.11be |
| التردد اللاسلكي |
توصيفات التردد اللاسلكي وتوصيفات الراديو وعلامات التردد اللاسلكي وتوصيفات BSSID المتعددة وتوصيف شبكة URWB وافتراضيات التردد اللاسلكي |
| أسوشيتد برس |
وصل نقطة الوصول إلى ملفات التعريف، الشبكة، ملفات تعريف الطاقة، ملفات التعريف المرنة، علامات المواقع، ملفات تعريف التقويم |
| تخطيط العلامة |
تخطيط نقطة الوصول، تخطيط العلامة (أولوية العلامة، ساكن إستاتيكي، تعيين مبني على الموقع، و مستند إلى القاعدة) |
| الأمان |
المصادقة والتفويض والمحاسبة (AAA)، قائمة التحكم في الوصول (ACL)، EAP، عوامل تصفية عنوان URL، مستخدم ضيف، مصادقة الويب، TrustSec، WPP، LSC، نهج شهادة نقطة الوصول |
| شبكة لاسلكية عالمية |
CleanAir، سعة معالجة عالية، معلمات وسائط، ATF، معلمات الشبكة، معلمات عمومية، RRM، متقدم، mDNS، بث متعدد، موقع، بلد، إعدادات تكامل الحمض النووي من Cisco، سياسة AP، تحديد الموقع اللاسلكي |
| الخدمات |
السياسة المحلية، جودة الخدمة، AVC، EoGRE، تدفق الوسائط، شبكة محلية الضيف، العملاء المستبعدون |
| الطبقة 2 |
الشبكة المحلية الظاهرية (VLAN) والواجهات وبروتوكولات الاكتشاف |
| إعدادات الشبكة |
DNS، تجمعات DHCP، HTTP/HTTPS، SNMP، NTP |
| الطبقة الثالثة |
توجيه |
| إدارة |
الجهاز، إدارة المستخدم، تكوين ترقية AP |
| قابلية التنقل |
قابلية التنقل |

ملاحظة: أعيد تنظيم القوائم في الإصدار 3.2.2. في الإصدارين 2.3.7.x و 3.1.x، يتم تجميع الميزات نفسها تحت الشبكة المحلية اللاسلكية (WLAN) و RF و AP Join وتوصيفات Flex و Tagged و Security و Global Radio و Global Wireless و Other و Layer 2 وإعدادات الشبكة والطبقة 3 والإدارة.
محفوظات الميزات
| إصدار Catalyst Center |
تغيير |
| 2.3.7.9 |
تم إدخال التكوين الخاص بكل جهاز. التعرف على تكوين الجهاز المهمل. |
| 2.3.7.11 |
تحسينات 802.11be ل Cisco IOS XE 17.18.1 |
| 3.1.3 |
معلمات إضافية. يؤدي تكوين نقاط الوصول إلى إضافة علامة شبكة LAN الظاهرية (VLAN) ونظام اسم المجال (DNS) ومنفذ شبكة LAN ولون مجموعة الخدمة الأساسية (BSS). نسخ توصيفات عبر وحدات التحكم. تهيئة نقطة الوصول. مادة حفازة 9800-CL على Microsoft Azure. |
| 3.2.2 |
إعادة تنظيم القائمة. بروتوكول Cisco TrustSec (CTS) عبر HTTPS وبروتوكول تبادل الرقيب (SXP) عبر IPv6 و MacSec. دعم Cisco IOS XE 17.18.2 و 26.1.1. تحذيرات للخيارات غير الآمنة مثل بروتوكول المصادقة المتوسع الخفيف (LEAP). |
قيود
- لا يمكن إستخدام التكوين الخاص بكل جهاز والإمداد المستند إلى الوجهة معا على وحدة التحكم نفسها.
- اتصال SD-Access (القناة الليفية) اللاسلكي غير مدعوم.
- يتم دعم إدارة موارد الراديو المحسنة AI-Enhanced (RRM) فقط مع خيار التمكين بدون تزويد الأجهزة ويتم دعمها فقط لحالة إستخدام الضمان.
- يتم دعم المسارات الثابتة من المستوى الثالث دون التوجيه الظاهري وإعادة التوجيه (VRF).
- في عمليات نشر IPv6، تستمر عملية التكوين لكل جهاز في دعم تكوينات IPv4 (الإصدار 3.2.3).
- بعد تمكين "التكوين الخاص بكل جهاز" على وحدة تحكم، لا يمكن تعطيله. يمكن تحرير كائنات التكوين التي تم إنشاؤها معها أو حذفها في أي وقت.
التكوين
الرسم التخطيطي للشبكة
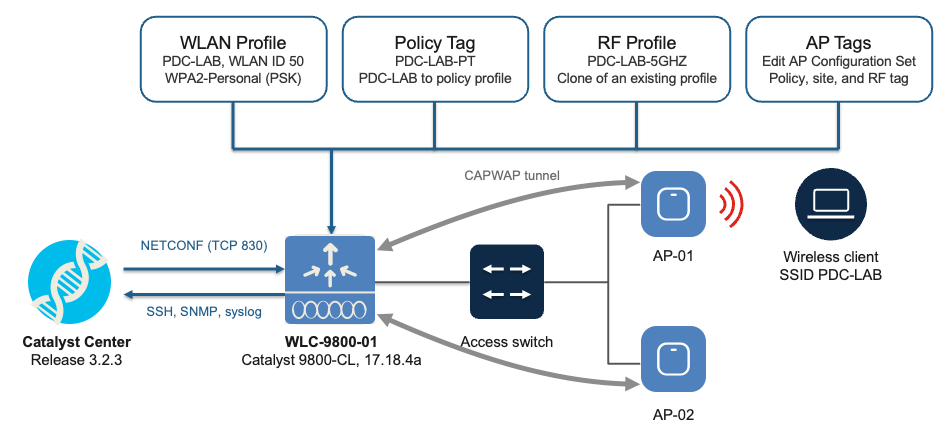
تعرض هذه الصورة المخطط المستخدم في هذا المثال. يدير Catalyst Center وحدة التحكم باستخدام NETconf، وتنضم نقاط الوصول إلى وحدة التحكم باستخدام التحكم في نقاط الوصول اللاسلكية (CAPWAP) وإمدادها.
التكوينات
في هذا المثال، تقوم وحدة التحكم بتشغيل شبكات WLAN والعلامات وتوصيفات بالفعل، كما هو الحال في نشر Brownfield. يتم إستخدام التكوين الخاص بكل جهاز لإضافة شبكة محلية لاسلكية (WLAN)، ومعاينتها ونشرها، وتخطيطها إلى ملف تعريف نهج في علامة نهج، ونسخ ملف تعريف RF، وتعيين علامات على نقاط الوصول (APs). يستخدم كل تغيير في التكوين الخاص بكل جهاز نفس تدفق المراجعة والتزويد والمعاينة والنشر، كما هو موضح بالتفصيل في الخطوة 5.
خطوة 1. جهز المادة حفازة 9800 لمادة حفازة مركز
يستخدم مركز Catalyst NETconf لقراءة تكوين وحدة التحكم وكتابته. تأكد من تمكين NETconf على وحدة التحكم:
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
ملاحظة: يتطلب NetConf نموذج AAA جديد ومستخدم مستوى امتياز 15 يتم تخويله بواسطة قوائم طرق المصادقة والتفويض والمحاسبة (AAA) المستخدمة. على وحدة تحكم في الإنتاج، لا تقم بتغيير قوائم طرق AAA الموجودة دون مراجعة، لأن ذلك يمكن أن يؤثر على وصول المسؤول.
تحقق من تشغيل عمليات NETCONF:
WLC# show platform software yang-management process
Confd : ركض
نيسدا : ركض
برنامج SyncCFD : ركض
المركز الوطني لدراسات التنمية المستدامة : ركض
دميتور : ركض
نجينكس : ركض
الندبلم : ركض
الحانة : ركض
جنم : لا يعمل
الخطوة 2. تعيين وحدة التحكم إلى موقع وإعادة المزامنة
- انتقل إلى التزويد > المخزون.
- حدد وحدة التحكم، واختر إجراءات > تزويد > تعيين جهاز إلى الموقع. حدد المبنى الذي تخدمه وحدة التحكم وانقر فوق تعيين وانتظر حتى تظهر وحدة التحكم Managed وReachable.
- انقر فوق اسم وحدة التحكم لفتح نافذة تفاصيل الجهاز وحدد عرض تفاصيل الجهاز.
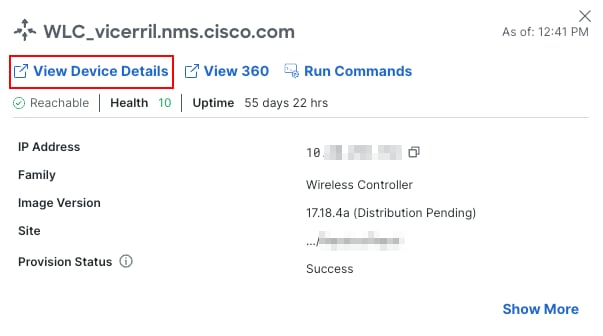
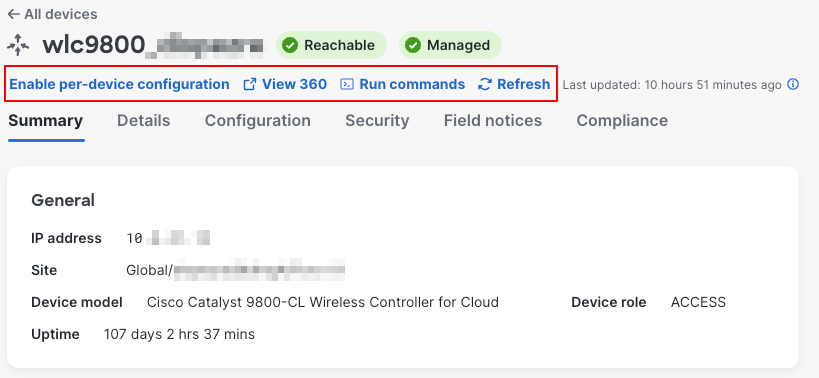
- يتم فتح صفحة تفاصيل الجهاز وتظهر القائمة حالة وحدة التحكم والتكوين enable لكل جهاز، وعرض 360، وأوامر التشغيل، وخيارات التحديث.
الخطوة 3. تمكين التكوين لكل جهاز
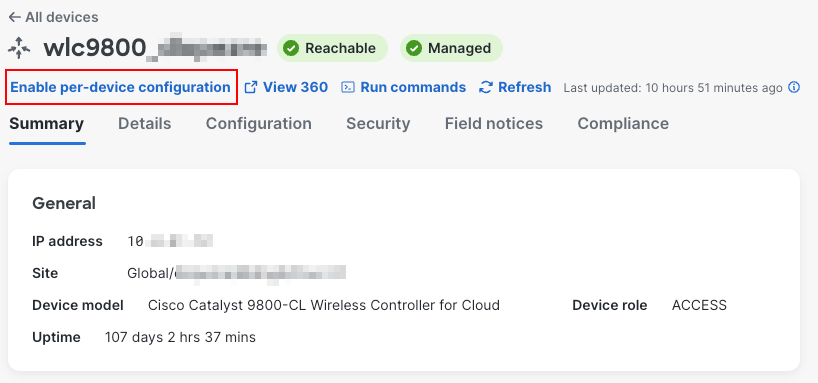
- تمكين التكوين الخاص بكل جهاز لوحدة التحكم والتأكيد
- قم بإعادة مزامنة وحدة التحكم (الإجراءات > المخزون > جهاز إعادة المزامنة) بحيث يقرأ Catalyst Center التكوين الحالي.
- يظهر خيار جديد في تفاصيل الجهاز عدد نقاط الوصول التي تتم إدارتها وتسجيلها بواسطة عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) هذا
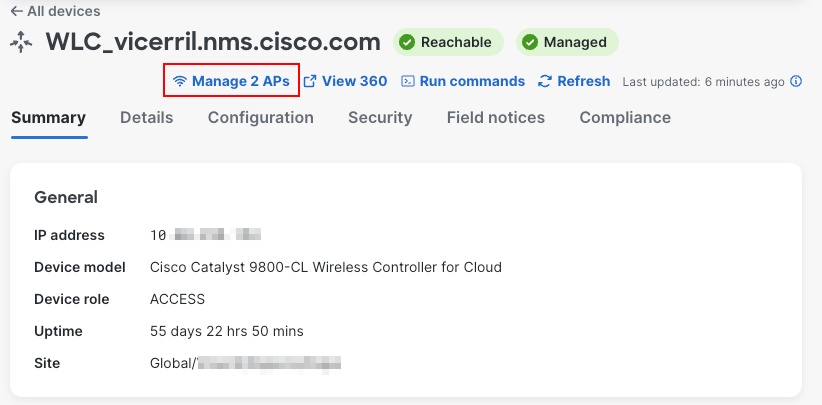
- في نافذة تفاصيل الجهاز الخاصة بوحدة التحكم، انقر فوق علامة التبويب تكوين.
بعد إعادة المزامنة، تظهر علامة التبويب تكوين التسمية لكل جهاز وتسرد الكائنات الموجودة لوحدة التحكم. تجمع القائمة اليسرى الميزات (SSID، RF، AP، تخطيط العلامات، الأمان، الشبكة اللاسلكية العامة، الخدمات، الطبقة 2، إعدادات الشبكة، الطبقة 3، الإدارة، وإمكانية التنقل)، ويقدم كل جدول إضافة ونسخ من عنصر تحكم في الشبكة المحلية اللاسلكية (WLC) آخر.
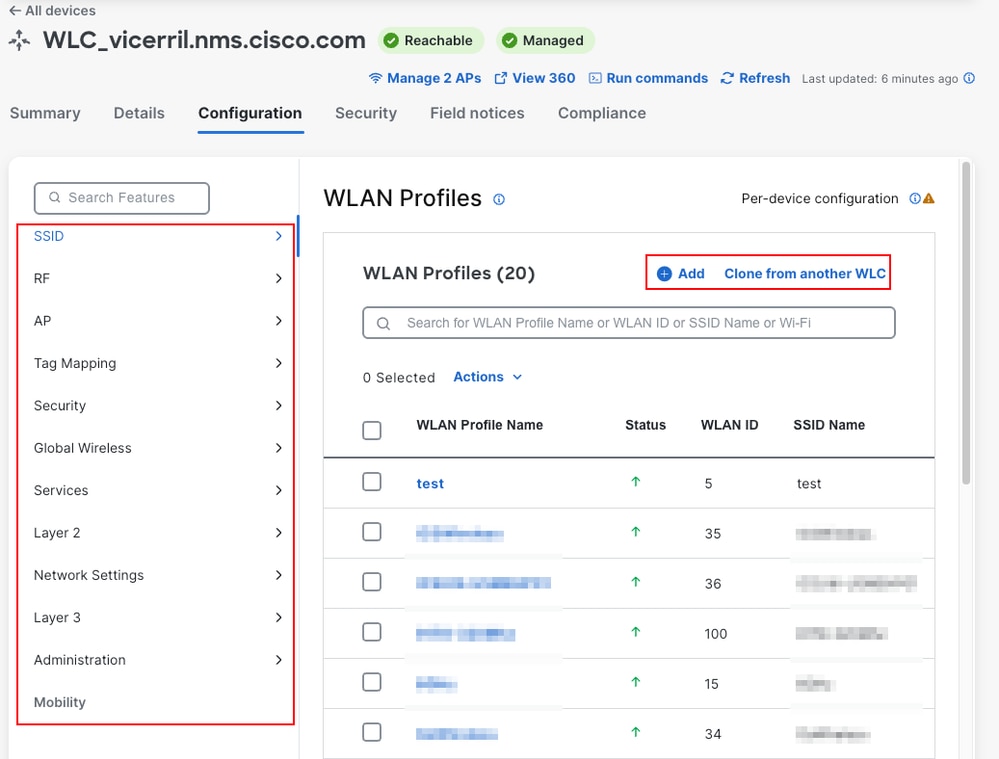
تظهر أيقونة المعلومات المجاورة للعنوان: تسمح التهيئة لكل جهاز بإجراء التغييرات عن طريق تحرير التكوين مباشرة على هذه الصفحة.
ملاحظة: لا يمكن تعطيل التكوين الخاص بكل جهاز بعد تمكينه.
الخطوة 4. إنشاء ملف تعريف WLAN
- في علامة التبويب تكوين، أختر SSID > توصيفات WLAN وانقر على إضافة.
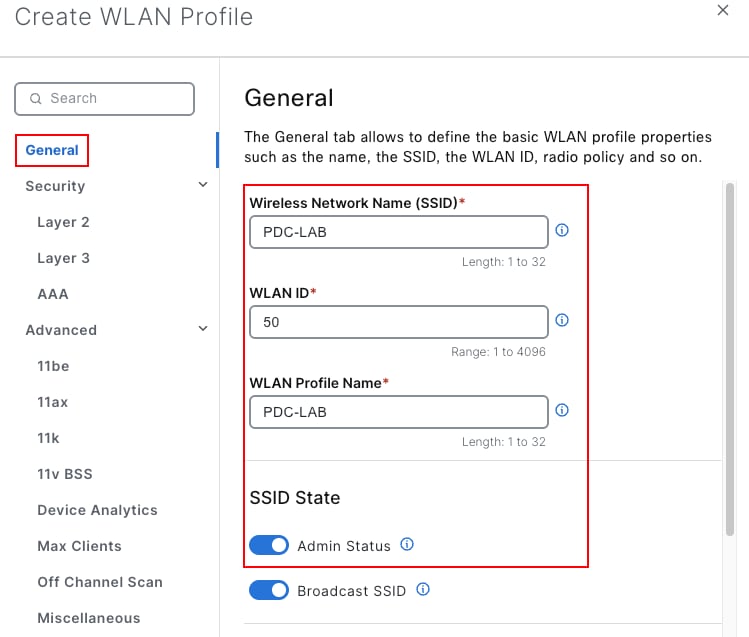
- بشكل عام، قم بتكوين:
- اسم الشبكة اللاسلكية (SSID): مختبر PDC
- معرف WLAN: 50 (النطاق من 1 إلى 4096؛ إستخدام معرف غير مستخدم على وحدة التحكم)
- اسم ملف تعريف WLAN: مختبر PDC
- حالة SSID: تم تمكين حالة المسؤول
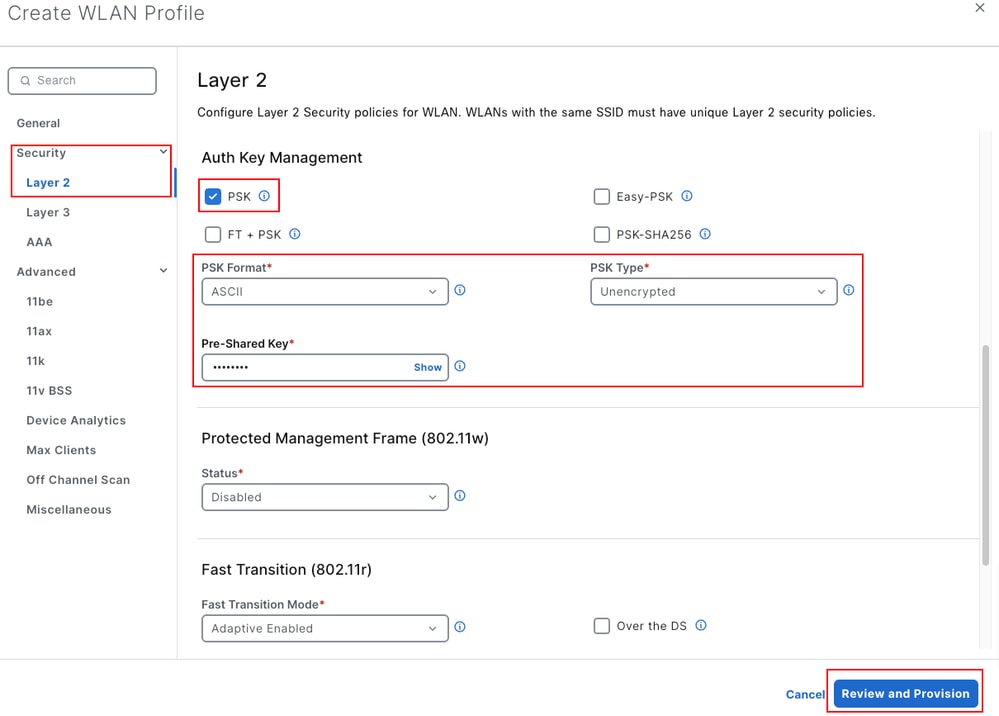
- في التأمين > الطبقة 2، أختر شخصي، وأبقى على WPA2 (Wi-Fi Protected Access 2)، AES(CCMP128)، وإدارة مفتاح المصادقة (AKM) لمحول المصادقة (المفتاح المشترك مسبقا PSK). قم بتعيين تنسيق PSK إلى ASCII وأدخل المفتاح المشترك مسبقا. الخيار الافتراضي للطبقة 2 هو مؤسسة. يحتوي المتقدم على إعدادات 11be و 11ax و 11k و 11v.
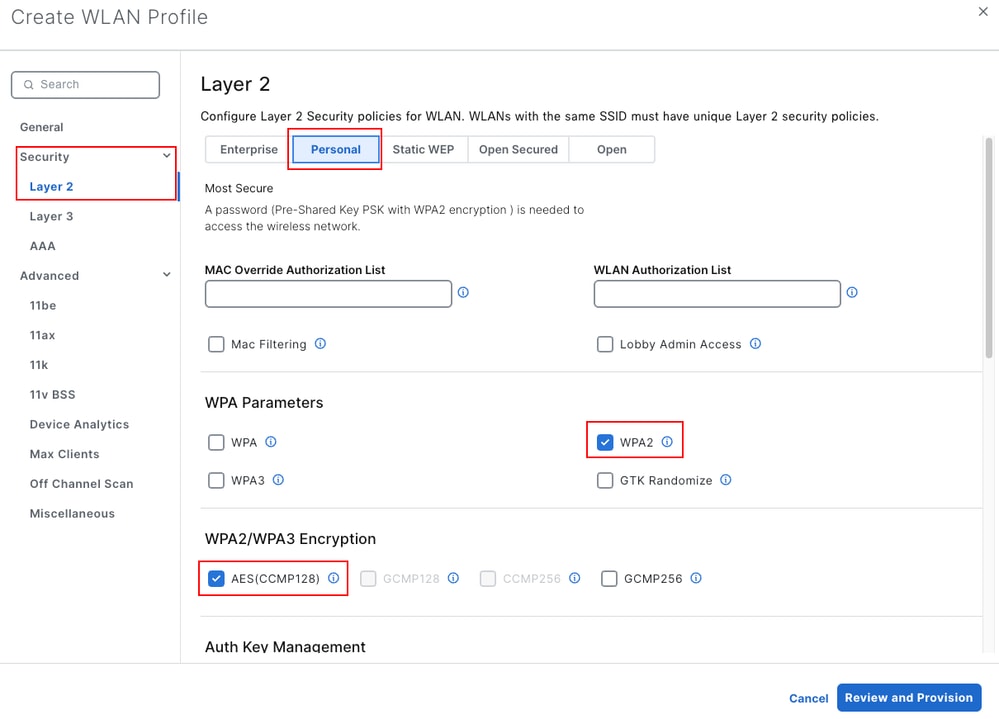
- طقطقة مراجعة وربط.
الخطوة 5. معاينة التغيير ونشره
- في جزء التزويد، أختر كيفية النشر:
- الآن النشر فورا. لا يتوفر عندما يفرض النظام > الإعدادات > الرؤية والتحكم في التكوينات معاينة قبل النشر، كما هو الحال في هذا المختبر.
- جدولة النشر لاحقا.
- تقوم المعاينة والنشر (مستحسن) بإعداد التكوين حتى يمكنك مراجعته دون التأثير على الشبكة قيد التشغيل، ثم نشره لاحقا.
- أخترت معاينة ونشر، دخلت مهمة إسم (هذا مثال يستعمل PDC-create-WLAN-PDC-LAB)، وطقطقة يطبق.
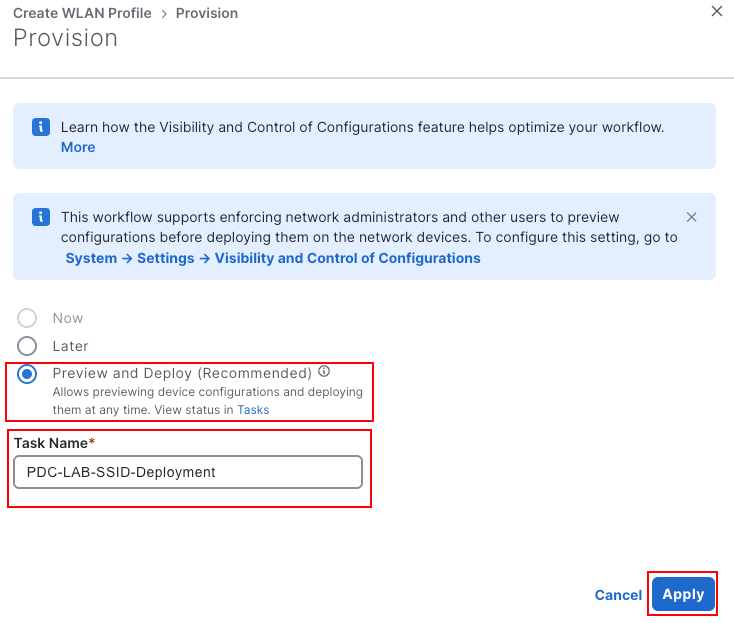
- يوضح مركز Catalyst الخطوة 2 من 3: تجهيز الأجهزة ونماذج التكوين أثناء حساب التكوين. لمراجعتها لاحقا، انقر إنهاء ومعاينة لاحقا. يبقى عنصر العمل في الأنشطة > المهام.
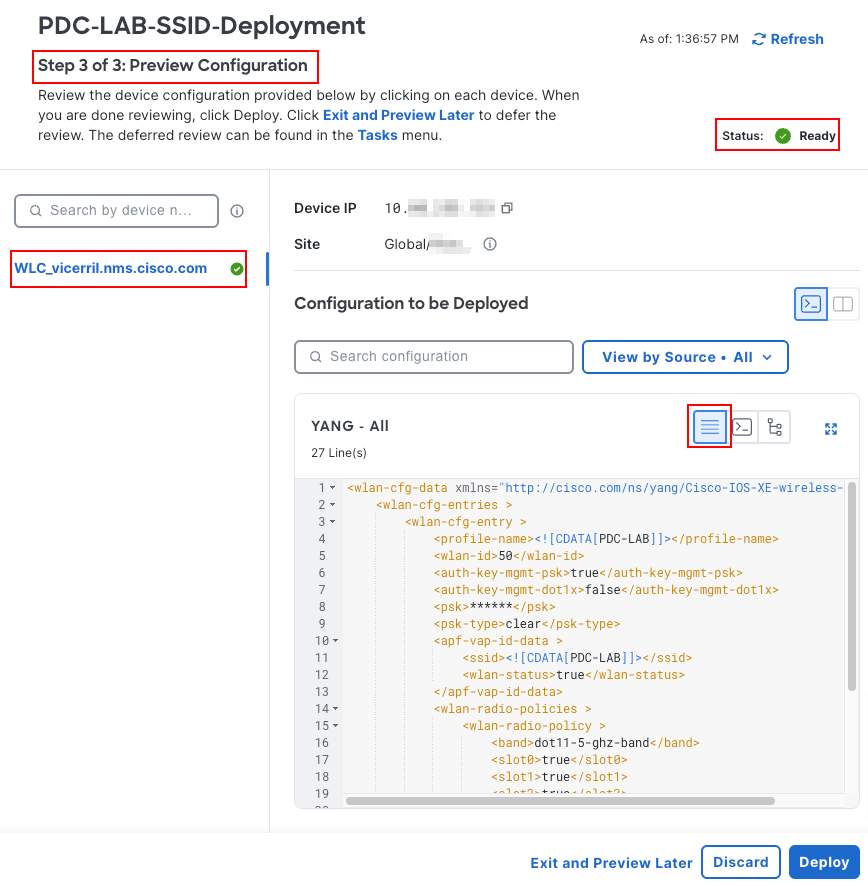
- في الخطوة 3 من 3: معاينة التكوين، انقر فوق اسم وحدة التحكم. يعرض التكوين الذي سيتم نشره حمولة NetConf التي تستند إلى نماذج بيانات YANG (جيل آخر من الجيل التالي) (طريقة العرض الافتراضية). بالنسبة لشبكة WLAN، تستخدم الحمولة نموذج Cisco-IOS-XE-Wireless-WLAN-CFG.
- انقر فوق Yang_TO_CLI للاطلاع على واجهة سطر الأوامر (CLI) التي تم إنشاؤها، والتي تعد مكافئة لواجهة سطر الأوامر (CLI) لحمولة YANG. وكما تشير النافذة، فإن واجهة سطر الأوامر هذه هي معاينة فقط ويجب عدم تطبيقها مباشرة على الجهاز.
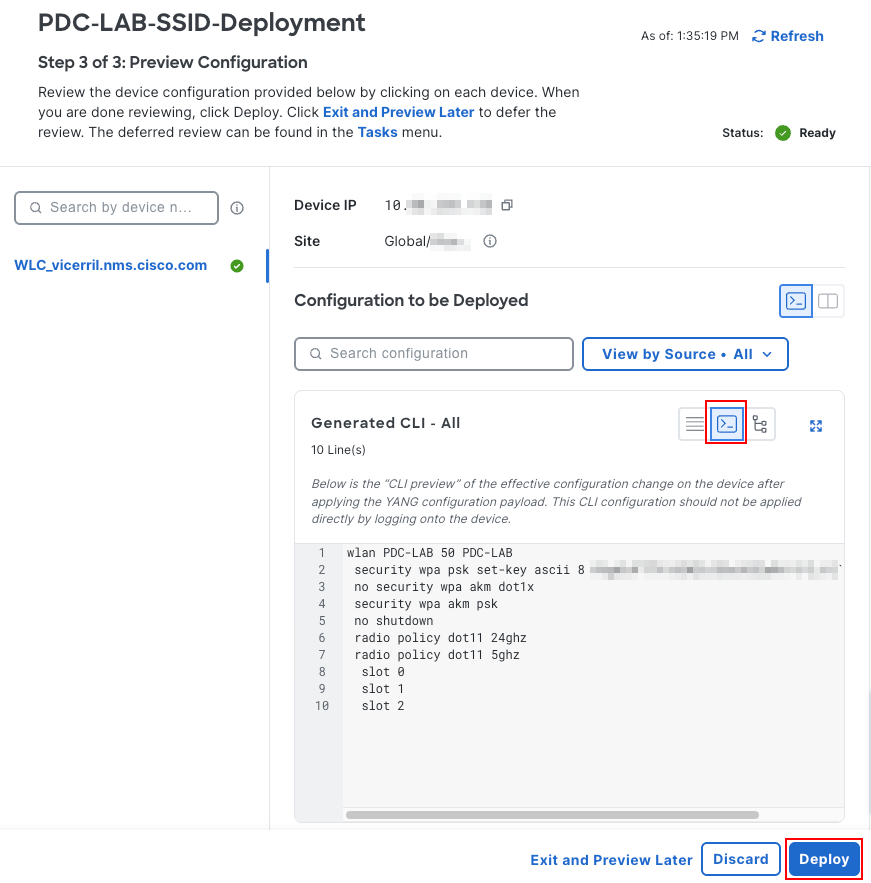
واجهة سطر الأوامر (CLI) التي تم إنشاؤها لهذا المثال هي:
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- انقر فوق نشر. في جزء النشر، أختر الآن (أو لاحقا)، وقم بتأكيد اسم المهمة، وانقر إرسال.
- انتقل إلى أنشطة > مهام وافتح المهمة. نوع المهمة هو provision، وتتغير الحالة إلى النجاح عند قبول وحدة التحكم التكوين.
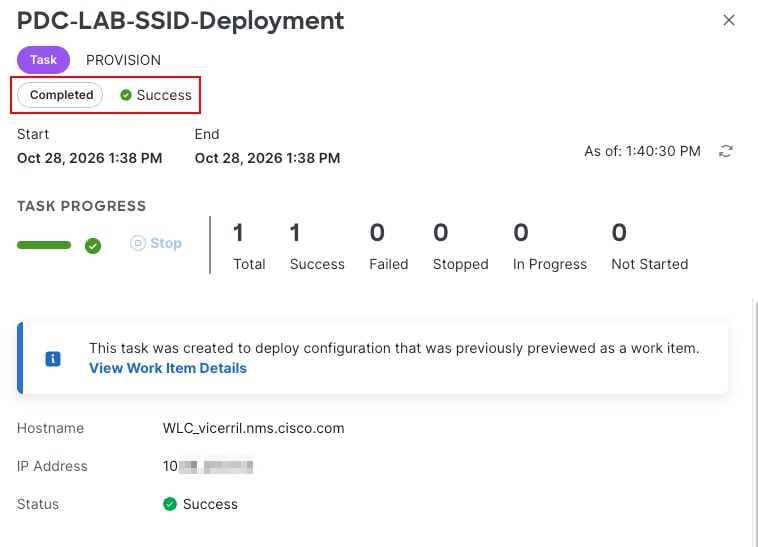
الخطوة 6. قم بتعيين شبكة WLAN إلى ملف تعريف نهج في علامة نهج
- إذا كانت الشبكة المحلية اللاسلكية (WLAN) تحتاج إلى ملف تعريف سياسة مخصص (على سبيل المثال، مع شبكة VLAN مختلفة)، قم بإنشائه أولا في SSID > توصيفات السياسة مع Add. يستخدم هذا المثال ملف تعريف السياسة الافتراضي الموجود.
- أختر SSID > علامات النهج وانقر فوق إضافة.
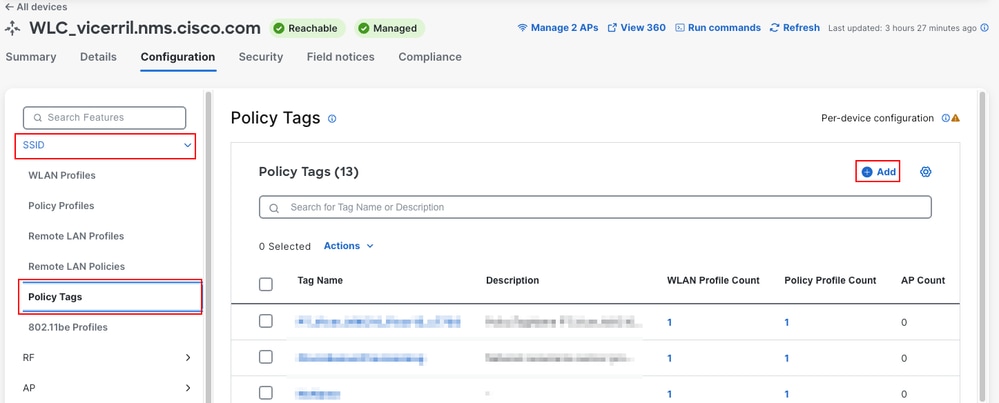
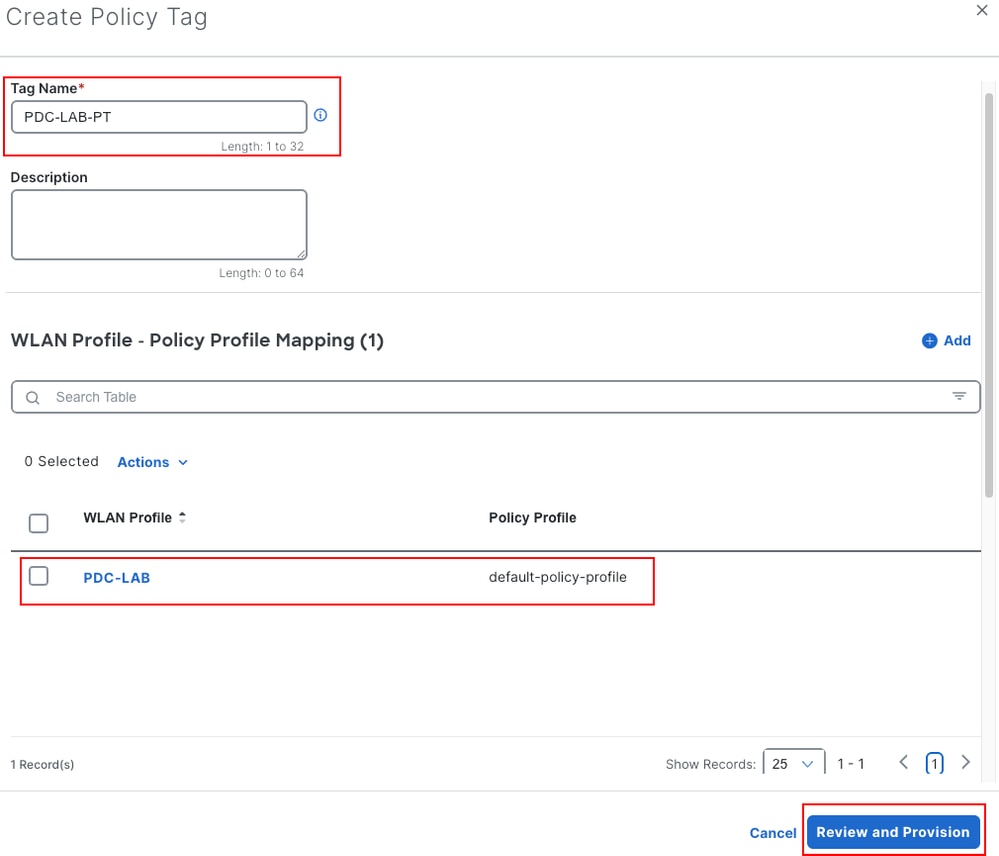
- في إنشاء علامة سياسة، أدخل الاسم PDC-LAB-PT.
- في ملف تعريف WLAN - تخطيط ملف تعريف السياسة، انقر على إضافة، وحدد ملف تعريف WLAN PDC-LAB وملف تعريف السياسة، ثم احفظ التخطيط.
- انقر فوق مراجعة وتوفير، ثم أكمل عملية النشر كما هو موضح في الخطوة 5.
الخطوة 7. قم بنسخ ملف تعريف تردد الراديو الموجود
يقوم النسخ بإعادة إستخدام كائن موجود لوحدة التحكم كنقطة بداية.
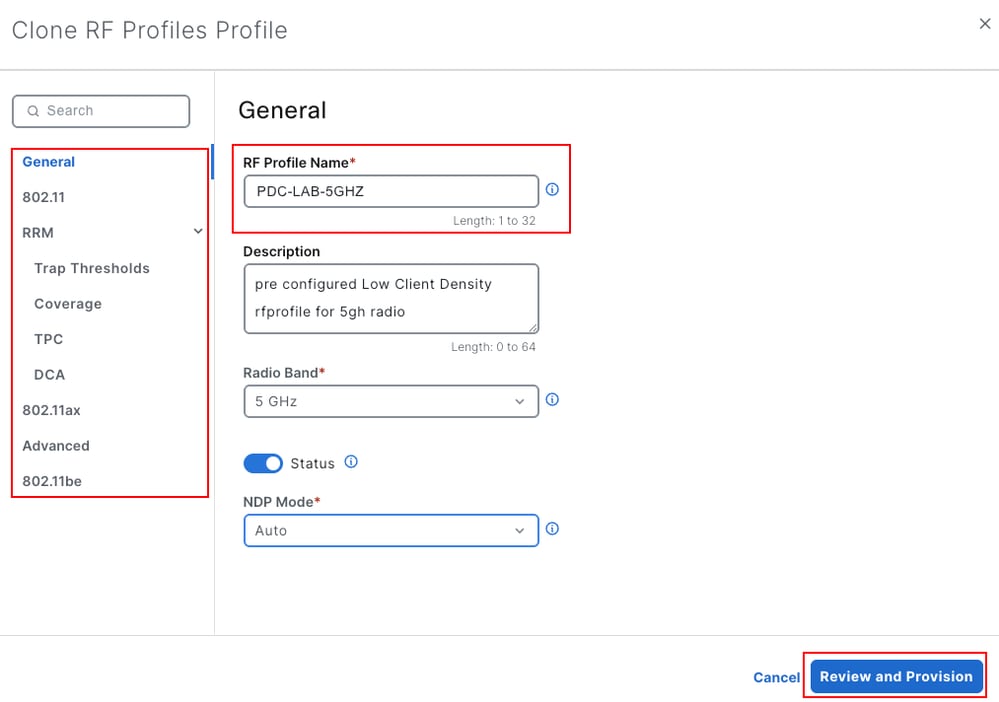
- أختر RF > توصيفات RF، وحدد ملف تخصيص موجود (على سبيل المثال، LOW_CLIENT_DENSITY_RF_5GH)، واختر إجراءات > نسخ.
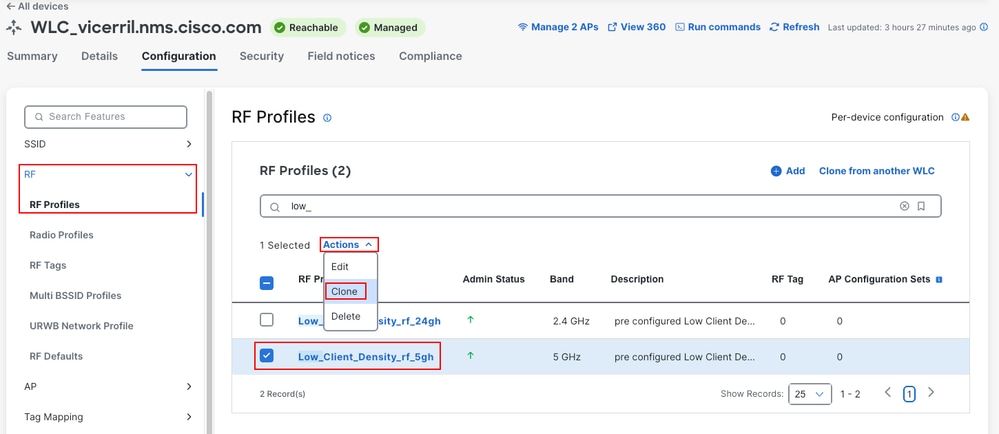
- بشكل عام، أدخل اسم ملف تعريف التردد اللاسلكي PDC-LAB-5 جيجاهرتز واضبط المعلمات في الأقسام 802.11 و RRM و 802.11ax و Advanced و 802.11be حسب الحاجة.
- انقر فوق مراجعة وتوفير، ثم أكمل عملية النشر كما هو موضح في الخطوة 5.

تلميح: لنسخ كائنات من مادة حفازة أخرى 9800 أن يكون يدير ب نفسه مادة حفازة مركز، استعملت نسخة من آخر WLC في الجدول من الكائن نوع.
الخطوة 8. تعيين علامات على نقاط الوصول
- في رأس إطار تفاصيل الجهاز، انقر فوق إدارة نقاط الوصول (APs). يظهر جدول نقاط الوصول التشغيلية علامة النهج وعلامة الموقع وعلامة التردد اللاسلكي ومصدر العلامات لكل نقطة وصول. يوضح هذا الجدول حالة الشبكة بعد آخر إعادة مزامنة لوحدة التحكم.
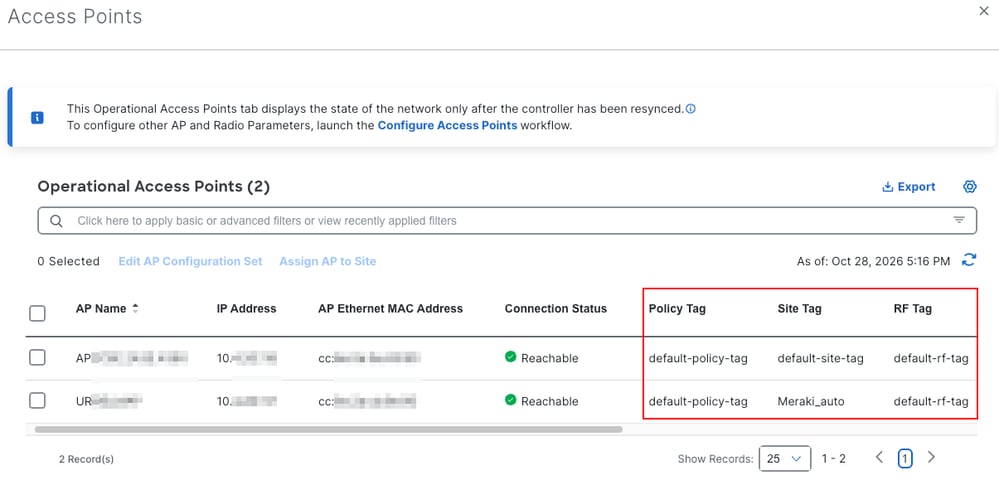
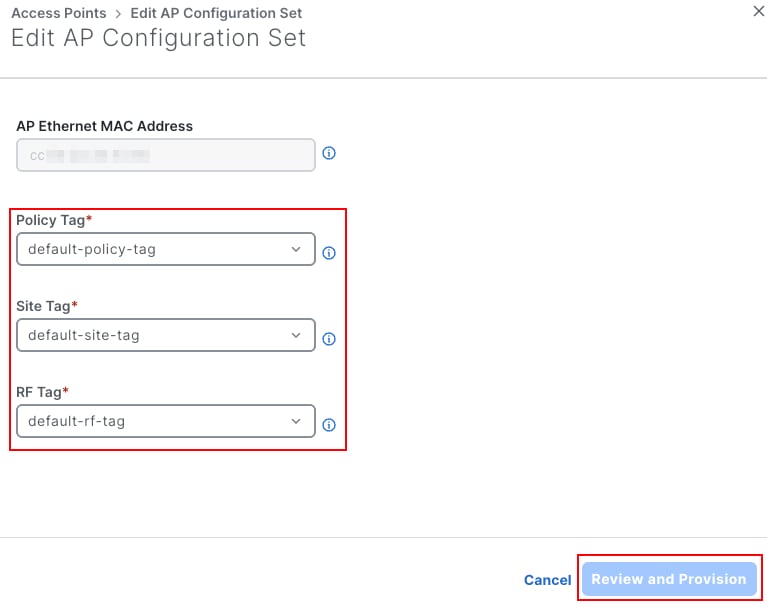
- حدد نقطة الوصول وانقر تحرير مجموعة تكوين نقطة الوصول.
- حدد علامة السياسة (على سبيل المثال، PDC-LAB-PT)، وعلامة الموقع، وعلامة التردد اللاسلكي.
- انقر فوق مراجعة وتوفير، ثم أكمل عملية النشر كما هو موضح في الخطوة 5.

تحذير: يمكن لتغيير علامة التمييز أن يجعل نقطة الوصول تعيد ربط وحدة التحكم أو تعيد ضبط أجهزة الراديو الخاصة بها، والتي تفصل عملائها. تخطيط تغييرات علامات الإنتاج لنقاط الوصول في نافذة صيانة. قبل أن تقوم بتغيير علامات التمييز، قم بتسجيل علامات التمييز الحالية لنقاط الوصول بحيث يمكنك عكسهم.
الخطوة 9. حذف كائن تكوين
كما يعمل "التكوين الخاص بكل جهاز" على إزالة الكائنات من وحدة التحكم بنفس تدفق المعاينة والنشر. يمحو هذا مثال ال WLAN PDC-Lab:
- أختر SSID > توصيفات WLAN، وحدد PDC-LAB، واختر إجراءات > حذف.
- تأكيد التحذير هل تريد بالتأكيد حذف ملفات تعريف WLAN المحددة؟ مع نعم.
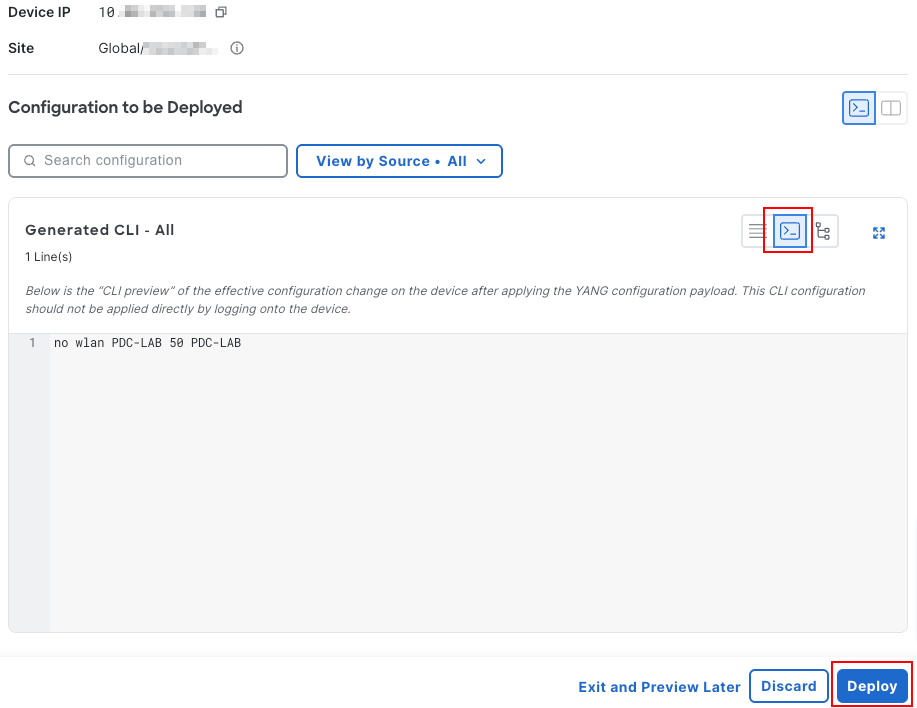
- أكمل عملية النشر كما هو موضح في الخطوة 5. تستخدم حمولة YANG عملية الحذف على إدخال WLAN، وواجهة سطر الأوامر (CLI) التي تم إنشاؤها:
no wlan PDC-LAB 50 PDC-LAB
التحقق من الصحة
استخدم هذا القسم لتأكيد عمل التكوين بشكل صحيح.
على مركز Catalyst
- تظهر مهمة التوفير النجاح في الأنشطة > المهام (الصورة 8).
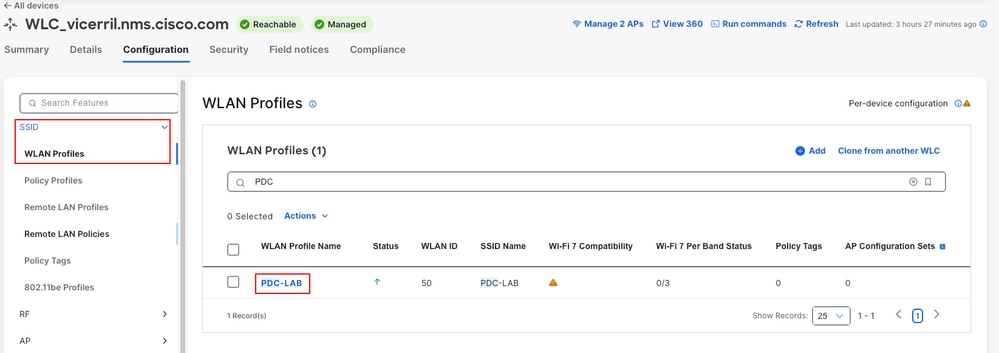
- في علامة التبويب تكوين لوحدة التحكم، يتم سرد الكائن الجديد. في هذا المثال، يسرد SSID > توصيفات WLAN PDC-LAB بمعرف WLAN 50، كما هو موضح في الصورة 14. لم يتم تعيين WLAN إلى علامة نهج بعد، لذلك عدد علامات النهج الخاصة بها هو 0.
- في إدارة نقاط الوصول، يظهر جدول نقاط الوصول التشغيلية علامات التمييز المعينة لكل نقطة وصول (الصورة 11).
على المادة حفازة 9800
أنت يستطيع ركضت هذا أمر على الجهاز تحكم CLI، أو من يركض أمر (يركض أمر) في الرأس من الأداة تفصيل نافذة.
- show running-config | قسم wlan pdc-lab - يعرض تكوين WLAN الذي دفعه Catalyst Center.
- show wlan summary - يسرد شبكات WLAN التي تم تكوينها على وحدة التحكم وحالتها.
- إظهار تعيينات ملف تعريف السياسة التفصيلية ل PDC-LAB-PT - يعرض شبكة WLAN إلى تعيينات ملف تعريف السياسة لعلامة السياسة.
- إظهار ملخص علامة ap - يعرض السياسة، الموقع، وعلامات RF لكل نقطة وصول ومصدر علامات التمييز.
- show logging | يتضمن DMI-5-AUTH_PASS|NDBMAN-5-config_i - يعرض جلسات عمل NetConf وتغييرات التكوين التي تم إجراؤها بواسطة Catalyst Center.
- show wireless client summary - يسرد العملاء المقترنين وحالتهم.
هذا هو تكوين شبكة WLAN على وحدة التحكم بعد النشر:
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
تظهر سجلات وحدة التحكم أن مركز Catalyst (10.X.X.X) فتح جلسة NETconf وشكل الميزة اللاسلكية:
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
تعرض رسالة ٪NDBMAN-5-CONFIG_I الميزة التي تم تكوينها وعنوان Catalyst Center واسم مستخدم NETconf.
بعد أن تستخدم نقاط الوصول علامة النهج، قم بتوصيل عميل ب PDC-LAB وتأكد من خلال عرض ملخص العميل اللاسلكي أن العميل يصل إلى حالة التشغيل.
تغييرات خارج النطاق
يكتشف مركز Catalyst التغييرات التي يتم إجراؤها خارج مركز Catalyst، على سبيل المثال من واجهة سطر الأوامر (CLI) الخاصة بوحدة التحكم أو واجهة الويب. وكما توضح أيقونة التحذير الموجودة بجوار تسمية التكوين لكل جهاز (الصورة 15)، يتم إستيراد هذه التغييرات في مزامنة المخزون التالية وقد تتسبب في حدوث تعارضات. للحفاظ على تناسق التكوين، أستخدم Catalyst Center لجميع التكوينات المدعومة.
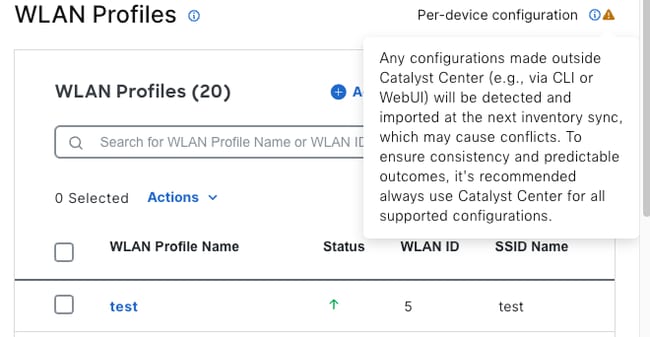 الصورة 15. تحذير حول التكوينات التي تم إجراؤها خارج مركز Catalyst
من الإصدار 3.1.3، يقوم حدث تغيير تكوين بإعادة ضبط وحدة التحكم فقط. لتحديث بيانات نقطة الوصول، قم بتشغيل إعادة مزامنة كاملة مع إجراءات > جرد > جهاز إعادة المزامنة.
استكشاف الأخطاء وإصلاحها
يوفر هذا القسم معلومات يمكنك استخدامها لاستكشاف أخطاء التكوين وإصلاحها.
لا يتم عرض خيار تمكين التكوين لكل جهاز
- تأكد من أن Catalyst Center يشغل الإصدار 2.3.7.9 أو إصدار أحدث.
- تأكد من أن وحدة التحكم هي وحدة تحكم من السلسلة Catalyst 9800 Series مع Cisco IOS XE الإصدار 17.12 أو إصدار أحدث.
- تأكد من أن وحدة التحكم مدارة ويمكن الوصول إليها في المخزون. قم بإعادة المزامنة إذا لزم الأمر.
- التكوين الخاص بكل جهاز غير مدعوم للاتصال اللاسلكي (SD-Access (fabric).
يتم فتح التكوين الخاص بكل جهاز في وضع القراءة فقط
ومن المتوقع حدوث ذلك عندما تكون وحدة التحكم مزودة بالفعل بالإمداد (ملف تعريف الشبكة) المستند إلى الوجهة. لا يمكن دمج الطرازين على وحدة التحكم نفسها. في علامة التبويب تكوين بنافذة تفاصيل الجهاز، تظهر التسمية المدارة عبر ملفات تعريف الشبكة المستندة إلى الموقع، وتعرض أيقونة المعلومات الخاصة بها: تتم إدارة هذا الجهاز باستخدام ملفات تعريف الشبكة المستندة إلى الموقع. جميع التكوينات في وضع القراءة فقط. لا يمكن إجراء التغييرات إلا عبر ملف تعريف الشبكة.
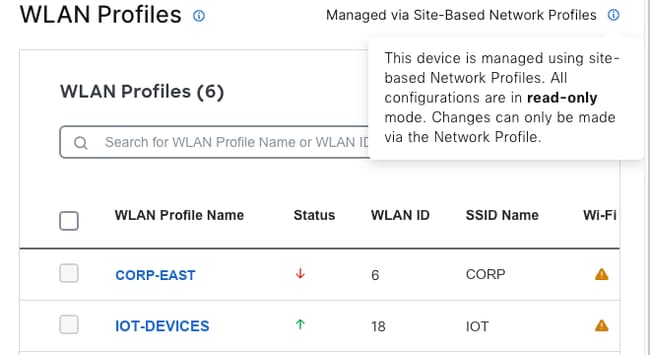 الصورة 16. وحدة تحكم تتم إدارتها بواسطة ملفات تعريف الشبكة المستندة إلى الموقع في وضع القراءة فقط
فشلت مهمة التوفير
- افتح المهمة الفاشلة في الأنشطة > المهام وراجع تفاصيل الخطأ.
- أعد مزامنة وحدة التحكم وحاول مرة أخرى.
- على وحدة التحكم، تحقق من NETconf:
- show platform software yang-management process - يجب أن تظهر جميع العمليات قيد التشغيل.
- show netConf-yang session - يسرد جلسات NETconf النشطة، بما في ذلك الجلسة من مركز Catalyst.
- تأكد من أن بيانات اعتماد NETconf (TCP 830) و Secure Shell (SSH) في مركز Catalyst صالحة وأنه لا يوجد جدار حماية يمنع الاتصال بين مركز Catalyst ووحدة التحكم.
لا تظهر التغييرات التي تم إجراؤها على وحدة التحكم في مركز Catalyst
قم بإعادة مزامنة وحدة التحكم مع الإجراءات > المخزون > جهاز إعادة المزامنة. من الإصدار 3.1.3، يقوم حدث تغيير التكوين بإعادة مزامنة وحدة التحكم فقط، وليس نقاط الوصول الخاصة بها، لذلك يلزم إجراء إعادة مزامنة كاملة لتحديث بيانات نقطة الوصول.
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
29-Oct-2026
|
الإصدار الأولي |
 التعليقات
