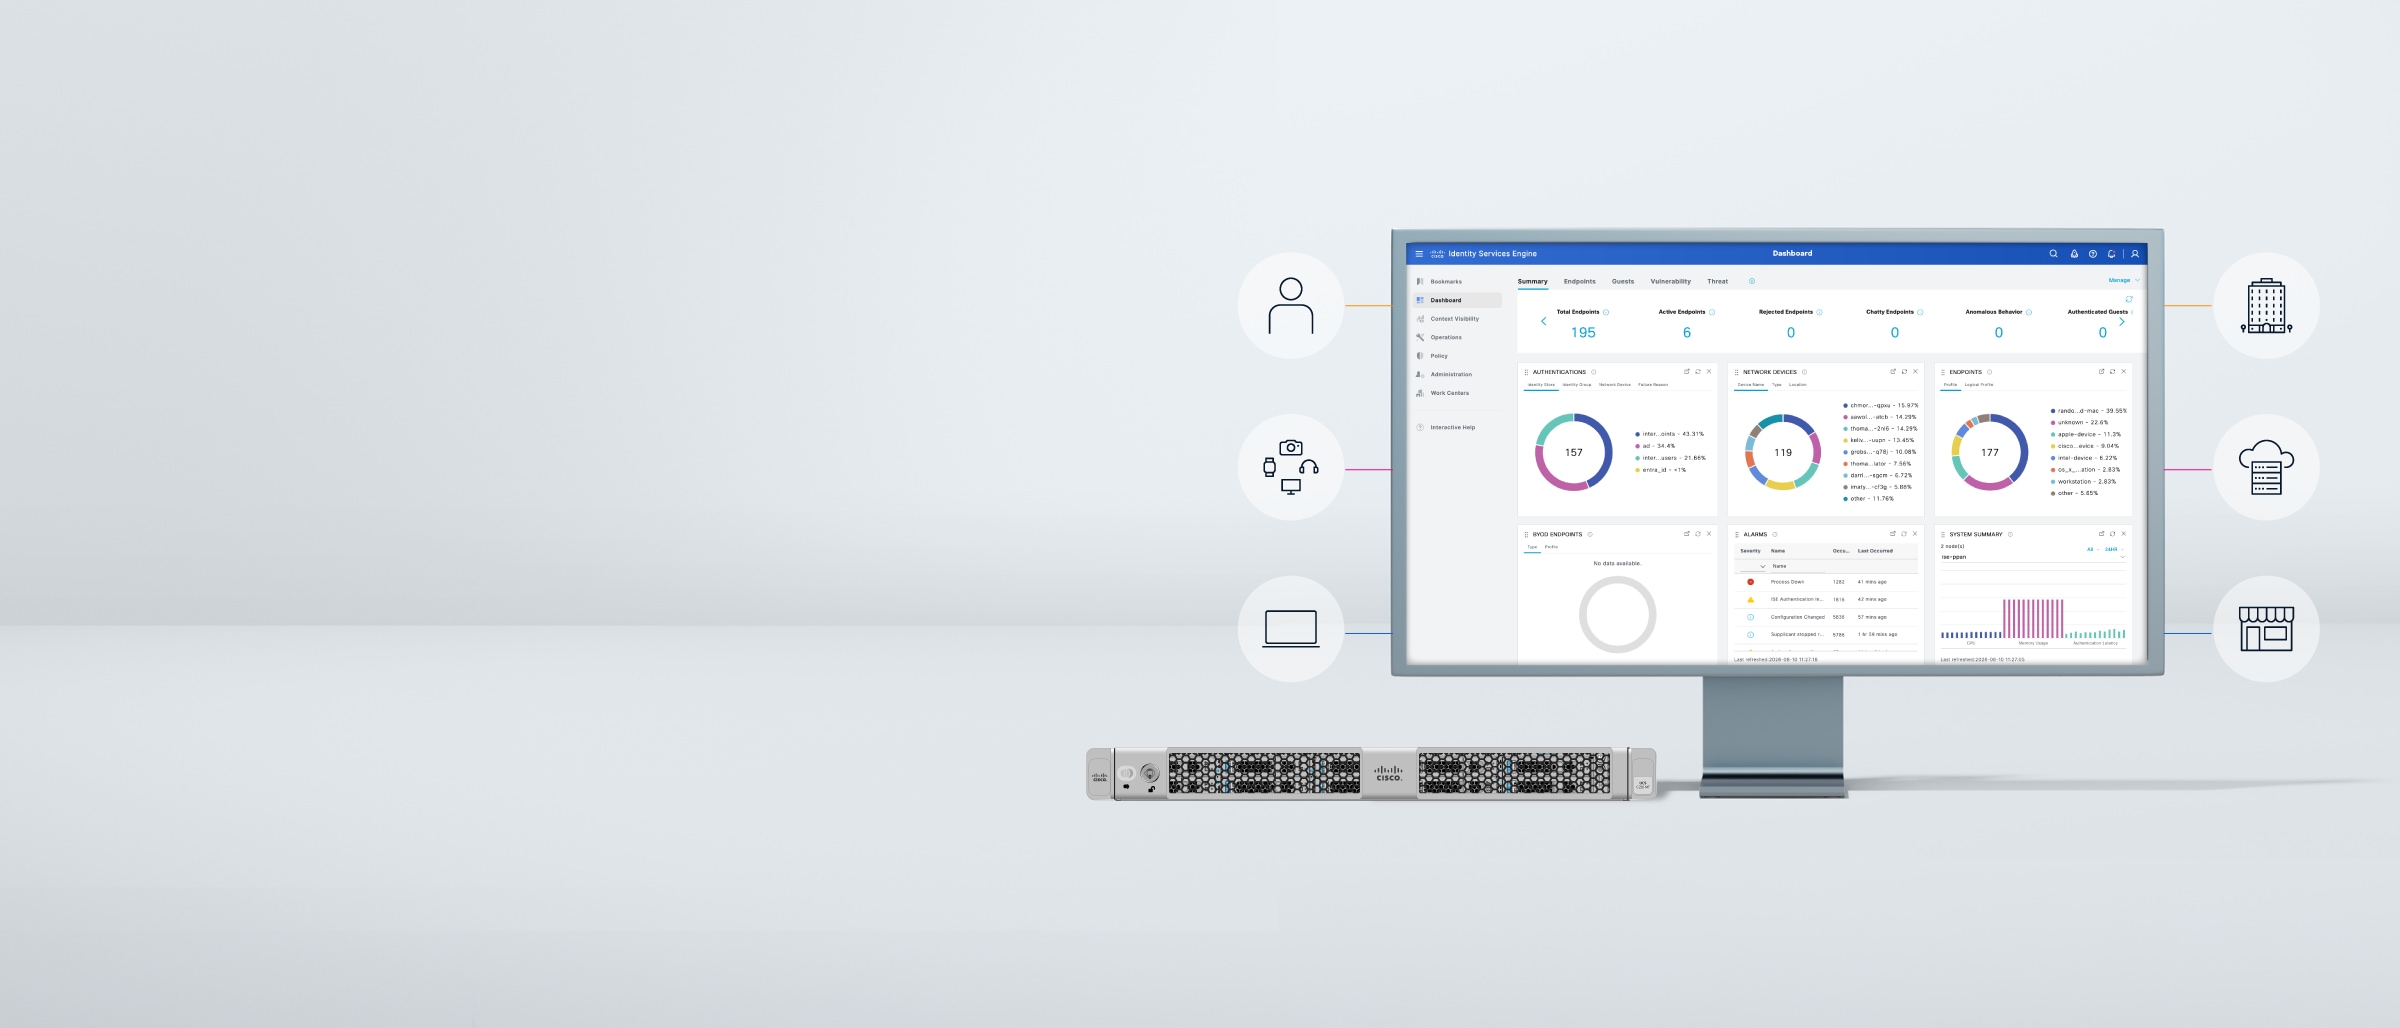
Un contrôle fiable des identités à l'échelle mondiale

de terminaux authentifiés à ce jour

de terminaux actifs simultanément pris en charge par déploiement

d'expérience et de leadership sur le marché
Du contrôle d'accès au contrôle du réseau
Cisco ISE unifie les identités, la visibilité et l'application des politiques pour permettre aux équipes de vérifier le niveau de confiance à accorder, de segmenter les accès et de contenir les menaces sur les réseaux hybrides.
Visualisez toutes les connexions
Recherchez les objets connectés et les terminaux OT gérés et non gérés dans les environnements filaires, sans fil, VPN et cloud, et établissez leur profil.
Déterminez le contexte
Utilisez les signaux liés à l'identité, à l'état, aux équipements, aux comportements et à l'écosystème pour prendre des décisions d'accès plus précises.
Contrôlez les communications
Appliquez le principe du moindre privilège et la segmentation afin que les utilisateurs et les équipements communiquent uniquement avec les ressources auxquelles ils doivent avoir accès.
Neutralisez automatiquement les menaces
Utilisez l'automatisation des politiques et les intégrations pour mettre en quarantaine les terminaux à risque et contenir plus rapidement les menaces.
Au-delà du contrôle d'admission au réseau statique (NAC)
Remplacez les règles basées sur l'emplacement réseau par une politique axée sur l'identité qui suit les utilisateurs et les équipements dans tous les environnements.
Au-delà de l'accès réseau Zero Trust (ZTNA)
Contrôlez toutes les communications des utilisateurs et des équipements au sein du réseau, non seulement au moment de l'accès, mais aussi avant et après son autorisation.
Au-delà de la visibilité et de la détection
Transformez le contexte en mesures de sécurité concrètes. ISE partage les informations liées à l'identité au sein de votre écosystème afin que les alertes de sécurité puissent influencer les politiques dans tous les domaines.
Logiciel ISE
Restez à jour avec les versions logicielles de Cisco ISE, les recommandations concernant les correctifs, les points à prendre en compte pour les mises à niveau et les options d'évaluation.
Version ISE 3.5
Utilisez le dernier correctif de la version 3.5 de Cisco ISE pour découvrir les nouvelles fonctions et les correctifs.
Essai gratuit d'ISE jusqu'à 90 jours
Toute nouvelle installation de Cisco ISE comprend une licence d'évaluation de 90 jours pour un maximum de 100 terminaux, afin que les équipes puissent tester la solution avant de l'acheter.
Licences ISE
Comparez les différents niveaux de licence Cisco ISE en fonction des fonctionnalités requises pour votre réseau.
ISE Essentials
Offre une visibilité de base sur les utilisateurs, les équipements et les terminaux du réseau, ainsi que les fonctions essentielles de contrôle d'accès au réseau.
ISE Advantage
Sécurise divers utilisateurs et équipements grâce aux fonctions de segmentation basée sur l'identité et partage les informations liées à l'identité avec les solutions Cisco et tierces.
ISE Premier
Vérifie en continu la fiabilité des équipements, applique les exigences de conformité et propose des fonctions automatisées de confinement des menaces.
ISE dans tous les environnements
Dans les environnements d'entreprise, les sites distants, le cloud et l'IIoT, ISE offre aux équipes une approche cohérente pour vérifier le niveau de confiance à accorder et appliquer les politiques.
Réseau d'entreprise, réseaux locaux et sites distants
Appliquez un accès cohérent basé sur l'identité aux utilisateurs des réseaux filaires, sans fil et VPN, tout en segmentant les ressources sensibles.
Data center et cloud
Étendez la segmentation basée sur l'identité et la cohérence des politiques dans les environnements des applications et les ressources stratégiques.
IoT industriel
Découvrez, catégorisez et contrôlez les équipements qui ne prennent pas en charge les agents, notamment les terminaux opérationnels et spécialisés.
Intégrations ISE
Connectez les informations d'ISE liées à l'identité et au contexte des terminaux sur l'ensemble des produits Cisco, des plateformes de gestion Cisco et des écosystèmes partenaires pour automatiser vos capacités de réponse.
Intégration d'ISE avec les produits et solutions Cisco
Utilisez les informations contextuelles d'ISE dans l'infrastructure de réseau et de sécurité Cisco comme base pour l'accès fondé sur l'identité, la segmentation et les capacités de réponse.
Intégration d'ISE avec les partenaires
Partagez des informations contextuelles avec plus de 70 outils tiers de gestion de la sécurité, des identités, de la mobilité, des actifs et des opérations grâce à pxGrid et aux API ouvertes.
Avis sur ISE
Consultez les points de vue indépendants d'équipes IT et de sécurité sur Cisco ISE en matière de contrôle d'accès, de visibilité, de segmentation et d'application des politiques.
Avis Gartner Peer Insights
Découvrez les avis et points de vue de spécialistes et de clients sur Cisco ISE pour le contrôle d'accès au réseau.
Avis PeerSpot
Découvrez des avis de professionnels, des études comparatives de produits et des retours d'expérience sur la mise en œuvre de la solution par les équipes IT et de sécurité.
Architectures et solutions associées
Réseau sécurisé Cisco
Axez le réseau sur l'identité grâce à une politique cohérente basée sur ISE dans les réseaux locaux et les sites distants, ainsi que dans les environnements IoT, cloud et de travail hybride.
Pare-feu à maillage hybride de Cisco
Renforcez la segmentation en utilisant les informations liées à l'identité d'ISE pour contribuer à définir, appliquer et adapter les politiques sur les réseaux locaux et dans les environnements de data center et de cloud.
Cisco Zero Trust Access
Mettez en place un accès basé sur la fiabilité avec ISE, Cisco Secure Access et Duo pour faciliter la vérification des utilisateurs, des équipements et des applications avant d'autoriser l'accès.