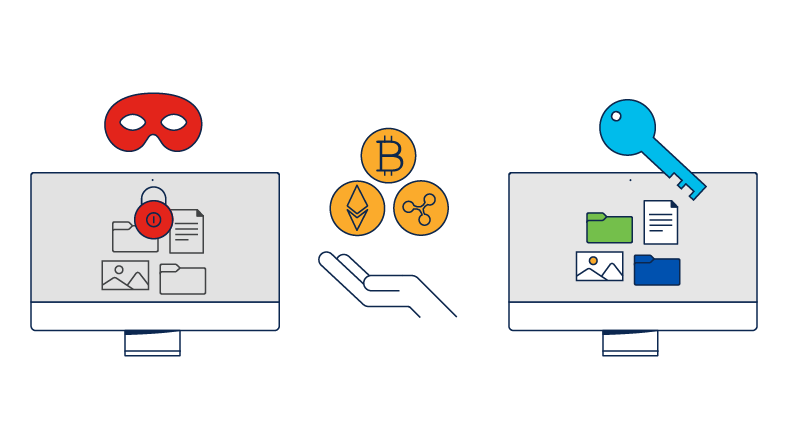
كيف يعمل هجوم برامج الفدية الضارة؟
برامج الفدية الضارة هي جريمة إلكترونية حيث يشفر المتسلل بيانات الضحية ببرامج ضارة هدف إجبار الضحية على دفع مبلغ مالي للمهاجم قبل أن يتم إلغاء تأمين النظام. بمجرد دفع الفدية، يجب أن يرسل المهاجم مفتاح فك التشفير لاستعادة الوصول إلى بيانات الضحية، ولكن غالبًا ما يتم إلغاء تأمين النظام ويتم الاحتفاظ بالبيانات المسروقة كفدية ثانية. يمكن أن تتراوح الفدية من بضع مئات من الدولارات إلى ملايين الدولارات. عادةً ما يتم طلب الدفع في شكل عملة مشفرة، مثل عملات البيتكوين.
وعادةً ما توزّع برامج الفدية الضارة من خلال عدة طرق رئيسية. وتتضمن هذه الطرق تصيد المعلومات عبر البريد الإلكتروني، والإعلانات الضارة (الإعلانات الضارة الخبيثة)، والهندسة الاجتماعية، ومجموعات الاستغلال. بعد توزيع برامج الفدية الضارة، تشفّر الملفات المحددة وتخطر الضحية بالدفعة المطلوبة.
طرق لحماية نفسك من برامج الفدية الضارة
الاحتفاظ بنسخة احتياطية من جميع بياناتك
تأكد من أن لديك حلاً للنسخ الاحتياطي لبيانات المؤسسة يمكنه التوسع ولن يواجه أ عقبات عندما يحين الوقت. في حالة وقوع هجوم، يمكنك إيقاف تشغيل النقطة الطرفية وإعادة تصورها وإعادة تثبيت نسختك الاحتياطية الحالية. ستكون لديك جميع بياناتك وستمنع انتشار برامج الفدية الضارة إلى الأنظمة الأخرى.
تصحيح أنظمتك
واظب على تحديث برامجك بانتظام. سيؤدي تصحيح برامج الجهات الخارجية المستغلة بشكل شائع إلى إحباط العديد من الهجمات. وإن أمكن، شغّل التصحيح التلقائي.
تمكين المصادقة متعددة العوامل (MFA)
عادةً ما تكون الحلقة الأضعف في سلسلة الأمان هي الإنسان. ثقّف المستخدمين لديك حول مَن وماذا تثق به. وعلّمهم عدم الوقوع في فخ تصيد المعلومات أو المخططات الأخرى.
حماية شبكتك
اتخذ نهجًا متعدد الطبقات، مع دمج الأمان من النقطة الطرفية إلى البريد الإلكتروني إلى طبقة DNS. استخدم تقنيات مثل جدار الحماية من الجيل التالي (NGFW) أو نظام منع التطفل (IPS).
الوصول إلى شبكة القطاع
قيّد الموارد التي يمكن أن يصل إليها المهاجم. ومن خلال التحكم في الوصول إلى الموارد ديناميكيًا بناءً على الحساسية، مثل البيانات السرية أو المهمة، فإنك تساعد على ضمان عدم تعرض شبكتك بأكملها للخطر في هجوم واحد.
مراقبة نشاط الشبكة عن كثب
يمكن أن تساعدك القدرة على رؤية كل شيء يحدث عبر شبكتك ومركز البيانات لديك على الكشف عن الهجمات التي تتجاوز المنطقة المحيطة. انشر شبكة فرعية لمنطقة محمية (DMZ) أو أضِف طبقة أمان إلى شبكة المنطقة المحلية (LAN) الخاصة بك. استفِد من منصة الأمان الخاصة بك لجمع جميع المعلومات معًا بشكل فعال لفرز المعلومات وتحليلها والاستجابة لها بسرعة.
منع التسلل الأولي
تحدث معظم حالات الإصابة ببرامج الفدية الضارة من خلال مرفق بريد إلكتروني أو عملية تنزيل ضارة. احظر مواقع الويب ورسائل البريد الإلكتروني والمرفقات الضارة بشكل دؤوب من خلال نهج أمني متعدد الطبقات وبرنامج لمشاركة الملفات تعتمده الشركة.
تجهيز الأجهزة الطرفية الخاصة بك
لم تعد حلول مكافحة الفيروسات على النقاط الطرفية لديك كافية. أعِد الامتيازات حتى يؤدوا مهام مثل منح الوصول المناسب إلى الشبكة أو أذونات المستخدم للنقاط الطرفية. كما ستساعد المصادقة الثنائية.
الحصول على معلومات ذكاء التهديدات في الوقت الفعلي
تعرّف على عدوك. استفِد من ذكاء التهديدات من مؤسسات مثل Talos لفهم أحدث المعلومات الأمنية والاطلاع على تهديدات الأمن السيبراني الناشئة.
المشاركة مع متخصصي الاستجابة للحوادث
توفر فِرق الاستجابة للحوادث مجموعة كاملة من الخدمات الاستباقية والطوارئ لمساعدتك على الاستعداد لأي خرق والاستجابة له والاسترداد منه.
مستقبل برامج الفدية الضارة: داخل فريق Cisco Talos Threat Hunters
يحدد العاملون في مجال مواجهة التهديدات من Cisco Talos تهديدات برامج الفدية الضارة الجديدة والمتطورة. شاهد كيف تساعد أبحاثهم ومعلوماتهم المؤسسات على بناء دفاعات قوية.