متطلبات حل الأمان متعدد السُحب
وعلى الرغم من أن لحلول الأمان متعدد السُحب وظائف مختلفة بناءً على فئتها، فهي تشترك في مجموعة من المعايير المشتركة، مثل بساطة النشر والإدارة. عند تقييم حل الأمان متعدد السُحب لأحد المورّدين، ضع في اعتبارك الجوانب التالية:
قابلية الرؤية المستمرة
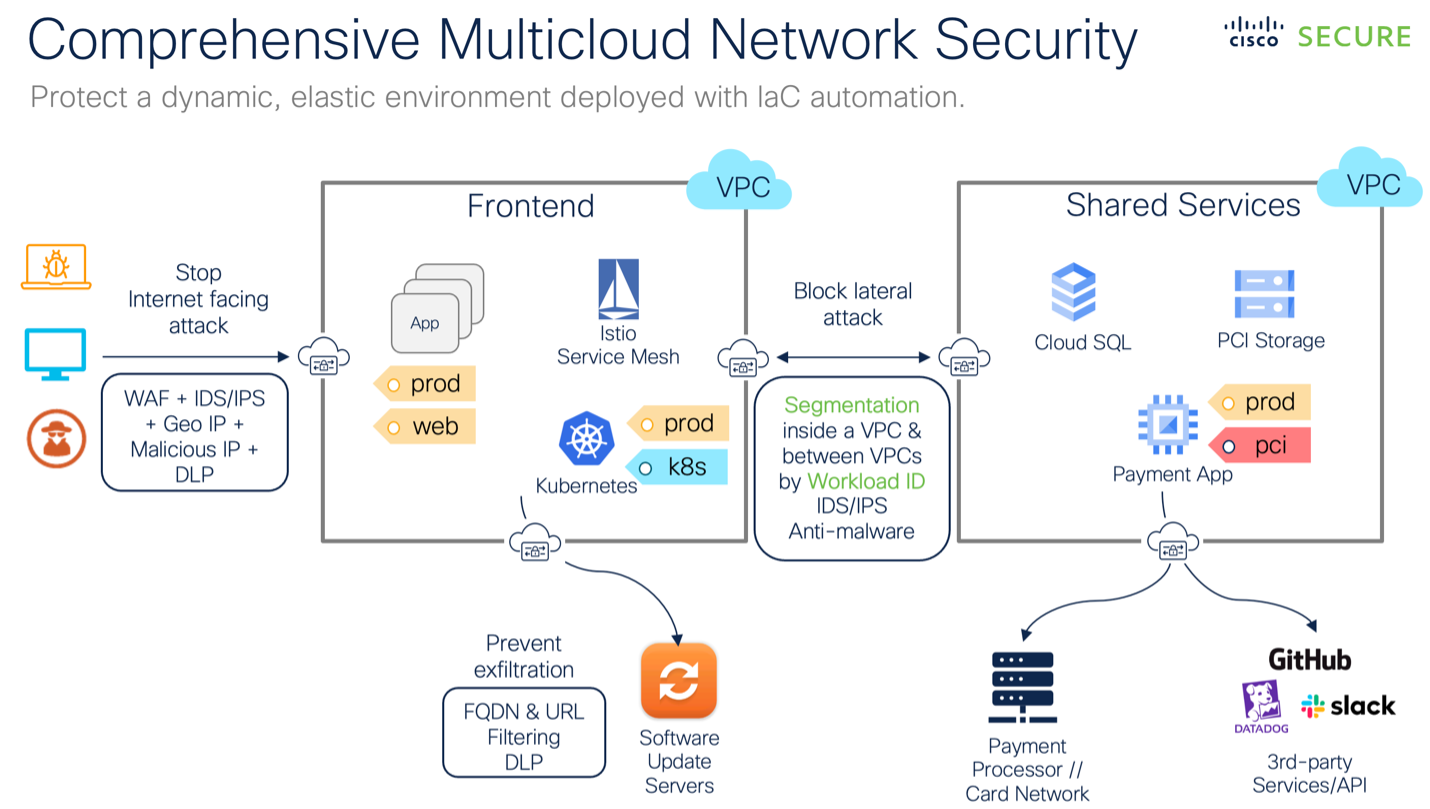
لاكتشاف الأنشطة الضارة مثل نقل البيانات غير المصرّح به، يتعين عليك دمج معلومات أصول السحابة لديك وذكاء التهديدات مع قابلية الرؤية الكاملة في جميع تدفقات حركة المرور، بما في ذلك حركة المرور الواردة من الإنترنت والصادرة إليه، ومن الشرق إلى الغرب، وإلى خدمات النظام الأساسي كخدمة (PaaS).
الشمولية
سيقلل الحل الذي يحتوي على مجموعة ميزات شاملة وقوية الحاجة إلى منتجات متعددة النقاط أو يلغيها ويمكّنك من تعزيز الأمان السحابي لديك. ابحث عن الإمكانيات المهمة مثل إنفاذ السياسة الديناميكي والتجزئة وحماية الشبكة (جدار حماية السحابة) وحماية الويب.
إمكانيات الدفاع النشط
إذا سمح لك أمانك فقط بالتفاعل مع التهديدات بدلاً من إيقافها بشكل استباقي، فسيظل فريقك دائمًا متخلفًا عن الخصم بخطوة واحدة على الأقل. في الماضي، كان الدفاع النشط يتطلب حلاً يستند إلى الوكيل. الآن، يمكن للمؤسسات تحقيق دفاع نشط من خلال نهج بدون وكيل، لتقليل تحديات النشر والصيانة.
القابلية للتوسع في السحابة
تتغير متطلبات وبيئات العمل باستمرار، ويجب أن يكون الأمان قادرًا على التوسع والخروج بسرعة للتكيف مع تلك التغييرات. يجب أن يوسع حل الأمان متعدد السُحب نطاق الأمان تلقائيًا لتلبية الطلب، واكتشاف الأصول الجديدة أثناء تنفيذها في بيئة الإنتاج، وتطبيق السياسة القائمة على السياق—حتى لا يضطر فريقك إلى القلق باستمرار بشأن تشغيل الأداة عبر سُحب ومناطق وحسابات متعددة. يجب أن يوسع حل الأمان متعدد السُحب نطاق الأمان تلقائيًا لتلبية الطلب، واكتشاف الأصول الجديدة أثناء تنفيذها في بيئة الإنتاج، وتطبيق السياسة القائمة على السياق—كل ذلك دون تدخل يدوي، حتى لا يضطر فريقك إلى القلق باستمرار بشأن تشغيل الأداة عبر سُحب ومناطق وحسابات متعددة.
سهولة وسرعة النشر
يجب ألا يضخم حل الأمان السحابي الخاص بك تعقيدات بيئة متعددة السُحب المعقدة بالفعل، ومع ذلك فإن العديد من منتجات المورّدين صعبة ويستغرق نشرها وقتًا طويلاً عبر البنية التحتية للسحابة العامة. ابحث عن حل جاهز يحقق النتائج ببساطة، وسريع التنفيذ، ويعمل من الأصل في بيئتك. سيؤدي ذلك إلى التخلص من الحاجة إلى تكييف المسؤولين للبيئة يدويًا—وبدلاً من ذلك، "يتعرّف" الحل على البيئة من خلال واجهات برمجة التطبيقات (APIs) في تلك السحابة.
إطار عمل السياسة الموحد
يتيح لك مستوى التحكم المركزي عبر السُحب المختلفة فرض سياسات الأمان بشكل متسق من وحدة تحكم واحدة، لتبسيط الإدارة متعددة السُحب والتخفيف من حدة التعقيد. لتحقيق ذلك، يجب أن يوفر حل الأمان طبقة تجريدية تفصل مستوى التحكم ومستوى البيانات.