從面向終端的AMP門戶向Threat Grid提交檔案

簡介
本文檔介紹從面向終端的高級惡意軟體防護(AMP)終端門戶向Threat Grid(TG)雲提交樣本的過程。
問題
從AMP for Endpoints門戶向Threat Grid Cloud提交檔案進行分析。
環境
所需的知識包括:
- 思科終端進階惡意軟體防護
- Threat Grid雲端
本文檔中引用的產品版本:思科終端進階惡意軟體防護主控台版本5.4.20190709。
以下是本文檔中所述方案的條件和限制:
- 訪問面向終端的思科AMP入口網站
- 檔案大小不超過20 MB
- 每天提交少於100次
檔案分析限制
- 檔名限製為59個Unicode字元。
- 檔案不能小於16位元組或大於20 MB。
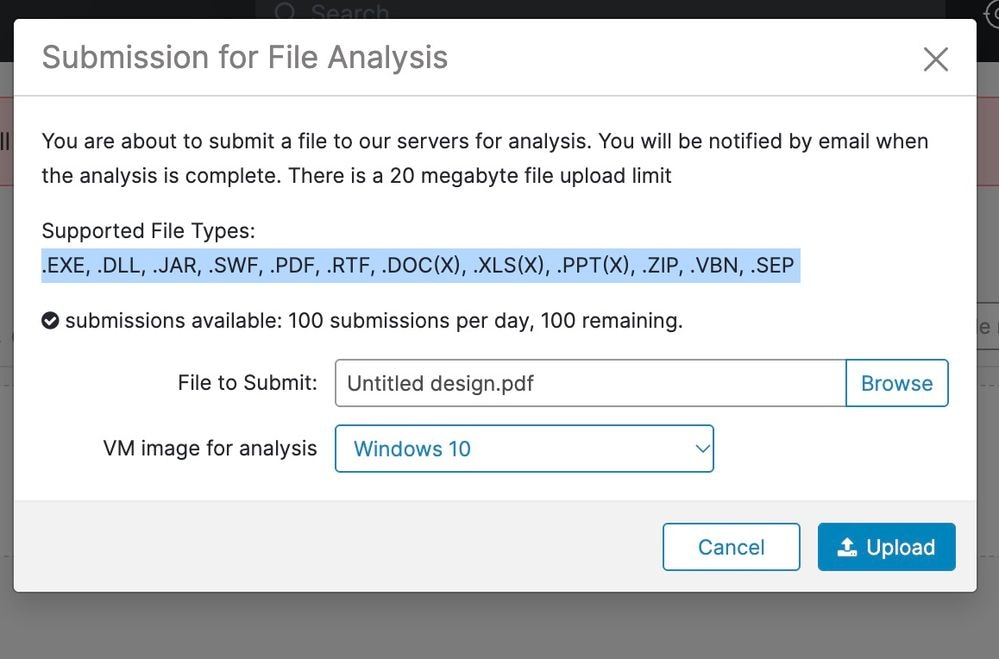
- 支援的檔案型別:.exe、.dll、.jar、.swf、.pdf、.rtf、.doc(x)、.xls(x)、.ppt(x)、.zip、.vbn和.sep
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
解析
1.確認您可以登入到面向終端的思科AMP入口網站。
2.確認該示例滿足檔案分析限制(檔案大小、支援的檔案型別和每日提交限制)。
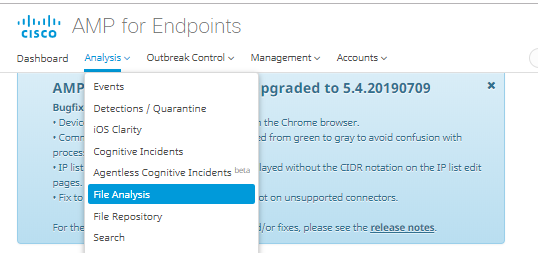
3.在AMP門戶中,導航至分析>檔案分析。
 檔案分析AMP頁面.png
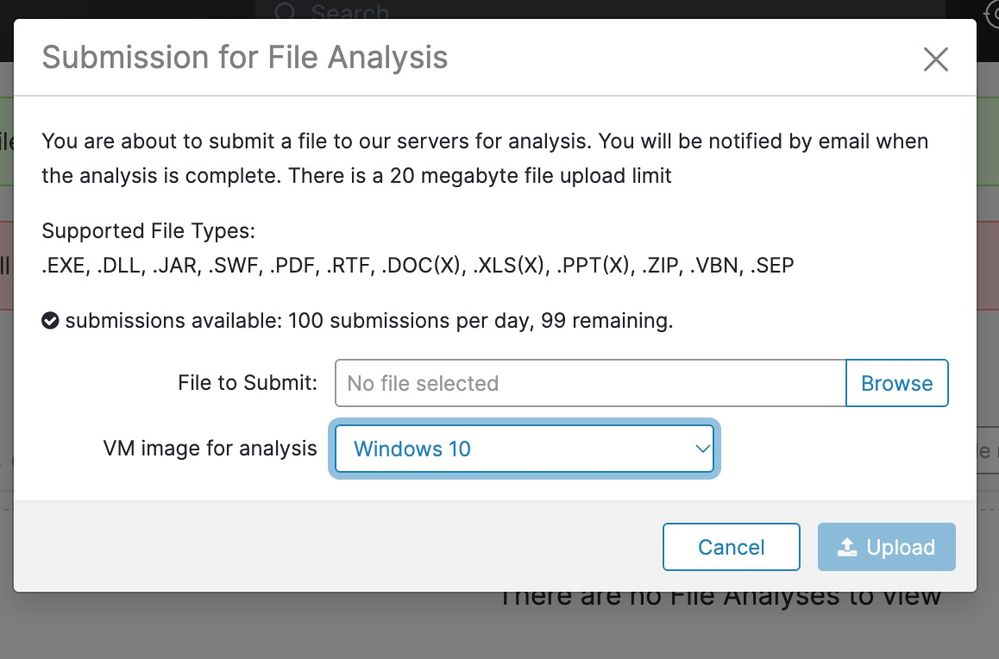
4.按一下Choose File(或上傳控制元件),然後選擇要提交的檔案。
5.選擇要用於分析的Windows映像版本。
 提交file.jpeg
 提交檔案2.jpeg
6.等待分析完成。分析通常需要30至60分鐘。

附註:持續時間取決於系統負載。
7.確認分析完成時收到電子郵件通知。
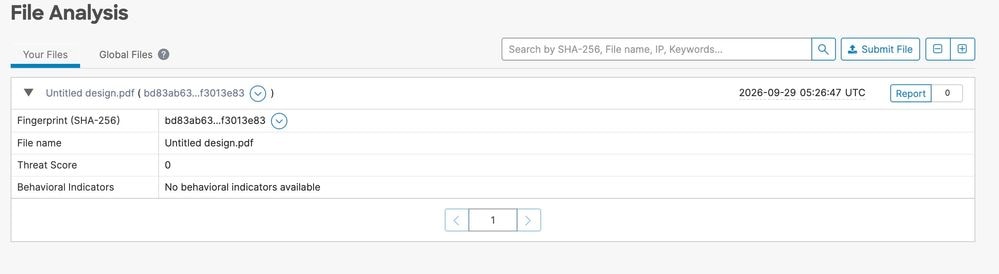
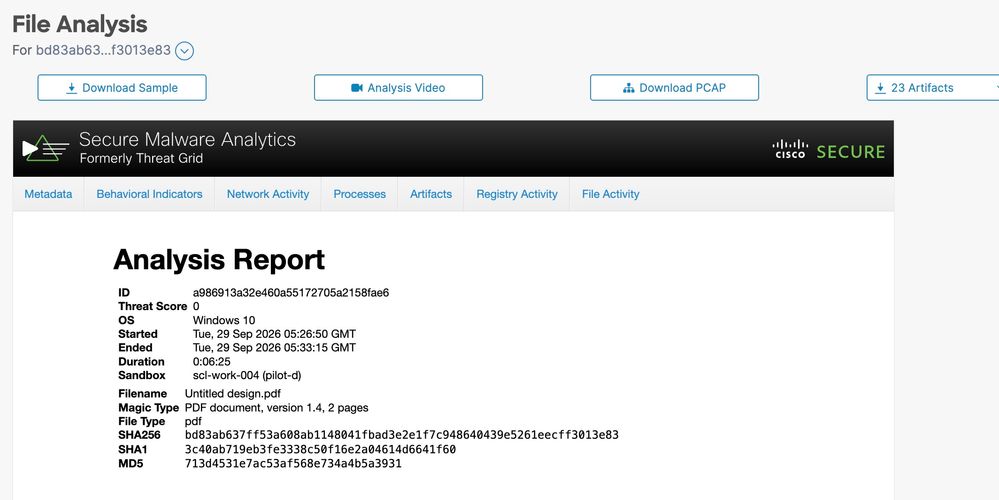
8.檔案分析準備就緒後,按一下Report檢視Threat Score詳細資訊。
 檔案就緒.jpeg
 Report.jpeg
可選對象(如果可用)包括:
- 下載範例:下載已提交的示例。
- 分析影片:此選項提供分析期間生成的示例影片。
- 下載PCAP:從分析下載資料包捕獲。
預期結果:分析狀態更改為「已完成」,並開啟Report檢視,其中包含Threat Score詳細資訊和任何可用對象。
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
2.0 |
27-Oct-2026
|
重新認證 |
1.0 |
16-Jan-2020
|
初始版本 |
 意見
