使用ISE RADIUS配置SWA雙因素身份驗證

簡介
本文檔介紹如何在將Cisco ISE®作為RADIUS伺服器的安全Web裝置上配置第二因素身份驗證。
必要條件
需求
思科建議您瞭解以下主題:
- 基本RADIUS知識
- SWA基礎知識
- 思科身份服務引擎(ISE)上的身份驗證和授權策略配置知識
思科建議您同時擁有:
- 相容的WSA和ISE版本
- 您的ISE已整合到Active Directory或LDAP
- 安全網路裝置(SWA)和思科身份服務引擎(ISE)管理訪問
- Active Directory或LDAP配置為使用者名稱「Admin」以驗證SWA預設「Admin」帳戶
採用元件
本文件的資訊是以下列軟體版本為依據:
- ISE 3.0.0
- SWA 14.0.2-012
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
背景資訊
當您在SWA上為管理使用者啟用第二因素身份驗證時,裝置將在驗證SWA中配置的憑據之後再次使用RADIUS伺服器驗證使用者憑據。
網路拓撲
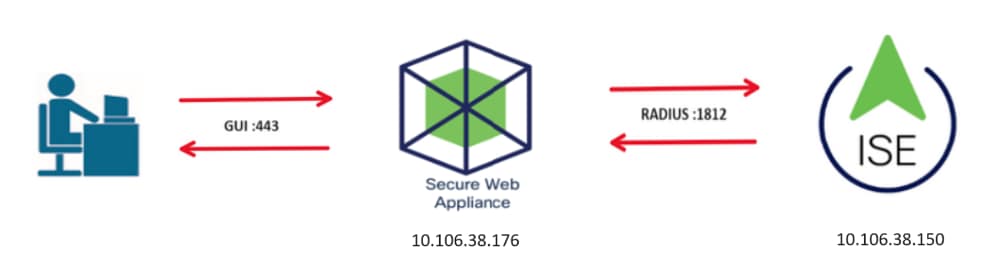 圖 — 網路拓撲圖
管理使用者使用其憑據訪問埠443上的SWA,並且SWA會通過RADIUS伺服器驗證憑據以進行第二次身份驗證。
設定步驟
ISE 組態
1.新增新網路裝置並導航到管理>網路資源>網路裝置> +新增。
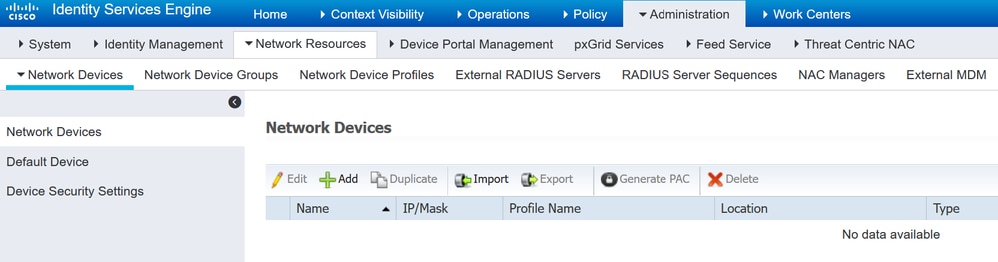 在ISE中將SWA新增為網路裝置
2.在ISE中配置網路裝置
2.1.為網路裝置對象指定Name。
2.2.插入SWA IP地址。
2.3.選中RADIUS 覈取方塊。
2.4.定義共享金鑰。

附註:稍後必須使用相同的金鑰來配置SWA。
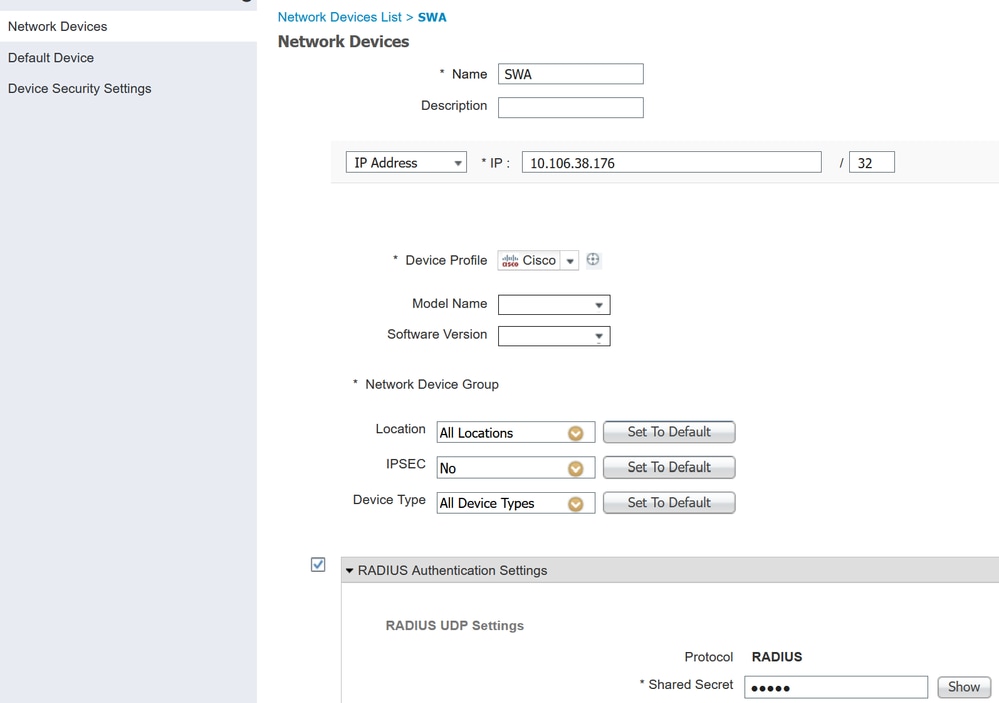 配置SWA網路裝置共用金鑰
2.5.按一下Submit。
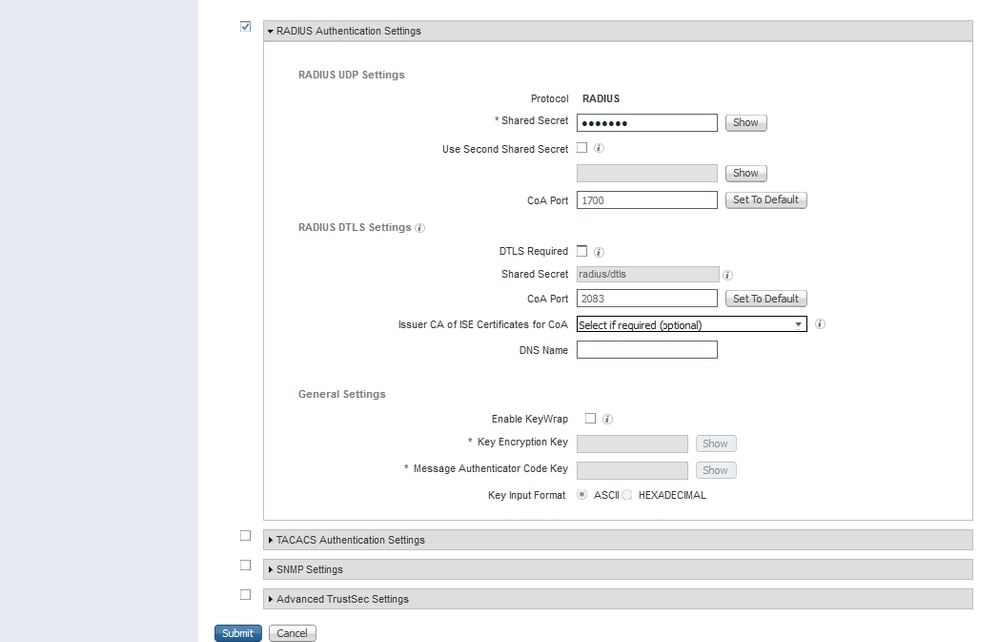 提交網路裝置配置
3.您必須建立與SWA中配置的使用者名稱匹配的網路訪問使用者。導航到Administration > Identity Management > Identities > +Add。
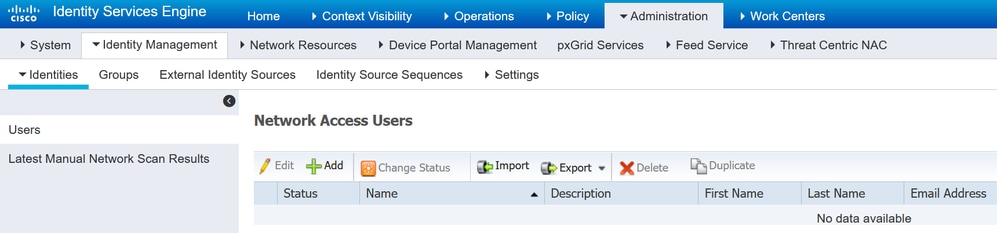 在ISE中新增本地使用者
3.1.指定名稱。
3.2.(可選)輸入使用者的電子郵件地址。
3.3.設定密碼。
3.4.按一下Save。
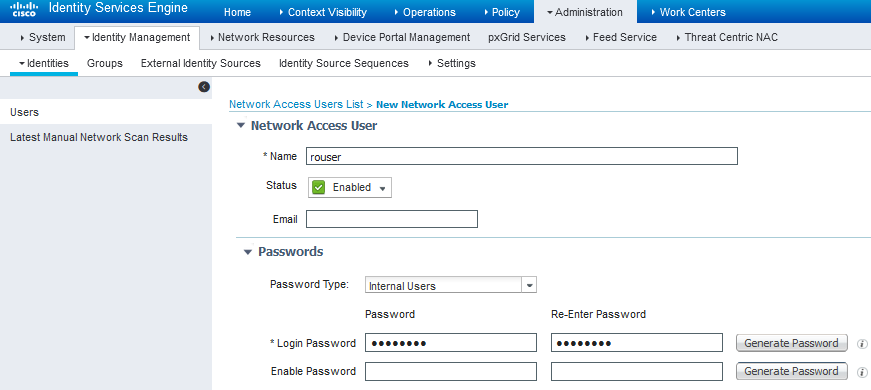 在ISE中新增本地使用者
4.建立與SWA IP地址匹配的策略集。這將阻止訪問具有這些使用者憑據的其他裝置。
4.1.導航至Policy > Policy Sets,然後單擊位於左上角的+圖示。
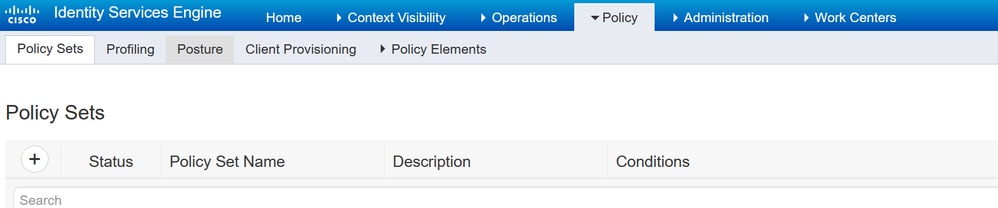 在ISE中新增策略集
4.2.新行位於策略集的頂部。輸入新策略的名稱。
4.3.為RADIUS NAS-IP-Address屬性新增條件以匹配SWA IP地址。
4.4.按一下Use以保留更改並退出編輯器。
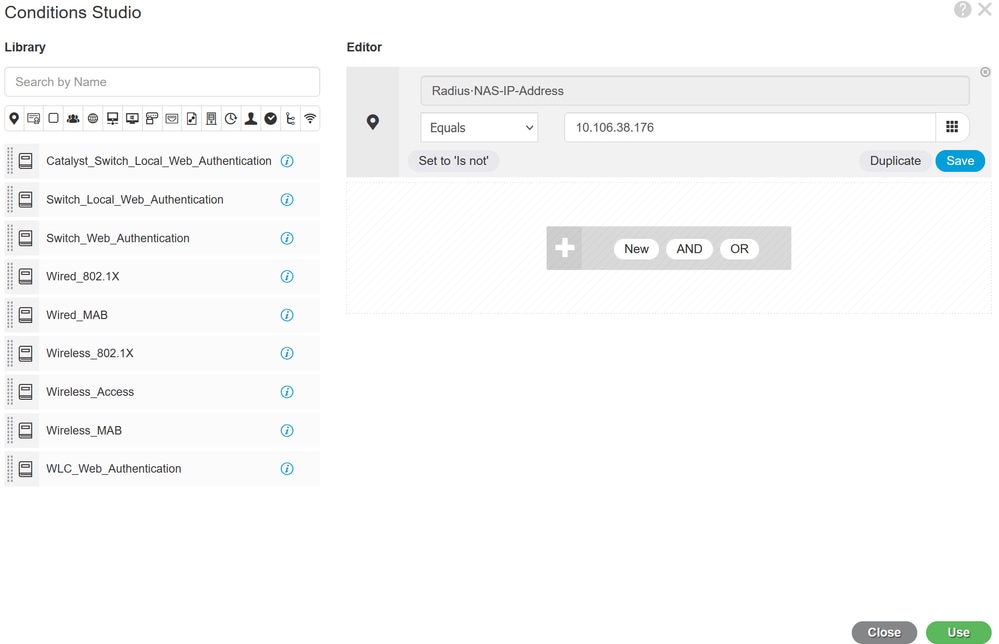 新增策略以對映SWA網路裝置
4.5.按一下Save。
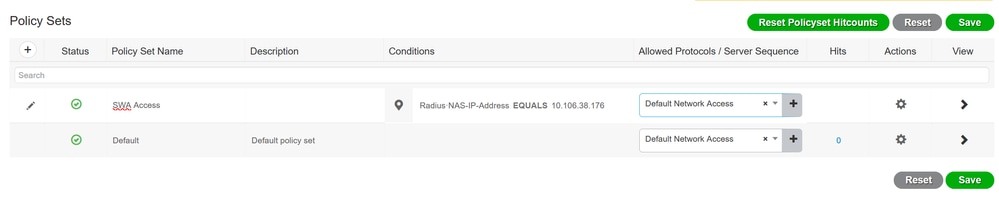 策略儲存
附註:此示例使用Default Network Access Protocols清單。您可以建立一個新清單並根據需要縮小該清單的範圍。
5.要檢視新的策略集,請按一下View列中的> 圖示。
5.1.展開Authorization Policy選單,然後按一下+圖示新增新的規則,以允許訪問所有經過身份驗證的使用者。
5.2.輸入名稱。
5.3.設定條件以匹配Attribute AuthenticationStatus Equals AuthenticationPassed的Dictionary Network Access,然後按一下Use。
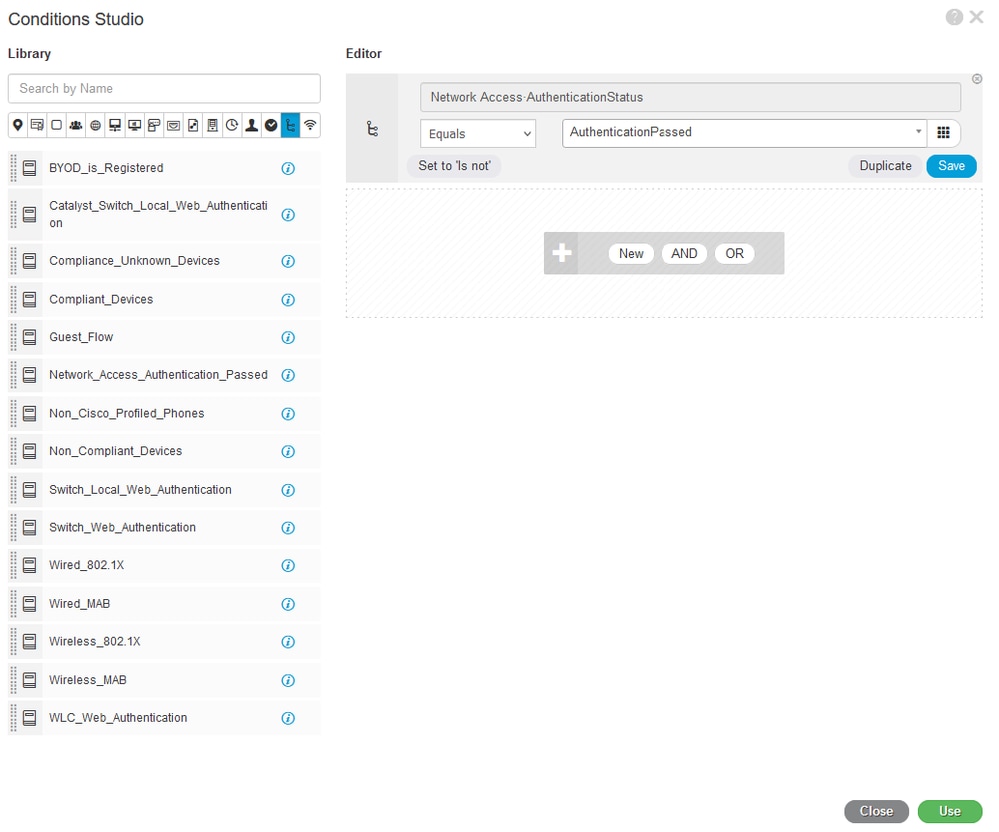 選擇授權條件
6.將預設的PermitAccess設定為Authorization Profile,然後按一下Save。
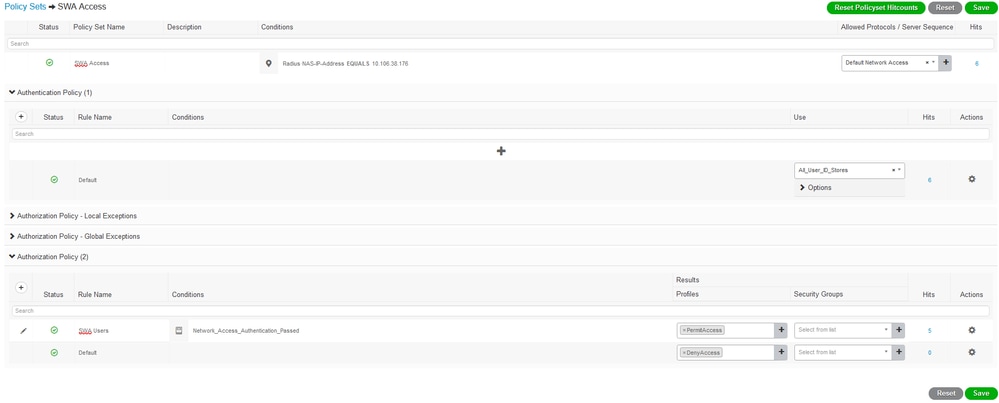 選擇授權配置檔案
SWA配置
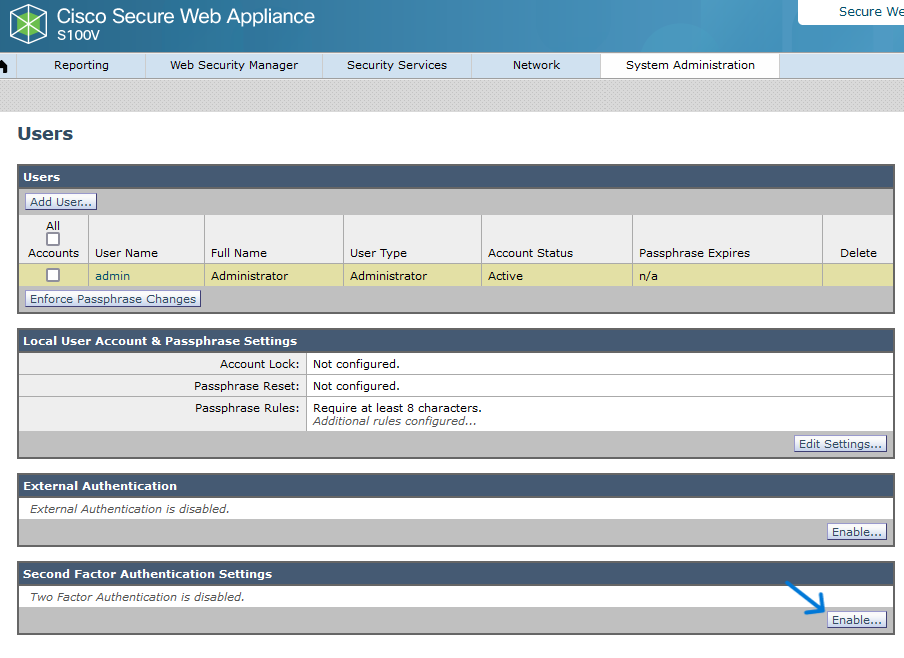
1.從SWA GUI導航至系統管理,然後選擇使用者。
2.按一下Second Factor Authentication Settings中的Enable。
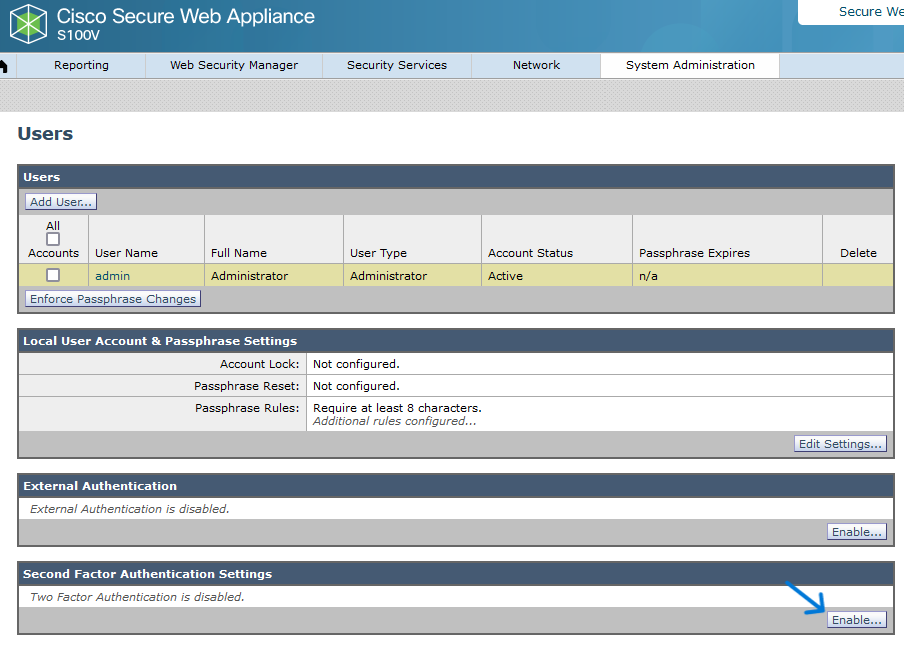 在SWA中啟用第二因素身份驗證
3.在RADIUS Server Hostname字段中輸入ISE的IP地址,並輸入在ISE配置的步驟2中配置的共用密碼。
4.選擇要啟用第二因素強制實施的預定義角色。

注意:如果您在SWA中啟用第二因素身份驗證,則預設的Admin帳戶也會啟用第二因素實施。您必須將ISE與LDAP或Active Directory(AD)整合以驗證Admin憑證,因為ISE不允許將Admin配置為Network Access User。
 在SWA中啟用第二因素身份驗證
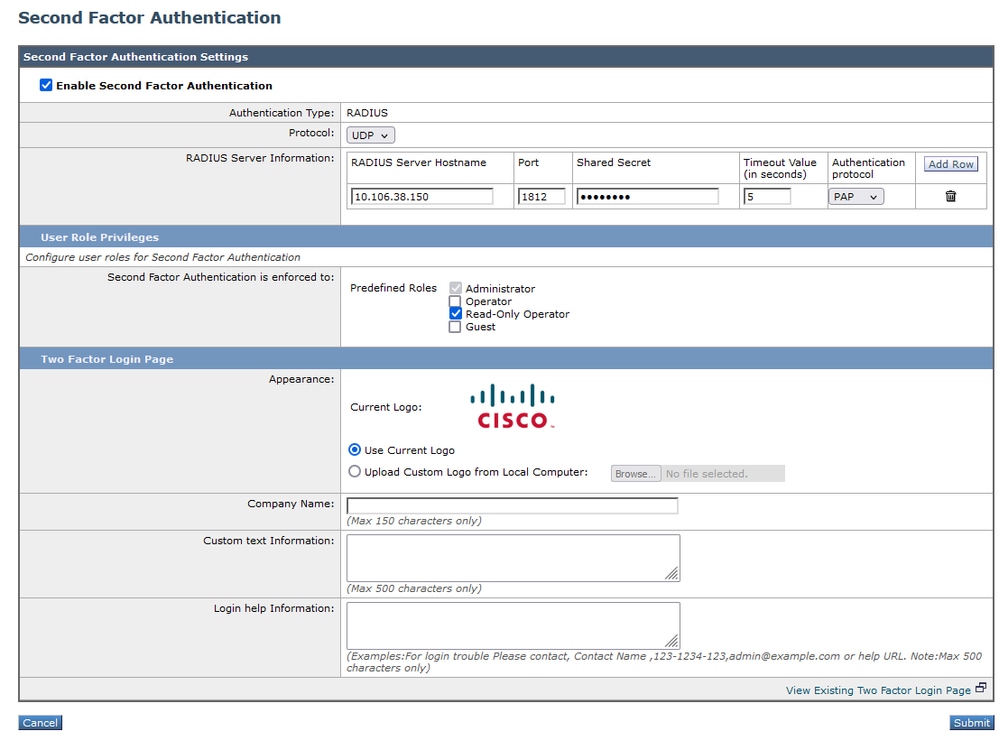 配置第二因素身份驗證
5.要在SWA中配置使用者,請按一下新增使用者。輸入使用者名稱,然後選擇所需角色所需的使用者型別。輸入密碼短語,然後重新輸入密碼短語。
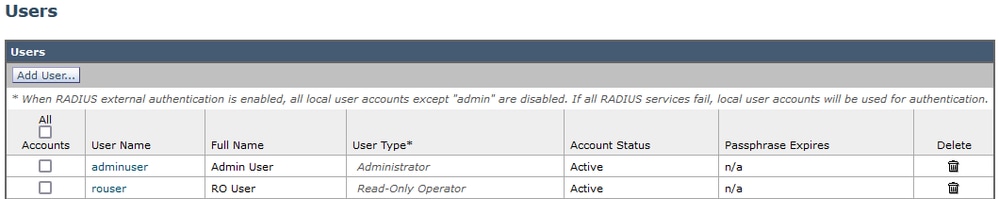 SWA中的使用者配置
6.按一下提交和提交更改。
驗證
使用配置的使用者憑據訪問SWA GUI。身份驗證成功後,您將重定向到輔助身份驗證頁面。您必須輸入在ISE中配置的輔助身份驗證憑證。
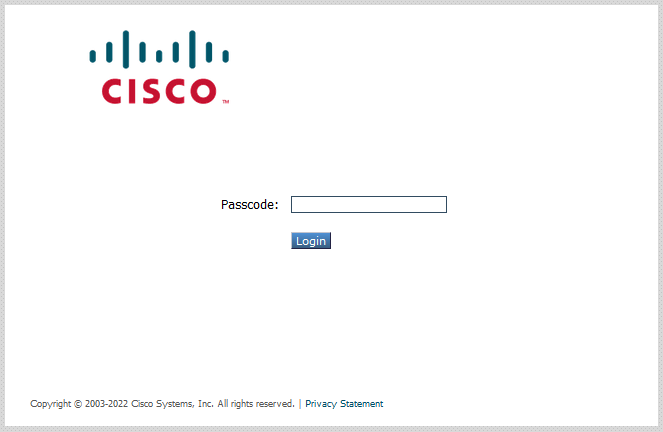 驗證第二個因素登入
相關內容
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
2.0 |
22-Oct-2026
|
更新了簡介、拼寫、語法、間距、插入的水平線以分隔各個部分,以實現可讀性、替代文字、固定URL和CCW警報。 |
1.0 |
06-Feb-2024
|
初始版本 |
 意見
