升級FTD HA(由FMC管理)

簡介
本檔案介紹由防火牆管理中心管理的高可用性思科安全防火牆威脅防禦的升級程式。
必要條件
需求
思科建議您瞭解以下主題:
- 高可用性(HA)概念和配置
- 安全防火牆管理中心(FMC)配置
- 思科安全防火牆威脅防禦(FTD)組態
採用元件
本檔案中的資訊是根據:
- 虛擬思科防火牆威脅防禦(FTD)版本7.7.0
- 虛擬防火牆管理中心(FMC)版本10.0.0
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
概觀
FMC一次升級一個對等體。首先是Standby(備用),然後是Active(主用),並在主用升級完成之前完成自動故障切換。
背景資訊
升級軟體包必須先從Cisco下載,然後才能升級。
在CLI關閉時,在作用中FTD中執行show high-availability config命令以檢查高可用性的狀態:
> show high-availability config
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.23(1), Mate 9.23(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 22:36:55 UTC Oct 14 2026
        This host: Primary - Active
                Active time: 3505 (sec)
                slot 0: ASAv hw/sw rev (/9.23(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 0 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         3501       0          462        0
        sys cmd         462        0          462        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        606        0          0          0
        UDP conn        0          0          0          0
        ARP tbl         2421       0          0          0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  1          0          0          0
        Rule DB P-Sync  11         0          0          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       10      462
        Xmit Q:         0       12      5391
如果未顯示錯誤,則繼續升級。
升級
上傳升級包
在FMC上接收升級軟體包有兩種方式:
1.從FMC GUI下載Administration > Product Upgrades > Option Click以檢索可用軟體包清單>選擇所需版本。

警告:請確保FMC版本高於或等於要升級的新FTD版本。
管理>產品升級
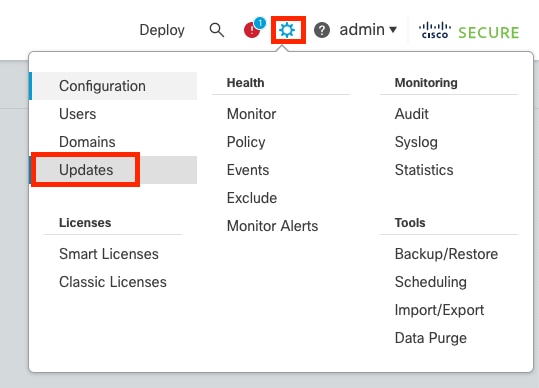 管理、產品升級
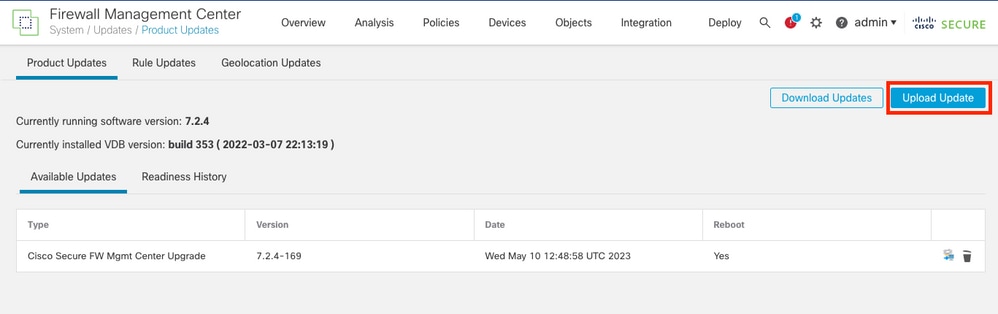 檢索可用包
2.使用圖形使用者介面(GUI)將FTD升級套件上傳到FMC。 先前必須根據FTD型號和版本從思科軟體網站下載該封包。
3.導航到管理>產品升級>新增升級包。
- 選擇Upload Update package。
- 瀏覽找到先前下載的映像,然後選擇Upload。
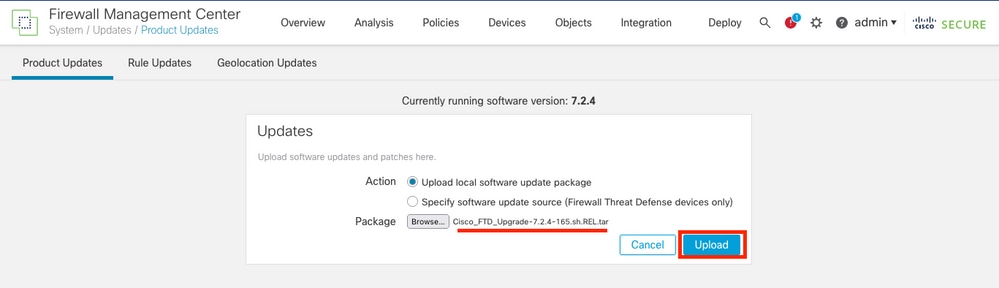 新增升級包
啟動升級過程
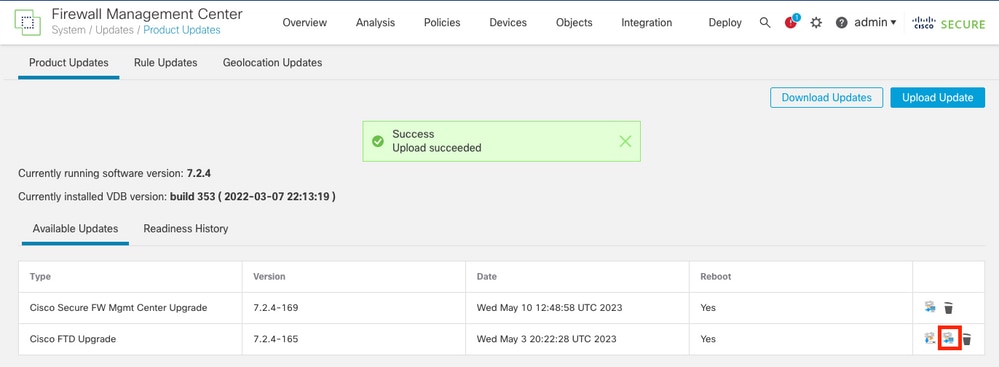 可用的升級包
1.選擇正確的升級包,然後按一下Upgrade。在系統概述部分中,Upgrade顯示為活動狀態。
 活動升級
2.選擇Resume以繼續。
 選擇裝置
3.還有另一個選項,即從「裝置」清單開始升級。導航到Devices > Device Management > select HA Pair > Select Action > Upgrade Threat Defense Software。
 操作升級
 準備升級
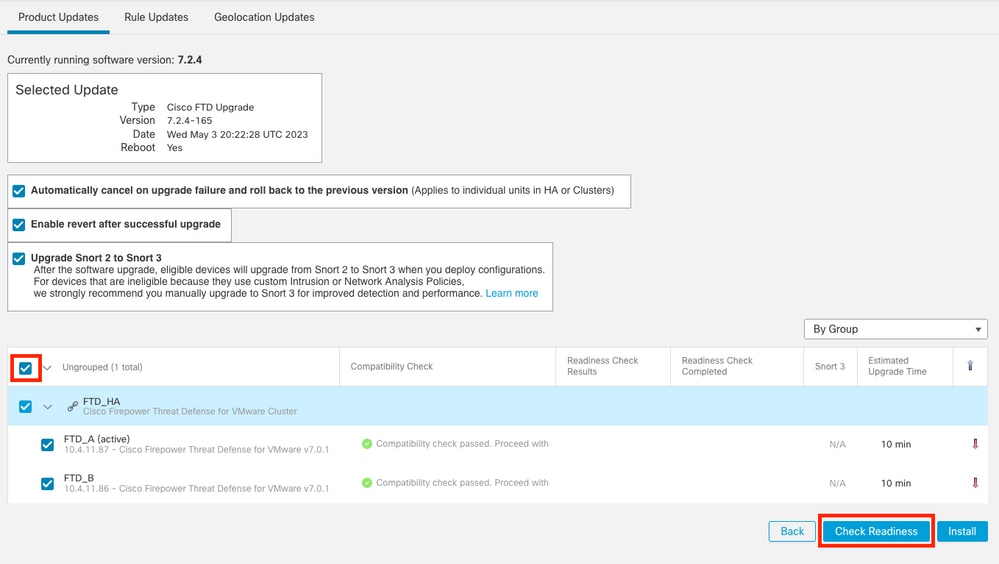
4.在這兩個選項上,都必須選擇HA配對,然後是準備升級。
檢查就緒性
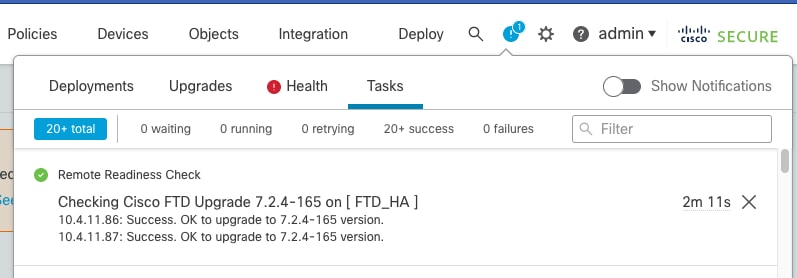
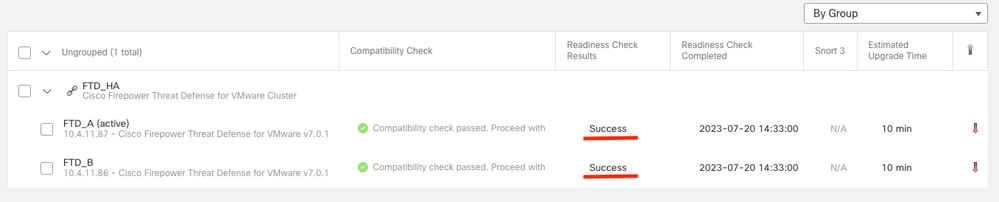
就緒性檢查確認裝置是否已準備好繼續升級:
就緒性檢查驗證的內容
-
磁碟空間:確認裝置在所有必需的系統分割槽上具有足夠的可用儲存空間,以便解包並安裝升級映像。
-
NTP同步:驗證系統時鐘是否通過網路時間協定(NTP)同步,以保持有效的時間戳和安全通訊。
-
FMC/FTD版本相容性:確保管理中心(FMC)運行的軟體版本等於或高於FTD裝置的目標版本。
-
FXOS和平台相容性:檢查硬體級別和FXOS要求(例如Firepower 4100/9300系列機箱),以確保機箱韌體匹配或支援目標FTD代碼。
-
高可用性(HA)和群集運行狀況:在開始進行任何更改之前,驗證HA同步狀態、角色和裝置間通訊是否正常。
-
掛起的配置/部署狀態:檢查是否存在需要推送或清理的未部署配置更改。
 就緒性檢查
 完成就緒性檢查
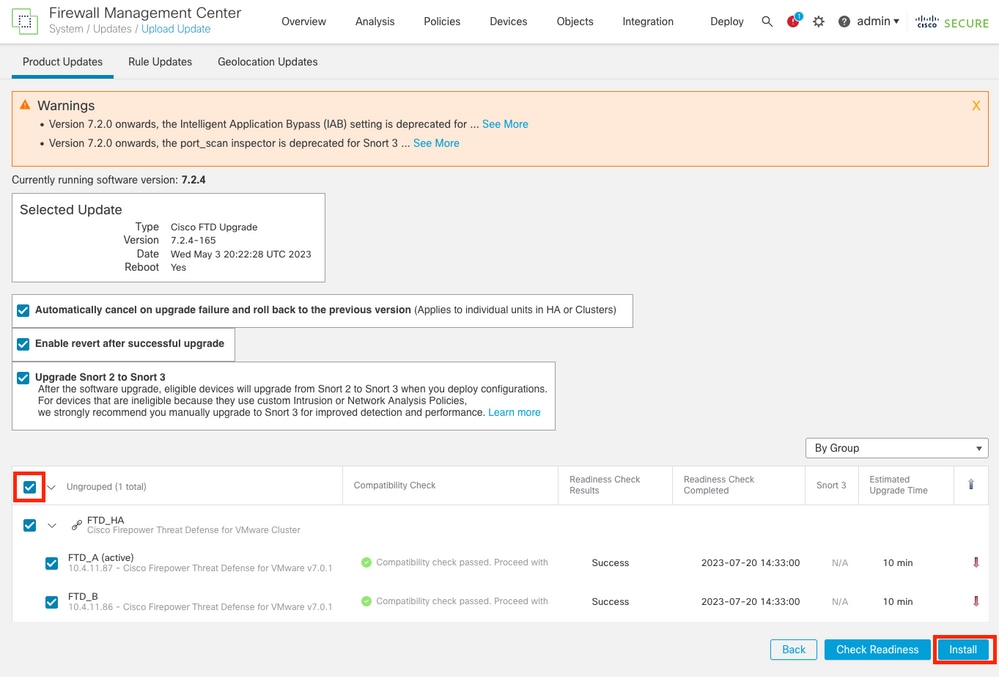
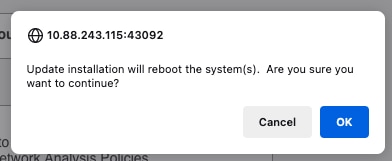
5.選擇開始升級以繼續。
在高可用性中升級FTD
 開始升級
1.升級進度顯示百分比:
 升級正在進行
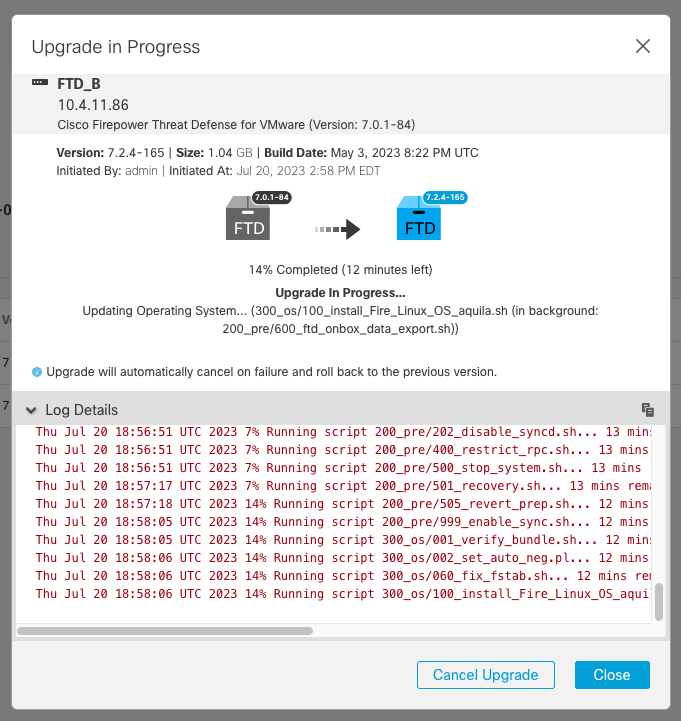
2. Detailed status以圖形方式顯示進度,並顯示status.log的日誌:
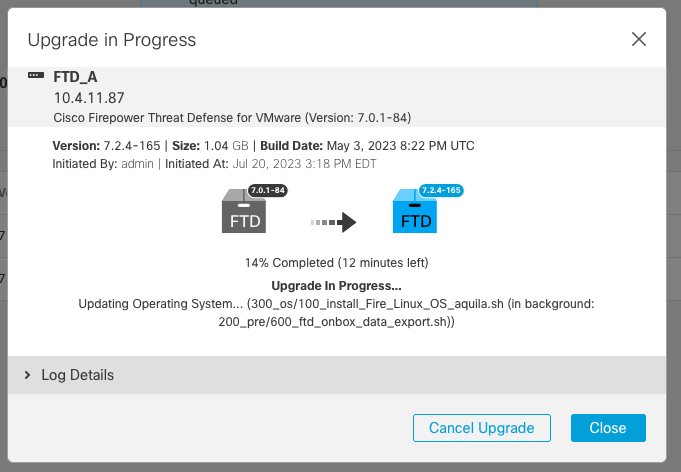 詳細狀態
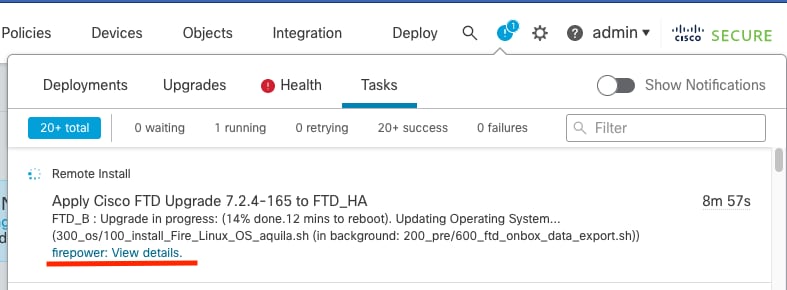
3.可以在Notifications > Tasks中觀察進度。
 任務通知

附註:升級大約需要20分鐘。每個FTD。
4.在控制檯CLI上,可以在升級資料夾/ngfw/var/log/sf中檢查進度;移至expert mode並輸入root access。
5.移至升級包:cd Cisco_FTD_Upgrade-10.0.0,然後在status.log file: tail -f status.log上顯示tail。
> expert
admin@ftd-secundario:~$ sudo su
Password:
root@ftd-secundario:/home/admin# cd /ngfw/var/log/sf
root@ftd-secundario:/ngfw/var/log/sf# cd Cisco_FTD_Upgrade-10.0.0
root@ftd-secundario:/ngfw/var/log/sf/Cisco_FTD_Upgrade-10.0.0# tail -f status.log
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_nofailover_fdm_ha.pl)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_rm_old_var.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_z_must_remain_last_finalize_boot.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zz_install_bundle.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zzz_complete_upgrade_message.sh)
ui: Upgrade complete
ui: The system will now reboot.
ui: Upgrade completed successfully. (99% done).. Applications are starting.
ui: Upgrade completed with (100% done).. and FTD started successfully
state:finished

The system is going down for reboot NOW!警告:在升級過程中,會自動進行故障轉移。次要FTD重新啟動並完成升級之前。
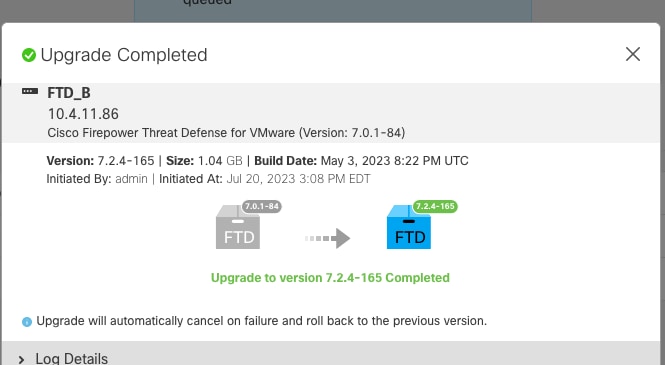
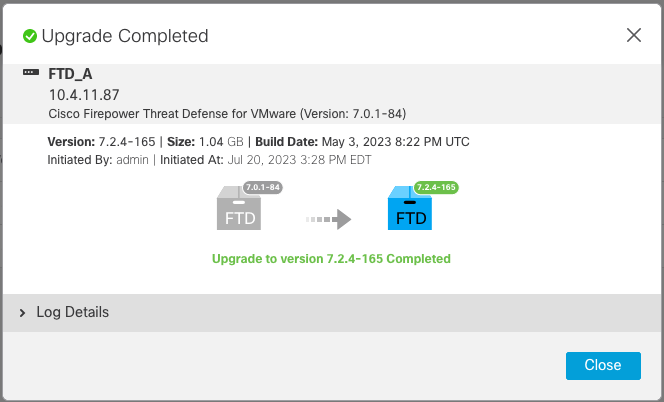
6.在輔助裝置中完成升級後,它將在主裝置中啟動。
 主裝置升級
7.在Devices > Device Management中確認,新版本位於Version列下的裝置名稱旁邊。
部署
1.在部署>部署到此裝置>選擇HA配對下,將策略部署到裝置。
 部署
交換活動對等體(可選)
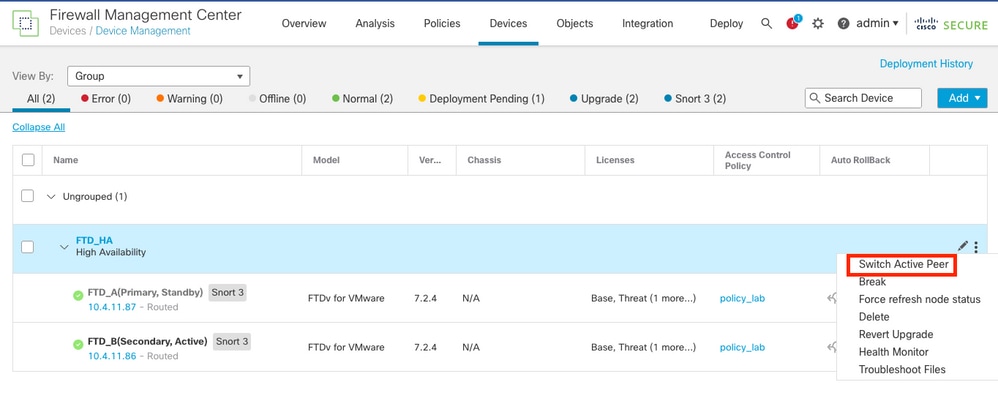
附註:為幫助跟蹤可能發生的任何故障切換,最好將主裝置設定為Active,將輔助裝置設定為Standby。
可以使用手動故障切換將主裝置重新設定為主裝置。
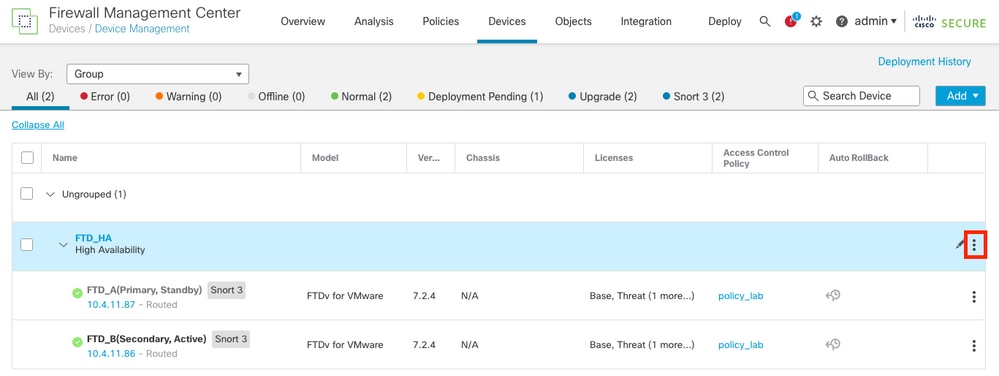
2.導航至鉛筆圖示(編輯)旁邊的三個點,選擇切換活動對等點。
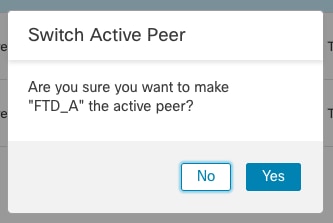 交換活動對等體
驗證
要驗證高可用性狀態並確保升級完成,必須驗證以下狀態:
- 主要:Active(作用中)
- 輔助:備用就緒
- 兩者使用的版本都是最近更改的版本(本例中為10.0.0)。
1.在FMC GUI中,導航至Devices > Device Management。
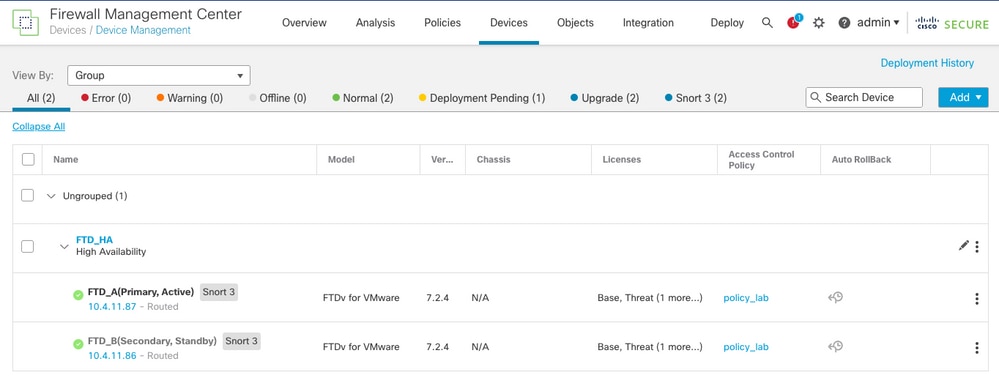 驗證版本
2.在CLI上,通過運行show failover state 和show failover 命令檢查故障切換狀態,以瞭解更多詳細資訊:
Cisco Firepower Extensible Operating System (FX-OS) v2.18.0 (build 520)
Cisco Secure Firewall Threat Defense for VMware v10.0.0 (build 140)

> show failover state

               State          Last Failure Reason      Date/Time
This host  -   Primary
               Active         None
Other host -   Secondary
               Standby Ready  None

====Configuration State===
        Sync Skipped
====Communication State===
        Mac set

> show failover
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.24(1), Mate 9.24(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 19:50:06 UTC Oct 15 2026
        This host: Primary - Active
                Active time: 1699 (sec)
                slot 0: ASAv hw/sw rev (/9.24(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 1888 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         1876       0          1525       0
        sys cmd         419        0          419        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        166        0          2          0
        UDP conn        0          0          0          0
        ARP tbl         1286       0          1099       0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  0          0          1          0
        Rule DB P-Sync  5          0          4          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       11      2301
        Xmit Q:         0       1       2812
>
3.如果兩個FTD位於同一版本,且高可用性狀態正常,則升級已完成。
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
4.0 |
27-Oct-2026
|
已更新拼寫、語法、間距、插入的水平線以分隔各節的可讀性、固定CCW警報和替代文字。 |
3.0 |
08-Apr-2024
|
已更新Alt文本、拼寫和格式。 |
2.0 |
02-Aug-2023
|
初始版本 |
1.0 |
28-Jul-2023
|
初始版本 |
 意見
