思科安全訪問中帶有重疊子網的站點到站點連線

簡介
本檔案介紹思科安全存取中的重疊子網解決方案。
必要條件
需求
思科建議您瞭解以下主題:
- 思科安全存取管理
思科建議您:
- 對思科安全訪問的管理訪問
採用元件
本文件所述內容不限於特定軟體和硬體版本。
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
開始之前
在本示例中,有兩個分支站點使用同一IP子網192.168.200.0/24,並通過兩個單獨的IPsec隧道連線到Cisco Secure Access。
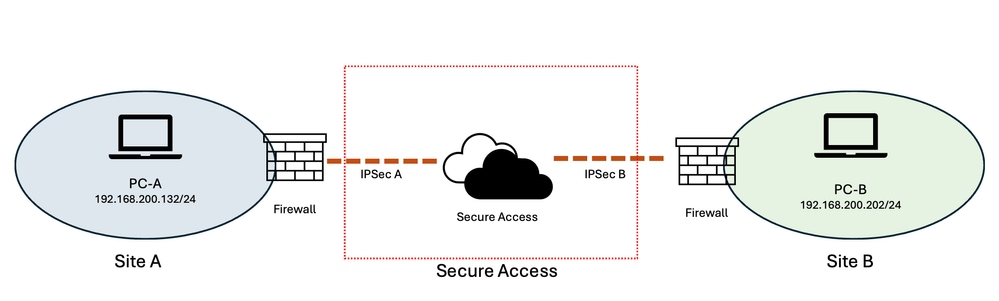 影象 — 網路圖
目標是站點A的使用者可以訪問站點B中的資源,反之亦然。
準備和規劃
由於兩個站點使用相同的IP子網(192.168.200.0/24),重疊的地址空間會阻止兩個站點之間的直接通訊。為了解決這一重疊問題,將分配兩個非重疊的虛擬子網來表示每個站點的資源。
在本例中:
-
站點A:10.30.30.0/24
-
站點B:10.40.40.0/24
-
兩個站點的實際子網:192.168.200.0/24
虛擬子網為每個站點提供唯一的地址空間,而實際資源繼續使用其現有的192.168.200.0/24地址。
當站點A上的使用者訪問站點B中的資源時,該使用者通過站點B的虛擬子網(10.40.40.0/24) )訪問資源,而不是直接使用重疊的192.168.200.0/24地址空間。
思科安全訪問提供一對一目標NAT(D-NAT)功能,可將虛擬地址轉換為相應的實際地址。D-NAT地址範圍與原始子網的大小相同。在本示例中,虛擬網路和實際網路都是/24子網,提供虛擬和實際IP地址之間的一對一對映。
舉例來說:
10.40.40.202 → 192.168.200.202
因此,D-NAT將來自站點A的發往10.40.40.202的請求轉換為192.168.200.202,從而允許該請求到達站點B的相應資源,儘管這兩個站點使用相同的基礎IP子網。
此方法有效地為每個站點建立了一個虛擬的非重疊地址空間,同時保留了資源的現有IP編址。它還在虛擬地址和實際地址之間提供一致的一對一關係,使配置更易於理解、管理和故障排除。
設定步驟
因此,該配置包含兩個部分:
-
在Cisco安全訪問中為一個網路隧道配置目標NAT(D-NAT)。(在本示例中,站點B)
-
為其他網路隧道在Cisco安全訪問中配置靜態路由。(在本示例中為站點A)
配置思科安全訪問
步驟 1:從Cisco Secure Access管理門戶導航至Connect > Network Connections,然後選擇Network Tunnel Groups頁籤。
步驟 2:編輯與使用重疊子網的站點的IPsec隧道相關聯的網路隧道組。
在此範例中:
-
IPsec-A =站點A的網路隧道組
-
IPsec-B =站點B的網路隧道組
步驟 3:按一下所需的Network Tunnel Group旁邊的三個點選單,然後選擇Edit。
步驟 4:對於站點B,配置目標NAT對映,
第4-1步:從左側選單中,選擇Routing頁籤,並啟用Network Address Translation(NAT)(如果尚未啟用)。
第4-2步:在Destination NAT Mappings下,按一下Add Mappings。
第4-3步:使用此表為網路隧道組配置D-NAT對映。
第4-4步:保存更改。
步驟 5:對於站點A,配置靜態路由,
第5-1步:從左側選單中,選擇Routing頁籤,並在尚未啟用Static Routing的情況下啟用。
第5-2步:在「IP Address Ranges」一節中輸入subnets和virtual子網。
第5-3步:使用下表為網路隧道組配置路由。
第5-4步:保存更改。
| 站點A - IPsec隧道 |
站點B - IPsec隧道 |
|
| 目標NAT-1 |
不適用 |
站點→全訪問 原始CIDR:192.168.200.0/24 轉換後的CIDR:10.40.40.0/24 |
| 目標NAT-2 |
不適用 |
安全訪→站點 原始CIDR:192.168.200.0/24 已翻譯的CIDR:10.30.30.0/24 |
| 路由 |
IP地址範圍: 10.40.40.0/24 192.168.200.0/24 |
不適用 |
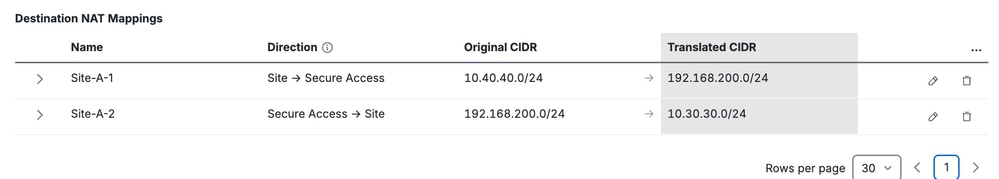 IPsec通道站點A — 靜態路由配置 |
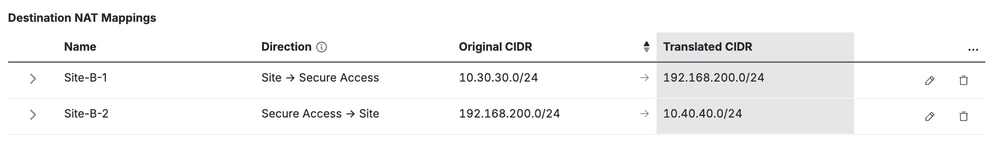 IPsec隧道站點B - D-NAT配置 |
相關內容
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
2.0 |
29-Oct-2026
|
重新認證 — 更新的格式 |
1.0 |
13-Aug-2026
|
初始版本 |
 意見
