使用MCD在AWS中部署FTDv網關

簡介
本文檔介紹如何使用Cisco MCD控制器將AWS賬戶註冊到Cisco Multicloud Defense(MCD)並部署FTDv網關。
必要條件
- 為SCC租戶調配的雲交付防火牆管理中心(cdFMC)。
- AWS EC2金鑰對在目標部署的區域中可用。
- 具有足夠的IAM許可權以部署CloudFormation堆疊的AWS帳戶。
- SCC租戶上的活動思科多雲防禦訂用/權利,以及適用的FTDv許可證型別和效能層權利。
- 具有管理平台訂閱和多雲防禦基礎設施許可權的SCC管理訪問許可權。
- 有權建立和監控CloudFormation堆疊和EC2資源的AWS控制檯訪問。
需求
思科建議您瞭解以下主題:
- 思科安全雲端控制(SCC)導覽
- 基本AWS網路概念(VPC、CIDR、傳輸網關、可用區)
- AWS CloudFormation堆疊部署和稽核
採用元件
- 思科安全雲端控制(SCC)
- Cisco Multicloud Defense(MCD)
- 思科安全防火牆威脅防禦虛擬(FTDv)
- 雲端提供的防火牆管理中心(cdFMC)
- Amazon Web Services(AWS)- CloudFormation、EC2、VPC、傳輸網關
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
背景資訊
本文檔介紹首次使用傳輸網關(TGW)網路型別在單個AWS賬戶和區域內部署MCD。由於MCD當前不支援入口網關,因此AWS Cloud WAN網路型別和入口網關部署不在本文檔的範圍之內。

附註:Multicloud Defense當前不支援入口網關。本文檔僅介紹出口/東 — 西網關部署。
附註:如果初始cdFMC註冊嘗試失敗或超時,則這是預期行為。在進一步排除故障之前,為群集自動重試註冊留出更多時間。
設定
在SCC租戶上啟用思科多雲防禦
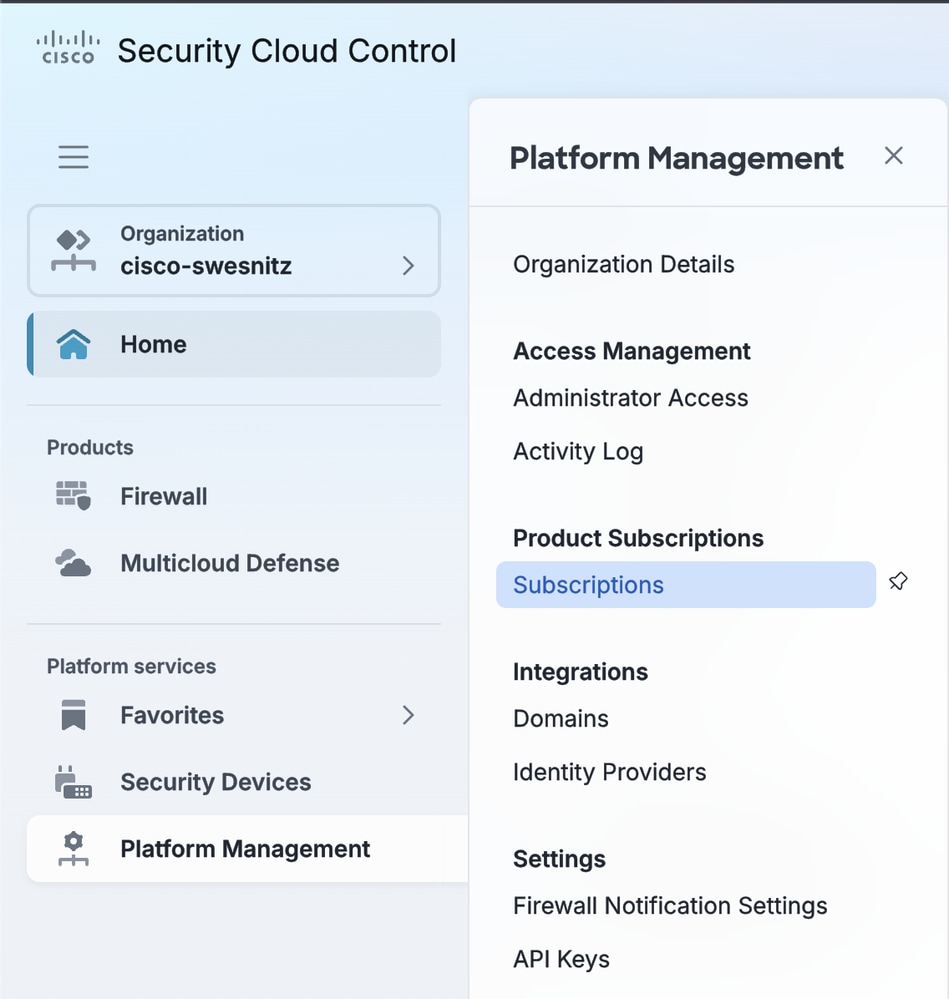
- 在Cisco Security Cloud Control(SCC)主控台中,導覽至Home > Platform Management > Subscriptions。
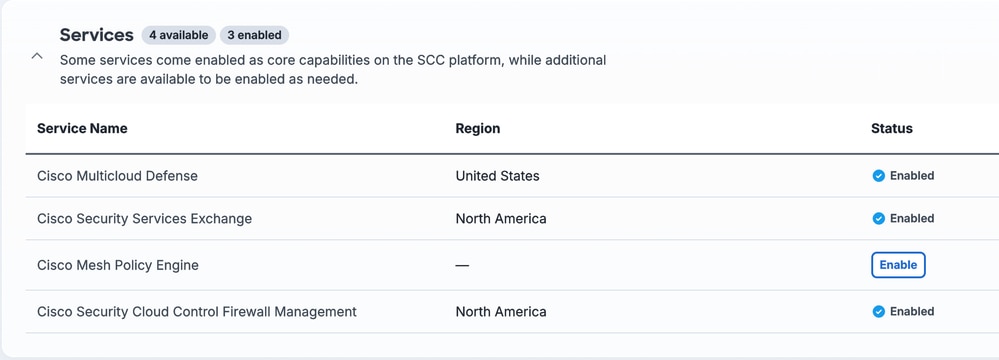
- 為租戶啟用Multicloud Defense訂閱。
註冊AWS帳戶(CSP帳戶)
此步驟將AWS賬戶連線到多雲防禦控制器,以便MCD可以代表其部署和管理資源。此示例使用AWS作為雲服務提供商(CSP)。
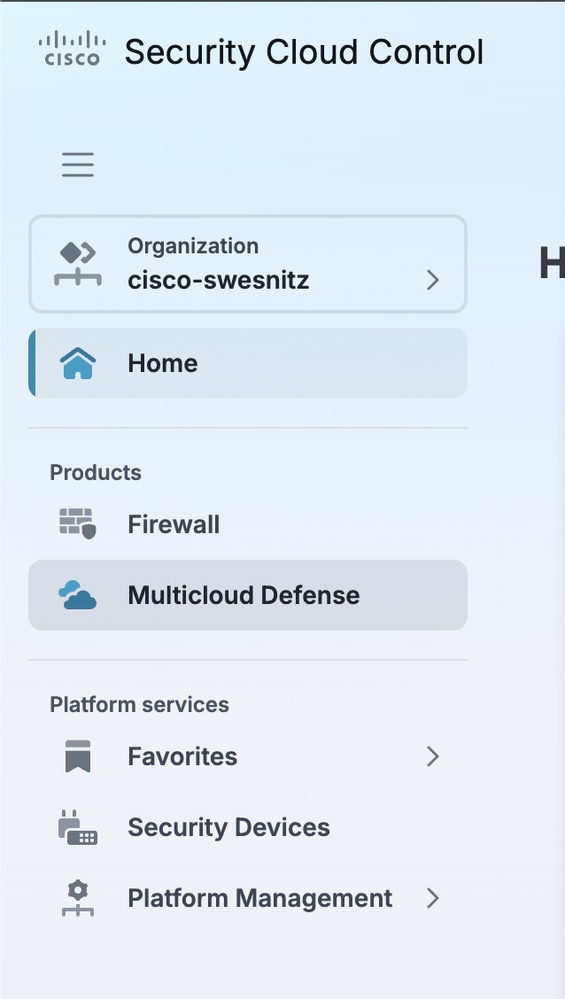
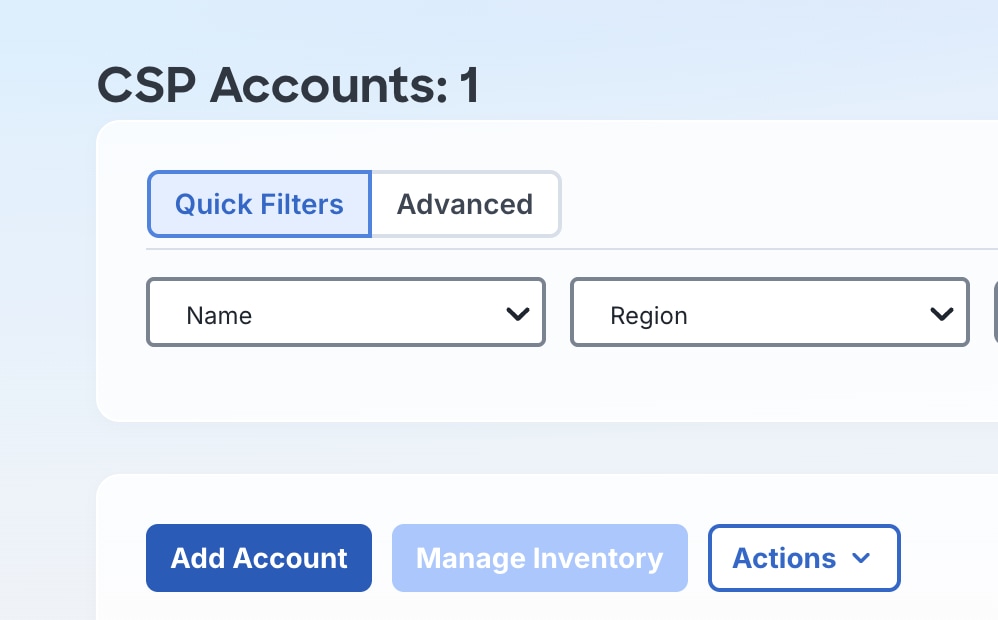
- 在SCC 左側導航窗格中,選擇Multicloud Defense。
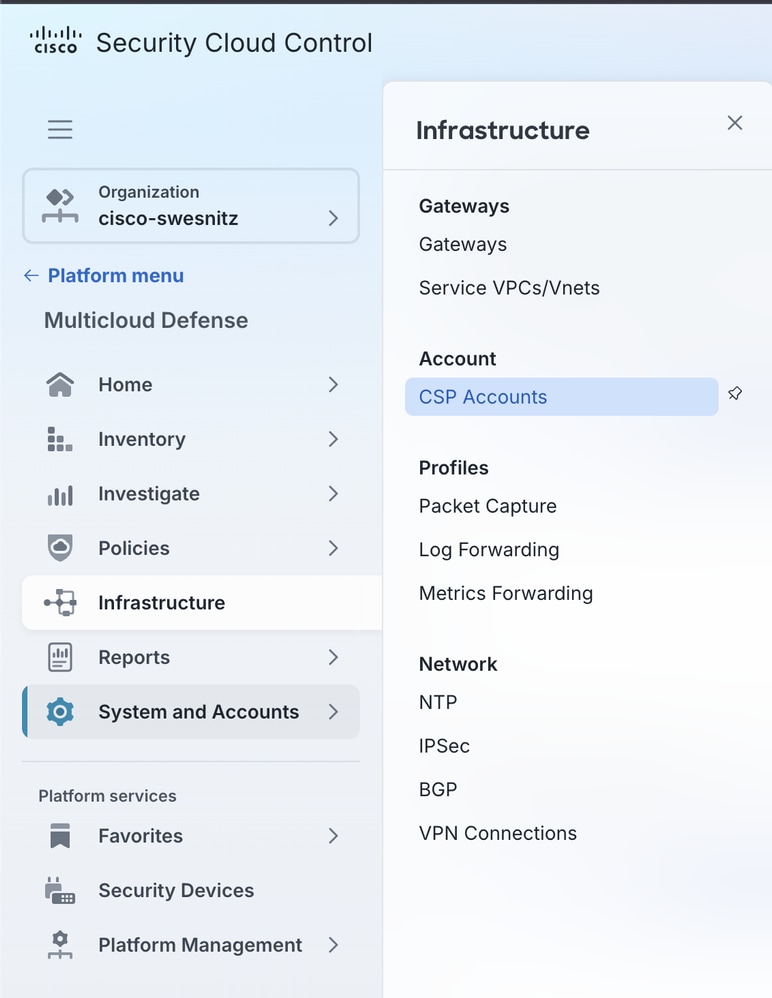
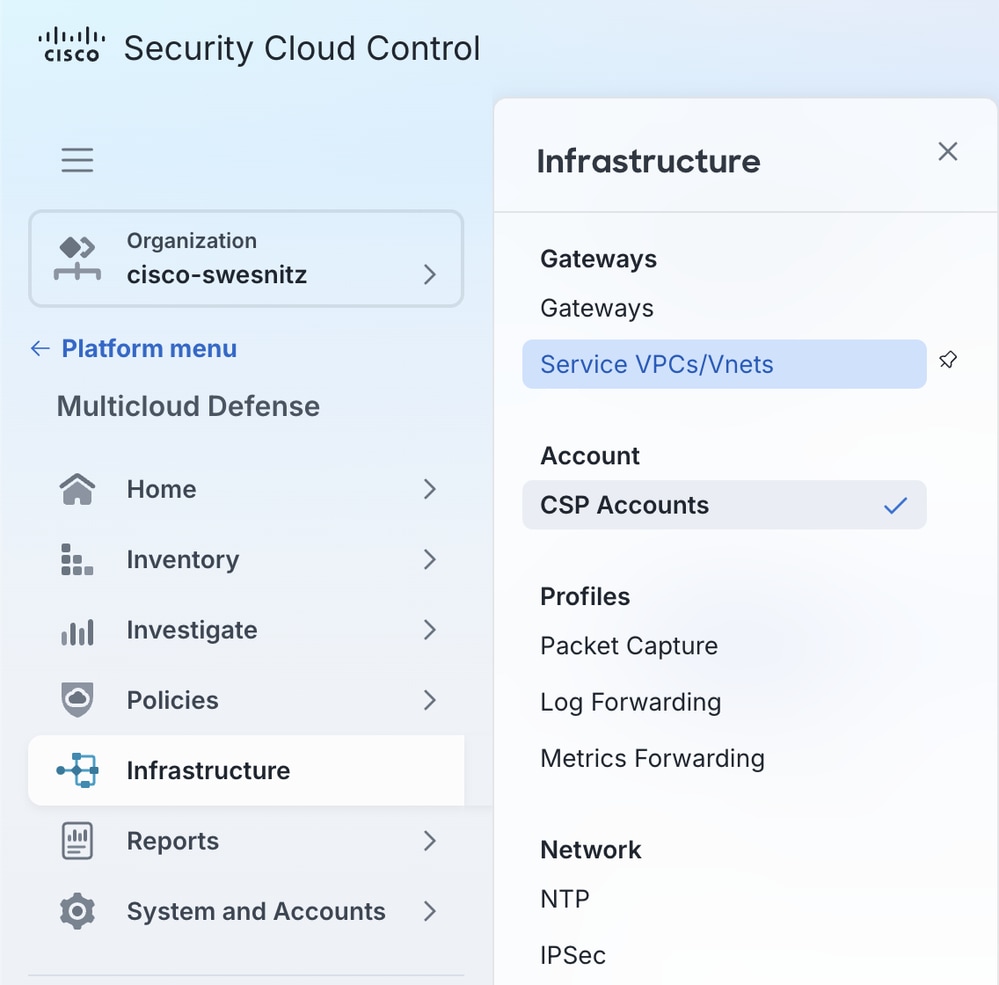
- 導航到基礎設施> CSP帳戶。
- 選擇Add Account。
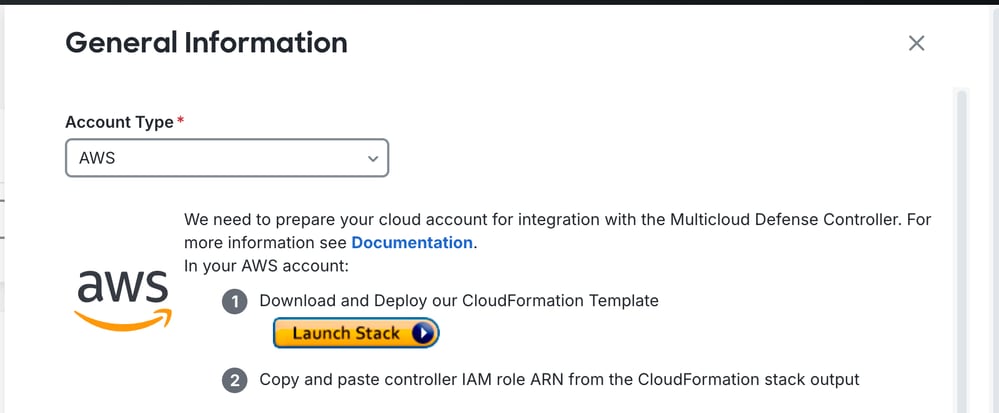
- 從Account Type下拉選單中選擇AWS。
- 選擇Launch Stack。這將開啟一個新的瀏覽器頁籤,並啟動一個AWS CloudFormation堆疊,該堆疊可部署MCD與AWS賬戶整合所需的IAM角色和資源。
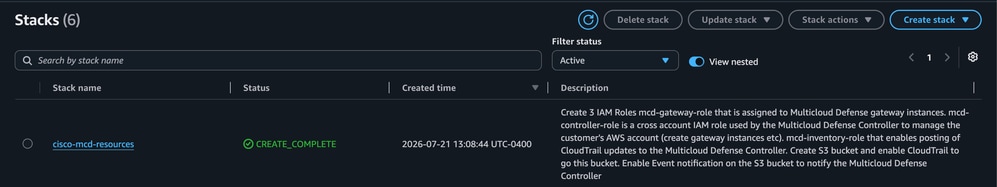
- 在AWS Console中,確認CloudFormation堆疊已成功完成。
- 開啟CloudFormation堆疊的輸出頁籤。這些值在下一步是必需的。
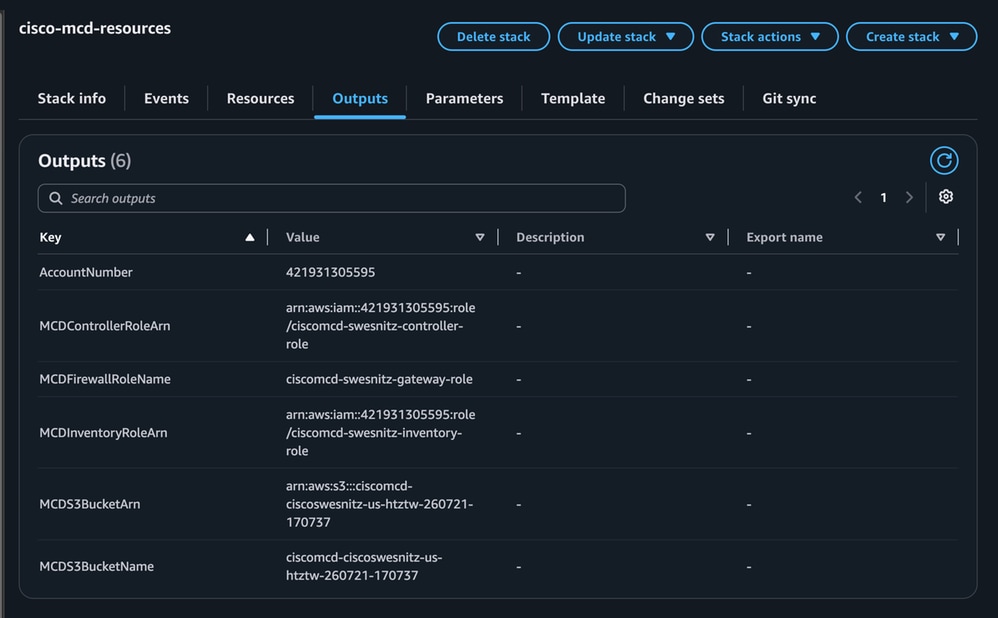
- 在MCD新增帳戶表單中,輸入以下值:
AWS帳號:CloudFormation堆疊的AccountNumber輸出。
AWS賬戶名稱:此AWS賬戶在MCD中的友好可識別名稱。
控制器IAM角色:CloudFormation堆疊的MCDControllerRoleArn輸出。
庫存監視器角色:CloudFormation堆疊的MCDInventoryRoleArn輸出。
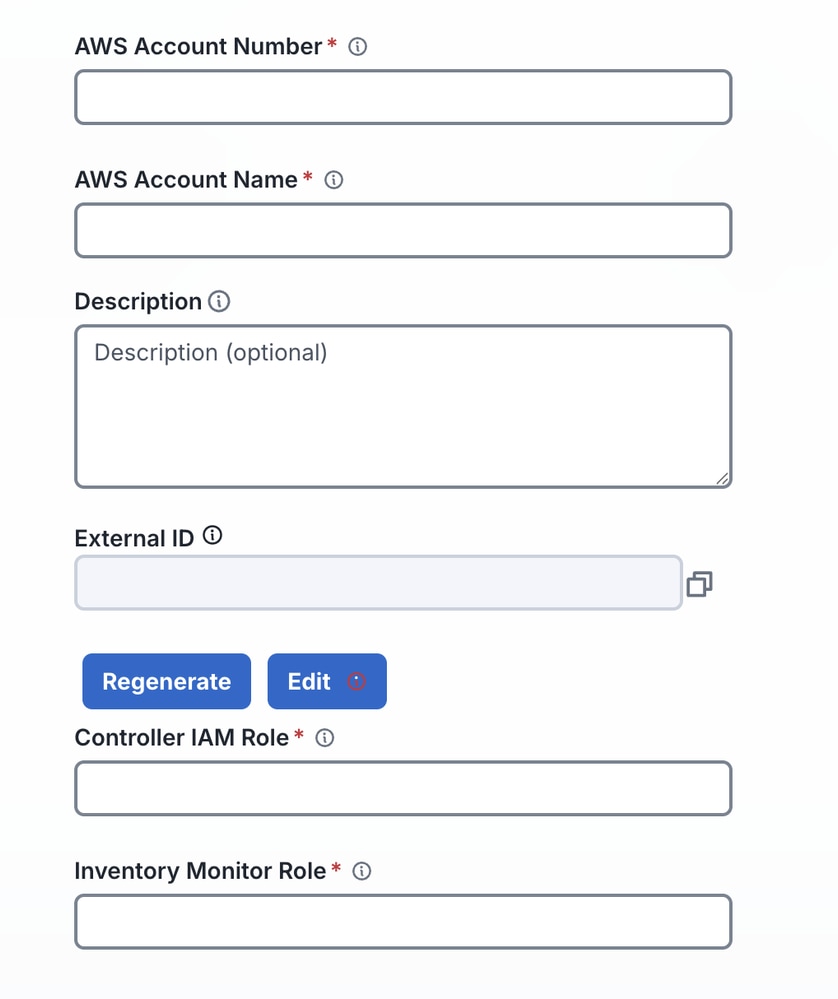
9.儲存帳戶。AWS賬戶已登入MCD。
建立服務VPC
服務VPC託管FTDv網關使用的網路基礎設施(子網、路由表、傳輸網關)。
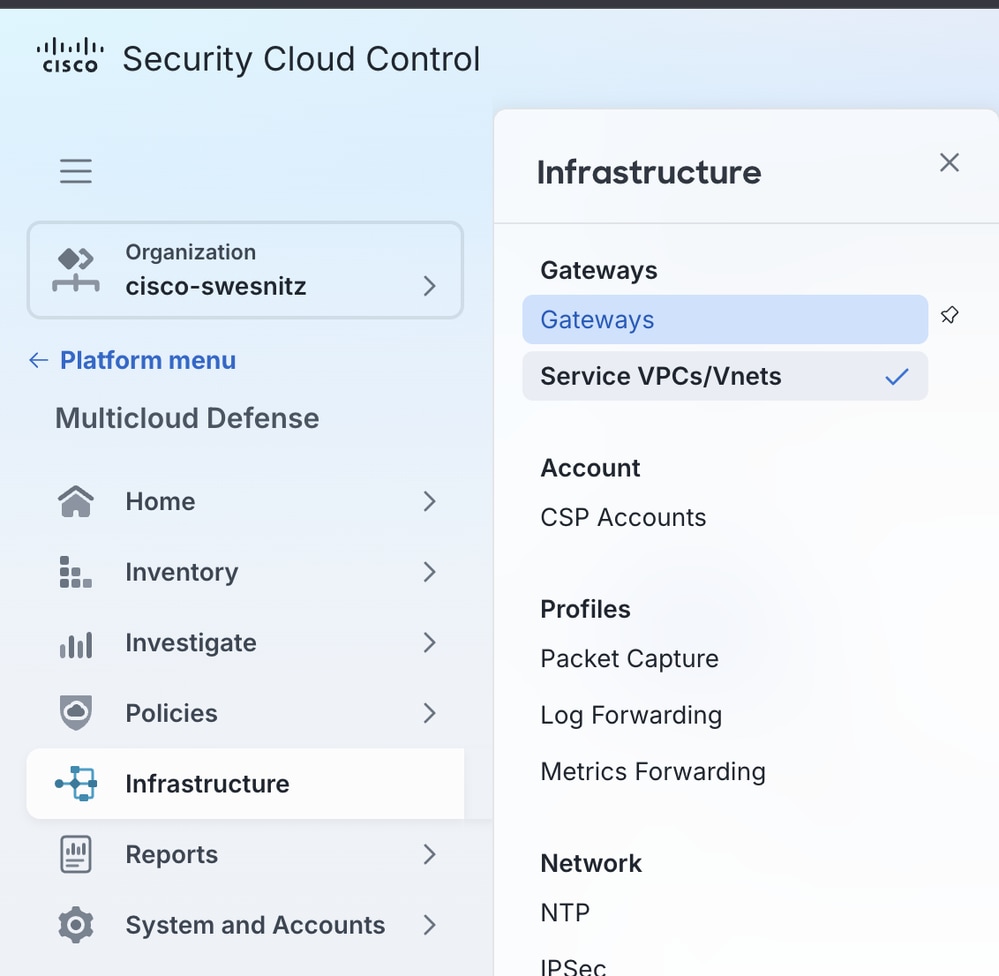
- 導航到Multicloud Defense > Infrastructure > Service VPCs/VNets。
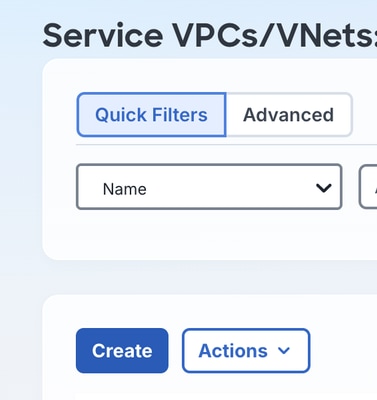
- 選擇建立。
- 配置VPC設定:
名稱:VPC的唯一、易於識別的名稱。
CSP帳戶:AWS賬戶整合在步驟2中。
地區:啟動FTDv集群的AWS區域。
CIDR塊:專用於此MCD部署的CIDR範圍(不得與現有VPC重疊)。
可用區:至少一個可用區域;建議使用2個作為冗餘。
網路型別:選擇Transit Gateway(TGW)。 CloudWAN是專門用於AWS雲廣域網部署的單獨網路型別,不屬於本文檔的範圍。
傳輸網關:選擇create_new,為新的傳輸網關指定唯一的名稱。
NAT網關(可選):允許所有出口流量通過NAT網關路由。未在本範例中啟用;NAT網關配置超出本文檔的範圍。
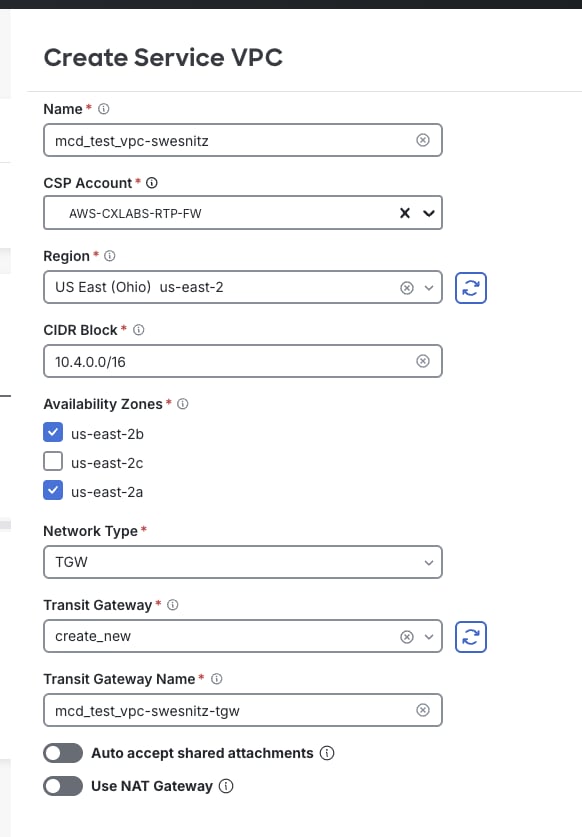
4.選擇儲存。
啟動FTDv網關嚮導
- 導航至Multicloud Defense > Infrastructure > Gateways。
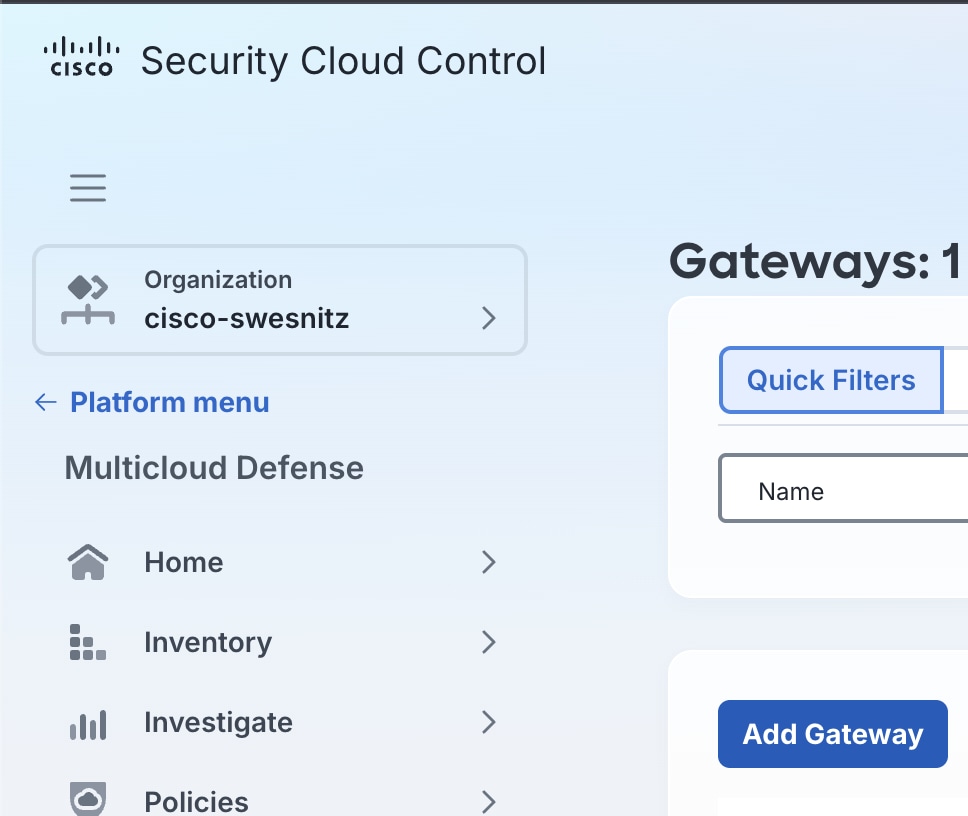
- 選擇Add Gateway。
- 配置初始設定:
帳戶:第2步中整合的CSP帳戶。
網關型別:選擇FTDv Gateway。
名稱:此群集在MCD中的顯示名稱。
例項型別:符合所需吞吐量和效能需求的例項大小。此示例使用支援的最小型別C5_XLARGE。
最小/最大例項:所需的縮放範圍。最小值為1個例項;最大值為10。
HealthCheck埠:預設為65534; 僅在為MCD負載平衡器指定了其他埠時更改。如果已更改,則必須在與FTDv例項關聯的任何資料路徑安全組中允許該埠。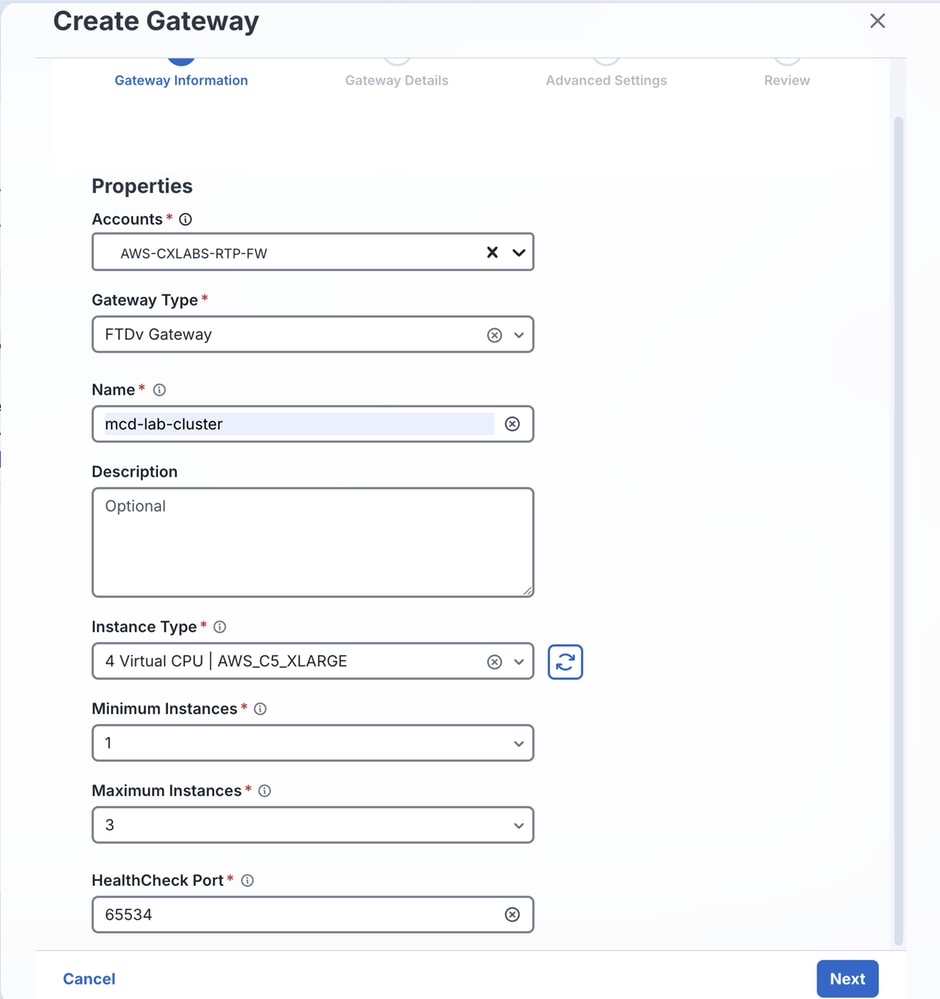
- 選擇Next。
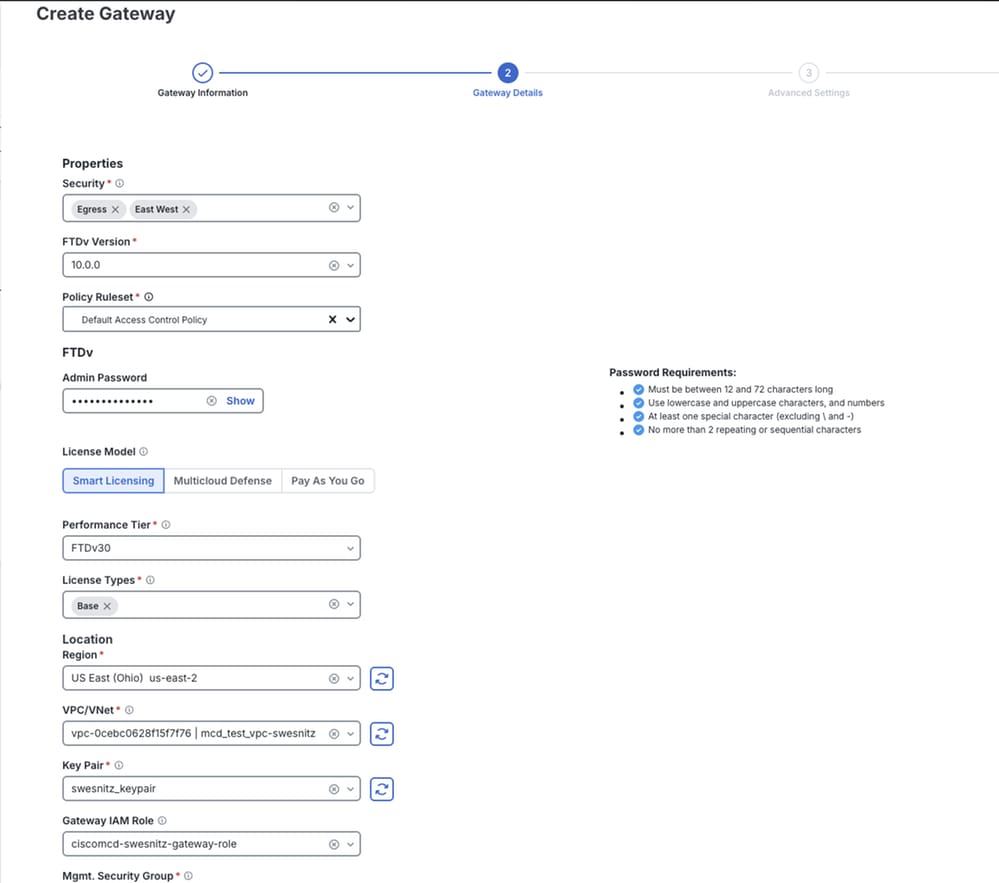
配置網關屬性
屬性:選擇Egress/East-West.目前不支援輸入閘道。
FTDv版本:最適合該環境的軟體版本。
策略規則集:要應用到此FTDv群集的訪問控制策略(ACP)。
密碼:FTDv例項的密碼。
許可證型號:所需的許可模式。
效能層:適用於預期裝置吞吐量的層。
許可證型別:為此部署購買的許可證型別。
地區:部署這些FTDv例項的區域。
VPC/VNet ID:在步驟3中建立的服務VPC。
金鑰對:現有AWS金鑰對。
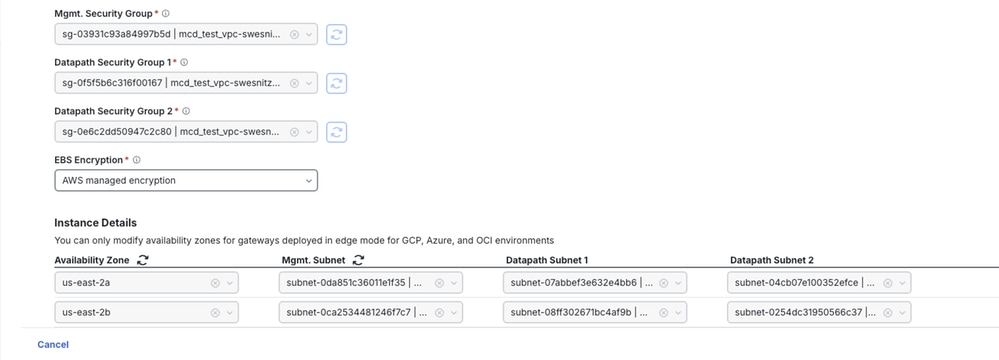
網關IAM角色:在其名稱中包含網關的角色,與MCDFirewallRoleName對應 步驟2中CloudFormation堆疊的值。選擇此角色會自動填充關聯的安全組。
EBS加密:預設情況下選擇AWS管理的加密。Amazon EBS自動且透明地加密塊儲存卷、傳輸資料和快照。
1.選擇下一步。
配置高級設定(可選)
高級設定允許配置選項,例如為FTDv例項禁用公用IP地址。本示例中未配置高級設定。
審閱和部署
- 檢視所有配置的設定以確保準確性。
- 選擇完成以開始部署。
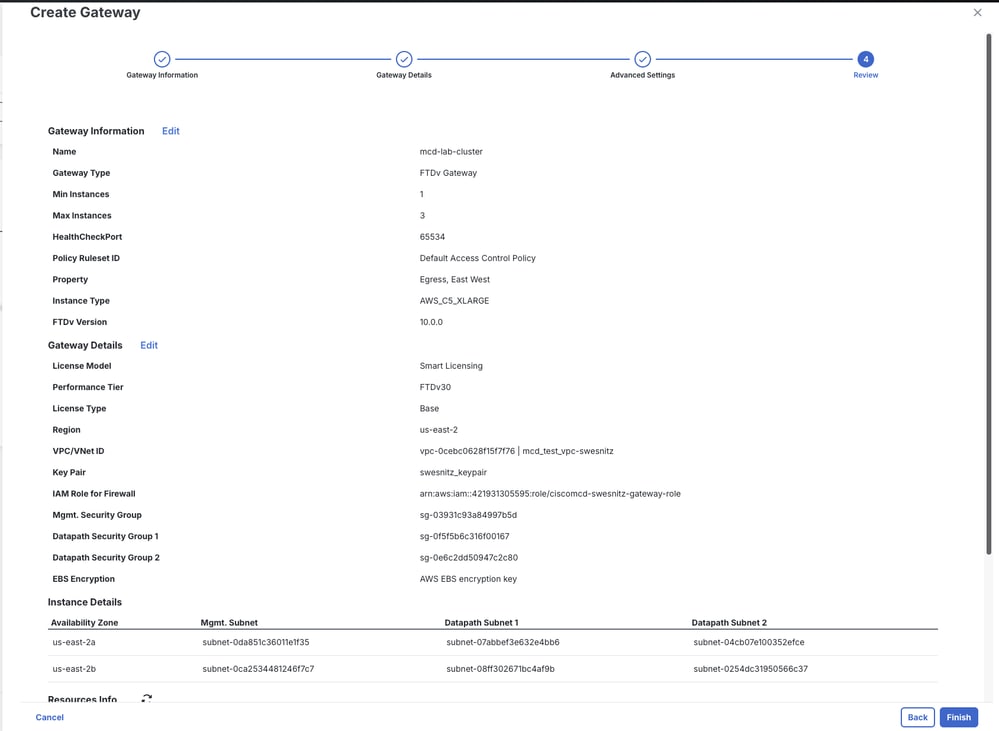
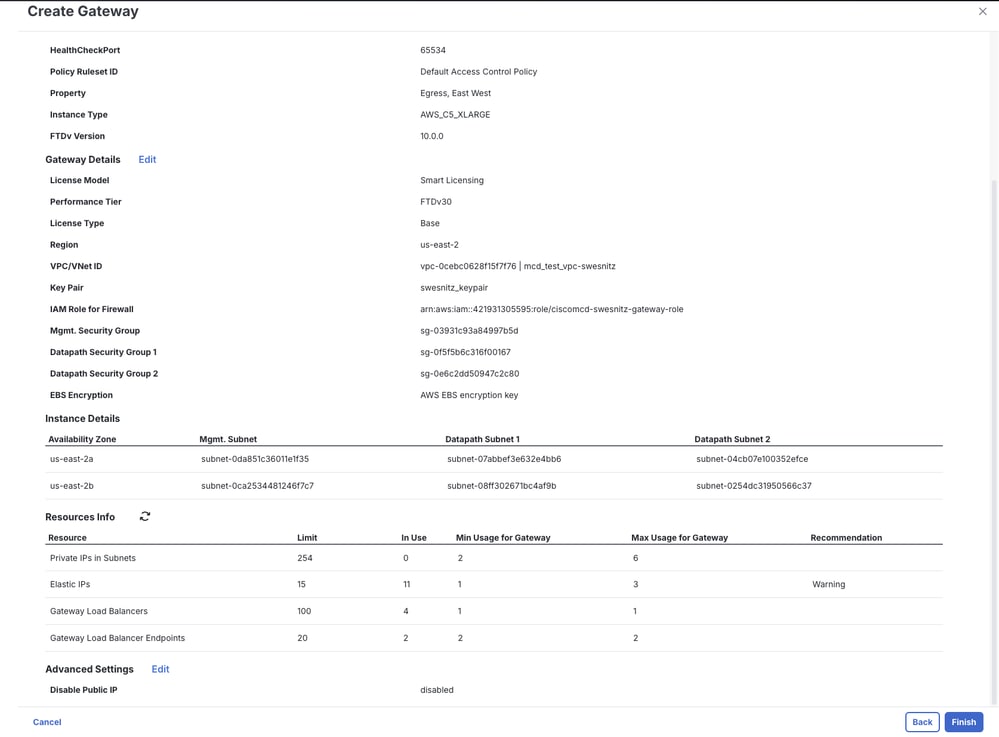
附註:部署最多可能需要30分鐘。在此期間,MCD調配和集群指定數量的FTDv例項並將其註冊到cdFMC。
驗證
使用本節內容,確認您的組態是否正常運作。
可從多個位置確認部署和註冊成功:
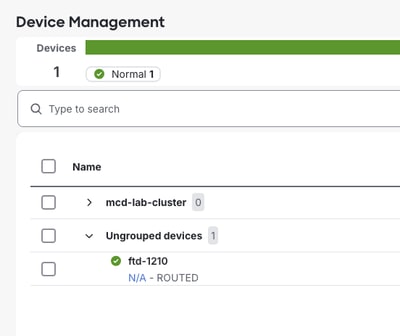
- cdFMC:選擇「完成」後,新集群即會出現在cdFMC中的Devices > Device Management下(處於掛起狀態)。
- MCD網關詳細資訊:選擇網關名稱將開啟一個顯示啟動進度的詳細資訊面板。
選擇指定的名稱,然後按一下Instances頁籤。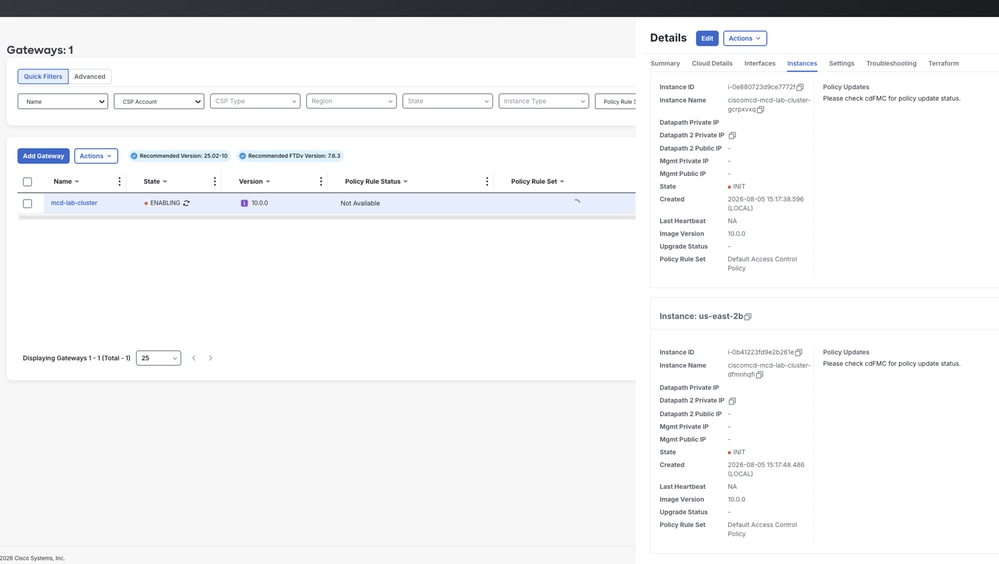
- AWS EC2控制檯:可以在EC2 > Instances中直接監視單個例項狀態。
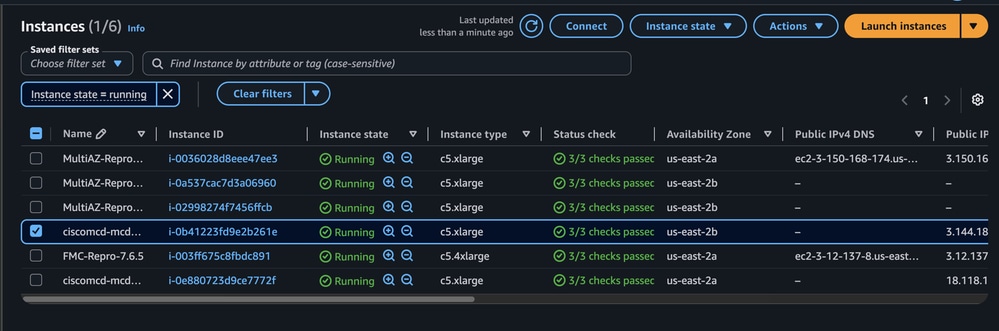
- cdFMC任務頁籤:在以下位置跟蹤註冊進度:
註冊正在繼續:
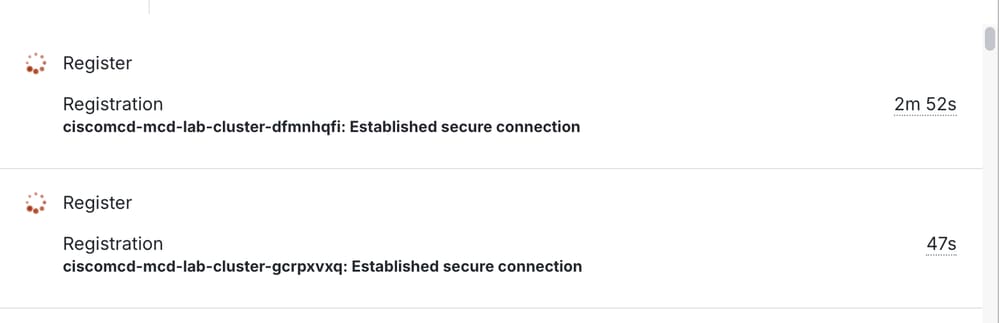
註冊成功:
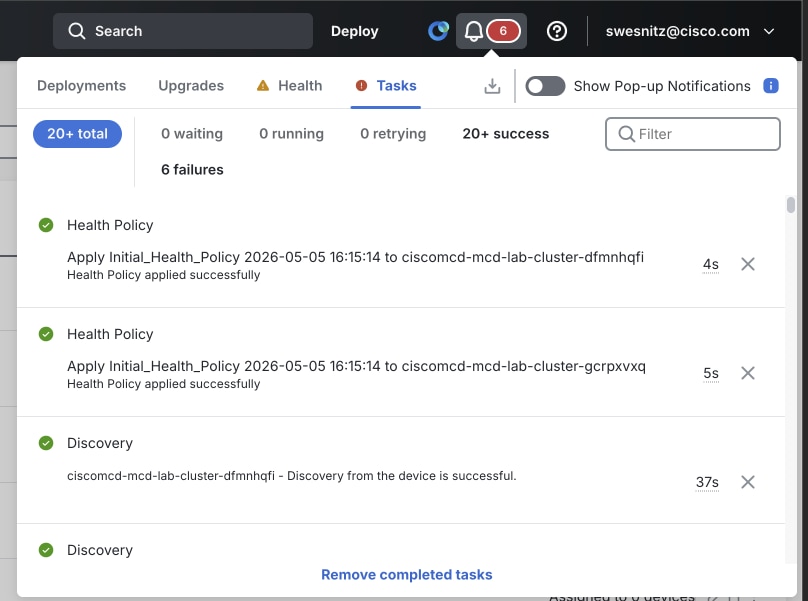
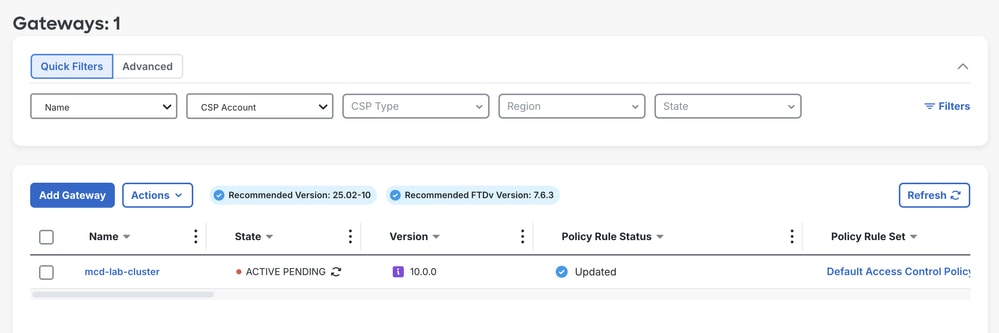
- 最終狀態:成功註冊後,網關在轉換為完全活動之前,會顯示「活動 — 掛起」狀態,確認群集已部署且運行正常。
疑難排解
本節提供的資訊可供您用來疑難排解組態問題。
- 初始註冊嘗試在cdFMC的「任務」頁籤中失敗或超時 — 首次註冊嘗試時的預期行為。在進一步進行故障排除之前,為群集自動重試註冊留出更多時間。
- CloudFormation堆疊無法完成 — 驗證部署堆疊的AWS IAM使用者/角色是否有足夠的許可權,然後檢視「Events」頁籤以瞭解具體的故障原因。
- 網關IAM角色或安全組未填充在網關嚮導中 — 確認步驟2中的CloudFormation堆疊已成功完成,並且選擇了正確的CSP帳戶和區域。
摘要
完成此過程將導致:
- 在SCC租戶上啟用多雲防禦。
- 通過CloudFormation註冊AWS帳戶。
- 使用傳輸網關建立的服務VPC。
- 群集的FTDv網關已部署並註冊到cdFMC。
FTDv閘道處於作用中狀態,可供原則設定和流量檢查使用。
相關資訊
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
1.0 |
19-Oct-2026
|
初始版本 |
 意見
