使用者登入失敗錯誤故障排除“針對Active Directory的使用者身份驗證失敗,因為使用者帳戶被鎖定”

問題
如果使用者多次輸入錯誤的密碼,在Windows Server上超過Active Directory帳戶鎖定閾值,Active Directory將生成此錯誤:
“24408 User authentication against Active Directory failed since user has entered the wrong password”
環境
Cisco Identity Services Engine(ISE)3.2.0版及更高版本
用於使用者身份驗證的Active Directory整合
有線和無線身份驗證環境
使用網路存取裝置(NAD)的RADIUS型驗證
解析
步驟 1:在ISE部署上啟用「阻止Active Directory使用者鎖定」功能:
此功能將停止向Active Directory傳送使用者身份驗證以防止使用者帳戶鎖定,方法是配置允許的最大錯誤密碼嘗試次數,並在傳送身份驗證請求之前將此限制與AD中當前錯誤密碼計數(badPwdCount屬性)進行比較。
1.登入ISE GUI。
2.導航到管理>身份管理>外部身份源> Active Directory。選擇AD域,您要啟用該功能。
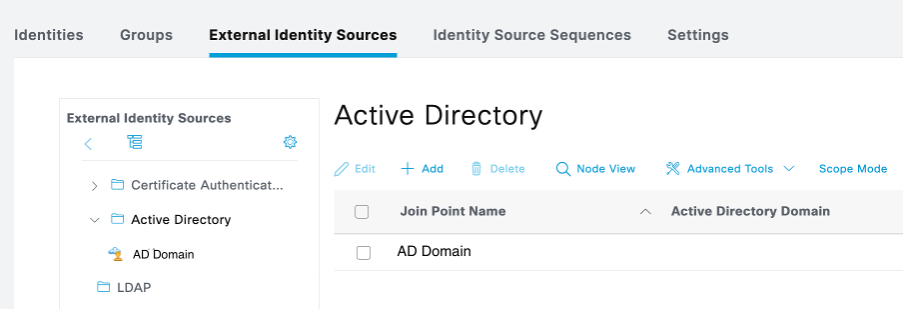
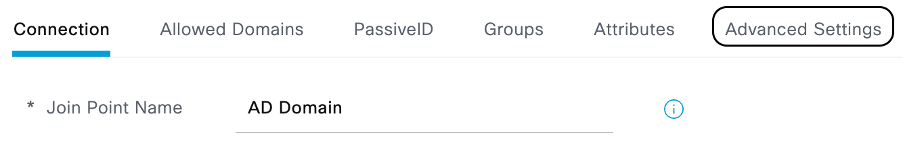
3.轉到Advanced Settings選項卡。
4.在阻止Active Directory使用者鎖定部分,選中啟用失敗的身份驗證保護框。
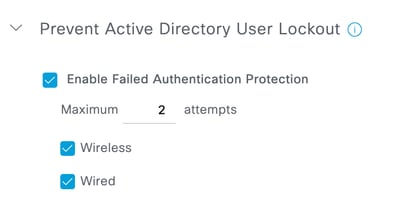
5.輸入允許的最大錯誤密碼嘗試次數。
此數字必須小於配置為Active Directory中badPwdCount屬性值的最大錯誤密碼嘗試次數。
確保根據您的驗證連線型別啟用Wired或Wireless或Both覈取方塊。
6.按一下Save。

附註:ISE將繼續拒絕使用者身份驗證請求,直到Active Directory badPwdCount屬性重置為零。
原因
出現這種情況的原因包括:
·使用者在終端上執行身份驗證時輸入了不正確的密碼。
·使用者更改AD憑證並忘記更新其無線端點中執行EAP-PEAP身份驗證的AD憑證。
相關內容
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
1.0 |
24-Oct-2026
|
初始版本 |
 意見
