配置ISE為PassiveID會話分配Trustsec安全組標籤

簡介
本文檔介紹如何通過ISE 3.2中的授權策略配置安全組標籤(SGT)並將其分配給被動ID會話。
必要條件
需求
思科建議您瞭解以下主題:
- Cisco ISE 3.2
- 被動ID、TrustSec和PxGrid
採用元件
本文中的資訊係根據以下軟體和硬體版本:
- Cisco ISE 3.2
- FMC 7.0.1
- 運行16.12.1的WS-C3850-24P
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
背景資訊
思科身份服務引擎(ISE)3.2是支援此功能的最低版本。本文檔不包括PassiveID、PxGrid和SXP配置。有關相關資訊,請參閱管理員指南。
在ISE 3.1或更舊版本中,安全組標籤(SGT)只能分配給Radius會話或主動身份驗證(例如802.1x和MAB)。在ISE 3.2中,我們可以為PassiveID會話配置授權策略,以便當身份服務引擎(ISE)從提供商(例如Active Directory域控制器(AD DC)WMI或AD代理)接收使用者登入事件時,它基於使用者Active Directory(AD)組成員身份向PassiveID會話分配安全組標籤(SGT)。PassiveID的IP-SGT對映和AD組詳細資訊可以通過SGT交換協定(SXP)發佈到TrustSec域和/或發佈到Platform Exchange Grid(pxGrid)使用者,例如Cisco Firepower管理中心(FMC)和Cisco Secure Network Analytics(Stealthwatch)。
設定
流程圖
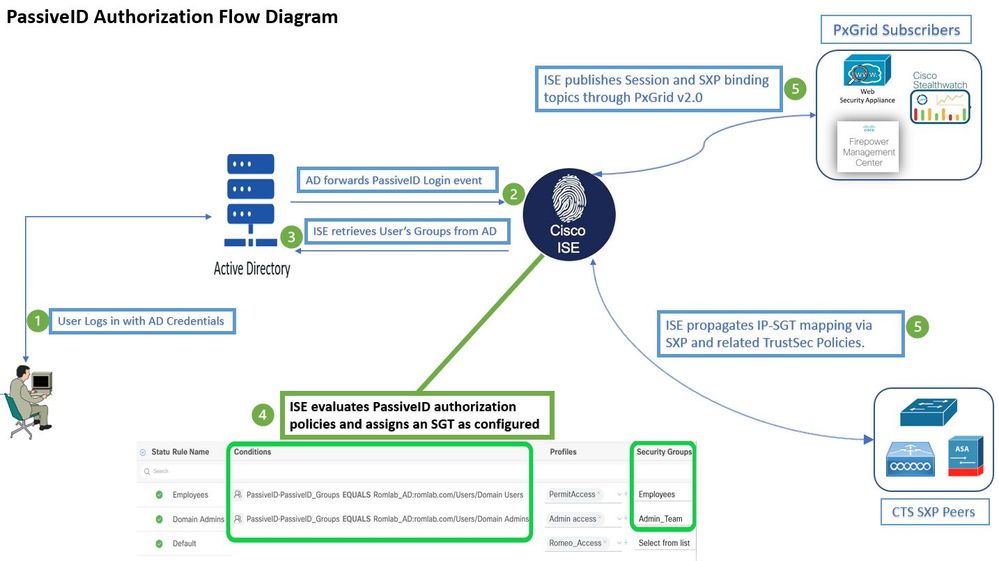 流程圖
組態
啟用授權流:
導航到Active Directory > Advanced Settings > PassiveID Settings覈取方塊並Authorization Flow選中覈取方塊,以便為PassiveID登入使用者配置授權策略。預設情況下,此選項處於禁用狀態。
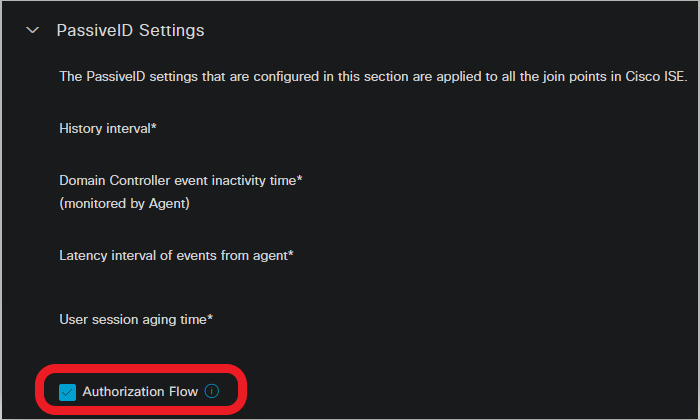 啟用授權流
策略集配置:
- 為PassiveID建立單獨的策略集(推薦)。
- 對於Conditions,請使用屬性
PassiveID·PassiveID_Provider並選擇您的提供商型別。
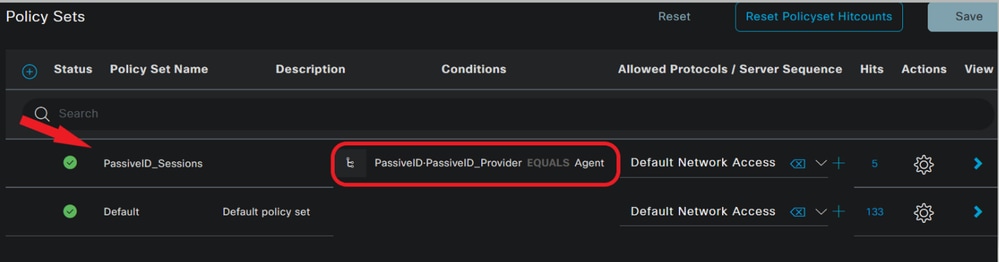 策略集
- 為步驟1中建立的策略集配置授權規則。
- 為每個規則建立一個條件,並基於AD組、使用者名稱或兩者使用PassiveID字典。
- 為每個規則分配Security Group Tag並儲存配置。
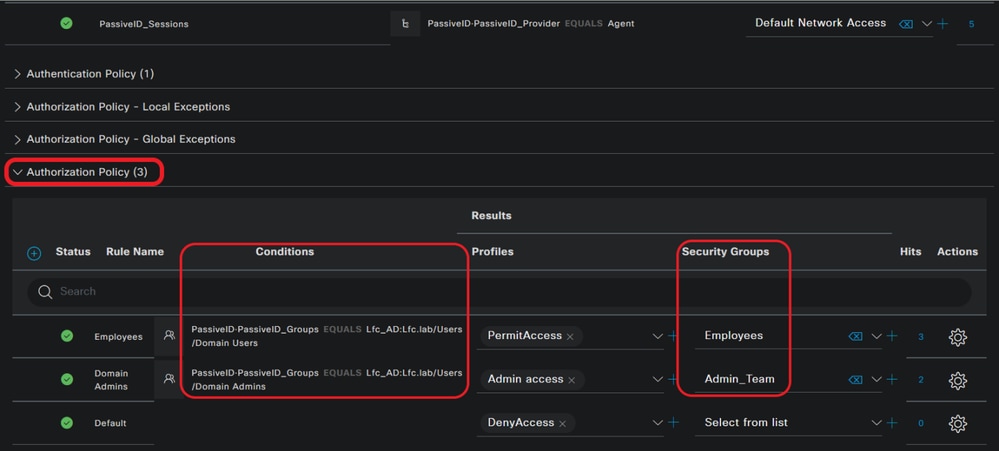 授權策略
4.導航到Work Centers > TrustSec > Settings > SXP Settings以啟用Publish SXP bindings on pxGrid和Add RADIUS and PassiveID Mappings into SXP IP SGT Mapping Table與PxGrid使用者共用PassiveID對映,並將它們包含在ISE上的SXP對映表中。
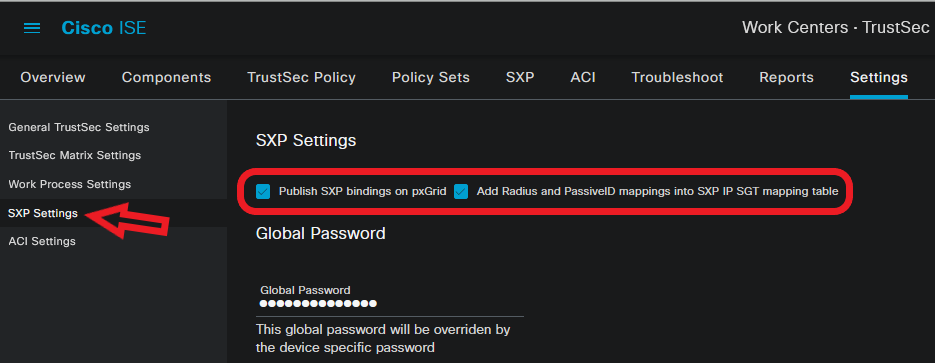 SXP設定
驗證
使用本節內容,確認您的組態是否正常運作。
ISE驗證
使用者登入事件從Active Directory域控制器(AD DC)WMI或AD代理等提供程式傳送到ISE後,繼續檢查即時日誌。導航至 Operations > Radius > Live Logs.
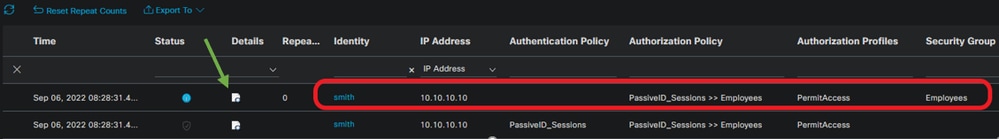 Radius LiveLog
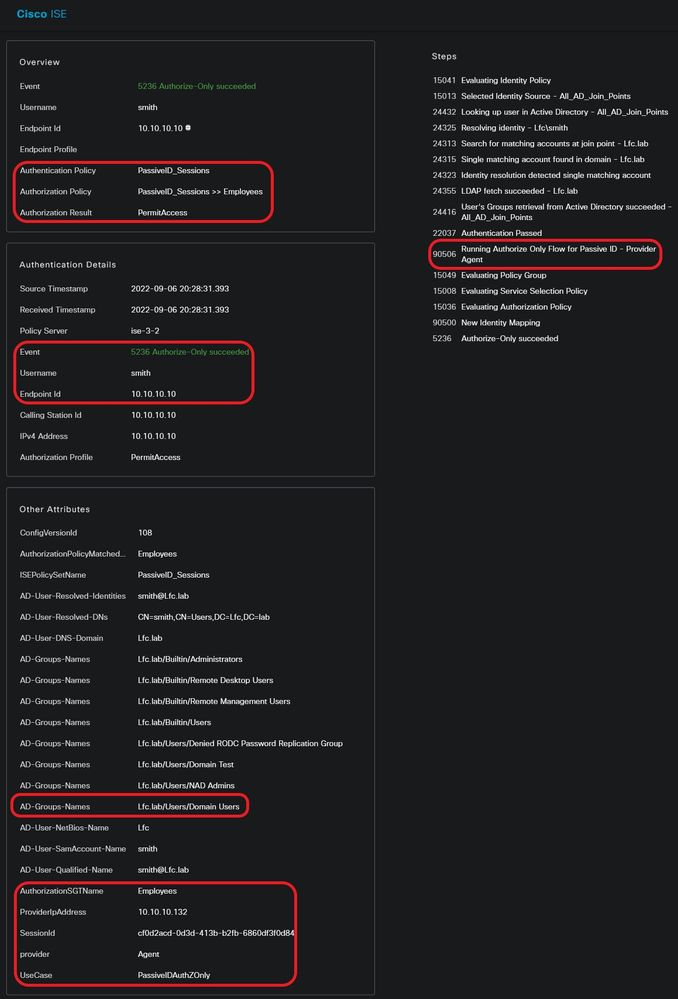
按一下Details列中的放大鏡圖示可檢視使用者的詳細報告,在此示例中為smith(域使用者),如下所示。
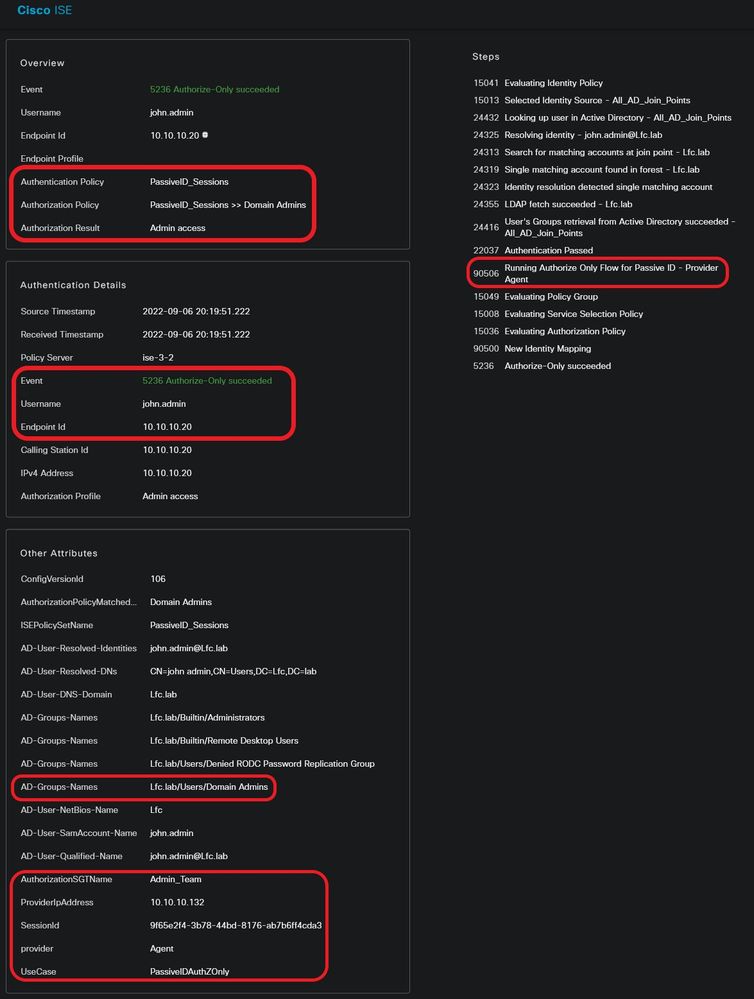
其他使用者(域管理員)的詳細報告。 如圖所示,根據配置的授權策略分配不同的SGT。
驗證ISE中的SGT/IP對映表。導航至 Work Centers > TrustSec > All SXP Mappings.
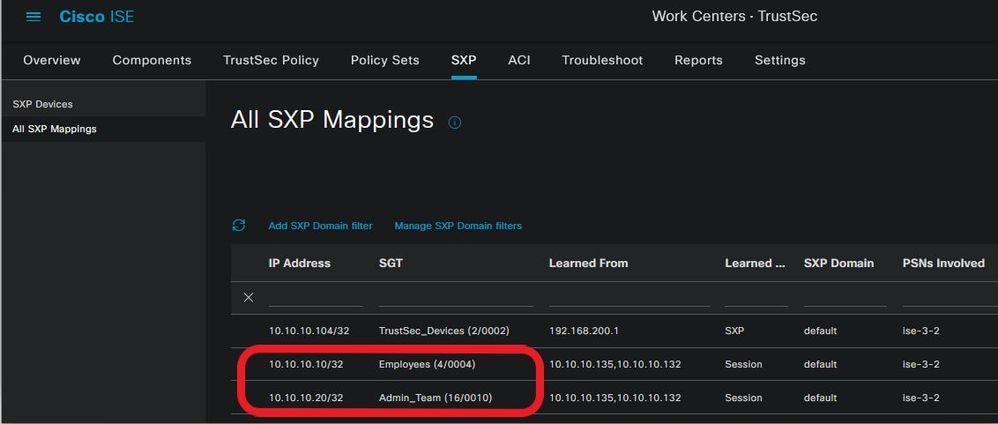 SXP對映表
PxGrid使用者驗證
此CLI代碼段驗證FMC是否已從ISE獲取之前提到的PassiveID會話的IP-SGT對映。
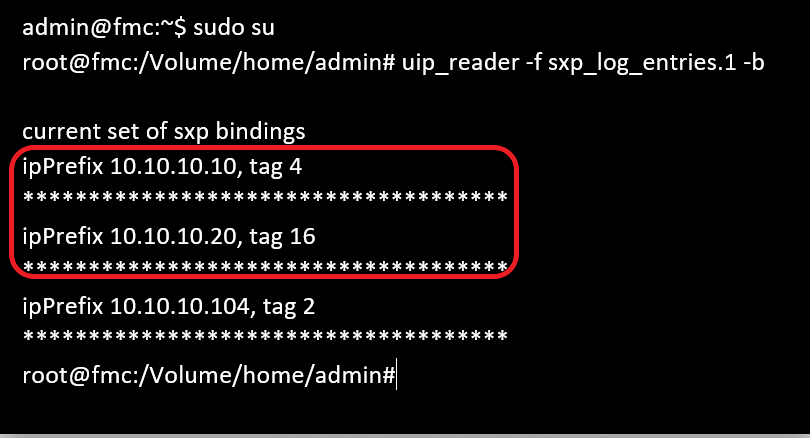 FMC CLI驗證
TrustSec SXP對等驗證
交換機已經從ISE獲知PassiveID會話的IP-SGT對映,如此CLI摘錄所示。
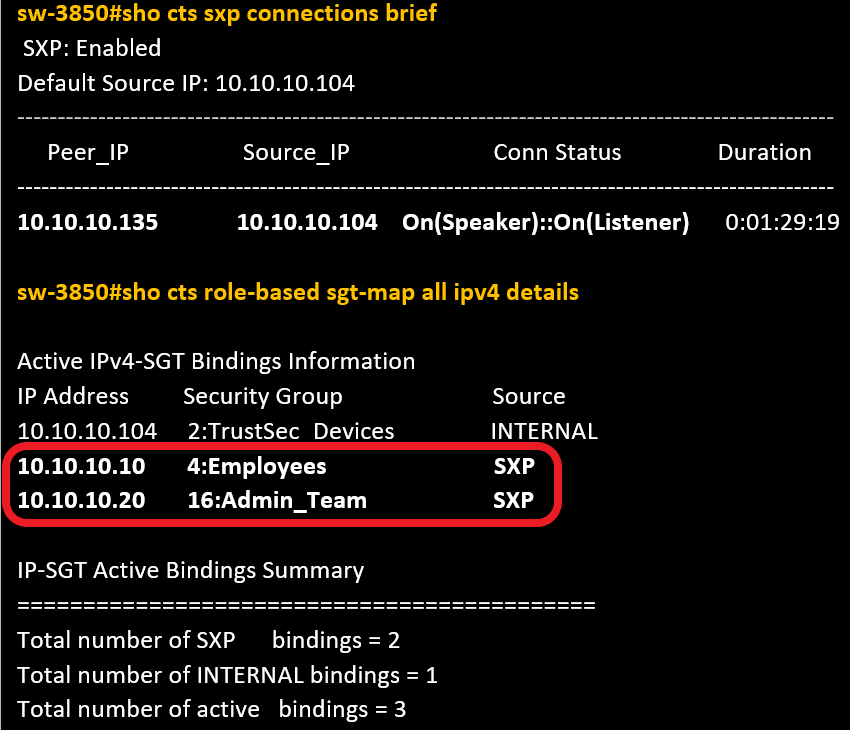 交換機CLI驗證
疑難排解
本節提供的資訊可用於對此流程進行疑難排解。
在ISE上啟用調試
導航到Administration > System > Logging > Debug Log Configuration以將下一個元件設定為指定級別。
| 節點 |
元件名稱 |
日誌級別 |
日誌檔名 |
| 被動ID |
被動 |
追蹤 |
passiveid-*.log |
| Pxgrid |
pxgrid |
追蹤 |
pxgrid-server.log |
| SXP |
sxp |
偵錯 |
sxp.log |
日誌片段
1. ISE從提供商接收登入事件:
Passiveid-*.log檔案:
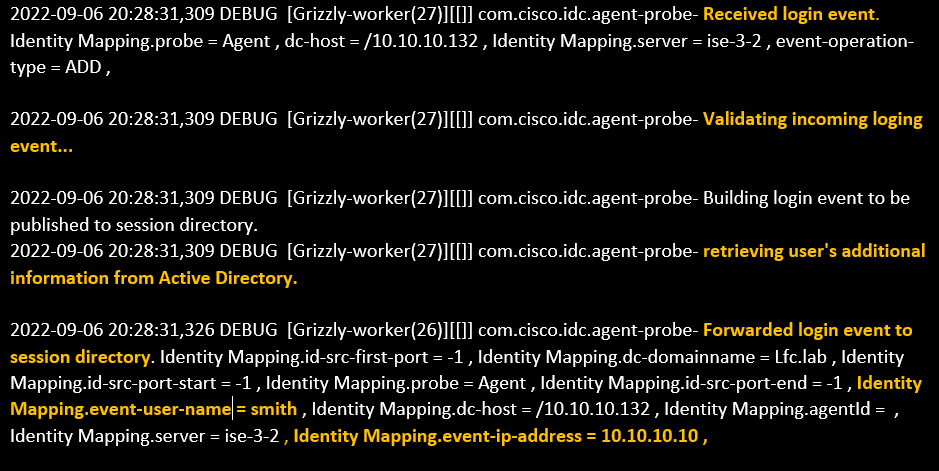 Passiveid-*.log檔案
2. ISE根據配置的授權策略分配SGT並將PassiveID使用者的IP-SGT對映發佈到PxGrid使用者和SXP對等體:
sxp.log檔案:
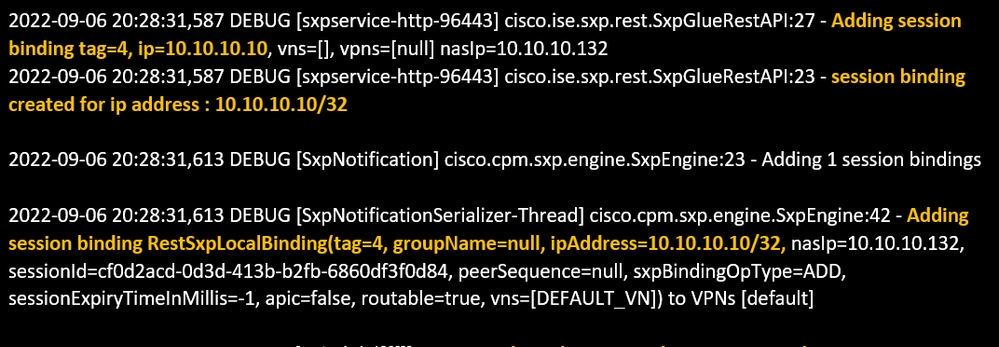 sxp.log檔案
pxgrid-server.log檔案:
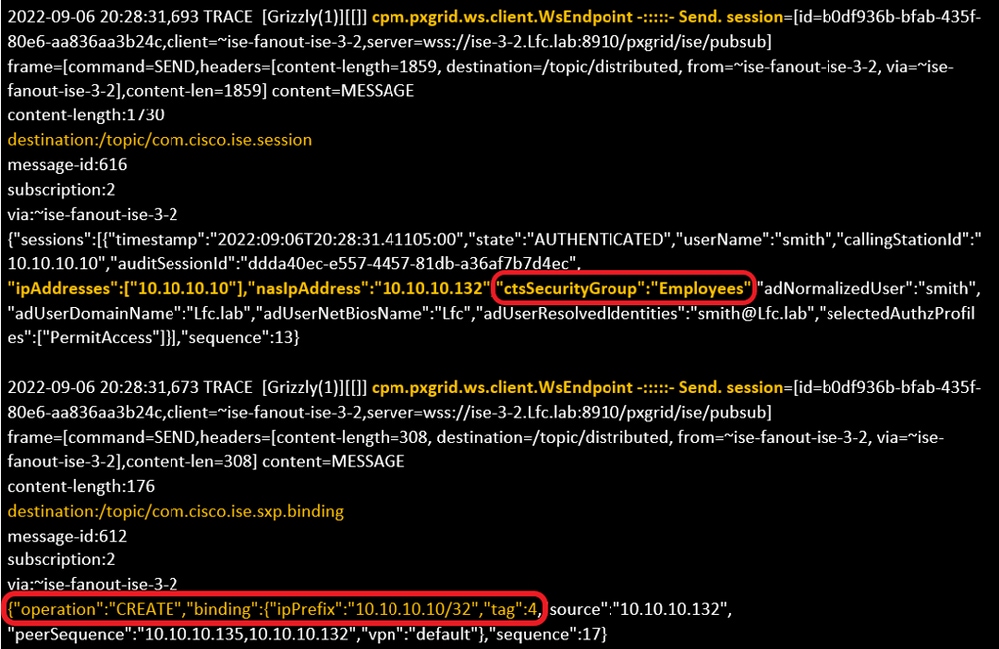 pxgrid-server.log檔案
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
3.0 |
18-Sep-2026
|
重新認證 — 更新的Alt文本、目標連結和格式。 |
2.0 |
15-Feb-2023
|
初始版本 |
1.0 |
09-Feb-2023
|
初始版本 |
 意見
