簡介
本文檔介紹如何通過CLI在遠端vEdge和本地vManage之間傳輸檔案。
作者:Eric Garcia Guzman,思科TAC工程師。
前提條件
需求
思科建議您瞭解以下主題:
- 思科軟體定義廣域網路(SD-WAN)
- 基本Linux
採用元件
本檔案是根據以下軟體和硬體版本所編制:
- vEdge版本20.3.6
- vManage版本20.5.1
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
背景資訊
您可以通過兩種方式通過CLI在遠端vEdge和本地vManage之間傳輸檔案:
- 將檔案從遠端vEdge檢索到本地vManage檔案系統
- 通過vManage CLI將檔案從vManage推送到vEdge
要將檔案從一個位置傳輸到另一個位置,這是一項艱鉅的任務。最常見的原因如下:
- 無法從外部訪問vEdge檔案系統
- 沒有FTP/TFTP/SFTP可用或無法訪問
- 無法通過物理方式訪問路由器將檔案直接複製到USB或大容量儲存器
但是,SD-WAN解決方案能夠使用控制連線來保護在vManage和遠端vEdge之間的複製檔案。
可以從vEdge的主目錄到vManage中的本地使用者主目錄進行傳輸,反之亦然。檔案示例包括:
- Admin-tech
- Cisco Viptela® OS映像
- 記錄檔
- 封包擷取
- Txt檔案
vManage運行Viptela OS,在CLI中有兩種模式:
- Viptela CLI:包含所有Viptela功能
- vShell:裝置中的UNIX shell
通過vManage CLI從vEdge複製檔案
附註:在本節中,從vManage發出所有命令,以將檔案從遠端vEdge檢索到vManage本地目錄。
選項1:Viptela CLI
指令語法:
命令讀取為,使用VPN 0中的安全複製協定使用vEdge的使用者名稱將source_file_name從vEdgeSystemIP檢索到destination_directory_in_vManage。
request execute vpn 0 scp USERNAME@vEdgeSystemIP:/<source_file_name> <destination_directory_in_vManage>
範例:
連線到vManage CLI並運行Viptela請求,在VPN 0中執行命令以及安全複製協定(SCP)命令以啟動複製。
vmanage# request execute vpn 0 scp admin@192.168.10.1:/home/admin/vEdge-20211229-023316-admin-tech.tar.gz /home/admin/
The authenticity of host '[192.168.10.1]:830 ([192.168.10.1]:830)' can't be established.
RSA key fingerprint is SHA256:R8KekCx/giwjCqR5woDm+sodjF5kvU7QxnUexoE1xAw.
Are you sure you want to continue connecting (yes/no/[fingerprint])? yes
Warning: Permanently added '[192.168.10.1]:830' (RSA) to the list of known hosts.
admin@192.168.10.1's password:
vEdge-20211229-023316-admin-tech.tar.gz 100% 13MB 4.8MB/s 00:02
選項2. vShell CLI
範例:
連線到vManage CLI,將模式更改為vShell,然後以Linux格式運行SCP命令。
vmanage# vshell
vmanage:~$ scp admin@192.168.10.1:/home/admin/vEdge-20211229-023316-admin-tech.tar.gz /home/ericgar/
Viptela 20.5.1
admin@192.168.10.1's password:
vEdge-20211229-023316-admin-tech.tar.gz 100% 13MB 4.7MB/s 00:02
驗證
在vManage中將模式從Viptela CLI更改為vShell,並驗證檔案複製是否正確。
vmanage# vshell
vmanage:~$ ls -l
total 12976
-rw------- 1 ericgar users 13285905 Dec 29 21:21 vEdge-20211229-023316-admin-tech.tar.gz
通過vManage CLI將檔案傳送到vEdge
附註:在本節中,從vManage發出所有命令以將檔案從vManage本地目錄傳送到遠端vEdge儲存。
指令語法:
該命令讀取為,使用VPN 0中的安全複製協定將source_file_name複製到/home/admin/at vEdgeSystemIP中,並使用使用者名稱。
request execute vpn 0 scp <source_file_name> username@vEdgeSystemIP:/home/admin/
選項1:Viptela CLI
範例:
連線到vManage CLI並運行Viptela請求,在VPN 0中執行命令並使用SCP語法啟動複製。
vmanage# request execute vpn 0 scp /home/ericgar/packet_capture_vEdge.pcap admin@192.168.10.1:/home/admin/
admin@192.168.10.1's password:
packet_capture_vEdge.pcap 100% 13MB 3.8MB/s 00:03
選項2. vShell CLI
範例:
連線到vManage CLI,將模式更改為vShell,然後以Linux格式運行SCP副本。
vmanage# vshell
vmanage:~$ scp /home/ericgar/packet_capture_vEdge.pcap admin@192.168.10.1:/home/admin/
Viptela 20.5.1
admin@192.168.10.1's password:
packet_capture_vEdge.pcap 100% 13MB 3.8MB/s 00:03
驗證
連線到vEdge CLI並顯示/home/admin/的內容,以驗證檔案是否正確複製:
vEdge# vshell
vEdge:~$ ls -l
total 166444
-rw-r--r-- 1 admin admin13285905 Dec  29 16:45 packet_capture_vEdge.pcap
附註:vEdge中的目標目錄必須始終是使用者主目錄,因為這是唯一一個必須寫入傳輸許可權的目錄,否則,傳輸失敗。
vmanage# request execute vpn 0 scp /home/ericgar/packet_capture_vEdge.pcap admin@192.168.10.1:/home/root/
Viptela 20.5.1
Password:
scp: /home/root/packet_capture_vEdge.pcap: Permission denied
將檔案從vManage複製到本地電腦
選項1. Linux/Mac終端
指令語法:
該命令將讀取為:使用vManage使用者名稱將source_file_name從vManage複製到local_destination_pathway中。
scp vManageUsername@PublicIp:<source_file_name> <local_destination_path>
範例:
連線到本地Linux/Mac終端並運行SCP命令將檔案複製到所需的目錄。
adminIT@cisco:~$ scp admin@10.88.244.25:/home/admin/packet_capture_vEdge.pcap /Users/adminIT/Downloads/
viptela 20.5.1
Password:
packet_capture_vEdge.pcap 100% 13MB 3.6MB/s
附註:建議提取的檔案位於使用者主目錄中,否則需要驗證目錄許可權。
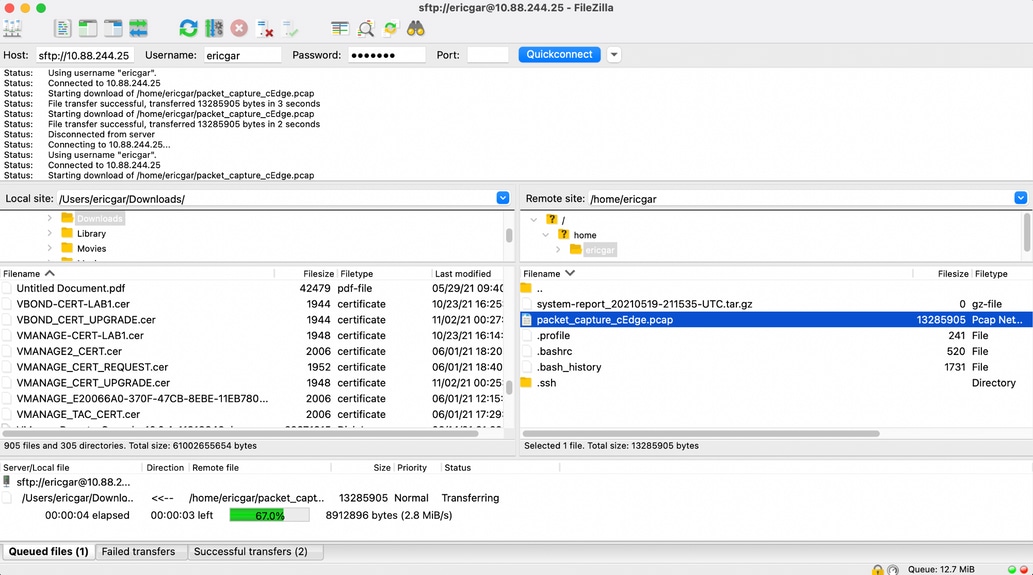
選項2. FileZilla或任何其他的FTP或SFTP使用者端
連線方式:
- SFTP作為協定或埠22
- vManage URL、公有IP或私有IP(如果vManage為本地)
- 使用有效的使用者名稱和密碼
在右側,列出了vManage使用者主目錄中的檔案,只需將其拖放到左側要傳輸檔案的本地目標位置,如下圖所示。
相關資訊

 意見
