了解GoDaddy根迁移对Expressway MRA的影响

简介
本文档介绍将GoDaddy根证书从G2迁移到(R1 + R1V1)的效果。
背景信息
GoDaddy正在从旧根(G2)策略过渡到新的R1根证书链。新证书必须仅包含服务器身份验证EKU。
此过渡影响expressway和已安装GoDaddy证书的其他边缘产品。
根过渡发生的原因包括:
- G2签名/发布中间件未列出任何EKU,这使得该层次结构不符合Chrome根计划要求。因此,受影响的G2中间体的发行必须在该日期前停止。
- 没有EKU意味着所有用途都通过证书提供。
证书具体信息
旧根
CN:GoDaddy根证书颁发机构 — G2
2038年1月1日星期五5:29:59
SN 00
这个旧的根桥被新的根R1所取代。
新根
CN = GoDaddy TLS根CA - R1
2040年8月24日星期五5:29:59
SN 00da62ff9e2619b1257a4809368ee8e3f7
新的R1根桥接符新中间设备,如下一节所述。
新的中间产品
CN = GoDaddy TLS中间CA DV - R1v1
2040年8月24日星期五5:29:59
SN 008aaa80515c0bc688c7955d70f27758ac
具有旧G2根的OS信任存储区不会信任新的证书链(R1 + R1V1),为此,GoDaddy已创建交叉符号信任路径,其中
新的R1根证书信任旧的G2根证书。
交叉签名证书
CN = GoDaddy TLS根CA - R1
2038年1月1日星期五5:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
如果您没有安装正确的链,或者您在Expressway Trust商店中仅安装新的链(R1 + R1v1),则MRA IP电话注册会暂停。
在expressway pcap中看到的错误是来自IP电话的未知CA。您可以假设IP电话信任库上缺少CA。
88xx ip电话135.x.x.25
172.x.x.34高速公路
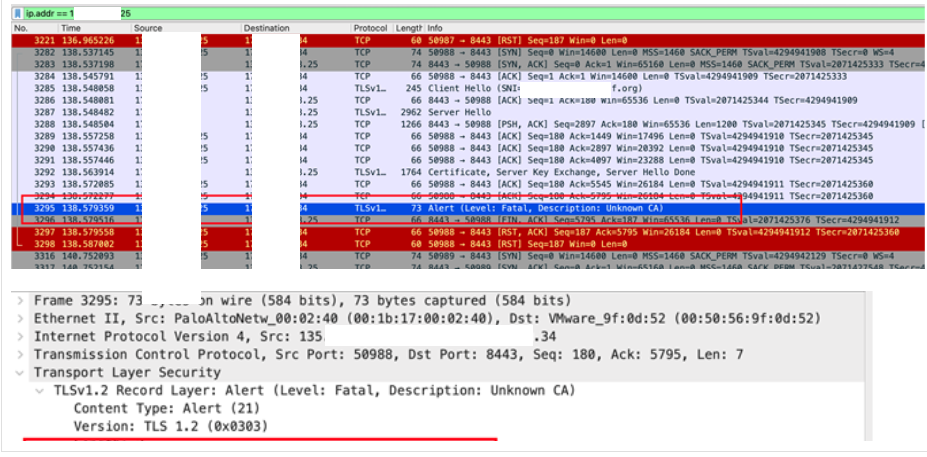
此外,Expressway信任存储也不接受交叉签名证书,因为新的根证书和交叉签名证书具有相同的CN名称,如CN = GoDaddy TLS Root CA - R1。
如果情况如此:
1.删除新的根R1证书SN 00da62ff9e2619b1257a4809368ee8e3f7。
2.上传交叉签名证书SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLS根CA - R1。
证书树(新到旧)
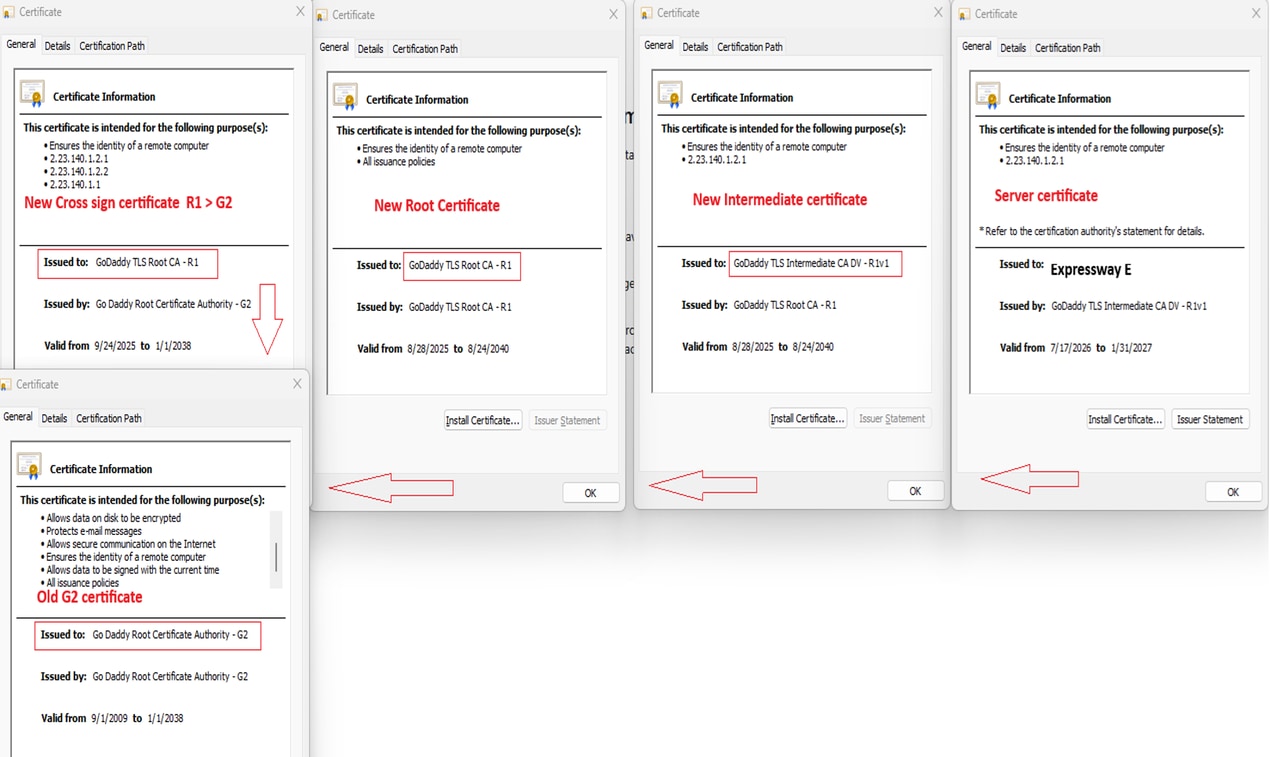
重要文件
枝叶证书根据R1 DV颁发CA颁发,但客户端使用已发布的R1 → G2交叉证书建立到GoDaddy 2类根 — G2的链来对其进行验证。存储库中的相关对象是G2信任锚点(gdroot-g2)、交叉证书(gd_tls_root-r1-cross-g2)、R1 DV发布中间件(gd_tls_issuing_dv-r1v1)和本地层次结构根(gd_tls_root-r1)certs.godaddy.com。这种交叉符号方法允许浏览器验证当前链(在G2上锚定),而R1信任会随着时间推移而传播。
相关信息
从旧根到新根的转换详细信息记录如下:
为什么GoDaddy删除ClientAuth EKU并过渡到R1根层次结构以进行DV TLS颁发?
如果遇到此问题,请点击此处下载Godaddy存储库。
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
1.0 |
05-Aug-2026
|
初始版本 |
 反馈
