在RV340或RV345路由器上配置安全套接字层虚拟专用网络(SSL VPN)
特别声明:许可结构 — 固件版本1.0.3.15及更高版本。展望未来,AnyConnect仅会对客户端许可证产生费用。
有关 RV340 系列路由器的 AnyConnect 许可的更多信息,请查看 RV340 系列路由器的 AnyConnect 许可一文。
目标
安全套接字层虚拟专用网络(SSL VPN)网关允许远程用户使用Web浏览器建立安全VPN隧道。此功能允许使用本地超文本传输协议(HTTP)通过SSL超文本传输协议安全(HTTPS)浏览器支持轻松访问各种Web资源和支持Web的应用。
SSL VPN允许用户使用安全且经过身份验证的路径通过加密网络流量远程访问受限网络。
RV340和RV345路由器支持Cisco AnyConnect VPN客户端,也称为Anyconnect安全移动客户端。默认情况下,这些路由器支持两个SSL VPN隧道,用户可注册支持最多50个隧道的许可证。安装并激活后,SSL VPN将建立安全的远程访问VPN隧道。
本文旨在展示如何在RV340或RV345路由器上配置SSL VPN。
适用设备
- RV340
- RV345
- 思科安全移动客户端
软件版本
- 1.0.03.15 — RV340、RV345
- 4.4.01054 - AnyConnect安全移动客户端
配置SSL VPN
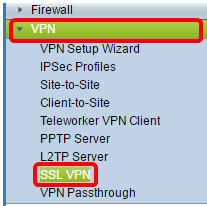
步骤1.访问路由器基于Web的实用程序并选择VPN > SSL VPN。
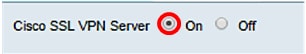
步骤2.单击On单选按钮以启用Cisco SSL VPN服务器。
强制网关设置
以下配置设置是必需的:
步骤3.从下拉列表中选择网关接口。此端口将用于通过SSL VPN隧道传递流量。选项有:
- WAN1
- WAN2
- USB1
- USB2
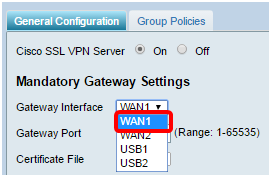
注意:在本例中,选择WAN1。
步骤4.在Gateway Port字段中输入用于SSL VPN网关的端口号,范围为1至65535。
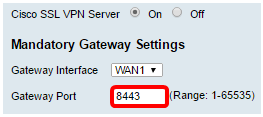
注意:在本示例中,8443用作端口号。
步骤5.从下拉列表中选择证书文件。此证书对尝试通过SSL VPN隧道访问网络资源的用户进行身份验证。下拉列表包含默认证书和导入的证书。
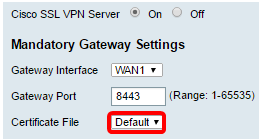
注意:在本例中,选择Default。
步骤6.在Client Address Pool字段中输入客户端地址池的IP地址。此池将是分配给远程VPN客户端的IP地址范围。
注意:确保IP地址范围不与本地网络中的任何IP地址重叠。
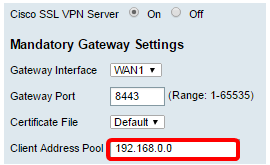
注意:在本示例中,使用的是 192.168.0.0。
步骤7.从下拉列表中选择Client Netmask。
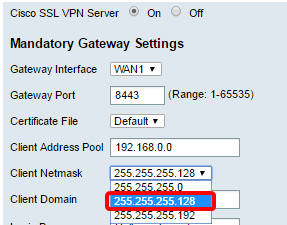
注意:在本例中,选择255.255.255.128。
步骤8.在Client Domain字段中输入客户端域名。这是应推送到SSL VPN客户端的域名。
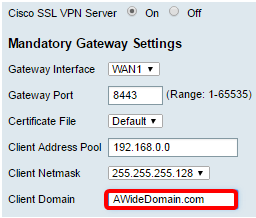
注意:在本示例中,AWideDomain用作客户端域名。
步骤9.在Login Banner字段中输入显示为登录标语的文本。这是客户端每次登录时显示的标语。
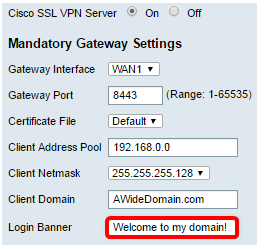
注意:在本例中,欢迎使用我的域!用作登录标语。
可选网关设置
以下配置设置是可选的:
步骤1.输入介于60到86400之间的空闲超时值(以秒为单位)。该值将是SSL VPN会话保持空闲的持续时间。
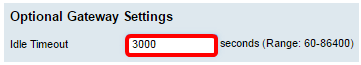
注意:在本示例中,使用的是 3000。
步骤2.在Session Timeout(会话超时)字段中输入以秒为单位的值。这是传输控制协议(TCP)或用户数据报协议(UDP)会话在指定的空闲时间之后超时的时间。范围从 60 至 1209600。
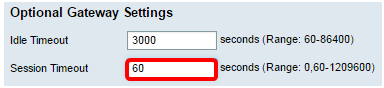
注意:在本示例中,使用的是 60。
步骤3.在ClientDPD Timeout字段中输入介于0到3600之间的值(以秒为单位)。此值指定定期发送HELLO/ACK消息以检查VPN隧道的状态。
注意: 必须在VPN隧道的两端启用此功能。
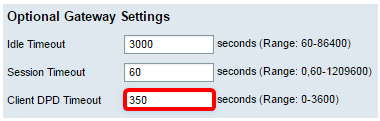
注意: 在本示例中,使用的是 350。
步骤4.在GatewayDPD Timeout字段中输入介于0到3600之间的值(以秒为单位)。此值指定定期发送HELLO/ACK消息以检查VPN隧道的状态。
注意: 必须在VPN隧道的两端启用此功能。
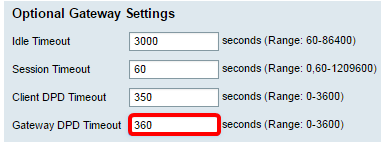
注意: 在本示例中,使用的是 360。
步骤5.在保持连接字段中输入一个值(以秒为单位),范围为0到600。此功能可确保您的路由器始终连接到Internet。如果它被丢弃,它将尝试重新建立VPN连接。
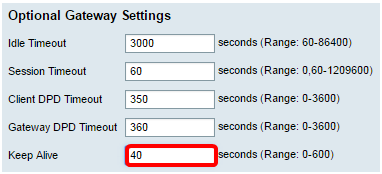
注意: 在本示例中,使用的是 40。
步骤6.在Lease Duration字段中输入要连接的隧道的持续时间值(以秒为单位)。范围从 600 至 1209600。
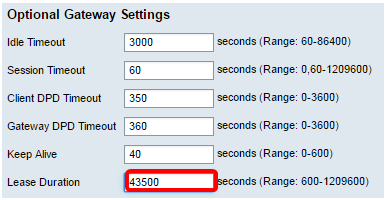
注意: 在本示例中,使用的是 43500。
步骤7.输入可通过网络发送的数据包大小(以字节为单位)。范围是从576到1406。
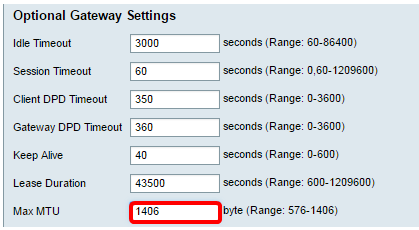
注意: 在本示例中,使用的是 1406。
步骤8.在Rekey Interval字段中输入中继间隔时间。Rekey功能允许SSL密钥在会话建立后重新协商。范围从 0 至 43200。
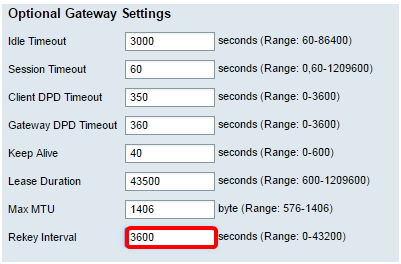
注意: 在本示例中,使用的是 3600。
第 9 步: 点击应用。

步骤10.(可选)要永久保存配置,请点击闪烁图 标。
现在,您应该已经在RV34x路由器上成功配置了SSL VPN。
 反馈
