Configurar o Acesso do Gerente no FTD a partir do Gerenciamento para a Interface de Dados
Contents
Introdução
Este documento descreve o processo para modificar o Manager Access no Firepower Threat Defense (FTD) de uma interface de Gerenciamento para uma interface de Dados.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Firepower Threat Defense (FTD)
- Firepower Management Center (FMC)
Componentes Utilizados
- Firepower Threat Defense Virtual 7.2.5
- Firepower Management Center Virtual 7.4.1
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
Cada dispositivo inclui uma única interface de gestão dedicada para a comunicação com o FMC. Opcionalmente, você pode configurar o dispositivo para usar uma interface de dados para gerenciamento, em vez da interface de gerenciamento dedicada. O acesso ao FMC em uma interface de dados será útil se você quiser gerenciar o Firepower Threat Defense remotamente a partir da interface externa ou se não tiver uma rede de gerenciamento separada. Essa alteração deve ser realizada no Firepower Management Center para FTD gerenciado pelo FMC.
O acesso ao CVP a partir de uma interface de dados tem algumas limitações:
- Você só pode ativar o acesso de gerente em uma interface de dados física. Você não pode usar uma subinterface ou EtherChannel.
- Apenas modo de firewall roteado, usando uma interface roteada.
- Não há suporte para PPPoE. Se o seu ISP exigir PPPoE, você deverá incluir um roteador com suporte a PPPoE entre o Firepower Threat Defense e o modem WAN.
- Você não pode usar interfaces separadas de gerenciamento e somente de eventos.
Configurar
Prosseguir com a migração da interface

Note: É altamente recomendável ter o backup mais recente do FTD e do FMC antes de continuar com as alterações.
1. Navegue até a página Devices > Device Management, clique em Edit para o dispositivo que você está fazendo alterações.
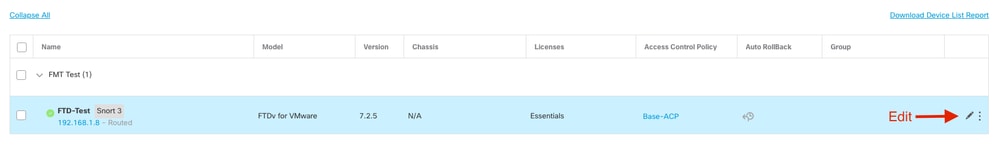
2. Vá para a seção > e clique no link para Manager Access Interface.

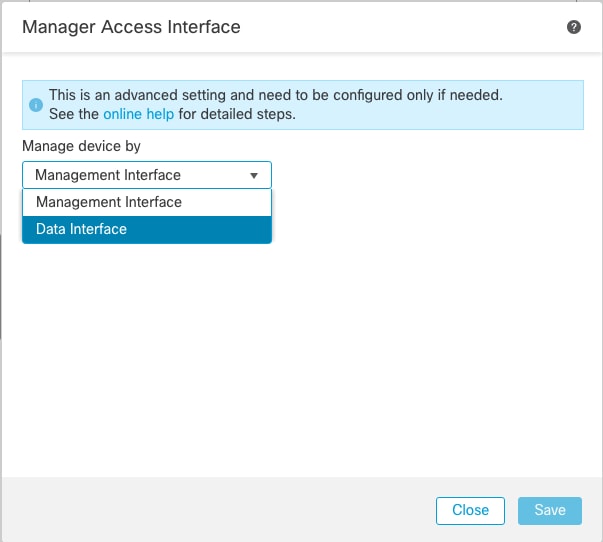
3. O campo Interface de Acesso do Gerente exibe a interface de Gerenciamento existente. Clique no link para selecionar o novo tipo de interface, que é a opção Data Interface na lista suspensa Manage device by e clique em Save.
4. Agora você deve prosseguir para Habilitar o acesso de gerenciamento em uma interface de dados, navegar para Dispositivos > Gerenciamento de Dispositivos > Interfaces > Editar Interface Física > Acesso do Gerenciador.
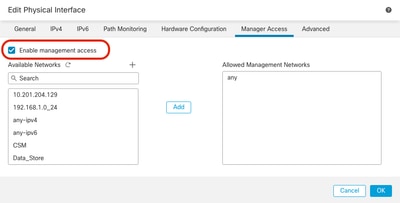
Opcional: Se você usar uma interface secundária para redundância, certifique-se de habilitar o acesso de gerenciamento na interface usada para fins de redundância. Se você usar DHCP para a interface, habilite o método DDNS do tipo de Web na caixa de diálogo Devices > Device Management > DHCP > DDNS. Você pode Configurar o DNS em uma política de Configurações de plataforma e aplicá-la a este dispositivo em Dispositivos > Configurações de plataforma > DNS.
5. Garantir que a defesa contra ameaças possa encaminhar para o centro de gestão através da interface de dados; adicione uma rota estática, se necessário, em > > > .
a. Clique em IPv4 ou IPv6 dependendo do tipo de rota estática que você está adicionando.
b. Escolha a Interface onde esta rota estática se aplica.
c. Na lista Available Network, escolha a rede de destino.
d. No campo Gateway ou IPv6 Gateway, digite ou escolha o roteador do gateway, que é o próximo salto para essa rota.
Opcional: Para monitorar a disponibilidade da rota, insira ou escolha o nome de um objeto Monitor do Contrato de Nível de Serviço (SLA) que define a política de monitoramento no campo Rastreamento de Rota.

6. Implante as alterações de configuração, pois essas atualizações agora são implantadas na interface de Gerenciamento atual.
7. Na CLI do FTD, defina a interface de Gerenciamento para usar um endereço IP estático e o gateway como interfaces de dados.
a. configure network {ipv4 | ipv6} manual ip_address netmask data-interfaces
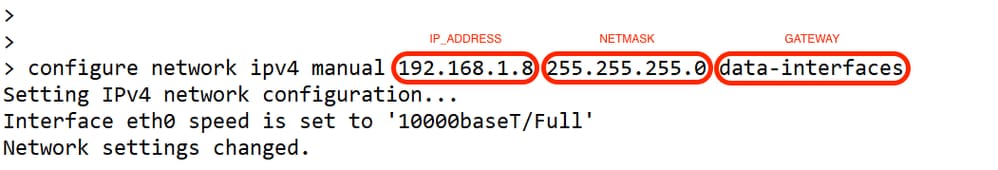
Note: Embora você não planeje usar a interface de gerenciamento, você deve definir um endereço IP estático. Por exemplo, um endereço privado para que você possa definir o gateway como interfaces de dados. Esse gerenciamento é usado para encaminhar o tráfego de gerenciamento para a interface de dados usando a interface tap_nlp.
8. Desative o Gerenciamento no Centro de Gerenciamento. Clique em Editar e atualize o endereço IP do Endereço do Host Remoto e o Endereço Secundário (Opcional) da defesa contra ameaças na seção Dispositivos > Gerenciamento de Dispositivo > Dispositivo > Gerenciamento e habilite a Conexão.
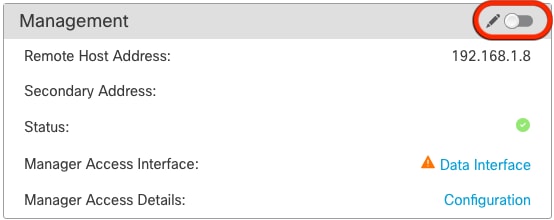
Habilitar SSH nas configurações da plataforma
1. Ative o SSH para a interface de dados na Política de Configurações de Plataforma e aplique-o ao dispositivo em Dispositivos > Configurações de Plataforma > Acesso SSH.
3. Os hosts ou redes que você está permitindo para fazer conexões SSH. Adicione as zonas que contêm as interfaces para permitir conexões SSH. Para interfaces que não estão em uma região, você pode digitar o nome da interface no campo Zonas/interfaces selecionadas e clicar em Adicionar.
4. Clique em OK. Implante as alterações.
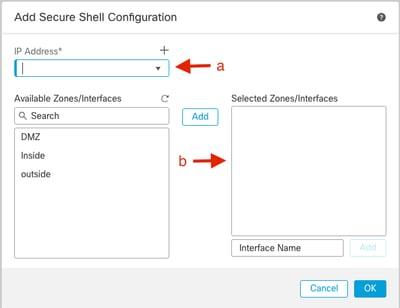
Note: O SSH não está habilitado por padrão nas interfaces de dados, portanto, se você quiser gerenciar a defesa contra ameaças usando o SSH, precisará permitir explicitamente.
Verificar
Verifique se a conexão de gerenciamento está estabelecida na interface de dados.
Verificar a partir da interface gráfica do usuário (GUI) do FMC
No Centro de gerenciamento, verifique o status da conexão de gerenciamento na página Dispositivos > Gerenciamento > Acesso ao gerenciador - Detalhes da configuração > Status da conexão
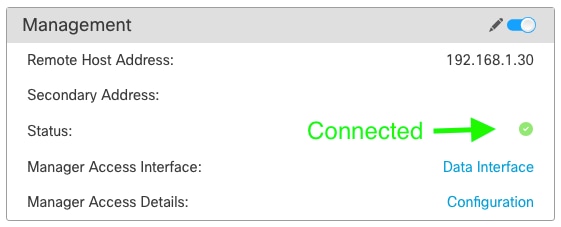
Verificar a partir da Interface de Linha de Comando (CLI) do FTD
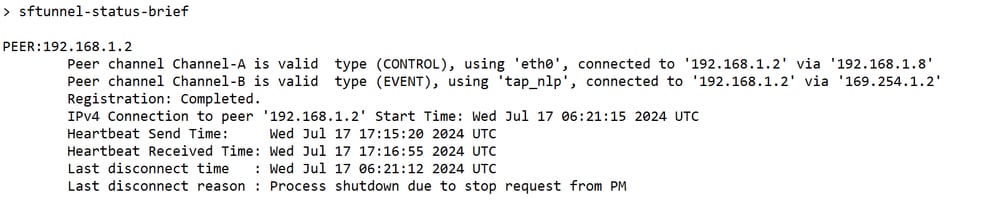
Na CLI de defesa contra ameaças, execute o comando sftunnel-status-brief para exibir o status da conexão de gerenciamento.
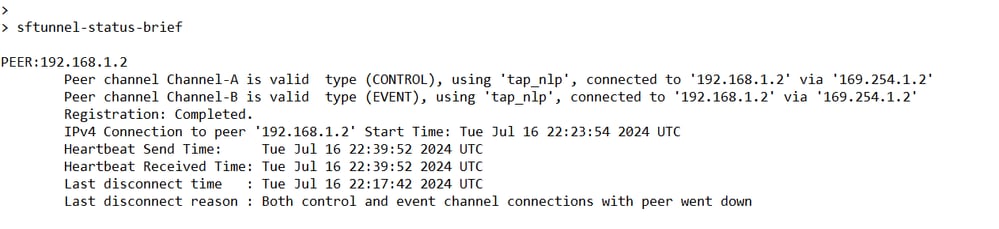
O status mostra uma conexão bem-sucedida para uma interface de dados, mostrando a interface tap_nlp interna.
Troubleshooting
No Centro de gerenciamento, verifique o status da conexão de gerenciamento na página Dispositivos > Gerenciamento > Acesso do gerenciador - Detalhes da configuração > Status da conexão
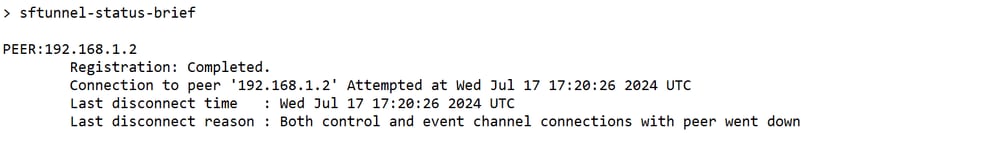
Na CLI de defesa contra ameaças, execute o comando sftunnel-status-brief para exibir o status da conexão de gerenciamento. Você também pode executar sftunnel-status para exibir informações mais completas.
Status da conexão de gerenciamento
Cenário de trabalho
Cenário não funcional
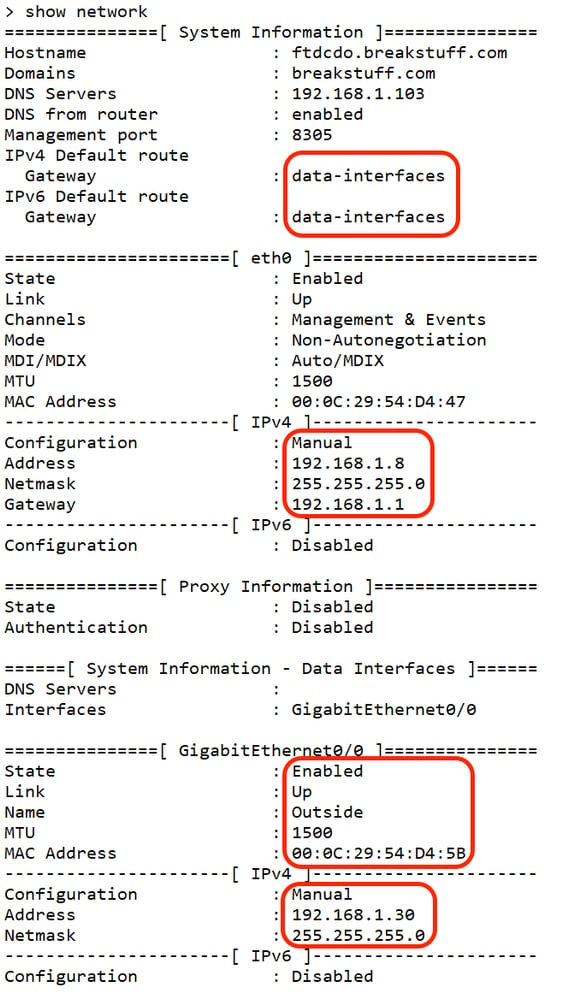
Validar as informações de rede
Na CLI de defesa contra ameaças, exiba as configurações de rede da interface de dados de acesso do gerenciador e do gerenciamento:
> show network
Validar o Estado do Gerente
Na CLI de defesa contra ameaças, confirme se o registro do centro de gerenciamento foi concluído.
> show managers
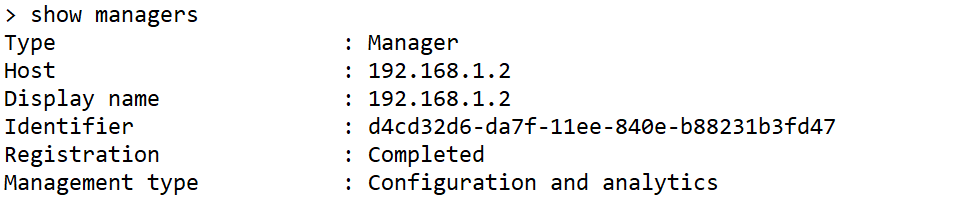
Note: Este comando não mostra o status atual da conexão de gerenciamento.
Validar Conectividade de Rede
Faça ping no Management Center
Na CLI de defesa contra ameaças, execute o comando para fazer ping no centro de gerenciamento a partir das interfaces de dados:
> ping fmc_ip
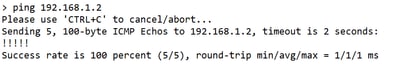
Na CLI de defesa contra ameaças, execute o comando para fazer ping no centro de gerenciamento a partir da interface de gerenciamento, que roteia no painel traseiro para as interfaces de dados:
> ping system fmc_ip
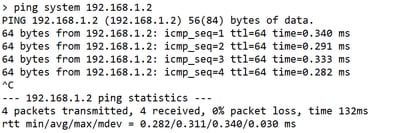
Verifique o status da interface, as estatísticas e a contagem de pacotes
Na CLI de defesa contra ameaças, analise as informações na interface interna do painel traseiro, nlp_int_tap:
> show interface detail
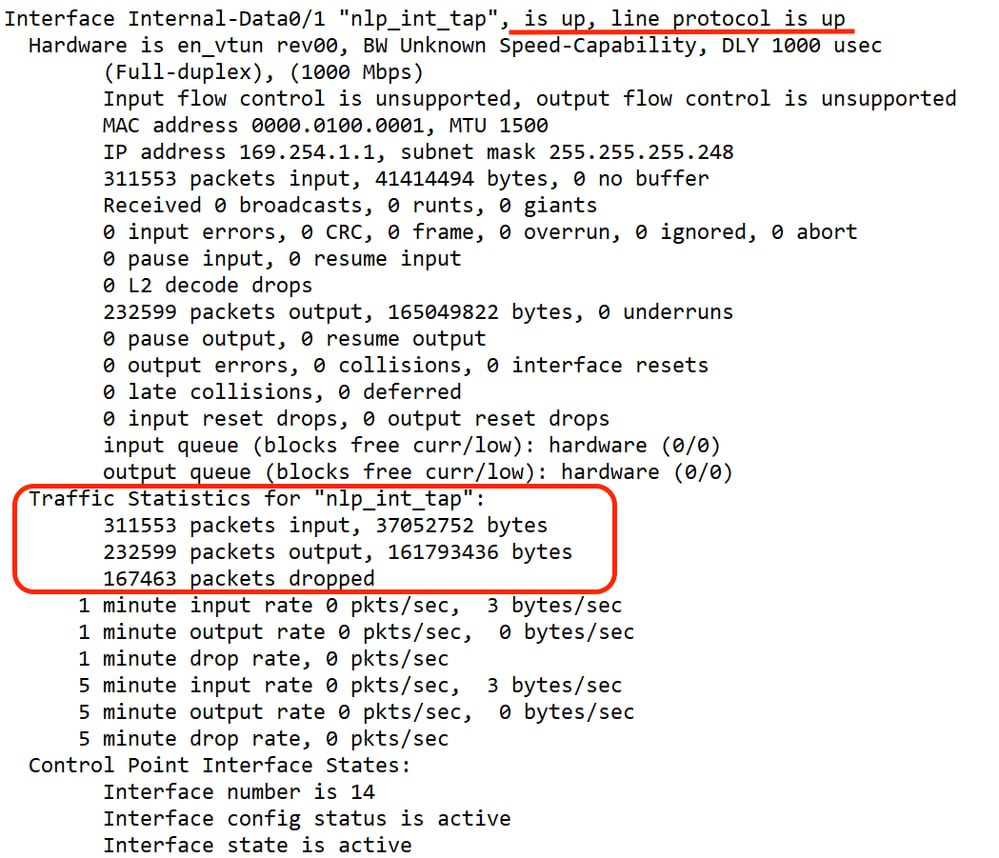
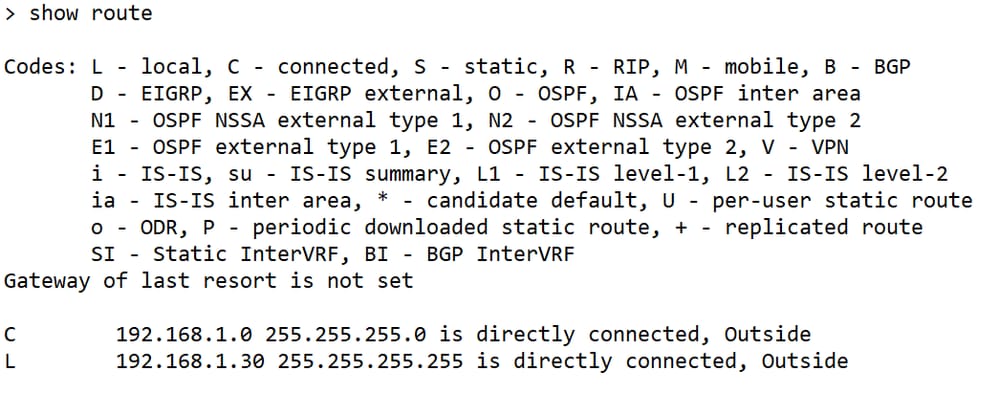
Validar rota no FTD para alcançar o FMC
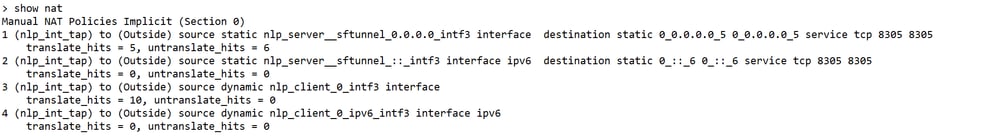
Na CLI de defesa contra ameaças, verifique se a rota padrão (S*) foi adicionada e se as regras de NAT internas existem para a interface de gerenciamento (nlp_int_tap).
> show route
> show nat
Verificar as estatísticas de conexão e de encapsulamento
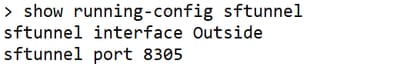
> show running-config sftunnel

aviso: Durante todo o processo de alteração do acesso do gestor, abster-se-á de suprimir o gestor no FTD ou de cancelar o registro/forçar a supressão do FTD no FMC.
Informações Relacionadas
- Configurar DNS sobre configurações de plataforma
- Configurar o acesso de gerenciamento ao FTD (HTTPS e SSH) através do FMC
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
3.0 |
05-Oct-2026
|
Ortografia, gramática e linhas horizontais inseridas atualizadas em seções separadas para facilitar a leitura e alertas fixos do CCW. |
2.0 |
12-Aug-2025
|
Formatação atualizada. Recertificação |
1.0 |
18-Jul-2024
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)