Implantar um Gateway FTDv no Azure Usando o MCD
Introdução
Este documento descreve como configurar os pré-requisitos do Microsoft Azure e implantar um Gateway Virtual de Defesa contra Ameaças (FTDv) de Firewall através do MCD.
Pré-requisitos
- Uma assinatura do Azure que é adquirida e registrada, e associada à ID do Microsoft Entra. Confirme isso na lista de Registros do Aplicativo no portal do Azure.
- Uma função personalizada criada para a assinatura do Azure que concede acesso de MCD (Defesa em Nuvem Múltipla) a recursos e ações específicos que são bloqueados de outra forma.
- Uma assinatura do Azure Event Grid, para que o MCD possa receber atualizações em tempo real da assinatura do Azure.
- A assinatura do Azure conectada ao Controlador de Defesa de Multicloud no painel MCD.
- Os Termos do Cisco Marketplace aceitos no Azure, se esta for a primeira vez que a conta do Azure é integrada ao MCD.
- (Opcional) Uma identidade gerenciada atribuída pelo usuário configurada, se você precisar de acesso ao Cofre da Chave ou ao Armazenamento de Blob.
- Uma nova Rede Virtual de Serviços. As redes virtuais que foram criadas antes da introdução do suporte de gateway FTDv não podem ser usadas para uma implantação de gateway FTDv.
- Uma assinatura ativa do Cloud-Delivered Firewall Management Center (cdFMC), que gerencia a política de controle de acesso para o dispositivo FTDv.
- Pelo menos uma licença de FTDv adquirida através do seu vendedor ou parceiro da Cisco.
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Navegação no portal do Microsoft Azure
- Registro de aplicativo do Microsoft Entra ID (Azure AD) e controle de acesso baseado em função (RBAC)
- Cisco Multicloud Defense (MCD)
- Cisco Secure Firewall Threat Defense Virtual (FTDv)
Componentes Utilizados
Este documento não se restringe a versões de software e hardware específicas.
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Configurar
Use estes procedimentos para preparar o Microsoft Azure, conectar sua conta do Azure ao MCD e implantar um Gateway FTDv.
Registrar um aplicativo
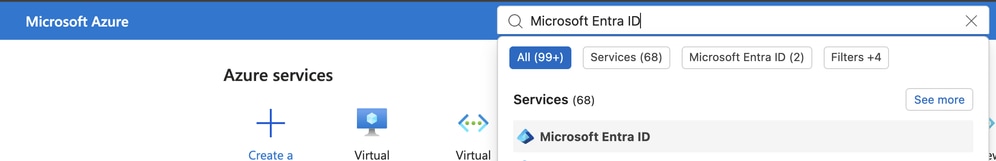
- Navegue até Microsoft Entra ID com a barra de pesquisa do portal do Azure.
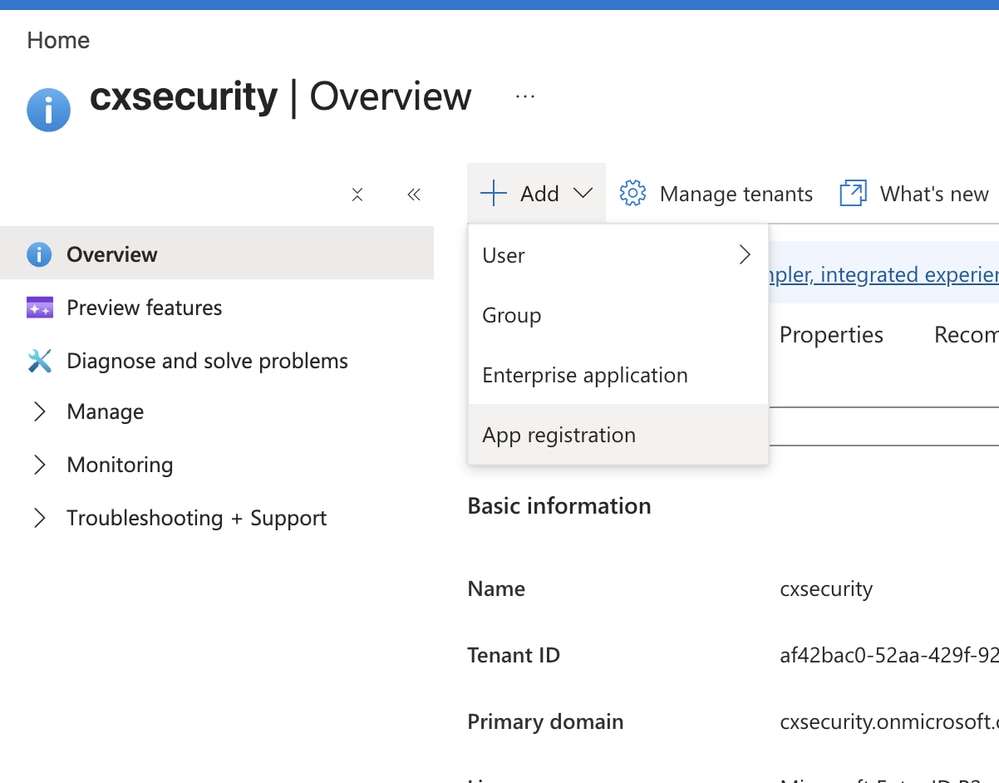
- Clique em Add e selecione App registration.
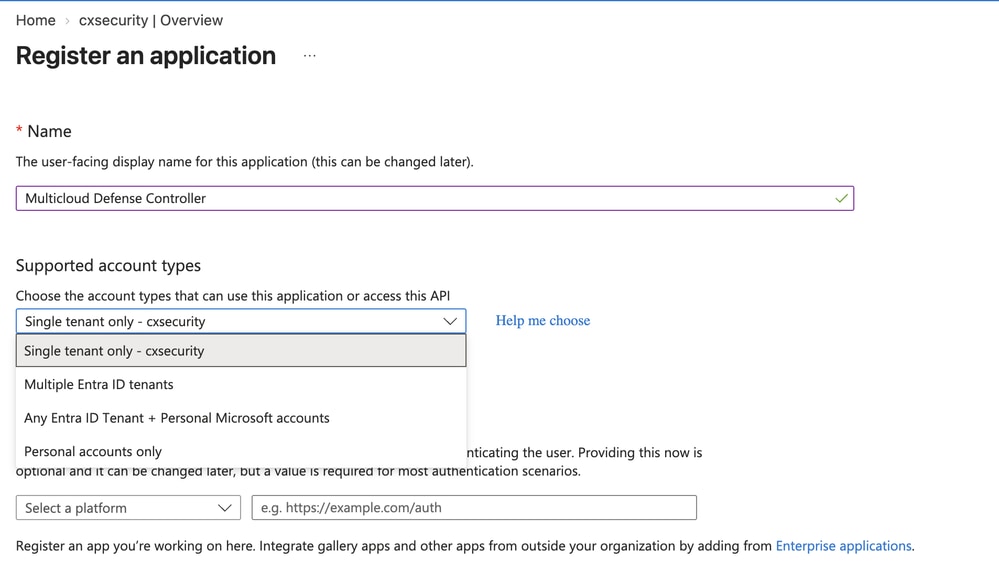
- No formulário Registrar um aplicativo, insira estes valores:
- Nome: Um nome facilmente identificável para o aplicativo.
- Tipos de conta com suporte: Selecione a opção mais adequada ao seu ambiente. Este documento usa somente espaço único.
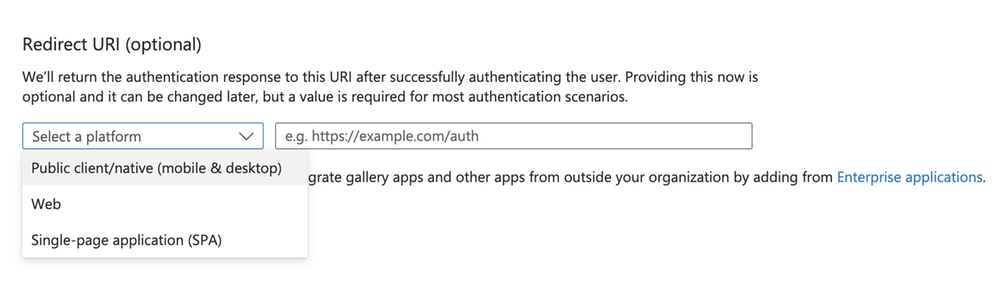
- Para Redirect URI (opcional), escolha a opção apropriada para seu ambiente. Este documento não configura um URI de redirecionamento.
- Clique em Registrar.
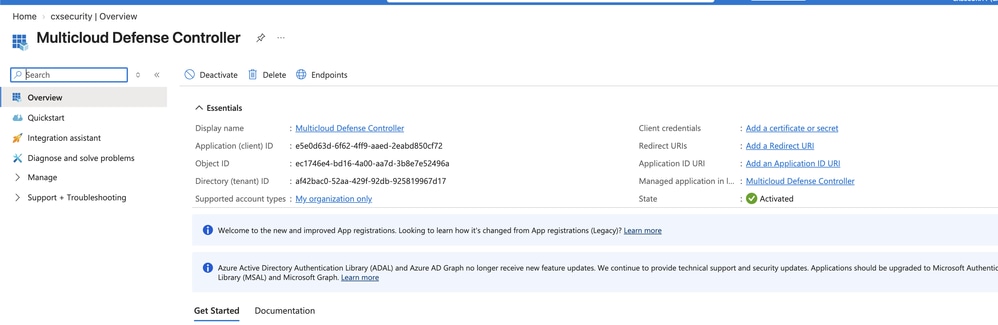
- Após registrar o aplicativo, a página de visão geral é exibida. Copie e salve a ID do aplicativo (cliente) e a ID do diretório (espaço) em um bloco de notas.
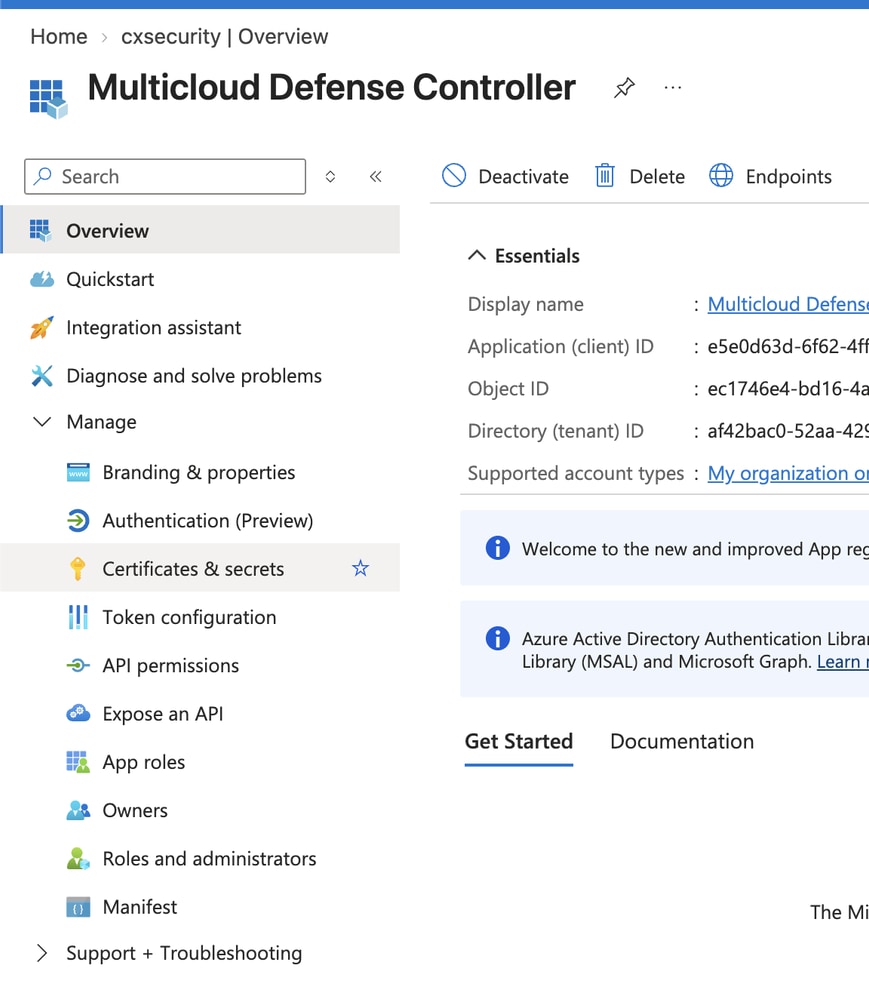
- Na navegação à esquerda da página do aplicativo, navegue para Gerenciar > Certificados e segredos.
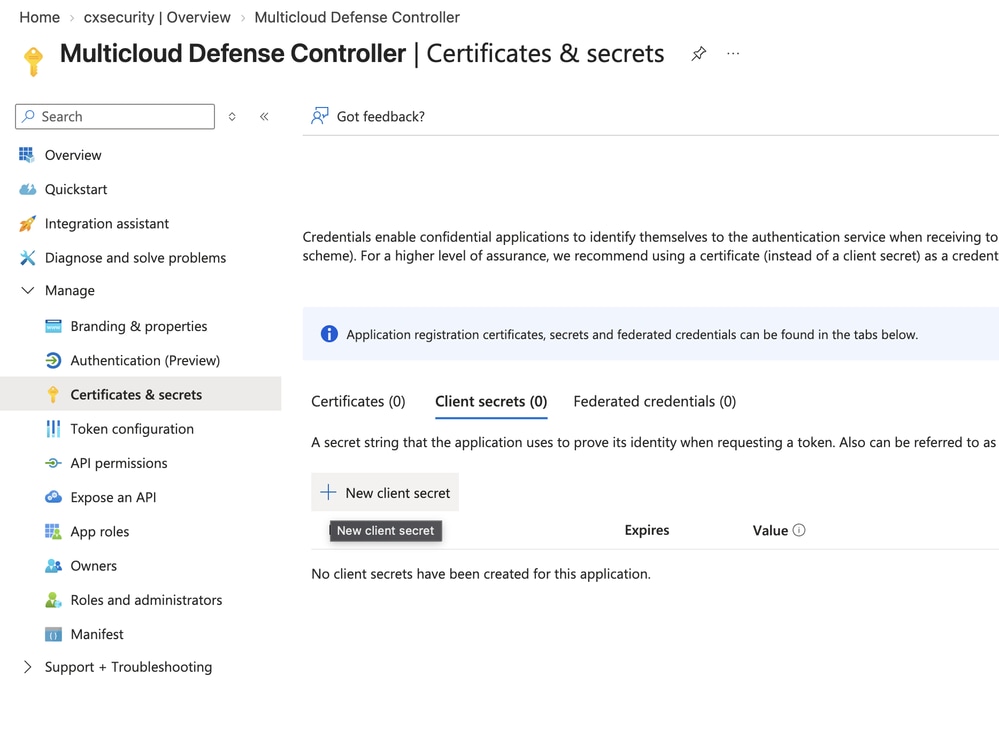
- Clique em Novo segredo do cliente.
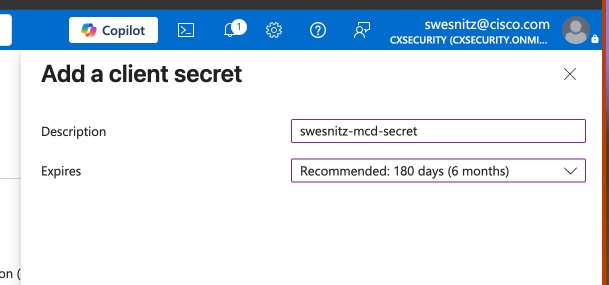
- Na página Add a client secret, digite estes valores e clique em Add:
- Descrição: Uma descrição apropriada para o segredo do cliente.
- validade: No menu suspenso, escolha a opção mais adequada ao seu ambiente.

Note: Você deve criar um novo segredo quando o segredo atual expirar.
- Copie e salve o Valor e a ID do segredo em um bloco de notas.

aviso: Você pode exibir o valor secreto somente no momento da criação.
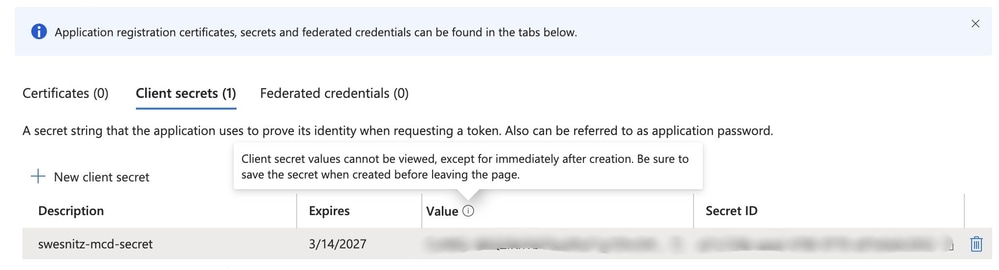

Tip: O segredo do cliente é listado na coluna Valor.
Criar uma Função Personalizada
- Navegue para Assinaturas com a barra de pesquisa do portal do Azure.
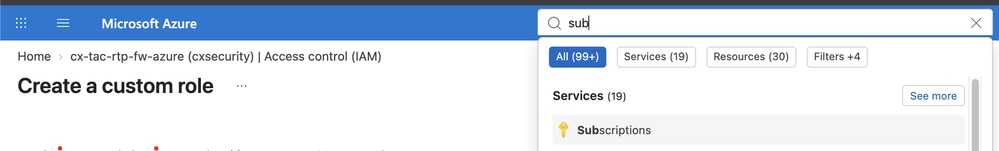
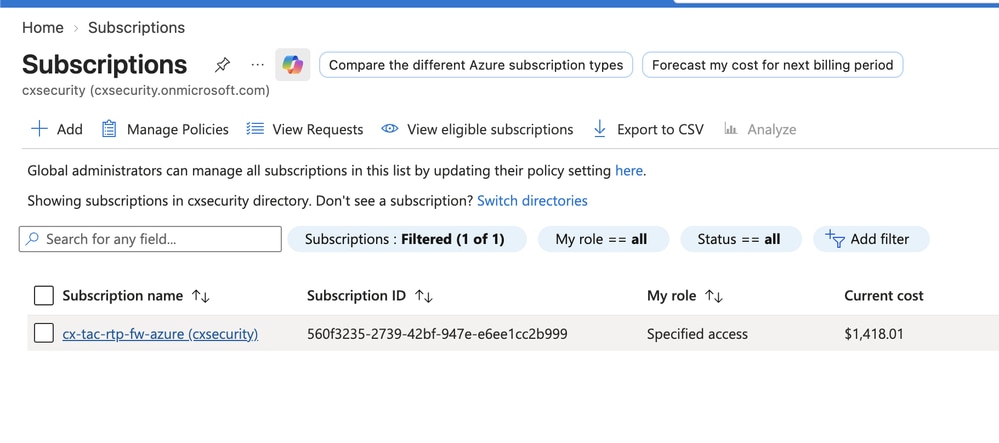
- Clique em sua assinatura.
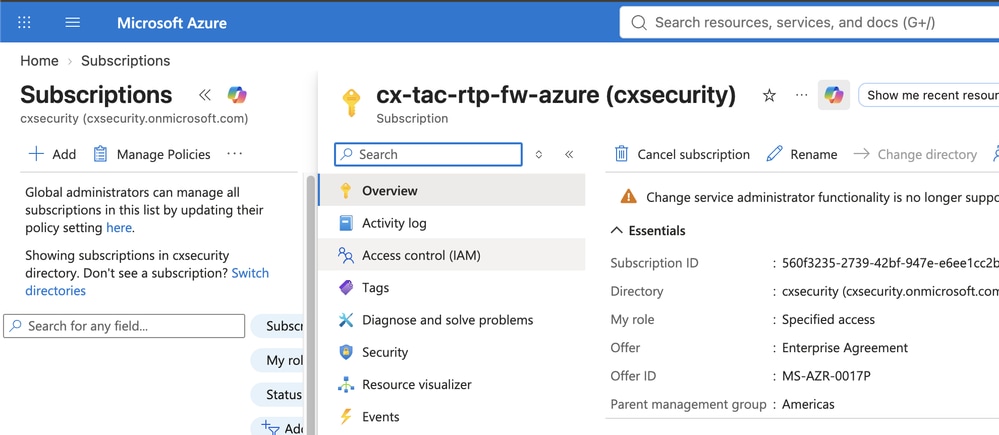
- Clique em Controle de acesso (IAM).
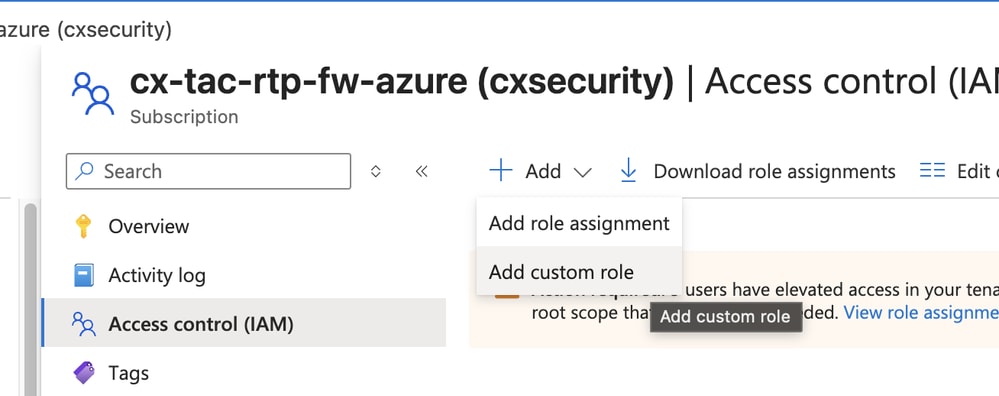
- Clique em Add e selecione Add custom role no menu suspenso.
- Insira estes valores:
- Nome da função personalizada: Um nome facilmente identificável para a função personalizada.
- Descrição: Uma descrição para a função.
- Permissões da linha de base: Clique no botão de opção Iniciar do zero, se ainda não estiver selecionado.
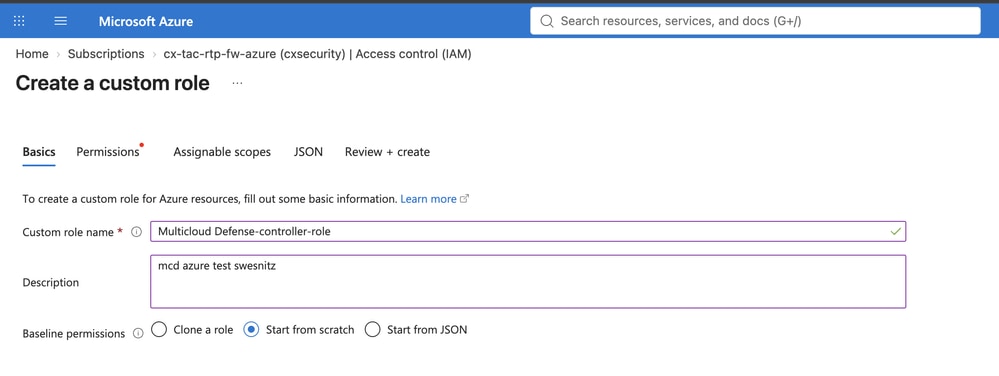
Note: O JSON fornecido, não a guia Permissões, atribui permissões à função personalizada.
- Clique em JSON.
- Clique em Editar.
- Cole esse bloco de código dentro dos colchetes para as ações:
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
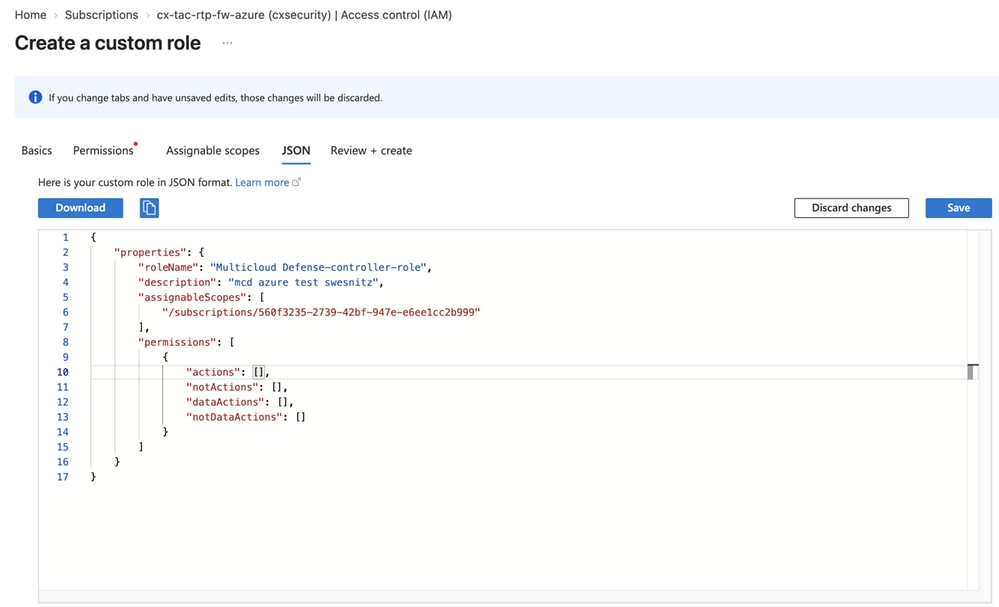
Note: Verifique o espaçamento e as guias corretos para o bloco de código JSON.
Este é um exemplo da definição de função concluída:
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
Atribuir a função personalizada
- Na página Controle de acesso (IAM) da assinatura, clique em Adicionar atribuição de função.
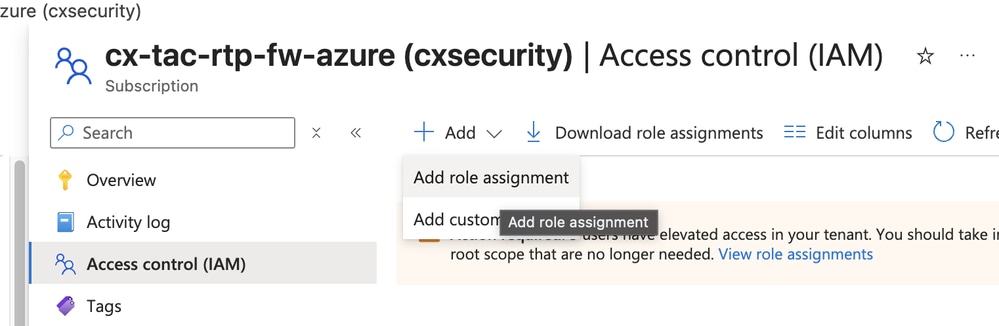
- Procure a função que você criou na seção Criar uma função personalizada.
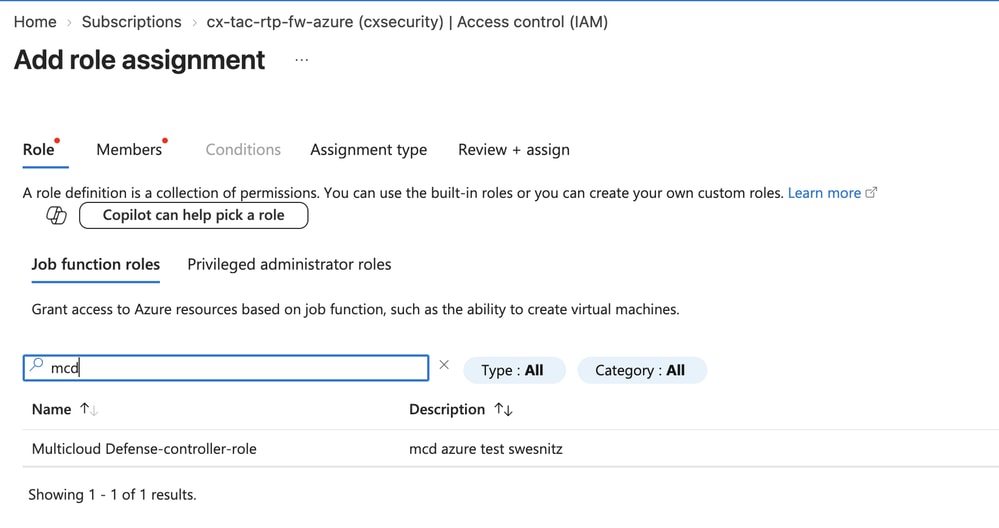
- Clique em Próximo e deixe Atribuir acesso a definido como Usuário, grupo ou serviço principal.
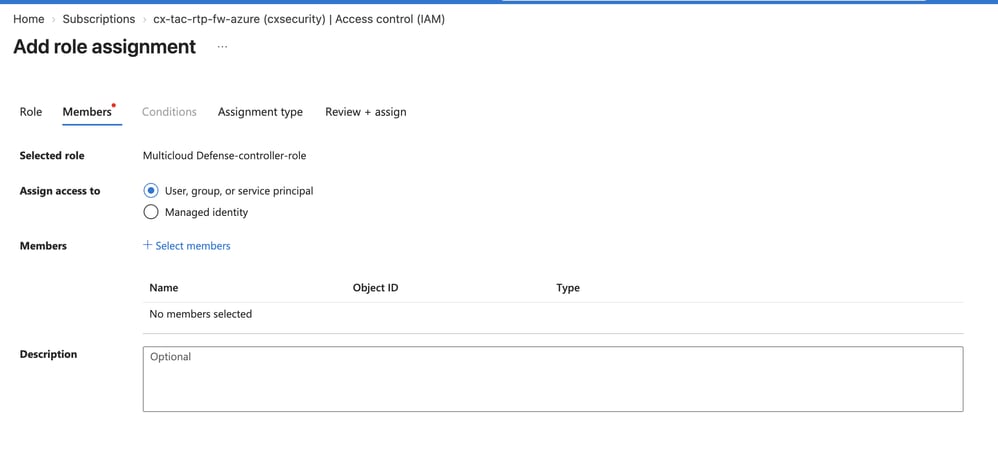
- Clique em Selecionar membros.
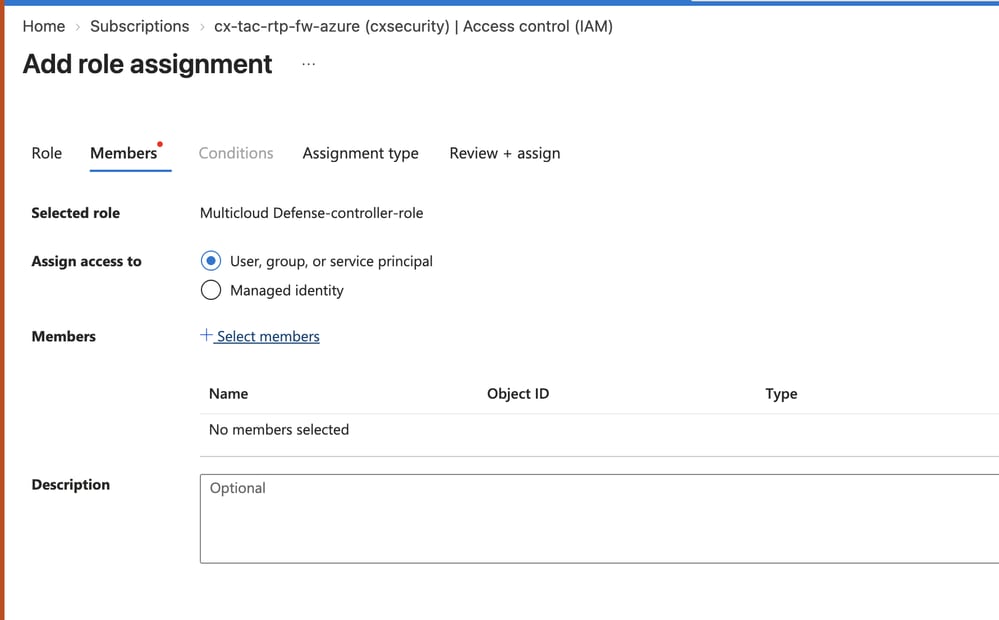
- Adicione a função que você criou na seção Criar uma função personalizada.
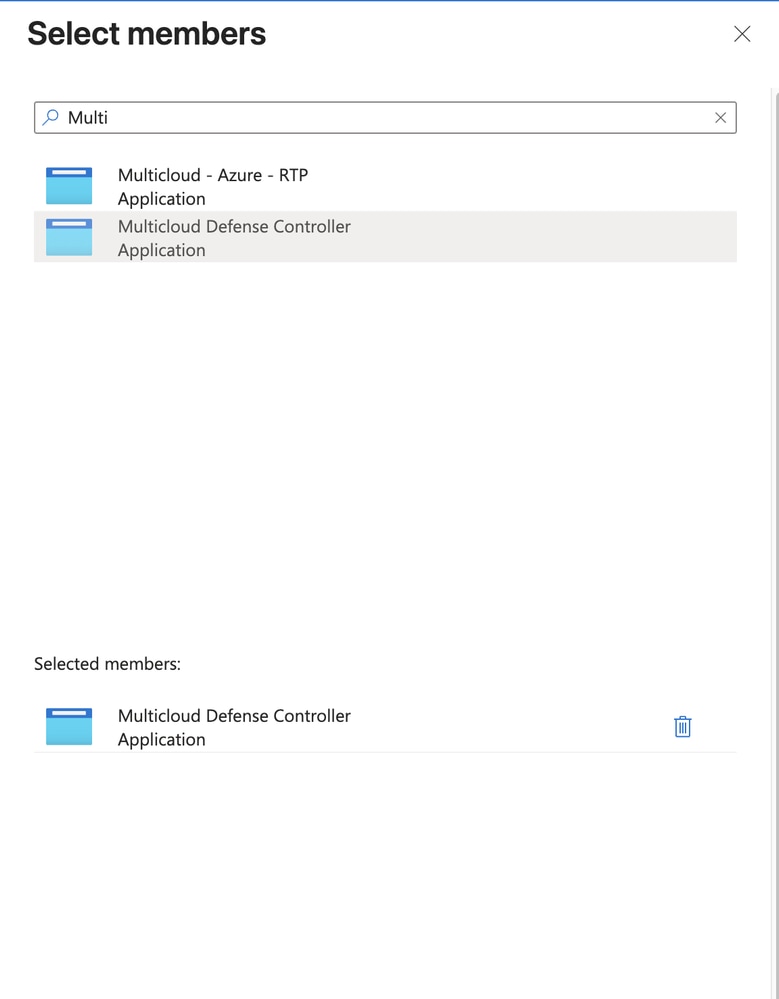
- Clique em Avançar e copie a assinatura ID.
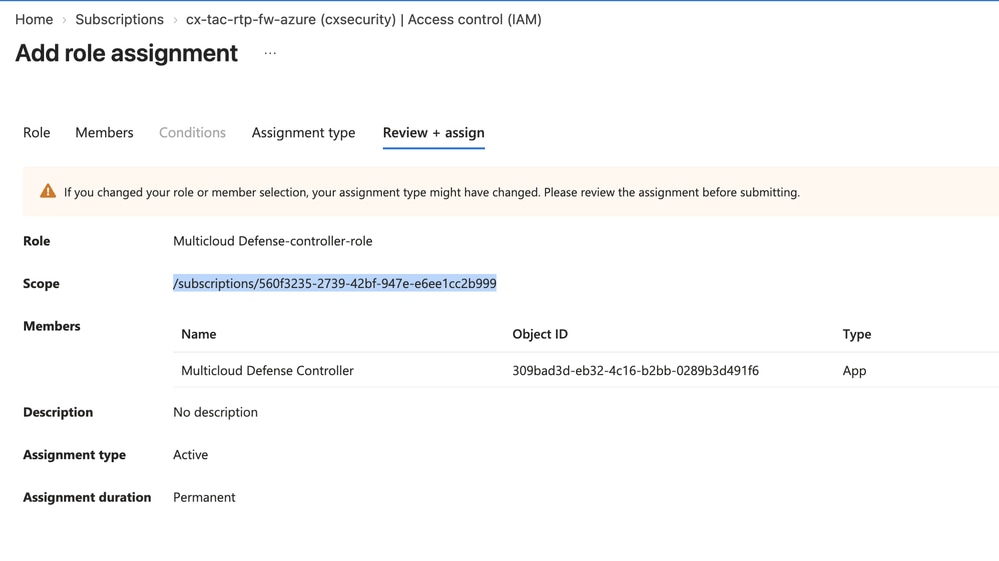
- Clique em Revisar + atribuir.
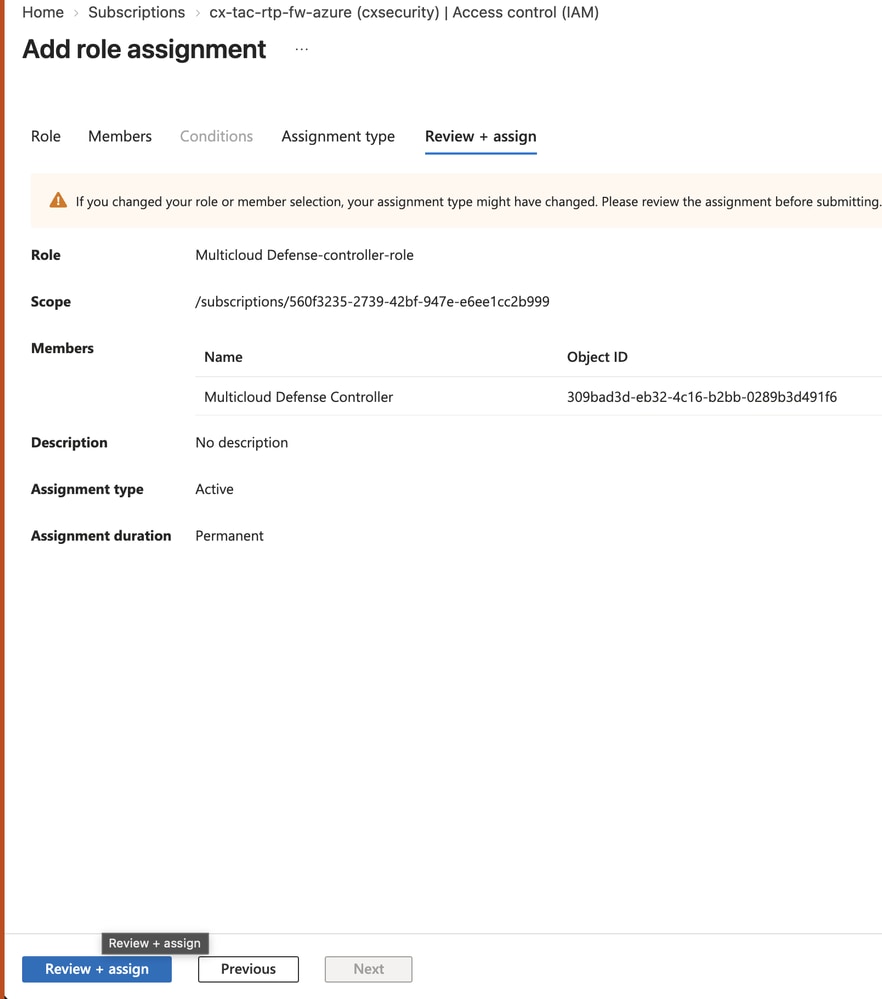
- A página de visão geral da assinatura é exibida. No menu à esquerda, navegue para Visão geral e copie a assinatura ID.
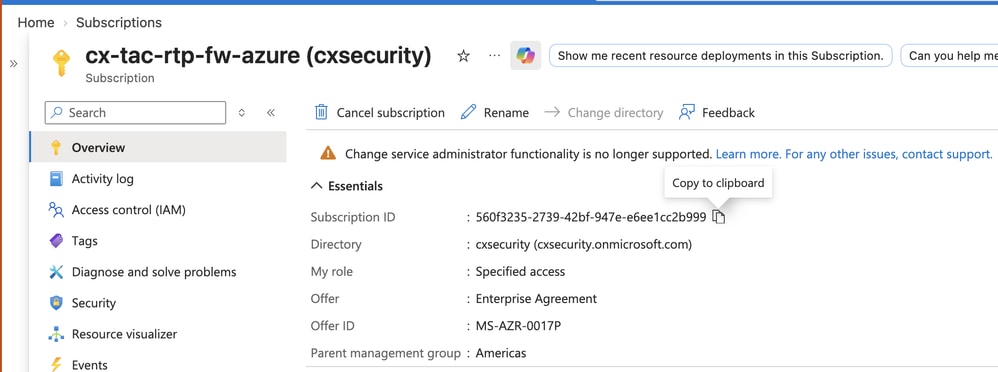
Isso conclui os pré-requisitos do Azure para adicionar a Conta do Azure ao MCD. Esses procedimentos descrevem a integração e a implantação por meio do MCD.
Conectar a Conta do Azure ao MCD
- Navegue até SCC > Defesa em várias nuvens.
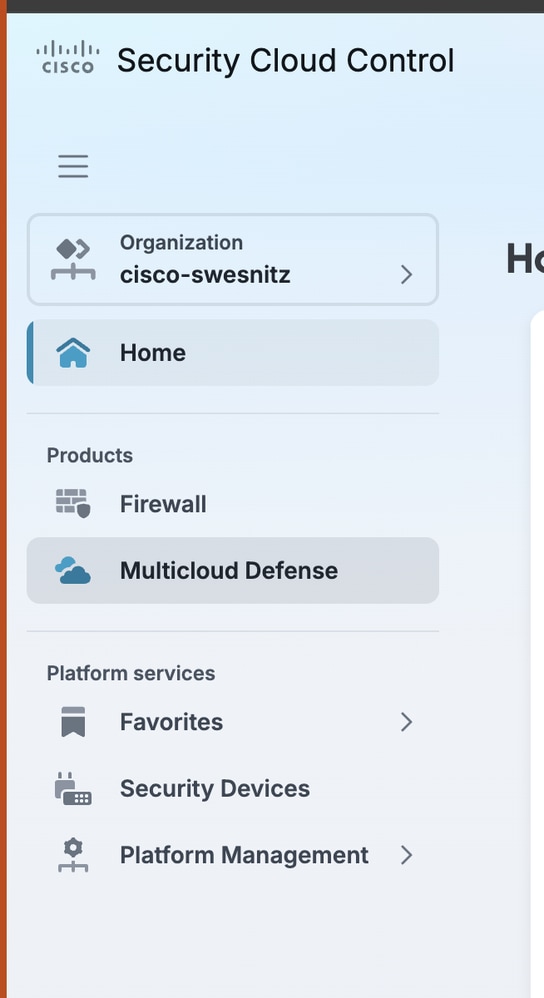
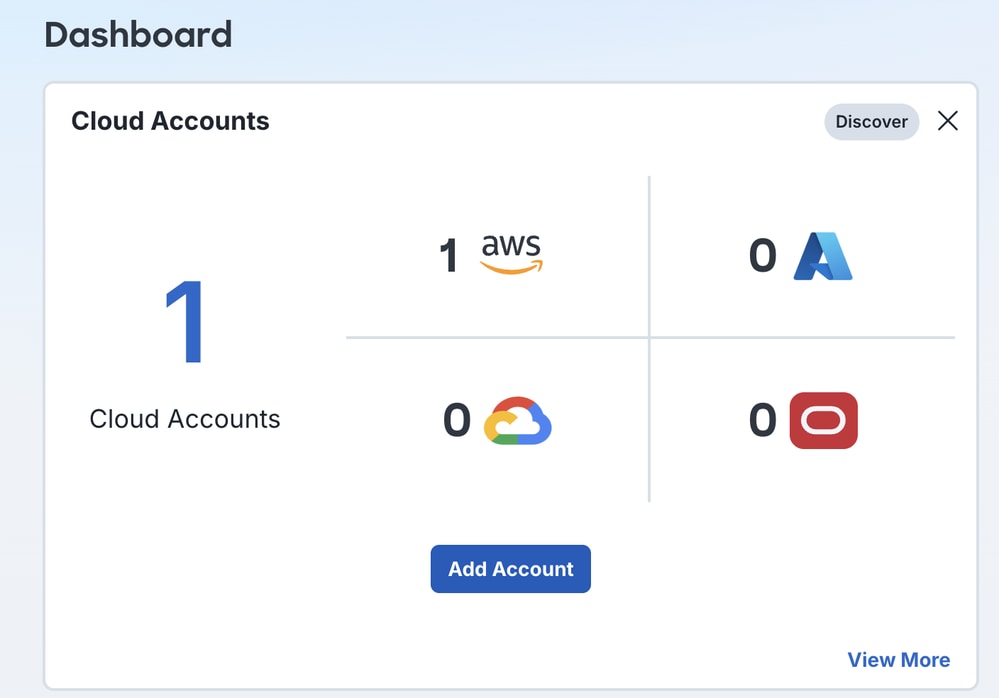
- No painel principal, clique em Add Account no painel Cloud Accounts.
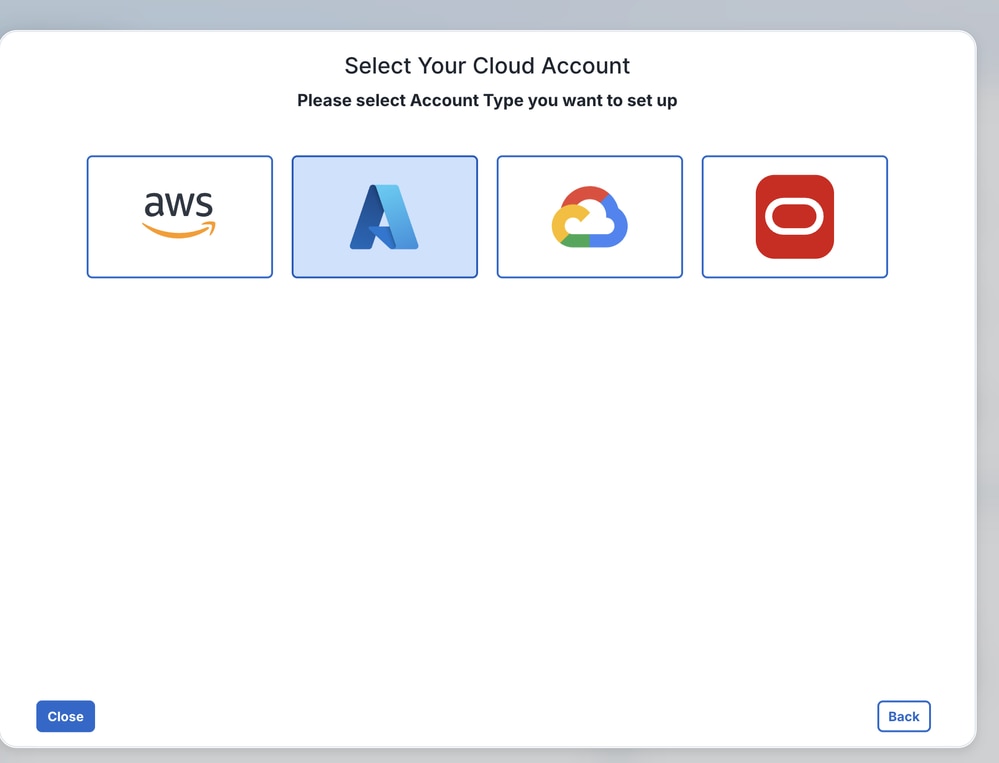
- Clique no ícone Azure.
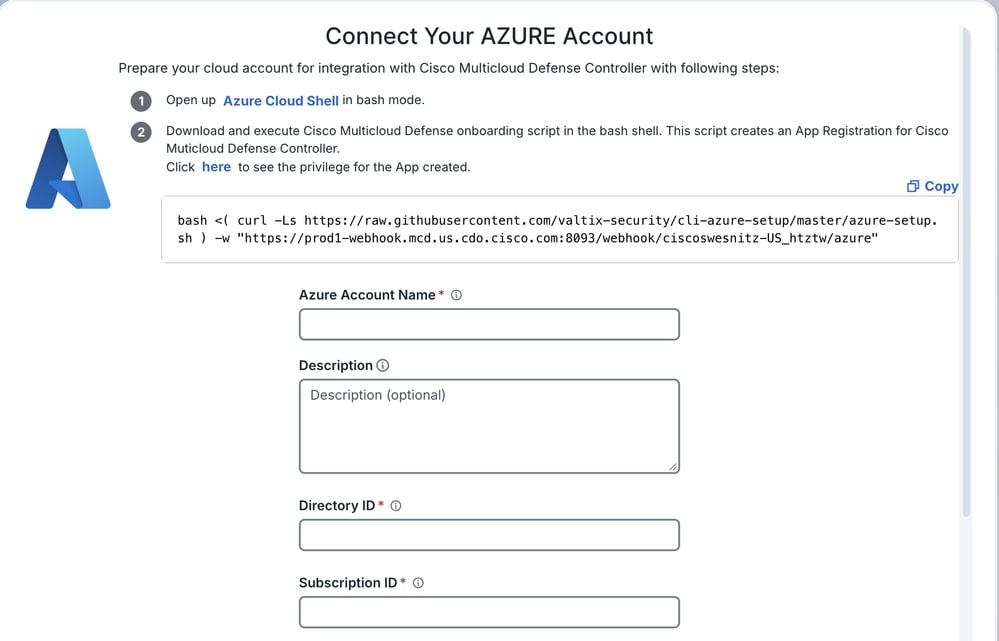
- Na página Conectar sua Conta do Azure, insira estes valores:
- Nome da Conta do Azure: O nome da conta do Azure da perspectiva do MCD.
- ID do diretório: A ID do diretório que você salvou na seção Registrar um aplicativo.
- ID da assinatura: A ID da assinatura salva na seção Atribuir a função personalizada.
- ID do aplicativo: A ID do aplicativo que você salvou na seção Registrar um aplicativo.
- Segredo do cliente: O valor que você salvou na seção Registrar um aplicativo.
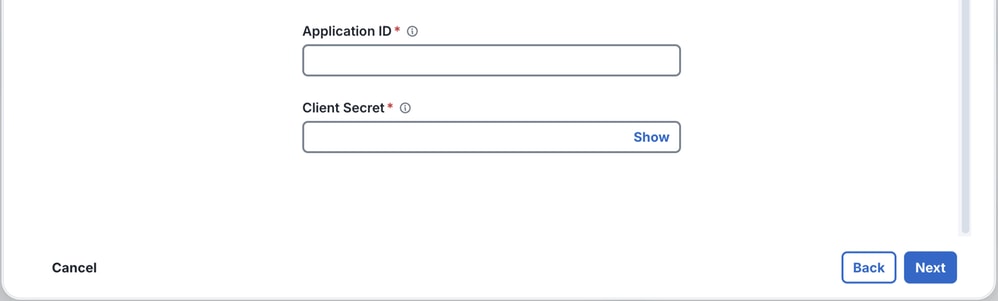
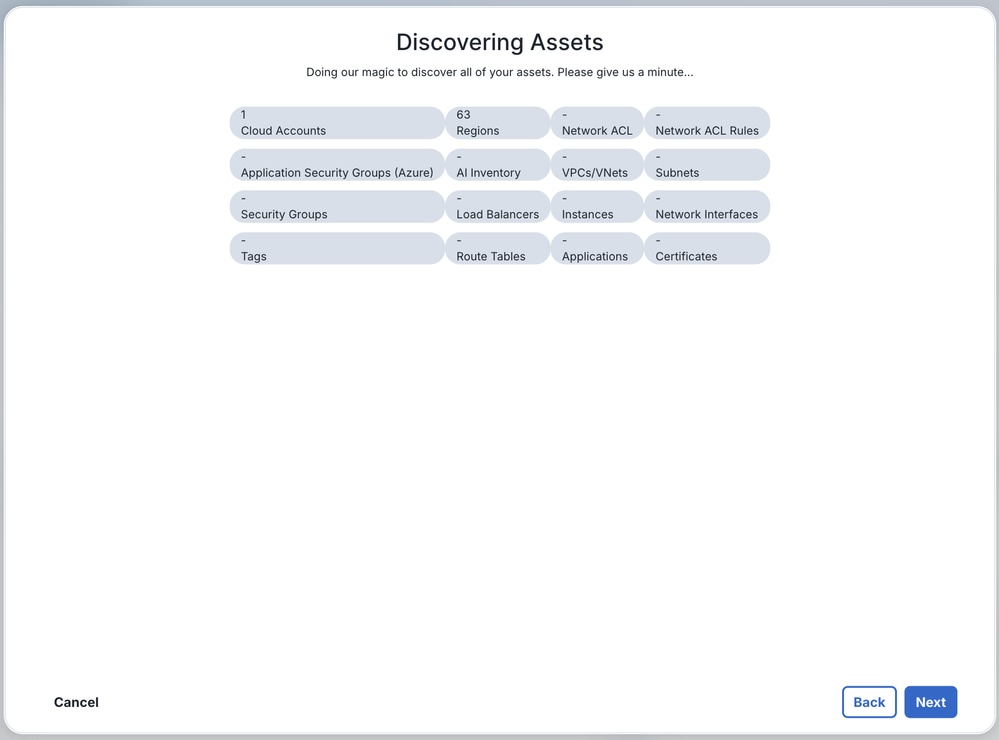
- O MCD descobre e exibe os ativos do Azure. Clique em Next.
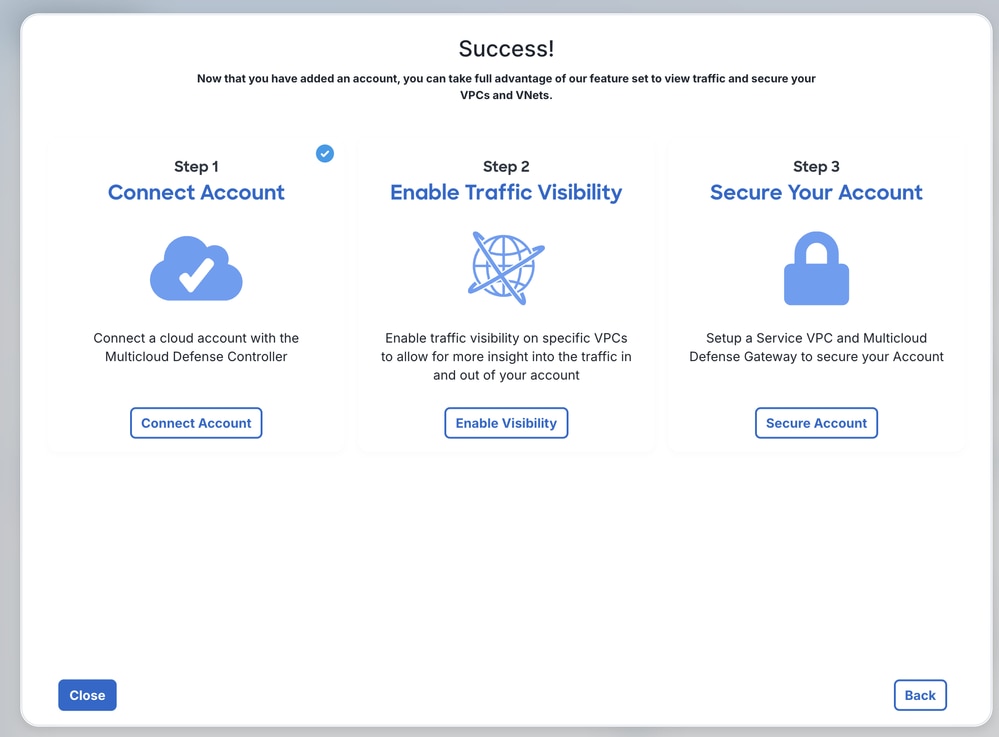
- Clique em Close.
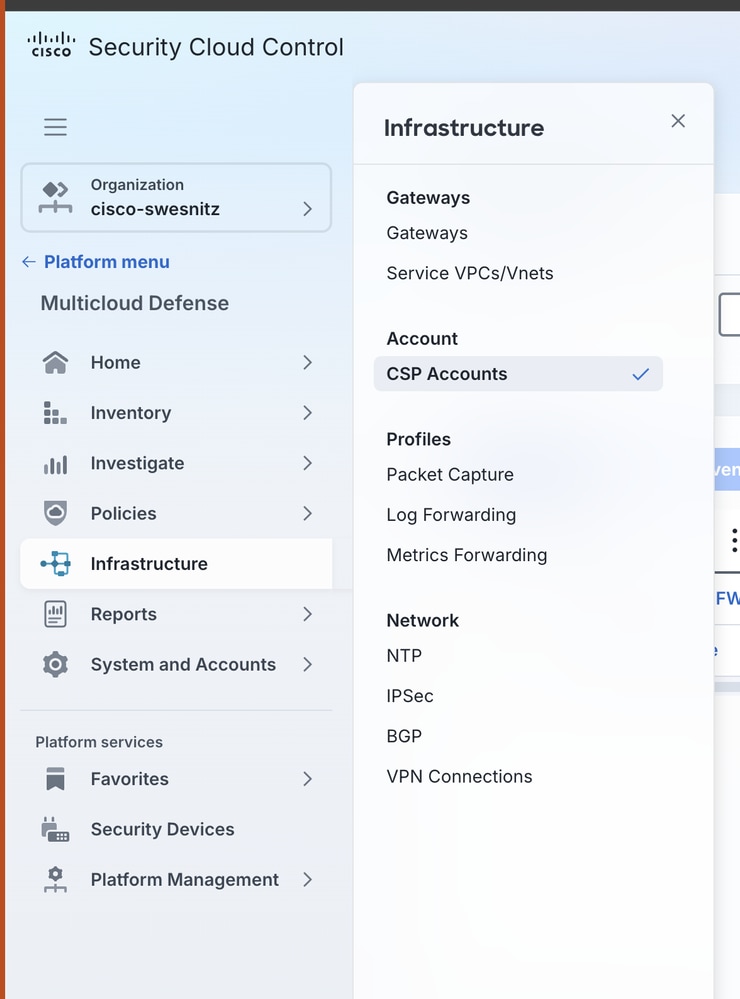
- Agora você pode visualizar a conta integrada em Infraestrutura > Contas CSP.
Criar uma Rede Virtual
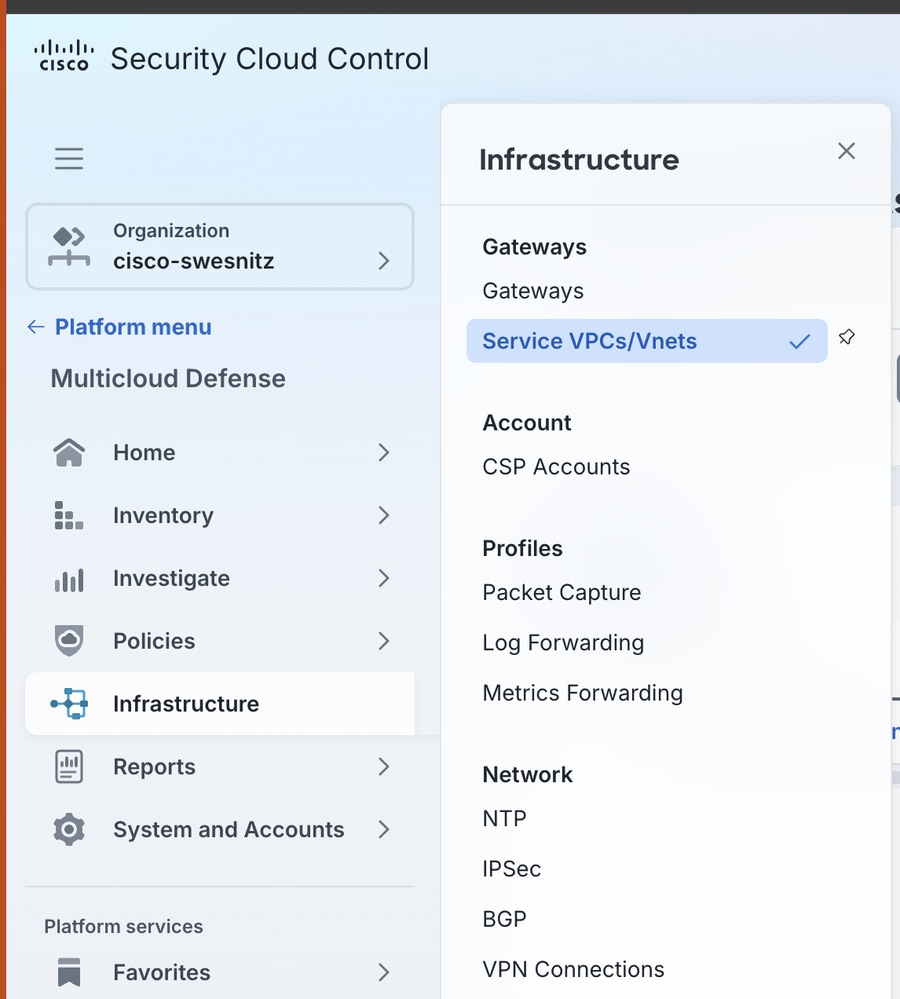
- Navegue até Infrastructure > Service VPCs/VNets.
- Clique em Criar.
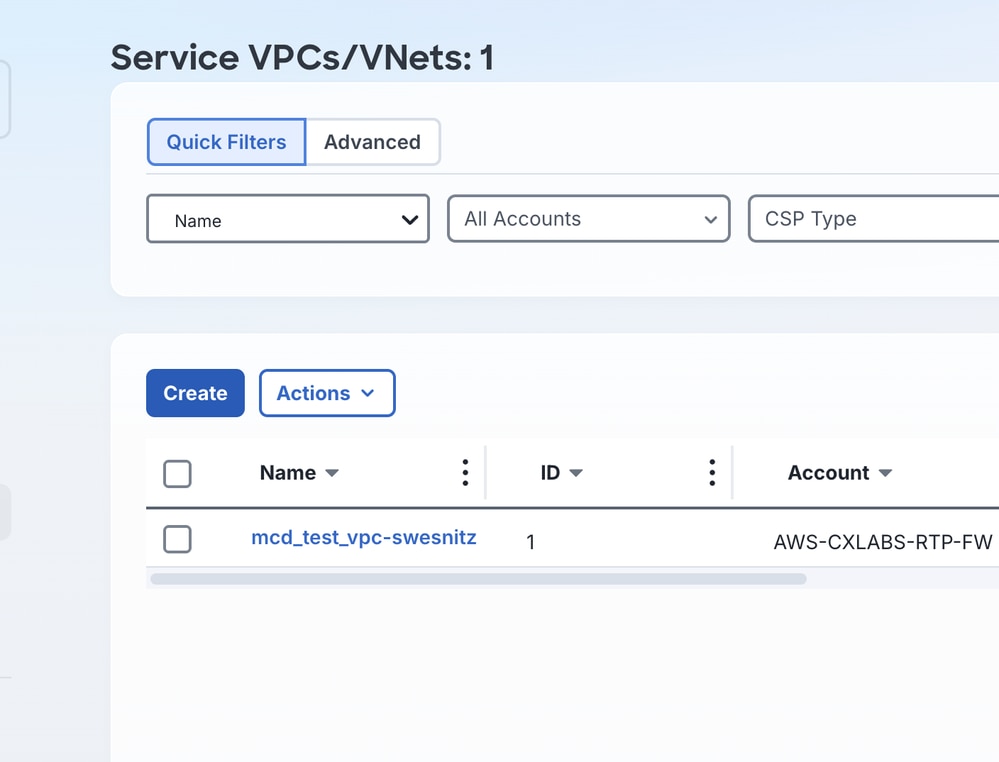
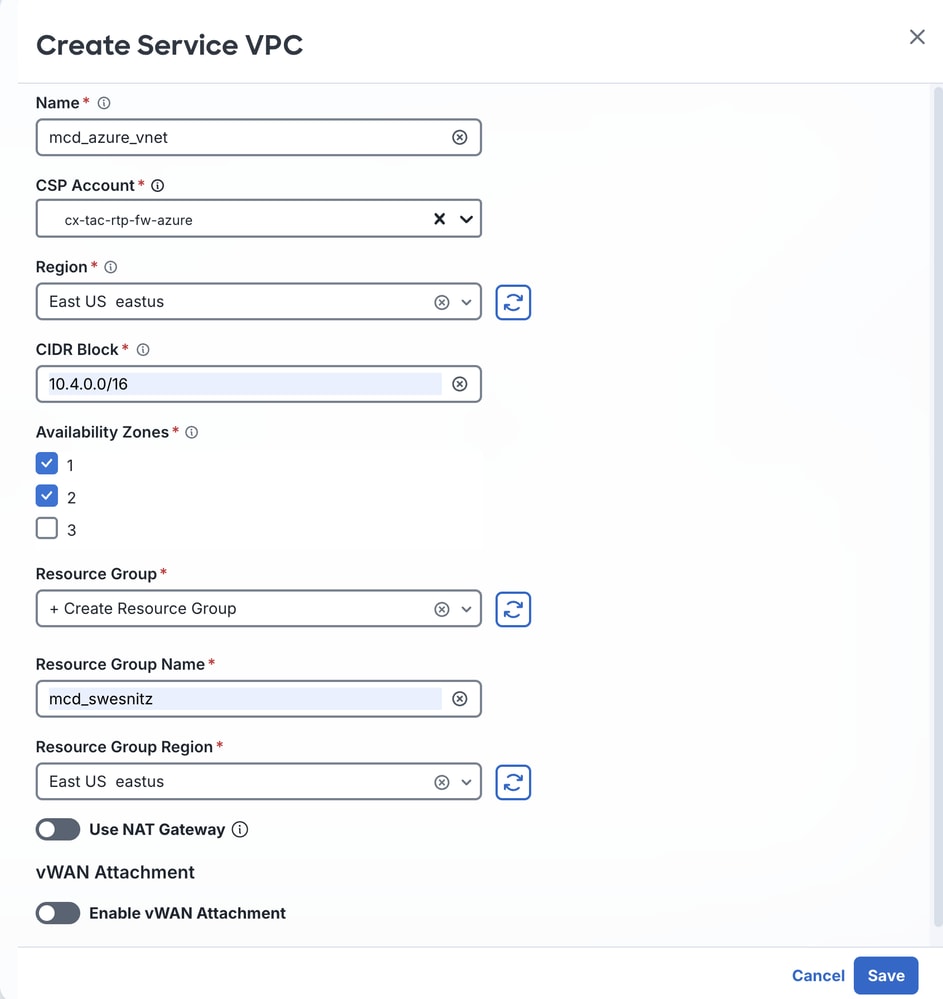
- Insira estes valores:
- Nome: Um nome facilmente identificável para a Rede Virtual que este procedimento cria para o Gateway FTDv.
- Conta do CSP: O nome que você atribuiu na seção Conectar a Conta do Azure ao MCD.
- Região: A região onde o Gateway FTDv é implantado.
- Bloco CIDR: Um bloco IP exclusivo para o gateway de trânsito associado à rede virtual.
- Zonas de disponibilidade: Selecione pelo menos duas zonas de disponibilidade para resiliência.
- Grupo de recursos: Selecione + Criar grupo de recursos no menu suspenso.
- Nome do grupo de recursos: Um nome para o grupo de recursos.
- Região do Grupo de Recursos: A região que se alinha à região selecionada para Região.
- Uma mensagem de êxito é exibida.
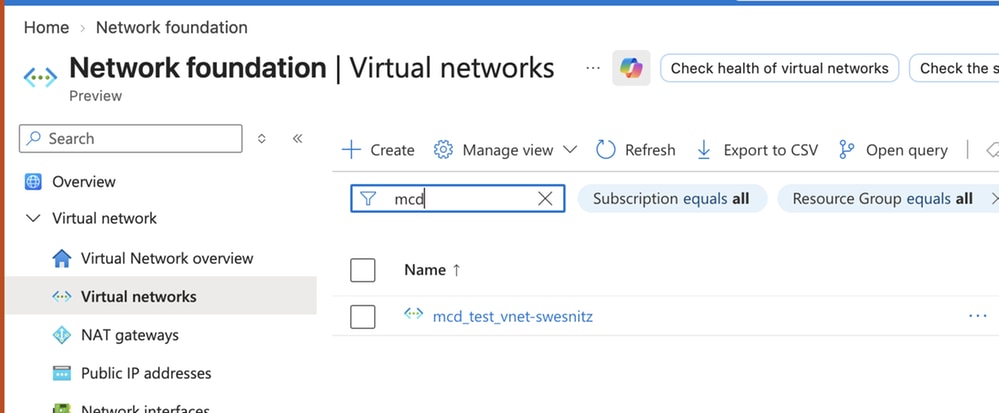
Confirme a criação da Rede Virtual no Azure. Navegue até Network foundation > Virtual networks overview > Virtual Networks.
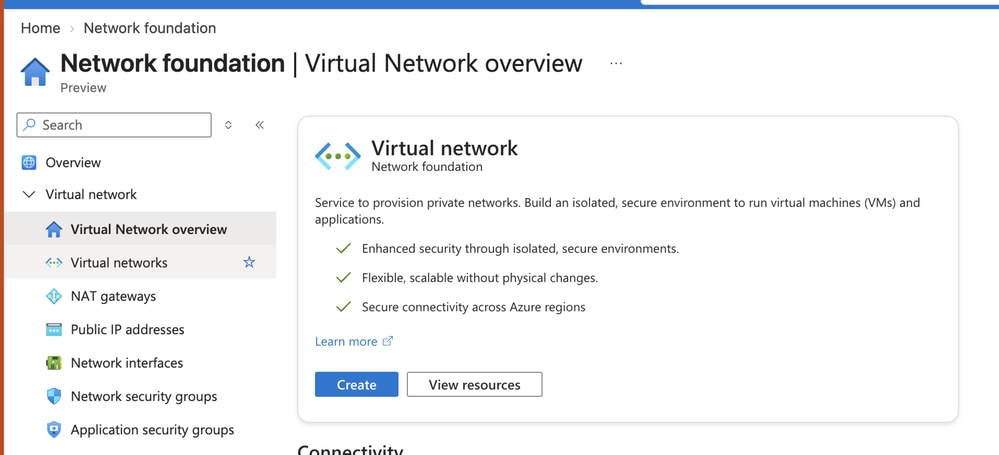
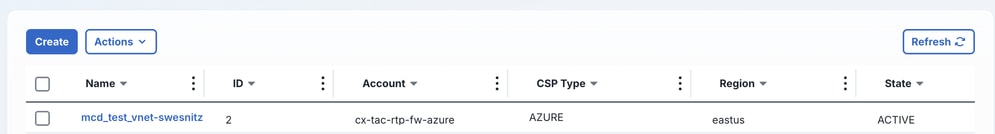
A Rede Virtual passa para um estado Ativo depois de criada.
Criar o Gateway FTDv do MCD do Azure
- Navegue até Infraestrutura > Gateways.
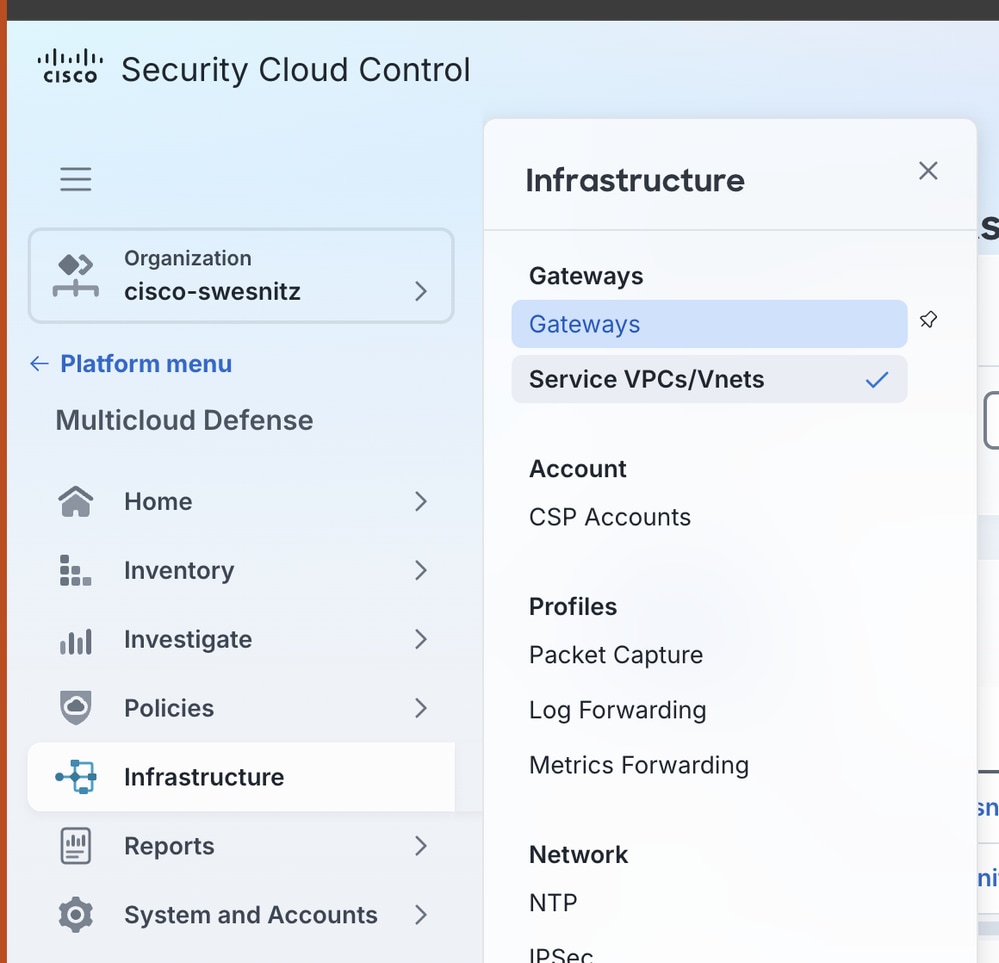
- Clique em Add Gateway.
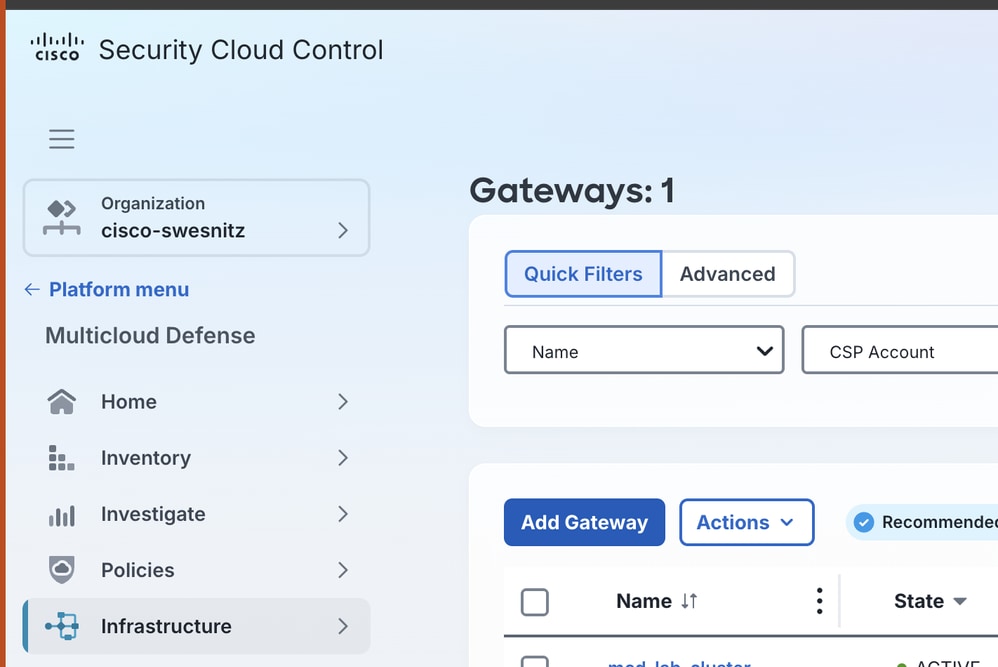
- Insira estes valores:
- Contas: No menu suspenso, selecione a conta do Azure que você vinculou na seção Conectar a Conta do Azure ao MCD.
- Tipo de gateway: Selecione FTDv Gateway.
- Nome: Um nome facilmente identificável para o Gateway FTDv.
- Tipo de instância: O tipo de instância apropriado para seu ambiente.
- Mínimo de Instâncias: Selecione pelo menos uma instância no menu suspenso.
- Máximo de instâncias: O número desejado de instâncias máximas de FTDv para seu ambiente. O máximo permitido é 10.
- Porta HealthCheck: O padrão é 65534. Este documento não altera este valor.
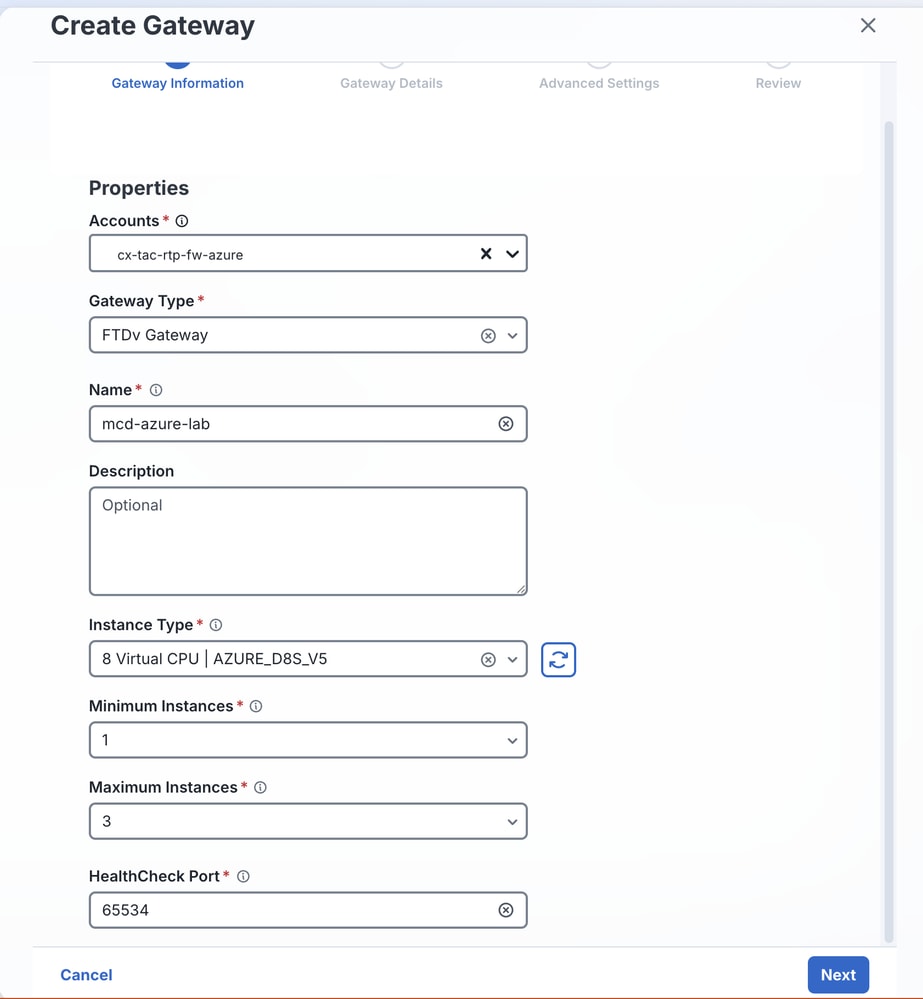
Note: A Porta de Verificação de Integridade é o número da porta que o balanceador de carga do Multicloud Defense utiliza para verificar a integridade das instâncias. Os grupos de segurança do caminho de dados atribuídos às instâncias devem permitir o tráfego nesta porta.
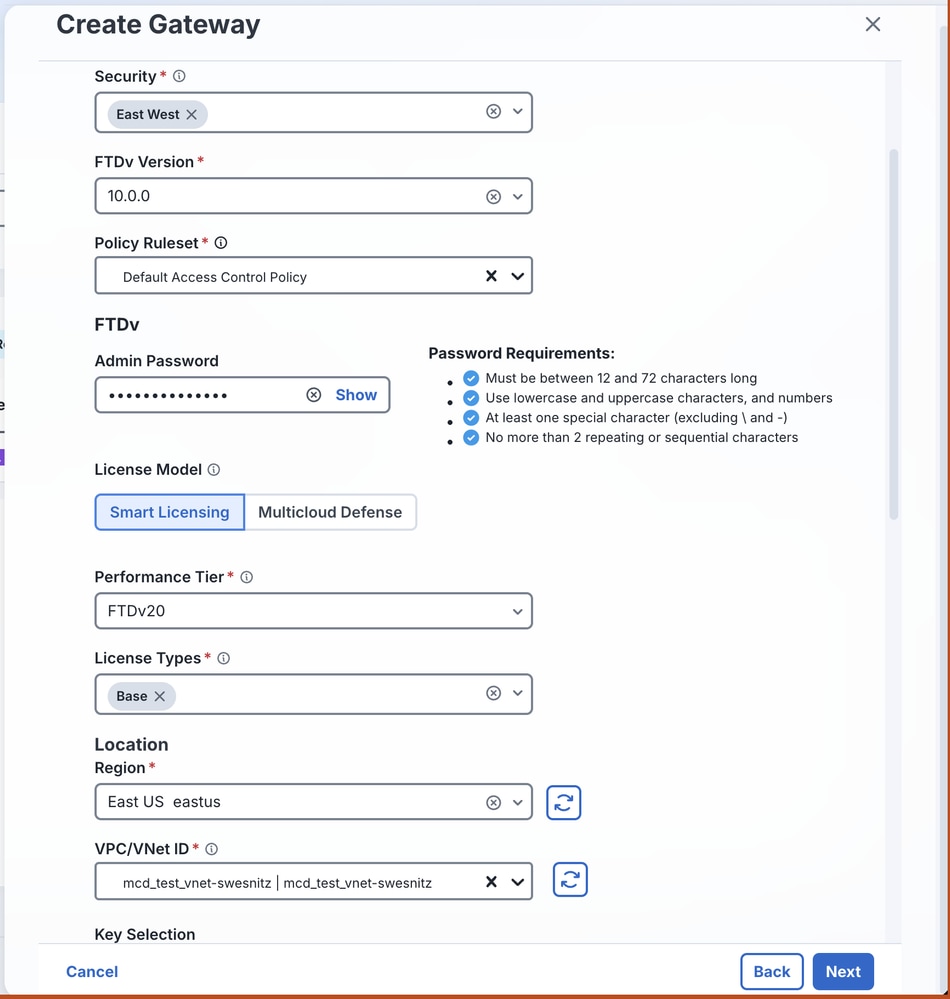
- Insira estes valores:
- Propriedades: Selecione Egress ou East-West.
- Versão do FTDv: A versão de software mais adequada ao ambiente.
- Conjunto de regras de política: A política de controle de acesso (ACP) a ser aplicada a este cluster de FTDv.
- Senha: Uma senha para as instâncias de FTDv.
- Modelo de licença: O modelo de licenciamento desejado.
- Nível de desempenho: A camada apropriada para a taxa de transferência esperada do dispositivo.
- Tipos de licença: Os tipos de licença adquiridos para esta implantação.
- Região: A região em que essas instâncias de FTDv são implantadas.
- ID do VPC/VNet: A Rede Virtual de Serviços que você criou na seção Criar uma Rede Virtual.
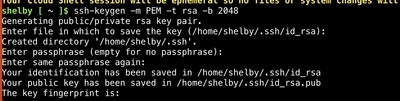
- Crie um par de chaves públicas. Consulte Criar um par de chaves SSH no Windows para obter orientação.
- Insira os valores para chave pública SSH e grupos de recursos.
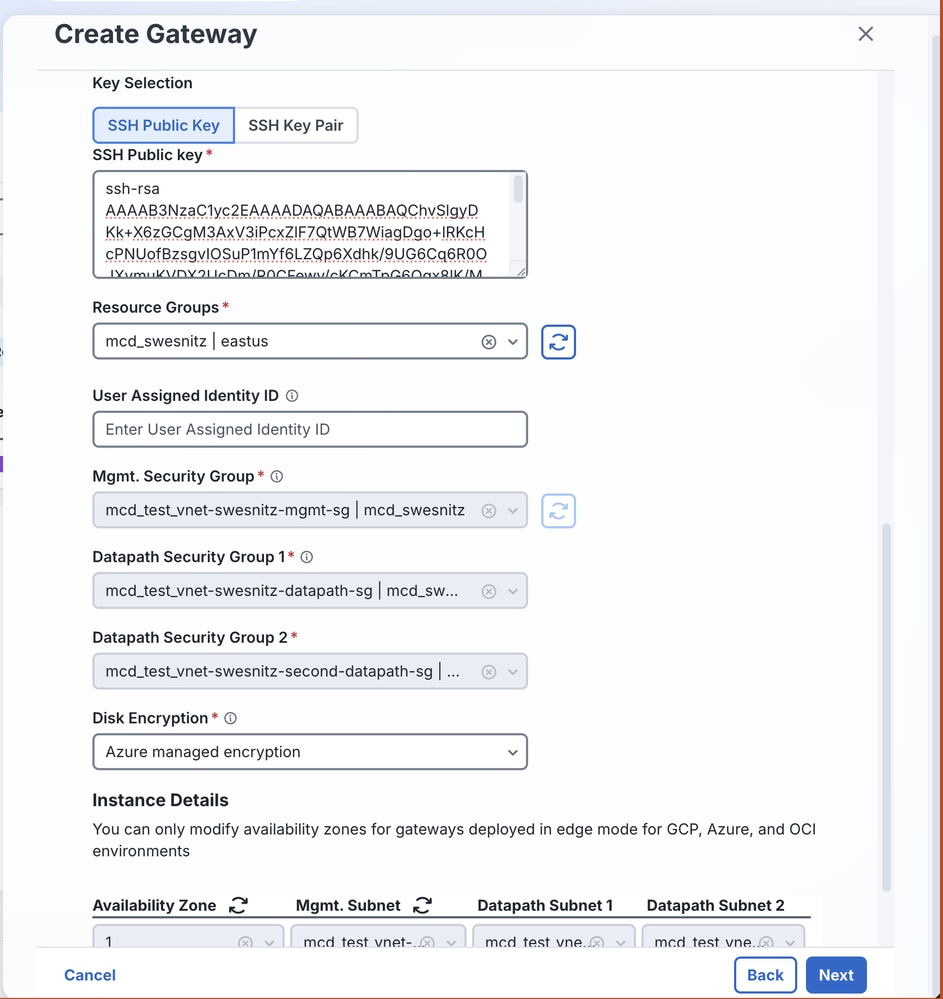
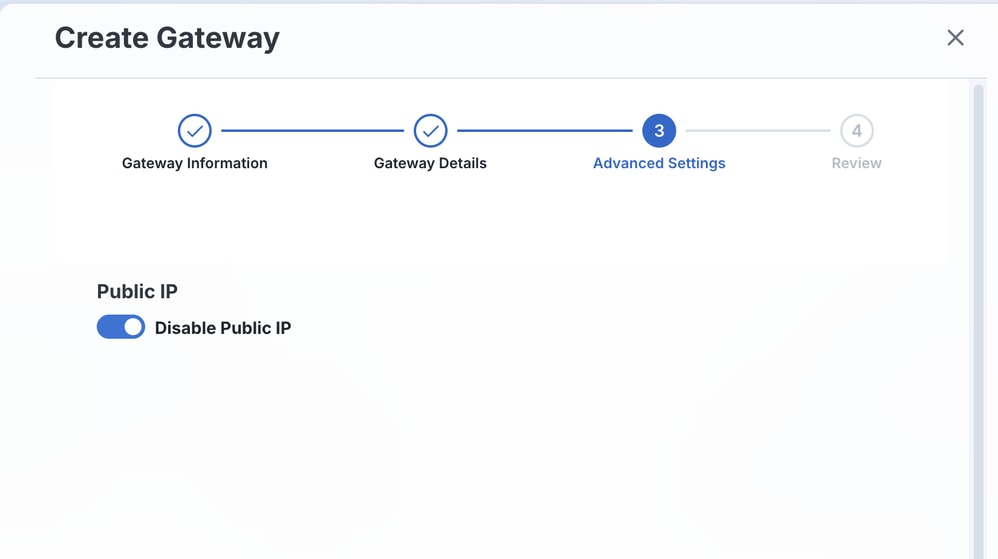
- Desative o IP público e clique em Avançar.
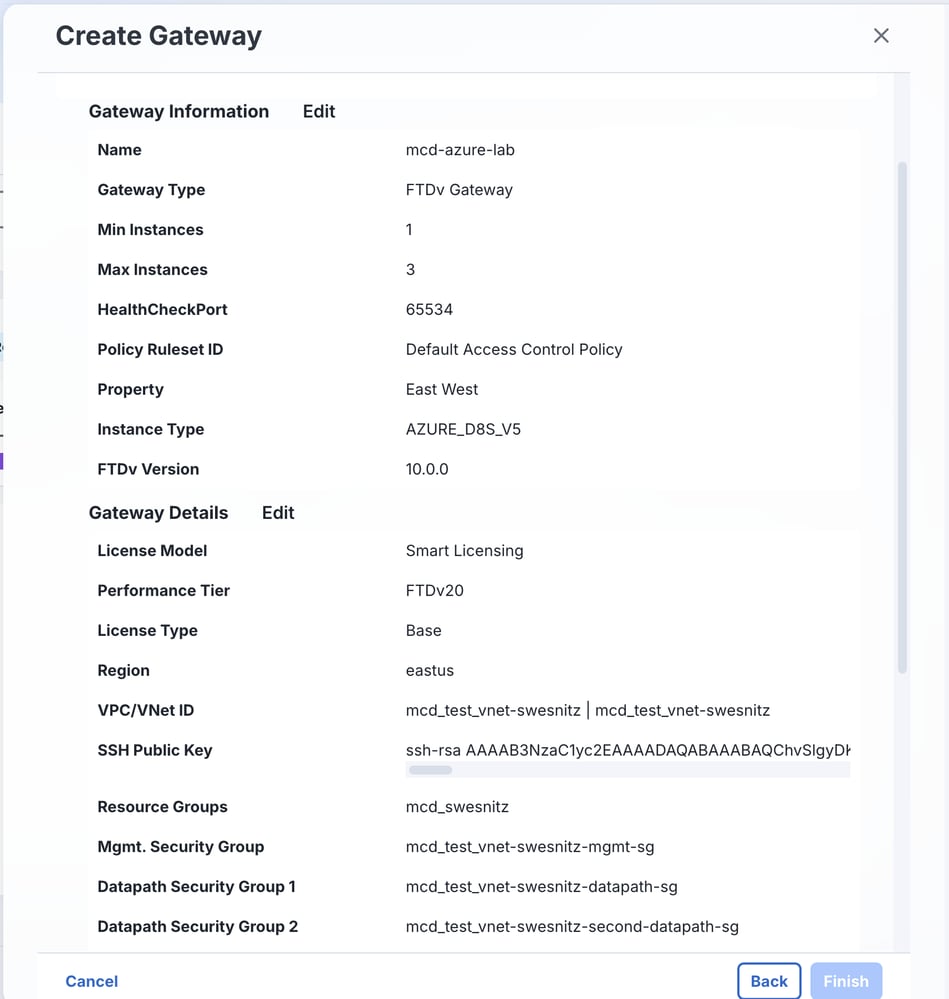
- Revise todos os valores especificados.
- Depois de revisar os valores e o carregamento dos recursos, clique em Concluir.
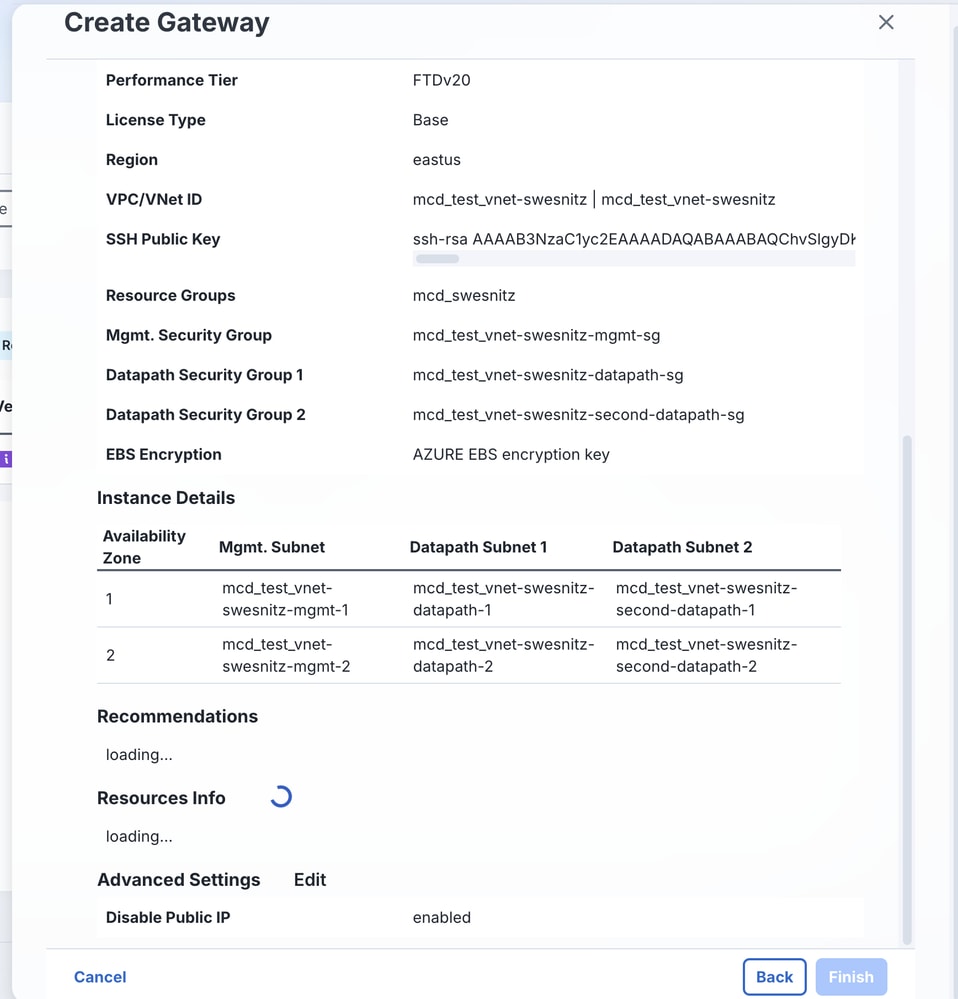
Exibição do painel após o carregamento dos recursos.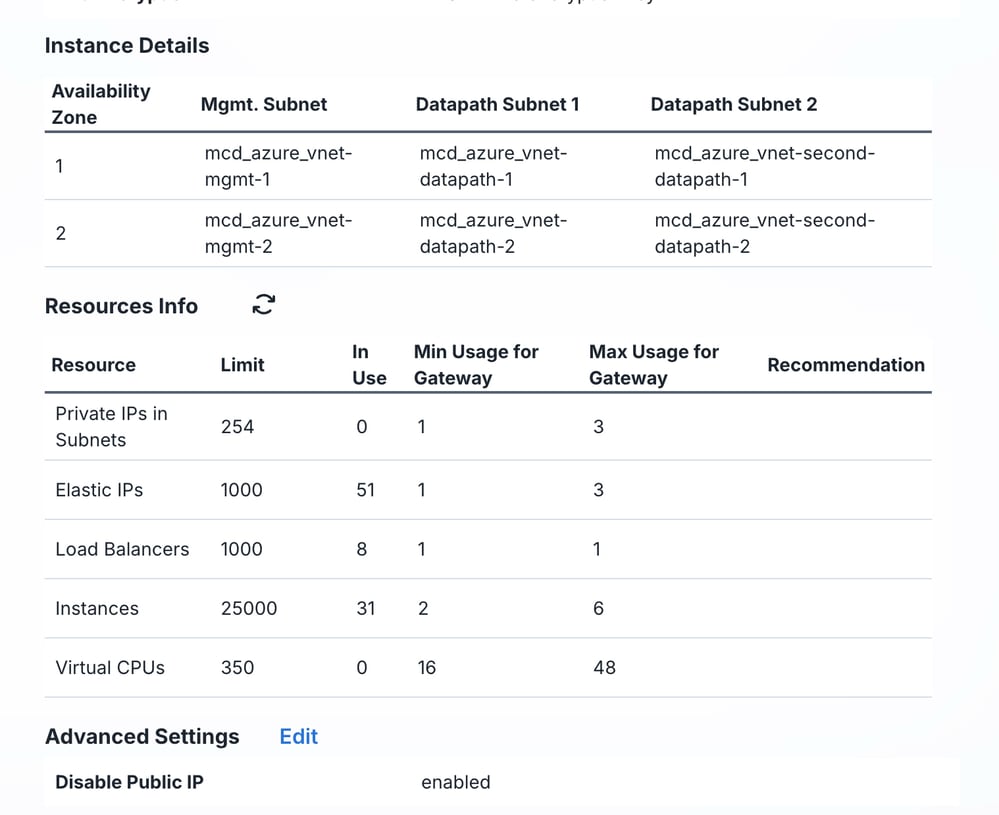
Exibição do painel da implantação do gateway.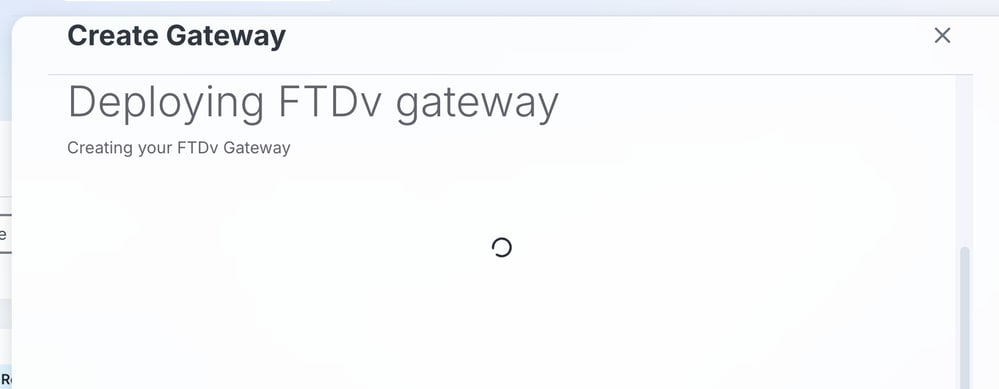
- Após o gateway iniciar a criação, uma mensagem de êxito será exibida. Click OK.
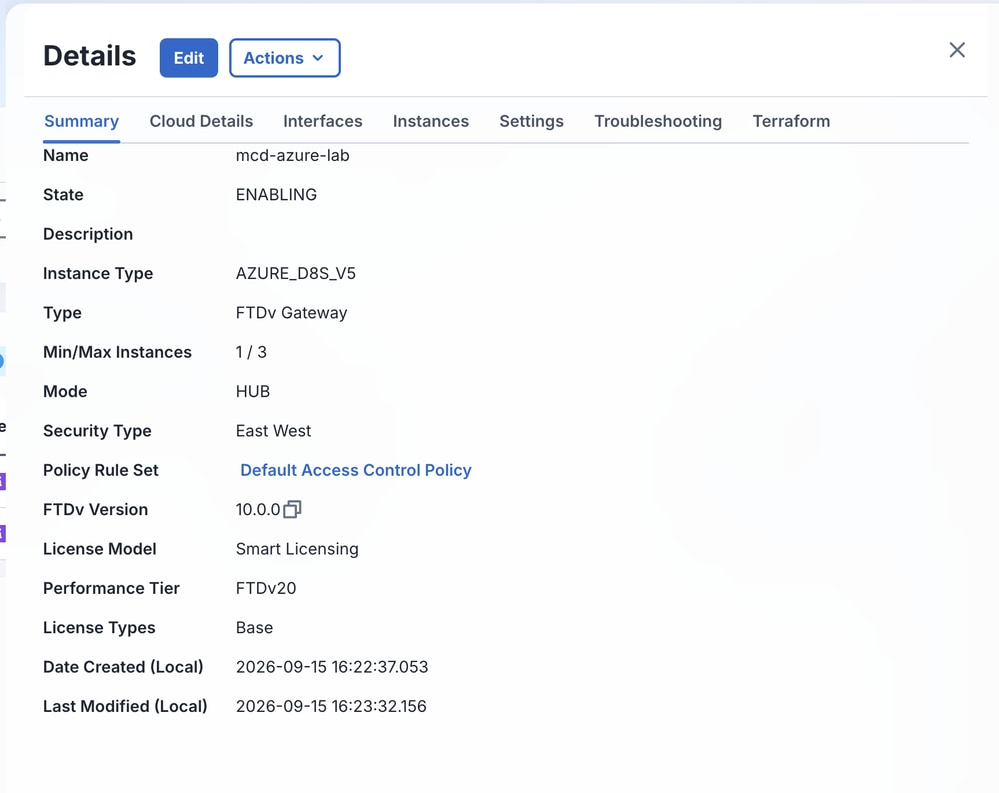
No painel MCD, o status exibe ENABLING.

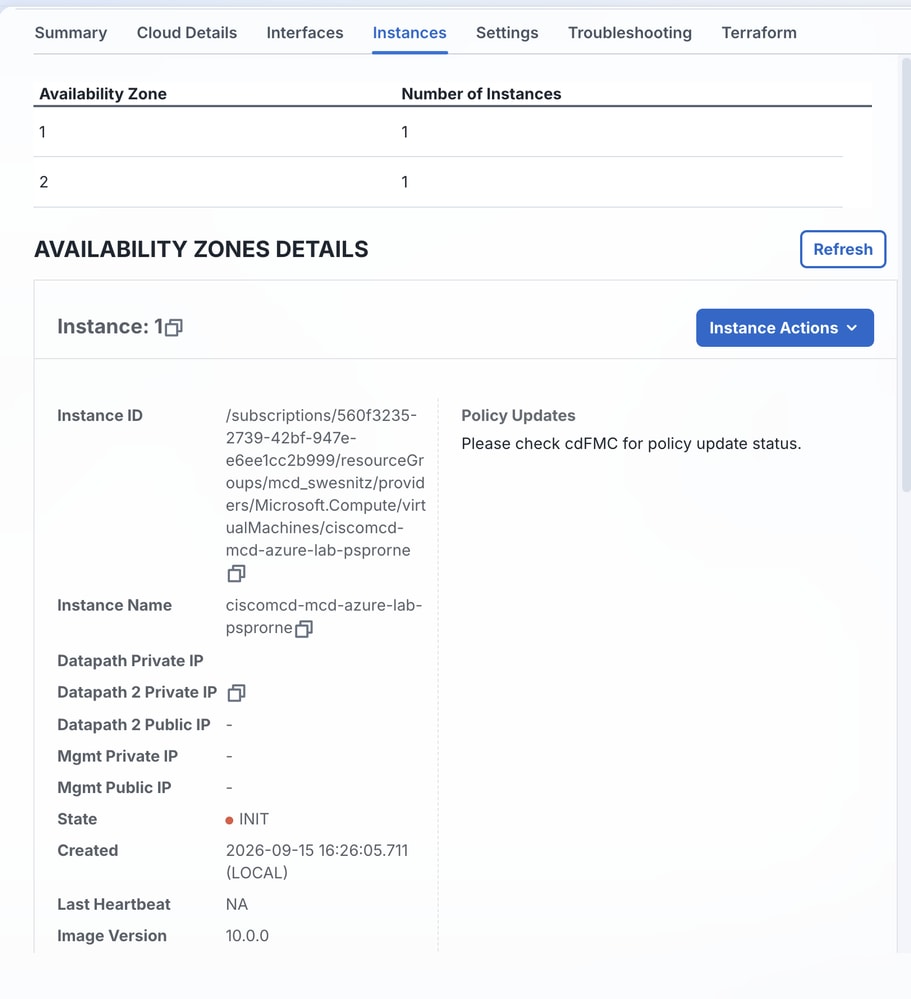
Monitore o status nas guias Resumo e Instâncias.
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
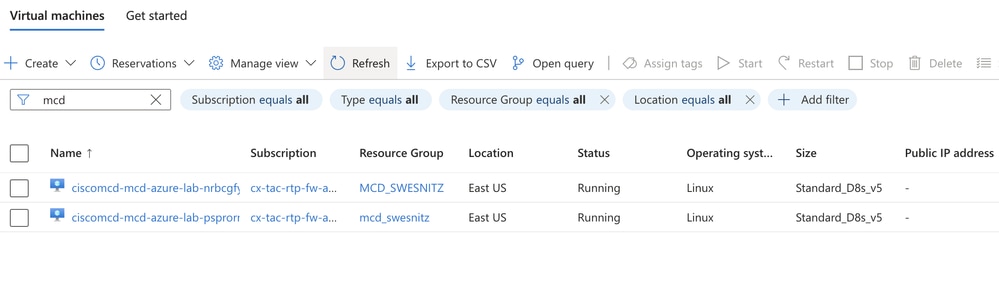
- Em Computação > Máquinas virtuais no Azure, monitore as instâncias de FTDv. O status muda de Creating para Running.
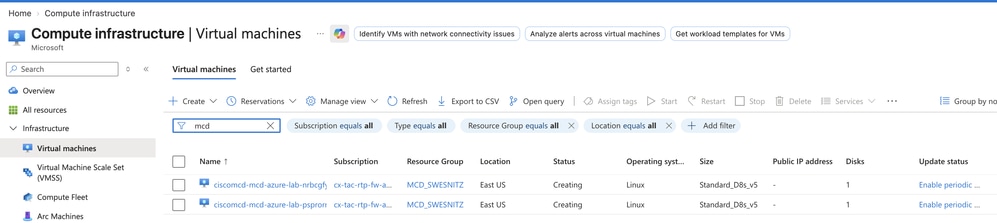
- Confirme o status do gateway no painel MCD.
Informações Relacionadas
- Criar um VPC ou uma Rede Virtual de Serviços
- Procedimento de integração de FTDv
- Configurar Pré-requisitos do Gateway
- Visão geral do Multicloud Defense for Azure
- Criar e usar um par de chaves públicas e privadas SSH para VMs Linux no Azure
- Suporte Técnico e Documentação - Cisco Systems
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
2.0 |
15-Oct-2026
|
Título atualizado de cluster para gateway para eliminar a confusão sobre a tecnologia. |
1.0 |
09-Oct-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)