Conectividade site a site com sub-redes sobrepostas no Cisco Secure Access
Introdução
Este documento descreve a solução de sub-rede sobreposta no Cisco Secure Access.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Administração do Cisco Secure Access
A Cisco recomenda que você:
- Acesso administrativo ao Cisco Secure Access
Componentes Utilizados
Este documento não se restringe a versões de software e hardware específicas.
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Antes de Começar
Neste exemplo, há dois sites de filial que usam a mesma sub-rede IP, 192.168.200.0/24, e estão conectados ao Cisco Secure Access através de dois túneis IPsec separados.
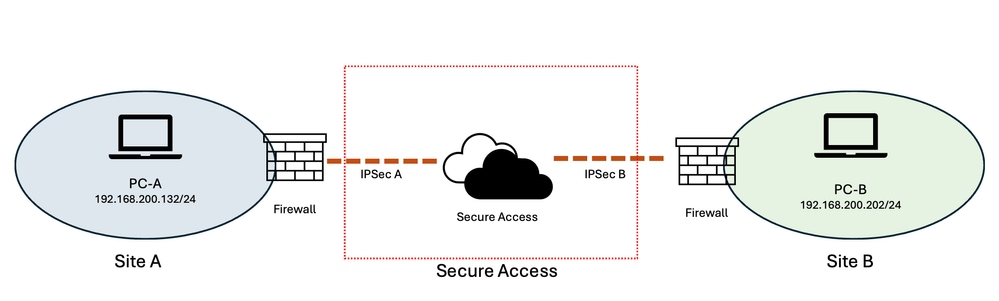 Imagem - Diagrama de rede
O objetivo é que os usuários do Site A possam acessar recursos no Site B, e vice-versa.
Preparação e planejamento
Como ambos os sites usam a mesma sub-rede IP (192.168.200.0/24), o espaço de endereço sobreposto impede a comunicação direta entre os dois sites. Para resolver essa sobreposição, duas sub-redes virtuais sem sobreposição são atribuídas para representar os recursos em cada site.
Neste exemplo:
-
Local A: 10.30.30.0/24
-
Local B: 10.40.40.0/24
-
Sub-rede real em ambos os locais: 192.168.200.0/24
As sub-redes virtuais fornecem espaços de endereço exclusivos para cada site, enquanto os recursos reais continuam a usar seus endereços 192.168.200.0/24 existentes.
Quando um usuário no Site A acessa um recurso no Site B, o usuário o acessa através da sub-rede virtual do Site B (10.40.40.0/24) ), em vez de usar diretamente o espaço de endereço 192.168.200.0/24 sobreposto.
O Cisco Secure Access fornece um recurso de NAT de destino (D-NAT) One-to-One que pode converter os endereços virtuais para os endereços reais correspondentes. O intervalo de endereços D-NAT tem o mesmo tamanho da sub-rede original. Neste exemplo, as redes virtual e real são sub-redes /24, fornecendo um mapeamento um para um entre os endereços IP virtual e real.
Por exemplo:
10.40.40.202 → 192.168.200.202
Portanto, uma solicitação do local A destinada a 10.40.40.202 é convertida pelo D-NAT para 192.168.200.202, permitindo que a solicitação alcance o recurso correspondente no local B, apesar de ambos os locais usarem a mesma sub-rede IP subjacente.
Essa abordagem cria efetivamente um espaço de endereços virtual, sem sobreposição, para cada site, preservando o endereçamento IP existente dos recursos. Ele também fornece uma relação consistente de um para um entre os endereços virtual e real, facilitando a compreensão, o gerenciamento e a solução de problemas da configuração.
Configuration Steps
Portanto, a configuração consiste em duas seções:
-
Configurando o NAT de destino (D-NAT) no Cisco Secure Access para um túnel de rede. (Neste exemplo, Local B)
-
Configurando o Roteamento Estático no Cisco Secure Access para outro túnel de rede. (Neste exemplo, Site A)
Configurando o Cisco Secure Access
Passo 1: No portal de gerenciamento do Cisco Secure Access, navegue para Connect > Network Connections e selecione a guia Network Tunnel Groups.
Passo 2: Edite o Grupo de Túneis de Rede associado ao túnel IPsec para o site que usa a sub-rede sobreposta.
Neste exemplo:
-
IPsec-A = Grupo de túnel de rede para o site A
-
IPsec-B = Grupo de túnel de rede para o site B
Passo 3: Clique no menu de três pontos ao lado do Network Tunnel Group necessário e selecione Edit.
Passo 4: Para o site B, configure os mapeamentos NAT de destino,
Etapa 4-1: No menu à esquerda, selecione a guia Routing e habilite Network Address Translation (NAT) se ela ainda não estiver habilitada.
Etapa 4-2: Em Mapeamentos NAT de destino, clique em Adicionar mapeamentos.
Etapa 4-3: Use esta tabela para configurar os mapeamentos D-NAT para o grupo de túnel de rede.
Etapa 4-4: Salve as alterações.
Passo 5: Para o site A, configure o roteamento estático,
Etapa 5-1: No menu à esquerda, selecione a guia Routing e habilite Static Routing se ainda não estiver habilitado.
Etapa 5-2: Insira as sub-redes e a sub-rede virtual em Intervalos de endereço IP, seção.
Etapa 5-3: Use esta tabela para configurar o roteamento para o Network Tunnel Group.
Etapa 5-4: Salve as alterações.
| Site A - Túnel IPsec |
Local B - Túnel IPsec |
|
| NAT-1 de destino |
N/A |
Site → acesso seguro CIDR original:192.168.200.0/24 CIDR traduzido: 10.40.40.0/24 |
| NAT-2 de destino |
N/A |
Acesso seguro → site CIDR original: 192.168.200.0/24 CIDR traduzido: 10.30.30.0/24 |
| Roteamento |
Intervalos de endereços IP: 10.40.40.0/24 192.168.200.0/24 |
N/A |
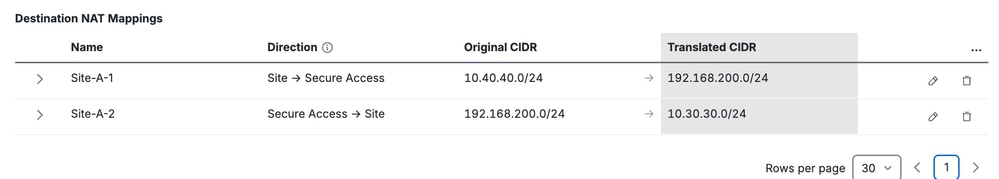 Site A de túnel IPsec - Configuração de roteamento estático |
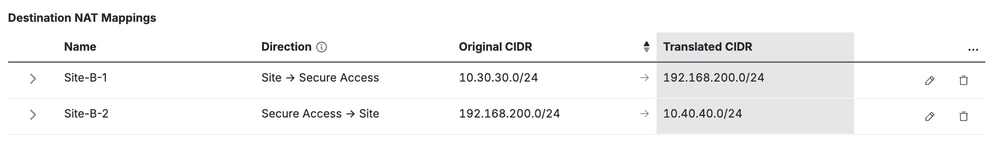 IPsec Tunnel Site B - Configuração de D-NAT |
Conteúdo relacionado
Mapeamento de NAT de acesso seguro da Cisco / Configuração de grupo de túnel de rede
Configuração e referência de roteamento do Cisco Secure Access Network Tunnel Group
Guia de coleta de dados básicos e solução de problemas do Cisco Secure Access
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
2.0 |
29-Oct-2026
|
Recertificação - Formatação atualizada |
1.0 |
13-Aug-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)