Configurar Servidor syslog externo no ISE
Introdução
Este documento descreve como configurar o Servidor syslog externo no ISE.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Identity services engine (ISE)
- Servidores Syslog
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- Identity Services Engine (ISE) versão 3.3.
- Servidor Syslog Kiwi v1.2.1.4
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
.
As mensagens de syslog do ISE são coletadas e armazenadas pelos coletores de log. Esses coletores de logs são atribuídos aos nós de monitoramento para que o MnT armazene os logs coletados localmente.
Para coletar logs externamente, você configura servidores syslog externos, que são chamados de destinos. Os registros são classificados em várias categorias predefinidas.
Você pode personalizar a saída do registro editando as categorias com relação aos seus destinos, nível de gravidade e assim por diante.
Configuração
Você pode usar a interface da Web do para criar destinos remotos do Servidor syslog para os quais as mensagens de log do sistema são enviadas. As mensagens de log são enviadas aos destinos do servidor syslog remoto de acordo com o padrão do protocolo syslog (consulte RFC-3164).
Configurando o destino de registro remoto (UDP Syslog)
Na GUI do Cisco ISE, clique no ícone Menu ( ) e escolha Administração > > , em seguida Adicionar

Note: Este exemplo de configuração é baseado na captura de tela chamada: Configurando Destino de Log Remoto.
- Nome como Remote_Kiwi_Syslog,aqui você pode digitar o nome do servidor Syslog remoto, que é usado para fins descritivos.
- Target Type como UDP Syslog, neste exemplo de configuração, UDP Syslog está sendo usado; no entanto, você pode configurar mais opções na lista suspensa Tipo de destino:
Syslog UDP: Usado para enviar mensagens de syslog por UDP, adequado para log leve e rápido.
Syslog TCP: Usado para enviar mensagens de syslog por TCP, que fornece confiabilidade com recursos de verificação de erros e retransmissão.
Syslog seguro: refere-se a mensagens de syslog enviadas por TCP com criptografia TLS, garantindo a integridade e a confidencialidade dos dados.
- Status como Habilitado, você deve escolher Habilitado na lista suspensa Status .
-
Descrição, como opção, você pode informar uma breve descrição do novo alvo.
- Host / Endereço IP, aqui você digita o endereço IPou o nome do host do servidor de destino que armazena os logs. O Cisco ISE suporta os formatos IPv4 e IPv6 para registro em log.
Note: É essencial mencionar que, se você for configurar um Servidor syslog com FQDN, deverá configurar o cache DNS para evitar impacto no desempenho. Sem o cache DNS, o ISE consulta o servidor DNS cada vez que um pacote de syslog precisa ser enviado ao destino de registro remoto configurado com o FQDN. Isso tem um impacto sério no desempenho do ISE.
Use oservice cache enablecomando em todas as PSNs da implantação para superar isso:
Exemplo
ise/admin(config)# service cache enable hosts ttl 180 - Porta como 514, neste exemplo de configuração, o Servidor Syslog Kiwi está escutando na porta 514, que é a porta padrão para mensagens syslog UDP. No entanto, os usuários podem alterar esse número de porta para qualquer valor entre 1 e 65535.Verifique se a porta desejada não está sendo bloqueada por nenhum Firewall.
- Código do recurso como LOCAL6, você pode escolher o syslog facility code que deve ser usado para o registro, na lista suspensa. As opções válidas são Local0 a Local7.
- Comprimento máximo como 1024. Aqui você pode digitar o comprimento máximo das mensagens de destino do log remoto. O comprimento máximo é definido como 1024 pela versão padrão do ISE 3.3. Os valores são de 200 a 8192 bytes.
Note: Para evitar o envio de mensagens truncadas ao destino remoto, você pode modificar o Comprimento máximo como 8192. Você pode identificar mensagens truncadas fazendo uma captura.
- Incluir alarmes para este alvo. Para mantê- lo simples, neste exemplo de configuração, a opção Incluir alarmes para este alvo não está assinalada; no entanto, quando você marca esta caixa de seleção, as mensagens de alarme também são enviadas para o servidor remoto.
- A conformidade com RFC 3164 é marcada, quando você marca essa caixa de seleção, os delimitadores (, ; { } \ \) nas mensagens de syslog enviadas aos servidores remotos não são enviadas, mesmo que uma barra invertida (\) seja usada.
-
Quando a configuração estiver concluída, clique em Save.
-
Quando você salvar, o sistema exibirá este aviso: Você optou por criar uma conexão não segura (TCP/UDP) com o servidor. Tem certeza de que deseja continuar?, clique em Sim.
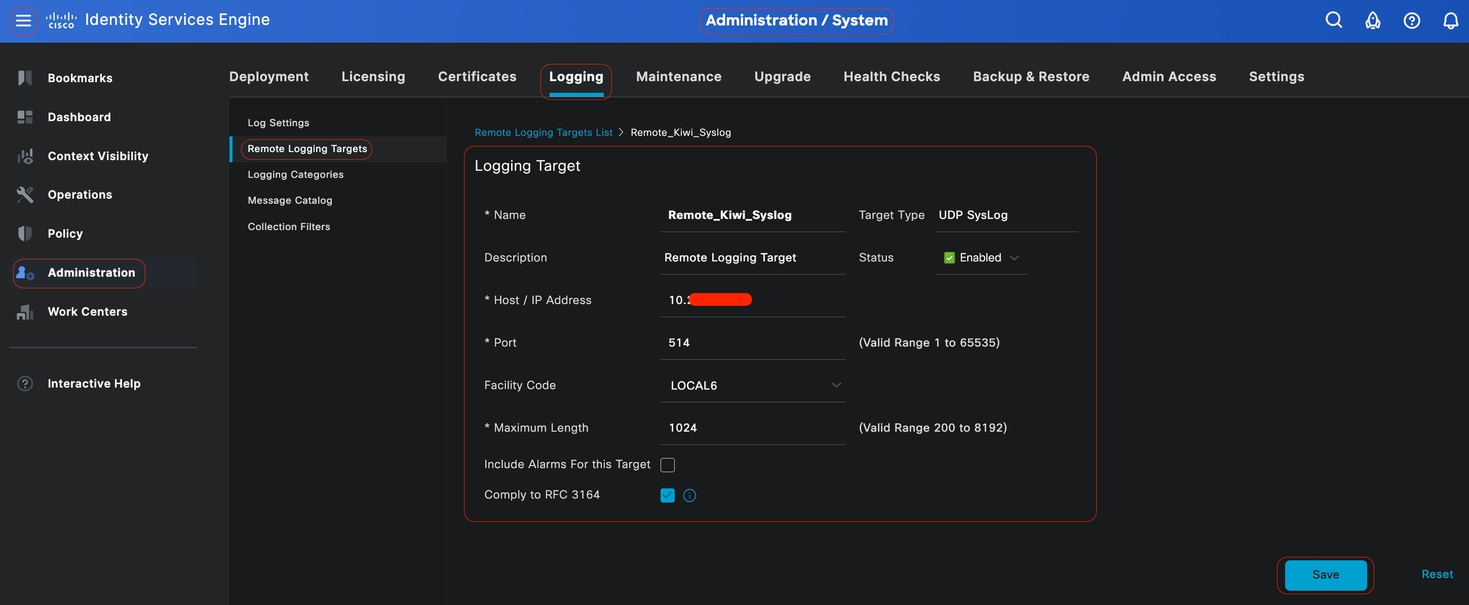 Configurando o destino remoto
Configurando Destino Remoto em Registrando Categorias
O Cisco ISE envia eventos auditáveis para o destino do syslog. Depois de ter configurado o Destino de registro em log remoto, você precisará mapear o Destino de registro em log remoto para as categorias desejadas para encaminhar os eventos auditáveis.
Os destinos de log podem ser mapeados para cada uma dessas categorias de log. Os logs de eventos dessas categorias de log são gerados somente a partir de nós PSN e podem ser configurados para enviar os logs relevantes ao servidor Syslog Remoto, dependendo dos serviços habilitados nesses nós:
-
Auditoria AAA
-
Diagnóstico AAA
-
Relatório
-
MDM externo
-
ID Passivo
-
Auditoria de provisionamento de clientes e postura
-
Diagnóstico de provisionamento de clientes e postura
-
Profiler
Os logs de eventos dessas categorias de log são gerados de todos os nós na implantação e podem ser configurados para enviar os logs relevantes ao servidor Syslog Remoto:
-
Auditoria administrativa e operacional
-
Diagnóstico do sistema
-
Estatísticas do sistema
Neste exemplo de configuração, você vai configurar Remote Target em quatro Logging Categories, estes 3 para enviar logs de tráfego de autenticação: Autenticações Passadas, Tentativas com Falha e Contabilização Radius e esta categoria para o tráfego de log do Administrador do ISE:
Note: Este exemplo de configuração é baseado na captura de tela chamada: Configurando o destino de registro remoto
Na GUI do Cisco ISE, clique no ícone Menu ( ) e escolha Logging Categories na necessária (
Etapa 1- Nível de Severidade do Log: Uma mensagem de evento é associada a um nível de severidade, que permite a um administrador filtrar as mensagens e priorizá-las. Selecione o nível de severidade do log conforme necessário. Para algumas categorias de log, esse valor é definido por default e você não pode editá-lo. Para algumas categorias de log, você pode escolher um destes níveis de gravidade em uma lista suspensa:
-
FATAL: Nível de emergência. Esse nível significa que você não pode usar o Cisco ISE e deve tomar imediatamente as medidas necessárias.
-
ERRO: Este nível indica uma condição de erro crítico.
-
AVISO: Este nível indica uma condição normal, mas significativa. Esse é o nível padrão definido para muitas categorias de log.
-
INFORMAÇÕES: Este nível indica uma mensagem informativa.
-
DEBUG: Este nível indica uma mensagem de erro de diagnóstico.
Etapa 2 - Registro local: Esta caixa de seleção ativa a geração de registro local. Isso significa que os logs gerados pelas PSNs também são salvos na PSN específica que gera o log. Recomendamos manter a configuração padrão
Etapa 3- Alvos: Esta área permite que você escolha os alvos para uma categoria de log transferindo os alvos entre as áreas Disponível e Selecionado usando os ícones de seta para a esquerda e para a direita.
A área Disponível contém os alvos de log existentes, locais (predefinidos) e externos (definidos pelo usuário).
A área Selecionado, que está inicialmente vazia, exibe os alvos que foram escolhidos para a categoria.
Etapa 4 - Repetir da etapa 1 à etapa 3 para adicionar o destino remoto em Tentativas com falha e categorias de relatório Radius.
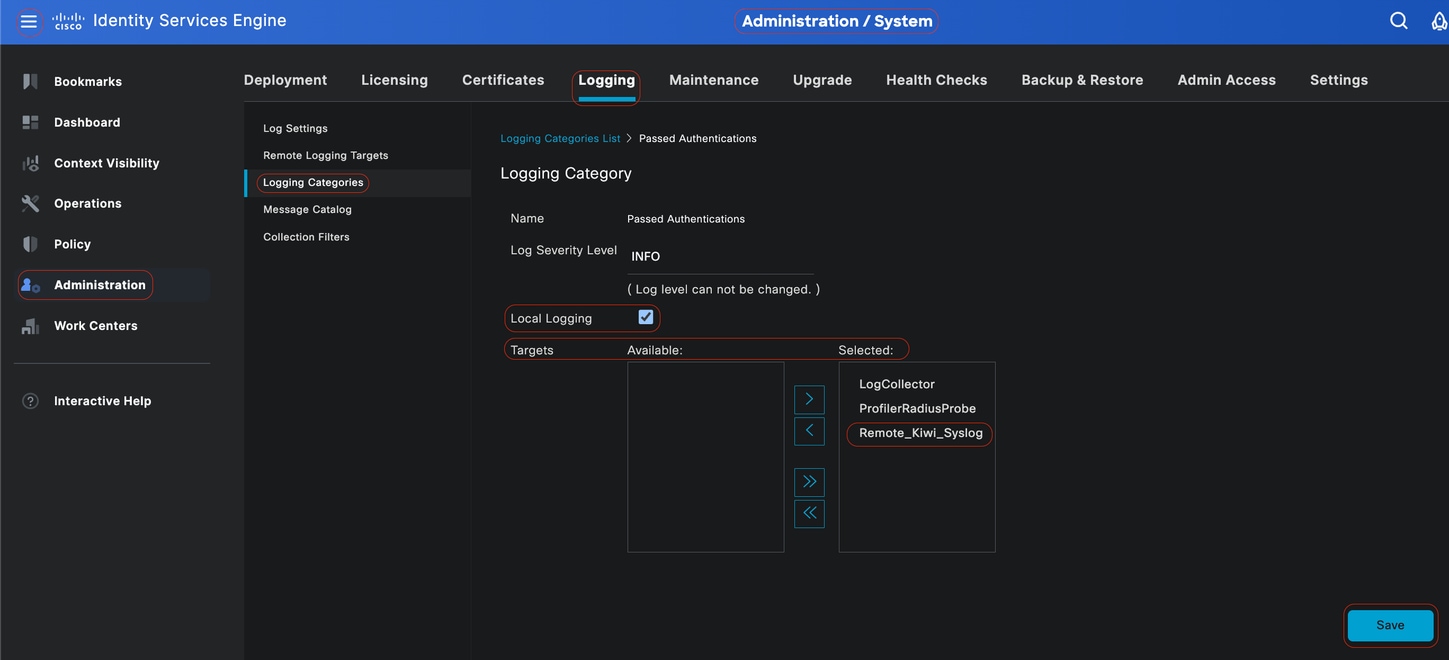 Mapeando Alvos Remotos para Categorias pretendidas
Etapa 5 - Verificar se o Destino remoto está sob as categorias necessárias.Você deve ser capaz de ver o destino remoto que acabou de adicionar.
Nesta captura de tela, você pode ver o destino remoto Remote_Kiwi_Syslog mapeado para as categorias necessárias.
 Verificando categorias
Noções básicas sobre categorias
Uma mensagem é gerada quando ocorre um evento. Há diferentes tipos de mensagens de evento geradas de vários recursos, como kernel, e-mail, nível de usuário e assim por diante.
Esses erros são categorizados no Catálogo de Mensagens e esses eventos também são organizados hierarquicamente em categorias. Essas categorias têm Categorias-Pai contendo uma ou algumas categorias.
|
Categoria pai
|
Categoria
|
|---|---|
| Auditoria AAA |
Auditoria AAA Tentativas com Falha Autenticação Aprovada |
| Diagnóstico AAA |
Diagnóstico AAA Autenticação e autorização do administrador Diagnóstico de fluxo de autenticação Diagnóstico do Repositório de Identidades Diagnóstico de política Diagnósticos Radius Convidado |
| Relatório |
Relatório Contabilidade RADIUS |
| Auditoria administrativa e operacional |
Auditoria administrativa e operacional |
| Auditoria de provisionamento de clientes e postura |
Auditoria de provisionamento de clientes e postura |
| Diagnóstico de provisionamento de clientes e postura |
Diagnóstico de provisionamento de clientes e postura |
| Profiler |
Profiler |
| Diagnóstico do sistema |
Diagnóstico do sistema Gerenciamento distribuído Diagnóstico de Operações Internas |
| Estatísticas do sistema |
Estatísticas do sistema |
Nesta captura de tela, você pode ver que Guest é uma classe de mensagem e categorizada como uma categoria de convidado. Esta categoria de convidado tem uma categoria pai chamada diagnósticos AAA.
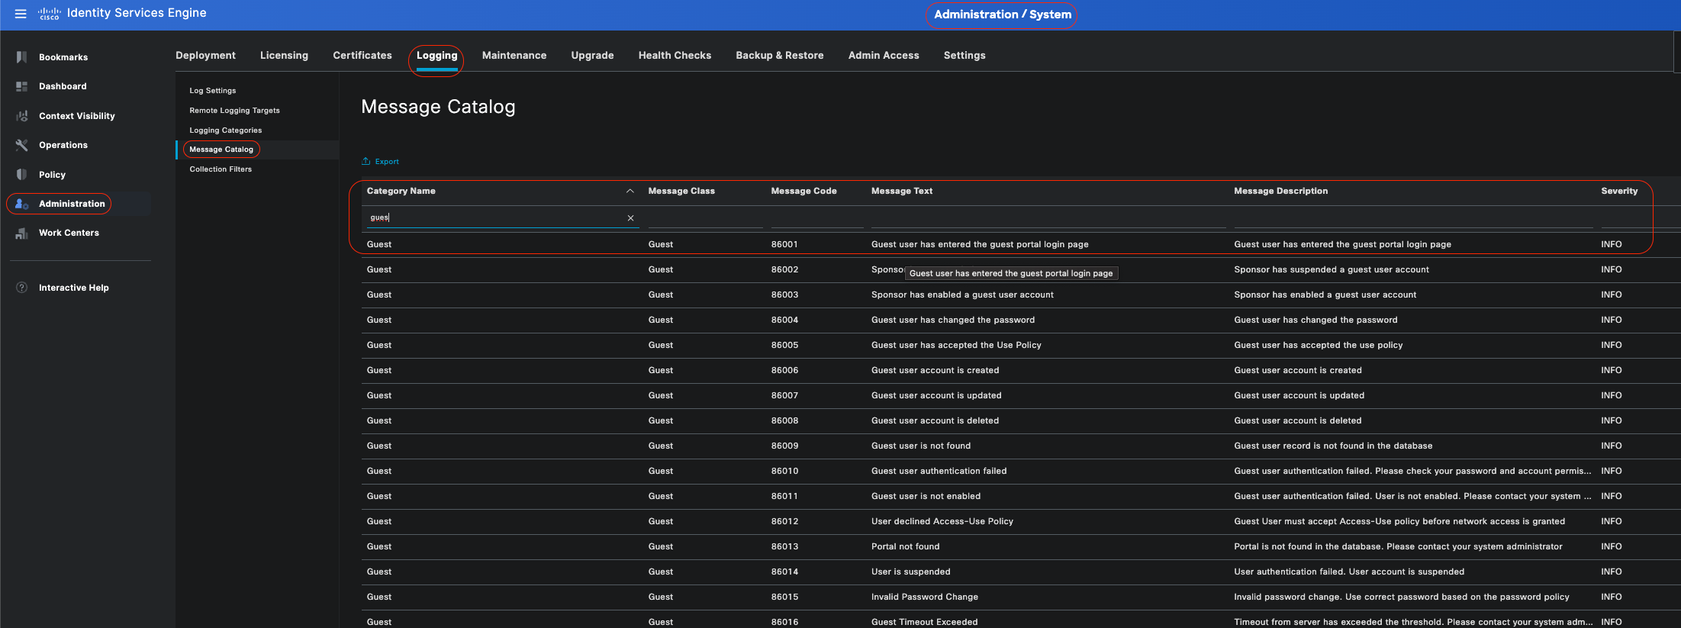 Catálogo de mensagens
Verificar e solucionar problemas
Fazer um despejo TCP em relação ao destino de registro remoto é a etapa mais rápida de solução de problemas e verificação para confirmar se os eventos de registro estão ou não sendo enviados.
A captura deve ser obtida da PSN que autentica o usuário, pois a PSN gerará mensagens de log e essas mensagens serão enviadas ao Destino Remoto
Na GUI do Cisco ISE, clique no ícone Menu ( ) e escolha > Troubleshoot>TCP Dump. Clique em Add.
 Despejo TCP
Nesta captura de tela, você pode ver como o ISE está enviando mensagens de Syslog para o administrador do ISE que registra o tráfego.
 Tráfego de Syslog
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
2.0 |
15-Sep-2026
|
Recertificação - Texto alternativo e formatação atualizados. |
1.0 |
26-Jul-2024
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)