Configurar o ISE para atribuir tags de grupo de segurança Trustsec para sessões PassiveID
Introdução
Este documento descreve como configurar e atribuir tags de grupos de segurança (SGTs) a sessões de ID passiva por meio de políticas de autorização no ISE 3.2.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Cisco ISE 3.2
- ID Passivo, TrustSec e PxGrid
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- Cisco ISE 3.2
- FMC 7.0.1
- WS-C3850-24P que executa 16.12.1
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
O Cisco Identity Services Engine (ISE) 3.2 é a versão mínima que oferece suporte a esse recurso. Este documento não aborda a configuração de PassiveID, PxGrid e SXP. Para obter informações relacionadas, consulte o Guia do administrador.
No ISE 3.1 ou em versões mais antigas, uma Security Group Tag (SGT) só pode ser atribuída à sessão Radius ou à autenticação ativa, como 802.1x e MAB. Com o ISE 3.2, podemos configurar políticas de autorização para Sessões PassiveID, de forma que, quando o Identity Services Engine (ISE) receber eventos de logon de usuário de um provedor, como o Ative Diretory Domain Controllers (AD DC) WMI ou o AD Agent, ele atribua uma Marca de Grupo de Segurança (SGT) à Sessão PassiveID com base na associação de grupo do Ative Diretory (AD) do usuário. O mapeamento IP-SGT e os detalhes do grupo AD do PassiveID podem ser publicados no domínio do TrustSec por meio do SGT Exchange Protocol (SXP) e/ou para assinantes do Platform Exchange Grid (pxGrid), como o Cisco Firepower Management Center (FMC) e o Cisco Secure Network Analytics (Stealthwatch).
Configurar
Diagrama de fluxo
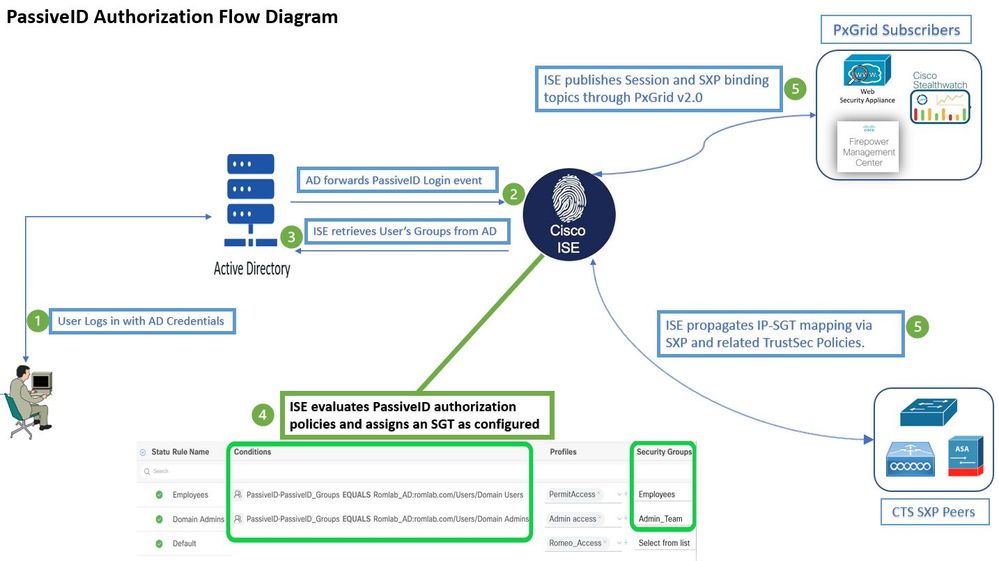 Diagrama de fluxo
Configurações
Habilitar o fluxo de autorização:
Navegue para Active Directory > Advanced Settings > PassiveID Settings Authorization Flow e marque a caixa de seleção para configurar as políticas de autorização para usuários de login PassiveID. Essa opção está desativada por padrão.
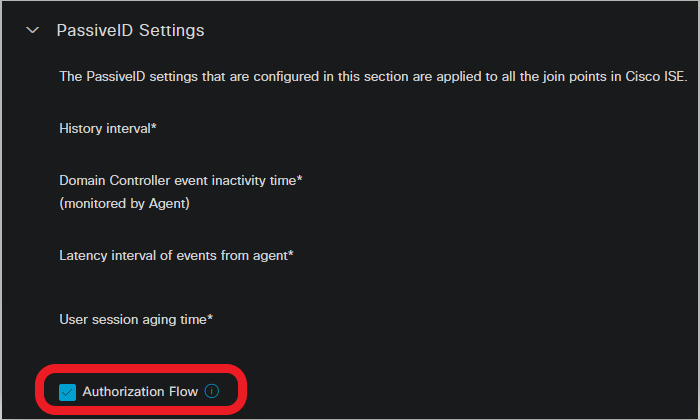 Habilitar o fluxo de autorização
Configuração do conjunto de políticas:
- Crie um Policy Set separado para PassiveID (recomendado).
- Para Condições, use o atributo
PassiveID·PassiveID_Providere selecione o tipo de provedor.
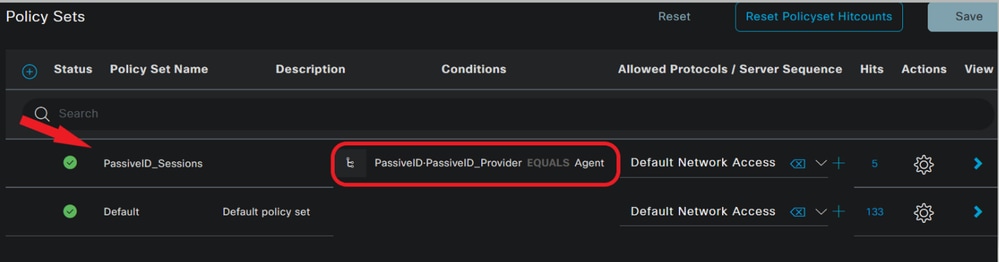 Conjuntos de políticas
- Configure as regras de Autorização para o Conjunto de Políticas criado na Etapa 1.
- Crie uma condição para cada regra e use o dicionário PassiveID com base em grupos do AD, Nomes de usuário ou Ambos.
- Atribua uma Tag de grupo de segurança para cada regra e salve as configurações.
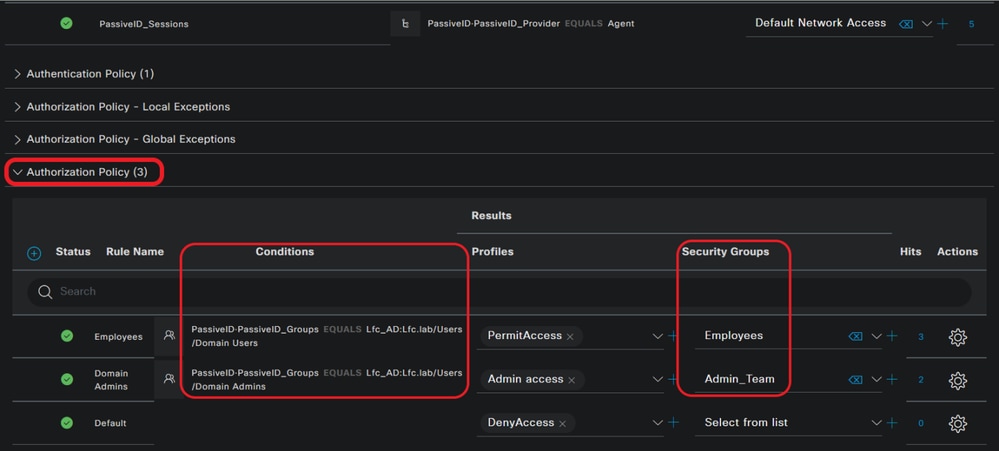 Política de Autorização
4. Navegue até Work Centers > TrustSec > Settings > SXP Settings para ativar Publish SXP bindings on pxGrid e Add RADIUS and PassiveID Mappings into SXP IP SGT Mapping Table compartilhar mapeamentos PassiveID com assinantes do PxGrid e inclua-os na tabela de mapeamentos do SXP no ISE.
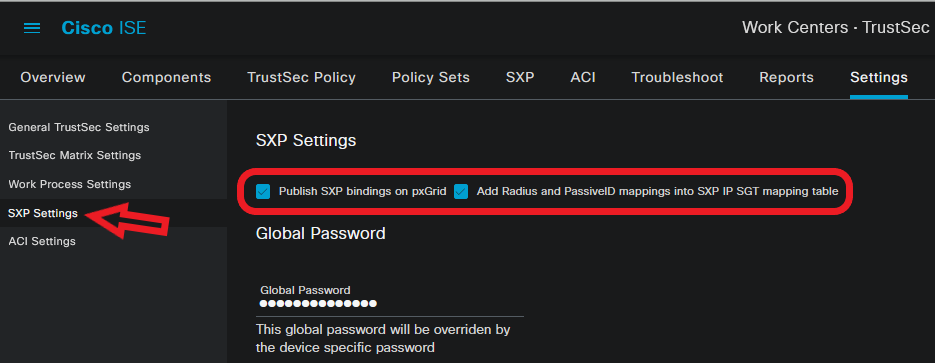 Configurações do SXP
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
Verificação do ISE
Depois que os eventos de login do usuário tiverem sido enviados ao ISE por um provedor, como o WMI ou o Agente AD DC (Controladores de Domínio do Ative Diretory), continue para verificar os logs ao vivo. Navegue até Operations > Radius > Live Logs.
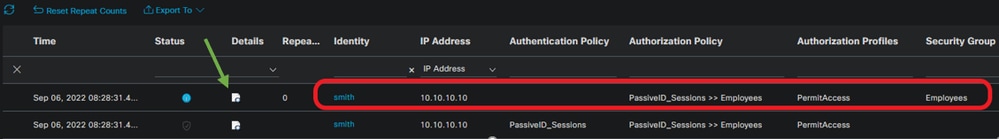 LiveLogs do Radius
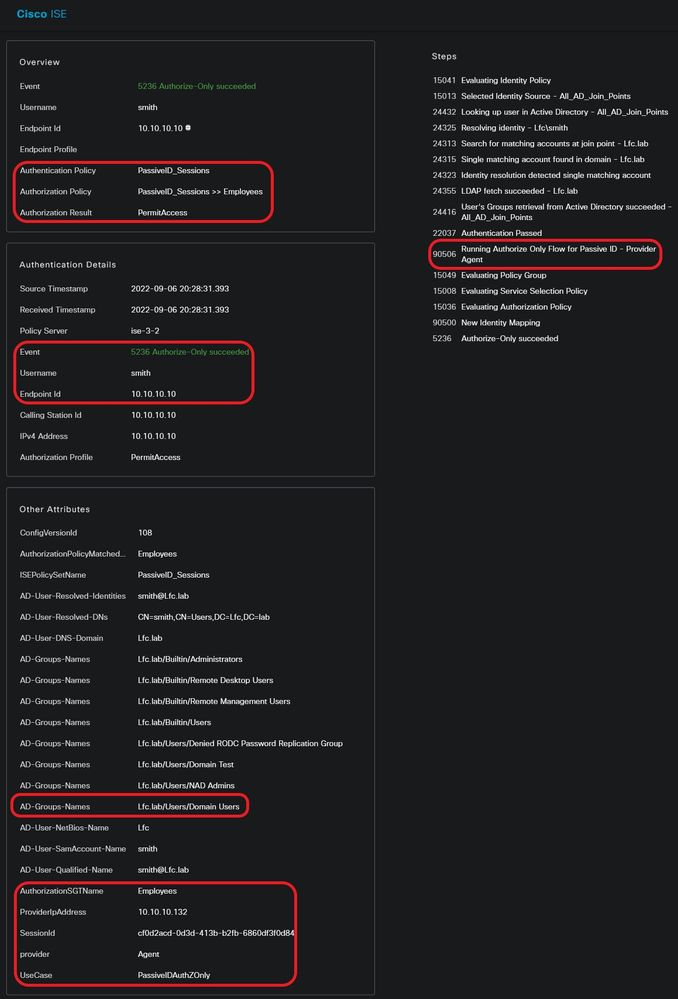
Clique no ícone da lupana coluna Detalhes para exibir um relatório detalhado de um usuário, neste exemplo, smith (Usuários do domínio), como mostrado aqui.
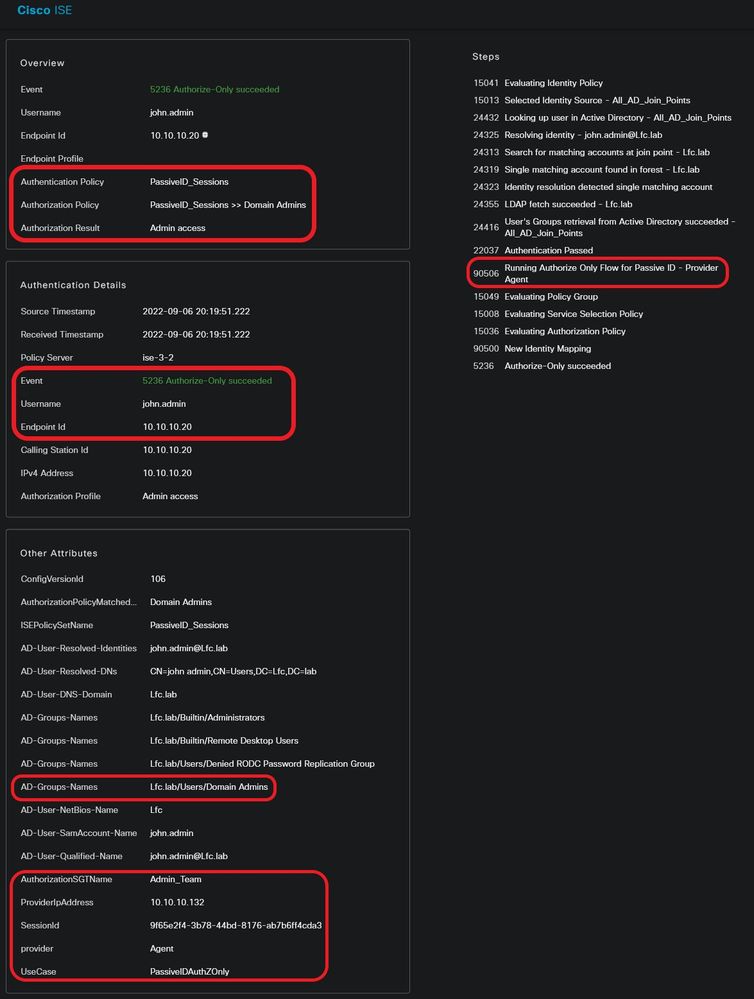
Um relatório detalhado para outro usuário (administradores do domínio). Como mostrado aqui, um SGT diferente é atribuído de acordo com a política de autorização configurada.
Verifique a tabela de mapeamento SGT/IP no ISE. Navegue até Work Centers > TrustSec > All SXP Mappings.
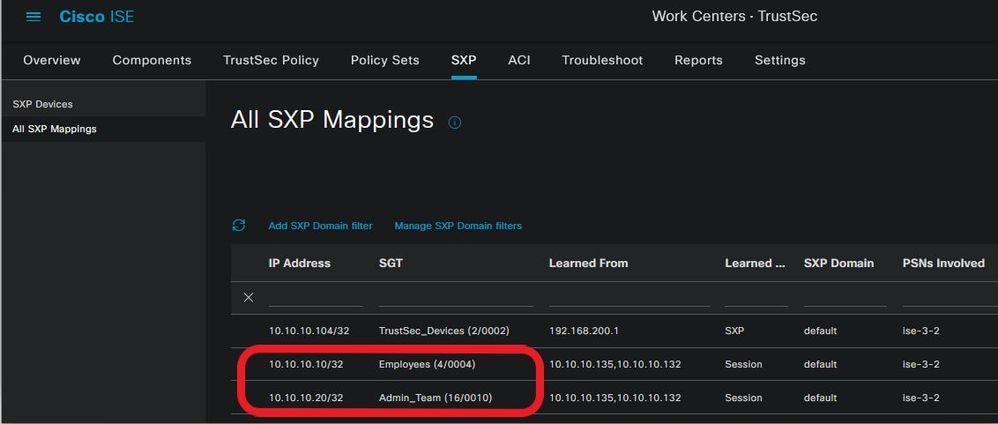 Tabela de mapeamentos do SXP
Verificação de assinante do PxGrid
Este snippet CLI verifica se o FMC aprendeu os mapeamentos IP-SGT para as sessões PassiveID mencionadas anteriormente do ISE.
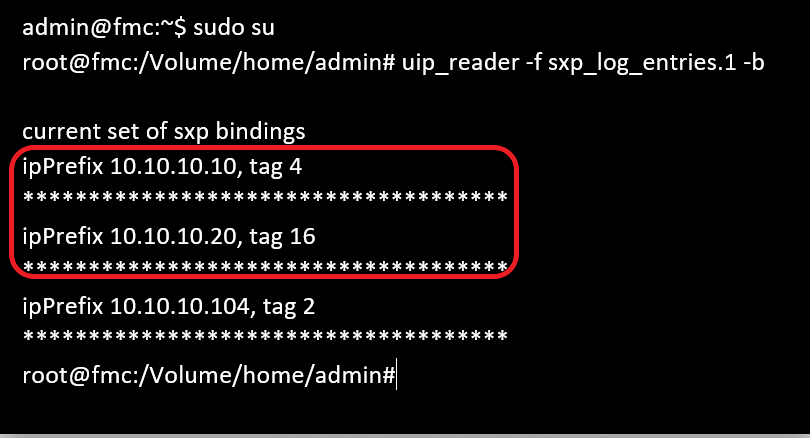 Verificação de FMC CLI
Verificação de mesmo nível TrustSec SXP
O switch aprendeu os mapeamentos de IP-SGT para sessões PassiveID do ISE, como visto neste trecho da CLI.
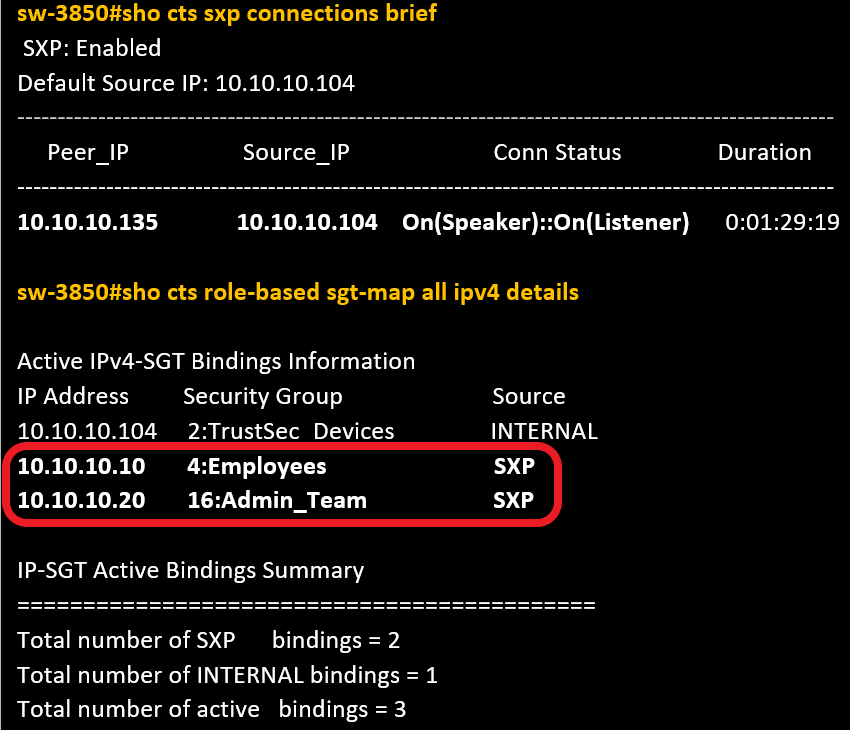 Verificação CLI do switch
Troubleshooting
Esta seção fornece informações que você pode usar para solucionar problemas desse fluxo.
Habilitar depurações no ISE
Navegue até Administration > System > Logging > Debug Log Configuration para definir os próximos componentes para o nível especificado.
| Nó |
Nome do componente |
Nível de log |
Nome do arquivo de log |
| IDpassiva |
passiveid |
Rastrear |
passiveid-*.log |
| PxGrid |
pxgrid |
Rastrear |
pxgrid-server.log |
| SXP |
sxp |
Debug |
sxp.log |
Registra trechos
1. O ISE recebe eventos de login do provedor:
Arquivo Passiveid-*.log:
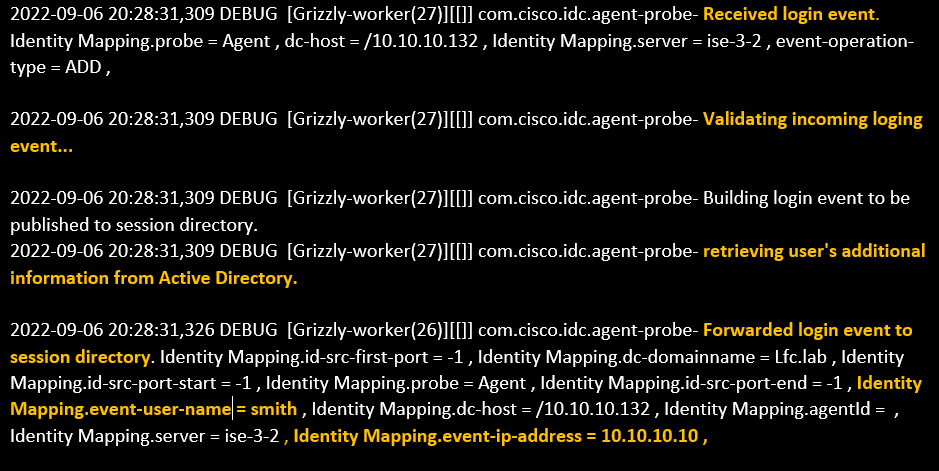 Arquivo Passiveid-*.log
2. O ISE atribui SGT de acordo com a política de autorização configurada e publica o mapeamento IP-SGT para usuários PassiveID para assinantes PxGrid e pares SXP:
arquivo sxp.log:
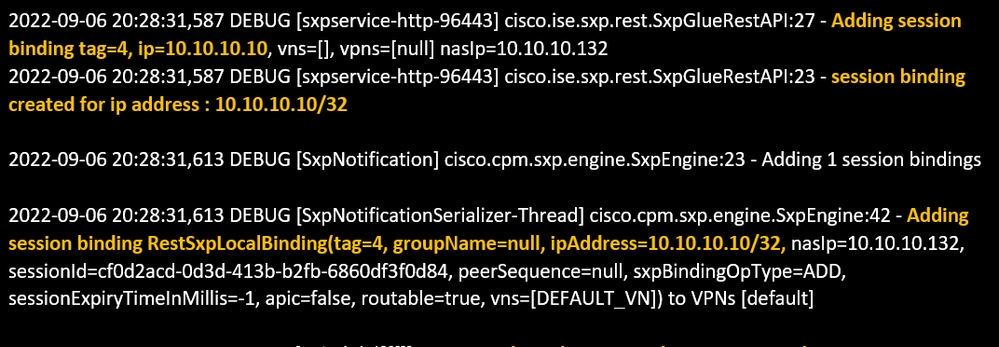 arquivo sxp.log
arquivo pxgrid-server.log:
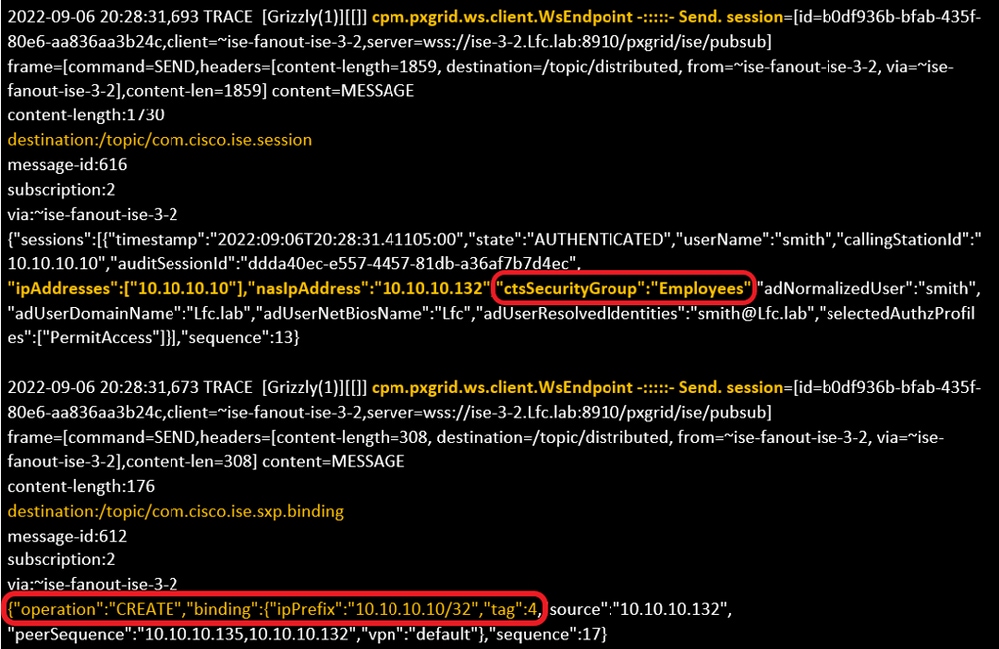 arquivo pxgrid-server.log
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
3.0 |
18-Sep-2026
|
Recertificação - Texto Alt, links de destino e formatação atualizados. |
2.0 |
15-Feb-2023
|
Versão inicial |
1.0 |
09-Feb-2023
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)