Solucionar Problemas de Coleta de Log de Depuração no Ponto de Extremidade Seguro para Dispositivos do Windows
Introdução
Este documento descreve como gerar um arquivo de pacote de depuração a partir do Cisco Secure Endpoint Connector no Windows.
Pré-requisitos
Requisitos
Conhecimento necessário: Conector de ponto de extremidade seguro da Cisco.
Componentes Utilizados
As informações neste documento se aplicam a:
- Microsoft Windows
- Cisco Secure Endpoint Connector para Windows:
- Versão 7.x.x e posterior (procedimento na Versão 7.5.5 e posterior)
- Versão 8.x.x e posterior (Cisco Secure Client; procedimento na versão 8.0.1 e posterior (Cisco Secure Client))
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
Para problemas de desempenho com o Cisco Secure Endpoint Connector no sistema operacional Microsoft Windows, entre em contato com o Cisco Technical Assistance Center (TAC). Um engenheiro de suporte técnico da Cisco analisa os registros disponíveis no arquivo do pacote de depuração para identificar a causa raiz.
Coletar arquivos de log de depuração no Cisco Secure Endpoint para Windows
Versão 7.5.5 e anterior
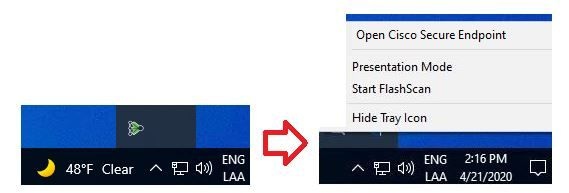
Etapa 1. Clique no ícone da bandeja do Cisco Secure Endpoint na barra de tarefas e clique em Abrir o Cisco Secure Endpoint, como mostrado na imagem.
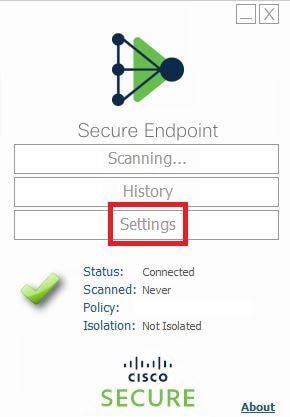
Etapa 2. Clique em Configurações no Conector de Ponto Final Seguro, conforme mostrado na imagem.
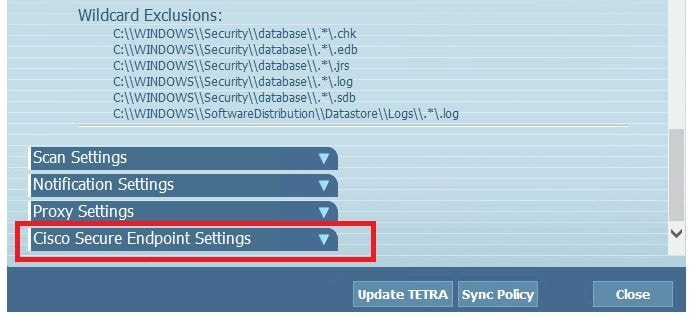
Etapa 3. Selecione Settings > Cisco Secure Endpoint Connector Settings, como mostrado na imagem.
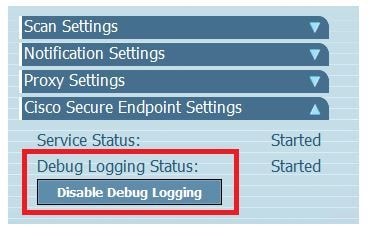
Etapa 4. Clique em Enable Debug Logging, conforme mostrado na imagem.
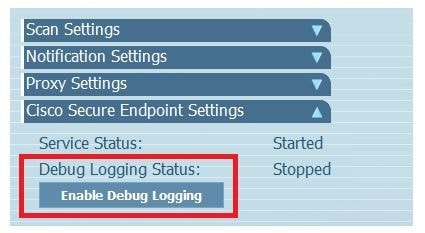
Etapa 5. O nome do botão é alterado para Disable Debug Logging. O modo de depuração agora está ativado, como mostrado na imagem.
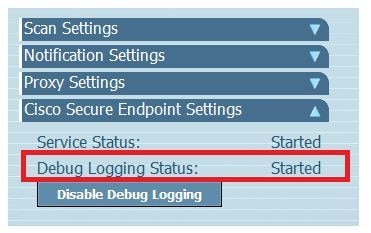
Etapa 6. Recrie o problema e deixe o dispositivo funcionar por pelo menos 30 minutos.
Etapa 7. Após 30 minutos, abra o Windows Search e digite Support Diagnostic Tool. Execute a ferramenta com privilégios de Administrador, como mostrado na imagem.
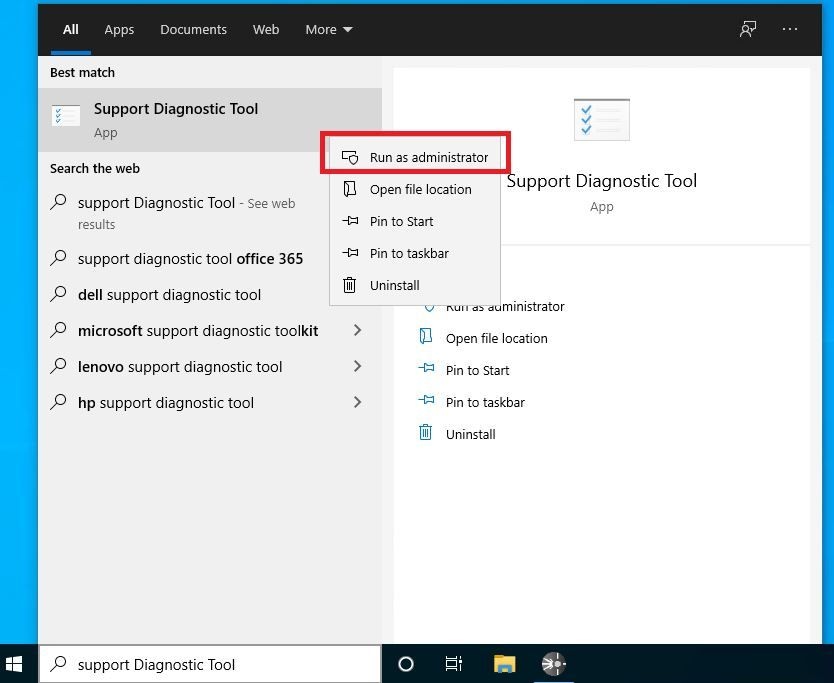
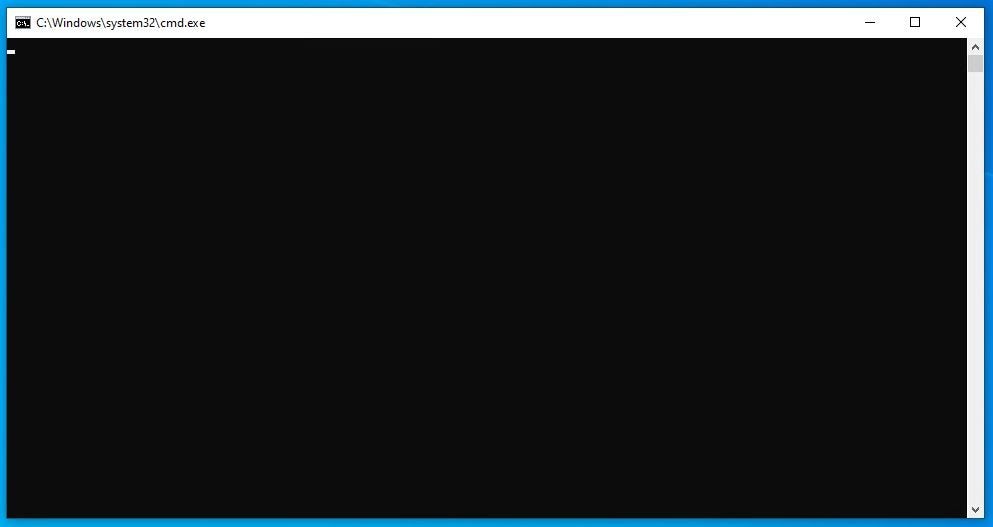
Etapa 8. Uma tela preta temporária do Windows é exibida, como mostrado na imagem.
Etapa 9. Depois de alguns minutos, o arquivo do pacote de depuração aparece na área de trabalho, como mostrado na imagem.
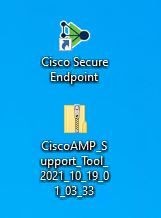
Etapa 10. Depois que o arquivo do pacote de depuração for gerado, o modo de depuração poderá ser desativado. Selecione o botão Disable Debug Logging, como mostrado na imagem.
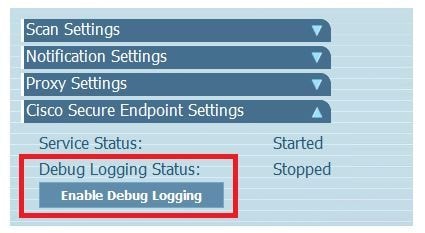
Etapa 11. O nome do botão é alterado para Enable Debug Logging, como mostrado na imagem.
Etapa 12. Depois que o arquivo do pacote de depuração for coletado, carregue-o em My Case in Cloud Apps.
Versão 8.0.1 e posterior (Cisco Secure Client)
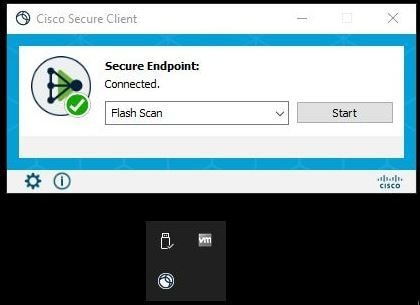
Etapa 1. Clique no ícone da bandeja do Cisco Secure Endpoint na barra de tarefas, conforme mostrado na imagem.
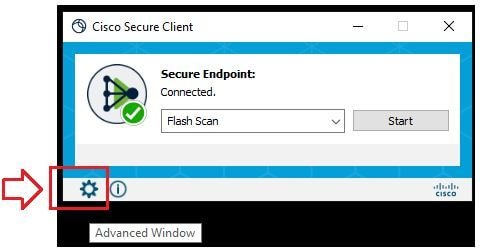
Etapa 2. Clique em Advanced Window no menu do ícone da bandeja no Secure Endpoint Connector, conforme mostrado na imagem.
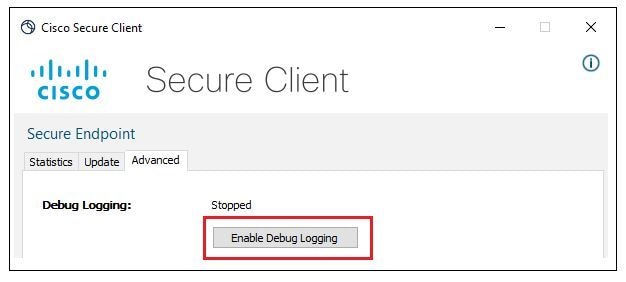
Etapa 3. Clique na guia Advanced e, em seguida, clique em Enable Debug Logging, como mostrado na imagem.
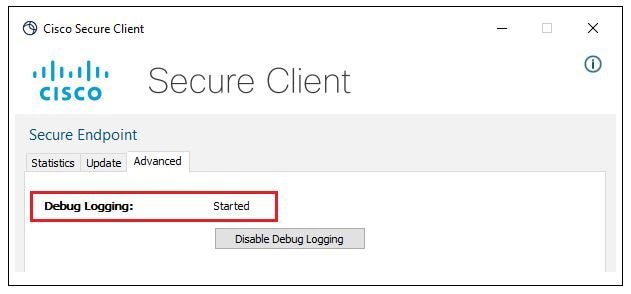
Etapa 4. O nome do botão de log de depuração muda para Iniciado. O modo de depuração agora está ativado, como mostrado na imagem.
Etapa 5. Recrie o problema e deixe o dispositivo funcionar por pelo menos 30 minutos.
Etapa 6. Abra o Windows Search e digite Support Diagnostic Tool.
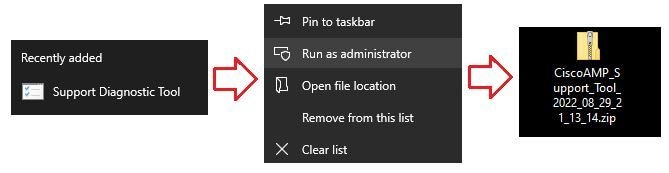
Etapa 7. Clique em Support Diagnostic Tool e execute-a com privilégios de Administrador.
Etapa 8. Após alguns minutos, confirme se o arquivo Debug Bundle aparece na área de trabalho, como mostrado na imagem.
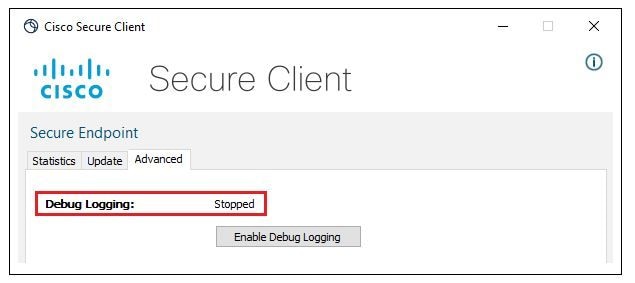
Etapa 9. Depois que o arquivo do pacote de depuração for gerado, o modo de depuração poderá ser desativado. Clique em Disable Debug Logging.
Etapa 10. Depois que o arquivo do pacote de depuração for coletado, carregue-o em My Case in Cloud Apps.
Conteúdo relacionado
- Notas de versão do Cisco Secure Endpoint Connector
- Documentação do Cisco Secure Endpoint
- My Case in Cloud Apps (carregar arquivos em uma solicitação de serviço do TAC)
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
6.0 |
22-May-2024
|
Atualizado o link do Gerente de caso de suporte, a equipe ATS percebeu que o link não estava funcionando. |
5.0 |
12-Apr-2024
|
Otimização de mecanismo de pesquisa, texto alternativo e formatação atualizados. |
4.0 |
31-Aug-2022
|
Atualizando requisitos de versão do conector. |
2.0 |
12-Nov-2021
|
Adicionar nova marca |
1.0 |
23-Sep-2020
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)