Configurar a criptografia ASR1000 sobre unicast OTV

Opções de download
Linguagem imparcial
O conjunto de documentação deste produto faz o possível para usar uma linguagem imparcial. Para os fins deste conjunto de documentação, a imparcialidade é definida como uma linguagem que não implica em discriminação baseada em idade, deficiência, gênero, identidade racial, identidade étnica, orientação sexual, status socioeconômico e interseccionalidade. Pode haver exceções na documentação devido à linguagem codificada nas interfaces de usuário do software do produto, linguagem usada com base na documentação de RFP ou linguagem usada por um produto de terceiros referenciado. Saiba mais sobre como a Cisco está usando a linguagem inclusiva.
Sobre esta tradução
A Cisco traduziu este documento com a ajuda de tecnologias de tradução automática e humana para oferecer conteúdo de suporte aos seus usuários no seu próprio idioma, independentemente da localização. Observe que mesmo a melhor tradução automática não será tão precisa quanto as realizadas por um tradutor profissional. A Cisco Systems, Inc. não se responsabiliza pela precisão destas traduções e recomenda que o documento original em inglês (link fornecido) seja sempre consultado.
Contents
Introdução
Este documento descreve o conjunto básico de configurações que são usadas para ativar o Overlay Transport Virtualization (OTV) com criptografia IPSec. A criptografia sobre OTV não requer configurações adicionais da extremidade OTV. Você só precisa entender como OTV e IPSEC coexistem.
Para adicionar criptografia sobre OTV, você precisa adicionar um cabeçalho ESP (Encapsulating Security Payload) sobre a PDU de OTV. Você pode obter a criptografia nos dispositivos de borda (ED) ASR1000 de duas maneiras: i) IPSec ii) GETVPN.
Pré-requisitos
Requisitos
Não existem requisitos específicos para este documento.
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- Roteadores ASR1000 para dispositivos de borda (ED)
- Principal (nuvem do ISP)
- Switches Catalyst 2960 como o switch de acesso em qualquer local
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Informações de Apoio
A funcionalidade e as configurações básicas do OTV são consideradas conhecidas pelos usuários deste documento.
Você também pode seguir estes documentos para o mesmo:
Configurar
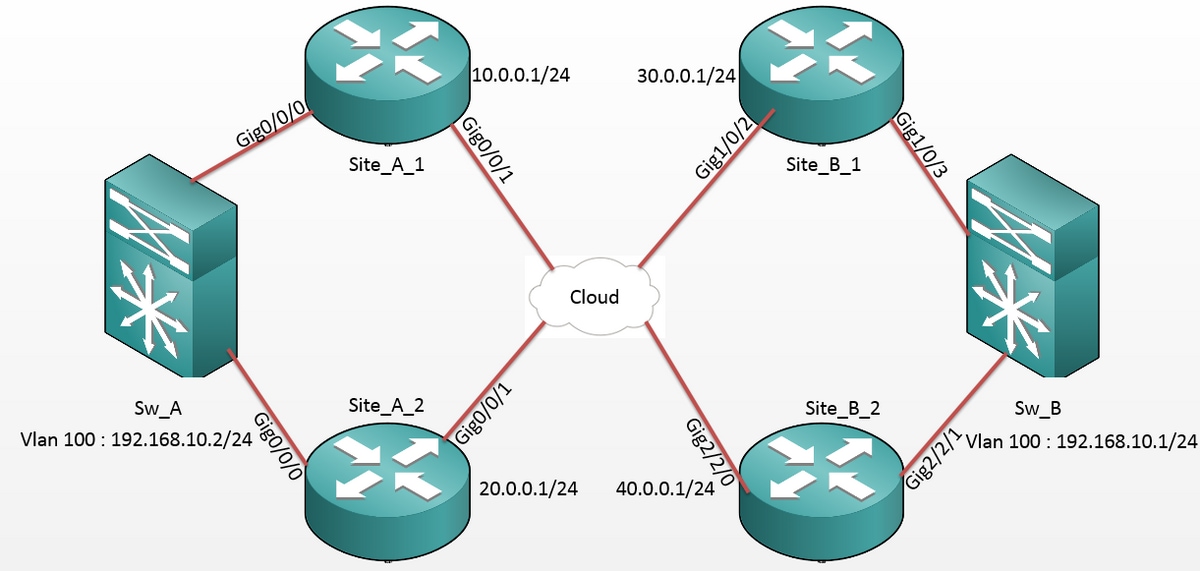
Diagrama de Rede
Configurações
Local A: Configurações ED:
Site_A_1#show run |
Site_A_2#show run |
Local B: Configurações ED:
Site_B_1#sh run |
Site_B_2#sh run |
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
- Verifique se o endereço MAC do host da VLAN interna (neste caso, o SVI no switch do Catalyst 2960) foi aprendido nas tabelas de rotas OTV.
- Verifique se os cripto encapsulamentos e decap são executados para o tráfego de Sobreposição (tráfego OTV).
Quando o OTV for ativado depois que você configurar o mapa de criptografia na interface de junção, verifique o encaminhador ativo para as VLANs locais (nesse caso, VLAN 100 e 101). Isso mostra que Site_A_1 e Site_B_2 são os encaminhadores ativos para as VLANs pares, já que você testará a criptografia de tráfego para pings iniciados da VLAN 100 no Site A para a VLAN 100 no Site B:
Site_A_1#show otv vlan

Key:  SI - Service Instance, NA - Non AED, NFC - Not Forward Capable.

Overlay 99 VLAN Configuration Information

 Inst VLAN BD   Auth ED              State                Site If(s)

 0    100  100  *Site_A_1            active              Gi0/0/0:SI100

 0    101  101   Site_A_2            inactive(NA)        Gi0/0/0:SI101

 0    200  200  *Site_A_1            active              Gi0/0/0:SI200

 0    201  201   Site_A_2            inactive(NA)        Gi0/0/0:SI201

 Total VLAN(s): 4
Site_B_2#show otv vlan

Key:  SI - Service Instance, NA - Non AED, NFC - Not Forward Capable.


Overlay 99 VLAN Configuration Information

 Inst VLAN BD   Auth ED              State                Site If(s)

0    100  100  *Site_B_2            active              Gi2/2/1:SI100

 0    101  101   Site_B_1            inactive(NA)        Gi2/2/1:SI101

 0    200  200  *Site_B_2            active              Gi2/2/1:SI200

 0    201  201   Site_B_1            inactive(NA)        Gi2/2/1:SI201

 Total VLAN(s): 4
Para verificar se os pacotes realmente são encapsulados e desencapsulados em qualquer ED, você deve verificar se a sessão IPSec está ativa e os valores do contador nas sessões de criptografia para confirmar se os pacotes estão realmente sendo criptografados e descriptografados. Para verificar se a sessão de IPSec está ativa, já que ela se torna ativa somente se algum tráfego passar, verifique a saída de show crypto isakmp sa. Aqui, apenas as saídas para os encaminhadores ativos são verificadas, mas isso deve mostrar o status ativo em todos os EDs para que OTV sobre criptografia funcione.
Site_A_1#show crypto isakmp sa

IPv4 Crypto ISAKMP SA

dst             src             state          conn-id status

10.0.0.1        30.0.0.1        QM_IDLE           1008 ACTIVE

10.0.0.1        40.0.0.1        QM_IDLE           1007 ACTIVE

Site_B_2#sh crypto isakmp sa

IPv4 Crypto ISAKMP SA

dst             src             state          conn-id status

20.0.0.1        40.0.0.1        QM_IDLE           1007 ACTIVE

10.0.0.1        40.0.0.1        QM_IDLE           1006 ACTIVE
Agora, para confirmar se os pacotes são criptografados e descriptografados, você primeiro precisa saber o que esperar nas saídas de show crypto session detail. Assim, quando você inicia o pacote de eco ICMP do switch Sw_A em direção ao Sw_B, isso é esperado:
- Enquanto o eco ICMP sai do ED Site_A_1, que é o encaminhador ativo da VLAN 100, ele terá que encapsular o payload OTV (Eco ICMP + MPLS + GRE)
- Assim que o eco ICMP atingir o ED Site_B_2, que é o encaminhador ativo da VLAN 100, ele terá que desencapsular o payload OTV (Eco ICMP + MPLS + GRE)
- Agora, quando o Site_B_2 ED receber a Resposta de Eco ICMP do Sw_B, ele terá que encapsular novamente o payload OTV (Eco ICMP + MPLS + GRE)
- E quando a Resposta de Eco ICMP atingir o Site_A_1 ED, eu teria que desencapsular novamente a carga útil de OTV (Eco ICMP + MPLS + GRE)
Após os pings bem-sucedidos de Sw_A para Sw_B, espere ver um incremento de 5 contadores na seção "enc" e "dec" da saída show crypto session detail em ambos os EDs do encaminhador ativo.
Agora, verifique o mesmo do ED:
Site_A_1(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 0 drop 0 life (KB/Sec) 4608000/3345

        Outbound: #pkts enc'ed 10 drop 0 life (KB/Sec) 4607998/3291 <<<< 10 counter before ping
Site_A_1(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 0 drop 0 life (KB/Sec) 4608000/3343

        Inbound:  #pkts dec'ed 18 drop 0 life (KB/Sec) 4607997/3289 <<<< 18 counter before ping
Site_B_2(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 18 drop 0 life (KB/Sec) 4607997/3295 <<<< 18 counter before ping

        Outbound: #pkts enc'ed 9 drop 0 life (KB/Sec) 4607999/3295
Site_B_2(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 10 drop 0 life (KB/Sec) 4607998/3293 <<<< 10 counter before ping

        Inbound:  #pkts dec'ed 1 drop 0 life (KB/Sec) 4607999/3293
Sw_A(config)#do ping 192.168.10.1 source vlan 100


Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 192.168.10.1, timeout is 2 seconds:

Packet sent with a source address of 192.168.10.2

!!!!!

Success rate is 100 percent (5/5), round-trip min/avg/max = 1/3/10 ms

Sw_A(config)#
Site_A_1(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 0 drop 0 life (KB/Sec) 4608000/3339

        Outbound: #pkts enc'ed 15 drop 0 life (KB/Sec) 4607997/3284 <<<< 15 counter after ping (After ICMP Echo)
Site_A_1(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 0 drop 0 life (KB/Sec) 4608000/3338

        Inbound:  #pkts dec'ed 23 drop 0 life (KB/Sec) 4607997/3283 <<<< 23 counter after ping (After ICMP Echo Reply)
Site_B_2(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 23 drop 0 life (KB/Sec) 4607997/3282 <<<< 23 counter after ping (After ICMP Echo Reply)

        Outbound: #pkts enc'ed 9 drop 0 life (KB/Sec) 4607999/3282
Site_B_2(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 15 drop 0 life (KB/Sec) 4607997/3281 <<<< 15 counter after ping (After ICMP Echo)

        Inbound:  #pkts dec'ed 1 drop 0 life (KB/Sec) 4607999/3281
Este guia de configuração é capaz de transmitir os detalhes de configuração necessários com o uso de IPSec para a instalação dual homed de núcleo unicast.
Troubleshooting
Atualmente, não existem informações disponíveis específicas sobre Troubleshooting para esta configuração.
Colaborado por engenheiros da Cisco
- Vipin VargheseEngenheiro do Cisco TAC
 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)