A Instância de Splunk não tem um botão "LOGOUT".
Aplicabilidade
Nuvem SpunkDescrição
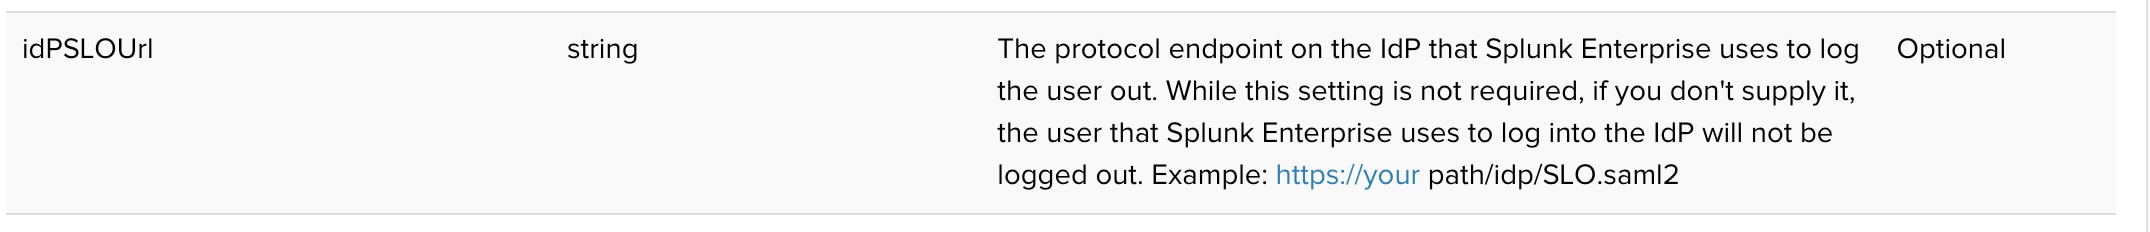
O link de logout é desativado por padrão ao usar SAML. Ele é controlado pela configuração idpSLOUrl em authentication.conf.
A definição dessa configuração está documentada em Configurar SAML SSO usando arquivos de configuração no Splunk Enterprise
Note: Este documento está disponível somente para o Splunk Enterprise. No entanto, a configuração também se aplica ao Splunk Cloud.
Investigação
Este valor pode ser verificado usando a interface do usuário navegando pela configuração SAML na Web de Splunk.
- Configurações> Métodos de autenticação
- clique no link SAML_settings
- clique no botão Configuração de SAML
- Visualizar valor em "URL de logoff único (SLO)"
O valor também pode ser verificado através do exame de linha de comando do arquivo authentication.conf e procurando a configuração idpSLOUrl. (O caminho desses resultados foi definido para o exemplo usado na documentação )
splunk@sh-node:~$ splunk btool authentication list --debug | grep idpSLOUrl
/opt/splunk/etc/system/local/authentication.conf            idpSLOUrl = https://yourpath/idp/SSO.saml2
Configure o SSO básico usando SAML com o authentication.conf_file
Resolução
Quando a URL "Single Log Out (SLO)" ( idpSLOUrl in authentication.conf ) não é especificada, o botão de logout ficará indisponível, como visto em uma configuração de sso típica.
Para habilitar o link de logoff, uma entrada deve ser feita no campo URL do SLO (Logout único) na configuração SAML.
- Configurações> Métodos de autenticação
- clique no link SAML_settings
- clique no botão Configuração de SAML
- Defina o valor em "URL de logoff único (SLO)" para ser o protocolo/fluxo de trabalho de logoff do IdP. (Esse valor é frequentemente muito semelhante ao "URL de Logon Único (SSO)" , é muito improvável que esses dois valores correspondam exatamente.)
Observação importante: para permitir que os usuários façam logoff do IdP e do Splunk, esse valor deve ser definido como o protocolo/fluxo de trabalho de logoff do IdP ou o usuário não será desconectado do IdP ou do Splunk. Se o protocolo de logout/URL do fluxo de trabalho do Idp não for usado, o link de logout será exibido, mas quando for pressionado, o usuário NÃO será desconectado do IdP ou do Splunk.
Links relacionados
Configurar o SSO básico usando SAML com o arquivo authentication.conf
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
28-Sep-2026
|
Versão inicial |
 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)