Configurar a configuração por dispositivo para o Catalyst 9800 WLC no Catalyst Center
Contents
Introdução
Este documento descreve como usar a Configuração por Dispositivo no Catalyst Center para gerenciar um Catalyst 9800 Wireless LAN Controller existente.
Pré-requisitos
Requisitos
A Cisco recomenda que você tenha conhecimento destes tópicos:
- Modelo de configuração do Catalyst 9800 (perfis de LAN sem fio (WLAN), perfis de política e tags de política, site e radiofrequência (RF))
- Inventário do Cisco Catalyst Center, hierarquia de sites e provisionamento de dispositivos
Antes de começar, verifique se:
- O Catalyst Center executa a Versão 2.3.7.9 ou posterior.
- O Catalyst 9800 executa o Cisco IOS XE versão 17.12 ou posterior.
- O Catalyst 9800 está no inventário do Catalyst Center (adicionado por meio do Discovery, manualmente, por importação de arquivo de valores separados por vírgula (CSV) ou com a Prime Data Migration Tool) e seu status é Gerenciado.
- O Network Configuration Protocol (NETCONF) está ativado no Catalyst 9800 (netconf-yang, porta TCP 830) e as credenciais do NETCONF estão configuradas no Catalyst Center.
- A hierarquia do site existe.
- O controlador não foi provisionado com provisionamento baseado em intenção (perfil de rede). Se tiver, a Configuração por dispositivo será aberta no modo somente leitura.
Componentes Utilizados
As informações neste documento são baseadas nestas versões de software e hardware:
- Cisco Catalyst Center versão 3.2.3
- Controlador sem fio Cisco Catalyst 9800-CL, Cisco IOS XE versão 17.18.4a
- Pontos de acesso Cisco no modo local 9178I
As informações neste documento foram criadas a partir de dispositivos em um ambiente de laboratório específico. Todos os dispositivos utilizados neste documento foram iniciados com uma configuração (padrão) inicial. Se a rede estiver ativa, certifique-se de que você entenda o impacto potencial de qualquer comando.
Produtos Relacionados
Este documento também pode ser usado com as seguintes versões de hardware e software:
- Cisco Catalyst Center versão 3.1.x. Os recursos de configuração são agrupados em diferentes nomes de menu, conforme descrito em Áreas configuráveis.
- Controladores de LAN sem fio Catalyst 9800 Series que executam o Cisco IOS XE versão 17.12 ou posterior
Informações de Apoio
Tradicionalmente, o Catalyst Center gerencia controladores sem fio com provisionamento baseado em intenção: você define o projeto sem fio no nível do local (identificadores de conjunto de serviços (SSIDs), perfis de rede, perfis de RF e configurações de modelo) e o Catalyst Center gera e envia a configuração do controlador. Para controladores que já executam uma configuração de produção, essa abordagem exige que a configuração seja recriada ou aprendida no projeto.
No Catalyst Center versão 2.3.7.9, o fluxo de trabalho Aprender configuração do dispositivo foi preterido e a configuração por dispositivo para as controladoras Wireless LAN (WLCs) da série Catalyst 9800 foi introduzida. A configuração por dispositivo permite criar, editar, clonar e excluir objetos de configuração em um único controlador diretamente do Catalyst Center, de forma semelhante à interface da Web do controlador. Com ele, o Cisco Catalyst Center pode gerenciar um controlador existente (de campo aberto) sem mover sua configuração para perfis de rede baseados em intenção. O recurso é desativado por padrão e é ativado por controlador.
Configuração por dispositivo versus provisionamento baseado em intenção
| Configuração por dispositivo |
Provisionamento baseado em intenção |
|
| Origem da configuração |
Os objetos que existem no controlador |
Projeto no nível do local (perfis de rede, configurações de rede, configurações de modelo) |
| Melhor ajuste |
Controladores Brownfield, configurações específicas do controlador |
Implantações iniciantes, designs padronizados em vários locais |
| É necessário reprojetar |
No |
Sim, para controladores existentes |
| Acesso definido por software (acesso SD) sem fio |
Not Supported |
Supported |
| Coexistência no mesmo controlador |
Não suportado. Um controlador provisionado com provisionamento baseado em intenção mostra a configuração por dispositivo no modo somente leitura |
- |
Áreas configuráveis
Na versão 3.2.3, a guia Configuração da janela de detalhes do dispositivo agrupa os recursos da controladora como mostrado nesta tabela. Os nomes dos menus são mostrados como aparecem na GUI. As opções disponíveis dependem da versão do Cisco IOS XE que é executada no controlador.
| Menu |
Recursos |
| SSID |
Perfis de WLAN, Perfis de política, Perfis de LAN remota, Políticas de LAN remota, Marcas de política, Perfis 802.11be |
| RF |
Perfis de RF, Perfis de rádio, Marcas de RF, Perfis BSSID múltiplos, Perfil de rede URWB, Padrões de RF |
| AP |
Perfis de junção AP, Malha, Perfis de energia, Perfis Flex, Marcas de site, Perfis de calendário |
| Mapeamento de marcas |
Priming de AP, mapeamento de tag (prioridade de tag, estático, baseado em local e mapeamento baseado em regras) |
| Security |
AAA, Política AAA, ACL, EAP, Filtros de URL, Usuário convidado, Web Auth, TrustSec, WPP, LSC, Política de certificado AP |
| Rede sem fio global |
CleanAir, alta taxa de transferência, parâmetros de mídia, ATF, parâmetros de rede, parâmetros globais, RRM, avançado, mDNS, multicast, local, país, configurações de integração do Cisco DNA, política de AP, geolocalização sem fio |
| Services |
Política local, QoS, AVC, EoGRE, fluxo de mídia, LAN de convidado, clientes excluídos |
| Camada 2 |
VLAN, interfaces, protocolos de descoberta |
| Configurações de rede |
DNS, Pools DHCP, HTTP/HTTPS, SNMP, NTP |
| Camada 3 |
Roteamento |
| Administração |
Dispositivo, Administração de usuário, Configuração de atualização de AP |
| Mobilidade |
Mobilidade |

Note: Os menus foram reorganizados na versão 3.2.2. Nas versões 2.3.7.x e 3.1.x, os mesmos recursos são agrupados em WLAN, RF, AP Join, Flex Profiles, Tags, Security, Global Radio, Global Wireless, Other, Layer 2, Network Settings, Layer 3 e Administration.
Histórico de recursos
| versão do Catalyst Center |
alteram |
| 2.3.7.9 |
Introdução à configuração por dispositivo. Aprender Configuração de Dispositivo preterido. |
| 2.3.7.11 |
Aprimoramentos do 802.11be para o Cisco IOS XE 17.18.1 |
| 3.1.3 |
Parâmetros adicionais. A opção Configurar pontos de acesso adiciona a marca de LAN virtual (VLAN), o Sistema de Nomes de Domínio (DNS), a porta de LAN e a cor do conjunto de serviços básicos (BSS). Clonar perfis entre controladores. Primerização de AP. Catalyst 9800-CL no Microsoft Azure. |
| 3.2.2 |
Reorganização de menu. Cisco TrustSec (CTS) sobre HTTPS, SGT Exchange Protocol (SXP) sobre IPv6, MACsec. Suporte para Cisco IOS XE 17.18.2 e 26.1.1. Avisos para opções não seguras, como o Lightweight Extensible Authentication Protocol (LEAP). |
Restrições
- A configuração por dispositivo e o provisionamento baseado em intenção não podem ser usados juntos no mesmo controlador.
- Não há suporte para acesso SD sem fio (malha).
- O AI-Enhanced Radio Resource Management (RRM) é suportado apenas com a opção Habilitar sem provisionamento de dispositivo e é suportado apenas no caso de uso de garantia.
- As rotas estáticas de Camada 3 são suportadas sem roteamento e encaminhamento virtual (VRF).
- Em implantações de IPv6, a configuração por dispositivo continua a suportar configurações de IPv4 (versão 3.2.3).
- Depois que a configuração por dispositivo é ativada em um controlador, ela não pode ser desativada. Os objetos de configuração criados com ele podem ser editados ou excluídos a qualquer momento.
Configurar
Diagrama de Rede
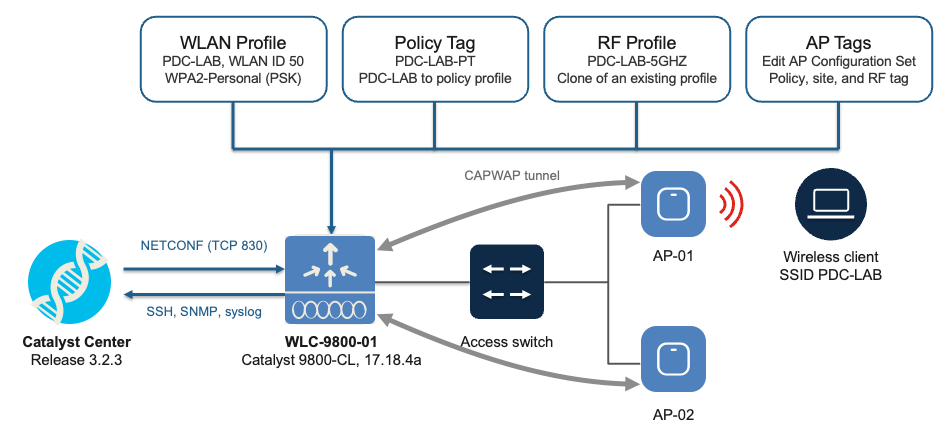
Esta imagem mostra a topologia usada neste exemplo. O Catalyst Center gerencia o controlador com NETCONF e os access points se unem ao controlador com Control and Provisioning of Wireless Access Points (CAPWAP).
Configurações
Neste exemplo, o controlador já executa WLANs, tags e perfis, como em uma implantação em campo aberto. A configuração por dispositivo é usada para adicionar uma WLAN, visualizá-la e implantá-la, mapeá-la para um perfil de política em uma tag de política, clonar um perfil de RF e atribuir tags aos APs. Todas as alterações na configuração por dispositivo usam o mesmo fluxo de revisão e provisionamento, visualização e implantação, mostrado em detalhes na etapa 5.
Etapa 1. Preparar o Catalyst 9800 para o Catalyst Center
O Catalyst Center usa o NETCONF para ler e gravar a configuração do controlador. Certifique-se de que o NETCONF esteja habilitado na controladora:
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
Note: O NETCONF requer aaa new-model e um usuário de nível de privilégio 15 que é autorizado pelas listas de método de autenticação, autorização e contabilização (AAA) em uso. Em um controlador de produção, não altere as listas de métodos AAA existentes sem revisão, pois isso pode afetar o acesso do administrador.
Verifique se os processos NETCONF são executados:
WLC# show platform software yang-management process
confd: Executando
nesd: Executando
syncfd: Executando
ncsshd : Executando
dmiauthd: Executando
nginx : Executando
ndbmand: Executando
pubd: Executando
gnmib: Não está em execução
Etapa 2. Atribuir o controlador a um local e ressincronizar
- Navegue até Provisionar > Inventário.
- Selecione o controlador e escolha Actions > Provision > Assign Device to Site. Selecione o edifício ao qual o controlador serve e clique em Atribuir e aguarde até que o controlador mostre Gerenciado e Acessível.
- Clique no nome do controlador para abrir a janela de detalhes do dispositivo e selecione View Device Details.
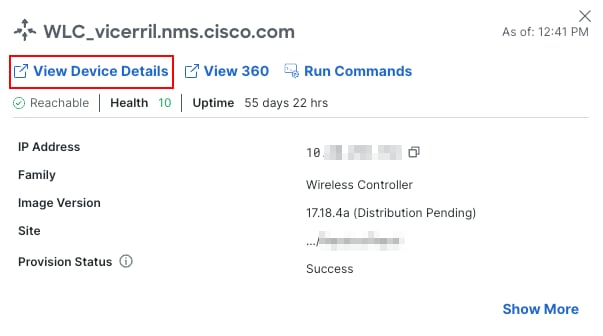
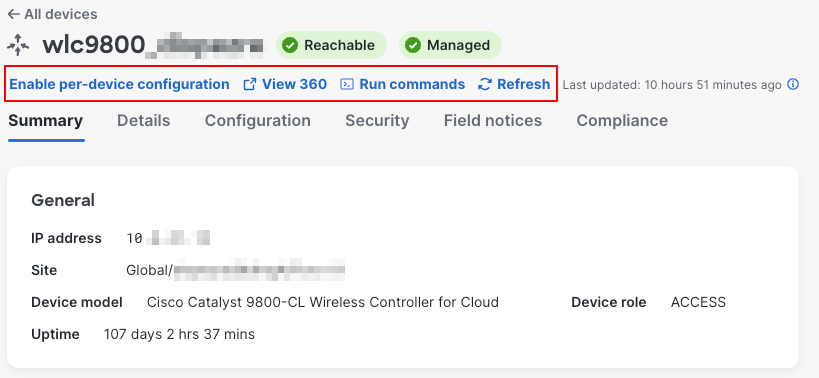
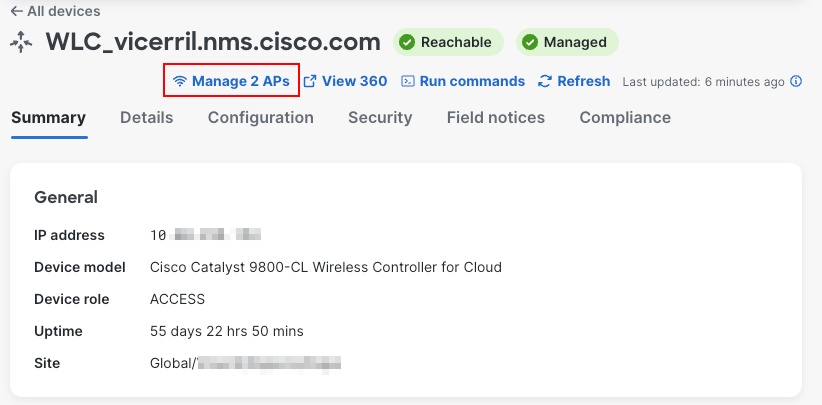
- A página de detalhes do dispositivo é aberta e o menu mostra o status da controladora e as opções Enable per-device configuration, View 360, Run commands e Refresh.
Etapa 3. Ativar a configuração por dispositivo
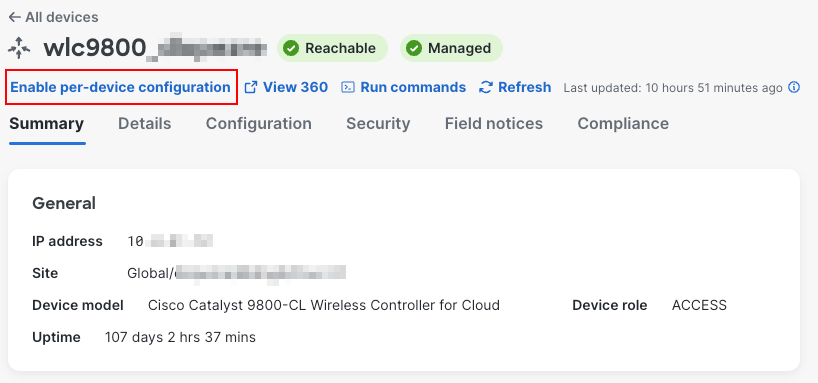
- Ative a configuração por dispositivo para o controlador e confirme
- Ressincronize o controlador (Ações > Inventário > Ressincronizar dispositivo) para que o Catalyst Center leia a configuração atual.
- Uma nova opção nos detalhes do dispositivo mostra o número de APs gerenciados e registrados por essa WLC
- Na janela de detalhes do dispositivo do controlador, clique na guia Configuração.
Após a ressincronização, a guia Configuração mostra o rótulo Configuração por dispositivo e lista os objetos existentes do controlador. O menu à esquerda agrupa os recursos (SSID, RF, AP, Tag Mapping, Security, Global Wireless, Services, Layer 2, Network Settings, Layer 3, Administration, and Mobility), e cada tabela oferece Add e Clone de outra WLC.
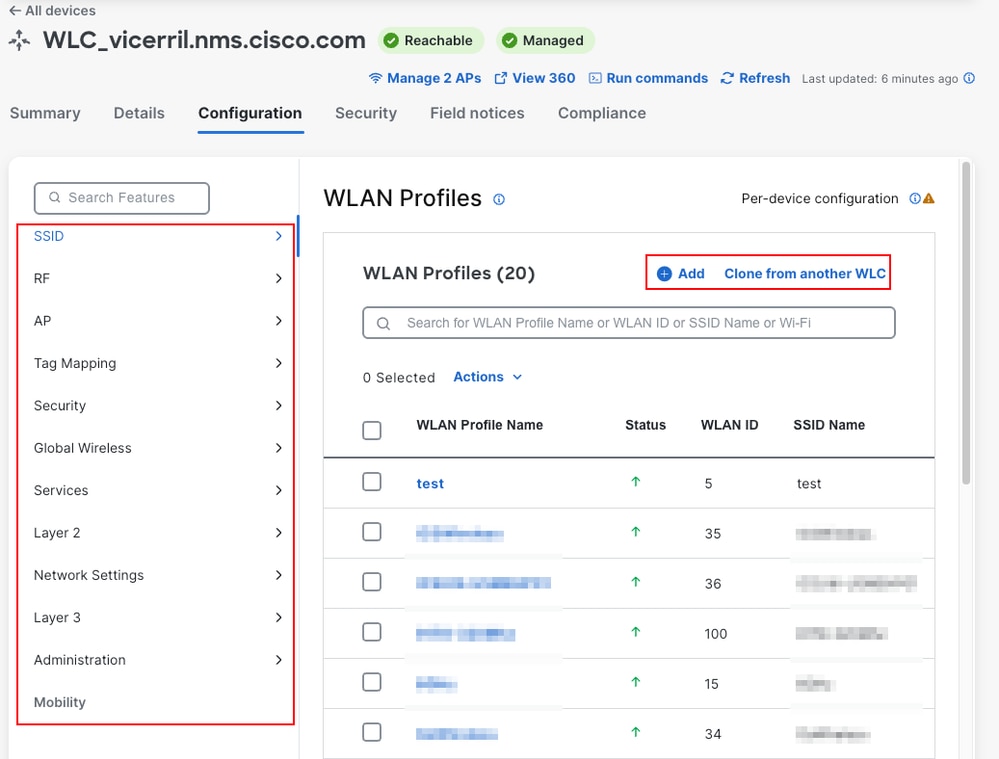
O ícone de informações ao lado do rótulo exibe: A configuração por dispositivo permite que as alterações sejam feitas editando a configuração diretamente nesta página.
Note: A configuração por dispositivo não pode ser desativada depois de ser ativada.
Etapa 4. Criar um perfil de WLAN
- Na guia Configuration, escolha SSID > WLAN Profiles e clique em Add.
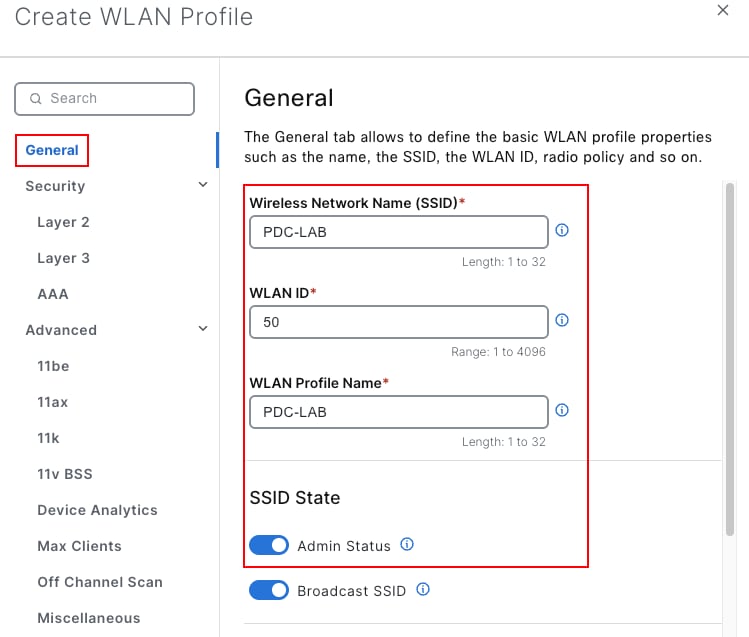
- Em Geral, configure:
- Nome da rede sem fio (SSID): PDC-LAB
- ID DA WLAN: 50 (intervalo de 1 a 4096; use um ID que não esteja em uso no controlador)
- Nome do perfil da WLAN: PDC-LAB
- Estado do SSID: Status do administrador habilitado
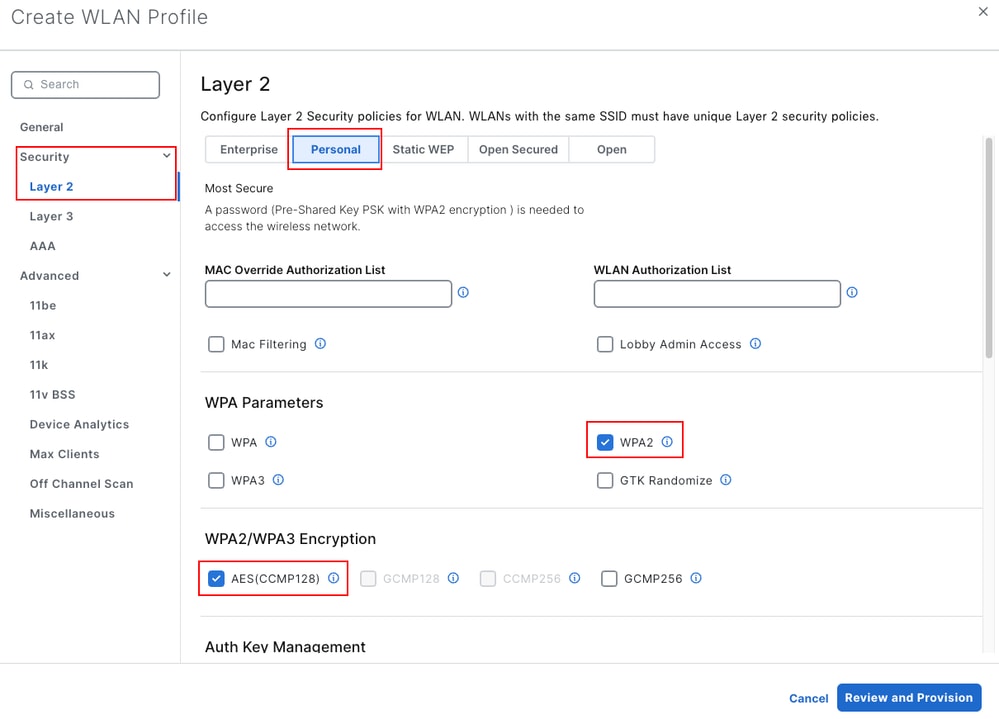
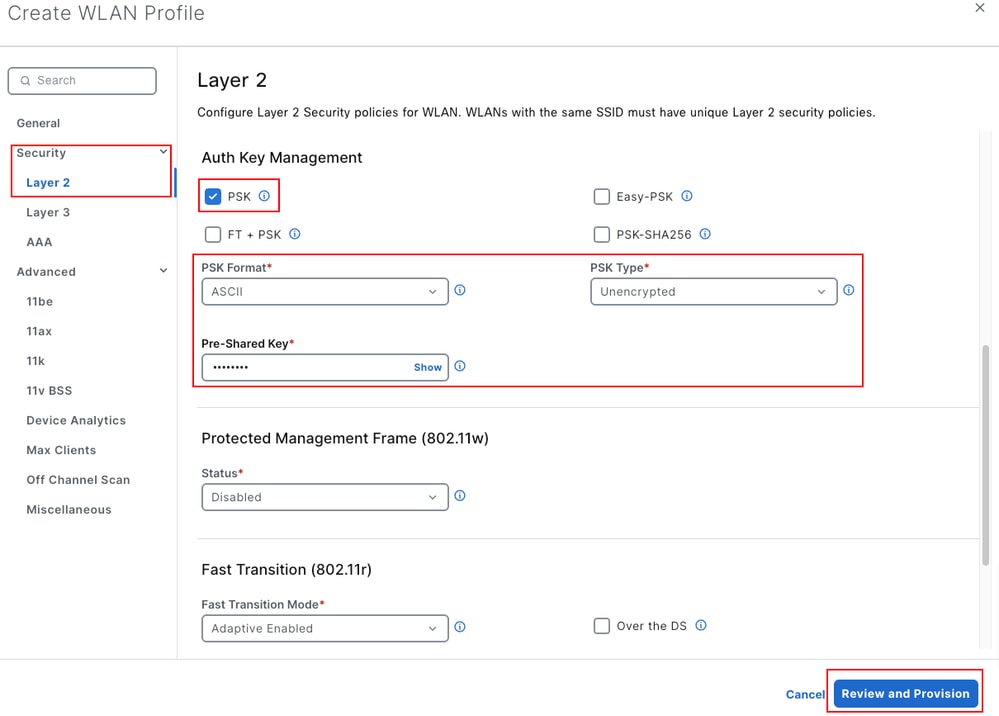
- Em Security > Layer 2, escolha Personal e mantenha o WPA2 (Wi-Fi Protected Access 2), o AES(CCMP128) e o gerenciamento de chave de autenticação (AKM) do PSK (chave pré-compartilhada). Defina PSK Format como ASCII e insira a chave pré-compartilhada. A opção padrão da camada 2 é Enterprise. Avançado contém as configurações de 11be, 11ax, 11k e 11v.
- Clique em Revisar e provisionar.
Etapa 5. Visualizar e implantar a alteração
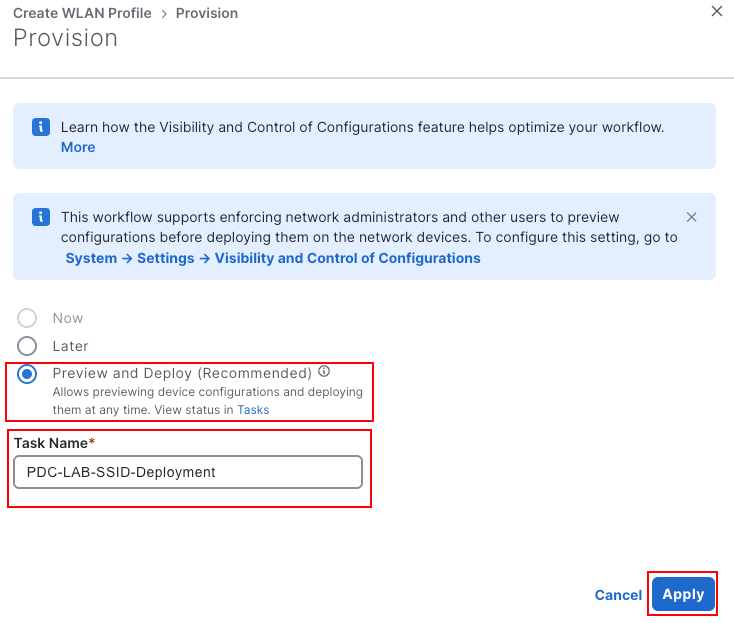
- No painel Provisionar, escolha como implantar:
- Agora é implantado imediatamente. Ele não está disponível quando System > Settings > Visibility and Control of Configurations impõe uma visualização antes da implantação, como neste laboratório.
- Posteriormente, agenda a implantação.
- Visualizar e implantar (recomendado) prepara a configuração para que você possa revisá-la sem causar impacto na rede em execução e implantá-la posteriormente.
- Escolha Preview and Deploy, insira um Nome da Tarefa (este exemplo usa PDC-Create-WLAN-PDC-LAB) e clique em Apply.
- O Catalyst Center mostra a Etapa 2 de 3: Preparando dispositivos e modelos de configuração enquanto calcula a configuração. Para revisá-lo mais tarde, clique em Sair e Visualizar mais tarde. O item de trabalho permanece em Atividades > Tarefas.
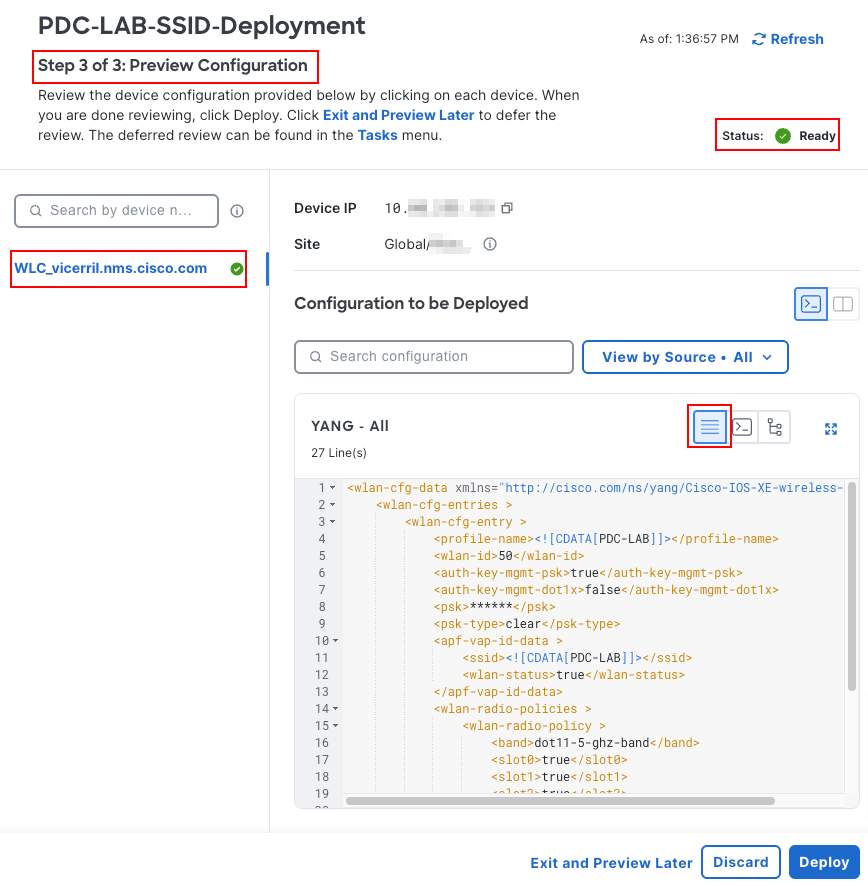
- Na Etapa 3 de 3: Preview Configuration, clique no nome do controlador. A configuração a ser implantada mostra o payload NETCONF que é baseado nos modelos de dados YANG (Another Next Generation) (visualização PADRÃO). Para uma WLAN, o payload usa o modelo Cisco-IOS-XE-wireless-wlan-cfg.
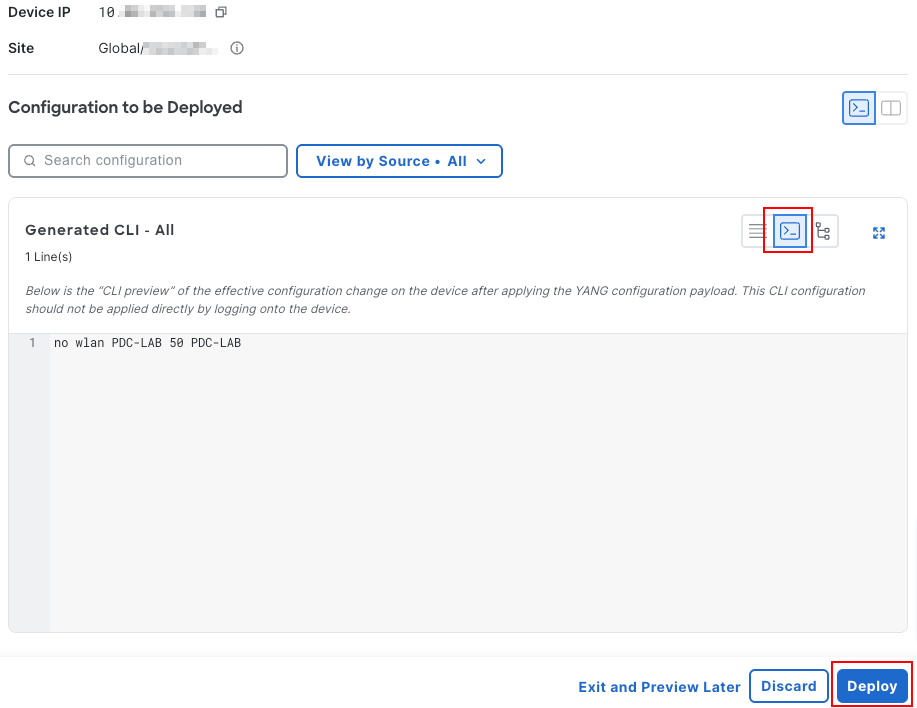
- Clique em YANG_TO_CLI para ver o Generated CLI, que é o equivalente da interface de linha de comando (CLI) do payload do YANG. Como diz a janela, essa CLI é apenas uma visualização e não deve ser aplicada diretamente no dispositivo.
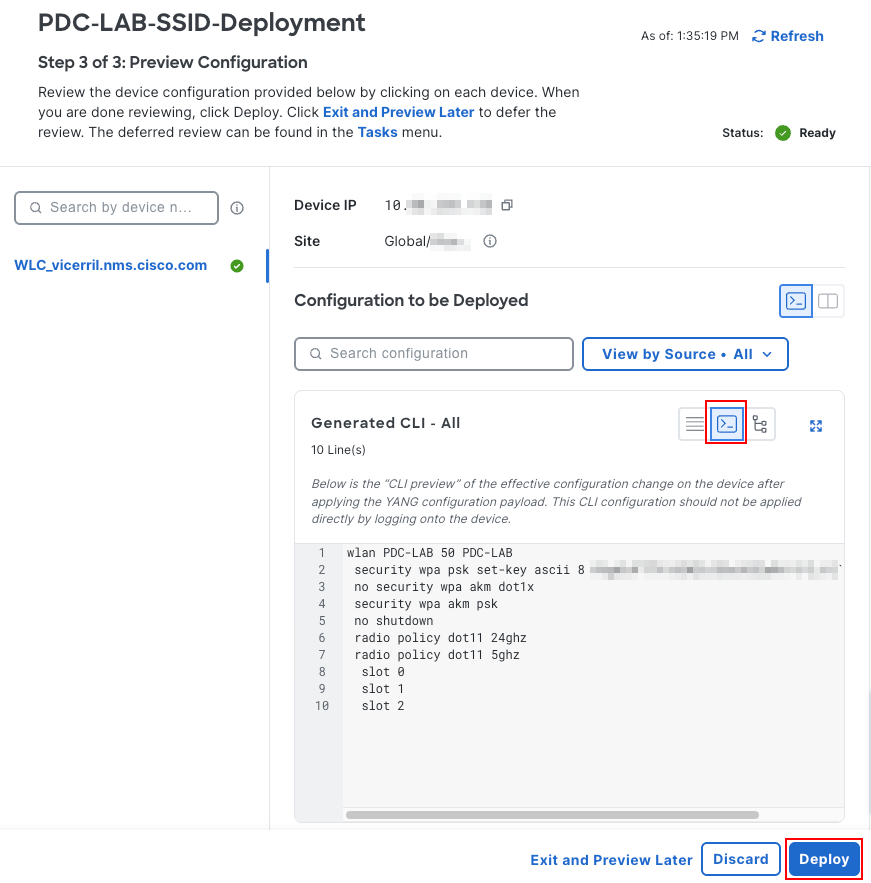
A CLI gerada para este exemplo é:
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- Clique em Implantar. No painel Implantar, escolha Agora (ou Mais tarde), confirme o Nome da tarefa e clique em Enviar.
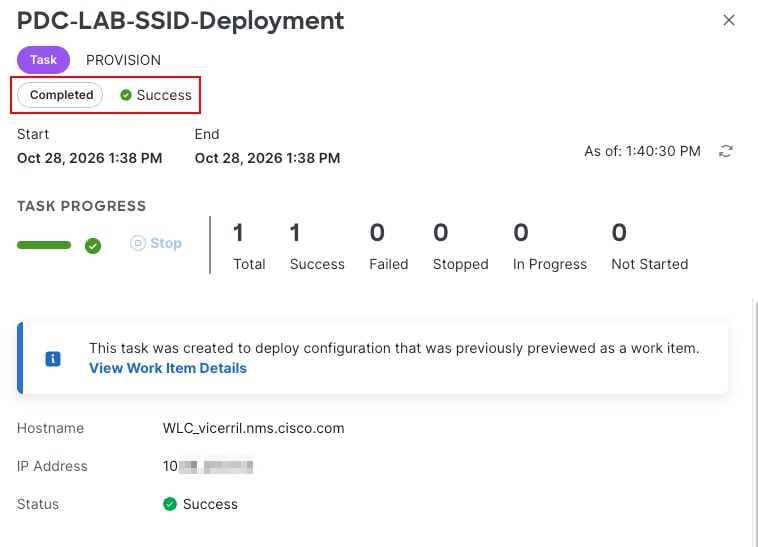
- Navegue até Atividades > Tarefas e abra a tarefa. O tipo de tarefa é PROVISION, e o status muda para Success quando o controlador aceita a configuração.
Etapa 6. Mapear a WLAN para um Perfil de Política em uma Tag de Política
- Se a WLAN precisar de um perfil de política dedicado (por exemplo, com uma VLAN diferente), crie-o primeiro em SSID > Policy Profiles com Add. Este exemplo usa o default-policy-profile existente.
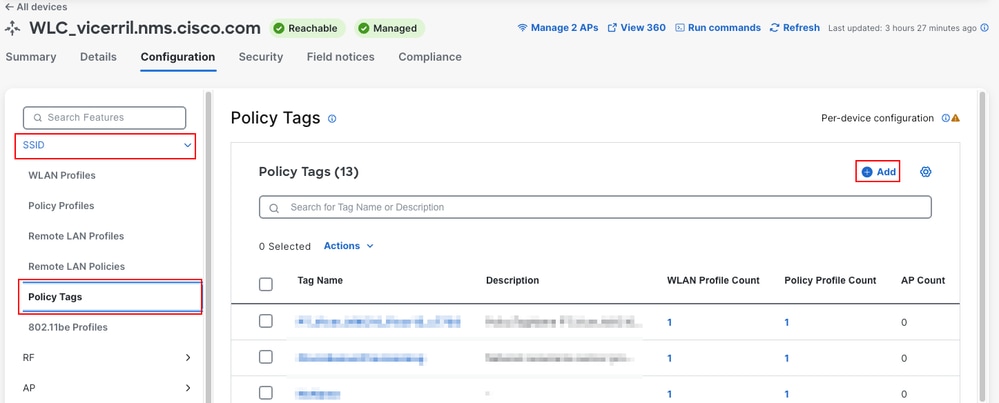
- Escolha SSID > Policy Tags e clique em Add.
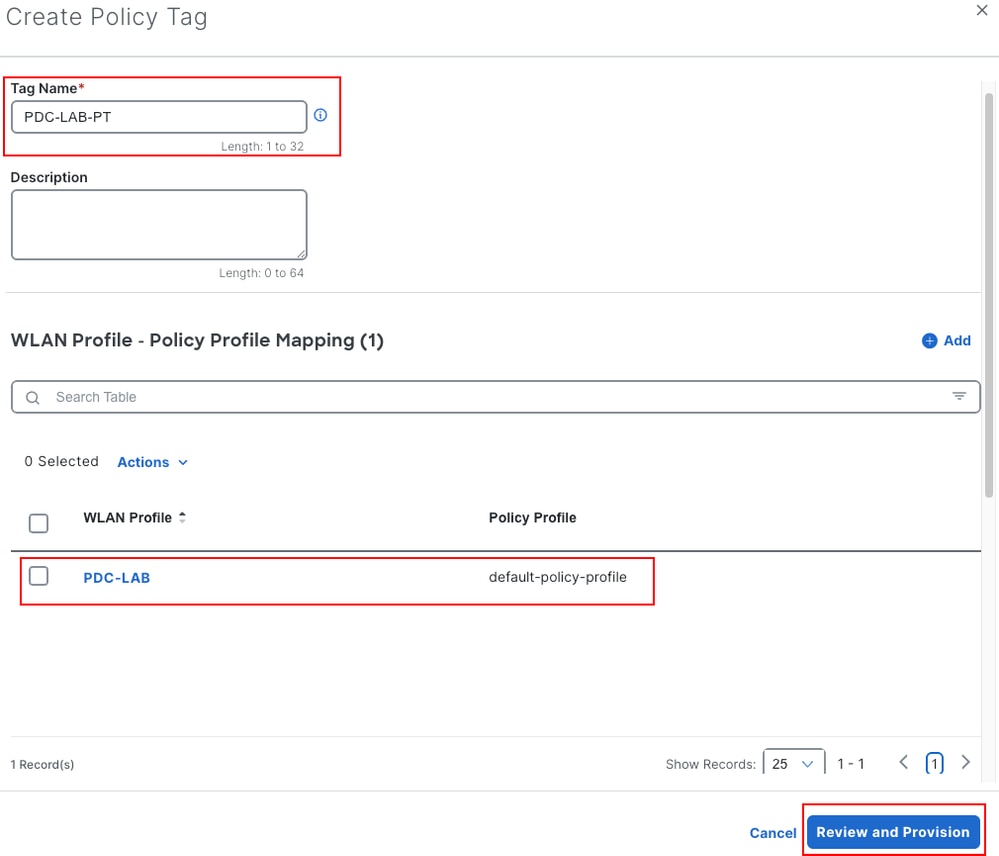
- Em Create Policy Tag, insira o nome PDC-LAB-PT.
- Em Perfil de WLAN - Mapeamento de Perfil de Diretiva, clique em Adicionar, selecione o perfil de WLAN PDC-LAB e o perfil de diretiva e salve o mapeamento.
- Clique em Review and Provision e conclua a implantação conforme descrito na Etapa 5.
Etapa 7. Clonar um perfil de RF existente
A clonagem reutiliza um objeto existente do controlador como ponto de partida.
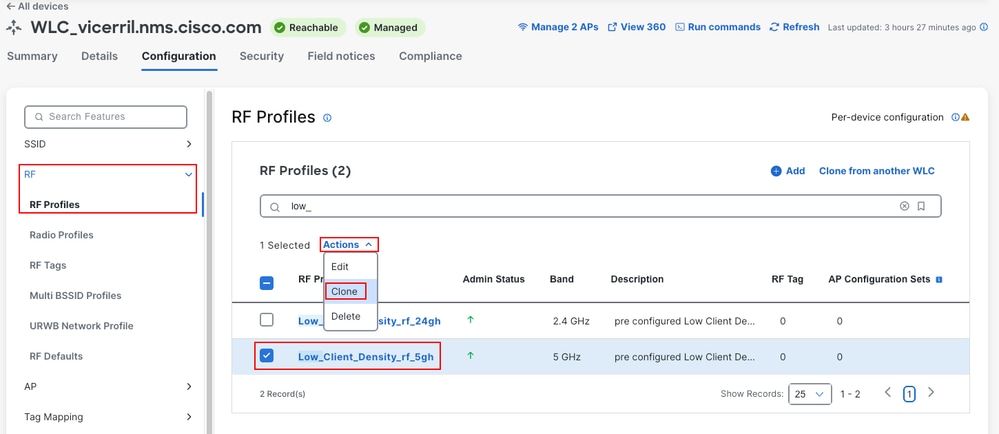
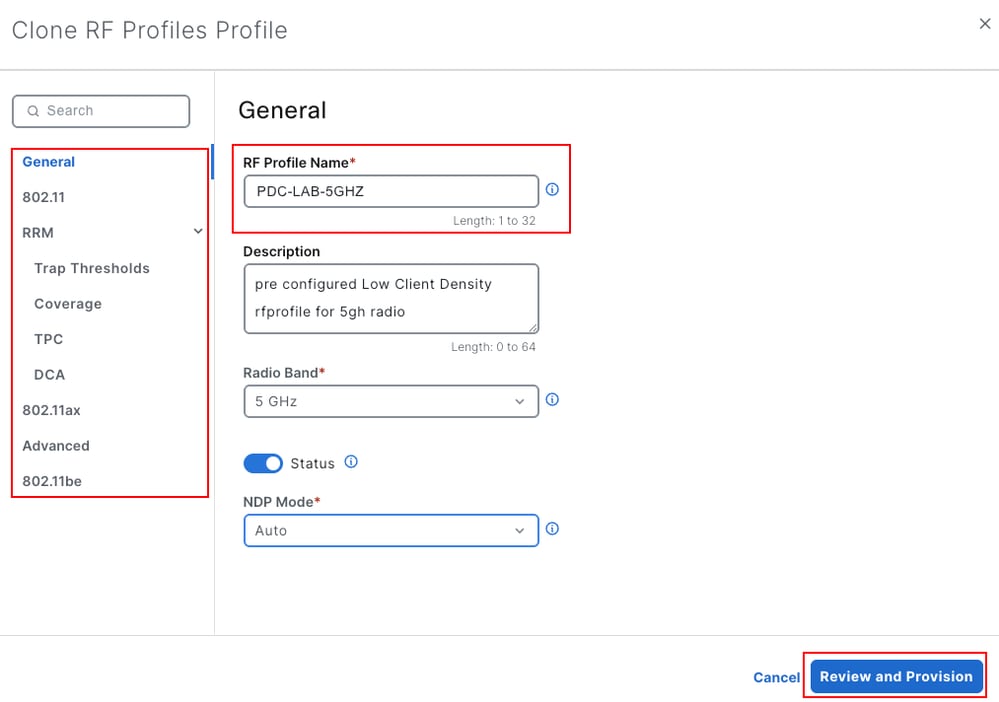
- Escolha RF > RF Profiles, selecione um perfil existente (por exemplo, Low_Client_Density_rf_5gh) e escolha Actions > Clone.
- Em Geral, insira o Nome do perfil de RF PDC-LAB-5GHZ e ajuste os parâmetros nas seções 802.11, RRM, 802.11ax, Avançado e 802.11be conforme necessário.
- Clique em Review and Provision e conclua a implantação conforme descrito na Etapa 5.

Tip: Para copiar objetos de outro Catalyst 9800 gerenciado pelo mesmo Catalyst Center, use Clone de outro WLC na tabela do tipo de objeto.
Etapa 8. Atribuir tags aos pontos de acesso
- No cabeçalho da janela de detalhes do dispositivo, clique em Gerenciar APs. A tabela Pontos de Acesso Operacionais mostra a tag Policy, a tag Site, a tag RF e a origem da tag de cada AP. Esta tabela mostra o estado da rede após a última ressincronização do controlador.
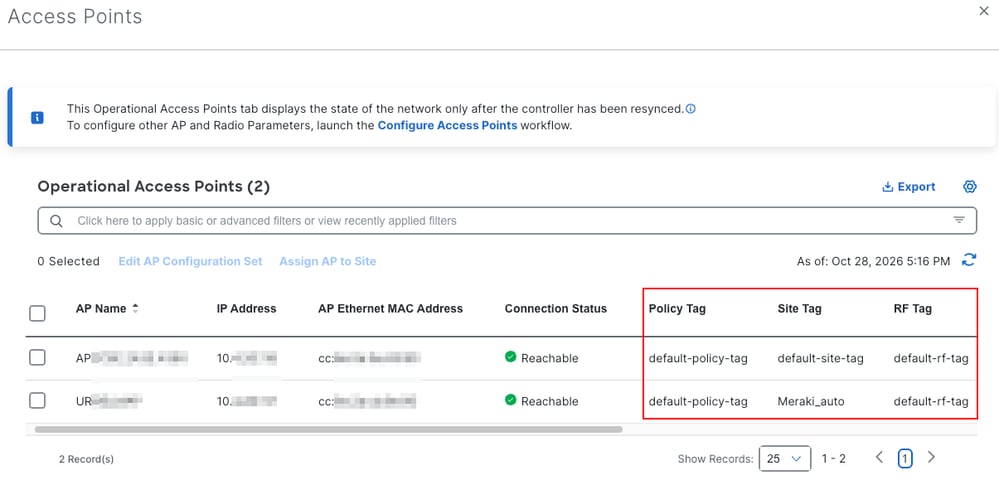
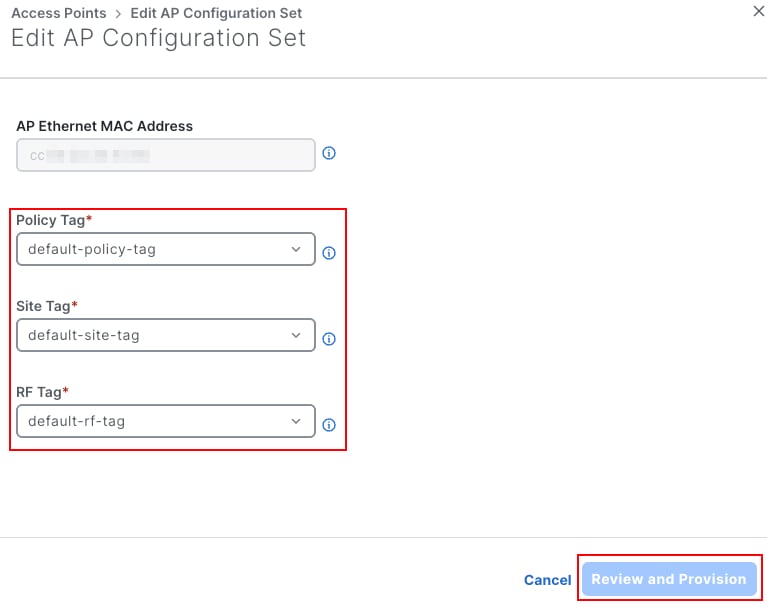
- Selecione o AP e clique em Edit AP Configuration Set.
- Selecione a tag de política (por exemplo, PDC-LAB-PT), tag de site e tag de RF.
- Clique em Review and Provision e conclua a implantação conforme descrito na Etapa 5.

Caution: Uma alteração de marca pode fazer com que o AP reingresse no controlador ou reinicie seus rádios, o que desconecta seus clientes. Alterações de marca de plano para APs de produção em uma janela de manutenção. Antes de alterar as tags, registre as tags atuais dos APs para que você possa revertê-las.
Etapa 9. Deletar um Objeto de Configuração
A configuração por dispositivo também remove objetos do controlador com o mesmo fluxo de visualização e implantação. Este exemplo exclui o PDC-LAB da WLAN:
- Escolha SSID > WLAN Profiles, selecione PDC-LAB e escolha Actions > Delete.
- Confirme o aviso Tem certeza de que deseja excluir os perfis WLAN selecionados? com Sim.
- Conclua a implantação conforme descrito na Etapa 5. O payload YANG usa a operação delete na entrada da WLAN, e o CLI gerado é:
no wlan PDC-LAB 50 PDC-LAB
Verificar
Use esta seção para confirmar se a sua configuração funciona corretamente.
No Catalyst Center
- A tarefa de provisionamento mostra Sucesso em Atividades > Tarefas (Imagem 8).
- Na guia Configuration do controlador, o novo objeto é listado. Neste exemplo, SSID > WLAN Profiles lista PDC-LAB com o ID de WLAN 50, como mostrado na Imagem 14. A WLAN ainda não está mapeada para uma tag de política, portanto sua contagem de tags de política é 0.
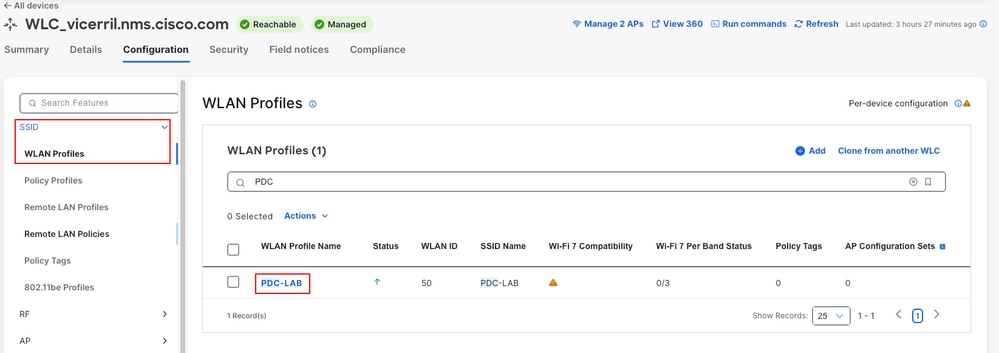
- Em Manage APs, a tabela Operational Access Points mostra as tags atribuídas a cada AP (Imagem 11).
No Catalyst 9800
Você pode executar esses comandos na CLI do controlador ou em Executar comandos (Command Runner) no cabeçalho da janela de detalhes do dispositivo.
- show running-config | section wlan PDC-LAB - Mostra a configuração de WLAN enviada pelo Catalyst Center.
- show wlan summary - Lista as WLANs configuradas no controlador e seus status.
- show wireless tag policy detailed PDC-LAB-PT - Mostra a WLAN para os mapeamentos de perfil de política da tag de política.
- show ap tag summary - Mostra as tags de política, site e RF de cada AP e a origem das tags.
- show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I - Mostra as sessões de NETCONF e as alterações de configuração feitas pelo Catalyst Center.
- show wireless client summary - Lista os clientes associados e seus estados.
Esta é a configuração da WLAN no controlador após a implantação:
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
Os registros do controlador mostram que o Catalyst Center (10.X.X.X) abriu uma sessão NETCONF e configurou o recurso sem fio:
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
A mensagem %NDBMAN-5-CONFIG_I mostra o recurso que foi configurado, o endereço do Catalyst Center e o nome de usuário NETCONF.
Depois que os APs usarem a tag policy, conecte um cliente ao PDC-LAB e confirme com show wireless client summary que o cliente alcança o estado Run.
Alterações fora da banda
O Catalyst Center detecta as alterações feitas fora do Catalyst Center, por exemplo, a partir da CLI do controlador ou da interface da Web. Como o ícone de aviso ao lado do rótulo Configuração por dispositivo explica (Imagem 15), essas alterações são importadas na próxima sincronização de inventário e podem causar conflitos. Para manter a configuração consistente, use o Catalyst Center para todas as configurações suportadas.
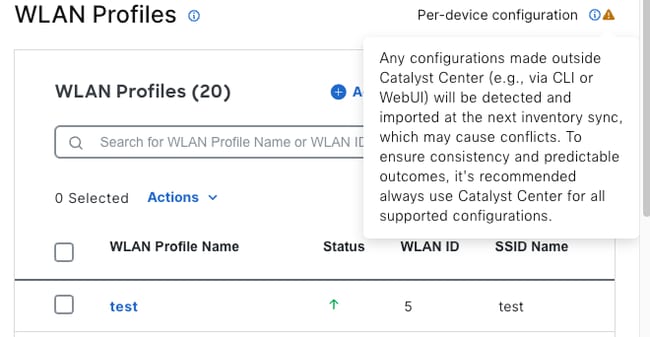 Imagem 15. Aviso sobre configurações feitas fora do Catalyst Center
A partir da Versão 3.1.3, um evento de alteração de configuração sincroniza novamente apenas o controlador. Para atualizar os dados do AP, execute uma ressincronização completa com Ações > Inventário > Ressincronizar dispositivo.
Troubleshooting
Esta seção fornece informações que podem ser usadas para o troubleshooting da sua configuração.
A Opção Habilitar Configuração Por Dispositivo Não É Mostrada
- Confirme se o Catalyst Center executa a Versão 2.3.7.9 ou posterior.
- Confirme se o controlador é um Catalyst 9800 Series com Cisco IOS XE versão 17.12 ou posterior.
- Confirme se o controlador é Gerenciado e Acessível no inventário. Ressincronize-o se necessário.
- A configuração por dispositivo não tem suporte para acesso SD (malha) sem fio.
A configuração por dispositivo é aberta no modo somente leitura
Isso é esperado quando o controlador já foi provisionado com provisionamento baseado em intenção (perfil de rede). Os dois modelos não podem ser combinados no mesmo controlador. Na guia Configuração da janela de detalhes do dispositivo, o rótulo Gerenciado através de perfis de rede baseados no site é mostrado e seu ícone de informações é exibido: Este dispositivo é gerenciado usando perfis de rede baseados no site. Todas as configurações estão no modo somente leitura. As alterações só podem ser feitas por meio do Perfil de rede.
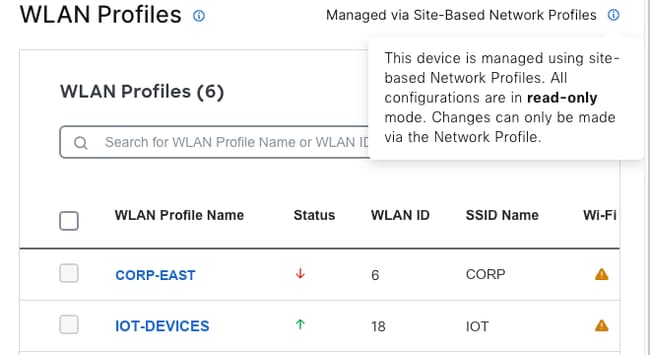 Imagem 16. Controlador gerenciado por perfis de rede baseados no local em modo somente leitura
A Tarefa Provisionamento Falha
- Abra a tarefa com falha em Activities > Tasks e revise os detalhes do erro.
- Ressincronize o controlador e tente novamente.
- Na controladora, verifique NETCONF:
- show platform software yang-management process - Todos os processos devem mostrar Running.
- show netconf-yang sessions - Lista as sessões NETCONF ativas, incluindo a sessão do Catalyst Center.
- Confirme se as credenciais NETCONF (TCP 830) e Secure Shell (SSH) no Catalyst Center são válidas e se nenhum firewall bloqueia a conexão entre o Catalyst Center e o controlador.
As alterações feitas no controlador não aparecem no Catalyst Center
Ressincronize o controlador com Ações > Inventário > Ressincronizar dispositivo. A partir da versão 3.1.3, um evento de alteração de configuração ressincroniza somente o controlador, não seus APs, portanto, é necessária uma ressincronização completa para atualizar os dados do AP.
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
29-Oct-2026
|
Versão inicial |
 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)