Het effect van GoDaddy Root Migration op Expressway MRA

Inhoud
Inleiding
Dit document beschrijft het effect van de migratie van het GoDaddy-basiscertificaat van G2 naar (R1 + R1V1).
Achtergrondinformatie
GoDaddy gaat over van het Old Root (G2) beleid naar de nieuwe R1 root certificaatketen. Nieuwe certificaten mogen alleen de EKU voor serververificatie bevatten.
Deze overgang heeft invloed op snelwegen en andere edge-producten die GoDaddy-certificaten hebben geïnstalleerd.
De overgang van de wortels vindt plaats door:
- G2 ondertekening / afgifte tussenproducten hebben geen EKU vermeld, waardoor die hiërarchie niet voldoet aan de eis van het Chrome Root Program. Als gevolg daarvan moet de uitgifte door de betrokken G2-intermediairs op die datum stoppen.
- Geen EKU betekent dat alle doeleinden worden bediend door een certificaat.
Certificaatspecificaties
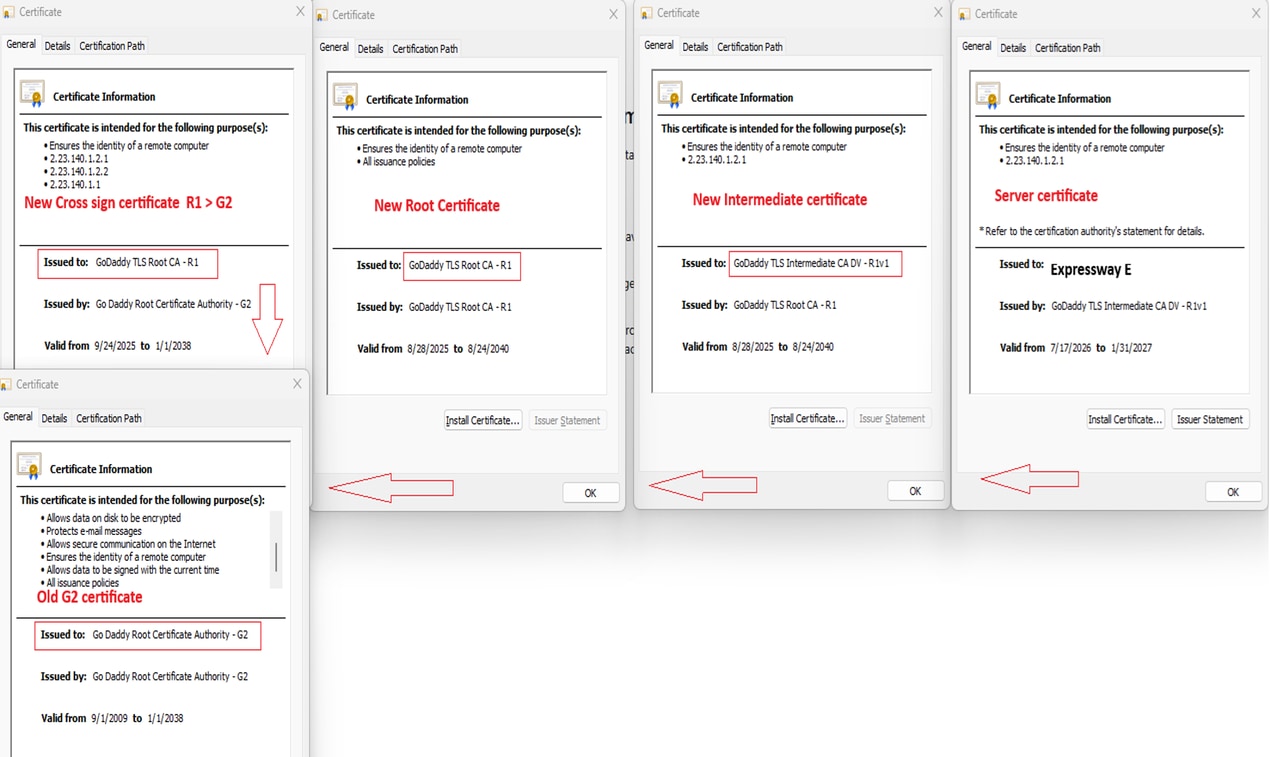
oude wortel
CN: GoDaddy Root Certificate Authority - G2
Vervaldatum vrijdag januari 1, 2038 05:29:59
SN 00
Deze oude wortel wordt vervangen door de nieuwe wortel R1.
Nieuwe wortel
CN = GoDaddy TLS Root CA – R1
Vervaldatum vrijdag augustus 24, 2040 17:29:59
SN 00da62ff9e2619b1257a4809368ee8e3f7
De nieuwe R1-wortel tekent het nieuwe tussenproduct zoals beschreven in de volgende secties.
nieuw tussenproduct
CN = GoDaddy TLS Intermediate CA DV - R1v1
Vervaldatum vrijdag augustus 24, 2040 17:29:59
SN 008aaa80515c0bc688c7955d70f27758ac
Vertrouwenswinkels voor besturingssystemen die oude G2-hoofdmap hebben, vertrouwen geen nieuwe keten van certs (R1 + R1V1) voor dit doel GoDaddy heeft een cross-sign-vertrouwenspad gemaakt, waarbij
nieuw R1-basiscertificaat vertrouwt op oud G2-basiscertificaat.
kruisondertekeningscertificaat
CN = GoDaddy TLS Root CA - R1
Vervaldatum vrijdag januari 1, 2038 05:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
Als u niet de juiste keten hebt geïnstalleerd, of als u alleen een nieuwe keten (R1 + R1v1) hebt geïnstalleerd in de Expressway Trust-winkel, worden MRA IP-telefoonregistratiekraampjes geïnstalleerd.
De fout die wordt gezien in expressway pcap is een onbekende CA die afkomstig is van een IP-telefoon. U kunt ervan uitgaan dat er een ontbrekende CA in de IP-telefoonvertrouwenswinkel is.
88xx IP-telefoon 135.x.x.25
172.x.x.34 snelweg
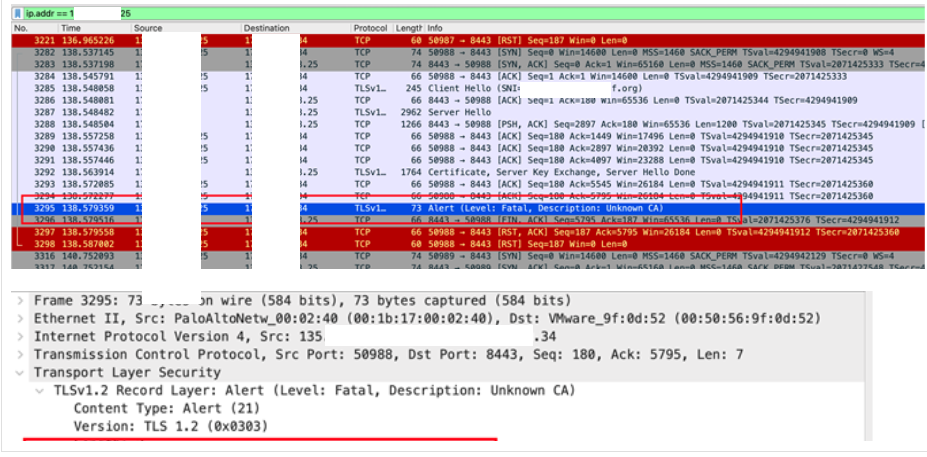
Er is ook een situatie waarin de Expressway trust store het kruisondertekeningscertificaat niet accepteert omdat het nieuwe basiscertificaat en kruisondertekeningscertificaat dezelfde CN-naam hebben, zoals in CN = GoDaddy TLS Root CA - R1.
Indien dit het geval is:
1. NIEUW Root R1-certificaat SN 00da62ff9e2619b1257a4809368ee8e3f7 VERWIJDEREN.
2. Upload kruisondertekeningscertificaat SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLS Root CA - R1.
Certificaatstructuur (nieuw tot oud)
Belangrijke bestanden
Het leaf certificaat wordt uitgegeven onder de R1 DV uitgifte CA, maar klanten valideren het door het bouwen van een keten naar GoDaddy Class 2 Root – G2 met behulp van de gepubliceerde R1 → G2 cross certificaat. De relevante artefacten in de repository zijn het G2-vertrouwensanker (gdroot-g2), het kruiscertificaat (gd_tls_root-r1-cross-g2), het R1 DV-uitgevende intermediair (gd_tls_issuing_dv-r1v1) en de hoofdhiërarchiewortel (gd_tls_root-r1) certs.godaddy.com. Deze cross-sign benadering stelt browsers in staat om de keten vandaag te valideren (verankering bij G2), terwijl R1-vertrouwen zich in de loop van de tijd verspreidt.
Gerelateerde informatie
Details over de overgang van de oude root naar de nieuwe root zijn hier gedocumenteerd:
In het geval dat u dit probleem tegenkomt, is hier de Godaddy-repository om het certificaat te downloaden.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
05-Aug-2026
|
Eerste vrijgave |
 Feedback
