Configure Catalyst Switched Port Analyzer (SPAN): Example (Catalyst Switched Port Analyzer (SPAN) configureren: voorbeeld)
Inhoud
Inleiding
In dit document worden de recent geïmplementeerde functies van de Switched Port Analyzer (SPAN) beschreven.
Voorwaarden
Catalyst-Switches die SPAN, RSPAN en ERSPAN ondersteunen
| Katalysator Switches | Ondersteuning voor OVERSPANNING | RSPAN-ondersteuning | ERSPAN-ondersteuning |
|---|---|---|---|
| Catalyst Express 500 / 520-reeks | Ja | Nee | Nee |
| Katalysator 6500/6000 reeks | Ja | Ja | Ja Supervisor 2T met PFC4, Supervisor 720 met PFC3B of PFC3BXL met Cisco IOS® Software Release 12.2(18)SXE of hoger. Supervisor 720 met PFC3A met hardwareversie 3.2 of hoger en met Cisco IOS® Software Release 12.2(18)SXE of hoger. |
| Katalysator 5500/5000 reeks | Ja | Nee | Nee |
| Catalyst 4900-serie | Ja | Ja | Nee |
| Catalyst 4500/4000-reeks (inclusief 4912G) | Ja | Ja | Nee |
| Catalyst 3750 Metro Series | Ja | Ja | Nee |
| Katalysator 3750 / 3750E /3750X reeks | Ja | Ja | Nee |
| Katalysator 3560 / 3560E/ 3650X reeks | Ja | Ja | Nee |
| Catalyst 3550-serie | Ja | Ja | Nee |
| Catalyst 3500 XL-reeks | Ja | Nee | Nee |
| Catalyst 2970-serie | Ja | Ja | Nee |
| Catalyst 2960-serie | Ja | Ja | Nee |
| Catalyst 2955-serie | Ja | Ja | Nee |
| Catalyst 2950-serie | Ja | Ja | Nee |
| Catalyst 2940-serie | Ja | Nee | Nee |
| Catalyst 2948G-L3 | Nee | Nee | Nee |
| Katalysator 2948G-L2, 2948G-GE-TX, 2980G-A | Ja | Ja | Nee |
| Katalysator 2900XL reeks | Ja | Nee | Nee |
| Catalyst 1900-serie | Ja | Nee | Nee |
Vereisten
Er zijn geen specifieke vereisten van toepassing op dit document.
Gebruikte componenten
Deze informatie in dit document gebruikt CatOS 5.5 als referentie voor de Catalyst 4500/4000, 5500/5000 en 6500/6000 serie Switches. Op de Switches van de Catalyst 2900XL/3500XL-reeks wordt Cisco IOS® Software Release 12.0(5)XU gebruikt. Hoewel dit document is bijgewerkt om wijzigingen in SPAN weer te geven, raadpleegt u de documentatie van uw switch-platform voor de laatste ontwikkelingen met betrekking tot de SPAN-functie.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
De SPAN-functie, die soms poortmirroring of poortbewaking wordt genoemd, selecteert netwerkverkeer voor analyse door een netwerkanalysator. De netwerkanalyzer kan een Cisco Switch Probe-apparaat of een andere Remote Monitoring (RMON)-sonde zijn.
Voorheen was SPAN een relatief basisfunctie op de Cisco Catalyst Series-switches. De nieuwste versies van het Catalyst OS (CatOS) introduceerden echter grote verbeteringen en veel nieuwe mogelijkheden die nu beschikbaar zijn voor de gebruiker.
Dit document is niet bedoeld als alternatieve configuratiehandleiding voor de SPAN-functie. In dit document worden de meest voorkomende vragen over SPAN beantwoord, zoals:
- Wat is SPAN en hoe configureer je het?
- Wat zijn de verschillende beschikbare functies (vooral meerdere, gelijktijdige SPAN-sessies) en welk softwareniveau is nodig om ze uit te voeren?
- Heeft SPAN invloed op de prestaties van de switch?
Korte beschrijving van SPAN
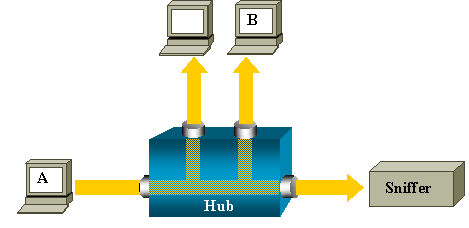
De SPAN-functie werd geïntroduceerd op switches vanwege een fundamenteel verschil dat switches hebben met hubs. Wanneer een hub een pakket op één poort ontvangt, verzendt de hub een kopie van dat pakket op alle poorten, behalve op die waarop de hub het pakket heeft ontvangen.
Nadat een switch is opgestart, begint het een Layer 2-doorstuurtabel op te bouwen op basis van het bron-MAC-adres van de verschillende pakketten die de switch ontvangt. Nadat deze forwardingtabel is gemaakt, stuurt de switch het verkeer dat bestemd is voor een MAC-adres rechtstreeks door naar de bijbehorende poort.
Als u bijvoorbeeld Ethernet-verkeer wilt vastleggen dat door host A naar host B wordt verzonden en beide zijn verbonden met een hub, voegt u gewoon een sniffer aan deze hub toe. Alle andere poorten zien het verkeer tussen hosts A en B:
Op een switch, nadat het host B MAC-adres is geleerd, wordt unicast-verkeer van A naar B alleen doorgestuurd naar de B-poort. Daarom ziet de sluipschutter dit verkeer niet:
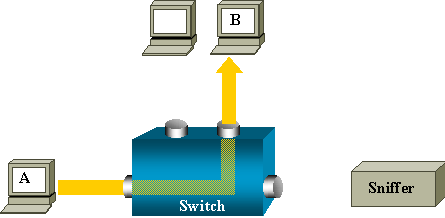
In deze configuratie registreert de sniffer alleen verkeer dat naar alle poorten wordt overspoeld, zoals:
- Uitzendverkeer
- Multicast-verkeer met CGMP of Internet Group Management Protocol (IGMP)-snooping uitgeschakeld
- Onbekend unicastverkeer
Unicast-overstroming treedt op wanneer de switch de bestemmings-MAC niet heeft in de CAM-tabel (content-addressable memory).
De switch weet niet waar hij het verkeer naartoe moet sturen. De switch overspoelt de pakketten naar alle poorten in het bestemmings-VLAN.
Er is een extra functie nodig die unicast-pakketten die host A naar de snuffelpoort stuurt, kunstmatig kopieert:
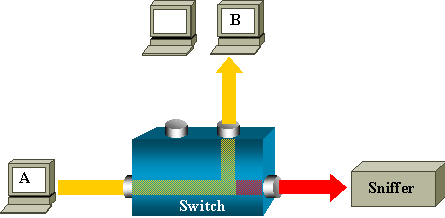
In dit diagram is de sniffer aangesloten op een poort die is geconfigureerd om een kopie te ontvangen van elk pakket dat host A verzendt. Deze haven wordt een SPAN-poort genoemd.
In de andere secties van dit document wordt beschreven hoe u deze functie heel precies kunt afstemmen om meer te doen dan alleen een poort bewaken.
SPAN-terminologie
- Ingangsverkeer - Verkeer dat de switch binnenkomt.
- Uitgaand verkeer - Verkeer dat de switch verlaat.
- Bron (SPAN)-poort — Een poort die wordt bewaakt met behulp van de SPAN-functie.
- Bron (SPAN) VLAN — Een VLAN waarvan het verkeer wordt gemonitord met behulp van de SPAN-functie.
- Bestemmingspoort (SPAN) - Een poort die bronpoorten bewaakt, meestal waar een netwerkanalyzer is aangesloten.
- Reflectorpoort — Een poort die pakketten kopieert naar een RSPAN-VLAN.
- Monitorpoort — Een monitorpoort is ook een bestemmingspoort voor de SPAN-poort in de terminologie Catalyst 2900XL/3500XL/2950.
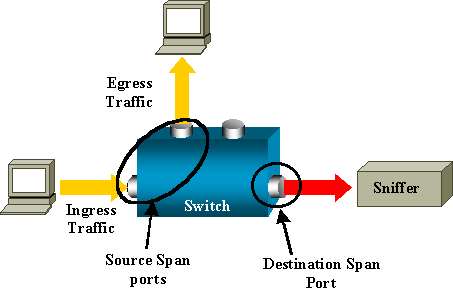
- Lokale SPAN — De SPAN-functie is lokaal wanneer de bewaakte poorten zich allemaal op dezelfde switch bevinden als de bestemmingspoort. Deze functie staat in tegenstelling tot Remote SPAN (RSPAN), die ook in deze lijst wordt gedefinieerd.
- Remote SPAN (RSPAN) — Sommige bronpoorten bevinden zich niet op dezelfde switch als de bestemmingspoort.
RSPAN is een geavanceerde functie die een speciaal VLAN vereist om het verkeer te vervoeren dat wordt bewaakt door SPAN tussen switches.
RSPAN wordt niet op alle switches ondersteund. Raadpleeg de desbetreffende release notes of configuratiegids om te zien of u RSPAN kunt gebruiken op de switch die u implementeert.
- Poortgebaseerde SPAN (PSPAN) — De gebruiker specificeert één of meerdere bronpoorten op de switch en één bestemmingspoort.
- VLAN-gebaseerde SPAN (VSPAN) — Op een bepaalde switch kan de gebruiker ervoor kiezen om alle poorten die tot een bepaald VLAN behoren in één opdracht te controleren.
- ESPAN — Dit betekent Enhanced SPAN-versie. Deze term is verschillende keren gebruikt tijdens de evolutie van de SPAN om extra functies te benoemen, daarom is de term niet erg duidelijk en wordt deze in dit document vermeden.
- Administratieve bron — Een lijst met bronpoorten of VLAN's die zijn geconfigureerd om te worden bewaakt.
- Operationele bron — Een lijst van havens die doeltreffend worden gemonitord. Deze lijst met poorten kan verschillen van de administratieve bron.
Een poort die zich in de afsluitmodus bevindt, kan bijvoorbeeld in de administratieve bron verschijnen, maar wordt niet effectief bewaakt.
Kenmerken van Source Port
Een bronpoort, ook wel een bewaakte poort genoemd, is een geschakelde of gerouteerde poort die u controleert voor analyse van netwerkverkeer. In één lokale SPAN-sessie of RSPAN-bronsessie kunt u het bronpoortverkeer bewaken, zoals ontvangen (Rx), verzonden (Tx) of bidirectioneel (beide). De switch ondersteunt een willekeurig aantal bronpoorten (tot het maximum aantal beschikbare poorten op de switch) en een willekeurig aantal bron-VLAN's.
Een bronpoort heeft de volgende kenmerken:
- Het kan elk poorttype zijn, zoals EtherChannel, Fast Ethernet, Gigabit Ethernet, enzovoort.
- Het kan worden gecontroleerd in meerdere SPAN-sessies.
- Het kan geen bestemmingshaven zijn.
- Elke bronpoort kan worden geconfigureerd met een richting (ingang, uitgang of beide) om te controleren. Voor EtherChannel-bronnen geldt de bewaakte richting voor alle fysieke poorten in de groep.
- Bronpoorten kunnen zich in dezelfde of verschillende VLAN's bevinden.
- Voor VLAN-SPAN-bronnen worden alle actieve poorten in het bron-VLAN opgenomen als bronpoorten.
VLAN-filtering
Wanneer u een trunkpoort als bronpoort bewaakt, worden alle VLAN's die actief zijn op de trunk standaard bewaakt. U kunt VLAN-filtering gebruiken om de bewaking van het SPAN-verkeer op trunkbronpoorten te beperken tot specifieke VLAN's.
- VLAN-filtering is alleen van toepassing op trunkpoorten of op voice-VLAN-poorten.
- VLAN-filtering is alleen van toepassing op poortgebaseerde sessies en is niet toegestaan in sessies met VLAN-bronnen.
- Wanneer een VLAN-filterlijst is opgegeven, worden alleen die VLAN's in de lijst gemonitord op trunkpoorten of op voice VLAN-toegangspoorten.
- SPAN-verkeer afkomstig van andere poorttypen wordt niet beïnvloed door VLAN-filtering, wat betekent dat alle VLAN's op andere poorten zijn toegestaan.
- VLAN-filtering heeft alleen invloed op verkeer dat wordt doorgestuurd naar de SPAN-poort van de bestemming en heeft geen invloed op het schakelen van normaal verkeer.
- U kunt geen bron-VLAN's mengen en VLAN's filteren binnen een sessie. U kunt bron-VLAN's of filter-VLAN's hebben, maar niet beide tegelijk.
Kenmerken van Source VLAN
VSPAN is het bewaken van het netwerkverkeer in een of meer VLAN's. De SPAN- of RSPAN-broninterface in VSPAN is een VLAN-ID en het verkeer wordt gemonitord op alle poorten voor dat VLAN.
VSPAN heeft de volgende kenmerken:
- Alle actieve poorten in het bron-VLAN zijn opgenomen als bronpoorten en kunnen in een van beide of beide richtingen worden bewaakt.
- Op een bepaalde poort wordt alleen verkeer op het bewaakte VLAN naar de bestemmingspoort verzonden.
- Als een bestemmingspoort tot een bron-VLAN behoort, wordt deze uitgesloten van de bronlijst en niet gemonitord.
- Als poorten worden toegevoegd aan of verwijderd uit de bron-VLAN's, wordt het verkeer op het bron-VLAN dat door die poorten wordt ontvangen, toegevoegd aan of verwijderd uit de bronnen die worden bewaakt.
- U kunt geen filter-VLAN's gebruiken in dezelfde sessie met VLAN-bronnen.
- U kunt alleen Ethernet-VLAN's bewaken.
Kenmerken van Destination Port
Elke lokale SPAN-sessie of RSPAN-bestemmingssessie moet een bestemmingspoort hebben (ook wel een bewakingspoort genoemd) die een kopie van het verkeer van de bronpoorten en VLAN's ontvangt.
Een bestemmingshaven heeft de volgende kenmerken:
- Een bestemmingspoort moet zich op dezelfde switch bevinden als de bronpoort (voor een lokale SPAN-sessie).
- Een bestemmingspoort kan elke fysieke Ethernet-poort zijn.
- Een bestemmingspoort kan slechts aan één SPAN-sessie tegelijk deelnemen. Een bestemmingspoort in een SPAN-sessie kan geen bestemmingspoort zijn voor een tweede SPAN-sessie.
- Een bestemmingspoort kan geen bronpoort zijn.
- Een bestemmingspoort kan geen EtherChannel-groep zijn.
Opmerking: vanaf Cisco IOS Software Release 12.2(33)SXH en hoger kan de PortChannel-interface een bestemmingspoort zijn. Destination EtherChannels ondersteunen de protocollen Port Aggregation Control Protocol (PAgP) of Link Aggregation Control Protocol (LACP) EtherChannel niet; alleen de on-modus wordt ondersteund, waarbij alle ondersteuning voor het EtherChannel-protocol is uitgeschakeld.
Opmerking: Raadpleeg Lokale SPAN-, RSPAN- en ERSPAN-bestemmingen voor meer informatie.
- Een bestemmingspoort kan een fysieke poort zijn die is toegewezen aan een EtherChannel-groep, zelfs als de EtherChannel-groep is opgegeven als een SPAN-bron. De poort wordt uit de groep verwijderd terwijl deze is geconfigureerd als een SPAN-bestemmingspoort.
- De poort verzendt geen verkeer, behalve het verkeer dat nodig is voor de SPAN-sessie, tenzij het leren is ingeschakeld. Als leren is ingeschakeld, verzendt de poort ook verkeer naar hosts die zijn geleerd op de bestemmingspoort.
Opmerking: Raadpleeg Lokale SPAN-, RSPAN- en ERSPAN-bestemmingen voor meer informatie.
- De staat van de bestemmingshaven is naar ontwerp op/neer. De interface toont de haven in deze staat om duidelijk te maken dat de haven momenteel niet bruikbaar is als productiehaven.
- Als het doorsturen van toegangsverkeer is ingeschakeld voor een netwerkbeveiligingsapparaat. De bestemmingspoort stuurt het verkeer door op laag 2.
- Een bestemmingspoort neemt niet deel aan Spanning Tree terwijl de SPAN-sessie actief is.
- Als het een bestemmingspoort is, neemt het niet deel aan een van de Layer 2-protocollen (STP, VTP, CDP, DTP, PagP).
- Een bestemmingspoort die behoort tot een bron-VLAN van een SPAN-sessie, wordt uitgesloten van de bronlijst en wordt niet gemonitord.
- Een bestemmingspoort ontvangt kopieën van verzonden en ontvangen verkeer voor alle gemonitorde bronpoorten. Als een bestemmingspoort te veel is geabonneerd, kan deze overbelast raken. Deze congestie kan van invloed zijn op het doorsturen van verkeer op een of meer van de bronpoorten.
Kenmerken van de Reflector Port
De reflectorpoort is het mechanisme dat pakketten kopieert op een RSPAN-VLAN. De reflectorpoort stuurt alleen het verkeer door van de RSPAN-bronsessie waarmee het is verbonden. Elk apparaat dat is aangesloten op een poortset als een reflectorpoort, verliest de connectiviteit totdat de RSPAN-bronsessie is uitgeschakeld.
De reflectorpoort heeft de volgende kenmerken:
- Het is een poort die is ingesteld om terug te lopen.
- Het kan geen EtherChannel-groep zijn, het kan geen trunk zijn en het kan geen protocolfiltering uitvoeren.
- Het kan een fysieke poort zijn die is toegewezen aan een EtherChannel-groep, zelfs als de EtherChannel-groep is opgegeven als een SPAN-bron. De poort wordt uit de groep verwijderd terwijl deze is geconfigureerd als een reflectorpoort.
- Een poort die als reflectorpoort wordt gebruikt, kan geen SPAN-bron of bestemmingspoort zijn, noch kan een poort een reflectorpoort zijn voor meer dan één sessie tegelijk.
- Het is onzichtbaar voor alle VLAN's.
- Het standaard VLAN voor herhaald verkeer op een reflectorpoort is het RSPAN VLAN.
- De reflectorpoort leidt ongelabeld verkeer terug naar de switch. Het verkeer wordt vervolgens op het RSPAN-VLAN geplaatst en overstroomd naar alle trunkpoorten die het RSPAN-VLAN dragen.
- Spanning tree wordt automatisch uitgeschakeld op een reflectorpoort.
- Een reflectorpoort ontvangt kopieën van verzonden en ontvangen verkeer voor alle gemonitorde bronpoorten.
SPAN op Catalyst Express 500/520
Catalyst Express 500 of Catalyst Express 520 ondersteunt alleen de SPAN-functie. Catalyst Express 500/520-poorten kunnen alleen voor SPAN worden geconfigureerd met de Cisco Network Assistant (CNA). Voer de volgende stappen uit om de SPAN te configureren:
- Download en installeer CNA op de pc.
Download CNA van Software Download (alleen geregistreerde klanten).
- Voer de stappen uit die worden gegeven in de Handleiding aan de slag voor de Catalyst Express 500 Switches 12.2(25)FY om de switch-instellingen voor Catalyst Express 500 en 520 aan te passen.
- Gebruik CNA om in te loggen op de switch en klik op Smartport.
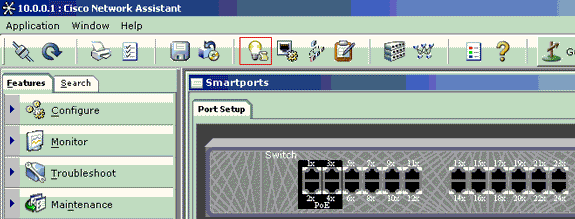
- Klik op een interface waar u van plan bent de pc aan te sluiten om de sniffer-sporen vast te leggen.
- Klik op Wijzigen.
Er verschijnt een klein pop-upvenster.
- Kies de rol Diagnostics voor de poort.
- Kies de bronpoort en selecteer het VLAN dat u wilt bewaken.
Als u er geen selecteert, ontvangt de poort alleen verkeer. Met het Ingress VLAN kan de pc die is aangesloten op de diagnosepoort pakketten verzenden naar het netwerk dat dat VLAN gebruikt.
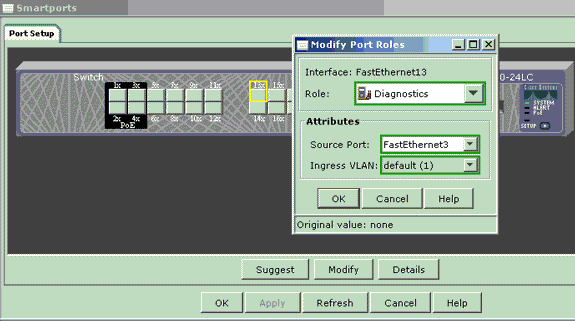
- Klik op OK om het pop-upvenster te sluiten.
- Klik op OK en pas de instellingen toe.
- U kunt elke Sniffer-software gebruiken om het verkeer te traceren zodra u de diagnostische poort hebt ingesteld.
OVERSPANNING op de Catalyst 2900XL/3500XL-Switches
Beschikbare functies en beperkingen
De poortbewakingsfunctie is niet erg uitgebreid op de Catalyst 2900XL/3500XL. Daarom is deze functie relatief eenvoudig te begrijpen.
U kunt zoveel lokale PSPAN-sessies maken als nodig is. U kunt bijvoorbeeld PSPAN-sessies maken op de configuratiepoort die u hebt gekozen als bestemmingspoort voor SPAN. Geef in dat geval de opdracht Port Monitor Interface uit om de bronpoorten op te geven die u wilt controleren. Een monitorpoort is een SPAN-poort voor de bestemming in de terminologie van Catalyst 2900XL/3500XL.
- De belangrijkste beperking is dat alle poorten die betrekking hebben op een bepaalde sessie (bron of bestemming) tot hetzelfde VLAN moeten behoren.
- Als u de VLAN-interface configureert met een IP-adres, wordt het verkeer dat alleen voor dat IP-adres is bestemd, gecontroleerd met de opdracht Poortmonitor. Het controleert ook het uitzendverkeer dat wordt ontvangen door de VLAN-interface. Het legt echter niet het verkeer vast dat in het werkelijke VLAN zelf stroomt. Als u geen interface opgeeft in de opdracht Poortmonitor, worden alle andere poorten die tot hetzelfde VLAN behoren als de interface bewaakt.
Deze lijst bevat enkele beperkingen. Raadpleeg de opdrachtreferentiehandleiding (Catalyst 2900XL/3500XL) voor meer informatie.

Opmerking: ATM-poorten zijn de enige poorten die niet kunnen worden bewaakt poorten. U kunt ATM-poorten echter wel controleren. De beperkingen in deze lijst zijn van toepassing op poorten met de mogelijkheid om de poort te bewaken.
- Een monitorpoort kan zich niet in een Fast EtherChannel- of Gigabit EtherChannel-poortgroep bevinden.
- Een monitorpoort kan niet worden ingeschakeld voor poortbeveiliging.
- Een monitorpoort kan geen multi-VLAN-poort zijn.
- Een monitorpoort moet lid zijn van hetzelfde VLAN als de poort die wordt bewaakt. Wijzigingen in het VLAN-lidmaatschap zijn niet toegestaan op monitorpoorten en -poorten die worden bewaakt.
- Een monitorpoort kan geen dynamische toegangspoort of trunkpoort zijn. Een statische toegangspoort kan echter een VLAN op een trunk, een multi-VLAN of een dynamische toegangspoort bewaken. Het gecontroleerde VLAN is het VLAN dat is gekoppeld aan de statische toegangspoort.
- Poortbewaking werkt niet als zowel de monitorpoort als de poort die wordt bewaakt, beveiligde poorten zijn.
Let erop dat een poort in de monitorstatus het Spanning Tree Protocol (STP) niet uitvoert terwijl de poort nog steeds behoort tot het VLAN van de poorten die hij spiegelt. De poortmonitor kan deel uitmaken van een lus als u deze bijvoorbeeld aansluit op een hub of een brug en lus naar een ander deel van het netwerk. In dit geval kunt u in een catastrofale overbruggingslus terechtkomen omdat STP u niet langer beschermt. Zie het gedeelte Waarom de SPAN-sessie Een overbruggingslus maken van dit document voor een voorbeeld van hoe deze aandoening kan optreden.
Configuratievoorbeeld
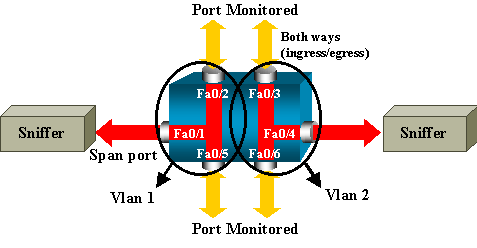
In dit voorbeeld worden twee gelijktijdige SPAN-sessies gemaakt.
- Port Fast Ethernet 0/1 (Fa0/1) bewaakt het verkeer dat Fa0/2 en Fa0/5 verzendt en ontvangt. Port Fa0/1 bewaakt ook het verkeer van en naar de beheerinterface VLAN 1.
- Port Fa0/4 bewaakt poorten Fa0/3 en Fa0/6.
Poorten Fa0/3, Fa0/4 en Fa0/6 zijn allemaal geconfigureerd in VLAN 2. Andere poorten en de beheerinterface zijn geconfigureerd in de standaard VLAN 1.
Netwerkdiagram
Voorbeeldconfiguratie op de Catalyst 2900XL/3500XL
| 2900XL/3500XL-steekproefconfiguratie |
|---|
!--- Output suppressed. |
Uitleg over configuratiestappen
Als u poort Fa0/1 wilt configureren als bestemmingspoort, selecteert u de bronpoorten Fa0/2 en Fa0/5 en de beheerinterface (VLAN 1), de interface Fa0/1 in de configuratiemodus:
Switch(config)#interface fastethernet 0/1
Voer de lijst in met poorten die moeten worden bewaakt:
Switch(config-if)#port monitor fastethernet 0/2
Switch(config-if)#port monitor fastethernet 0/5
Met deze opdracht wordt elk pakket dat deze twee poorten ontvangen of verzenden ook gekopieerd naar poort Fa0/1. Geef een variatie van de opdracht voor de poortmonitor op om de bewaking voor de beheerinterface te configureren:
Switch(config-if)#port monitor vlan 1
Opmerking: deze opdracht betekent niet dat poort Fa0/1 het volledige VLAN 1 bewaakt. Het VLAN 1-sleutelwoord verwijst eenvoudigweg naar de beheerinterface van de switch. Dit voorbeeldcommando illustreert dat de monitor van een poort in een ander VLAN onmogelijk is:
Switch(config-if)#port monitor fastethernet 0/3
FastEthernet0/1 and FastEthernet0/3 are in different vlan
Om de configuratie te voltooien, configureert u een andere sessie. Deze keer gebruikt u Fa0/4 als een bestemmingspoort voor de SPAN:
Switch(config-if)#interface fastethernet 0/4
Switch(config-if)#port monitor fastethernet 0/3
Switch(config-if)#port monitor fastethernet 0/6
Switch(config-if)#^Z
Geef een show running opdracht of gebruik de show port monitor opdracht om de configuratie te controleren:
Switch#show port monitor
 Monitor Port Port Being Monitored
--------------------- ---------------------
FastEthernet0/1 VLAN1
FastEthernet0/1 FastEthernet0/2
FastEthernet0/1 FastEthernet0/5
FastEthernet0/4 FastEthernet0/3
FastEthernet0/4 FastEthernet0/6
Opmerking: de Catalyst 2900XL en 3500XL ondersteunen SPAN niet alleen in de Rx-richting (Rx-SPANWIJDTE of ingressspanne) of alleen in de Tx-richting (Tx-SPANWIJDTE of uitgangs-SPANWIJDTE). Alle SPAN-poorten zijn ontworpen om zowel Rx- als Tx-verkeer vast te leggen.
OVERSPANNING op de Catalyst 2948G-L3 en 4908G-L3
De Catalyst 2948G-L3 en Catalyst 4908G-L3 zijn vaste configuratie switch routers of Layer 3 switches. De SPAN-functie op een Layer 3-switch wordt port snooping genoemd.
Havensnooping wordt echter niet ondersteund op deze switches.
SPAN op de Catalyst 8500
Een zeer eenvoudige SPAN-functie is beschikbaar op de Catalyst 8540 onder de naam port snooping. Raadpleeg de huidige Catalyst 8540-documentatie voor meer informatie.
Met Port Snooping kunt u op transparante wijze verkeer van een of meer bronpoorten naar een bestemmingspoort spiegelen.
Geef de snoop-opdracht om poortgebaseerde verkeersspiegeling of snooping in te stellen. Geef het geen vorm van deze opdracht om snuffelen uit te schakelen:
snoop interface source_port direction snoop_direction

no snoop interface source_port
De variabele source_port verwijst naar de poort die wordt bewaakt. De variabele snoop_direction is de richting van het verkeer op de bronpoort of poorten die worden bewaakt: ontvangen, verzenden of beide.
8500CSR#configure terminal
8500CSR(config)#interface fastethernet 12/0/15
8500CSR(config-if)#shutdown
8500CSR(config-if)#snoop interface fastethernet 0/0/1 direction both
8500CSR(config-if)#no shutdown
Dit voorbeeld toont de uitvoer van de opdracht show snoop:
8500CSR#show snoop
Snoop Test Port Name: FastEthernet1/0/4 (interface status=SNOOPING)
Snoop option:         (configured=enabled)(actual=enabled)
Snoop direction:      (configured=receive)(actual=receive)
Monitored Port Name:
(configured=FastEthernet1/0/3)(actual=FastEthernet1/0/3)
Opmerking: deze opdracht wordt niet ondersteund op Ethernet-poorten in een Catalyst 8540 als u een multiservice ATM switch router (MSR)-image uitvoert, zoals 8540m-in-mz. In plaats daarvan moet u een CSR-afbeelding (campus switch router) gebruiken, zoals 8540c-in-mz.
OVERSPANNING op de Catalyst 2900-, 4500/4000-, 5500/5000- en 6500/6000-serie Switches met CatOS
Dit gedeelte is alleen van toepassing op deze Switches uit de Cisco Catalyst 2900-reeks:
- Cisco Catalyst 2948G-L2-Switch
- Cisco Catalyst 2948G-GE-TX-Switch
- Cisco Catalyst 2980G-A-Switch
Dit gedeelte is van toepassing op Switches uit de Cisco Catalyst 4000-reeks, waaronder:
- Modulaire Switches van het chassis:
- Cisco Catalyst 4003-Switch
- Cisco Catalyst 4006-Switch
- Vaste Switch chassis:
- Cisco Catalyst 4912G-Switch
Lokale OVERSPANNING
SPAN-functies zijn één voor één toegevoegd aan het CatOS en een SPAN-configuratie bestaat uit een enkele set span-opdracht. Er is nu een breed scala aan opties beschikbaar voor het commando:
switch (enable) set span
Usage: set span disable [dest_mod/dest_port|all]
       set span <src_mod/src_ports...|src_vlans...|sc0>
               <dest_mod/dest_port> [rx|tx|both]
               [inpkts <enable|disable>]
               [learning <enable|disable>]
               [multicast <enable|disable>]
               [filter <vlans...>]
               [create]
Dit netwerkdiagram introduceert de verschillende SPAN-mogelijkheden met behulp van variaties:
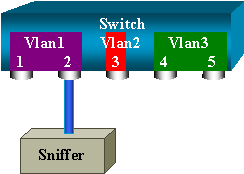
Dit diagram maakt deel uit van een enkele lijnkaart die zich in sleuf 6 van een Catalyst 6500/6000-Switch bevindt. In dit scenario:
- Poorten 6/1 en 6/2 behoren tot VLAN 1
- Poort 6/3 behoort tot VLAN 2
- Poorten 6/4 en 6/5 behoren tot VLAN 3
Sluit een sniffer aan op poort 6/2 en gebruik deze in verschillende gevallen als monitorpoort.
PSPAN, VSPAN: sommige poorten of een volledig VLAN bewaken
Geef de eenvoudigste vorm van de opdracht set span om één poort te bewaken. De syntaxis is ingesteld op span source_port_destination_port.
Bewaak één poort met SPAN
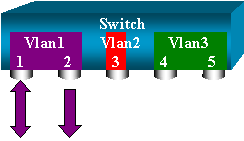
switch (enable) set span 6/1 6/2

Destination : Port 6/2
Admin Source : Port 6/1
Oper Source : Port 6/1
Direction : transmit/receive
Incoming Packets: disabled
Learning : enabled
Multicast : enabled
Filter : -
Status : active
switch (enable) 2000 Sep 05 07:04:14 %SYS-5-SPAN_CFGSTATECHG:local span
session active for destination port 6/2
Met deze configuratie wordt elk pakket dat wordt ontvangen of verzonden door poort 6/1 gekopieerd op poort 6/2. Een duidelijke beschrijving hiervan verschijnt wanneer u de configuratie invoert. Geef de opdracht Span weergeven op om een overzicht van de huidige SPAN-configuratie te ontvangen:
switch (enable) show span
Destination : Port 6/2
Admin Source : Port 6/1
Oper Source : Port 6/1
Direction : transmit/receive
Incoming Packets: disabled
Learning : enabled
Multicast : enabled
Filter : -
Status : active

Total local span sessions: 1
Bewaak meerdere poorten met SPAN
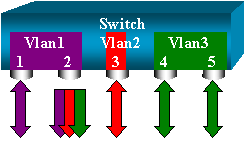
Met de opdracht set span source_ports destination_port kan de gebruiker meer dan één bronpoort opgeven. Maak een lijst van alle poorten waarop u de SPAN wilt implementeren en scheid de poorten met komma's. Met de opdrachtregelinterpreter kunt u het koppelteken ook gebruiken om een reeks poorten op te geven.
Dit voorbeeld illustreert deze mogelijkheid om meer dan één poort op te geven. Het voorbeeld gebruikt SPAN op poort 6/1 en een bereik van drie poorten, van 6/3 tot 6/5:
switch (enable) set span 6/1,6/3-5 6/2

2000 Sep 05 07:17:36 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
       for destination port 6/2
       Destination : Port 6/2
       Admin Source : Port 6/1,6/3-5
       Oper Source : Port 6/1,6/3-5
       Direction : transmit/receive
       Incoming Packets: disabled
       Learning : enabled
       Multicast : enabled
       Filter : -
       Status : active
       switch (enable) 2000 Sep 05 07:17:36 %SYS-5-SPAN_CFGSTATECHG:local span
       session active for destination port 6/2
VLAN's bewaken met SPAN
Uiteindelijk kunt u met de set span-opdracht een poort configureren om het lokale verkeer voor een volledig VLAN te bewaken. De opdracht is ingesteld op span source_vlan(s) destination_port.
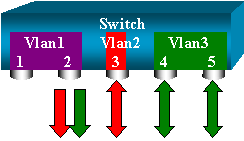
Gebruik een lijst met een of meer VLAN's als bron, in plaats van een lijst met poorten:
switch (enable) set span 2,3 6/2
           2000 Sep 05 07:40:10 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
           for destination port 6/2
           Destination : Port 6/2
           Admin Source : VLAN 2-3
           Oper Source : Port 6/3-5,15/1
           Direction : transmit/receive
           Incoming Packets: disabled
           Learning : enabled
           Multicast : enabled
           Filter : -
           Status : active
           switch (enable) 2000 Sep 05 07:40:10 %SYS-5-SPAN_CFGSTATECHG:local span
           session active for destination port 6/2
Met deze configuratie wordt elk pakket dat VLAN 2 of 3 binnenkomt of verlaat, gedupliceerd naar poort 6/2.
Ingress/Egress SPAN
In het voorbeeld in het gedeelte Monitor VLAN's met SPAN wordt het verkeer dat de opgegeven poorten binnenkomt en verlaat, bewaakt.
Het veld Richting: verzenden/ontvangen toont dit. Met de Catalyst 4500/4000-, 5500/5000- en 6500/6000-serie Switches kunt u alleen uitgaand (uitgaand) of alleen ingaand (inkomend) verkeer op een bepaalde poort verzamelen.
Voeg het trefwoord rx (ontvangen) of tx (verzenden) toe aan het einde van de opdracht. De standaardwaarde is zowel (tx als rx).
set span source_port destination_port [rx | tx | both]
In dit voorbeeld legt de sessie al het binnenkomende verkeer voor VLAN's 1 en 3 vast en spiegelt het verkeer naar poort 6/2:
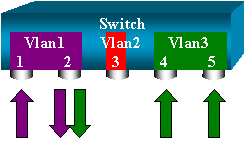
switch (enable) set span 1,3 6/2 rx
          2000 Sep 05 08:09:06 %SYS-5-SPAN_CFGSTATECHG:local span session
          inactive for destination port 6/2
          Destination : Port 6/2
          Admin Source : VLAN 1,3
          Oper Source : Port 1/1,6/1,6/4-5,15/1
          Direction : receive
          Incoming Packets: disabled
          Learning : enabled
          Multicast : enabled
          Filter : -
          Status : active
          switch (enable) 2000 Sep 05 08:09:06 %SYS-5-SPAN_CFGSTATECHG:local span
          session active for destination port 6/2
Implementeer SPAN op een kofferbak
Trunks zijn een speciaal geval in een switch omdat het poorten zijn die meerdere VLAN's vervoeren. Als een trunk is geselecteerd als bronpoort, wordt het verkeer voor alle VLAN's op deze trunk bewaakt.
Een subset van VLAN's bewaken die tot een Trunk behoren
In dit diagram is poort 6/5 nu een koffer die alle VLAN's vervoert. Stel je voor dat je SPAN wilt gebruiken op het verkeer in VLAN 2 voor poorten 6/4 en 6/5. Geef gewoon deze opdracht:
switch (enable) set span 6/4-5 6/2
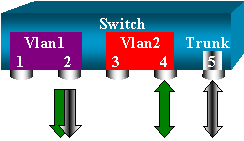
In dit geval is het verkeer dat wordt ontvangen op de SPAN-poort een mix van het verkeer dat u wilt en alle VLAN's die trunk 6/5 vervoert.
Op de bestemmingspoort kan bijvoorbeeld niet worden onderscheiden of een pakket afkomstig is van poort 6/4 in VLAN 2 of poort 6/5 in VLAN 1. Een andere mogelijkheid is om SPAN te gebruiken op het gehele VLAN 2:
switch (enable) set span 2 6/2
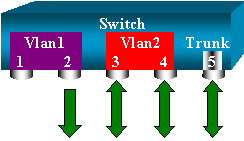
Met deze configuratie bewaakt u in ieder geval alleen verkeer dat tot VLAN 2 behoort vanuit de kofferbak. Het probleem is dat je nu ook verkeer ontvangt dat je niet wilde van poort 6/3.
Het CatOS bevat een ander trefwoord waarmee u een aantal VLAN's kunt selecteren om vanuit een stam te controleren:
switch (enable) set span 6/4-5 6/2 filter 2
      2000 Sep 06 02:31:51 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
       for destination port 6/2
      Destination : Port 6/2
      Admin Source : Port 6/4-5
      Oper Source : Port 6/4-5
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : 2
      Status : active
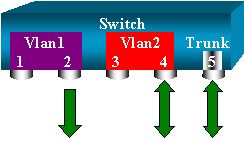
Met deze opdracht wordt het doel bereikt omdat u VLAN 2 selecteert op alle trunks die worden bewaakt. U kunt met deze filteroptie verschillende VLAN's opgeven.
Trunking op de bestemmingspoort
Als u bronpoorten hebt die tot verschillende VLAN's behoren, of als u SPAN op verschillende VLAN's op een trunkpoort gebruikt, wilt u bepalen tot welk VLAN een pakket behoort dat u op de bestemmingspoort SPAN ontvangt. Deze identificatie is mogelijk als u trunking inschakelt op de bestemmingspoort voordat u de poort configureert voor SPAN. Op deze manier worden alle pakketten die naar de sniffer worden doorgestuurd ook gelabeld met hun respectievelijke VLAN-ID's.
switch (enable) set span disable 6/2
      This command can disable your span session.
      Do you want to continue (y/n) [n]?y
      Disabled Port 6/2 to monitor transmit/receive traffic of Port 6/4-5
      2000 Sep 06 02:52:22 %SYS-5-SPAN_CFGSTATECHG:local span session
      inactive for destination port 6/2
      switch (enable) set trunk 6/2 nonegotiate isl

      Port(s) 6/2 trunk mode set to nonegotiate.
      Port(s) 6/2 trunk type set to isl.
      switch (enable) 2000 Sep 06 02:52:33 %DTP-5-TRUNKPORTON:Port 6/2 has become
        isl trunk
      switch (enable) set span 6/4-5 6/2
      Destination : Port 6/2
      Admin Source : Port 6/4-5
      Oper Source : Port 6/4-5
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      2000 Sep 06 02:53:23 %SYS-5-SPAN_CFGSTATECHG:local span session active for
      destination port 6/2
Meerdere gelijktijdige sessies maken
Tot nu toe is er slechts één SPAN-sessie gemaakt. Elke keer dat u een nieuwe set span opdracht geeft, wordt de vorige configuratie ongeldig gemaakt. De CatOS heeft nu de mogelijkheid om meerdere sessies tegelijkertijd uit te voeren, zodat het verschillende bestemmingspoorten tegelijk kan hebben. Geef de opdracht span source destination create op om een extra SPAN-sessie toe te voegen. In deze sessie wordt poort 6/1 tot 6/2 bewaakt en tegelijkertijd wordt VLAN 3 tot poort 6/3 bewaakt:
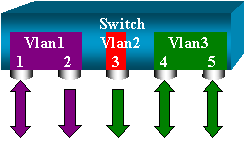
switch (enable) set span 6/1 6/2
      2000 Sep 05 08:49:04 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
      for destination port 6/2
      Destination : Port 6/2
      Admin Source : Port 6/1
      Oper Source : Port 6/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      switch (enable) 2000 Sep 05 08:49:05 %SYS-5-SPAN_CFGSTATECHG:local span
      session active for destination port 6/2
      switch (enable) set span 3 6/3 create
      Destination : Port 6/3
      Admin Source : VLAN 3
      Oper Source : Port 6/4-5,15/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      switch (enable) 2000 Sep 05 08:55:38 %SYS-5-SPAN_CFGSTATECHG:local span
      session active for destination port 6/3
Voer nu de opdracht show span uit om te bepalen of u twee sessies tegelijkertijd hebt:
switch (enable) show span
      Destination : Port 6/2
      Admin Source : Port 6/1
      Oper Source : Port 6/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      ------------------------------------------------------------------------
      Destination : Port 6/3
      Admin Source : VLAN 3
      Oper Source : Port 6/4-5,15/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active
      Total local span sessions: 2
Er worden extra sessies georganiseerd. Je hebt een manier nodig om sommige sessies te verwijderen. Het commando is:
set span disable {all | destination_port}
Omdat er slechts één bestemmingspoort per sessie kan zijn, identificeert de bestemmingspoort een sessie. Verwijder de eerste sessie die is gemaakt, die poort 6/2 als bestemming gebruikt:
switch (enable) set span disable 6/2
      This command can disable your span session.
      Do you want to continue (y/n) [n]?y
      Disabled Port 6/2 to monitor transmit/receive traffic of Port 6/1
      2000 Sep 05 09:04:33 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
      for destination port 6/2
U kunt nu controleren of er nog maar één sessie over is:
switch (enable) show span
      Destination : Port 6/3
      Admin Source : VLAN 3
      Oper Source : Port 6/4-5,15/1
      Direction : transmit/receive
      Incoming Packets: disabled
      Learning : enabled
      Multicast : enabled
      Filter : -
      Status : active

    Total local span sessions: 1
Voer deze opdracht uit om alle huidige sessies in één stap uit te schakelen:
switch (enable) set span disable all
  This command can disable all span session(s).
      Do you want to continue (y/n) [n]?y
      Disabled all local span sessions
      2000 Sep 05 09:07:07 %SYS-5-SPAN_CFGSTATECHG:local span session inactive
      for destination port 6/3

    switch (enable) show span
      No span session configured
Andere opties voor OVERSPANNING
De syntaxis voor de opdracht set span is:
switch (enable) set span
Usage: set span disable [dest_mod/dest_port|all]
      set span <src_mod/src_ports...|src_vlans...|sc0>
               <dest_mod/dest_port> [rx|tx|both]
               [inpkts <enable|disable>]
               [learning <enable|disable>]
               [multicast <enable|disable>]
               [filter <vlans...>]
               [create]
In dit gedeelte worden kort de opties gepresenteerd die in dit document worden besproken:
- sc0 — U specificeert het sc0-trefwoord in een SPAN-configuratie wanneer u het verkeer naar de beheerinterface sc0 moet controleren. Deze functie is beschikbaar op de Switches Catalyst 5500/5000 en 6500/6000, codeversie CatOS 5.1 of hoger.
- ingangen in-/uitschakelen — Deze optie is uiterst belangrijk. Zoals in dit document staat, behoort een poort die u configureert als de bestemming van de SPAN nog steeds tot het oorspronkelijke VLAN. Pakketten die op een bestemmingspoort worden ontvangen, gaan vervolgens het VLAN in, alsof deze poort een normale toegangspoort is. Dit gedrag kan gewenst zijn. Als u een pc als een snuffelaar gebruikt, wilt u dat deze pc volledig is aangesloten op het VLAN. Niettemin kan de verbinding gevaarlijk zijn als u de bestemmingspoort aansluit op andere netwerkapparatuur die een lus in het netwerk maakt. De bestemmingspoort SPAN voert de STP niet uit en u kunt in een gevaarlijke overbruggingslus terechtkomen. Zie het gedeelte Waarom wordt de SPAN-sessie gebruikt Een overbruggingslus maken in dit document om te begrijpen hoe deze situatie zich kan voordoen. De standaardinstelling voor deze optie is Uitschakelen, wat betekent dat de bestemmingspoort SPAN pakketten weggooit die de poort ontvangt. Deze teruggooi beschermt de haven tegen overbruggingslussen. Deze optie wordt weergegeven in CatOS 4.2.
- leren in-/uitschakelen — Met deze optie kunt u leren uitschakelen op de bestemmingspoort. Standaard is leren ingeschakeld en leert de bestemmingspoort MAC-adressen van inkomende pakketten die de poort ontvangt. Deze functie wordt weergegeven in CatOS 5.2 op de Catalyst 4500/4000 en 5500/5000, en in CatOS 5.3 op de Catalyst 6500/6000.
- multicast in-/uitschakelen — Zoals de naam al doet vermoeden, kunt u met deze optie de bewaking van multicast-pakketten in- of uitschakelen. Standaard is ingeschakeld. Deze functie is beschikbaar op de Catalyst 5500/5000 en 6500/6000, CatOS 5.1 en hoger.
- Overspanningspoort 15/1 — Op de Catalyst 6500/6000 kunt u poort 15/1 (of 16/1) gebruiken als een SPAN-bron. De poort kan het verkeer controleren dat wordt doorgestuurd naar de Multilayer Switch Feature Card (MSFC). De poort legt verkeer vast dat via software wordt gerouteerd of naar de MSFC wordt geleid.
Externe OVERSPANNING
RSPAN-overzicht
Met RSPAN kunt u bronpoorten bewaken die zijn verspreid over een geschakeld netwerk, niet alleen lokaal op een switch met SPAN. Deze functie verschijnt in CatOS 5.3 in de Switches van de Catalyst 6500/6000-reeks en wordt toegevoegd in de Switches van de Catalyst 4500/4000-reeks in CatOS 6.3 en hoger.
De functionaliteit werkt precies als een gewone SPAN-sessie. Het verkeer dat door SPAN wordt gecontroleerd, wordt niet rechtstreeks gekopieerd naar de bestemmingspoort, maar overstroomd in een speciaal RSPAN-VLAN. De bestemmingspoort kan dan overal in dit RSPAN-VLAN worden geplaatst. Er kunnen zelfs meerdere bestemmingshavens zijn.
Dit diagram illustreert de structuur van een RSPAN-sessie:
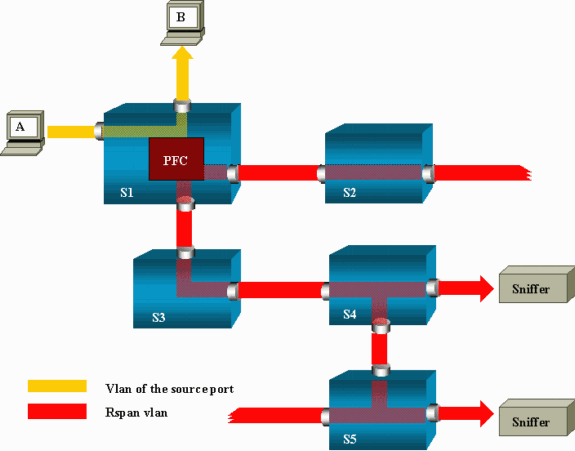
In dit voorbeeld configureert u RSPAN om het verkeer te controleren dat host A verzendt. Wanneer A een frame genereert dat bestemd is voor B, wordt het pakket gekopieerd door een toepassingsspecifieke geïntegreerde schakeling (ASIC) van de Catalyst 6500/6000 Policy Feature Card (PFC) in een vooraf gedefinieerd RSPAN-VLAN. Van daaruit wordt het pakket overspoeld naar alle andere poorten die tot het RSPAN VLAN behoren. Alle interswitchkoppelingen die hier worden getekend, zijn trunks, wat een vereiste is voor RSPAN. De enige toegangspoorten zijn bestemmingspoorten, waar de sniffers zijn aangesloten (hier, op S4 en S5).
Dit zijn een paar opmerkingen over dit ontwerp:
- S1 wordt een source switch genoemd. Pakketten voeren het RSPAN VLAN alleen in in switches die zijn geconfigureerd als RSPAN-bron. Momenteel kan een switch slechts de bron zijn voor één RSPAN-sessie, wat betekent dat een bron-switch slechts één RSPAN-VLAN tegelijk kan voeden.
- S2 en S3 zijn intermediaire switches. Het zijn geen RSPAN-bronnen en hebben geen bestemmingspoorten. Een switch kan tussentijds zijn voor een willekeurig aantal RSPAN-sessies.
- S4 en S5 zijn switches. Sommige van hun poorten zijn geconfigureerd als bestemming voor een RSPAN-sessie. Momenteel kan een Catalyst 6500/6000 maximaal 24 RSPAN-bestemmingspoorten hebben, voor één of meerdere verschillende sessies. Je kunt ook merken dat S4 zowel een bestemming als een tussenliggende switch is.
- U kunt zien dat RSPAN-pakketten worden overspoeld in het RSPAN VLAN. Zelfs switches die niet op weg zijn naar een bestemmingspoort, zoals S2, ontvangen het verkeer voor het RSPAN VLAN. U kunt het handig vinden om dit VLAN op dergelijke S1-S2-koppelingen te snoeien.
- Om de overstroming te bereiken, wordt het leren uitgeschakeld op het RSPAN VLAN.
- Om loops te voorkomen, is de STP op het RSPAN VLAN gehandhaafd. Daarom kan RSPAN Bridge Protocol Data Units (BPDU's) niet bewaken.
Voorbeeld van RSPAN-configuratie
De informatie in deze sectie illustreert de opzet van deze verschillende elementen met een zeer eenvoudig RSPAN-ontwerp. S1 en S2 zijn twee Catalyst 6500/6000 Switches. Als u een aantal S1-poorten of VLAN's van S2 wilt bewaken, moet u een toegewezen RSPAN-VLAN instellen. De rest van de commando's hebben een vergelijkbare syntaxis als degene die je gebruikt in een typische SPAN sessie.
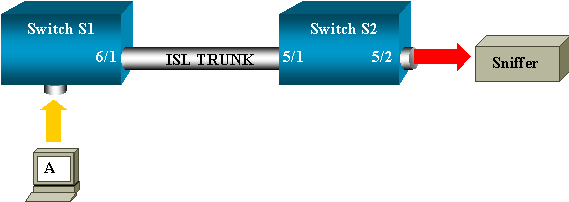
De ISL-romp tussen de twee Switches S1 en S2
Plaats om te beginnen hetzelfde VLAN Trunk Protocol (VTP)-domein op elke switch en configureer één kant als trunking desirable. VTP-onderhandelingen doen de rest. Geef deze opdracht op S1:
S1> (enable) set vtp domain cisco
      VTP domain cisco modified
Voer de volgende opdrachten uit op S2:
S2> (enable) set vtp domain cisco
      VTP domain cisco modified
      S2> (enable) set trunk 5/1 desirable
      Port(s) 5/1 trunk mode set to desirable.
      S2> (enable) 2000 Sep 12 04:32:44 %PAGP-5-PORTFROMSTP:Port 5/1 left bridge
       port 5/1
      2000 Sep 12 04:32:47 %DTP-5-TRUNKPORTON:Port 5/1 has become isl trunk
Opzetten van het RSPAN VLAN
Een RSPAN-sessie heeft een specifiek RSPAN-VLAN nodig. U moet dit VLAN maken. U kunt een bestaand VLAN niet converteren naar een RSPAN-VLAN. In dit voorbeeld wordt de VLAN 100 gebruikt:
S2> (enable) set vlan 100 rspan
      Vlan 100 configuration successful
Voer deze opdracht uit op één switch die is geconfigureerd als een VTP-server. De kennis van RSPAN VLAN 100 wordt automatisch verspreid in het hele VTP-domein.
Configuratie van poort 5/2 van S2 als RSPAN-bestemmingspoort
S2> (enable) set rspan destination 5/2 100
      Rspan Type : Destination
      Destination : Port 5/2
      Rspan Vlan : 100
      Admin Source : -
      Oper Source : -
      Direction : -
      Incoming Packets: disabled
      Learning : enabled
      Multicast : -
      Filter : -
      Status : active
      2000 Sep 12 04:34:47 %SYS-5-SPAN_CFGSTATECHG:remote span destination session
      active for destination port 5/2
Configuratie van een RSPAN-bronpoort op S1
In dit voorbeeld wordt binnenkomend verkeer dat S1 binnenkomt via poort 6/2 gemonitord. Voer de volgende opdracht uit:
S1> (enable) set rspan source 6/2 100 rx
      Rspan Type : Source
      Destination : -
      Rspan Vlan : 100
      Admin Source : Port 6/2
      Oper Source : Port 6/2
      Direction : receive
      Incoming Packets: -
      Learning : -
      Multicast : enabled
      Filter : -
      Status : active
      S1> (enable) 2000 Sep 12 05:40:37 %SYS-5-SPAN_CFGSTATECHG:remote span
       source session active for remote span vlan 100
Alle inkomende pakketten op poort 6/2 worden nu overspoeld op de RSPAN VLAN 100 en bereiken de bestemmingspoort die is geconfigureerd op S1 via de kofferbak.
De configuratie verifiëren
De opdracht show rspan geeft een overzicht van de huidige RSPAN-configuratie op de switch. Nogmaals, er kan slechts één bron RSPAN sessie tegelijk.
S1> (enable) show rspan
    Rspan Type : Source
    Destination : -
    Rspan Vlan : 100
    Admin Source : Port 6/2
    Oper Source : Port 6/2
    Direction : receive
    Incoming Packets: -
    Learning : -
    Multicast : enabled
    Filter : -
    Status : active
    Total remote span sessions: 1
Andere configuraties die mogelijk zijn met de ingestelde opdracht rspan
U gebruikt verschillende opdrachtregels om de bron en de bestemming met RSPAN te configureren. Afgezien van dit verschil gedragen SPAN en RSPAN zich echt op dezelfde manier. U kunt RSPAN zelfs lokaal gebruiken, op een enkele switch, als u meerdere bestemmingspoorten wilt hebben.
Overzicht en beperkingen van functies
In deze tabel worden de verschillende functies samengevat die zijn geïntroduceerd en wordt de minimale CatOS-versie weergegeven die nodig is om de functie op het opgegeven platform uit te voeren:
| Feature | Catalyst 4500/4000 | Catalyst 5500/5000 | Catalyst 6500/6000 |
|---|---|---|---|
| Invoer in-/uitschakelen, optie | 4.4 | 4.2 | 5.1 |
| Meerdere sessies, poorten in verschillende VLAN's | 5.1 | 5.1 | 5.1 |
| SC0, optie | — | 5.1 | 5.1 |
| Optie voor in-/uitschakelen van multicast | — | 5.1 | 5.1 |
| Optie Leren in-/uitschakelen | 5.2 | 5.2 | 5.3 |
| RSPAN | 6.3 | — | 5.3 |
Deze tabel geeft een korte samenvatting van de huidige beperkingen op het aantal mogelijke SPAN-sessies:
| Feature | Katalysator 4500/4000 Bereik van Switches | Katalysator 5500/5000 Bereik van Switches | Katalysator 6500/6000 Bereik van Switches |
|---|---|---|---|
| Rx of beide SPAN-sessies | 5 | 1 | 2 |
| Tx SPAN-sessies | 5 | 4 | 4 |
| Mini Protocol Analyzer-sessies | Niet ondersteund | Niet ondersteund | 1 |
| Rx, Tx of beide RSPAN-bronsessies | 5 | Niet ondersteund | 1 Supervisor Engine 720 ondersteunt twee RSPAN-bronsessies. |
| RSPAN-bestemming | 5 | Niet ondersteund | 24 |
| Totaal aantal sessies | 5 | 5 | 30 |
Raadpleeg deze documenten voor aanvullende beperkingen en configuratierichtlijnen:
- SPAN & RSPAN configureren (Catalyst 4500/4000)
- SPAN & RSPAN configureren (Catalyst 6500/6000)
OVERSPANNING op de Switches van de Catalyst 2940, 2950, 2955, 2960, 2970, 3550, 3560, 3560-E, 3750 en 3750-E-reeks
Dit zijn richtlijnen voor de configuratie van de SPAN-functie op de Switches van de Catalyst 2940, 2950, 2955, 2960, 2970, 3550, 3560, 3560-E, 3750 en 3750-E-reeks:
- De Catalyst 2950-Switches kunnen slechts één SPAN-sessie tegelijk actief hebben en kunnen alleen bronpoorten bewaken. Deze switches kunnen VLAN's niet controleren.
- De Switches Catalyst 2950 en 3550 kunnen verkeer doorsturen op een bestemmingspoort SPAN in Cisco IOS Software Release 12.1(13)EA1 en hoger.
- De Switches Catalyst 3550, 3560 en 3750 kunnen maximaal twee SPAN-sessies tegelijk ondersteunen en kunnen zowel bronpoorten als VLAN's bewaken.
- Voor de Switches Catalyst 2970, 3560 en 3750 hoeft geen reflectorpoort te worden geconfigureerd wanneer u een RSPAN-sessie configureert.
- De Catalyst 3750-Switches ondersteunen sessieconfiguratie met het gebruik van bron- en bestemmingspoorten die zich op een van de switch-stackleden bevinden.
- Per SPAN-sessie is slechts één bestemmingspoort toegestaan en dezelfde poort kan geen bestemmingspoort zijn voor meerdere SPAN-sessies. Daarom kunt u geen twee SPAN-sessies hebben die dezelfde bestemmingspoort gebruiken.
De configuratieopdrachten van de SPAN-functie zijn vergelijkbaar voor de Catalyst 2950 en de Catalyst 3550. De Catalyst 2950 kan de VLAN's echter niet bewaken. U kunt de SPAN configureren, zoals in dit voorbeeld:
C2950#configure terminal
C2950(config)#
C2950(config)#monitor session 1 source interface fastethernet 0/2

!--- This configures interface Fast Ethernet 0/2 as source port.

C2950(config)#monitor session 1 destination interface fastethernet 0/3

!--- This configures interface Fast Ethernet 0/3 as destination port.

C2950(config)#

C2950#show monitor session 1
Session 1---------
Source Ports:
    RX Only:       None
    TX Only:       None
    Both:          Fa0/2
Destination Ports: Fa0/3
C2950#
U kunt een poort ook configureren als een bestemming voor lokale SPAN en RSPAN voor hetzelfde VLAN-verkeer. Als u het verkeer wilt controleren voor een bepaalde vlan die zich in twee rechtstreeks verbonden switches bevindt, configureert u deze opdrachten op de switch met de bestemmingspoort. In dit voorbeeld volgen we het verkeer van VLAN 5 dat is verspreid over twee switches:
c3750(config)#monitor session 1 source vlan < Remote RSPAN VLAN ID >
c3750(config)#monitor session 1 source vlan 5
c3750(config)#monitor session 1 destination interface fastethernet 0/3

!--- This configures interface FastEthernet 0/3 as a destination port.
Gebruik deze configuratie op de externe switch:
c3750_remote(config)#monitor session 1 source vlan 5

!--- Specifies VLAN 5 as the VLAN to be monitored.

c3750_remote(config)#monitor session 1 destination remote vlan  <Remote vlan id>
In het vorige voorbeeld is een poort geconfigureerd als bestemmingspoort voor zowel lokale SPAN als de RSPAN om het verkeer te controleren voor hetzelfde VLAN dat zich in twee switches bevindt.
| Feature | Catalyst 2950/3550 |
|---|---|
| Ingress (ingangen), optie in/uit | Cisco IOS Software Release 12.1(12c)EA1 |
| RSPAN | Cisco IOS Software Release 12.1(12c)EA1 |
| Feature | Katalysator 29401, 2950, 2955, 2960, 2970, 3550, 3560, 3750 |
|---|---|
| Rx of beide SPAN-sessies | 2 |
| Tx SPAN-sessies | 2 |
| Rx, Tx of beide RSPAN-bronsessies | 2 |
| RSPAN-bestemming | 2 |
| Totaal aantal sessies | 2 |
1 De Switches van Catalyst 2940 ondersteunen alleen lokale SPAN. RSPAN wordt niet ondersteund op dit platform.
OVERSPANNING op de Switches Catalyst 4500/4000 en Catalyst 6500/6000-reeks met Cisco IOS-systeemsoftware
De SPAN-functie wordt ondersteund op de Switches Catalyst 4500/4000 en Catalyst 6500/6000 Series met Cisco IOS-systeemsoftware. Beide switch platformen gebruiken dezelfde Command-Line Interface (CLI) en een configuratie die vergelijkbaar is met de configuratie die het gedeelte behandelt. Raadpleeg deze documenten voor de bijbehorende configuratie:
- SPAN & RSPAN configureren (Catalyst 6500/6000)
- SPAN & RSPAN configureren (Catalyst 4500/4000)
Configuratievoorbeeld
U kunt de SPAN configureren zoals in dit voorbeeld:
4507R#configure terminal
Enter configuration commands, one per line. End with CNTL/Z.

4507R(config)#monitor session 1 source interface fastethernet 4/2

!--- This configures interface Fast Ethernet 4/2 as source port.

4507R(config)#monitor session 1 destination interface fastethernet 4/3

!--- The configures interface Fast Ethernet 0/3 as destination port.

4507R#show monitor session 1

Session 1---------
Type : Local Session
Source Ports :
Both : Fa4/2
Destination Ports : Fa4/3

4507R#
Overzicht en beperkingen van functies
In deze tabel worden de verschillende functies samengevat die zijn geïntroduceerd en wordt de minimale versie van de Cisco IOS-software weergegeven die nodig is om de functie op het opgegeven platform uit te voeren:
| Feature | Catalyst 4500/4000 (Cisco IOS-software) | Catalyst 6500/6000 (Cisco IOS-software) |
|---|---|---|
| Ingress (ingangen), optie in/uit | Cisco IOS Software Release 12.1(19)EW | Momenteel niet ondersteund1 |
| RSPAN | Cisco IOS Software Release 12.1(20)EW | Cisco IOS-softwarerelease 12.1(13)e |
1 De functie is momenteel niet beschikbaar en de beschikbaarheid van deze functies wordt meestal pas gepubliceerd na de release.
Deze tabel geeft een korte samenvatting van de huidige beperkingen op het aantal mogelijke SPAN- en RSPAN-sessies:
| Feature | Catalyst 4500/4000 (Cisco IOS-software) |
|---|---|
| Rx of beide SPAN-sessies | 2 |
| Tx SPAN-sessies | 4 |
| Rx, Tx of beide RSPAN-bronsessies | 2 (Rx, Tx of beide), en maximaal 4 voor alleen Tx |
| RSPAN-bestemming | 2 |
| Totaal aantal sessies | 6 |
Raadpleeg de Sessielimieten Lokale SPAN, RSPAN en ERSPAN voor Catalyst 6500/6000-switches met Cisco IOS-software.
In de Catalyst 6500-serie is het belangrijk op te merken dat de regressie-SPAN wordt uitgevoerd op de supervisor. Hierdoor kan al het verkeer dat onder de regressie-SPAN valt, over de structuur naar de supervisor worden verzonden en vervolgens naar de bestemmingspoort van de SPAN, die aanzienlijke systeembronnen kan gebruiken en het gebruikersverkeer kan beïnvloeden. Ingress SPAN kan worden gedaan op ingress modules, zodat SPAN prestaties de som van alle deelnemende replicatie-engines zou zijn. De prestaties van de SPAN-functie zijn afhankelijk van de pakketgrootte en het type ASIC dat beschikbaar is in de replicatie-engine.
Bij releases eerder dan Cisco IOS Software Release 12.2(33)SXH kan een poort-kanaal interface, een EtherChannel, geen SPAN bestemming zijn. Met Cisco IOS Software Release 12.2(33)SXH en hoger kan een EtherChannel een SPAN-bestemming zijn. Destination EtherChannels ondersteunen de protocollen Port Aggregation Control Protocol (PAgP) of Link Aggregation Control Protocol (LACP) EtherChannel niet; alleen de on-modus wordt ondersteund, waarbij alle ondersteuning voor het EtherChannel-protocol is uitgeschakeld.
Raadpleeg deze documenten voor aanvullende beperkingen en configuratierichtlijnen:
- SPAN en RSPAN configureren (Catalyst 4500/4000)
- Lokale SPAN, externe SPAN (RSPAN) en ingekapselde RSPAN (Catalyst 6500/6000) configureren
Prestatie-impact van SPAN op de verschillende katalysatorplatforms
Katalysator 2900XL/3500XL reeks
Overzicht architectuur
Dit is een zeer simplistische weergave van de interne architectuur van de 2900XL/3500XL-Switches:
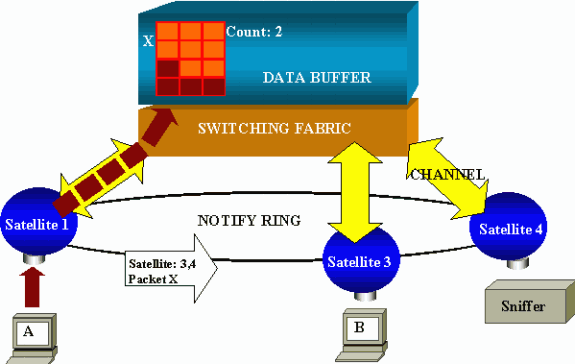
De poorten van de switch zijn verbonden met satellieten die via radiale kanalen communiceren met een schakelweefsel. Bovenaan zijn alle satellieten met elkaar verbonden via een snelle meldingsring die is gewijd aan signaleringsverkeer.
Wanneer een satelliet een pakket ontvangt van een poort, wordt het pakket in cellen gesplitst en via een of meer kanalen naar het switching-weefsel verzonden. Het pakket wordt vervolgens opgeslagen in het gedeelde geheugen. Elke satelliet heeft kennis van de bestemmingshavens. In het diagram in dit gedeelte weet satelliet 1 dat het pakket X door satellieten 3 en 4 moet worden ontvangen. Satelliet 1 stuurt een bericht naar de andere satellieten via de kennisgevingsring. Vervolgens kunnen satellieten 3 en 4 de cellen via hun radiale kanalen uit het gedeelde geheugen ophalen en uiteindelijk het pakket doorsturen. Omdat de bronsatelliet de bestemming kent, zendt deze satelliet ook een index uit die het aantal keren aangeeft dat dit pakket door de andere satellieten wordt gedownload. Telkens wanneer een satelliet het pakket ophaalt uit het gedeelde geheugen, wordt deze index verlaagd. Wanneer de index 0 bereikt, kan het gedeelde geheugen worden vrijgegeven.
Prestatie-impact
Om sommige poorten met SPAN te kunnen bewaken, moet een pakket een extra keer van de gegevensbuffer naar een satelliet worden gekopieerd. De impact op de snelle schakelstof is verwaarloosbaar.
De monitoringpoort ontvangt kopieën van verzonden en ontvangen verkeer voor alle gemonitorde poorten. In deze architectuur wordt een pakket dat bestemd is voor meerdere bestemmingen opgeslagen in het geheugen totdat alle kopieën worden doorgestuurd. Als de monitoringpoort gedurende een langere periode voor 50 procent te veel is geabonneerd, raakt de poort waarschijnlijk verstopt en houdt een deel van het gedeelde geheugen vast. Het is mogelijk dat een of meer van de havens die worden gemonitord ook een vertraging doormaken.
Katalysator 4500/4000 reeks
Overzicht architectuur
De Catalyst 4500/4000 is gebaseerd op een switchstructuur voor gedeeld geheugen. Dit diagram is een overzicht op hoog niveau van het pad van een pakje door de switch. De feitelijke uitvoering is in feite veel complexer:
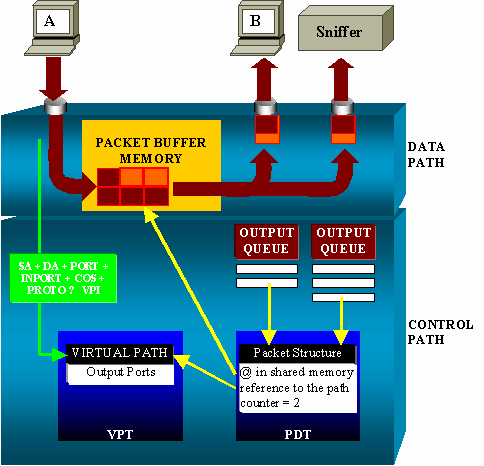
Op een Catalyst 4500/4000 kunt u het gegevenspad onderscheiden. Het gegevenspad komt overeen met de werkelijke gegevensoverdracht binnen de switch, vanaf het besturingspad, waar alle beslissingen worden genomen.
Wanneer een pakketje de switch binnenkomt, wordt er een buffer toegewezen in het pakketbuffergeheugen (een gedeeld geheugen).
Een pakketstructuur die naar deze buffer verwijst, wordt geïnitialiseerd in de Packet Descriptor Table (PDT).
Terwijl de gegevens worden gekopieerd naar het gedeelde geheugen, bepaalt het controlepad waar het switch moet worden gelegd. Om dit te bepalen, wordt een hash-waarde berekend uit deze informatie:
- Het pakketbronadres
- Bestemmingsadres
- VLAN
- Protocoltype
- Invoerpoort
- Serviceklasse (CoS) (IEEE 802.1p-tag of poortstandaard)
Deze waarde wordt gebruikt om de Virtual Path Index (VPI) van een padstructuur in de Virtual Path Table (VPT) te vinden. Deze virtuele padvermelding in de VPT bevat verschillende velden die betrekking hebben op deze specifieke stroom. De velden bevatten de bestemmingspoorten. De pakketstructuur in de PDT wordt nu bijgewerkt met een verwijzing naar het virtuele pad en de teller.
In het voorbeeld in deze sectie moet het pakket naar twee verschillende poorten worden verzonden, zodat de teller op 2 wordt geïnitialiseerd. Ten slotte wordt de pakketstructuur toegevoegd aan de uitvoerwachtrij van de twee bestemmingspoorten. Van daaruit kopieert de data van het gedeelde geheugen naar de uitvoerbuffer van de poort en de teller van de pakketstructuur. Wanneer het 0 bereikt, wordt de buffer voor gedeeld geheugen vrijgegeven.
Prestatie-impact
Bij gebruik van de SPAN-functie moet een pakket naar twee verschillende poorten worden verzonden, zoals in het voorbeeld in het gedeelte Architecture Overview. Het verzenden van het pakket naar twee poorten is geen probleem omdat de switching-structuur niet blokkeert.
Als de SPAN-bestemmingspoort verstopt is, worden pakketten in de uitvoerwachtrij geplaatst en correct uit het gedeelde geheugen vrijgegeven. Er is dus geen impact op de switch.
Katalysator 5500/5000 en 6500/6000 reeks
Overzicht architectuur
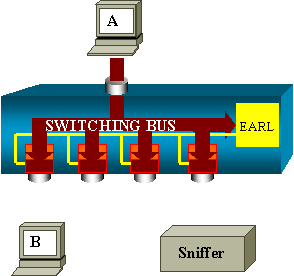
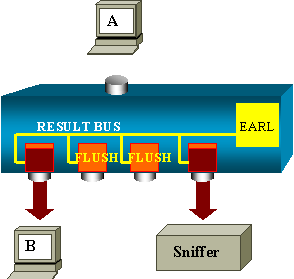
Op de Switches van de Catalyst 5500/5000 en 6500/6000-reeks wordt een pakketje dat op een poort wordt ontvangen, verzonden op de inwendige schakelbus. Elke lijnkaart in de switch begint dit pakje in de binnenbuffers op te slaan.
Tegelijkertijd ontvangt de Encoded Address Recognition Logic (EARL) de header van het pakket en berekent een resultaatindex. EARL stuurt de resultaatindex naar alle lijnkaarten via de resultaatbus. De kennis van deze index stelt de lijnkaart in staat om individueel te beslissen of hij het pakket kan spoelen of verzenden als de lijnkaart het pakket in zijn buffers ontvangt.
Prestatie-impact
Of een of meerdere poorten uiteindelijk het pakketje verzenden heeft absoluut geen invloed op de werking van de switch. Wanneer u deze architectuur bekijkt, heeft de SPAN-functie daarom geen invloed op de prestaties.
Veelgestelde vragen en veelvoorkomende problemen
Connectiviteitsproblemen door verkeerde configuratie van de OVERSPANNING
Connectiviteitsproblemen als gevolg van de verkeerde configuratie van SPAN komen vaak voor in CatOS-versies die ouder zijn dan 5.1. Met deze versies is slechts één SPAN-sessie mogelijk.
De sessie blijft in de configuratie, zelfs wanneer u SPAN uitschakelt. Met het probleem van de opdracht set span enable, activeert een gebruiker de opgeslagen SPAN-sessie opnieuw. De actie treedt vaak op vanwege een typografische fout, bijvoorbeeld als de gebruiker STP wil inschakelen. Ernstige connectiviteitsproblemen kunnen het gevolg zijn als de bestemmingspoort wordt gebruikt om gebruikersverkeer door te sturen.
SPAN bestemmingspoort omhoog/omlaag
Wanneer poorten worden overspannen voor bewaking, wordt de havenstatus weergegeven als OMHOOG/OMLAAG. Wanneer u een SPAN-sessie configureert om de poort te bewaken, toont de bestemmingsinterface de status naar beneden (bewaking), per ontwerp. De interface toont de haven in deze staat om duidelijk te maken dat de haven momenteel niet bruikbaar is als productiehaven. De poort als omhoog/omlaag-bewaking is normaal.
Waarom maakt de SPAN-sessie een overbruggingslus?
Het maken van een overbruggingslus gebeurt meestal wanneer de beheerder de RSPAN-functie probeert te vervalsen. Ook kan een configuratiefout het probleem veroorzaken. Voorbeeldscenario:
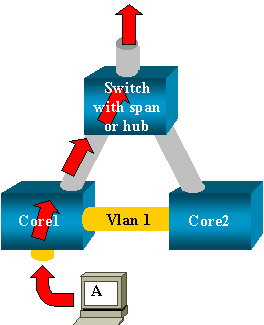
Er zijn twee switches die met elkaar verbonden zijn door een stam. In dit geval heeft elke switch meerdere servers, clients of andere bruggen die ermee zijn verbonden. De beheerder wil VLAN 1 bewaken, dat op verschillende bruggen met SPAN wordt weergegeven.
De beheerder maakt een SPAN-sessie die de hele VLAN 1 op elke core-switch bewaakt en, om deze twee sessies samen te voegen, de bestemmingspoort op dezelfde hub (of dezelfde switch, met het gebruik van een andere SPAN-sessie) aansluit.
De beheerder bereikt het doel. Elk pakketje dat een core-switch ontvangt op VLAN 1 wordt gedupliceerd op de SPAN-poort en naar boven doorgestuurd naar de hub. Een sluipschutter vangt uiteindelijk het verkeer.
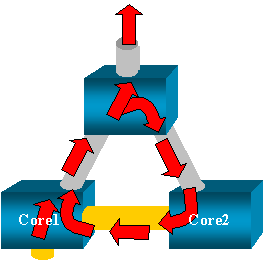
Het enige probleem is dat het verkeer ook opnieuw wordt geïnjecteerd in kern 2 via de bestemmingspoort SPAN. De herinjectie van het verkeer in kern 2 creëert een overbruggingslus in VLAN 1. Vergeet niet dat een bestemming SPAN-poort geen STP uitvoert en niet in staat is om een dergelijke lus te voorkomen.
Heeft SPAN invloed op prestaties?
Zie deze gedeelten van dit document voor informatie over de impact op de prestaties voor de opgegeven Catalyst-platforms:
- Katalysator 2900XL/3500XL reeks
- Katalysator 4500/4000 reeks
- Katalysator 5500/5000 en 6500/6000 reeks
Kunt u SPAN configureren op een EtherChannel-poort?
Een EtherChannel vormt zich niet als een van de poorten in de bundel een bestemmingspoort voor SPAN is. Als u SPAN in deze situatie probeert te configureren, vertelt de switch u:
Channel port cannot be a Monitor Destination Port
Failed to configure span feature
U kunt een poort in een EtherChannel-bundel gebruiken als een SPAN-bronpoort.
Kun je meerdere sessies tegelijk laten draaien?
Op de Switches van de Catalyst 2900XL/3500XL-reeks is het aantal bestemmingspoorten dat beschikbaar is op de switch de enige limiet voor het aantal SPAN-sessies.
Op de Switches uit de Catalyst 2950-reeks kunt u op elk moment slechts één toegewezen monitorpoort hebben. Als u een andere poort als monitorpoort selecteert, wordt de vorige monitorpoort uitgeschakeld en wordt de nieuw geselecteerde poort de monitorpoort.
Op de Catalyst 4500/4000-, 5500/5000- en 6500/6000-Switches met CatOS 5.1 en hoger kunt u meerdere gelijktijdige SPAN-sessies hebben.
Zie de secties Een aantal gelijktijdige sessies maken en Overzicht van functies en beperkingen van dit document.
Fout "% lokale sessielimiet is overschreden"
Dit bericht wordt weergegeven wanneer de toegestane SPAN-sessie de limiet voor de Supervisor Engine overschrijdt:
% Local Session limit has been exceeded
Supervisor Engines hebben een beperking van SPAN-sessies. Raadpleeg de sectie Local SPAN, RSPAN en ERSPAN Session Limits van Configuring Local SPAN, RSPAN en ERSPAN voor meer informatie.
Kan geen SPAN-sessie verwijderen op de VPN-servicemodule, met de fout "% Sessie [Sessienummer:] Gebruikt door servicemodule"
Met dit probleem wordt de Virtual Private Network (VPN)-module in het chassis geplaatst, waar al een switch-fabricemodule is ingevoegd.
De Cisco IOS-software maakt automatisch een SPAN-sessie voor de VPN-servicemodule om het multicast-verkeer af te handelen.
Voer deze opdracht uit om de SPAN-sessie te verwijderen die de software maakt voor de VPN-servicemodule:
Switch(config)#no monitor session session_number service-module
Waarom kunt u geen beschadigde pakketten vastleggen met SPAN?
U kunt geen beschadigde pakketten met SPAN vastleggen vanwege de manier waarop switches in het algemeen werken. Wanneer een pakket door een switch gaat, treden deze gebeurtenissen op:
- Het pakketje bereikt de ingangspoort.
- Het pakket wordt opgeslagen in ten minste één buffer.
- Het pakket wordt uiteindelijk opnieuw verzonden op de uitgangspoort.
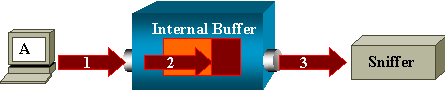
Als de switch een beschadigd pakketje ontvangt, laat de ingangspoort het pakketje meestal vallen. Daarom ziet u het pakket niet op de uitgangspoort.
Een switch is niet volledig transparant met betrekking tot het vastleggen van verkeer. Evenzo, wanneer u een beschadigd pakket op uw sniffer ziet in het scenario in dit gedeelte, weet u dat de fouten zijn gegenereerd bij stap 3, op het egress-segment.
Als u denkt dat een apparaat beschadigde pakketten verzendt, kunt u ervoor kiezen om de verzendende host en het sniffer-apparaat op een hub te plaatsen. De hub voert geen foutcontroles uit.
In tegenstelling tot de switch laat de hub de pakketten daarom niet vallen. Op deze manier kunt u de pakketten bekijken.
Fout: % Sessie 2 gebruikt door servicemodule
Als er bijvoorbeeld een Firewall Service Module (FWSM) is geïnstalleerd, die later in de CAT6500 is geïnstalleerd en verwijderd, wordt de SPAN-reflectorfunctie automatisch ingeschakeld. De functie SPAN Reflector gebruikt één SPAN-sessie in de Switch.
Als u dit niet meer nodig hebt, kunt u de opdracht geen monitorsessie servicemodule invoeren vanuit de configuratiemodus van CAT6500 en vervolgens onmiddellijk de nieuwe gewenste SPAN-configuratie invoeren.
Reflectorpoort laat pakketten vallen
Een reflectorpoort ontvangt kopieën van verzonden en ontvangen verkeer voor alle gemonitorde bronpoorten. Als een reflectorpoort overgeabonneerd is, kan deze overbelast raken. Dit kan van invloed zijn op het doorsturen van verkeer op een of meer van de bronpoorten.
Als de bandbreedte van de reflectorpoort niet voldoende is voor het verkeersvolume van de overeenkomstige bronpoorten, vallen de overtollige pakketten weg.
Een 10/100-poort reflecteert op 100 Mbps. Een Gigabit-poort reflecteert met 1 Gbps.
SPAN-sessie wordt altijd gebruikt met een FWSM in het Catalyst 6500-chassis
Wanneer u Supervisor Engine 720 gebruikt met een FWSM in het chassis waarop Cisco Native IOS wordt uitgevoerd, wordt standaard een SPAN-sessie gebruikt. Als u controleert op ongebruikte sessies met de opdracht monitor weergeven, wordt sessie 1 gebruikt:
Cat6K#show monitor
Session 1
---------
Type : Service Module Session
Wanneer een firewallblade zich in het Catalyst 6500-chassis bevindt, wordt deze sessie automatisch geïnstalleerd ter ondersteuning van hardwaremulticastreplicatie omdat een FWSM geen multicaststromen kan repliceren.
Als multicast-streams die achter de FWSM zijn ingekocht, moeten worden gerepliceerd in Layer 3 naar meerdere lijnkaarten, kopieert de automatische sessie het verkeer naar de supervisor via een fabric-kanaal.
Als je een multicast-bron hebt die een multicast-stroom van achter de FWSM genereert, heb je de SPAN-reflector nodig. Als u de multicast-bron op het externe VLAN plaatst, is de SPAN-reflector niet nodig. De SPAN-reflector is niet compatibel met het overbruggen van BPDU's door de FWSM.
U kunt de opdracht geen controlesessie servicemodule gebruiken om de SPAN-reflector uit te schakelen.
Kan een SPAN- en een RSPAN-sessie dezelfde ID hebben binnen dezelfde Switch?
Nee, het is niet mogelijk om dezelfde sessie-ID te gebruiken voor een reguliere SPAN-sessie en RSPAN-bestemmingssessie. Eah SPAN en RSPAN sessie moeten een andere sessie-ID hebben.
Kan een RSPAN-sessie op verschillende VTP-domeinen werken?
Ja. Een RSPAN-sessie kan verschillende VTP-domeinen doorlopen. Maar zorg ervoor dat het RSPAN VLAN aanwezig is in de databases van deze VTP-domeinen. Zorg er ook voor dat er geen Layer 3-apparaat aanwezig is op het pad van sessiebron naar sessiebestemming.
Kan een RSPAN-sessie werken op WAN of verschillende netwerken?
Nee. RSPAN-sessie kan geen Layer 3-apparaat kruisen, omdat RSPAN een LAN (Layer 2)-functie is. Gebruik Encapsulated Remote SwitchPort Analyzer (ERSPAN) om het verkeer over een WAN of verschillende netwerken te controleren. De ERSPAN-functie ondersteunt bronpoorten, bron-VLAN's en bestemmingspoorten op verschillende switches, waardoor meerdere switches in uw netwerk op afstand kunnen worden bewaakt.
ERSPAN bestaat uit een ERSPAN-bronsessie, routeerbaar ERSPAN GRE-ingekapseld verkeer en een ERSPAN-bestemmingssessie.
U configureert de ERSPAN-bronsessies en bestemmingssessies afzonderlijk op verschillende switches.
De ERSPAN-functie wordt momenteel ondersteund in:
- Supervisor 720 met PFC3B of PFC3BXL waarop Cisco IOS Software Release 12.2(18)SXE of hoger wordt uitgevoerd
- Supervisor 720 met PFC3A met hardwareversie 3.2 of hoger en met Cisco IOS Software Release 12.2(18)SXE of hoger
Raadpleeg Configuring Local SPAN, Remote SPAN (RSPAN) en Encapsulated RSPAN - Catalyst 6500 Series Cisco IOS Software Configuration Guide, 12.2SX voor meer informatie over ERSPAN.
Kan een RSPAN-bronsessie en de bestemmingssessie op dezelfde katalysatorSwitch bestaan?
Nee. RSPAN werkt niet wanneer de bronsessie van de RSPAN en de bestemmingssessie van de RSPAN op dezelfde switch staan.
Als een RSPAN-bronsessie is geconfigureerd met een bepaald RSPAN-VLAN en een RSPAN-bestemmingssessie voor dat RSPAN-VLAN is geconfigureerd op dezelfde switch, kan de bestemmingspoort van de RSPAN-bestemmingssessie de vastgelegde pakketten niet verzenden vanuit de RSPAN-bronsessie vanwege hardwarebeperkingen. Dit wordt niet ondersteund op de Switches uit de 4500- en 3750-reeks.
Dit probleem is gedocumenteerd in Cisco bug ID CSCeg08870 (alleen geregistreerde klanten). Voorbeeld:
monitor session 1 source interface Gi6/44
monitor session 1 destination remote vlan 666
monitor session 2 destination interface Gi6/2
monitor session 2 source remote vlan 666
De oplossing voor dit probleem is om de normale SPAN te gebruiken.
Netwerkanalysator/beveiligingsapparaat dat is aangesloten op de bestemmingspoort van het SPAN is niet bereikbaar
Het basiskenmerk van een SPAN-bestemmingspoort is dat deze geen verkeer verzendt, behalve het verkeer dat vereist is voor de SPAN-sessie. Als u de netwerkanalysator / het beveiligingsapparaat via de bestemmingspoort van SPAN moet bereiken (IP-bereikbaarheid), moet u het doorsturen van verkeer inschakelen.
Wanneer Ingress is ingeschakeld, accepteert de bestemmingspoort van het SPAN inkomende pakketten, die mogelijk zijn gelabeld afhankelijk van de opgegeven inkapselingsmodus, en switches ze normaal. Wanneer u een bestemmingspoort voor SPAN configureert, kunt u opgeven of de ingressfunctie al dan niet is ingeschakeld en welk VLAN u wilt gebruiken om niet-gecodeerde ingresspakketten te switches.
De specificatie van een ingebouwd VLAN is niet vereist wanneer ISL-inkapseling is geconfigureerd, aangezien alle ISL-ingekapselde pakketten VLAN-tags hebben. Hoewel de poort STP-forwarding is, neemt deze niet deel aan de STP, dus wees voorzichtig wanneer u deze functie configureert, zodat er geen spanning-tree-lus in het netwerk wordt geïntroduceerd. Wanneer zowel de ingang als de inkapseling van de romp zijn opgegeven op een bestemmingspoort voor SPAN, wordt de poort doorgestuurd in alle actieve VLAN's. De configuratie van een niet-bestaand VLAN als een geïntegreerd VLAN is niet toegestaan.
monitor session session_number destination interface interface [encapsulation {isl | dot1q}] ingress [vlan vlan_ids]
Dit voorbeeld laat zien hoe u een bestemmingspoort configureert met 802.1q-inkapseling en ingresspakketten met behulp van de native VLAN 7.
Switch(config)#monitor session 1 destination interface fastethernet 5/48
 encapsulation dot1q ingress vlan 7
Met deze configuratie wordt het verkeer van SPAN-bronnen die zijn gekoppeld aan sessie 1 gekopieerd uit de interface Fast Ethernet 5/48, met 802.1q-inkapseling.
Inkomend verkeer wordt geaccepteerd en geschakeld, waarbij niet-gecodeerde pakketten worden geclassificeerd in VLAN 7.
Gerelateerde informatie
- Hoe SPAN en RSPAN te configureren op Cisco Catalyst 4500-switches die Cisco IOS-software uitvoeren
- Een bestemmingspoort voor SPAN wordt weergegeven als "niet verbonden" en communiceert niet met de rest van het netwerk
- Productondersteuning voor switches
- Ondersteuning voor LAN-switching technologie
- Technische ondersteuning en documentatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
4.0 |
31-Aug-2026
|
Hercertificering - bijgewerkte SEO en opmaak. |
3.0 |
30-Aug-2024
|
Alt-tekst toegevoegd.
Bijgewerkte brandingvereisten, SEO, stijlvereisten, machinevertaling en opmaak. |
2.0 |
11-Jul-2023
|
hercertificering |
1.0 |
29-Nov-2001
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)