802.1x Supplicant Credentials configureren op een Switch
Inleiding
IEEE 802.1x is een standaard die toegangscontrole tussen een client en een server vergemakkelijkt. Voordat services aan een client kunnen worden geleverd door een LAN (Local Area Network) of switch, moet de client die is aangesloten op de switch-poort worden geverifieerd door de verificatieserver waarop de Remote Authentication Dial-In User Service (RADIUS) wordt uitgevoerd.
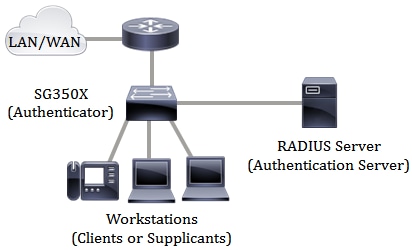
Met de 802.1x-verificatie kunnen niet-geautoriseerde clients geen verbinding maken met een LAN via openbaar toegankelijke poorten. De 802.1x-verificatie is een client-servermodel. In dit model hebben netwerkapparaten de volgende specifieke rollen:
- Klant of aanvrager — Een client of aanvrager is een netwerkapparaat dat toegang tot het LAN aanvraagt. De client is verbonden met een verificator.
- Authenticator - Een authenticator is een netwerkapparaat dat netwerkservices levert en waarop de poorten van de aanvrager zijn aangesloten. De volgende verificatiemethoden worden ondersteund:
- 802.1x-gebaseerd — ondersteund in alle verificatiemodi. In 802.1x-gebaseerde verificatie haalt de verificator de EAP-berichten (Extensible Authentication Protocol) uit de 802.1x-berichten of EAP over LAN-pakketten (EAPoL) en geeft deze door aan de verificatieserver met behulp van het RADIUS-protocol.
- MAC-gebaseerd — Ondersteund in alle verificatiemodi. Met Media Access Control (MAC) voert de verificator zelf het EAP-clientgedeelte van de software uit namens de clients die netwerktoegang zoeken.
- Webgebaseerd — alleen ondersteund in modi voor meerdere sessies. Met webgebaseerde verificatie voert de verificator zelf het EAP-clientgedeelte van de software uit namens de clients die netwerktoegang zoeken.
- Verificatieserver — Een verificatieserver voert de daadwerkelijke verificatie van de client uit. De verificatieserver voor het apparaat is een RADIUS-verificatieserver met EAP-extensies.
Opmerking: een netwerkapparaat kan een client of aanvrager, verificator of beide per poort zijn.
In de onderstaande afbeelding wordt een netwerk weergegeven dat de apparaten heeft geconfigureerd op basis van de specifieke rollen. In dit voorbeeld wordt een SG350X-switch gebruikt.
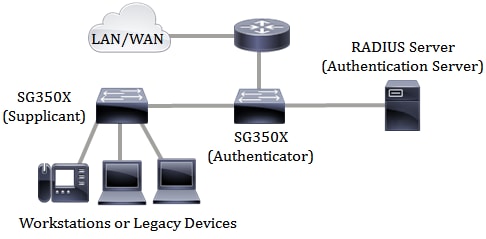
U kunt echter ook sommige poorten op uw switch configureren als supplicants. Zodra de referenties van de aanvrager zijn geconfigureerd op een specifieke poort op uw switch, kunt u rechtstreeks verbinding maken met de apparaten die niet geschikt zijn voor 802.1x, zodat de apparaten toegang kunnen krijgen tot het beveiligde netwerk. Onderstaande afbeelding toont een scenario van een netwerk dat een switch als aanvrager heeft geconfigureerd.
Voorwaarden voor het configureren van 802.1x:
- De RADIUS-server configureren. Als u wilt weten hoe u de RADIUS-serverinstellingen op uw switch configureert, klikt u hier.
- Maak een Virtual Local Area Network (VLAN). Als u VLAN's wilt maken met het webgebaseerde hulpprogramma van uw switch, klikt u hier. Klik hier voor instructies met de opdrachtregel.
- Configureer Port to VLAN-instellingen op uw switch. Klik hier om het webgebaseerde hulpprogramma te configureren. Om de CLI te gebruiken, klik hier.
- Configureer de algemene 802.1x-eigenschappen op de switch. Klik hier voor instructies over het configureren van de algemene 802.1x-eigenschappen via het webgebaseerde hulpprogramma van de switch . Klik hier voor instructies met de opdrachtregel.
- (Optioneel) Configureer het tijdbereik op de switch. Klik hier om te leren hoe u de instellingen voor het tijdbereik op uw switch kunt configureren. Om de CLI te gebruiken, klik hier.
- 802.1x-aanvraagreferenties configureren op de switch. De instructies staan in dit artikel. Klik hier voor instructies met de opdrachtregel.
- Configureer 802.1x-poortverificatie. Om het webgebaseerde hulpprogramma van de switch te gebruiken, klikt u hier. Om de CLI te gebruiken, klik hier.
Doel
U kunt de switch configureren als een 802.1x-supplicant (client) op het bekabelde netwerk. Een gecodeerde gebruikersnaam en wachtwoord kunnen worden geconfigureerd om de switch te laten verifiëren met 802.1x.
Op de netwerken die gebruikmaken van IEEE 802.1x-poortgebaseerde netwerktoegangscontrole kan een aanvrager geen toegang tot het netwerk krijgen totdat de 802.1x-verificator toegang verleent. Als uw netwerk 802.1x gebruikt, moet u 802.1x-verificatiegegevens op de switch configureren zodat deze de informatie aan de verificator kan leveren.
In dit artikel vindt u instructies voor het configureren van de 802.1x-referenties van de aanvrager op uw switch.
Toepasselijke apparaten
- SX350X-reeks
- SG350X Series
- SG550X reeks
Softwareversie
- 2.3.0.130
802.1x-referenties voor aanvrager configureren
Creëer 802.1x Supplicant-referenties
Stap 1. Meld u aan bij het webgebaseerde hulpprogramma van uw switch en kies vervolgens Geavanceerd in de vervolgkeuzelijst Weergavemodus.
Opmerking: De beschikbare menuopties kunnen variëren afhankelijk van het apparaatmodel. In dit voorbeeld wordt SG350X-48MP gebruikt.


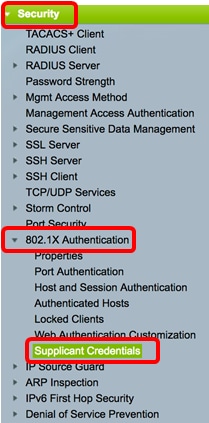
Stap 2. Kies Beveiliging > 802.1x-verificatie > Referenties voor aanvrager.

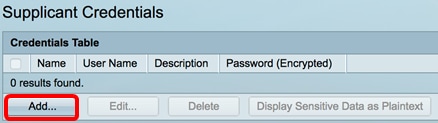
Stap 3. Klik op de knop Toevoegen om nieuwe gebruikersreferenties voor de aanvrager toe te voegen.
Stap 4. Voer de referentienaam in het veld Referentienaam in.
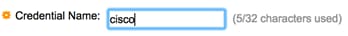
Opmerking: In dit voorbeeld wordt cisco ingevoerd.
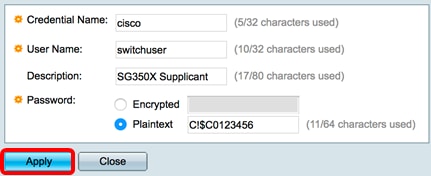
Stap 5. Voer in het veld Gebruikersnaam de gebruikersnaam in die aan de referentienaam moet worden gekoppeld.

Opmerking: In dit voorbeeld wordt de switchgebruiker gebruikt.
Stap 6. (Optioneel) Voer de beschrijving van de referentie in het veld Beschrijving in.

Opmerking: In dit voorbeeld wordt SG350X Supplicant gebruikt.
Stap 7. Klik op het keuzerondje dat overeenkomt met het type wachtwoord dat u wilt gebruiken en voer vervolgens het wachtwoord in het toegewezen veld in.
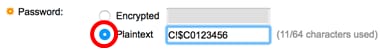
Opmerking: In dit voorbeeld wordt Plaintext gekozen en wordt C!$C0123456 gebruikt.
Stap 8. Klik op Toepassen en klik vervolgens op Sluiten.
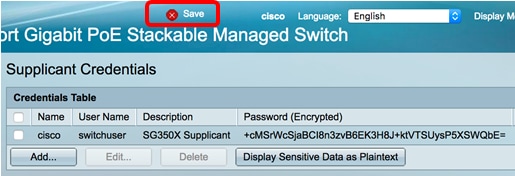
Stap 9. (Optioneel) Klik op de knop Opslaan om de instellingen op te slaan in het opstartconfiguratiebestand.
Een 802.1x-referentie van de aanvrager bewerken
Stap 1. Klik op het selectievakje van de overeenkomstige referentienaam die u wilt bewerken.

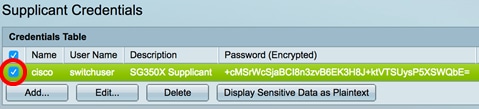
Opmerking: In dit voorbeeld wordt cisco gekozen.
Stap 2. Klik op de knop Bewerken.
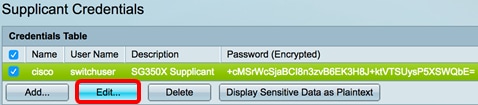
Stap 3. (Optioneel) Als u het gecodeerde wachtwoord als platte tekst wilt weergeven, klikt u op de knop Gevoelige gegevens weergeven als platte tekst.
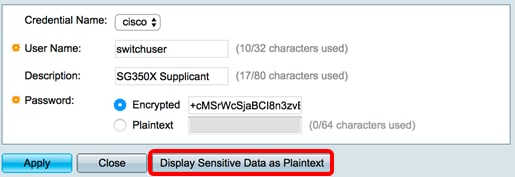
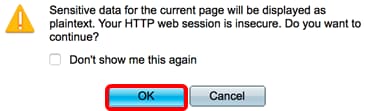
Stap 4. (Optioneel) Klik op OK om het gecodeerde wachtwoord weer te geven als platte tekst.
Stap 5. Werk de referenties dienovereenkomstig bij.
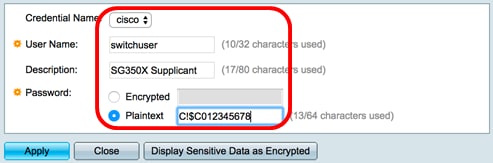
Opmerking: In dit voorbeeld wordt het wachtwoord bijgewerkt naar C!$C012345678.
Stap 6. Klik op Toepassen en klik vervolgens op Sluiten.
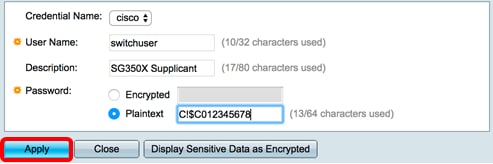
U moet nu met succes de aanvraaggegevens op uw switch hebben bewerkt.
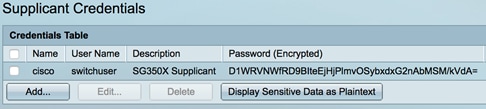
Versleuteld wachtwoord weergeven als platte tekst
Stap 1. Als u het gecodeerde wachtwoord als platte tekst wilt weergeven, klikt u op de knop Gevoelige gegevens weergeven als platte tekst.
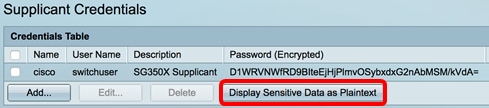
Stap 2. (Optioneel) Het wachtwoord wordt in de platte tekst weergegeven. Klik op de knop Gevoelige gegevens weergeven als gecodeerd om de gecodeerde vorm van het wachtwoord weer te geven.
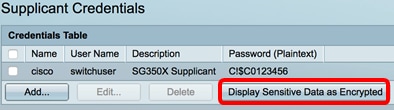
U had nu het gevoelige wachtwoord met succes als platte tekst moeten weergeven.
Een 802.1x-referentie van de aanvrager verwijderen
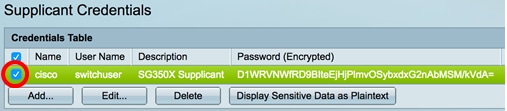
Stap 1. Klik op het selectievakje van de overeenkomstige referentienaam die u wilt verwijderen.
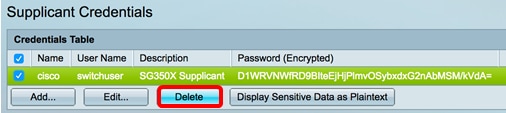
Stap 2. Klik op de knop Verwijderen.
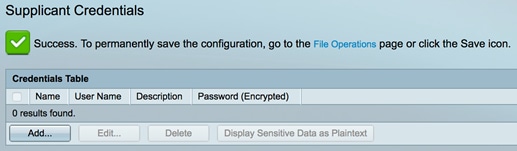
U moet nu een vermelding uit de tabel met aanmeldingsgegevens van de aanvrager van uw switch hebben verwijderd.
Een 802.1x Supplicant-interface configureren
Als u de geconfigureerde 802.1x-aanvraagreferenties wilt toepassen, moet u 802.1x-verificatiegegevens op de switch configureren zodat deze de gegevens aan de verificator kan leveren. Raadpleeg de vereisten hierboven om de 802.1x-poortverificatie op uw switch te configureren.
 Feedback
