Beveiligd GUI-certificaat voor webapparaten configureren
Inhoud
Inleiding
In dit document worden de stappen beschreven voor het configureren van certificaten voor de webinterface voor het beheer van Secure Web Appliance (SWA).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- SWA-administratie.
Cisco raadt u aan om:
- Fysieke of virtuele SWA geïnstalleerd.
- Administratieve toegang tot de grafische gebruikersinterface (GUI) van SWA.
- Administratieve toegang tot de SWA Command Line Interface (CLI).
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Webgebruikersinterfacecertificaat
Kies eerst het type certificaat dat u wilt gebruiken voor de Web User Interface (Web UI) voor SWA-beheer.
Standaard gebruikt SWA het Cisco Appliance Demo Certificate:
- CN = Cisco Appliance Demo-certificaat
- O = Cisco Systems, Inc
- L = San Jose
- S = Californië
- C = US
U kunt een zelfondertekend certificaat in SWA maken of uw eigen certificaat importeren dat is gegenereerd door uw server van de Internal Certificate Authority (CA).
De SWA biedt geen ondersteuning voor het opnemen van alternatieve onderwerpnamen (SAN's) bij het genereren van een certificaatondertekeningsverzoek (CSR). Bovendien ondersteunen de zelfondertekende SWA-certificaten ook geen SAN-kenmerken. Als u certificaten met SAN-kenmerken wilt gebruiken, moet u het certificaat zelf maken en ondertekenen en ervoor zorgen dat het de vereiste SAN-gegevens bevat. Zodra u dit certificaat hebt gegenereerd, kunt u het uploaden naar de SWA die moet worden gebruikt. Met deze aanpak kunt u meerdere hostnamen, IP-adressen of andere identificatiecodes opgeven, waardoor uw netwerkomgeving flexibeler en veiliger wordt.
Stappen om het webinterfacecertificaat te wijzigen
Stap 1. Meld u aan bij de GUI en selecteer Netwerk in het bovenste menu.
Stap 2. Kies Certificaatbeheer.
Stap 3. Selecteer in Toestelcertificaten de optie Certificaat toevoegen.
Stap 4. Selecteer Type certificaat (zelfondertekend certificaat of invoercertificaat).
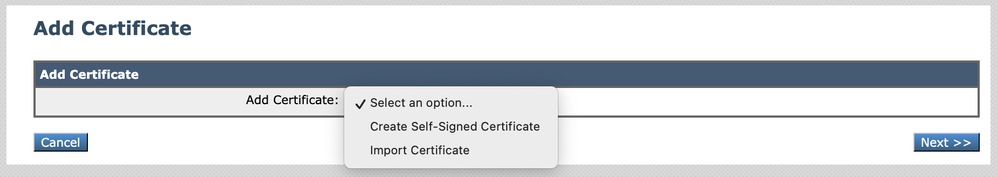 Afbeelding - Type certificaat kiezen
Stap 5. Als u het zelfondertekende certificaat selecteert, voert u de volgende stappen uit. Ga anders naar stap 6.
Stap 5.1. Vul de velden in.
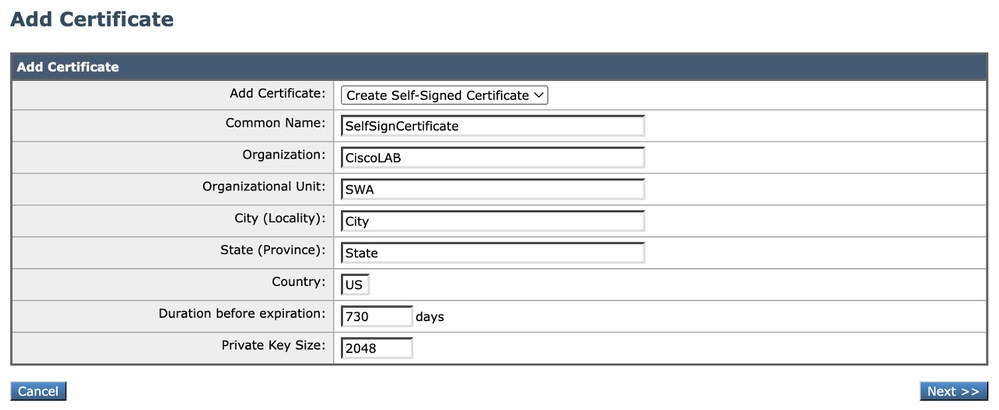 Afbeelding - Certificaatgegevens voor zelfondertekening
Stap 5.2. Klik op Next (Volgende).
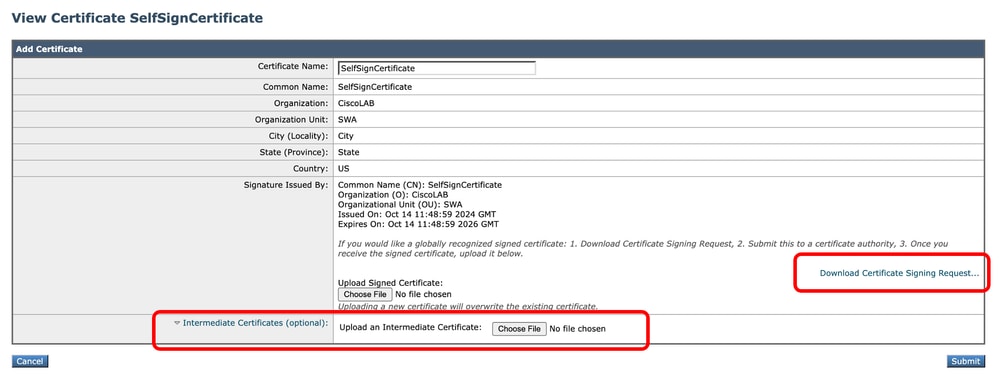 Afbeelding - CSR downloaden
Stap 5.3. (Optioneel) U kunt de CSR downloaden en ondertekenen met uw organisatie CA Server, vervolgens Upload het ondertekende certificaat en Indienen.

Let op: als u de CSR wilt ondertekenen met uw CA-server, moet u de pagina verzenden en vastleggen voordat u het ondertekende certificaat ondertekent of uploadt. Het profiel dat u tijdens het MVO-generatieproces hebt gemaakt, bevat uw privésleutel.
Stap 5.4. Verzenden als het huidige zelfondertekende certificaat geschikt is.
Stap 5.5. Ga naar stap 7.
Stap 6. Als u Certificaat importeren kiest, voert u de volgende stappen uit:
Stap 6.1. Certificaatbestand importeren (de PKCS#12-indeling is vereist).
Stap 6.2. Voer het wachtwoord voor het certificaatbestand in.
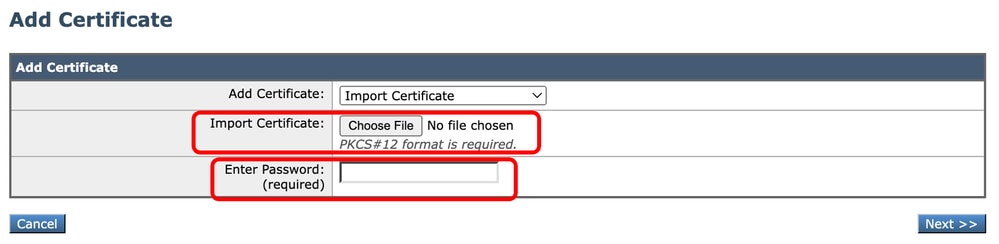 Image - Certificaat importeren
Stap 6.3. Klik op Next (Volgende).
Stap 6.4. Wijzigingen verzenden.
Stap 7. Wijzigingen vastleggen.
Stap 8. Log in op de CLI.
Stap 9. Typ certconfig en druk op Enter.
Stap 10. Type INSTELLEN.
Stap 11. Typ Y en druk op Enter.
Stap 12. Kies 2 om uit de beschikbare lijst met certificaten te selecteren.
Stap 13. Selecteer het nummer van het gewenste certificaat voor de GUI.
Stap 14. Als u een tussenliggend certificaat hebt en deze wilt toevoegen, typt u Y, anders typt u N.
SWA_CLI> certconfig

Choose the operation you want to perform:
- SETUP - Configure security certificate and key.
- OCSPVALIDATION - Enable OCSP validation of certificates during upload
- RESTRICTCERTSIGNATURE - Enable restricted signature validation of certificates during upload
- OCSPVALIDATION_FOR_SERVER_CERT - Enable OCSP validation for server certificates
- FQDNVALIDATION - FQDN validation for certificate
[]> SETUP

Currently using the demo certificate/key for HTTPS management access.

When the certificate is changed, administrative users who are currently logged in to the web user interface may experience a connection error and could lose unsubmitted changes. This
occurs only if the certificate is not already marked as trusted by the browser.

Do you want to continue? [Y]> Y

Management (HTTPS):
Choose the operation you want to perform:
1. PASTE - Copy paste cert and key manually
2. SELECT - select from available list of certificates
[1]> 2

Select the certificate you want to upload
1. SelfSignCertificate
2. SWA_GUI.cisco.com
[1]> 1

Do you want add an intermediate certificate? [N]> N

Successfully updated the certificate/key for HTTPS management access.
Stap 15. Typ commit om de wijzigingen op te slaan.
Test het certificaat vanaf de opdrachtregel
U kunt het certificaat controleren met de opdracht openssl:
openssl s_client -connect <HOSTNAME/FQDN>:<Management_TCP_Port>In dit voorbeeld is de hostnaam SWA.cisco.com en is de beheerinterface standaard ingesteld (TCP-poort 8443).
Op de tweede regel in de uitvoer ziet u de certificaatgegevens:
openssl s_client -connect SWA.cisco.com:8443
CONNECTED(00000003)
depth=0 C = US, CN = SelfSignCertificate, L = City, O = CiscoLAB, ST = State, OU = SWA
Veel voorkomende fouten
Hier zijn enkele veelvoorkomende fouten die u kunt tegenkomen tijdens het maken of wijzigen van uw GUI-certificaat.
Fout - Ongeldige PKCS#12-indeling
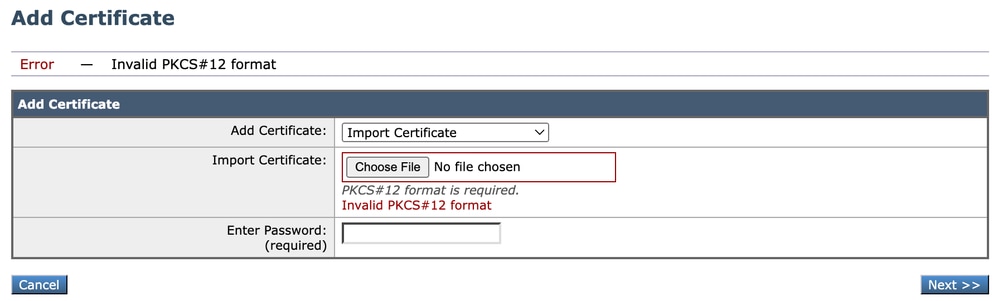 Afbeelding - Ongeldige PKCS#12-indeling
Er kunnen twee oorzaken van deze fout zijn:
- Het certificaatbestand is beschadigd en ongeldig.
Probeer het certificaat te openen, als u een fout krijgt tijdens het openen, kunt u het certificaat opnieuw genereren of opnieuw downloaden.
2. De eerder gegenereerde CSR is niet langer geldig.
Wanneer u een CSR genereert, moet u ervoor zorgen dat u uw wijzigingen indient en vastlegt. De reden hiervoor is dat uw CSR niet is opgeslagen toen u uitlogde of pagina's wijzigde. Het profiel dat u hebt gemaakt toen u de CSR hebt gegenereerd, bevat de privésleutel die vereist is voor het succesvol uploaden van uw certificaat. Zodra dit profiel is verdwenen, is de privésleutel verdwenen. Daarom moet een andere CSR worden gegenereerd en vervolgens opnieuw naar uw CA worden gebracht.
Dagen moeten een integer zijn
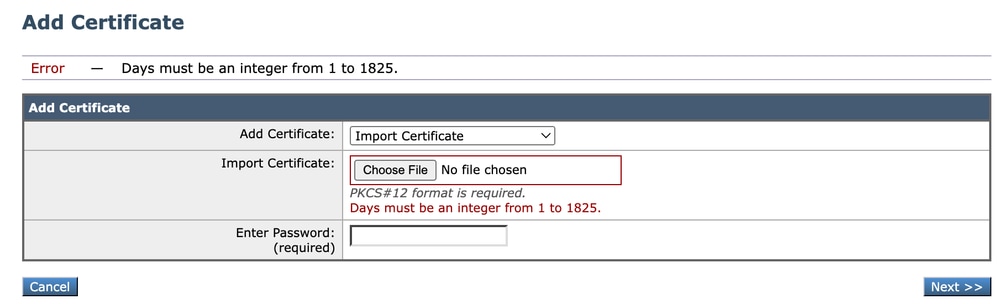 Afbeelding - dagen moeten een integerfout zijn
Deze fout is het gevolg van het verlopen van het geüploade certificaat of de geldigheid van 0 dagen.
Controleer de vervaldatum van het certificaat om het probleem op te lossen en controleer of de SWA-datum en -tijd correct zijn.
Certificaatvalidatiefout
Deze fout betekent dat de root-CA of de intermediate-CA niet worden toegevoegd aan de lijst met Trusted Root Certificate in SWA. Om het probleem op te lossen, als u zowel Root CA als Intermediate CA gebruikt:
1. Upload de root-CA naar SWA en verbind deze vervolgens.
2. Upload de tussenliggende CA en verbind de wijzigingen opnieuw.
3. Upload uw GUI-certificaat.

Opmerking: Als u de hoofdmap of tussenliggende CA wilt uploaden, gaat u naar GUI: Network. Kies in het gedeelte Certificaatbeheer de optie Vertrouwde basiscertificaten beheren. Klik in Aangepaste vertrouwde basiscertificaten op Importeren om uw CA-certificaten te uploaden.
Ongeldig wachtwoord
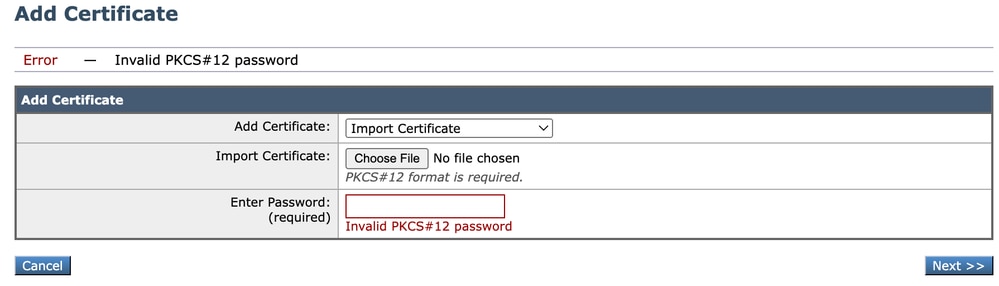 Afbeelding - Ongeldig wachtwoord
Deze fout geeft aan dat het PKCS#12-certificaatwachtwoord onjuist is. Als u de fout wilt oplossen, typt u het juiste wachtwoord of genereert u het certificaat opnieuw.
Het certificaat is nog niet geldig
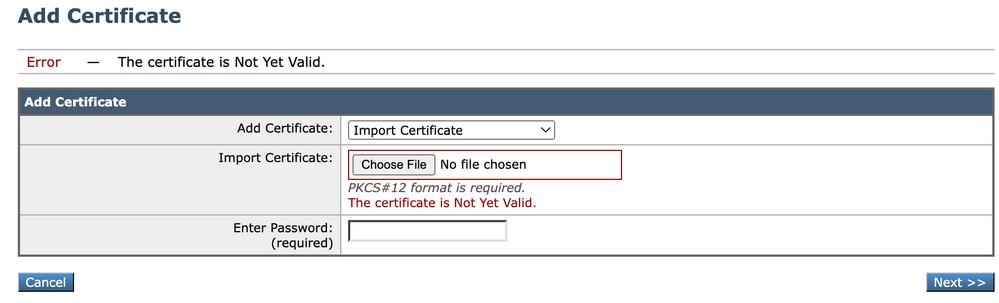 Afbeelding - Het certificaat is nog niet geldig
1. Zorg ervoor dat de SWA-datum en -tijd correct zijn.
2. Controleer de datum van het certificaat en controleer of de datum en het tijdstip "Niet eerder" correct zijn.

Tip: Als u zojuist het certificaat hebt gegenereerd, wacht dan even en upload het certificaat.
GUI-service opnieuw starten vanaf CLI
Als u de WebUI-service opnieuw wilt starten, kunt u de volgende stappen vanuit CLI gebruiken:
Stap 1. Log in op CLI.
Stap 2. Type diagnostisch (Dit is een verborgen opdracht en typt niet automatisch met TAB).
Stap 3. Kies SERVICES.
Stap 4. Selecteer WEBUI.
Stap 5. Kies OPNIEUW OPSTARTEN.
Gerelateerde inhoud
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
21-Oct-2026
|
modernisering |
2.0 |
11-Mar-2025
|
Eerste versie, vaste spelfout. |
1.0 |
23-Oct-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)