Externe SWA-verificatie configureren met ISE als RADIUS-server
Inleiding
In dit document worden de stappen beschreven voor het configureren van externe verificatie op Secure Web Access (SWA) met Cisco ISE® als een RADIUS-server.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- basiskennis van RADIUS
- Kennis van Cisco SWA
- Kennis van verificatie- en autorisatieconfiguratiebeleid op Cisco Identity Services Engine® (ISE)
Cisco raadt aan dat u ook:
- Compatibele SWA- en ISE-versies
- Toegang tot SWA- en ISE-beheer
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende softwareversies:
- ISE 3.0.0
- SWA 14.0.2-012
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Wanneer u externe verificatie inschakelt voor administratieve gebruikers van uw SWA, verifieert het apparaat de gebruikersreferenties met een Lightweight Directory Access Protocol (LDAP) of RADIUS-server zoals gespecificeerd in de externe verificatieconfiguratie.
Netwerktopologie
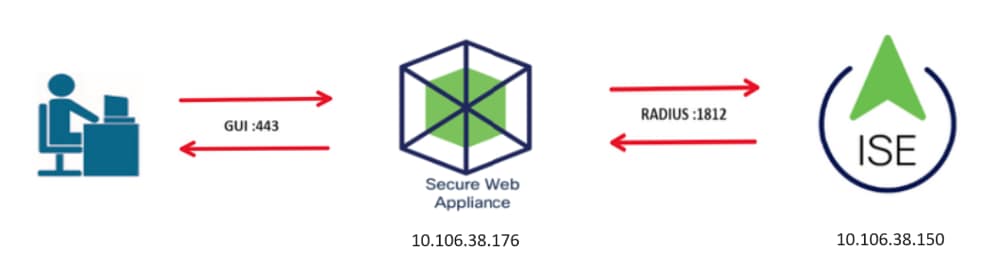 Netwerktopologiediagram
Administratieve gebruikers krijgen toegang tot SWA op poort 443 met hun referenties en SWA verifieert de referenties met de RADIUS-server.
Configureren
ISE-configuratie
1. Voeg een nieuw netwerkapparaat toe en navigeer naar Beheer > Netwerkbronnen > Netwerkapparaten > +Toevoegen.
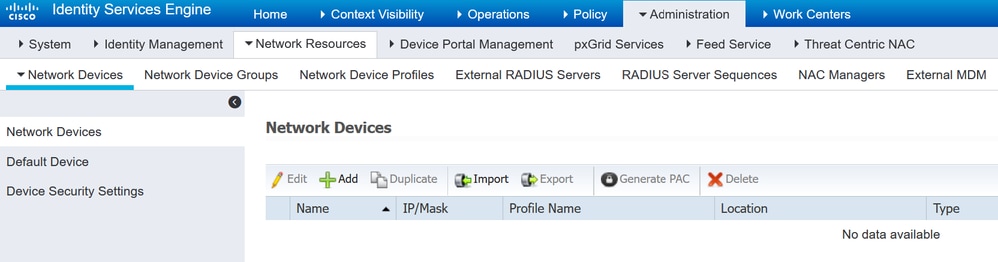 SWA toevoegen als netwerkapparaat in ISE
2. Wijs een naam toe aan het object van het netwerkapparaat en voer het SWA-IP-adres in.
2.1. Schakel het selectievakje RADIUS in en definieer een gedeeld geheim.

Opmerking: dezelfde sleutel moet later worden gebruikt om de RADIUS-server in SWA te configureren.
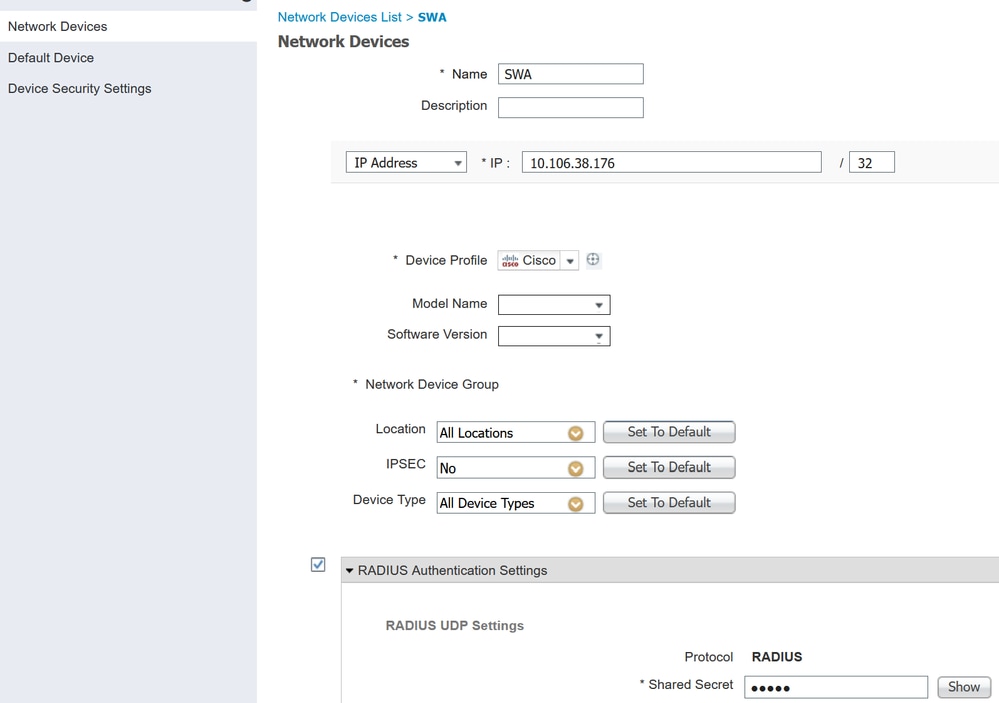 Gedeelde sleutel SWA-netwerkapparaat configureren
2.2. Klik op Indienen.
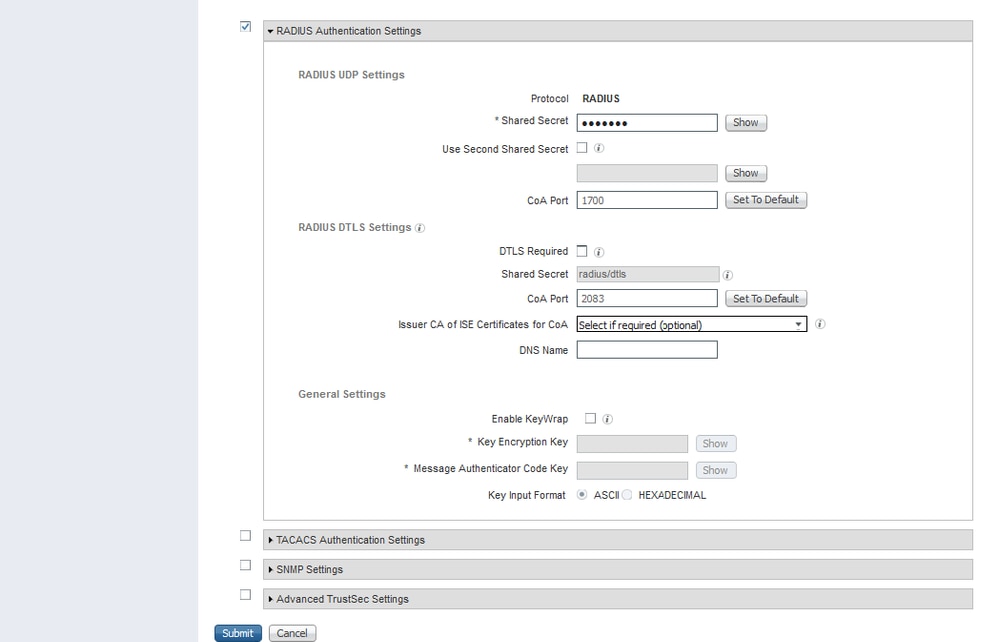 Netwerkapparaatconfiguratie verzenden
3. Maak de vereiste groepen met gebruikersidentiteiten en navigeer naar Beheer > Identiteitsbeheer > Groepen > Gebruikersidentiteitsgroepen > +Toevoegen.
Opmerking: u moet verschillende gebruikersgroepen configureren die overeenkomen met de verschillende typen gebruikers.
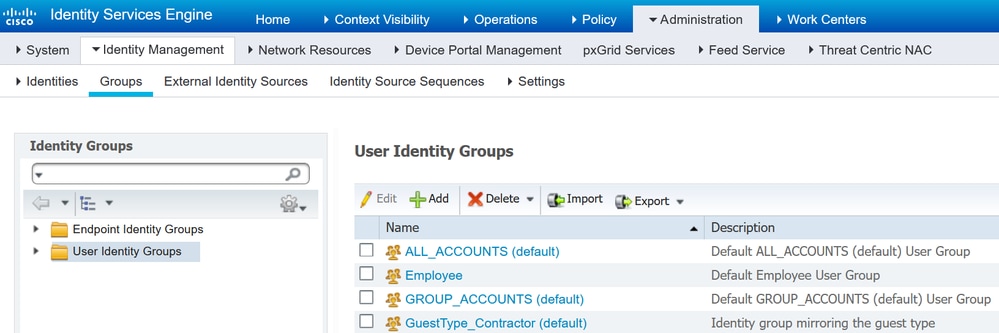 Gebruikersidentiteitsgroep toevoegen
4. Naam van invoergroep, beschrijving (optioneel) en Verzenden. Herhaal deze stappen voor elke groep. Maak in dit voorbeeld een groep voor beheerdersgebruikers en een andere groep voor alleen-lezen gebruikers.
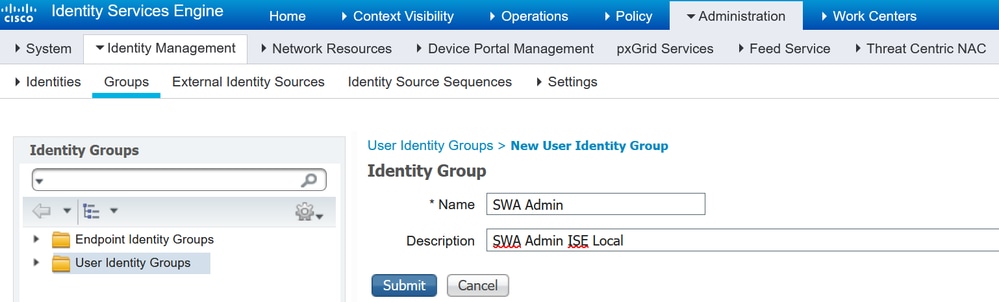 Gebruikersidentiteitsgroep toevoegen
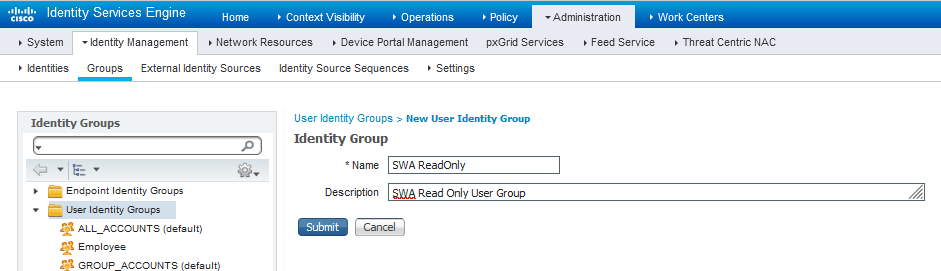 Gebruikersidentiteitsgroep toevoegen voor SWA-gebruikers die alleen lezen
5. U moet Netwerktoegangsgebruikers maken die overeenkomen met de gebruikersnaam die is geconfigureerd in SWA.
5.1. Maak de netwerktoegangsgebruikers en voeg ze toe aan hun correspondentgroep. Navigeer naar Beheer > Identiteitsbeheer > Identiteiten > +Toevoegen.
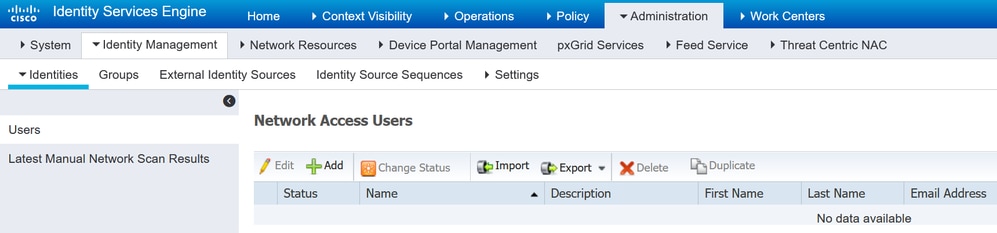 Lokale gebruikers toevoegen in ISE
5.2. U moet Netwerktoegangsgebruikers met beheerdersrechten maken en een naam en wachtwoord toewijzen.
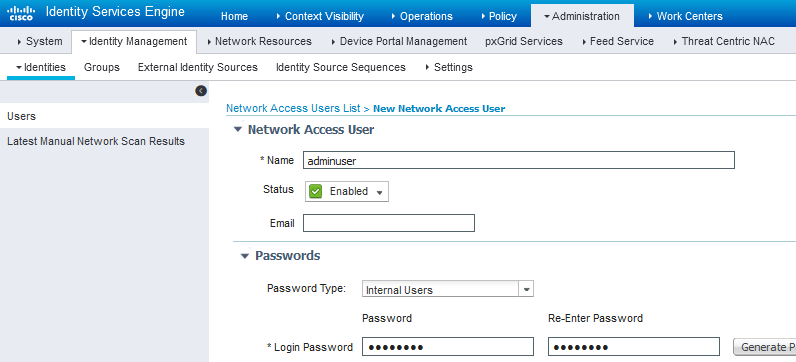 Admin-gebruiker toevoegen
5.3. Kies SWA-beheer in de sectie Gebruikersgroepen.
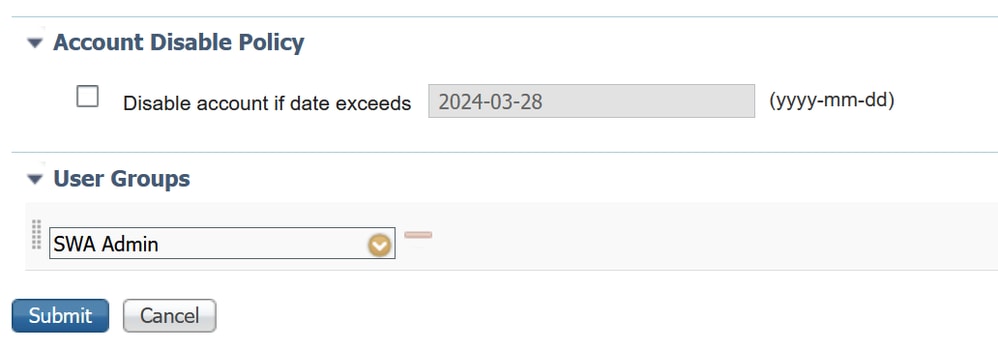 Beheerdersgroep toewijzen aan de gebruiker Beheer
5.4. Maak een gebruiker met alleen-lezen-rechten en wijs een naam en wachtwoord toe.
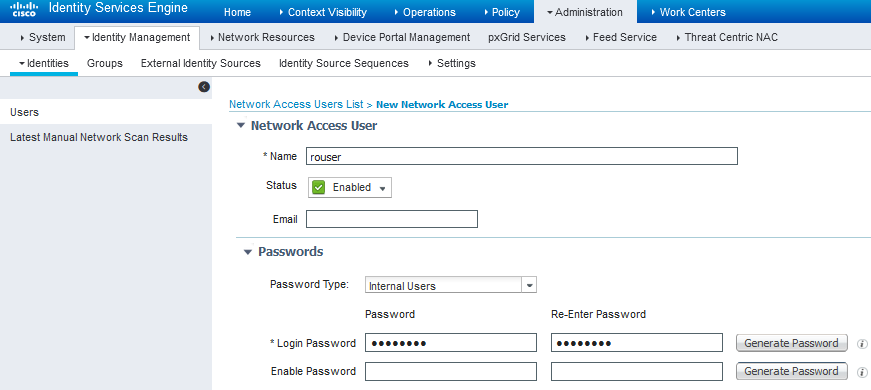 Gebruiker alleen-lezen toevoegen
5.5. Kies SWA ReadOnly in het gedeelte Gebruikersgroepen.
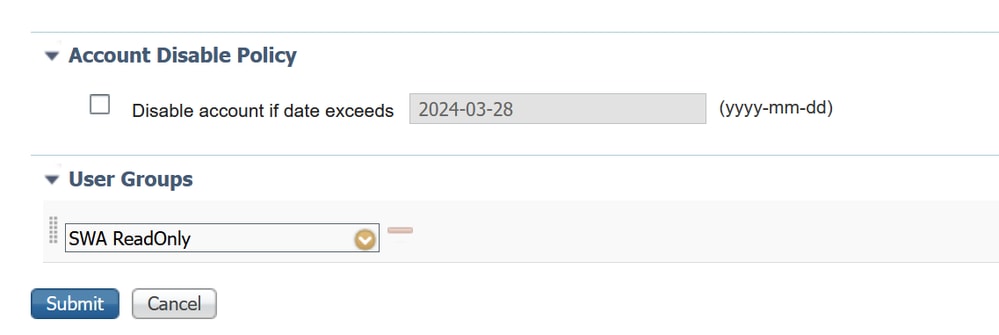 Gebruikersgroep Alleen-lezen toewijzen aan de gebruiker Alleen-lezen
6. Maak het machtigingsprofiel aan voor de beheerder.
6.1. Navigeer naar Beleid > Beleidselementen > Resultaten > Autorisatie > Autorisatieprofielen > +Toevoegen.
6.2. Definieer een naam voor het machtigingsprofiel en zorg ervoor dat het toegangstype is ingesteld op ACCESS_ACCEPT.
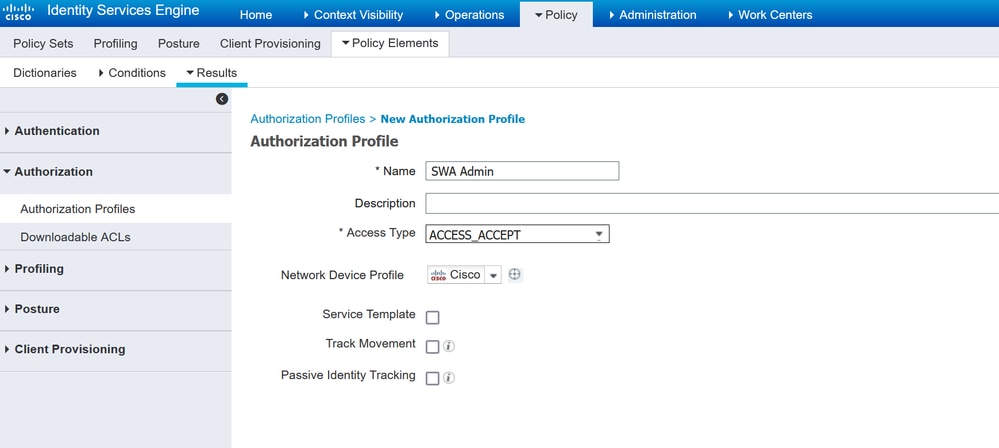 Autorisatieprofiel voor gebruikers van beheerdersrechten toevoegen
6.3. In de instellingen voor geavanceerde kenmerken navigeert u naar Radius > Class-[25] en voert u de waarde Administrator in en klikt u op Submit.
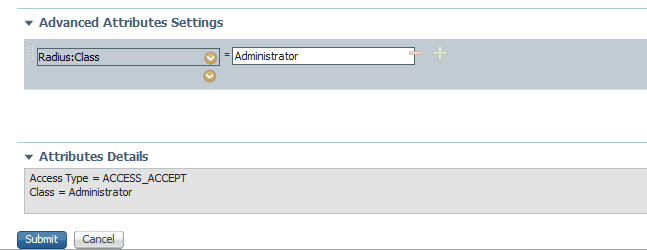 Autorisatieprofiel voor gebruikers van beheerdersrechten toevoegen
7. Herhaal stap 6 om het machtigingsprofiel voor de alleen-lezen gebruiker te maken.
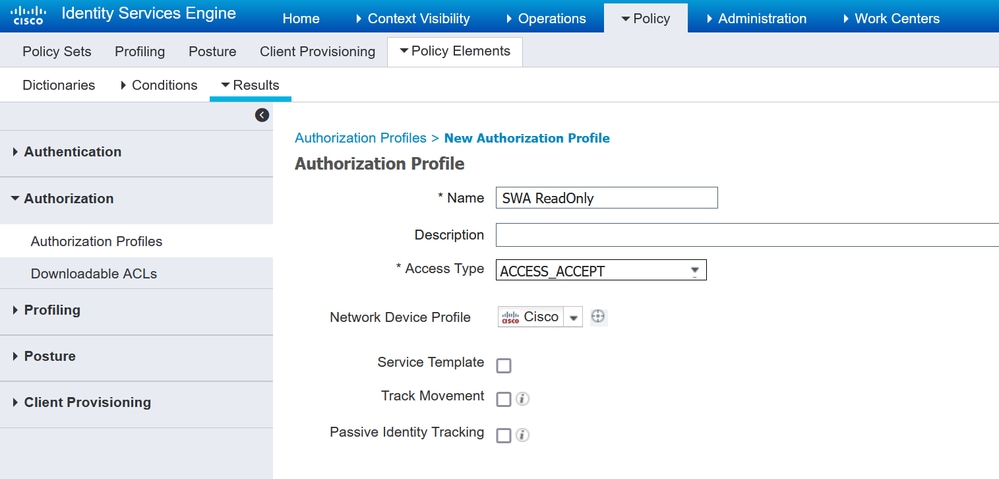 Autorisatieprofiel voor alleen-lezen gebruikers toevoegen
7.1. Maak deze keer de Radius:Class met de waarde ReadUser in plaats van Administrator.
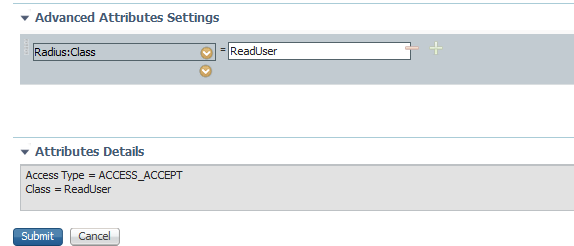 Autorisatieprofiel voor alleen-lezen gebruikers toevoegen
8. Maak beleidssets die overeenkomen met het SWA-IP-adres. Dit is om toegang tot andere apparaten met deze gebruikersreferenties te voorkomen.
8.1. Navigeer naar Beleid > Beleidssets en klik op het + pictogram in de linkerbovenhoek.
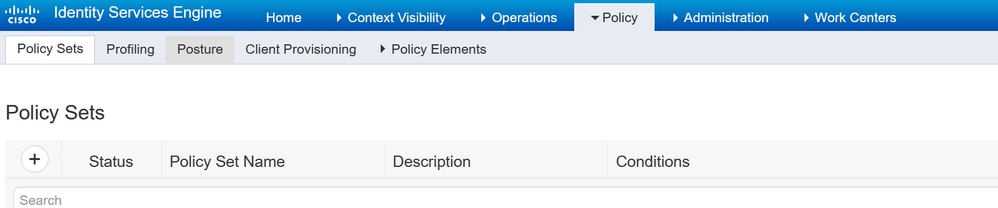 Beleidsset toevoegen in ISE
8.2. Een nieuwe regel wordt bovenaan uw Beleidssets geplaatst.
8.3. Voer een naam in voor het nieuwe beleid en voeg een voorwaarde toe voor het kenmerk RADIUS NAS-IP-Address dat overeenkomt met het SWA IP-adres.
8.4. Klik op Gebruik om de wijzigingen te behouden en de editor af te sluiten.
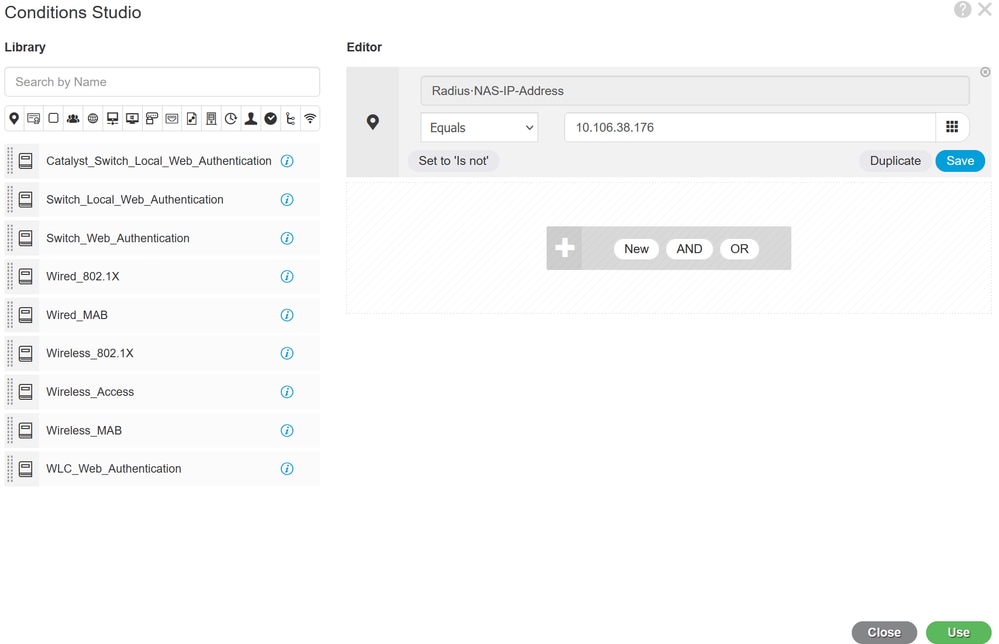 Beleid toevoegen aan kaart SWA-netwerkapparaat
8.5. Klik op Opslaan.
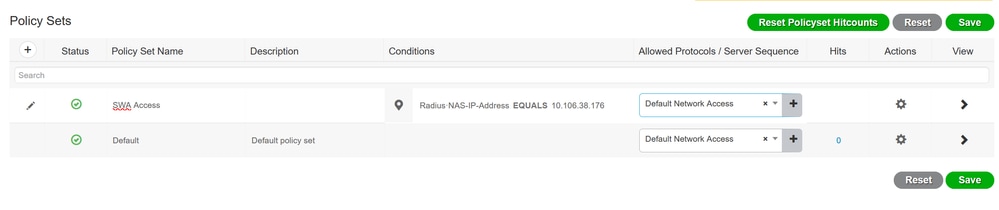 Beleid opslaan

Tip: In dit artikel is de lijst Standaard netwerktoegangsprotocollen toegestaan. U kunt een nieuwe lijst maken en deze naar behoefte verkleinen.
9. Als u de nieuwe beleidssets wilt bekijken, klikt u op het >-pictogram in de kolom Weergave. Vouw het menu Autorisatiebeleid uit en klik op het + pictogram om een nieuwe regel toe te voegen om toegang te krijgen tot de gebruiker met beheerdersrechten.
9.1. Voer een naam in.
9.2. Klik op het + pictogram om een conditie te maken die overeenkomt met de gebruikersgroep Beheer.
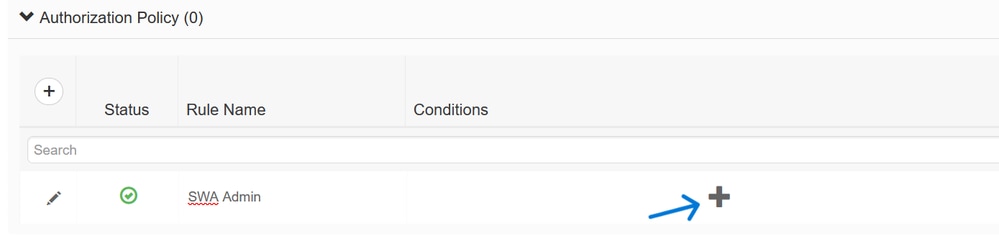 Toevoeging van de voorwaarde voor het machtigingsbeleid
9.3. Stel de voorwaarden in om de woordenboekidentiteitsgroep te matchen met Attribuut Naam is gelijk aan Gebruikersidentiteitsgroepen: SWA Admin.
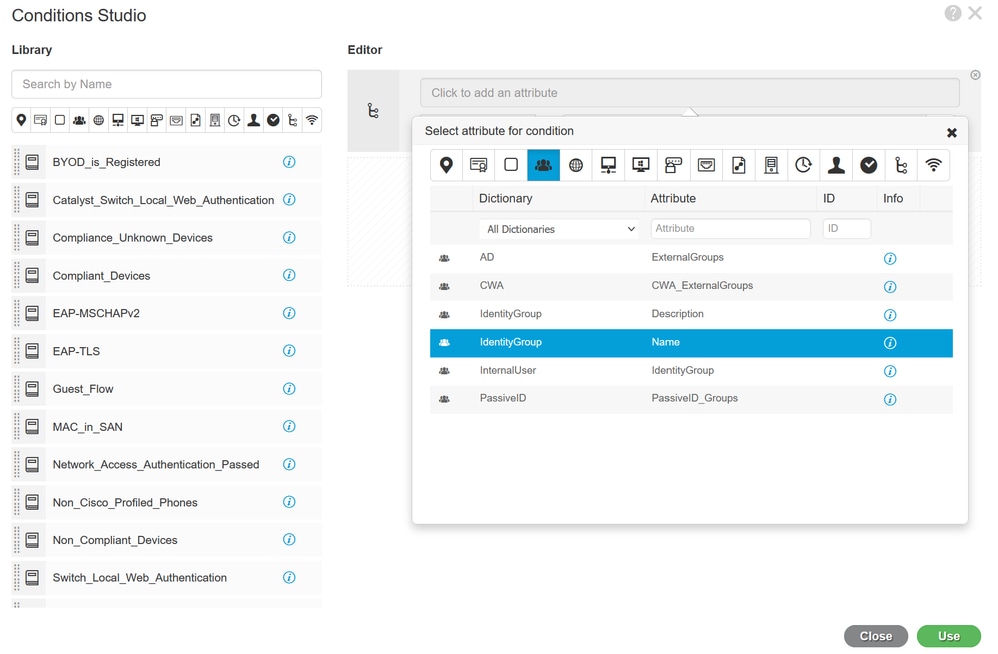 Selecteer Identiteitsgroep als voorwaarde
9.4. Scroll omlaag en selecteer Gebruikersidentiteitsgroepen: SWA-beheer.
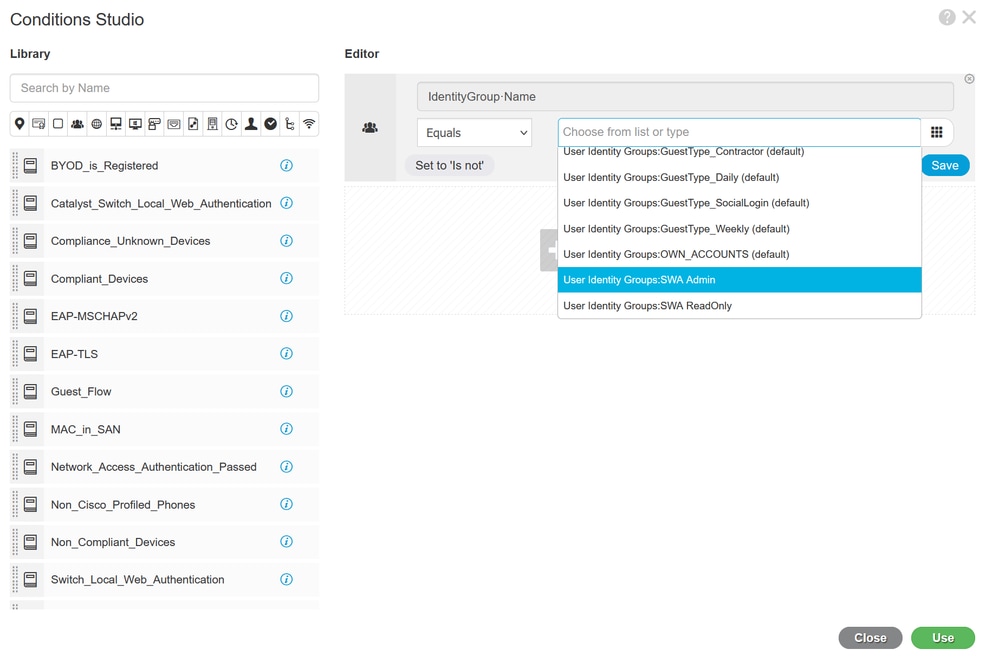 Scroll omlaag abd Selecteer de naam van de identiteitsgroep
9.5. Klik op Gebruik.
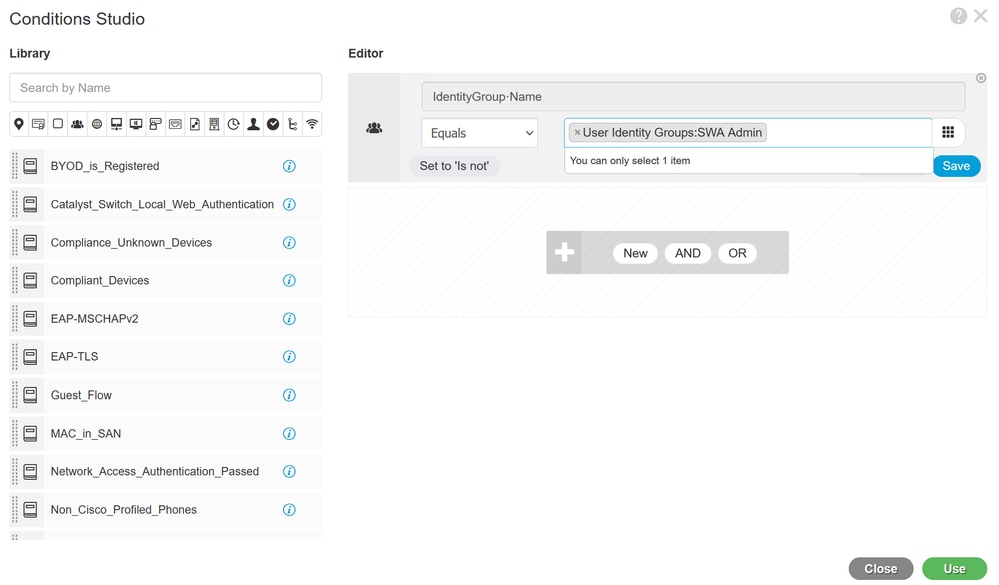 Selecteer Autorisatiebeleid voor gebruikersgroep SWA-beheerder
10. Klik op het + pictogram om een tweede regel toe te voegen zodat de gebruiker alleen-lezen rechten heeft.
10.1. Voer een naam in.
10.2. Stel de voorwaarden in om de woordenboekidentiteitsgroep te matchen met Attribuutnaam staat gelijk aan Gebruikersidentiteitsgroepen: SWA ReadOnly en klik op Use.
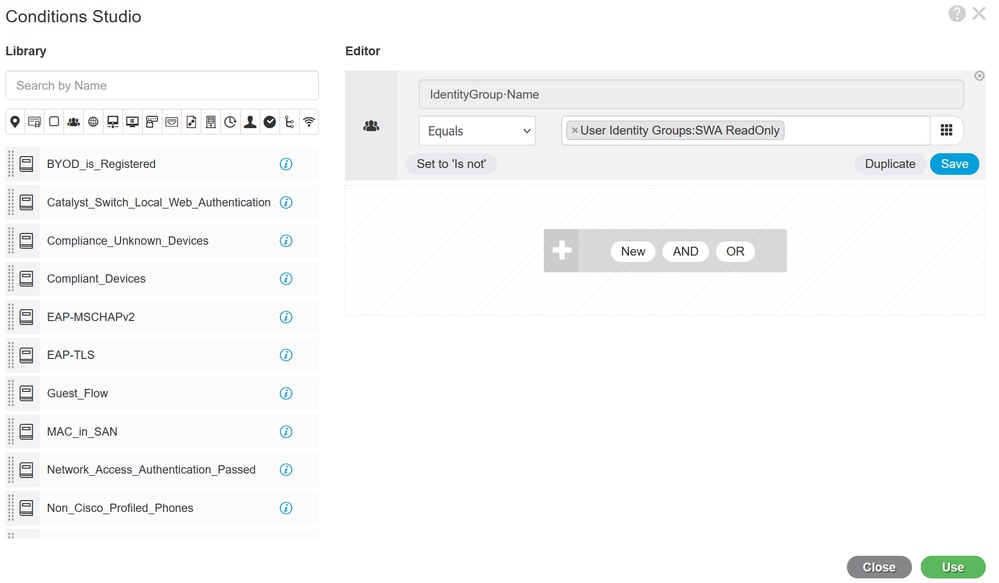 Selecteer Autorisatiebeleid voor alleen-lezen gebruikersgroep
11. Stel voor elke regel het machtigingsprofiel in en klik op Opslaan.
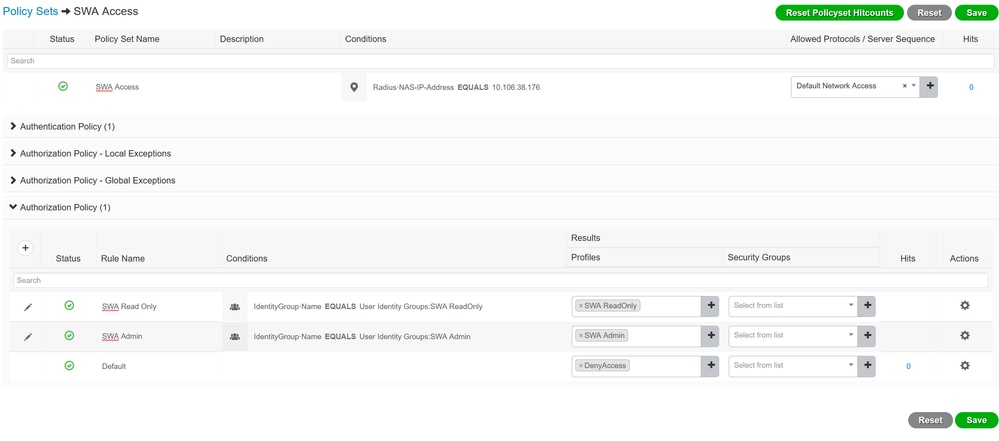 Selecteer Autorisatieprofiel
SWA-configuratie
1. Kies in de SWA GUI Systeembeheer en selecteer Gebruikers.
2. Klik op Inschakelen in Externe verificatie.
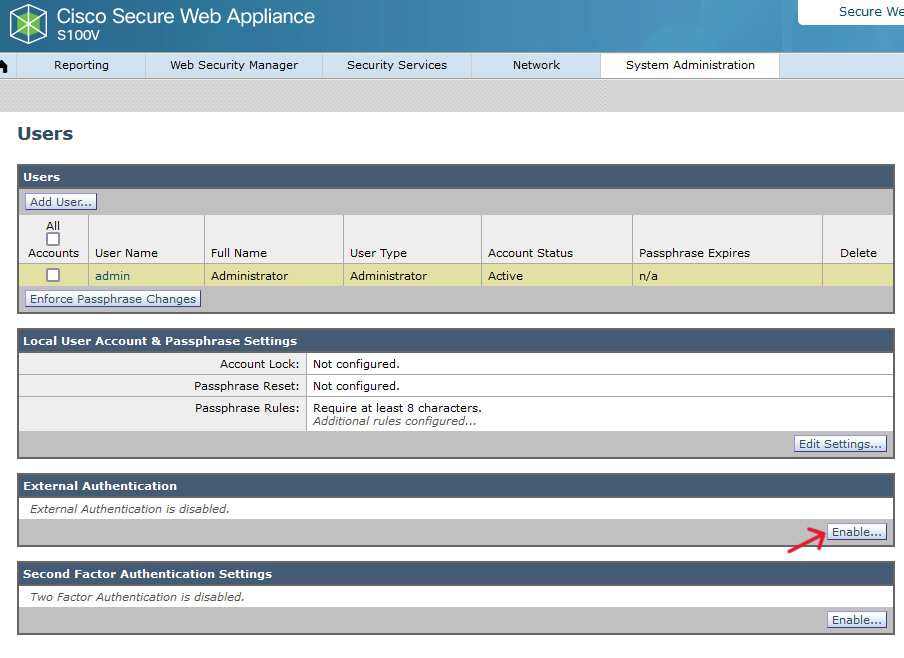 Externe verificatie in SWA inschakelen
3. Voer het IP-adres of de volledig gekwalificeerde domeinnaam (Fully Qualified Domain Name, FQDN) van het ISE in het veld RADIUS Server Hostname in en voer hetzelfde gedeelde geheim in dat is geconfigureerd in stap 2, ISE-configuratie.
4. Selecteer Extern geverifieerde gebruikers toewijzen aan meerdere lokale rollen in groepstoewijzing.
4.1. Voer Administrator in het veld RADIUS CLASS Attribuut in en selecteer de Role Administrator.
4.2. Voer ReadUser in het veld RADIUS CLASS Attribuut in en selecteer de Role Read-Only Operator.
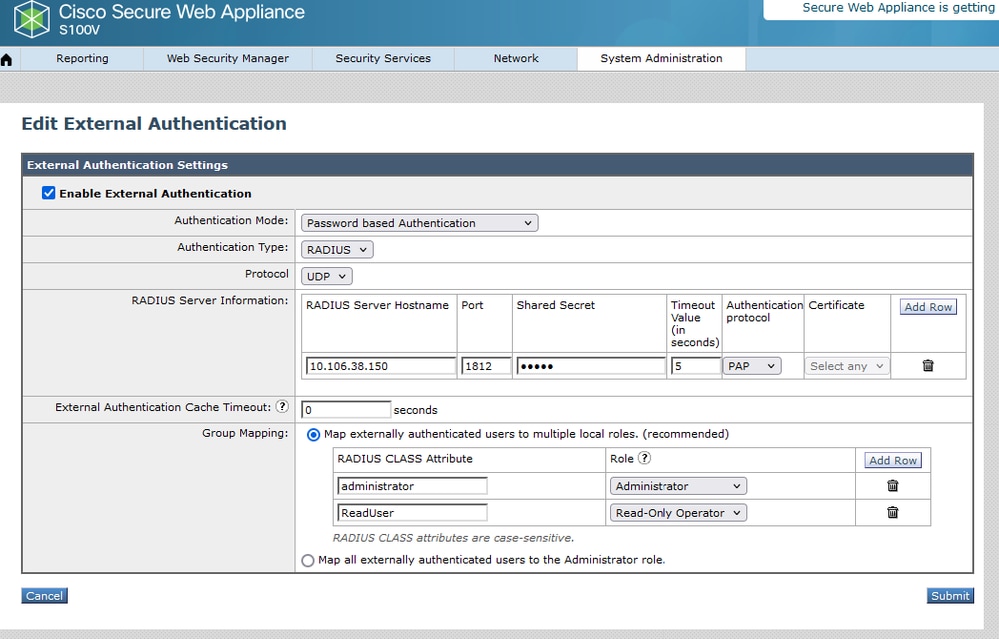 Configuratie externe verificatie voor RADIUS Server
5. Als u Gebruikers in SWA wilt configureren, klikt u op Gebruiker toevoegen. Voer de gebruikersnaam in en selecteer User Type, dat nodig is voor de gewenste rol. Voer het wachtwoord en de wachtwoordgroep opnieuw in, die vereist is voor GUI-toegang, als het toestel geen verbinding kan maken met een externe RADIUS-server.
Opmerking: Als het toestel geen verbinding kan maken met een externe server, probeert het de gebruiker te verifiëren als een lokale gebruiker die is gedefinieerd op het Secure Web Appliance.
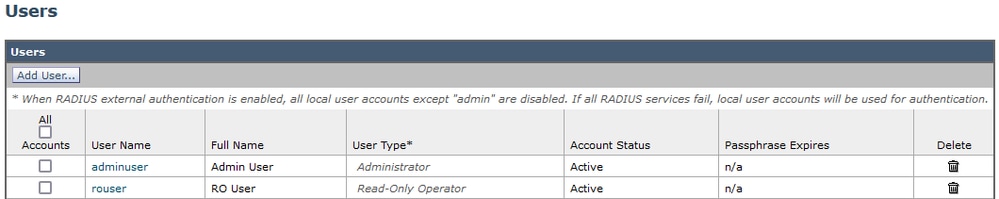 Gebruikersconfiguratie in SWA
6. Klik op Indienen en Wijzigingen vastleggen.
Verifiëren
Toegang tot de SWA GUI met de geconfigureerde gebruikersreferenties en controleer de live logs in ISE. Om de live logs in ISE te controleren, navigeert u naar Operations > Live Logs:
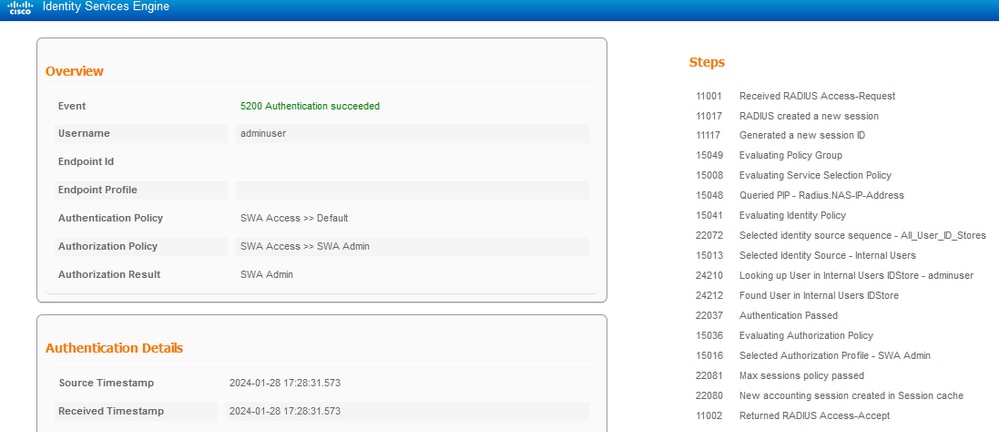 Gebruikerslogin verifiëren ISE
Gerelateerde inhoud
- Gebruikershandleiding voor AsyncOS 14.0 voor Cisco Secure Web Appliance
- ISE 3.0-beheerdershandleiding
- ISE-compatibiliteitsmatrix voor beveiligd webtoestel
- Cisco Technical Support en downloads
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
22-Oct-2026
|
Bijgewerkte inleiding, spelling, grammatica, spatiëring, ingevoegde horizontale lijnen naar afzonderlijke secties voor leesbaarheid, alt-tekst, vaste CCW-waarschuwingen. |
1.0 |
05-Feb-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)