Problemen oplossen met diagnostische gegevens voor de beveiligde Mac-connector van het eindpunt
Inhoud
Inleiding
In dit document wordt beschreven hoe u een diagnostisch bestand kunt genereren met de toepassing Support Tool op de Cisco Secure Endpoint Mac-connector.
milieu
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- macOS
- Secure Endpoint Mac Connector
Gebruikte componenten
De informatie in dit document is gebaseerd op de Secure Endpoint Mac Connector.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
uitgifte
De Secure Endpoint Mac connector bevat een applicatie genaamd de Support Tool. Dit wordt gebruikt om diagnostische informatie te genereren over de connector die op uw Mac is geïnstalleerd. De diagnostische gegevens bevatten informatie over uw Mac, zoals:
- Bronnengebruik (schijf, CPU en geheugen)
- Connectorspecifieke logs
- Configuratiegegevens van de connector
Een diagnostisch bestand genereren met het hulpprogramma voor ondersteuning
In dit gedeelte wordt beschreven hoe u de toepassing Support Tool kunt starten vanuit de gebruikersinterface of de CLI om een diagnostisch bestand te genereren.
Start het hulpprogramma voor ondersteuning met macOS Finder
Voer de volgende stappen uit om de Secure Endpoint Mac Connector Support Tool te starten met behulp van de macOS Finder:
1. Navigeer naar de Cisco Secure Endpoint-directory in de map Toepassingen en zoek het startprogramma voor de ondersteuningstool:
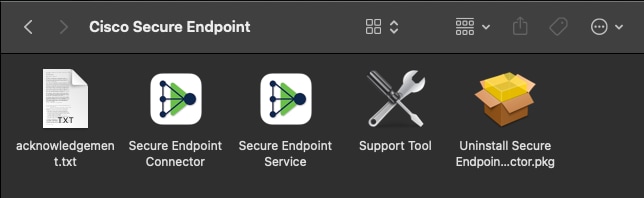
2. Dubbelklik op de startknop van het hulpprogramma voor ondersteuning. Het systeem vraagt om beheerdersreferenties:
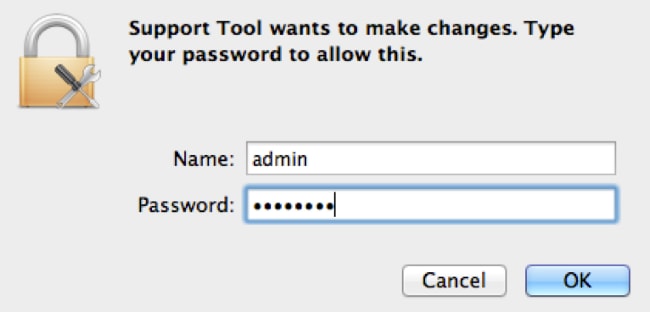
3. Nadat de referenties zijn ingevoerd, verschijnt het pictogram van het ondersteuningshulpprogramma in het dock:
4. Wanneer de toepassing Support Tool is voltooid, wordt een bestand gegenereerd en op het bureaublad geplaatst:
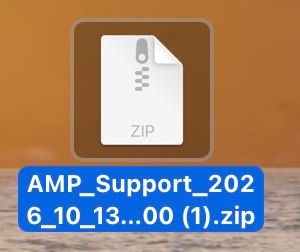 Geplaatst op 18-10-2026 om 11.38.59.jpeg
5. Deze afbeelding toont een voorbeeld van de niet-gecomprimeerde uitvoer:
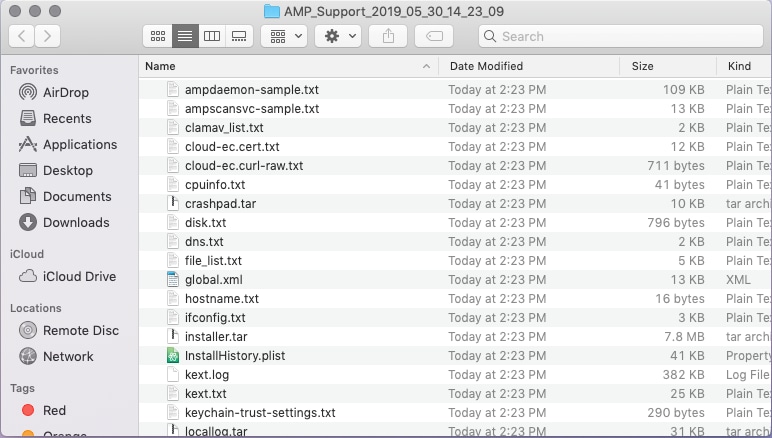 Screenshot 2026-10-18 om 11.39.51 AM.png
6. Om de gegevens te analyseren, verstrekt u dit bestand aan het Cisco Technical Support Team.
Start het hulpprogramma voor ondersteuning met macOS Terminal
De launcher van het hulpprogramma voor ondersteuning bevindt zich in deze directory:
/Library/Application Support/Cisco/AMP for Endpoints Connector/Voer de volgende opdracht uit om de toepassing Support Tool te starten:
root@mac# cd /Library/Application\ Support/Cisco/AMP\ for\ Endpoints\ Connector
root@mac# ./SupportToolProbleemoplossing
In dit gedeelte wordt beschreven hoe u de foutopsporingsmodus op de Secure Endpoint Mac-connector kunt in- en uitschakelen om prestatieproblemen op te lossen.
Foutopsporingsmodus inschakelen
De foutopsporingsmodus is handig wanneer u prestatieproblemen oplost op een Secure Endpoint-connector. Voer deze stappen uit om de foutopsporingsmodus in te schakelen en diagnostische gegevens te verzamelen.
1. Log in op de Secure Endpoint Console.
2. Navigeer naar Beheer > Beleid.
1. Zoek een beleid dat op een computer wordt toegepast, klik op het beleid, waarmee het beleidsvenster wordt uitgebreid, en klik op Dupliceren. De Secure Endpoint Console wordt bijgewerkt met het gedupliceerde beleid:
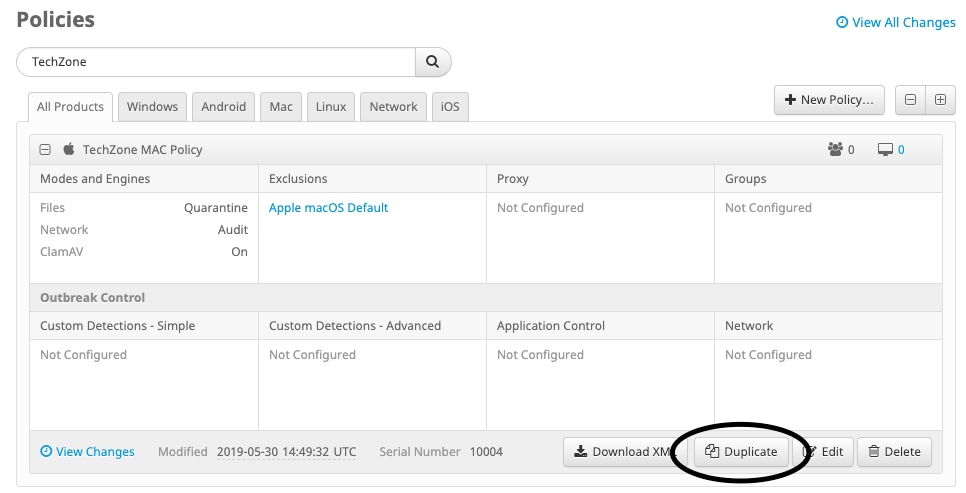 Screenshot 2026-10-18 om 11.50.48 AM.png
2. Selecteer en vouw het venster Dupliceren beleid uit, klik op Bewerken en wijzig de naam van het beleid. U kunt bijvoorbeeld Debug TechZone MAC Policy gebruiken.
3. Klik op Geavanceerde instellingen, selecteer Beheerfuncties in de zijbalk en selecteer Foutopsporing voor de vervolgkeuzemenu's Logniveau connector en Logniveau lade:
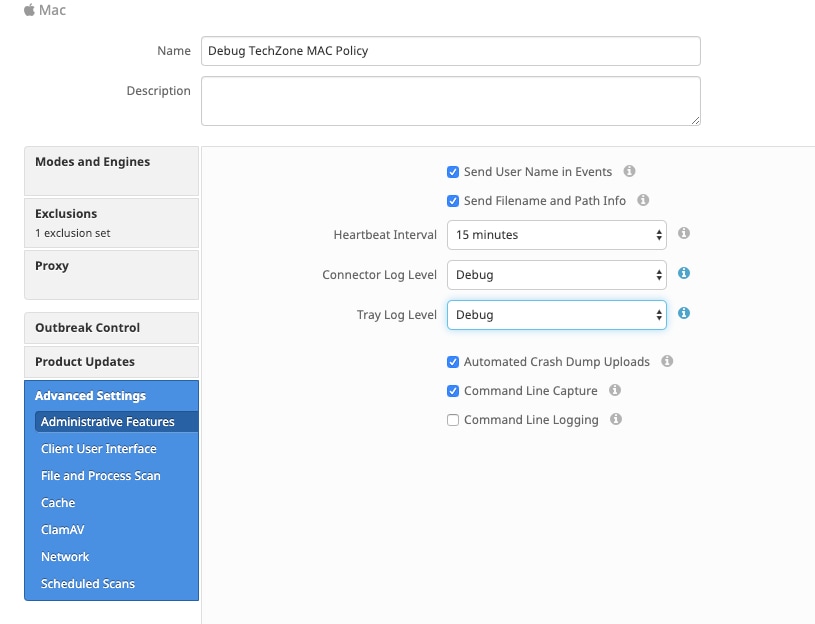
4. Klik op Opslaan.
5. Navigeer naar Beheer > Groepen en klik rechtsboven in het scherm op Groep maken.
6. Voer een naam in voor de groep. U kunt bijvoorbeeld Debug TechZone Mac Group gebruiken.
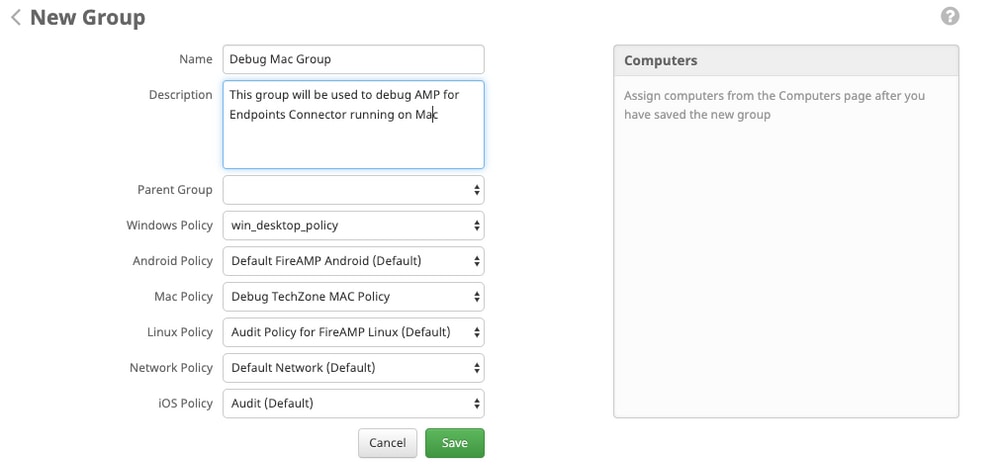
7. Wijzig het Mac-beleid van Standaard Mac-beleid naar het gedupliceerde, nieuwe beleid dat u zojuist hebt gemaakt, namelijk het Debug TechZone Mac-beleid in dit voorbeeld. Klik op Save (Opslaan).
8. Navigeer naar Beheer > Computers en identificeer uw computer in de lijst. Selecteer deze optie en klik op Verplaatsen naar groep...
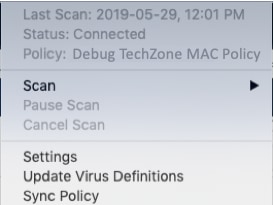
9. Selecteer de nieuw gemaakte groep in het vervolgkeuzemenu Groep selecteren. Klik op Verplaatsen om de geselecteerde computer naar de nieuwe groep te verplaatsen. Je Mac heeft nu een functioneel foutopsporingsbeleid. U kunt het pictogram Veilig eindpunt selecteren dat op uw menubalk wordt weergegeven en ervoor zorgen dat het het nieuwe beleid heeft:
 Screenshot 2026-10-18 om 11.55.26 AM.png
Single Heartbeat Debug-modus inschakelen
Deze procedure is alleen beschikbaar voor de 1.0.4-connector en hoger. Hiermee kan een enkele connector in de debug-modus worden gezet tot de volgende hartslag. De hartslag is het geplande incheckinterval van de connector met de beheerservice. Afhankelijk van het hartslaginterval, legt deze procedure niet alle activiteit vast die nodig is voor een volledige diagnostische analyse.
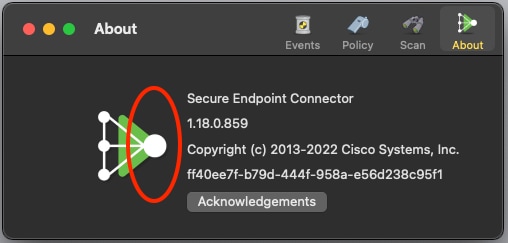
1. Ga naar Instellingen.
2. Klik op Over.
3. Klik op de pagina Info op de rechterhelft van het Secure Endpoint-logo.
 Screenshot 2026-10-18 om 11.56.57 AM.png
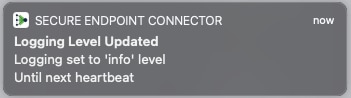
1. Als de voorafgaande stappen correct zijn uitgevoerd, verschijnt de melding aan de rechterkant van het scherm:
 Screenshot 2026-10-18 om 11.59.09 AM.png
2. Debug wordt automatisch uitgeschakeld na de volgende hartslag.
Foutopsporingsmodus uitschakelen
Nadat de diagnostische gegevens in de foutopsporingsmodus zijn verkregen, schakelt u de Secure Endpoint-connector terug in de normale modus. Voer de volgende stappen uit om de foutopsporingsmodus uit te schakelen:
1. Log in op de Secure Endpoint Console.
2. Navigeer naar Beheer > Groepen.
3. Zoek de nieuwe groep, Debug TechZone Mac Group, die u in de foutopsporingsmodus hebt gemaakt.
4. Klik op Bewerken.
5. Zoek in het venster Computers rechtsboven in uw scherm uw computer in de lijst. Selecteer deze optie, die u naar de pagina Computers brengt. Selecteer opnieuw uw computer in de lijst en klik op Verplaatsen naar groep...
6. Selecteer uw vorige groep in het vervolgkeuzemenu Groep selecteren. Klik op Verplaatsen om de geselecteerde computer naar de vorige groep te verplaatsen.
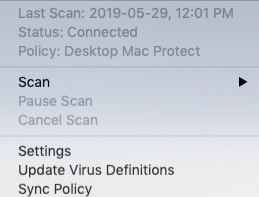
7. Klik op het pictogram Veilig eindpunt in de menubalk. Selecteer Synchronisatiebeleid in het menu.
8. Controleer of het beleid nu is teruggebracht naar de vorige standaardwaarde. Controleer dit op de menubalk. Het beleid is nu teruggekeerd naar het oorspronkelijke beleid dat werd gebruikt voordat u het wijzigde in de Debug TechZone Mac Group:
 Screenshot 2026-10-18 om 11.55.26 AM.png
9. De foutopsporingsmodus is nu uitgeschakeld en de Secure Endpoint-connector kan nu normaal functioneren.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
20-Oct-2026
|
Bijgewerkte spelling, grammatica, spatiëring, ingevoegde horizontale lijnen naar afzonderlijke secties voor leesbaarheid, bijgewerkte alt-tekst, vaste CCW-waarschuwingen. |
2.0 |
04-Mar-2022
|
Vaste opmaak |
1.0 |
04-Mar-2022
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)