Threat Scanner per beleidsscanning configureren voor SEG
Inleiding
Dit document beschrijft de service en configuratie van Threat Scanner (TS) Per Policy Integration voor de Cisco Secure Email Gateway (SEG).
Voorwaarden
Kennis van de algemene instellingen en configuratie van de SEG is gewenst.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende softwareversies:
- Cisco Secure Email Gateway (SEG) AsyncOS 15.5.1 en nieuwer.
- Graymail Service.
- Antispamservice.
- Beleid voor inkomende e-mail.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Overzicht
Threat Scanner (TS), een nieuw geactiveerd onderdeel van de Graymail-service, is geïntegreerd met Antispam CASE en biedt een effectievere detectie van anti-spam.
Zodra de Graymail-service is geactiveerd, worden de opties om Threat Scanner in te schakelen actief binnen elke instelling voor anti-spam in het beleid voor inkomende e-mail. Zodra TS is ingeschakeld, verbetert de algehele antispamdetectie met de nadruk op HTML-smokkeldetectie:
- HTML parsen en kwaadaardige script detectie
- URL parsen en omleiding detectie
De Antispam CASE-engine regelt de twee services en beheert updates en spamovertuigingen.
TS heeft zichtbare instellingen voor het in- en uitschakelen van elke instelling voor antispam in het Beleid voor inkomende e-mail.
TS beïnvloedt vonnissen, waardoor het gewicht van de uiteindelijke Antispam CASE vonnis.
Configureren
Configuratie bestaat uit twee acties: Graymail Detection inschakelen en TS inschakelen binnen de Beleidsregels voor inkomende e-mail.
- De wereldwijde Graymail-service moet ingeschakeld zijn om TS te activeren.
- De optie Inbound Mail Policy "Antispam" om "Enable Threat Scanner" (Bedreigingsscanner inschakelen) wordt beschikbaar zodra Graymail wereldwijd is ingeschakeld.
Instelling webinterface
Graymail inschakelen binnen de WebUIl:
- Navigeer naar beveiligingsservices
- IMS en Graymail
- Globale instellingen van Graymail
- Graymail-instellingen bewerken.
- Selecteer de optie om Graymail-detectie in te schakelen.
- Graymail-instellingen bewerken.
- Globale instellingen van Graymail
- IMS en Graymail
- Verzend en verbind de wijzigingen om de actie te voltooien.
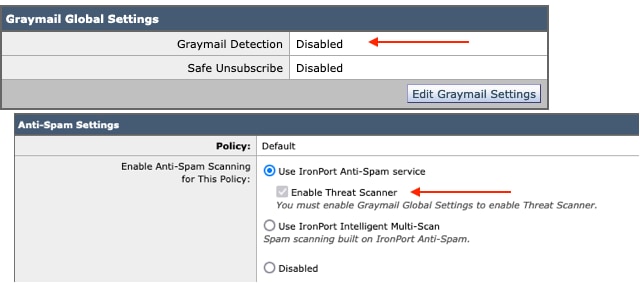 De weergave voorafgaand aan de installatie
Zodra Graymail is ingeschakeld, wordt het selectievak Threat Scanner beschikbaar voor elk beleid voor inkomende e-mail.
Om Threat Scanner in te schakelen binnen de WebUI:
- Navigeer naar e-mailbeleid
- Beleid voor inkomende e-mail
- Selecteer het gewenste e-mailbeleid
- Selecteer Anti-Spam.
- De bovenkant van de configuratiepagina toont het selectievakje om Threat Scanner in te schakelen.
- Selecteer Anti-Spam.
- Selecteer het gewenste e-mailbeleid
- Beleid voor inkomende e-mail
- Wijzigingen verzenden en vastleggen om de configuratie te voltooien
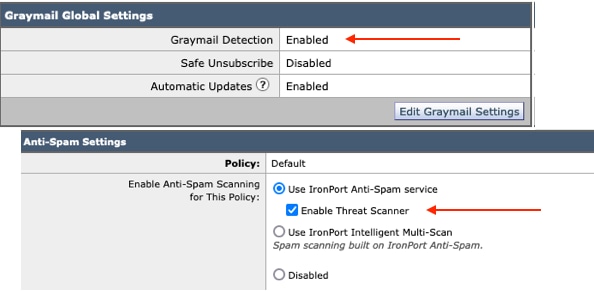 Threat Scanner-optie binnen antispam
Opdrachtregelinterface instellen
Schakel de Graymail-service in met de CLI-opdrachten.
- imsandgraymailconfig
- grijze post
- opstelling
- Wil je Graymail Detection gebruiken? [Y] >
- Wilt u automatische updates voor Graymail-engine inschakelen? [Y]>
- Wil je Graymail Detection gebruiken? [Y] >
- opstelling
- Voltooi de resterende aanwijzingen om terug te keren naar de hoofdprompt.
- grijze post
- Commit + voeg gewenste opmerkingen toe > Voltooi de actie door op de "Return" toets te drukken.
Threat Scanner in- of uitschakelen binnen een beleid vanuit de CLI.
- CLI> Beleidsconfiguratie
Wilt u het beleid voor inkomende e-mail of het beleid voor uitgaande e-mail of de prioriteit voor overeenkomende kopteksten configureren?
- Beleid voor inkomende e-mail
- Beleid voor uitgaande e-mail
- Voorrang voor overeenkomende kopregels
[1]> 1
Configuratie inkomend e-mailbeleid
1. Noord1
2. BLOCKED_LIST
3. ALLOWED_LIST
4. ALLOW_SPOOF
5. STANDAARD
Voer de naam of het nummer in van het item dat u wilt bewerken:
[]> 1
Kies de bewerking die u wilt uitvoeren:
- NAAM - Naam van beleid wijzigen
- NIEUW - Een nieuwe rij beleidsleden toevoegen
- VERWIJDEREN - Een rij beleidsleden verwijderen
- AFDRUKKEN - Rijen van beleidsleden
- ANTISPAM - Het antispambeleid wijzigen
- ANTIVIRUS - Antivirusbeleid wijzigen
- UITBRAAK - Het beleid voor uitbraakfilters wijzigen
- GEAVANCEERDE MALWARE - Geavanceerde Malware Protection beleid wijzigen
- GRAYMAIL - Graymail-beleid wijzigen
- THREATDEFENSECONNECTOR - Aansluiting voor dreigingsverdediging wijzigen
- FILTERS - Filters wijzigen
[]> Antispam
Kies de bewerking die u wilt uitvoeren:
- UITSCHAKELEN - Antispambeleid uitschakelen (alle beleidsgerelateerde acties uitschakelen)
- INSCHAKELEN - Anti-spam beleid inschakelen
[]> Inschakelen
Anti-spam configuratie starten
Wilt u Intelligent Multi-Scan gebruiken voor dit beleid? [N]>
Wilt u IronPort Anti-Spam gebruiken voor dit beleid? [Y]>
Sommige berichten worden positief geïdentificeerd als spam. Sommige berichten zijn
geïdentificeerd als vermoedelijke spam. U kunt de IronPort Anti-Spam Suspected Spam instellen
Drempel onder.
De configuratieopties zijn van toepassing op berichten die POSITIEF zijn geïdentificeerd als
spam:
Wilt u een speciale behandeling voor Threat Scanner-vonnis mogelijk maken? [N]> y
Ga door de menuselecties om de keuzes voor het e-mailbeleid te voltooien en druk op de "retourtoets" om de standaardactie voor elke keuze te accepteren.
Voltooi het opslaan met de opdrachten.
- Commit + voeg gewenste opmerkingen toe > Voltooi de actie door op de "Return" toets te drukken.
Verifiëren
Hoe de logs te lezen en te interpreteren.
Mail Logging of Threat Scanner presenteert alleen een tussenvonnis, terwijl CASE het definitieve vonnis presenteert.
De maillogs tonen twee verschillende woordenboeken voor schone versus veroordeelde Threat Scanner-vonnissen
- Als de Threat Scanner Interim-uitspraak schoon is, wordt het log op dezelfde manier gepresenteerd als deze monsters.
- Info: tussenvonnis grijsmail - LEGIT (0) <Bericht opschonen>
- Info: tussenvonnis graymail - MCE (11) <Diverse e-mailcampagne>
- Als de Threat Scanner Interim uitspraak is om te veroordelen, wordt het log gepresenteerd op dezelfde manier als deze monsters.
- Info: tussenvonnis ThreatScanner - PHISHING (101)
- Info: tussenvonnis ThreatScanner - VIRUS (2)
Mail Logs Voorbeeld: Threat Scanner Clean vonnis gebruikt verschillende woordenschat: grijsmail vonnis.
Wed Jan 31 08:19:32 2024 Info: MID 3189755 interim graymail verdict - LEGIT (0) <Clean message>
Wed Jan 31 08:19:33 2024 Info: MID 3189755 interim verdict using engine: CASE negative
Wed Jan 31 08:19:33 2024 Info: MID 3189755 using engine: CASE spam negative
Berichttracking toont niet het logboekitem van de bedreigingsscanner, alleen de CASE: Final Verdict.
Deze voorbeelden van Threat Scanner (TS) presenteren de 4 verdict scenario’s.
Mail Logs Sample: PHISHING TS Conviction en AntiSpam Conviction zijn beide aanwezig
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim verdict using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: MID 3057397 using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: Message aborted MID 3057397 Dropped by CASE
Tracking sample: PHISHING TS Conviction is afwezig en CASE Conviction is aanwezig.
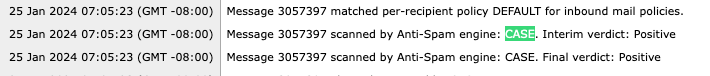 PHISHING TS Veroordeeld en AntiSpam Veroordeeld Tracking
Mail Logs Sample: PHISHING TS Conviction en AntiSpam Negative zijn beide aanwezig.
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim verdict using engine: CASE spam negative
Thu Jan 25 09:05:47 2024 Info: MID 3057413 using engine: CASE spam negative
Tracking sample: PHISHING TS Convicted en AntiSpam Negative zijn aanwezig.
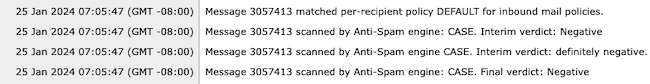
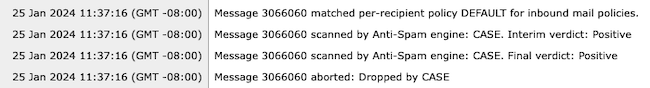
Voorbeeld van e-maillogs: virus TS-veroordeling en antispam-veroordeling van de e-maillogs.
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim verdict using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: MID 3066060 using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: Message aborted MID 3066060 Dropped by CASE
Tracking sample: VIRUS TS Conviction afwezig en AntiSpam Conviction is aanwezig.
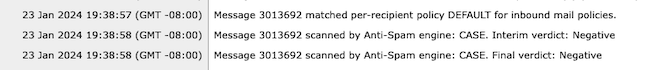
Mail Logs Sample: VIRUS TS Conviction en AntiSpam Negative zijn beide aanwezig.
Jan 23 21:38:57 2024 Info: MID 3013692 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Jan 23 21:38:58 2024 Info: MID 3013692 interim verdict using engine: CASE spam negative
Jan 23 21:38:58 2024 Info: MID 3013692 using engine: CASE spam negative
Tracking sample: VIRUS TS Conviction afwezig en AntiSpam Negative aanwezig.
Graymail Logs bevatten Threat Scanner uitspraak en ondersteunende inhoud voor TALOS analyse als een vals positieve uitdaging wordt gemaakt.
De aanwezigheid van de onbewerkte resultaten van de Threat Scanner zorgde ervoor dat de logboekregistratie van Graymail sneller werd doorgeschakeld. Om dit gedrag aan te pakken, zijn de SEG-wijzigingen aangebracht in de Graymail-logboeken.
- AsyncOS 15.5 stelt het standaardlogabonnement voor Graymail-logbestanden in op 20 voor een hogere logbewaring.
- De instellingen voor het logbestand worden niet gewijzigd als de instelling hoger is ingesteld dan 20 bij de upgrade.
- Inkomende Graymail Tussentijdse veroordeelde berichten geven de volledige scan ruwe resultaten, op het informatieniveau.
- De resultaten van de Graymail-scan voor alle andere berichten worden weergegeven op het debugniveau.
Gerelateerde informatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
18-Apr-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)